在欧洲推出 AI, 零违规。
Venvera 是一款欧盟《人工智能法案》(EU AI Act)合规软件,在各项规则分阶段生效的过程中,持续跟踪您各个系统的风险分类、合格评定、技术文档和人工监督,让您继续在欧盟销售 AI,而不必将其撤出市场。
EU AI Act 的要求,您已经具备了多少?
选择您已经在运行的框架。两个框架中都出现的每个控制领域都会列出,并附上双方的要求编号,让您在规划任何新工作之前,先看清现有体系中可以复用的部分。
每一行表示两项要求涵盖相同的内容,因此一套实施方案和一组证据通常可以同时满足两者。但这并不意味着满足其中一项就等于通过了另一个框架的认证:每个框架都保留各自的范围、措辞和评估方式,有些要求在另一方根本没有对应项。请把它当作规划时的起点地图,再逐行对照要求原文进行确认。
EU AI Act 合规软件:从风险分类到合格评定
Venvera 是面向依据 Regulation (EU) 2024/1689 在欧盟市场投放 AI 系统的提供者和部署者的 EU AI Act 合规软件。它将每个系统归入该法案规定的风险等级,再通过 12 项受跟踪的控制措施,覆盖风险管理、数据治理、技术文档、记录保存、透明度、人工监督,以及准确性、稳健性和网络安全。基本权利影响评估和第 73 条规定的严重事件报告义务在同一系统中运行,每项控制措施都列明了市场监督机构或公告机构预期看到的证据。
什么是 EU AI Act,为什么您不能忽视它?
EU AI Act(Regulation 2024/1689)是全球首部全面规范人工智能的法律,在整个欧盟具有约束力,而不是一项可以自愿选择采用的标准。它按照固定的时间表分阶段实施:针对禁止性实践的禁令已经生效,通用 AI 义务自 2025 年 8 月起适用,而高风险要求(已因 2026 年 6 月通过的《数字综合法案》(Digital Omnibus)而推迟)将于 2027 年 12 月适用于附件 III 所列的独立系统,并于 2028 年 8 月适用于嵌入受监管产品中的 AI。罚则的设计极具威慑力:禁止性实践最高可处 3500 万欧元或全球年营业额 7% 的罚款,违反高风险要求最高可处 1500 万欧元或 3% 的罚款。一旦推出未经分类的高风险系统或遗漏合格评定,市场监督机构可以责令您将其完全撤出欧盟市场。如果您向欧洲销售 AI,合规就是让产品继续留在货架上的代价。
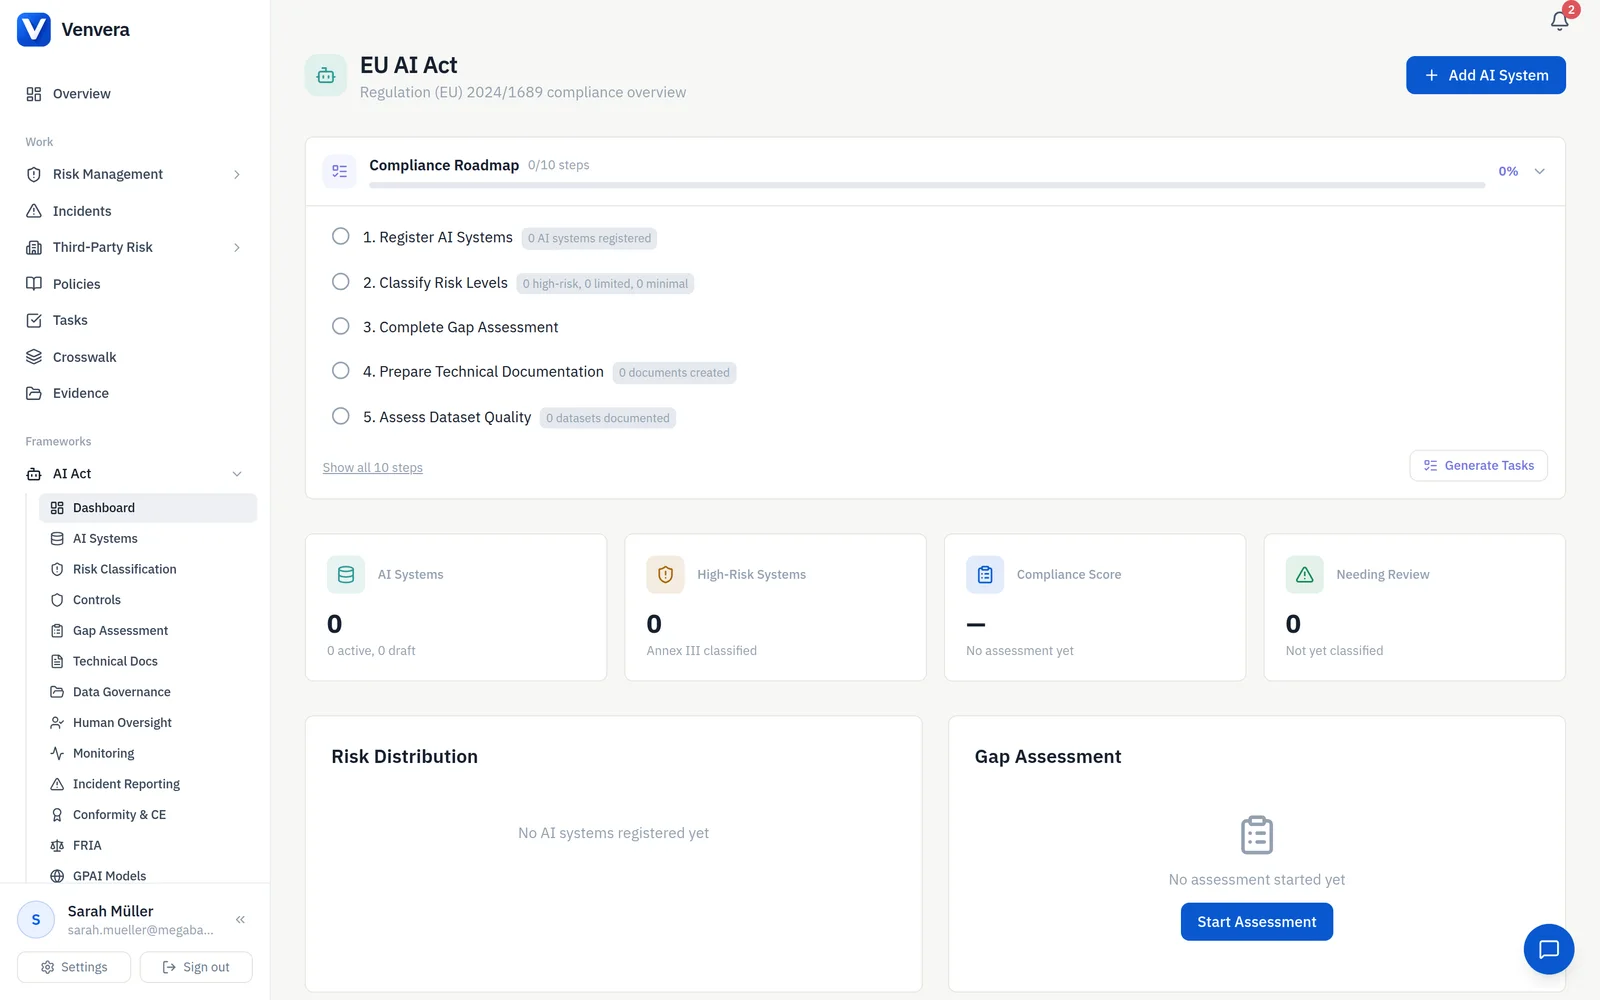
几分钟内将每个 AI 系统归入正确的风险等级。
该法案将每个 AI 系统划分为四个等级:不可接受风险(禁止)、高风险、有限风险和最低风险,而所属等级决定了您的全部工作量。Venvera 按照法案规定的顺序开展引导式分类:先是第 5 条禁止性规定,再是附件 I 产品、附件 III 领域及第 6(3) 条测试,最后是第 50 条透明度义务。它会直接标记任何禁止性实践,并记录每项判定背后的理由和证据。最终,您得到的是可以交给监管机构、站得住脚的逐系统分类结果,而不是一张充满猜测的电子表格。
- 对照附件 I 和附件 III 标准的引导式分类
- 筛查禁止性用例并自动标记
- 按行业和用例判定高风险
- 自动提示有限风险透明度义务
- 记录分类理由并附带证据链
在高风险 AI 上市之前顺利完成合格评定。
每个高风险系统在投放市场之前都需要完成合格评定。Venvera 按全部六个要求类别(风险管理、数据治理、技术文档、记录保存、透明度和人工监督)组织这项工作,并跟踪每个类别从差距到证据的全过程。它根据您已经保存的系统记录、数据集、监督和监测信息,起草附件 IV 技术文档和欧盟合格声明,并标出每一个尚待完成的事项,让监管机构要求的档案在工作推进中逐步建立,而不是在截止期限前仓促拼凑。
- 跟踪全部六个高风险要求类别
- 逐项要求的实施状态,并附上证据
- 根据您的系统记录起草附件 IV 技术文档
- 根据您的数据起草欧盟合格声明(附件 V)
- 同步记录上市后监测计划
开展经得起审查的基本权利影响评估。
第 27 条要求在公共服务中部署高风险 AI 的部署者在上线前完成基本权利影响评估。Venvera 为您提供结构化的 FRIA 模板,对不歧视、隐私、数据保护、言论自由、人的尊严以及获得基本服务等方面的影响进行评分,每一项都按可能性和严重程度评级,缓解措施一直跟踪到落实,最后生成可直接提交的报告。
- 针对每项基本权利的结构化评估模板
- 按可能性和严重程度划分的影响评分矩阵
- 识别并记录受影响人群
- 规划缓解措施并跟踪至落实
- 生成用于向监管机构提交的 FRIA 报告
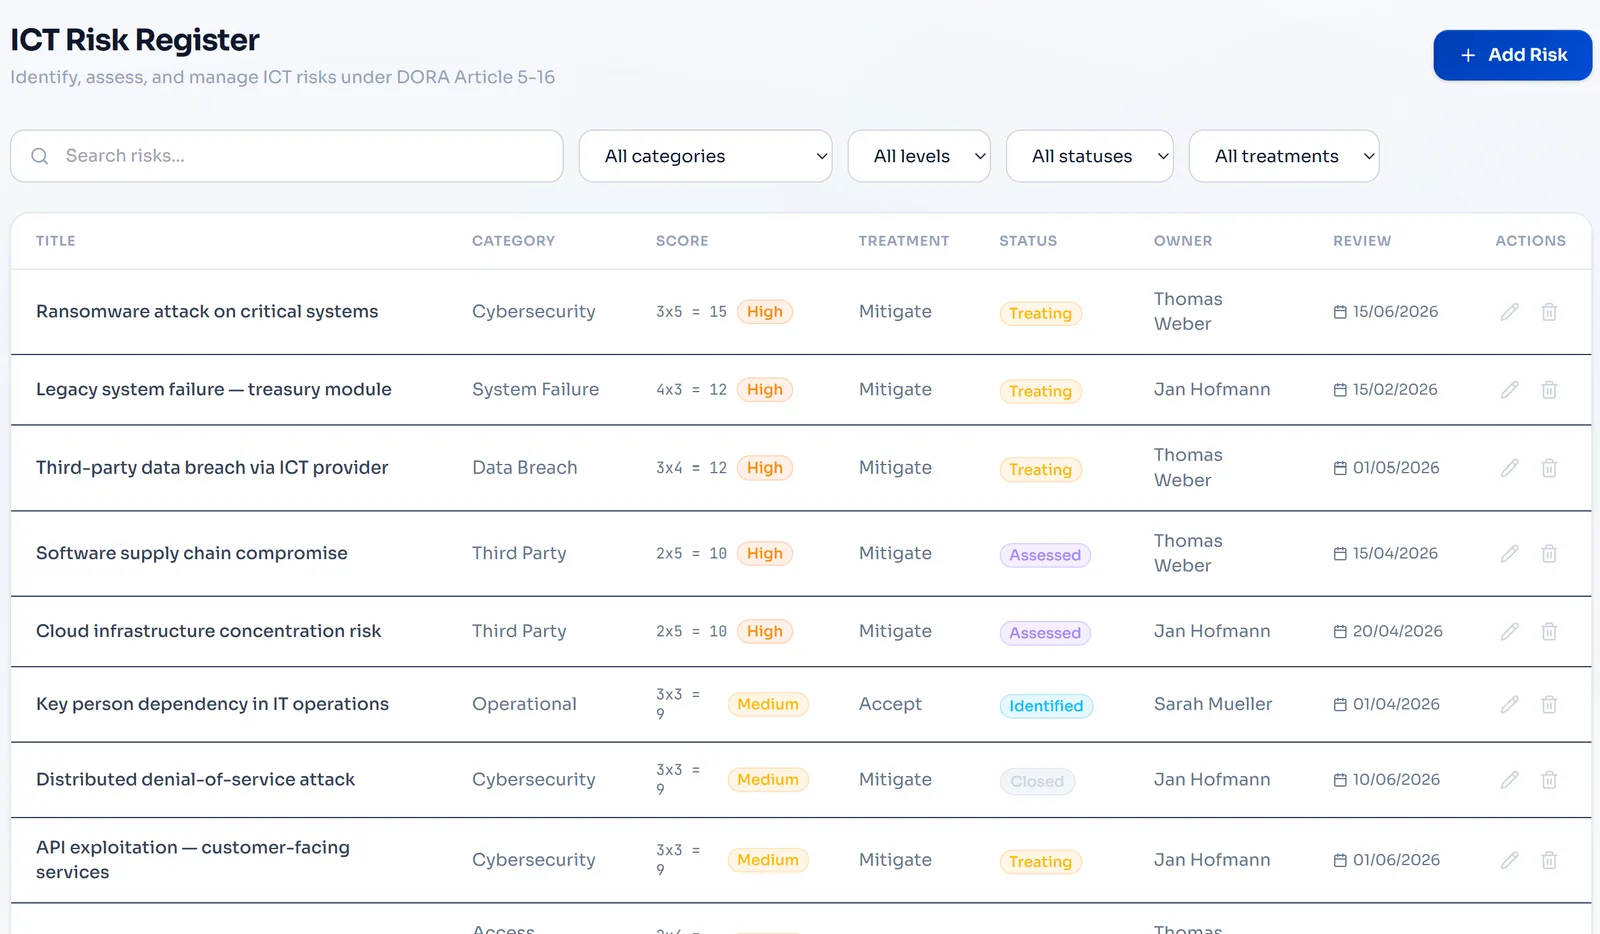
将零散的数据集笔记转化为符合第 10 条的证据链。
第 10 条要求高风险系统使用相关、具有代表性且没有错误的数据进行训练,并且您必须能够证明这一点。Venvera 保存结构化的数据集文档,涵盖来源、收集方法、标注、偏差评估和质量指标,并将每个数据集关联到它所支持的 AI 系统及版本。最终形成监管人员可以追溯的完整数据沿袭,而不是一个装满零散笔记的文件夹。
- 数据集清单,记录来源和方法
- 偏差评估模板,并跟踪缓解措施
- 质量指标:完整性、准确性、代表性
- 分别跟踪训练集、验证集和测试集
- 将数据集与系统和版本关联的数据沿袭

上线之后很久,仍能持续证明您的 AI 是安全的。
高风险系统的提供者必须运行与风险相称的上市后监测体系,而不是设置完就置之不理。Venvera 跟踪各项监测计划,包括明确定义的 KPI、性能阈值、审查时间表和升级触发条件。当性能发生漂移或出现事件时,它会直接关联到纠正措施和监管报告,让您赶在监管人员之前发现问题。
- 记录监测计划及 KPI 定义
- 配置性能阈值并在超限时发出警报
- 安排定期审查并自动发送提醒
- 由性能问题触发的纠正措施工作流
- 收集监测证据以备监管审查
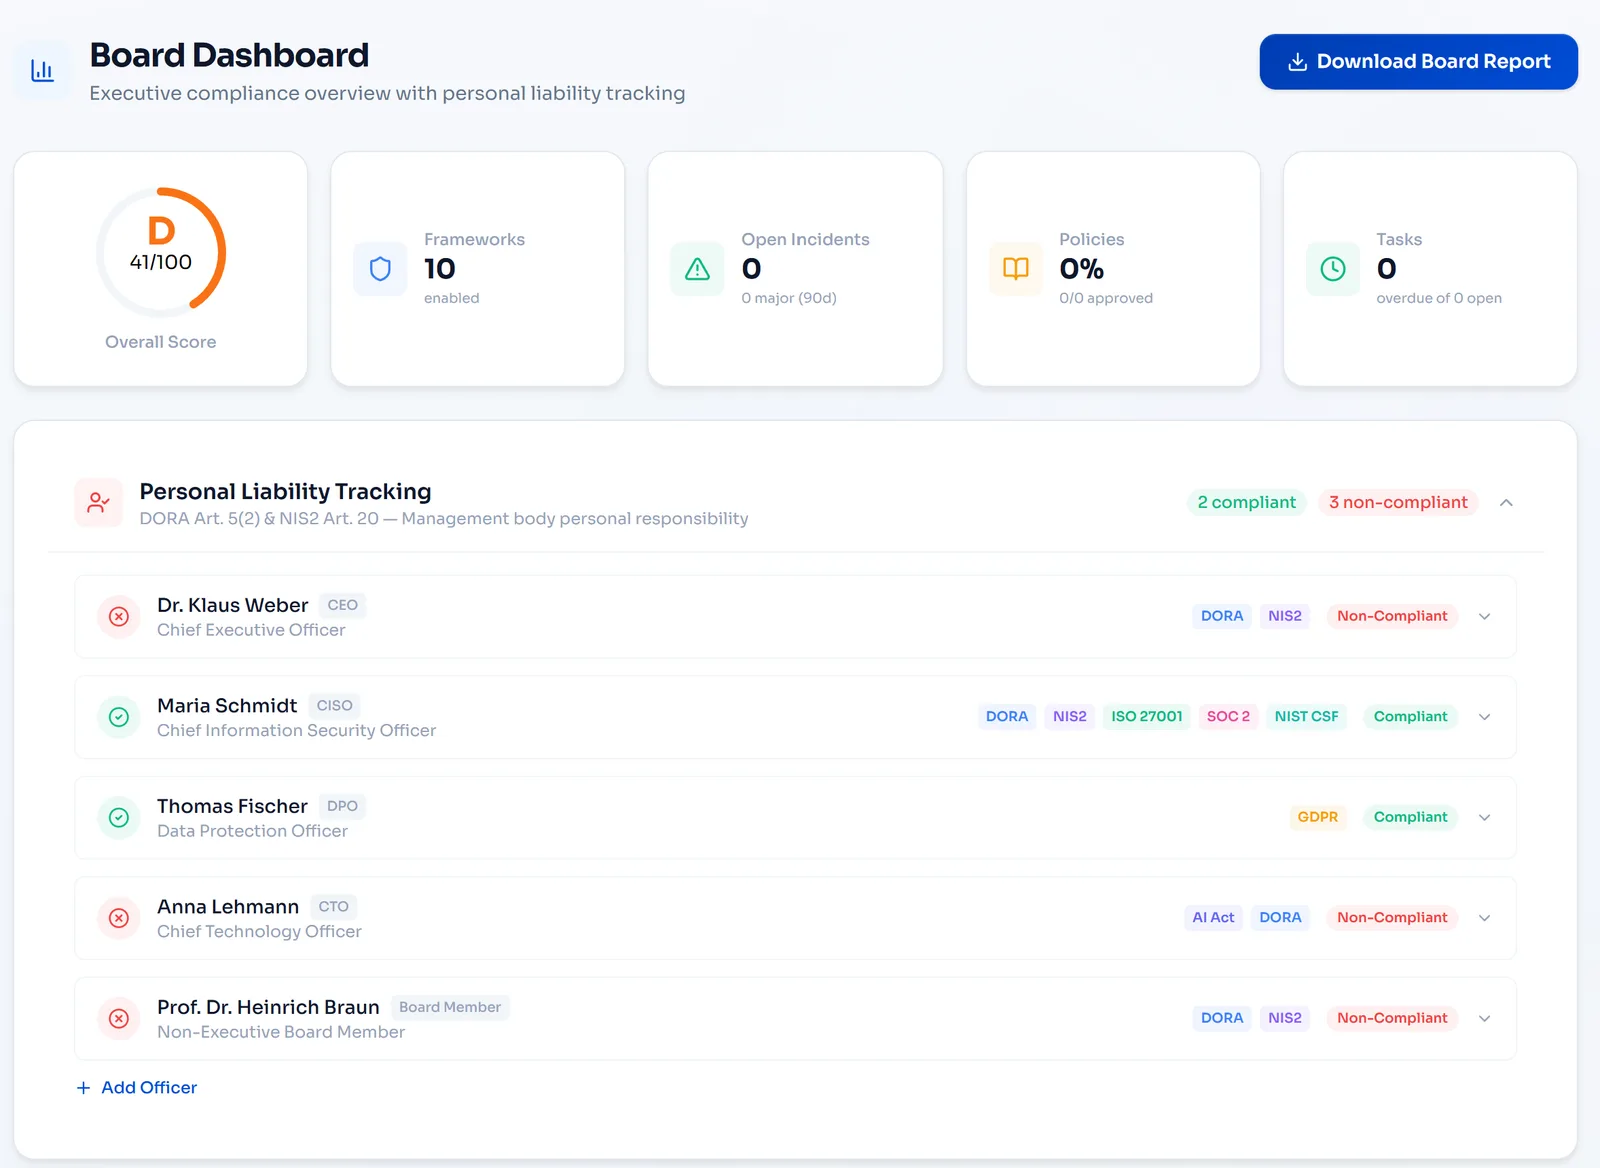
按时报告严重 AI 事件,无需从零开始。
高风险系统的提供者必须在规定期限内向市场监督机构报告严重事件。Venvera 依据 AI Act 的严重程度标准对事件进行分类,跟踪报告时限,并提供预设格式的报告模板。每个事件都会关联到具体系统及其风险分类和合格评定,让监管机构掌握全貌,您也永远不必从零开始撰写报告。
- AI 专用的事件分类标准
- 严重事件判定工作流
- 面向市场监督机构的预设格式模板
- 事件关联到 AI 系统及其合格评定背景
- 跟踪纠正措施并开展根本原因分析
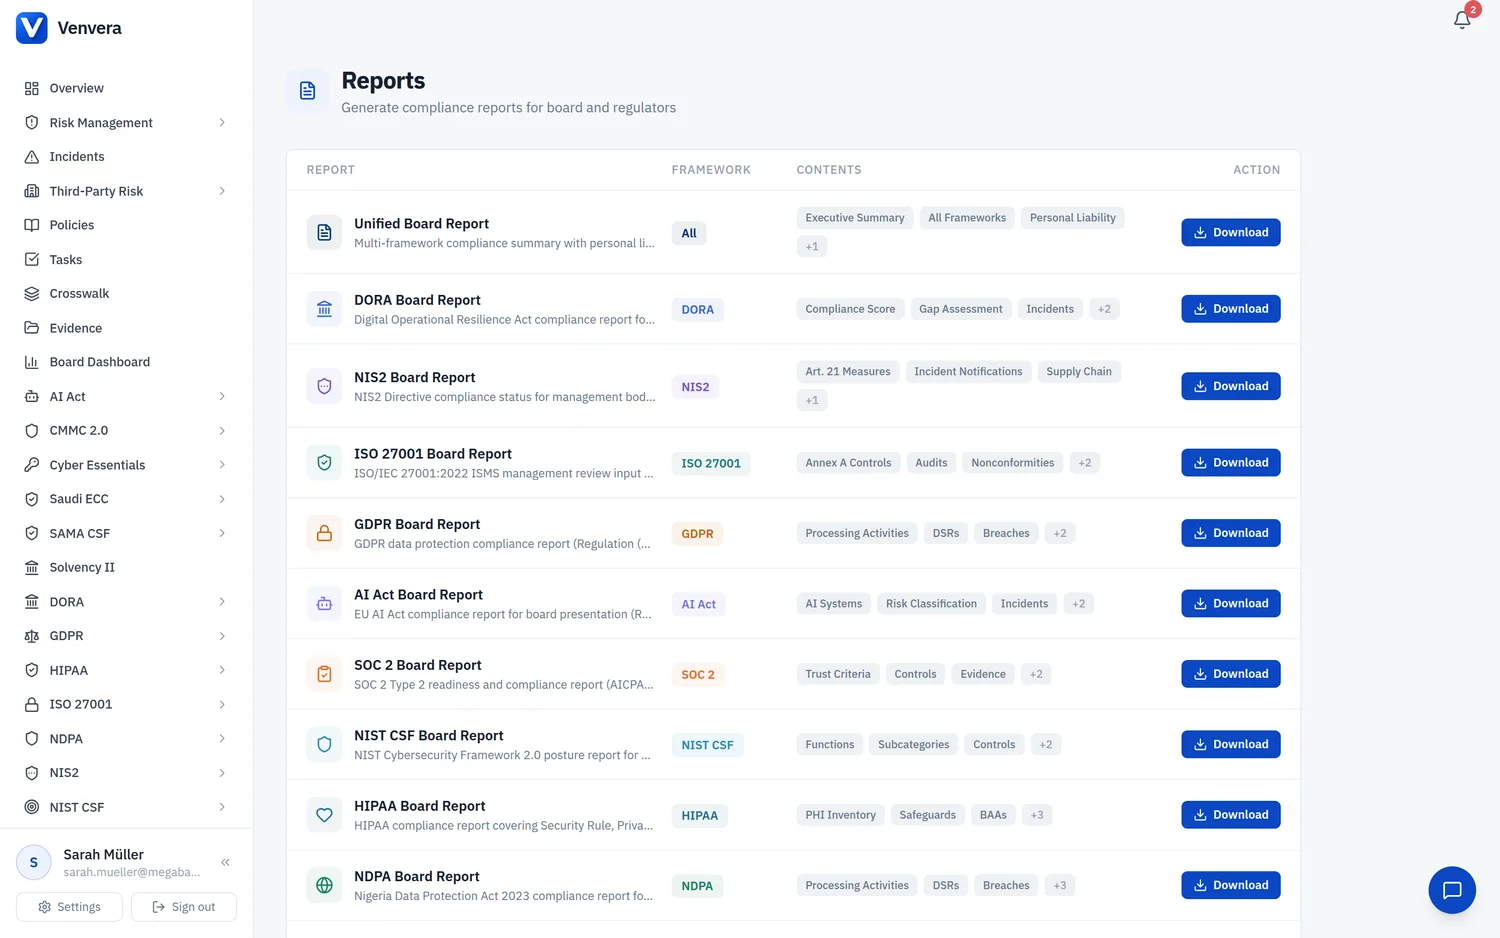
电子表格还是 Venvera?
EU AI Act,一一解答。
EU AI Act 指南
- EU AI Act 高风险要求详解第 2 节的七项要求、提供者和部署者各自承担的义务,以及 2026 年《数字综合法案》对这些要求作出的修改。
- EU AI Act 合规需要多长时间大多数部署者只需数周,高风险提供者需要 9 到 18 个月,以及在 2026 年修订后仍然保留的日期。
- 提供者还是部署者:您属于哪一类?第 3 条定义了这两种角色,第 25 条规定一种角色何时转变为另一种,而第 99 条对两者适用相同的罚款标准。
- 第 6 条与附件 III 高风险清单进入高风险类别的两条途径、四项豁免条件,以及 2026 年《数字综合法案》带来的变化。
- EU AI Act 合规成本是多少为什么该法案按角色和风险类别而不是按公司来决定合规成本,以及能省去大部分费用的那一步。
- EU AI Act 截止期限:所有适用日期2026 年修订后的第 111 条和第 113 条,包括大多数时间表遗漏的过渡性规定。
- 第 5 条:禁止性实践现在共有十个字母编号的条项,而不是八个,其中两项自 2026 年 12 月 2 日起适用。
- EU AI Act 处罚与罚款详解第 99 条的三个罚款等级,以及颠覆常规计算方式的中小企业规则。
- AI 素养要求(第 4 条)无论您的系统属于哪个风险等级,这项义务都已经适用。
- EU AI Act 策略与文档逐条说明高风险提供者和部署者各自必须持有的文件。
- 谁必须遵守,以及从何时开始风险等级以及 2025 年至 2028 年的截止期限,包括推迟至 2027 年 12 月的变化。
- 高风险金融 AI 的合格评定第 43 条如何适用于信用评分和保险定价。
- 医疗健康领域的 EU AI Act哪些医疗和诊断 AI 属于附件 I 或附件 III 的范围。
- EU AI Act 是否适用于欧盟以外?“输出在欧盟境内使用”这一触发条件,以及授权代表规则。
了解您的 AI Act 风险敞口, 赶在截止期限之前。
先为您的 AI 系统生成一份免费的差距报告:只需 10 分钟,无需提供电子邮箱即可开始。
✓ 所有付费套餐: 90 天审计就绪,否则退款*
10 分钟 · 开始无需邮箱 · 无需信用卡 · 可永久保留