受理银行卡支付, 安然通过评估。
全部 12 项 PCI DSS v4 要求、持续收集的证据、随时备好的 SAQ 或 ROC:让您的收单机构、支付处理商和客户年复一年地放心将持卡人数据托付给您。
PCI DSS 的要求,您已经具备了多少?
选择您已经在运行的框架。两个框架中都出现的每个控制领域都会列出,并附上双方的要求编号,让您在规划任何新工作之前,先看清现有体系中可以复用的部分。
每一行表示两项要求涵盖相同的内容,因此一套实施方案和一组证据通常可以同时满足两者。但这并不意味着满足其中一项就等于通过了另一个框架的认证:每个框架都保留各自的范围、措辞和评估方式,有些要求在另一方根本没有对应项。请把它当作规划时的起点地图,再逐行对照要求原文进行确认。
覆盖 v4.0 全部 12 项要求的 PCI DSS 合规软件
Venvera 是面向依据 PCI DSS v4.0 存储、处理或传输持卡人数据的商户和服务提供商的 PCI DSS 合规软件。它界定持卡人数据环境的范围,将全部 12 项要求跟踪到子要求层级,并记录每一项所需的证据:分段测试结果、季度 ASV 扫描、变更记录、访问权限审查和安全意识培训。既定方法和定制方法均受支持,测试频率按控制措施跟踪;当收单机构提出要求时,您的 SAQ、合规报告(ROC)和合规证明(AoC)都可以从同一份实时记录中导出。
什么是 PCI DSS,为什么您的收单机构和客户都要求它?
PCI DSS(支付卡行业数据安全标准)是面向所有存储、处理或传输持卡人数据的企业的全球安全标准(v4.0,自 2025 年 3 月起强制执行),适用范围从最小的商户到 1 级支付处理商和服务提供商。它不是可选项:您的收单机构、支付处理商和企业客户都要求您先提供有效的 SAQ 或合规报告,然后才允许您接触银行卡数据。一旦失去合规资格,代价是实实在在的:每月的不合规罚金、更高的交易费率、数据泄露责任,最终甚至完全丧失受理银行卡的能力。Venvera 让全部 12 项 v4 要求都有据可查,并让您的合规证明随时就绪,确保支付永不中断。
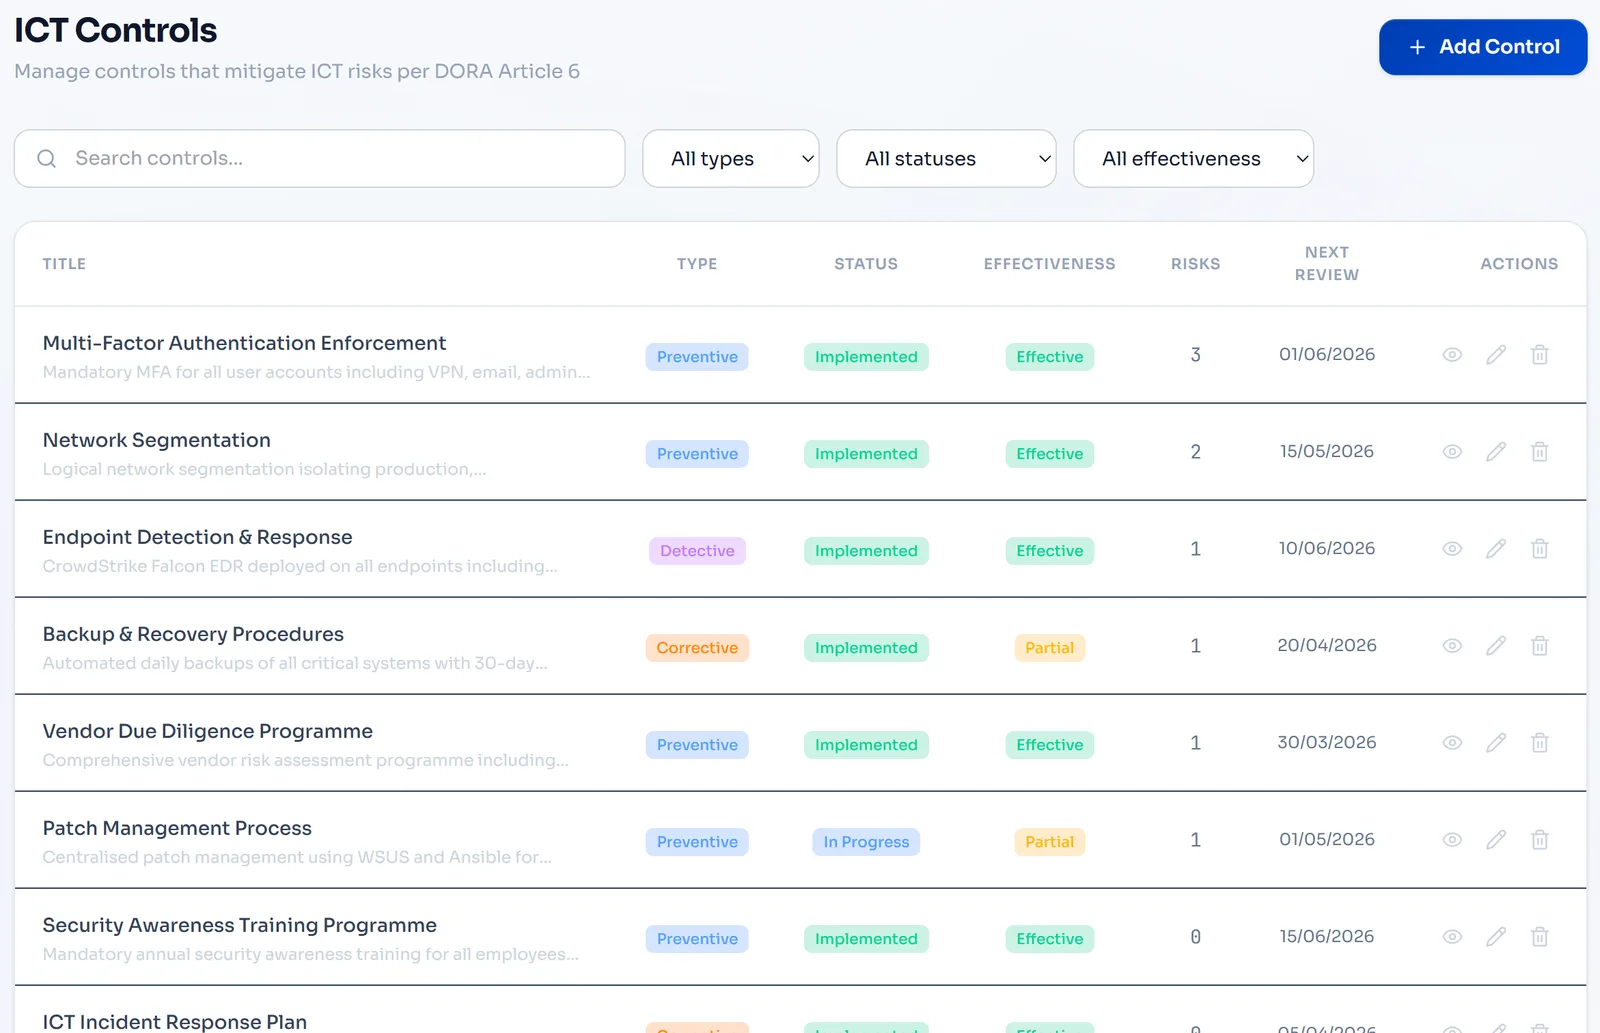
QSA 测试的每一项,都不会遗漏跟踪。
PCI DSS v4 在大家熟悉的 12 项要求之下展开为 250+ 项测试程序。Venvera 为每一项子要求呈现实施状态、适用的方法(既定方法或定制方法)、控制措施负责人、证据链接,以及您的 QSA 将要执行的测试程序。通过与 ISO 27001:2022、NIST 网络安全框架(CSF)2.0 和 SOC 2 的交叉映射,只要要求有所重叠,您实施一次的控制措施就能同时计入其他框架。
- 逐项跟踪每一项子要求,而不仅仅是 12 项顶层要求
- 每项要求都可选择既定方法或定制方法
- 预置测试程序,便于 QSA 逐项核查
- 交叉映射到 ISO 27001 附录 A、NIST CSF 2.0 和 SOC 2 TSC
- 按要求、按 CDE 系统、按适用性筛选视图

在 QSA 扩大范围之前,准确界定您的 CDE。
您的 CDE 是由存储、处理或传输持卡人数据的系统以及与之相连的系统所组成的网络。范围一旦界定错误,QSA 就会扩大审计范围。Venvera 为每项资产标记与 CDE 的关系(位于 CDE 内、相连或已分段隔离),明确跟踪分段控制措施,并提示任何漂移进入范围的系统。年度范围验证会根据实时资产清单和您的数据流图自动生成。
- 资产登记册,明确标记位于 CDE 内、相连和范围外
- 跨网络、主机和身份层面跟踪分段控制措施
- 相连系统具备 CDE 特征时发出漂移警报
- 数据流图保持最新,无需每年重新绘制
- 根据实时状态生成年度范围验证报告
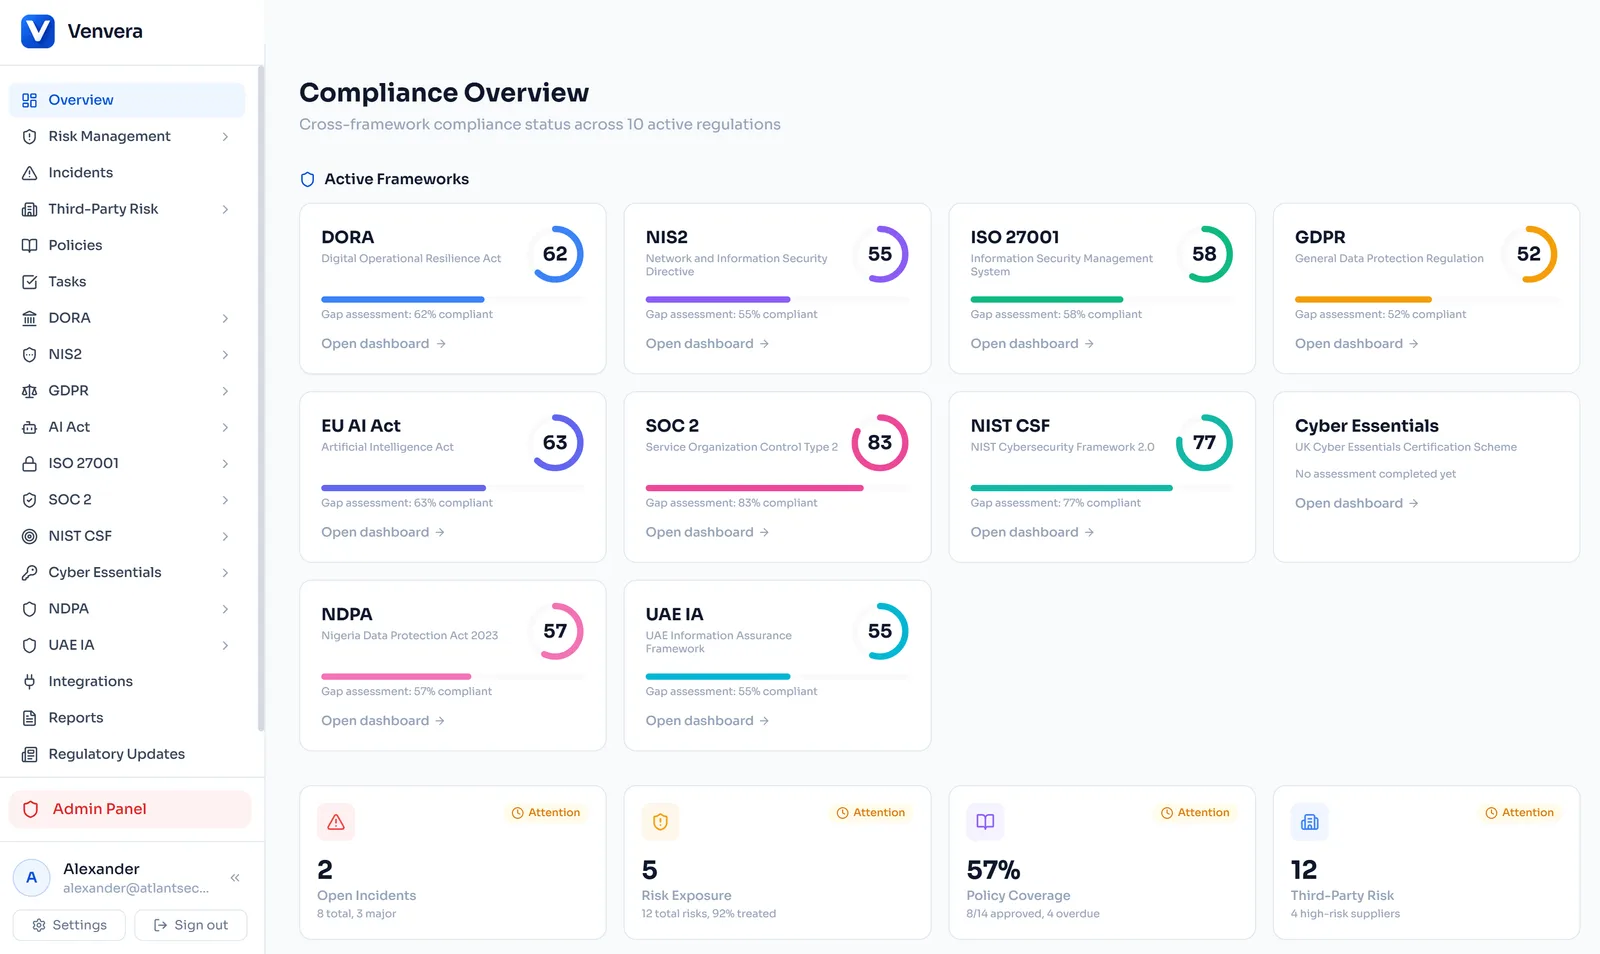
定制方法,按 QSA 期望的方式记录在案。
PCI DSS v4 引入了定制方法:无需遵循既定的子要求程序,即可实现要求的目标。代价是严谨性:您需要有书面的针对性风险分析、定制方法目标、实施情况,以及您的 QSA 将要执行的测试。在您采用定制方法的每一项控制措施上,Venvera 都会完整记录这四项内容。
- 每项子要求均可切换为定制方法
- 采用结构化方法的针对性风险分析模板
- 与您的 QSA 共同审定的定制方法目标表述
- 关联的补偿性控制措施及其有效性证据
- 审计师视图并排显示既定方法和定制方法
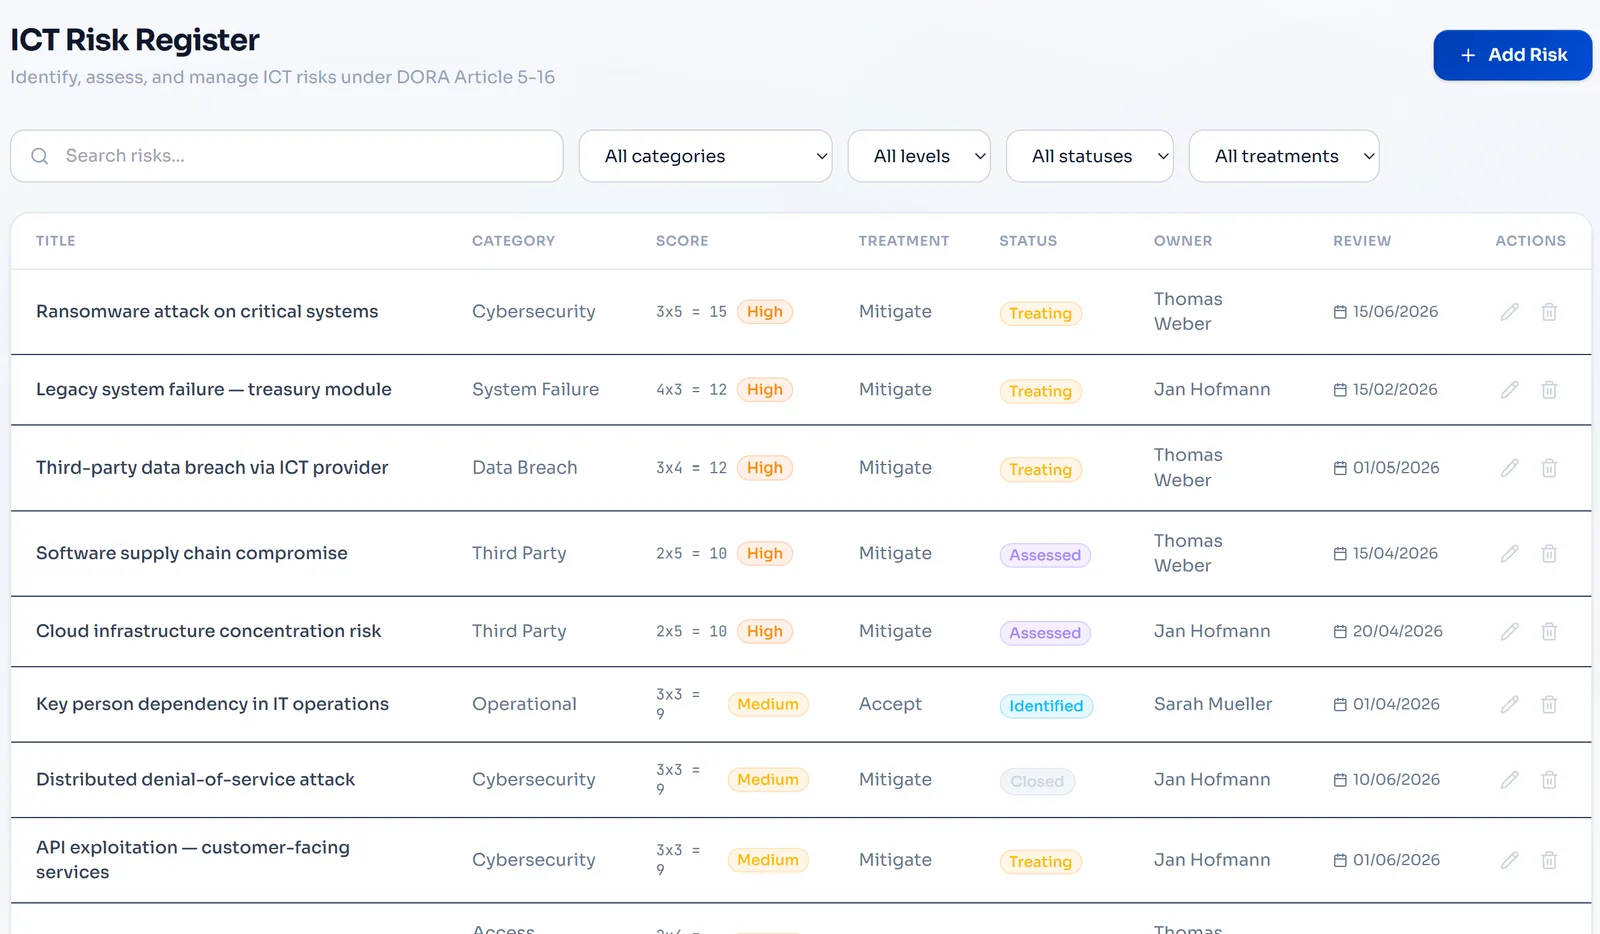
再也不会错过 ASV 扫描窗口。
要求 11 规定,必须由经批准的扫描供应商(ASV)每季度开展外部漏洞扫描,并每年开展内部和外部渗透测试。Venvera 为两者排期、记录结果、将发现的问题关联到风险登记册,并按照各项要求规定的时间线跟踪整改。一旦错过扫描窗口,Venvera 会赶在 QSA 之前将其列为审计发现。
- ASV 扫描日历,自动发出逾期警报(Req 11.3.2)
- 导入渗透测试结果,逐项跟踪发现的问题(Req 11.4)
- 单独跟踪内部漏洞扫描(Req 11.3.1)
- 依据 Req 11.4.5 安排网络分段测试计划
- 每个扫描周期重新确认 CDE 范围

您的 SAQ、ROC 和 AoC 自动生成,而不是手工拼凑。
Venvera 直接根据您的控制措施状态生成自我评估问卷(A 至 D,以及 P2PE-HW)和面向 1 级实体的合规报告。合规证明只需一键即可生成。再也不必在签署前一晚拉着审计师在六个不同的文档库之间来回翻找。
- 支持 SAQ A / A-EP / B / B-IP / C / C-VT / D-Merchant / D-SP / P2PE-HW
- 为 1 级实体生成合规报告(DOCX)
- 一键导出合规证明(PDF)
- 自动插入每项要求的证据引用
- 附差异对比的版本历史,便于审计师逐项核查
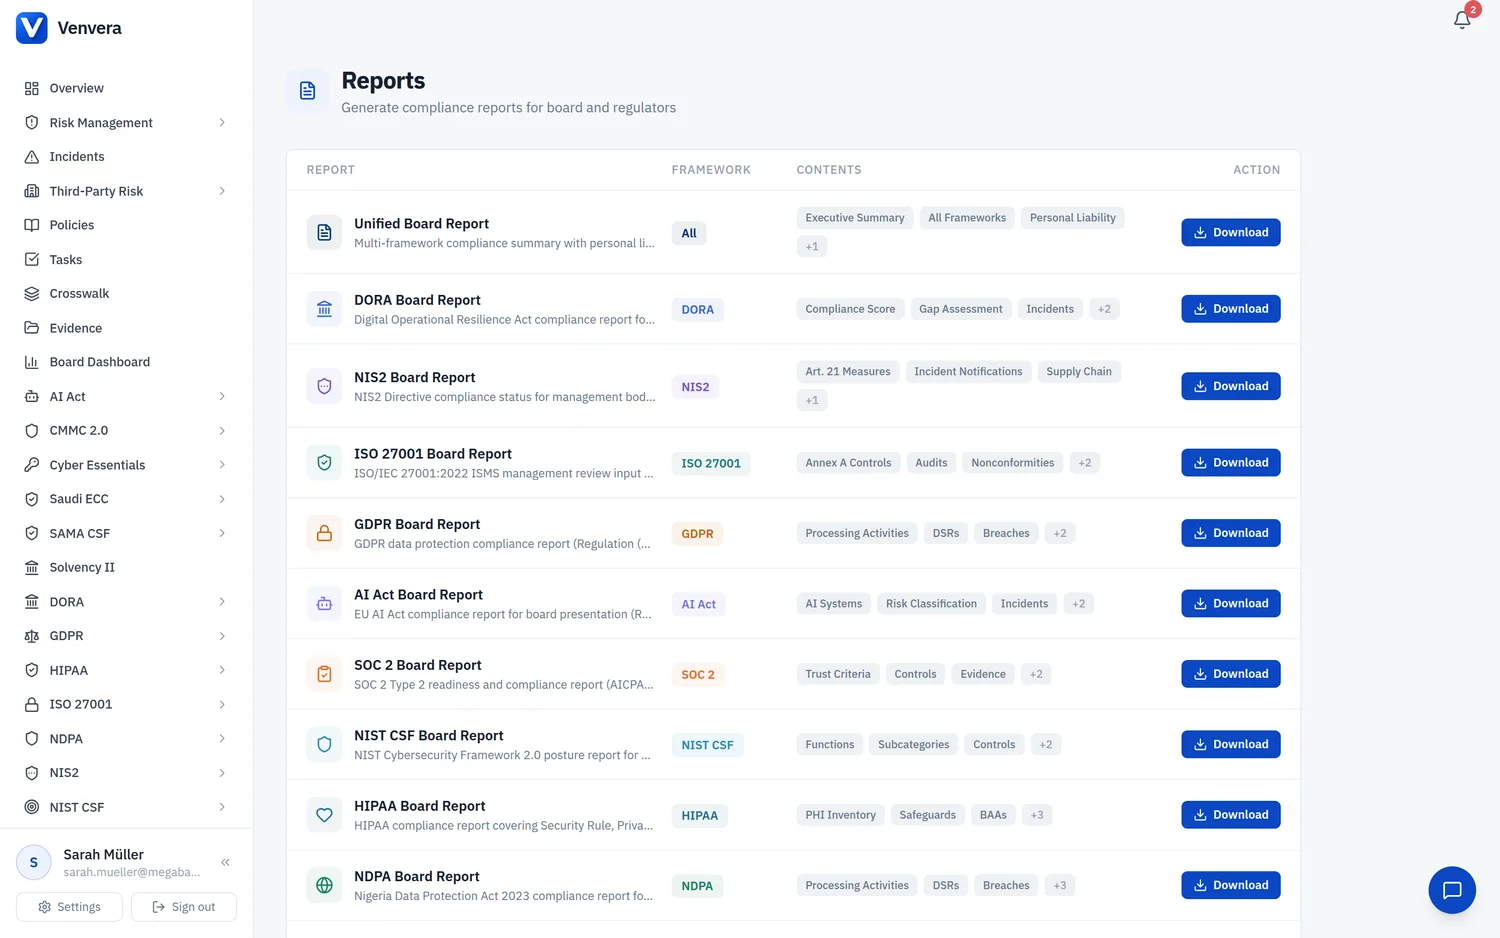
全年保持合规,而不只是在审计时。
PCI DSS v4 要求持续运行的控制措施:每日日志审查(Req 10.4.1)、每月内部扫描(Req 11.3.1)、季度 ASV 扫描、每半年一次的分段测试。Venvera 为所有这些工作排期,与您的 SIEM 和资产清单集成,确保周期性要求真正按周期执行。当每日、每月和每季度的证据都已齐备时,年度 ROC 就成了最轻松的部分。
- 跟踪每日日志审查(Req 10.4.1)
- 每月内部漏洞扫描提醒(Req 11.3.1)
- 季度 ASV 扫描窗口,附逾期警报
- 每半年一次的分段测试计划
- 按角色指派的持续控制措施审查
电子表格还是 Venvera?
PCI DSS,一一解答。
PCI DSS 指南
- PCI DSS 合规成本验证途径、该标准强制要求的周期性测试,以及范围如何决定费用。
- 谁必须遵守,以及适用哪种 SAQ商户和服务提供商的适用范围,以及如何选择正确的自我评估问卷。
- PCI DSS 合规检查清单将 v4.0.1 的 12 项要求整理为可逐项落实的清单。
了解您的 PCI DSS 合规现状, 赶在 QSA 之前。
先获取一份覆盖 12 项 PCI DSS v4 要求的免费差距报告:只需 10 分钟,无需提供电子邮箱即可开始。
✓ 所有付费套餐: 90 天审计就绪,否则退款*
10 分钟 · 开始无需邮箱 · 无需信用卡 · 可永久保留