一项控制措施,只需证明一次。 看着每个框架都变绿。
静态数据加密并不是五项独立的控制措施,而是同一项控制措施,只是 ISO 27001、SOC 2、欧盟《通用数据保护条例》(GDPR)、欧盟 NIS2 指令和欧盟《数字运营韧性法案》(DORA)用不同的措辞提出了要求。Venvera 为您完成映射,您只需录入一次证据,就能在该控制措施满足的每个框架中将其关闭。别再在十几张电子表格里反复证明同一件事。
用您自己的框架试一试。
与产品所用的同一套精心整理的映射,向所有人开放。选择您已经在运行的框架,以及您被要求新增的框架,看看哪些要求其实是同一项要求。
每一行表示两项要求涵盖相同的内容,因此一套实施方案和一组证据通常可以同时满足两者。但这并不意味着满足其中一项就等于通过了另一个框架的认证:每个框架都保留各自的范围、措辞和评估方式,有些要求在另一方根本没有对应项。请把它当作规划时的起点地图,再逐行对照要求原文进行确认。
真正耗费精力的不是控制措施本身,而是一遍又一遍地证明每一项。
大多数团队面临的不是控制措施问题,而是重复劳动问题。同一份访问控制策略,先为 ISO 重新提供证据,再为 SOC 2 提供一次,又为 DORA 审计提供一次,每次都在各自的电子表格里,各自以不同的速度过时。框架映射就是其中的连接纽带:它是一张经过精心整理的映射图,标明在您运行的每个框架中哪项控制措施满足哪项要求,让一份证据自动传递到每一项等效控制措施,使您的覆盖范围反映的是实际情况,而不是投入的工作量。
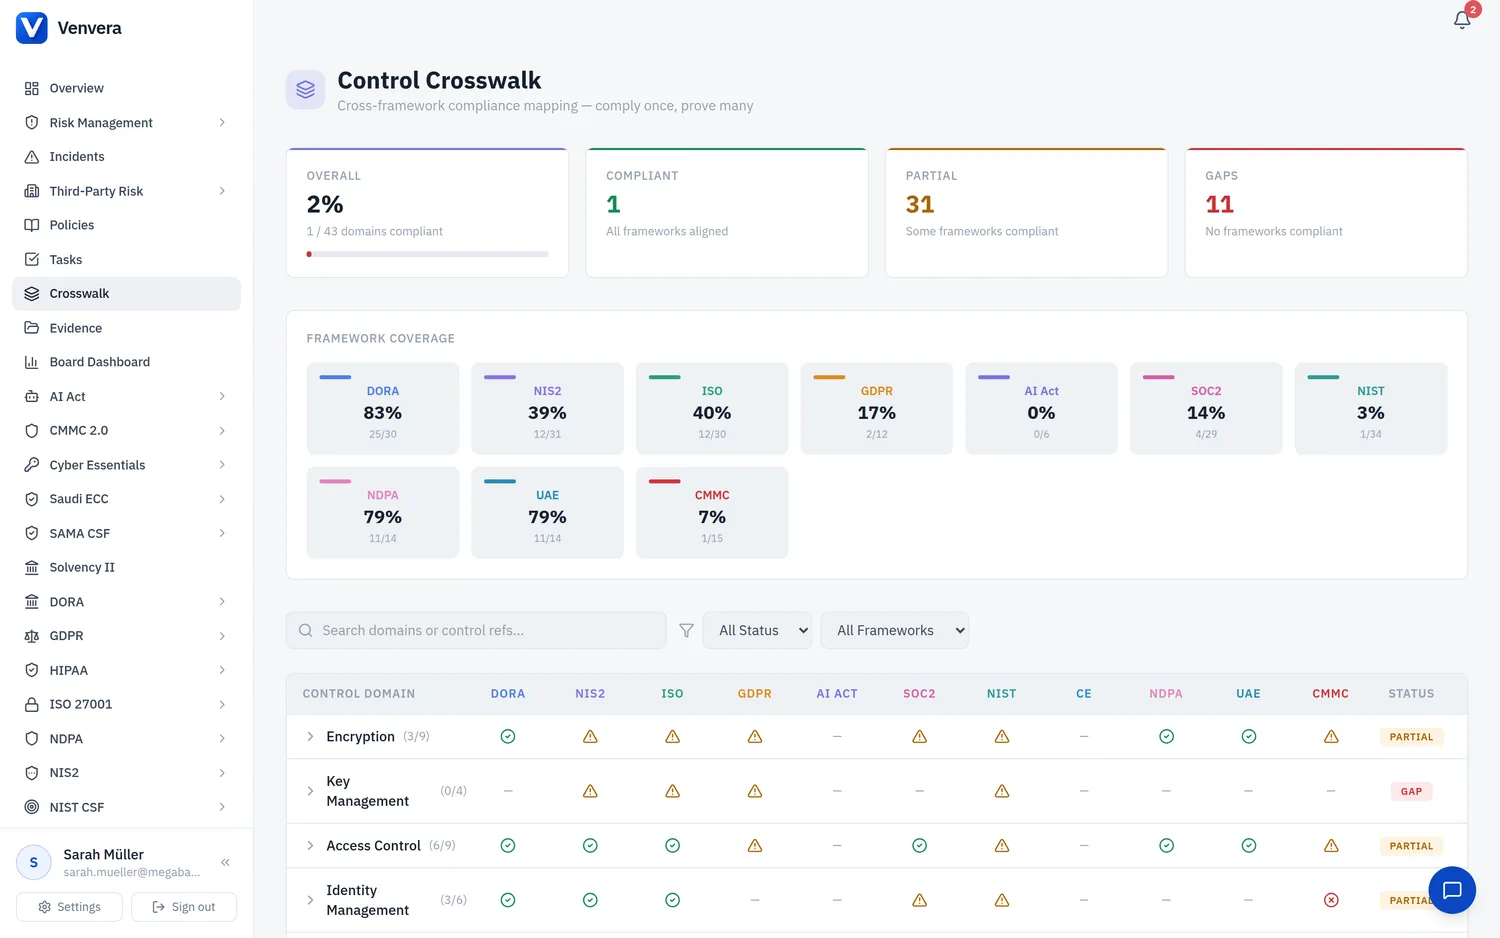
一个库容纳所有控制措施,并映射到其所对应的每个框架。
一个统一的控制措施库,每项控制措施都关联到所有适用的框架要求,因此实施状态只需设置一次,就会在各处同步体现。150+ 项控制措施开箱即用,已预先映射到所有受支持的框架,每项都带有控制类型和证据跟踪。
- 150+ 项预映射控制措施,覆盖 ISO 27001、SOC 2、NIST 网络安全框架(CSF)、GDPR、NIS2 和 DORA
- 同一实施状态适用于每个已映射的框架
- 控制类型分类:预防性、检测性、纠正性
- 框架特定的要求引用,精确到条和款
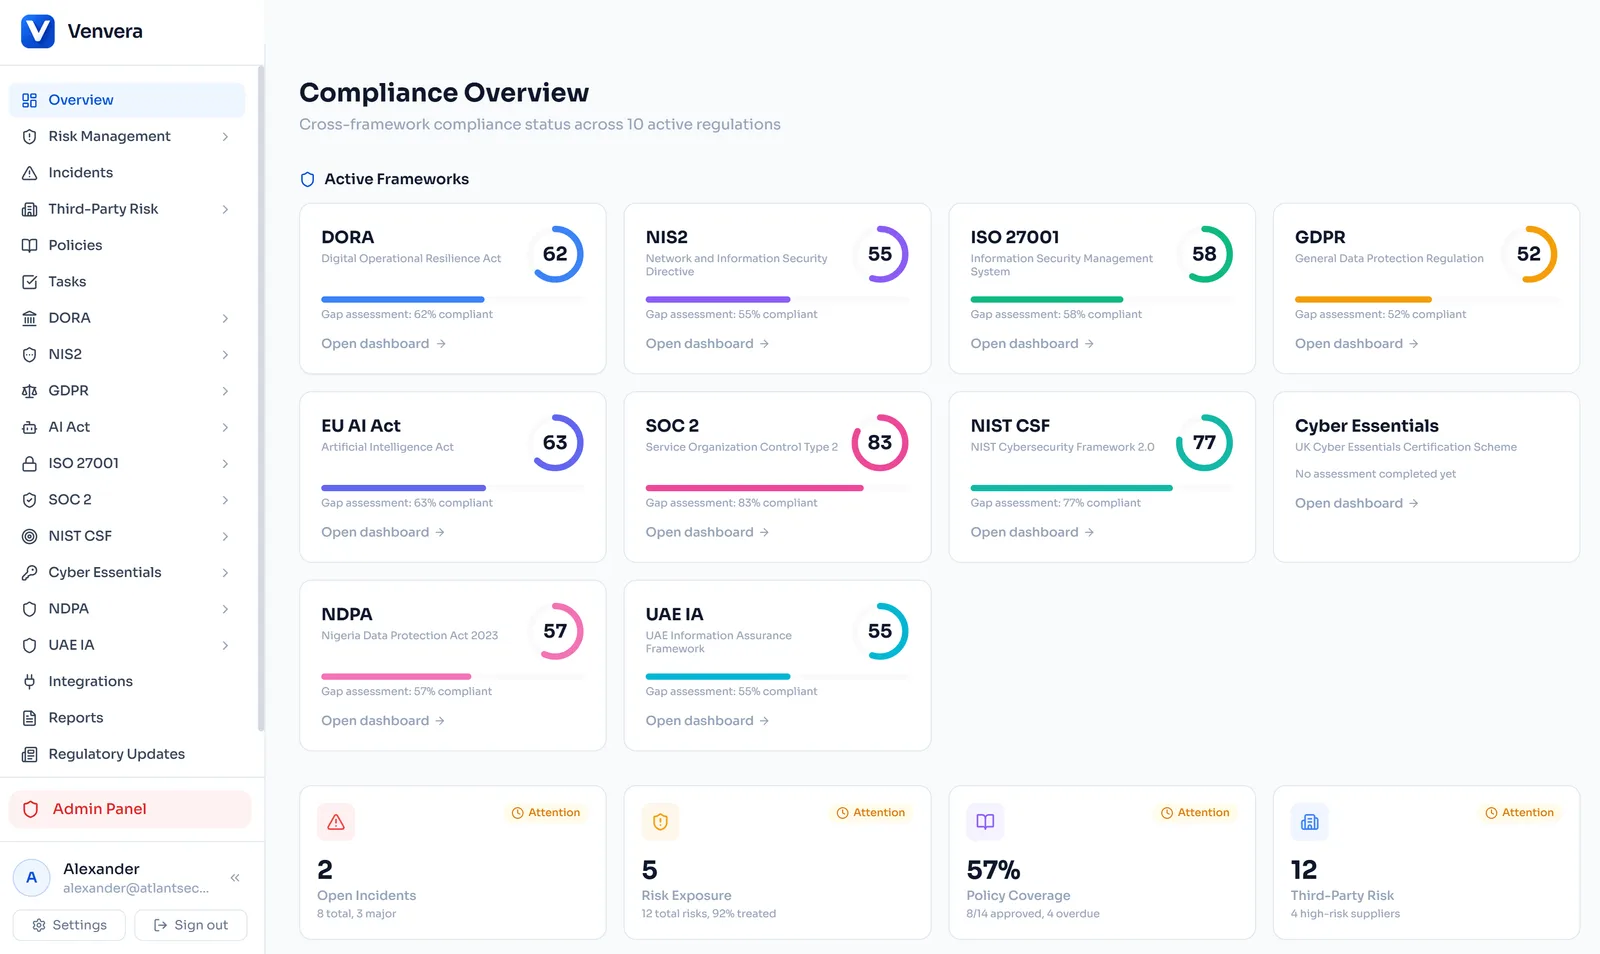
只需将控制措施标记完成一次,每个已映射的框架都会自动更新。
将 ISO 27001 A.8.24 的静态数据加密标记为已实施,Venvera 就会同时将 SOC 2 CC6.1、NIST CSF PR.DS-01、GDPR Art. 32、NIS2 Art. 21(h) 和 DORA Art. 9.2 标记为已实施。一次操作,六个框架实时更新。
- 任何控制措施状态一经变更,即实时传递
- 每个传递而来的状态都带有可视化的“自动映射”标记
- 仅在映射置信度高时才会传递
- 针对确属框架特有的例外情况,可手动覆盖

准确看清哪些地方已覆盖,哪些地方尚未覆盖。
统一视图展示您所有活动框架中哪些合规领域已被覆盖,让差距即时显现。如果加密已针对 ISO 27001 实施,但尚未映射到您的 SOC 2 计划,矩阵会抢在审计师之前把它显示出来。
- 合规领域与框架对照的可视化矩阵
- 每个交叉点以绿色、琥珀色和红色标示状态
- 即时识别每个活动框架中的差距
- 按合规领域或框架筛选,并导出为可直接提交董事会的表格
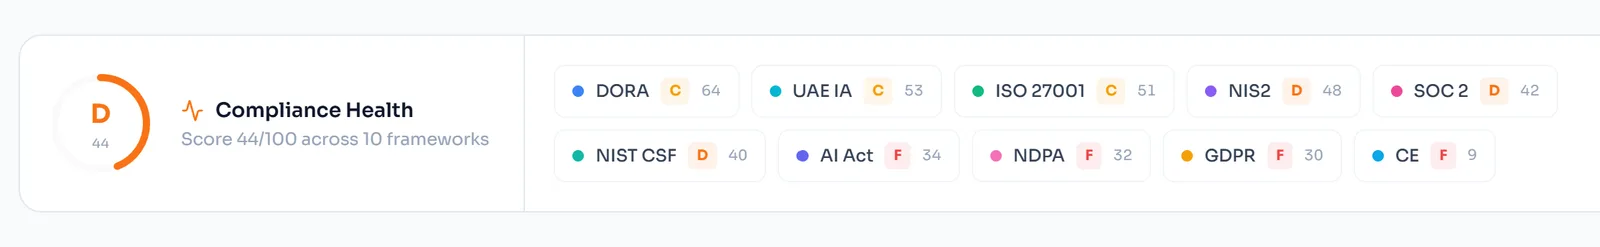
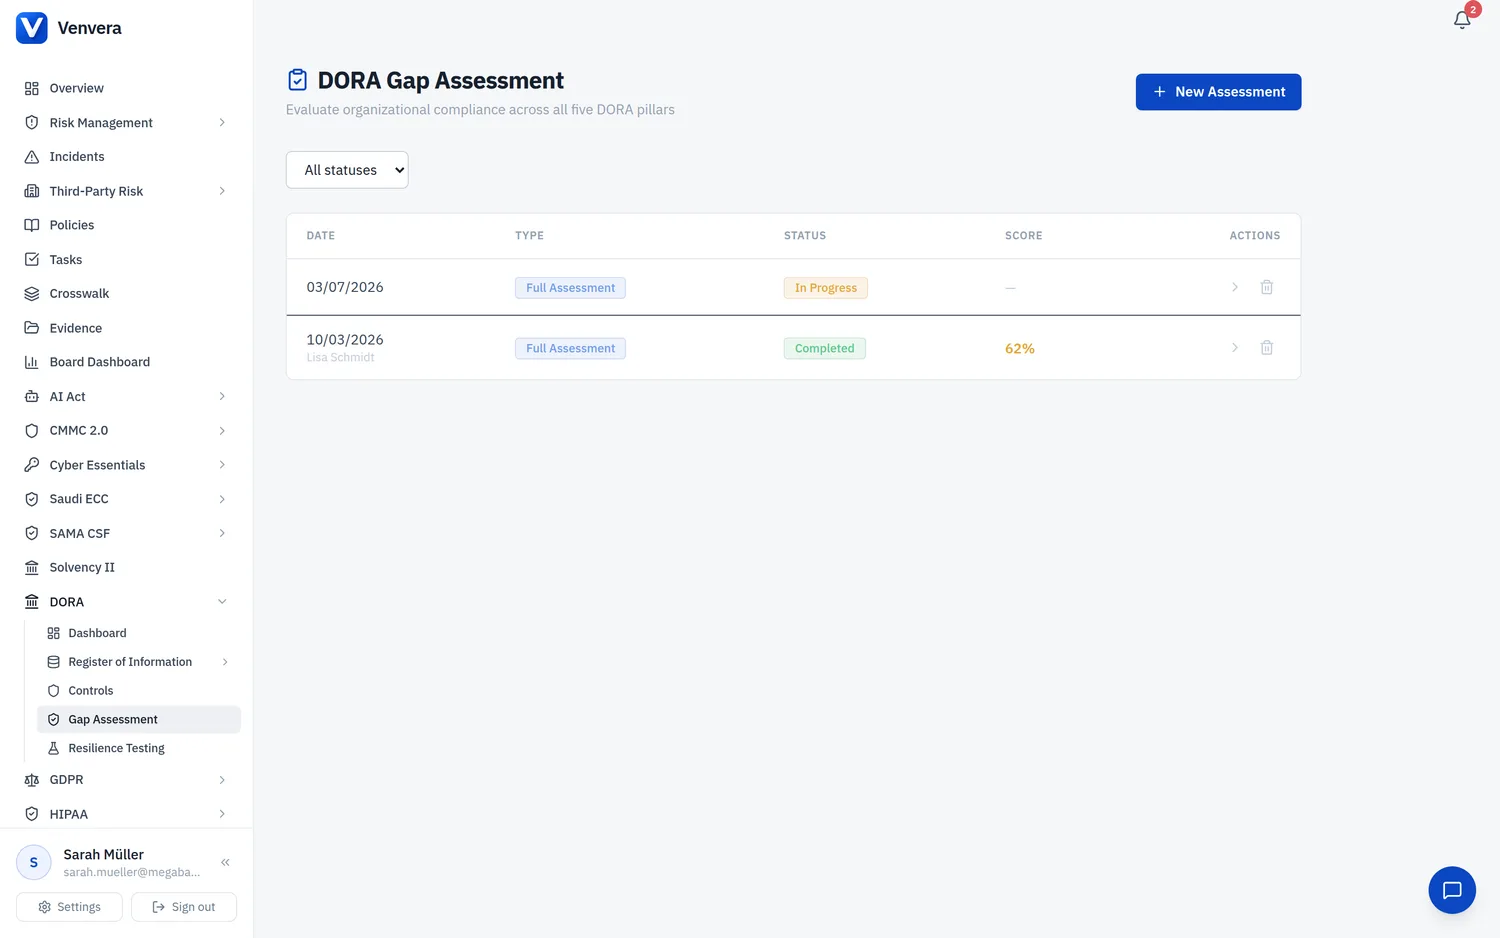
修复一个差距,就能在其涉及的每个框架中将其关闭。
在一个框架中开展差距评估,即可立即看到对其他框架的影响。访问控制方面的一个差距,会同时影响 ISO A.5.15、SOC 2 CC6.1、NIST CSF PR.AC-01、NIS2 Art. 21 和 DORA Art. 9,因此能在最多框架中关闭差距的修复措施排名最高。
- 差距传递展示跨框架的连锁影响
- 影响框架越多的差距,排名越靠前
- 修复一次,即可关闭每个已映射框架中的对应差距
- 影响评分综合考虑框架数量和监管权重
证据只需附加一次,即可在该控制措施映射到的所有地方生效。
为您的 ISO 27001 计划上传一份渗透测试报告,它就会自动作为 SOC 2 CC7.1、NIS2 Art. 21 和 DORA Art. 24 的证据。每项控制措施的证据只需录入一次,即适用于该控制措施所满足的每个框架。
- 每项控制措施上传一次证据,而不是每个框架各上传一次
- 证据自动在每个已映射的框架中可用
- 支持 PDF、DOCX、XLSX、图片等格式
- 每个证据项都有审查日期和到期跟踪

电子表格还是 Venvera?
控制措施框架映射常见问题解答。
相关: 面向企业集团的合规软件, 多司法管辖区合规软件指南