处理尼日利亚数据 始终符合 NDPA。
Venvera 是一款面向尼日利亚《数据保护法》(NDPA)的合规软件,将您的合法依据、数据主体权利、数据泄露处理和数据处理记录集中在同一个登记册中,向尼日利亚数据保护委员会证明您的合规性。
Nigeria NDPA 的要求,您已经具备了多少?
选择您已经在运行的框架。两个框架中都出现的每个控制领域都会列出,并附上双方的要求编号,让您在规划任何新工作之前,先看清现有体系中可以复用的部分。
每一行表示两项要求涵盖相同的内容,因此一套实施方案和一组证据通常可以同时满足两者。但这并不意味着满足其中一项就等于通过了另一个框架的认证:每个框架都保留各自的范围、措辞和评估方式,有些要求在另一方根本没有对应项。请把它当作规划时的起点地图,再逐行对照要求原文进行确认。
面向尼日利亚《2023 年数据保护法》的 NDPA 合规软件
Venvera 是一款 NDPA 合规软件,适用于依据尼日利亚《2023 年数据保护法》处理尼日利亚境内个人之个人数据的组织。它包含 24 项受跟踪的控制措施,涵盖合法依据、数据主体权利、处理安全、跨境传输和问责,并在同一系统中提供处理活动记录、72 小时数据泄露处理工作流以及数据保护官职责管理。每项控制措施都写明其所需证据,因此向尼日利亚数据保护委员会办理的注册、年度合规申报以及客户尽职调查问卷,都能从同一个登记册中得到答复。
什么是 NDPA,为什么您必须证明合规?
尼日利亚《2023 年数据保护法》是尼日利亚的综合性数据保护法律,由尼日利亚数据保护委员会(NDPC)负责执行。它规定了合法处理、数据主体权利、72 小时数据泄露通知和跨境传输的规则,并设有实实在在的处罚:对于具有重大重要性的数据控制者,罚款最高可达其年度总收入的 2%。这并非可选项:如果您处理尼日利亚境内个人的个人数据,NDPC 会要求您完成注册、保存记录并提交年度合规申报;您的客户和合作伙伴也越来越多地要求您先证明 NDPA 合规,才允许您接触尼日利亚数据。Venvera 将这些证明集中保存在同一个登记册中,随时可供出示。
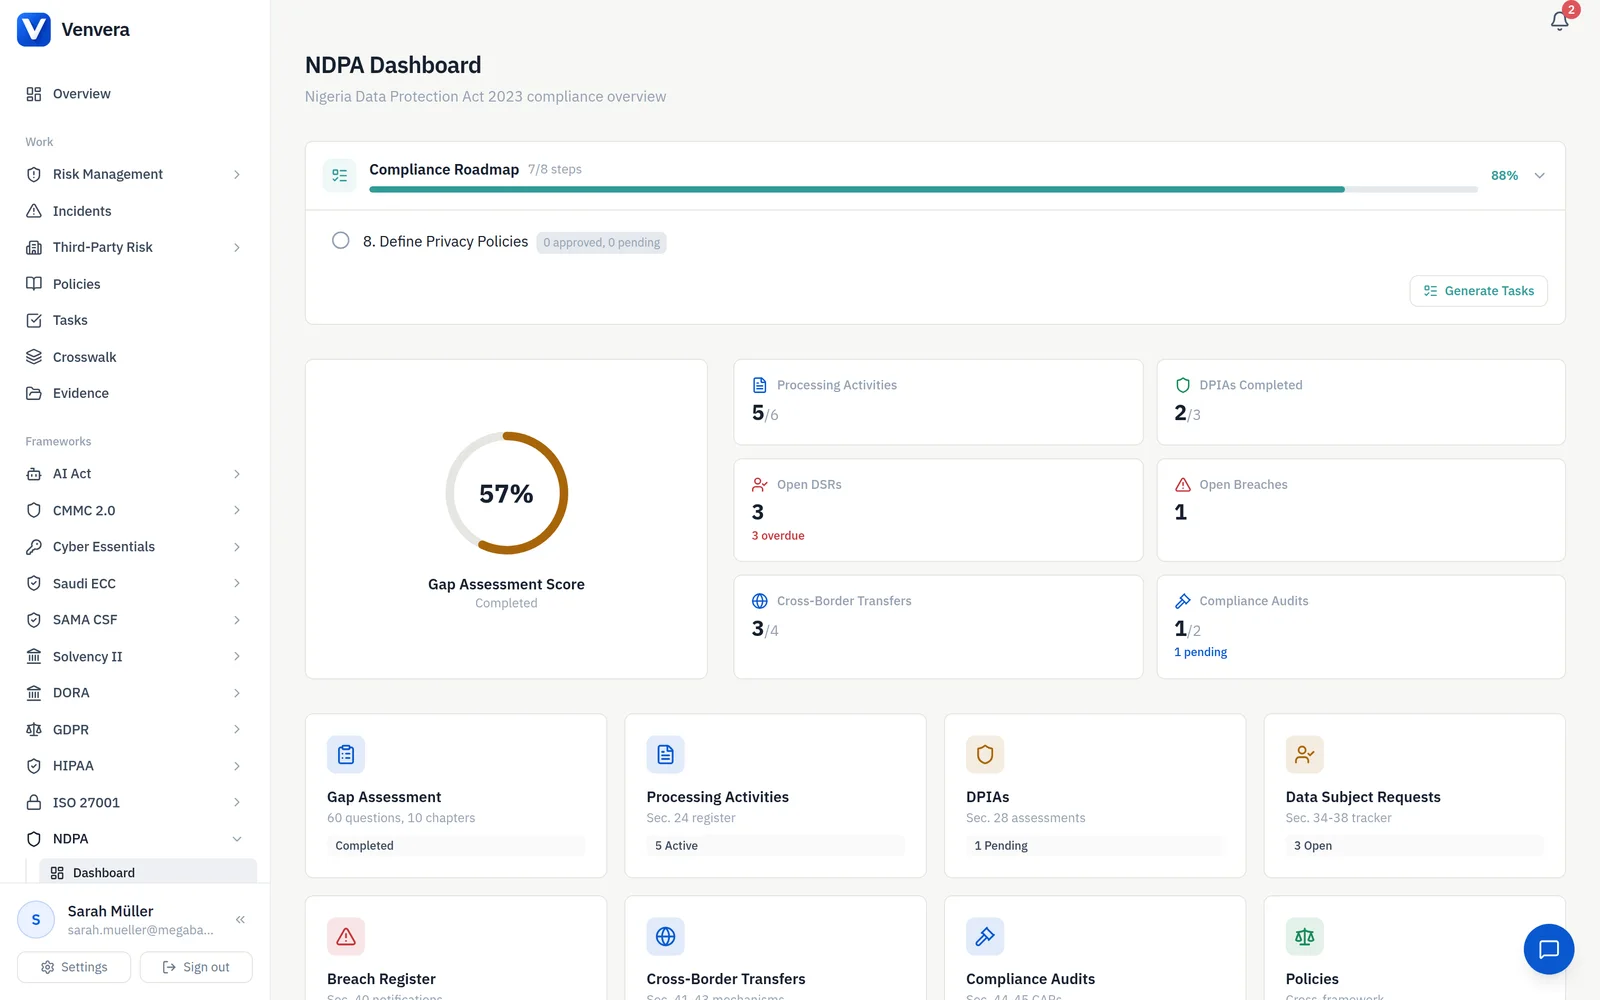
您的处理活动记录,随时可供 NDPC 查验。
NDPA 要求为每一项处理活动保存最新记录,而这份清单同时也是您办理注册和开展每一项数据保护影响评估(DPIA)的依据。Venvera 将每项活动保存为结构化数据(目的、合法依据、数据类别、接收方和保留期限),因此 NDPC 要求的登记册只需一次导出即可获得,而不必花一个周末在电子表格里翻箱倒柜。
- 每项处理活动都有结构化记录
- 按活动记录目的、合法依据和数据类别
- 保留期限跟踪,并自动发送提醒
- 数据流映射,展示个人数据的流向
- 可直接提交 NDPC 的导出文件,用于注册和审计

在截止期限届满前响应访问和删除请求。
访问、更正、删除、限制处理、可携带和反对:NDPA 规定的每一项权利都在同一个工作流中处理。每个请求一到达就会被登记,分派给附有截止期限计时器的处理人,并一路跟踪直至形成有据可查的答复,因此您可以向 NDPC 展示一套结构化的流程,而不是在各个收件箱里手忙脚乱地翻找。
- 所有 NDPA 数据主体权利集中在一个工作流中
- 自收到请求起自动计算截止日期
- 指派处理人,并对逾期请求进行升级
- 按权利类型生成答复模板
- 请求、决定和履行情况的完整审计追踪

一旦知悉,立即启动 72 小时泄露通知计时。
NDPA 给您 72 小时,自知悉之时起算,用于通知 NDPC。Venvera 负责倒计时、划分严重程度、评估对数据主体的风险,并把预先排好格式的 NDPC 通知书直接摆在您面前:这正是“已登记的泄露事件”与“错过的截止期限”之间的区别。高风险的数据泄露会自动触发数据主体通知工作流。
- 自知悉数据泄露之时起 72 小时倒计时
- 严重程度分级与风险评估
- 预先排好格式的 NDPC 通知模板
- 针对高风险泄露的数据主体通知工作流
- 泄露后复盘及经验教训记录
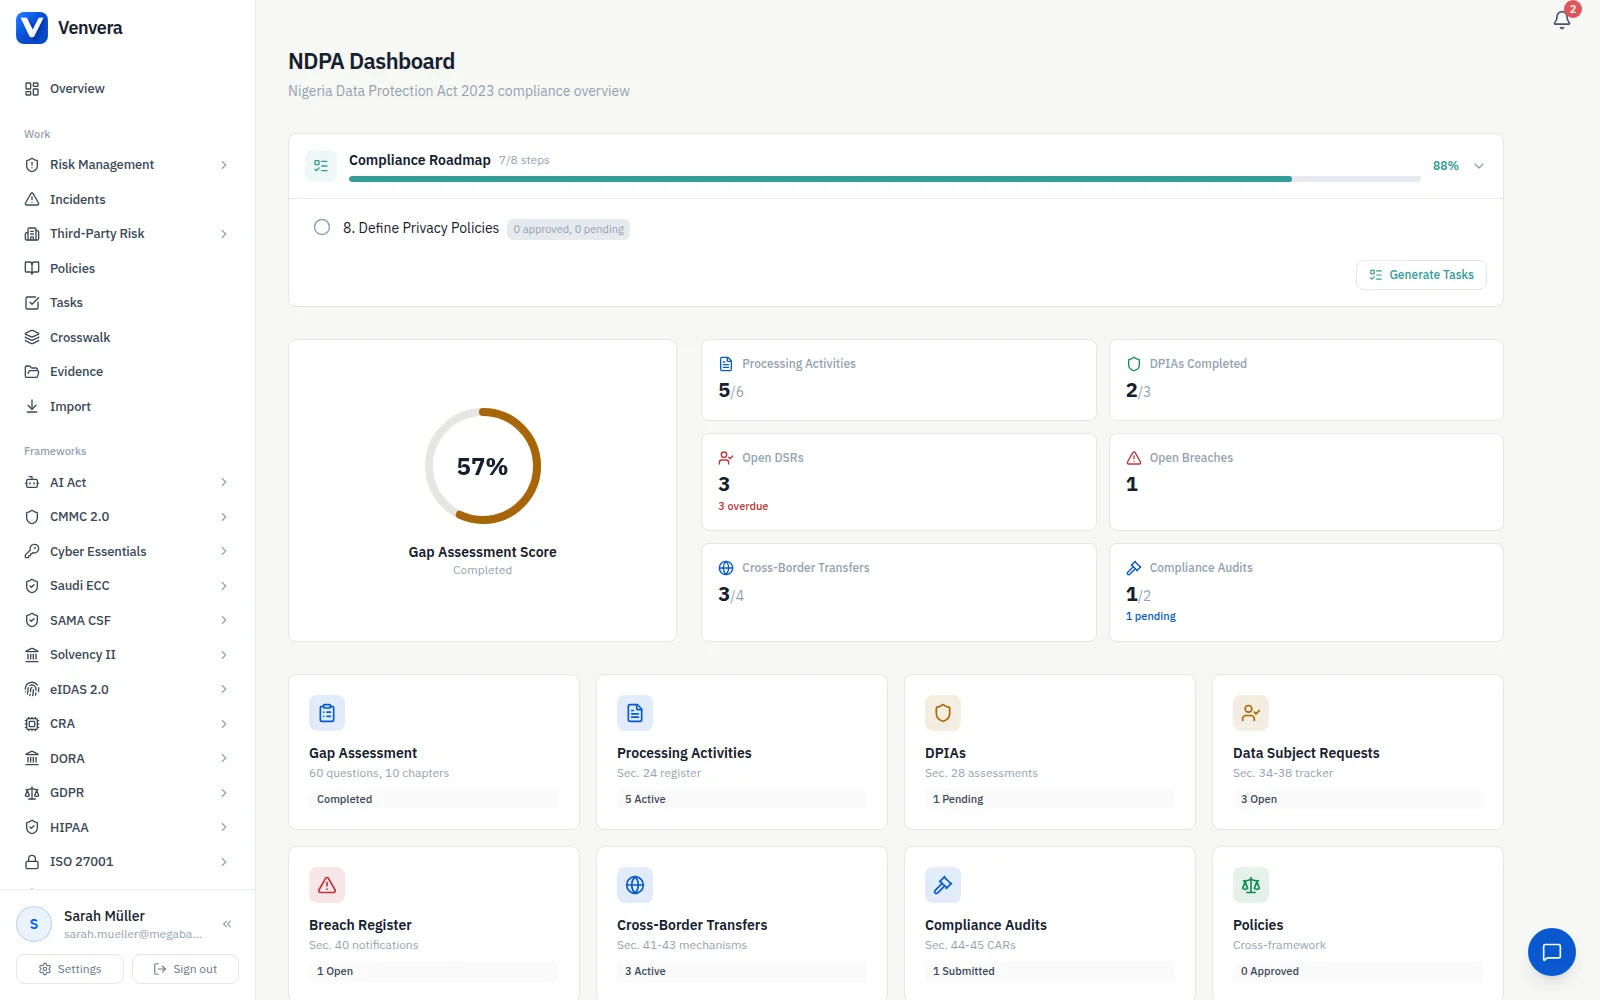
将数据传出尼日利亚,同时不失去法律依据。
NDPA 只允许在目的地、接收方或传输本身受到充分保护的情况下,将个人数据传出尼日利亚。Venvera 会记录每一次传输及其法律依据(充分性认定、标准合同条款、约束性公司规则或同意),标记尚未获得充分性认定的目的地,并将传输影响评估与该记录放在一起。
- 包含目的地国家和接收方的传输清单
- 每次传输的法律依据:充分性认定、SCC、BCR、同意
- 传输影响评估的跟踪与结果
- 自动标记未获充分性认定的司法管辖区
- 可直接提交 NDPC 的全部跨境数据流报告
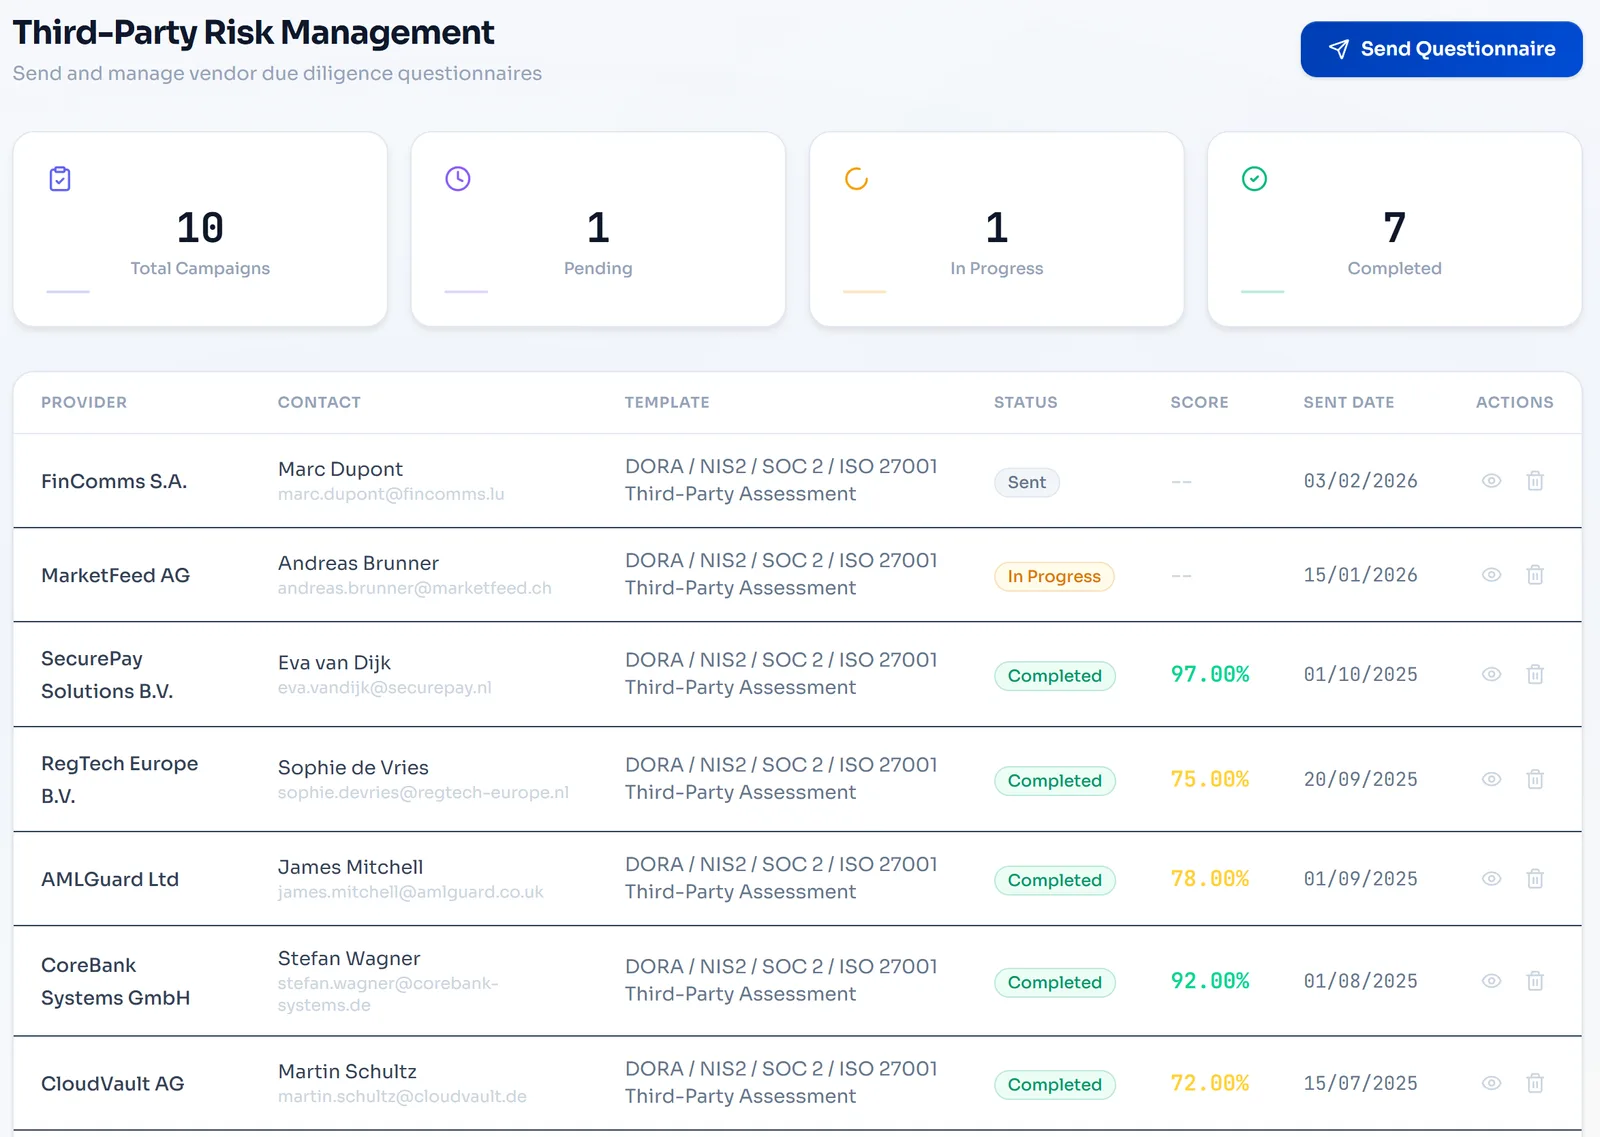
证明您的 DPO 和董事会确实在治理数据。
对于具有重大重要性的数据控制者,NDPA 要求设立数据保护官(DPO)并能证明存在实际监督。Venvera 保存 DPO 的任命和资质,公布其联系方式,并记录咨询意见、审计建议和培训情况,同时保存董事会的审查和批准记录,向 NDPC 表明治理是真实存在的,而不只是停留在纸面上。
- DPO 任命和资质记录
- 针对具有重大重要性的控制者跟踪 NDPC 注册
- 咨询意见和建议的记录
- 培训和意识提升活动记录
- 董事会审查和批准轨迹,作为监督证据
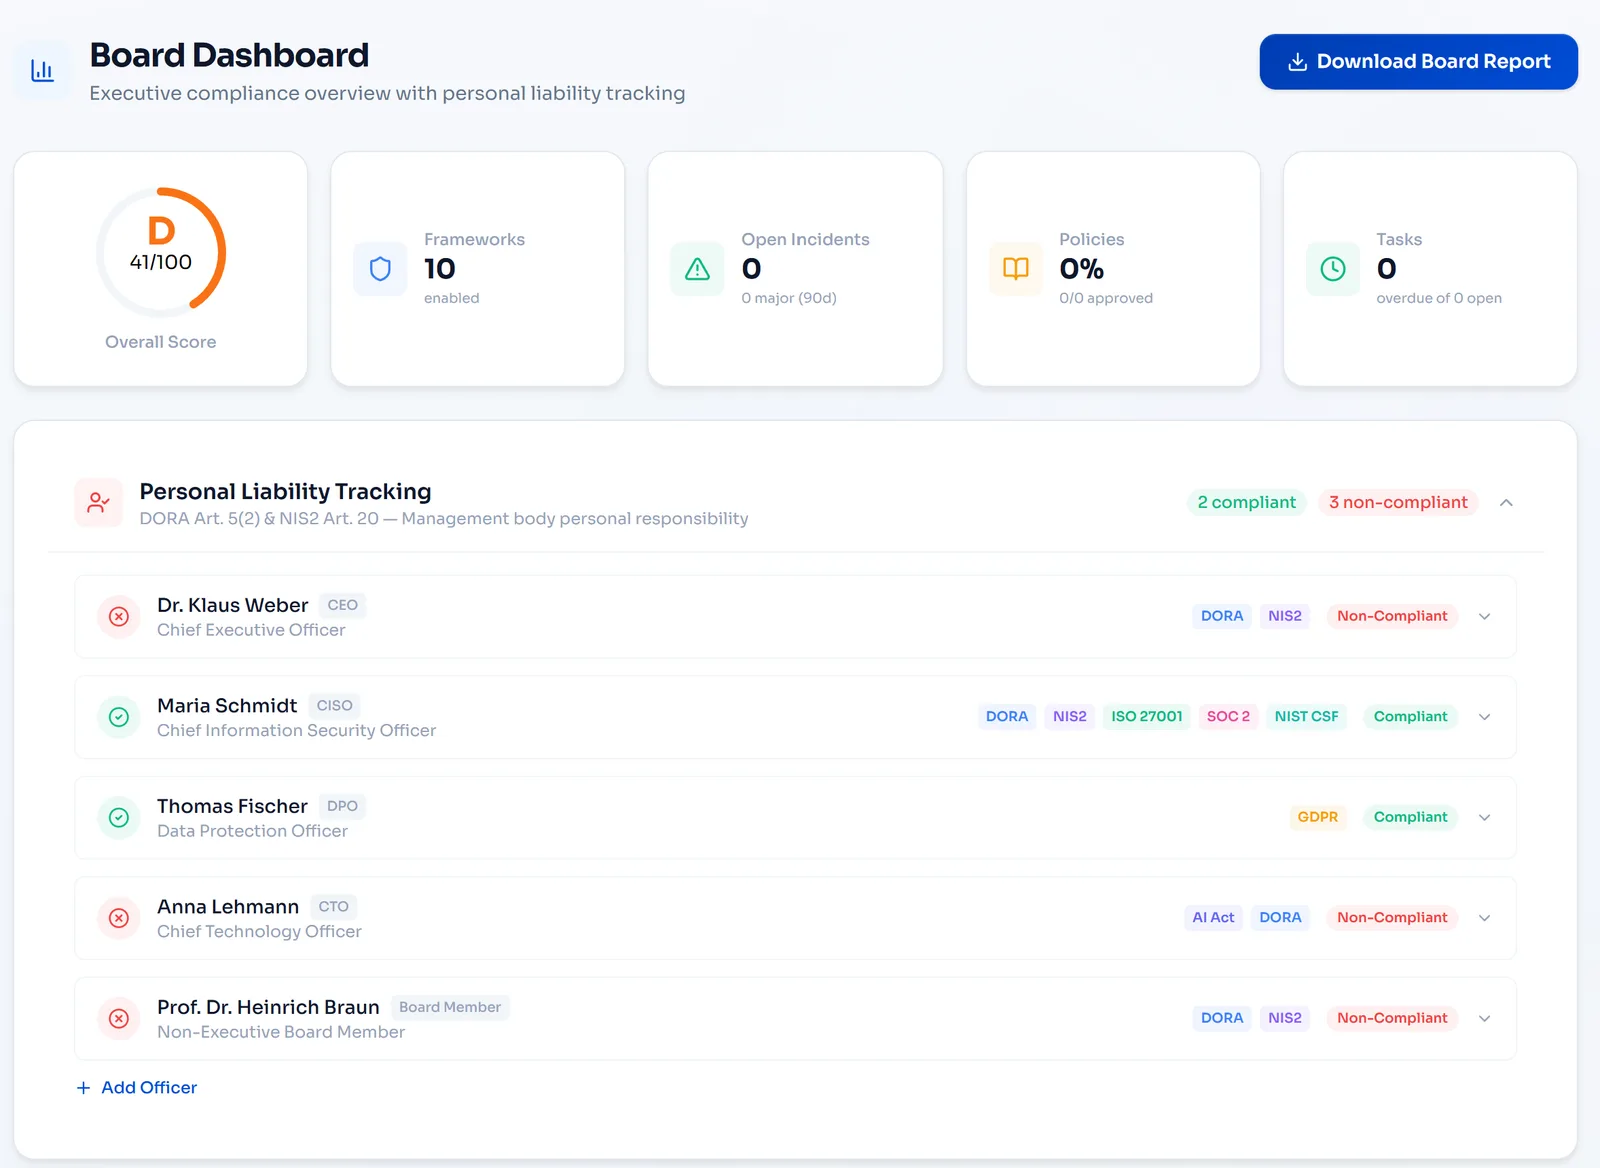
一键将原始活动数据变成可提交 NDPC 的报告。
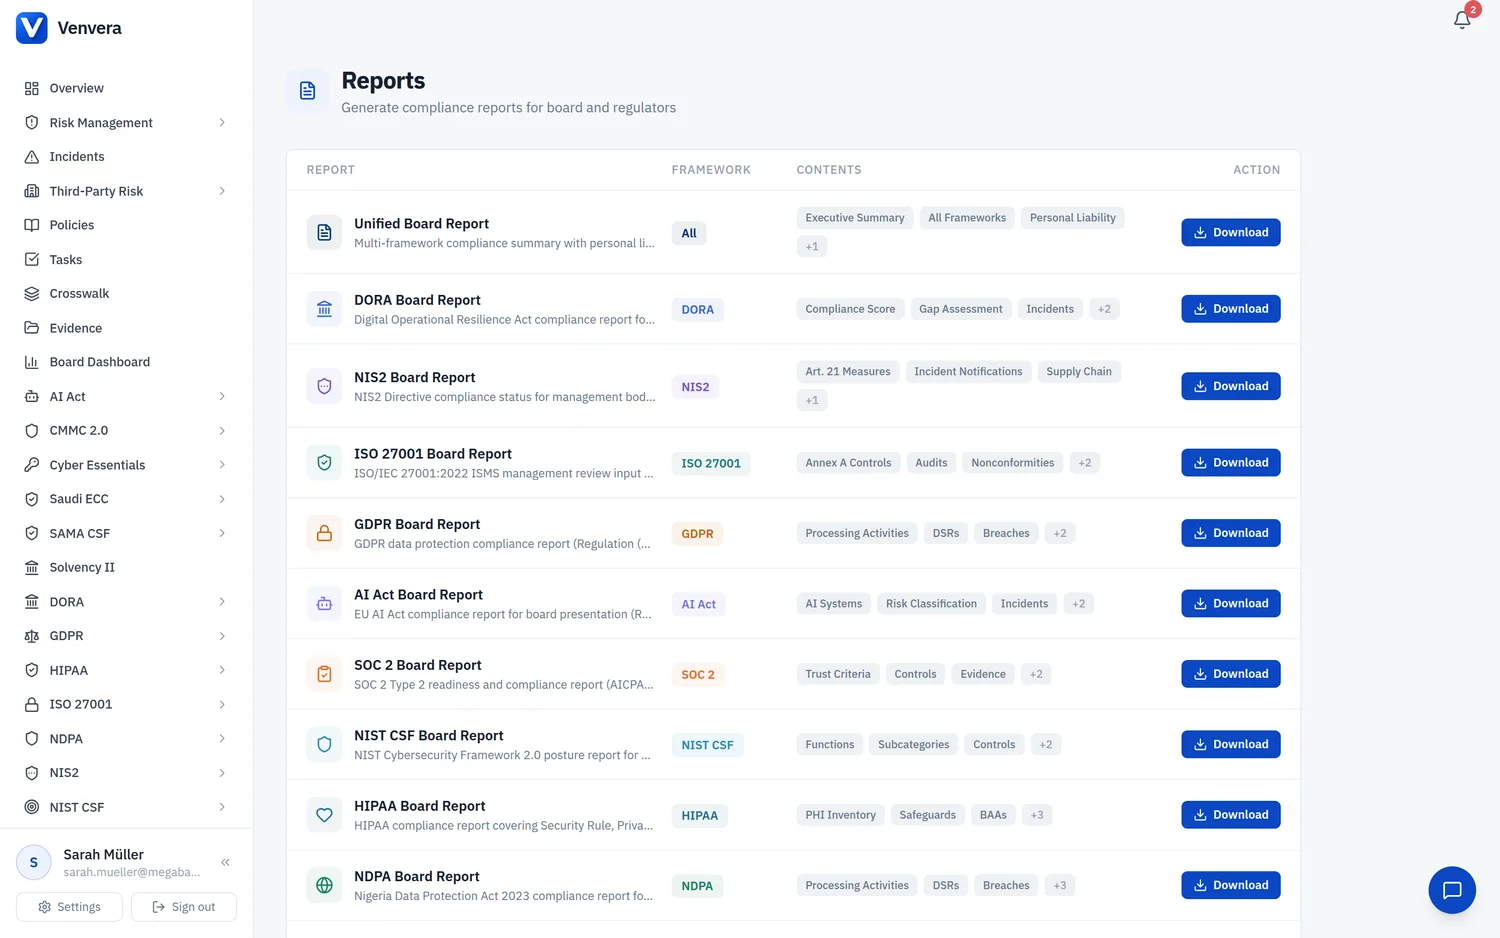
NDPA 下的大部分申报都要通过年度合规申报完成,而您的董事会希望用更直白的语言看到同样的全貌。Venvera 基于实时数据同时生成这两份报告(处理活动摘要、数据主体请求统计、数据泄露历史和跨境传输状态),并可导出为 PDF 或 Excel,同时满足 NDPC 和董事会的需要。
- 包含所有必填数据项的 NDPC 合规报告
- 可直接提交董事会的摘要,含合规评分和风险领域
- 数据主体请求统计及响应时间
- 数据泄露历史和整改状态概览
- 合规情况的同比趋势分析
复用您已经完成的 GDPR 工作。
NDPA 大约有 70% 至 80% 的控制措施与欧盟《通用数据保护条例》(GDPR)相同,因此您为欧洲建立的大部分内容已经能够满足尼日利亚的要求。Venvera 将一项控制措施映射到它所满足的每一个框架,因此您只需提供一次证据的策略或保障措施,就能同时计入 NDPA、GDPR 及其他框架,而真正属于尼日利亚特有的差距也会清晰地凸显出来。
- 一项控制措施映射到它所满足的每个框架
- 针对 NDPA 要求呈现对应的 GDPR 控制措施
- 将尼日利亚特有的差距与共享覆盖范围区分开来
- 与 ISO 27001 及您正在实施的其他框架进行框架映射
- 证据只需收集一次,即可处处复用

几分钟内准确了解您的 NDPA 合规现状。
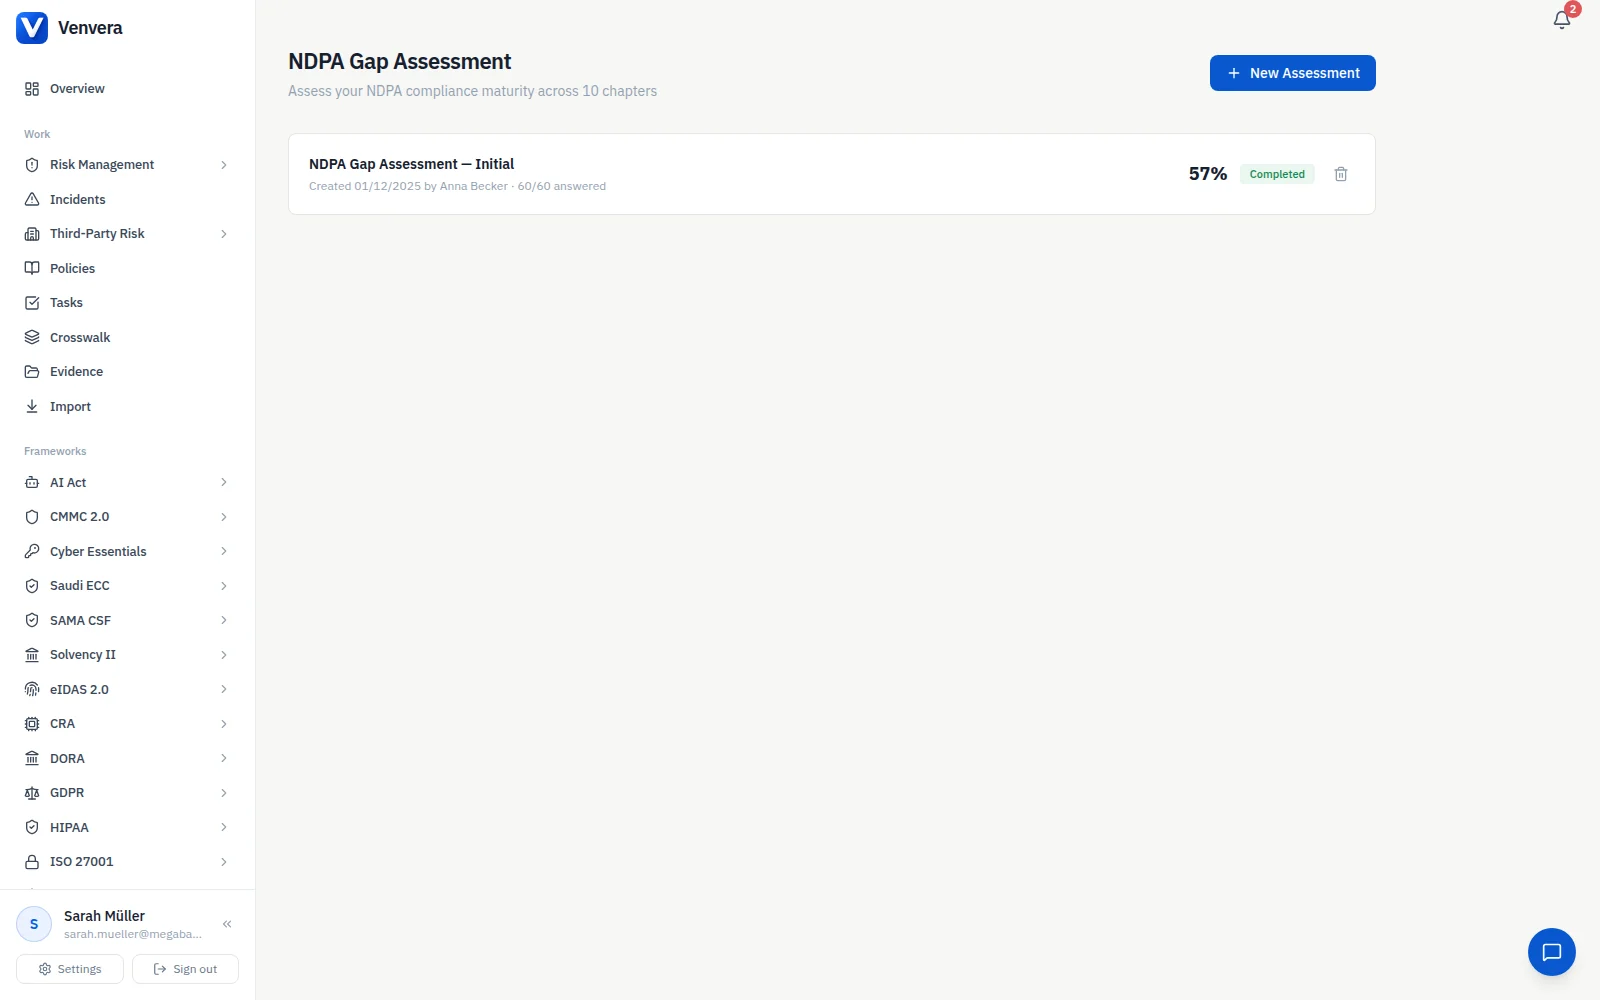
一项覆盖 NDPA 全部义务(记录、权利、数据泄露、跨境传输、DPO 和注册)的差距评估,会给出带评分的成熟度视图,以及按优先级排序的整改路线图、工作量估算和负责人。从首次评估到完成注册,全程跟踪进展,而不必猜测 NDPC 是否会满意。
- 覆盖每一项 NDPA 义务的评估
- 成熟度评分,从“未开始”到“有效”
- 自动生成整改路线图,包含优先级和工作量
- 逐项指派负责人并跟踪截止日期
- 展示您合规进程的进度仪表板
电子表格还是 Venvera?
NDPA 常见问题解答。
NDPA 指南
- 尼日利亚 NDPA 要求详解第 24 至 44 条规定的每一项义务、2025 年 GAID 新增的内容,以及触发注册、DPO 和年度申报义务的 200 名数据主体门槛。
- NDPA 罚款与处罚详解第 48 条规定的两档上限、其背后的 200 名数据主体标准,以及罚款之外的其他制裁。
- 尼日利亚 NDPA 合规成本GAID 按级别确定的注册费和申报费、其背后的六个预算项目,以及其中哪些每年都会重复发生。
- 尼日利亚 NDPA 合规检查清单涵盖该法和 2025 年 GAID 的 60 个检查项,从任命 DPO 到数据泄露通知。
- 最佳 NDPA 合规软件工具必须为应对 NDPC 做到哪些事,以及电子表格在什么情况下就不够用了。
做好 NDPA 准备 从容应对 NDPC。
先获取一份覆盖您全部 NDPA 义务的免费差距报告:只需 10 分钟,开始时无需提供邮箱。
✓ 所有付费套餐: 90 天审计就绪,否则退款*
10 分钟 · 开始无需邮箱 · 无需信用卡 · 可永久保留