通过监管机构的检查, 登记册早已建好。
银行、支付机构和投资公司无法选择监管机构是否上门检查,只能选择自己是否做好准备。Venvera 让欧盟《数字运营韧性法案》(DORA)信息登记册、ICT 风险框架、事件时钟和董事会监督始终保持审计就绪,因此当检查通知函到来时,您只需导出证据,而不是花三个月时间拼凑证据。
检查本身不是风险。毫无准备才是。
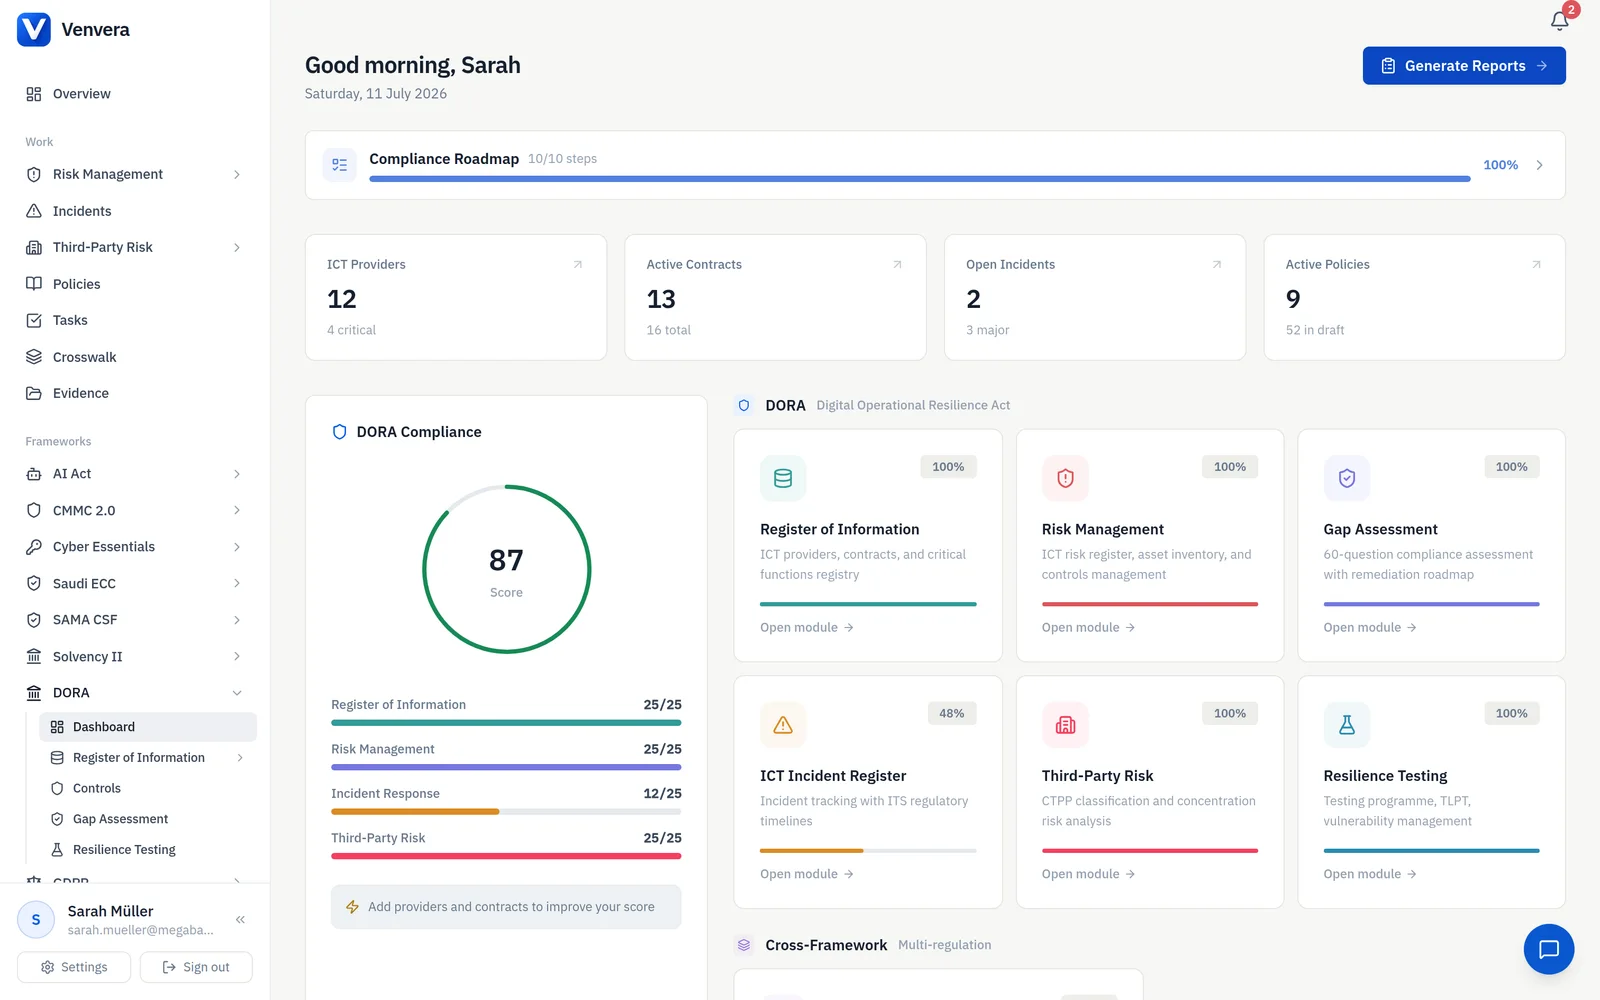
对于受监管的金融机构来说,监管检查是必然会发生的事,而责任会落在具体的个人身上。必须按特定格式提交的登记册。有四小时报告时钟的事件。必须有证据证明、而不能只是声称的董事会监督。每次都把应对检查当作一个项目来准备,正是企业措手不及的原因。Venvera 将这一切作为一个持续运转的系统来管理(信息登记册、ICT 风险、第三方集中度、事件时间线、董事会签核),让审计就绪成为常态,而不是临时抱佛脚。
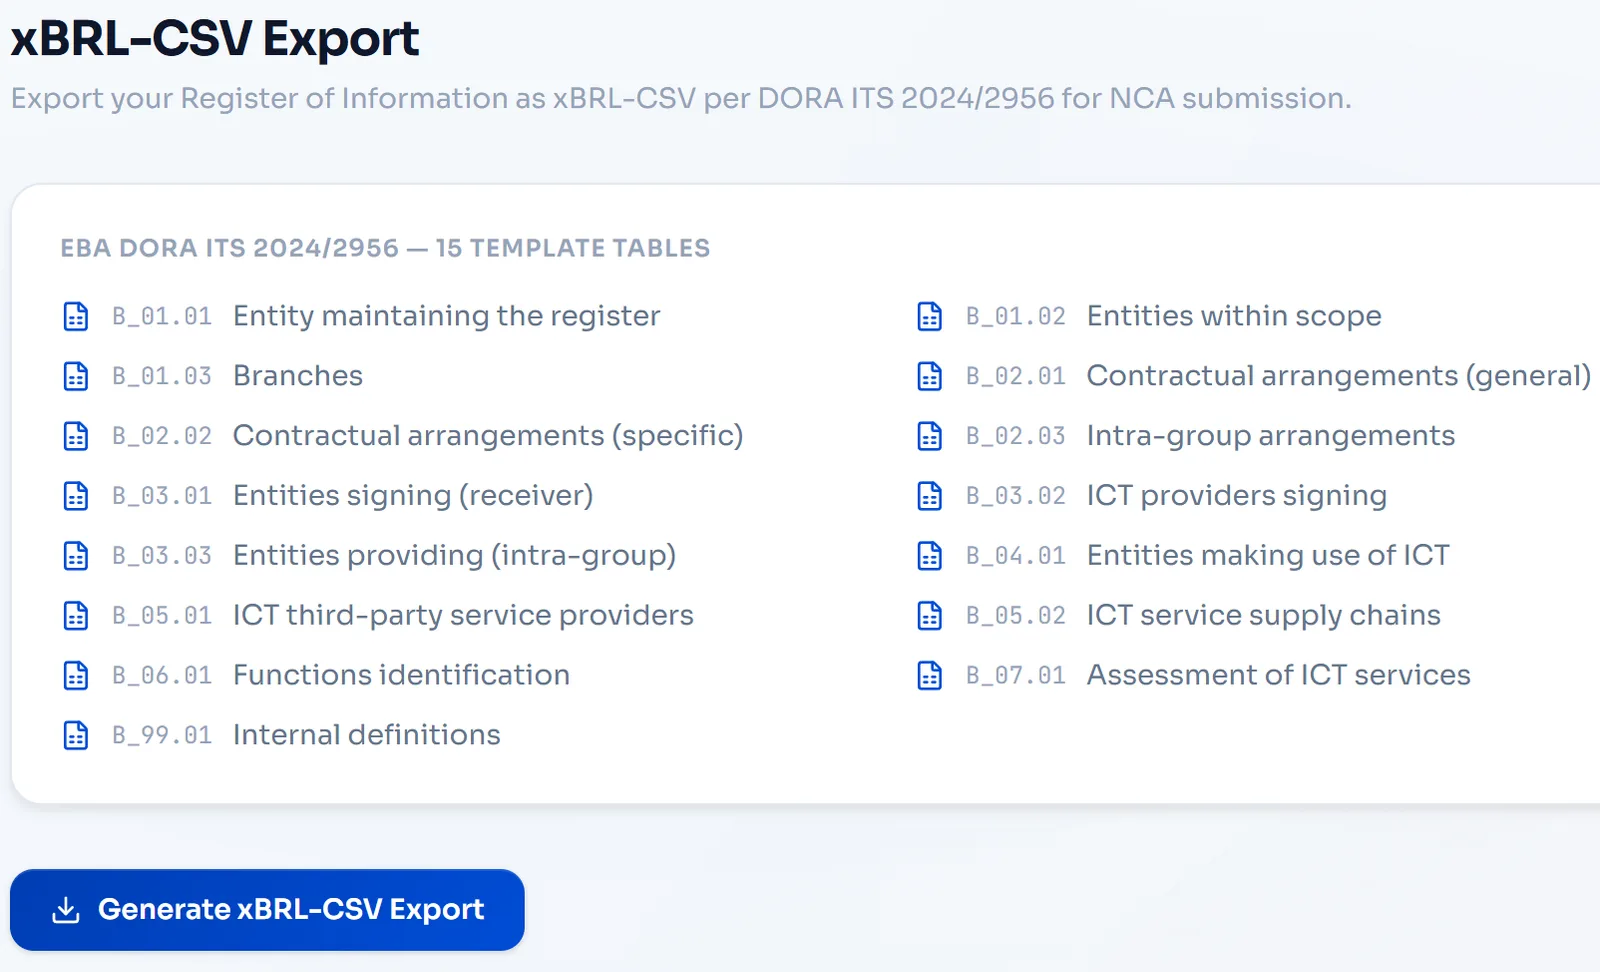
监管机构提出要求的当天,即可导出信息登记册。
全部 15 张 xBRL-CSV 模板表都在一个系统中填写完成:附带 LEI 代码的服务提供商识别信息、合同安排、关键职能映射、分包外包链和成本报告。Venvera 直接生成 EBA xBRL-CSV 文件,而大多数 GRC 工具都需要您手动拼装。您可以按欧洲监管机构(ESAs)要求的确切格式导出完整的登记册,无需在提交截止期限前临时手忙脚乱。
- 15 张 xBRL-CSV 模板表,覆盖 EBA、ESMA 和 EIOPA 的全部要求
- 服务提供商识别信息,附带 LEI 代码和法律实体详情
- 合同安排跟踪,附带第 30 条条款映射
- 分包外包链文档,可见至第 n 方
- 一键导出符合 ESA 要求的 xBRL-CSV 格式
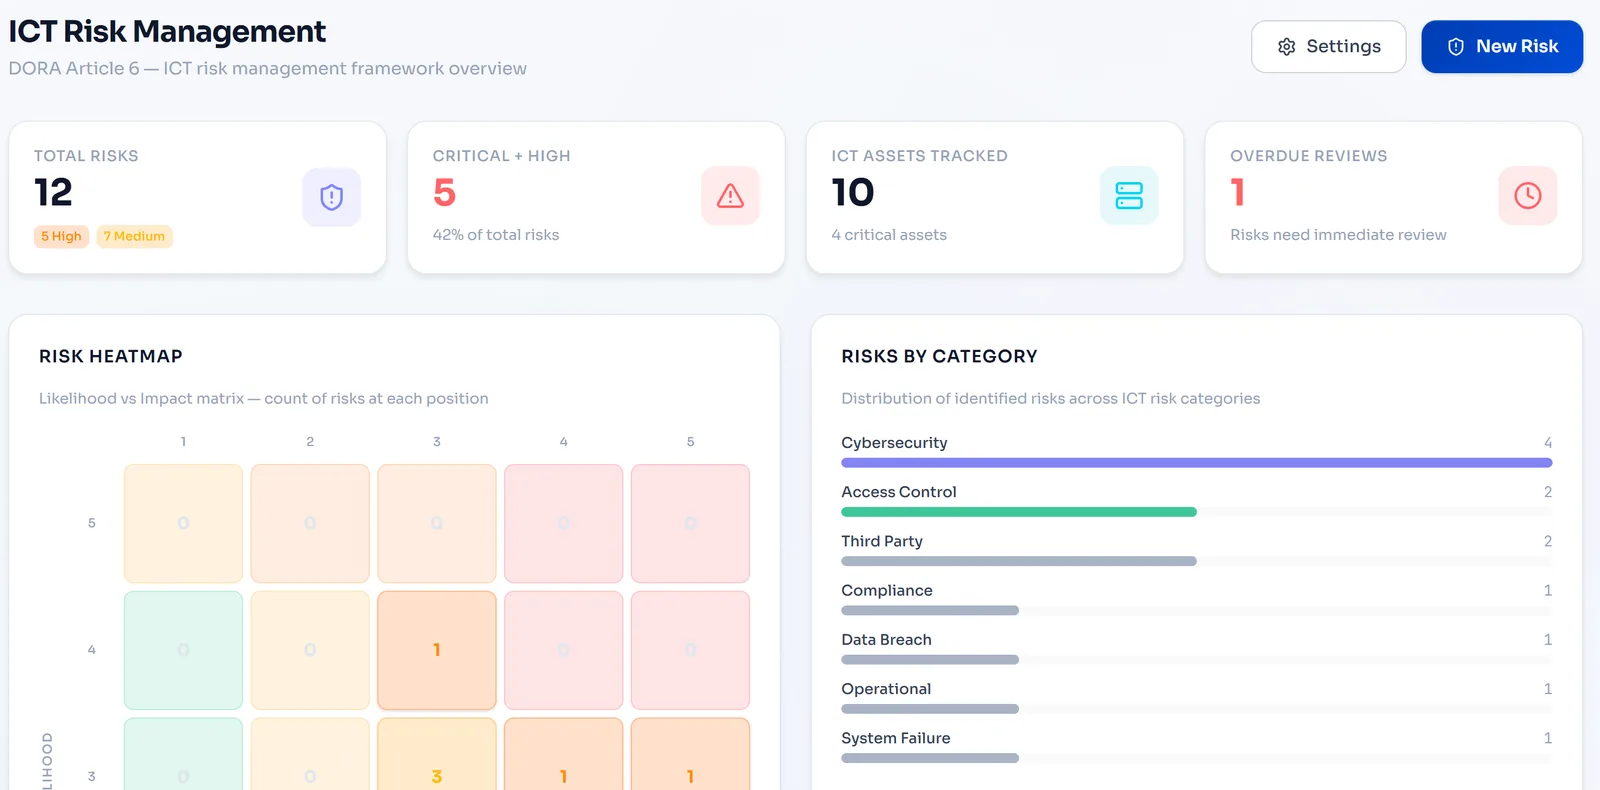
在一张热力图中看清您的全部 ICT 风险态势。
每一项 ICT 风险都在 5x5 的可能性与影响矩阵上评分,并在九个类别(从运营和网络到供应商和数据)中自动划分严重程度。风险处置跟踪会在控制措施落地时重新计算剩余风险。可视化热力图让您一眼看清所处位置,可从任一单元格下钻到任何一项风险,并提供董事会能够读懂的季度环比快照。
- 5x5 风险热力图,按颜色区分从“低”到“严重”的严重程度区域
- 自动计算风险评分(可能性 x 影响 = 固有风险)
- 风险处置实施后跟踪剩余风险
- 风险偏好区域:接受、处置和上报阈值
- 风险趋势快照,用于季度环比董事会报告
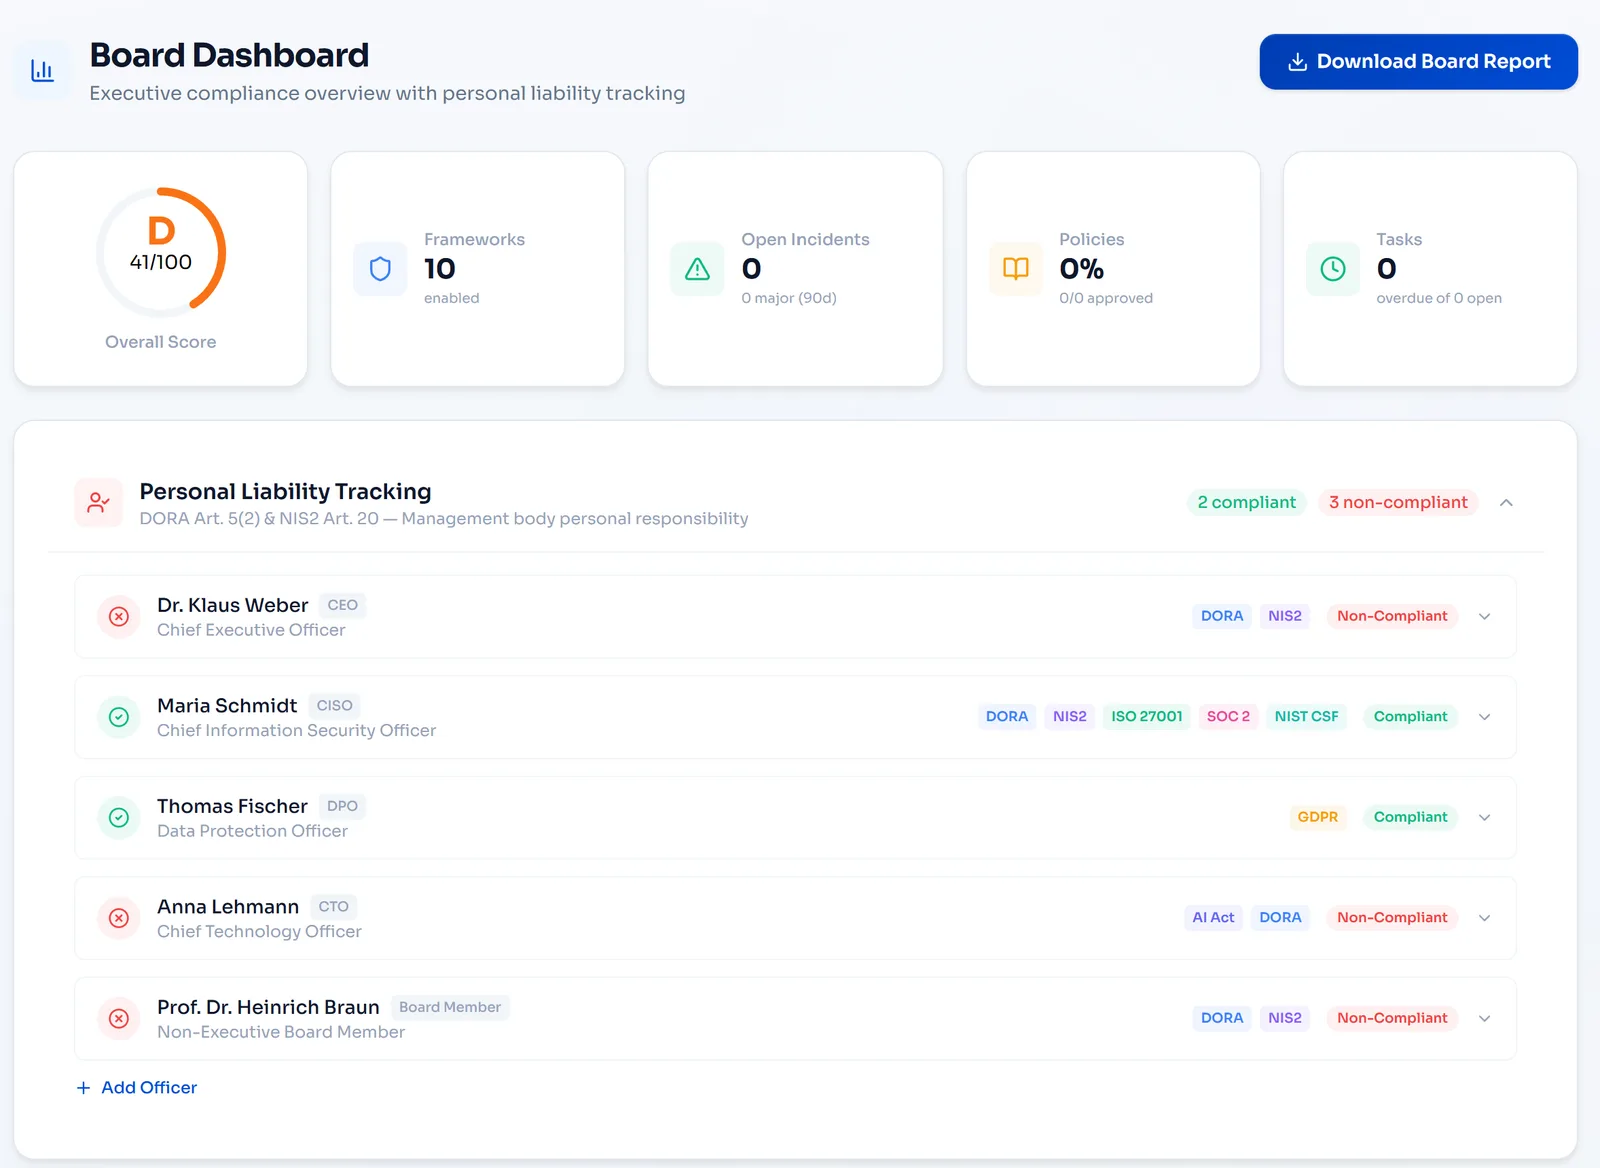
逐一证明每位董事会成员都履行了义务。
对照 DORA 第 5(2) 条规定的义务,跟踪管理机构的每一位成员。培训完成日期、ICT 风险报告确认、策略批准和框架签核都带有时间戳和审计追踪。每位高管的实时合规评分会在下一次董事会会议或监管审查之前,准确显示每位成员的状况,让监督有证据可依,而不是仅凭声称。
- 基于已履行 DORA 义务的个人合规评分
- 培训记录跟踪,附带证书到期提醒
- 带时间戳的 ICT 风险报告确认日志
- 按董事会成员跟踪策略和框架的批准情况
- 可导出的董事会责任报告,供审计师和监管机构使用
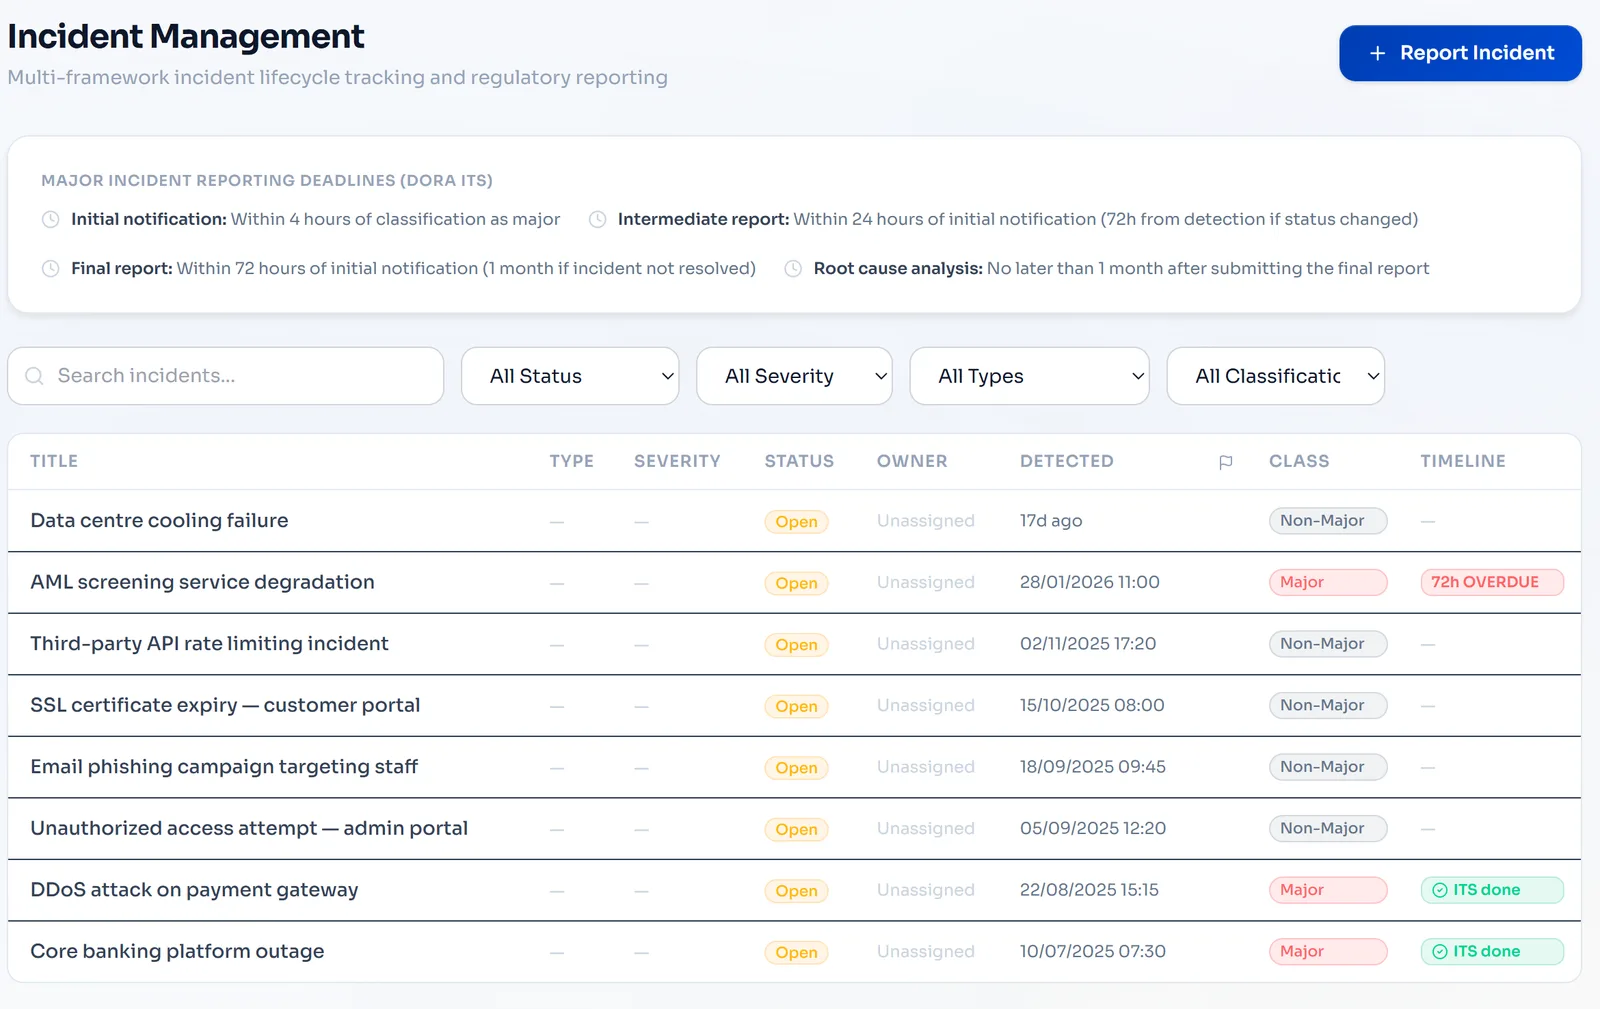
一经分类,每一个报告时钟即刻启动。
只需对事件分类一次,即可同时依据 DORA、欧盟 NIS2 指令和欧盟《通用数据保护条例》(GDPR)的标准完成分类,其中 DORA 重大事件分类会评估第 18 条的全部七项标准。结构化工作流会强制执行 4 小时初始通知、24 小时中期报告和 1 个月最终报告的截止期限。时间线准确显示每个事件在其监管报告周期中所处的位置,模板会根据记录预先填写。
- 依据 7 项标准的 DORA 重大事件分类(Art. 18)
- 按框架跟踪 4 小时、24 小时、72 小时和 1 个月的截止期限
- 在 DORA、NIS2 和 GDPR 之间并行分类
- 每个报告阶段都有预先填写的通知模板
- 事件时间线,附带截止期限标记和状态指示
在集中度风险成为审计发现之前将其识别出来。
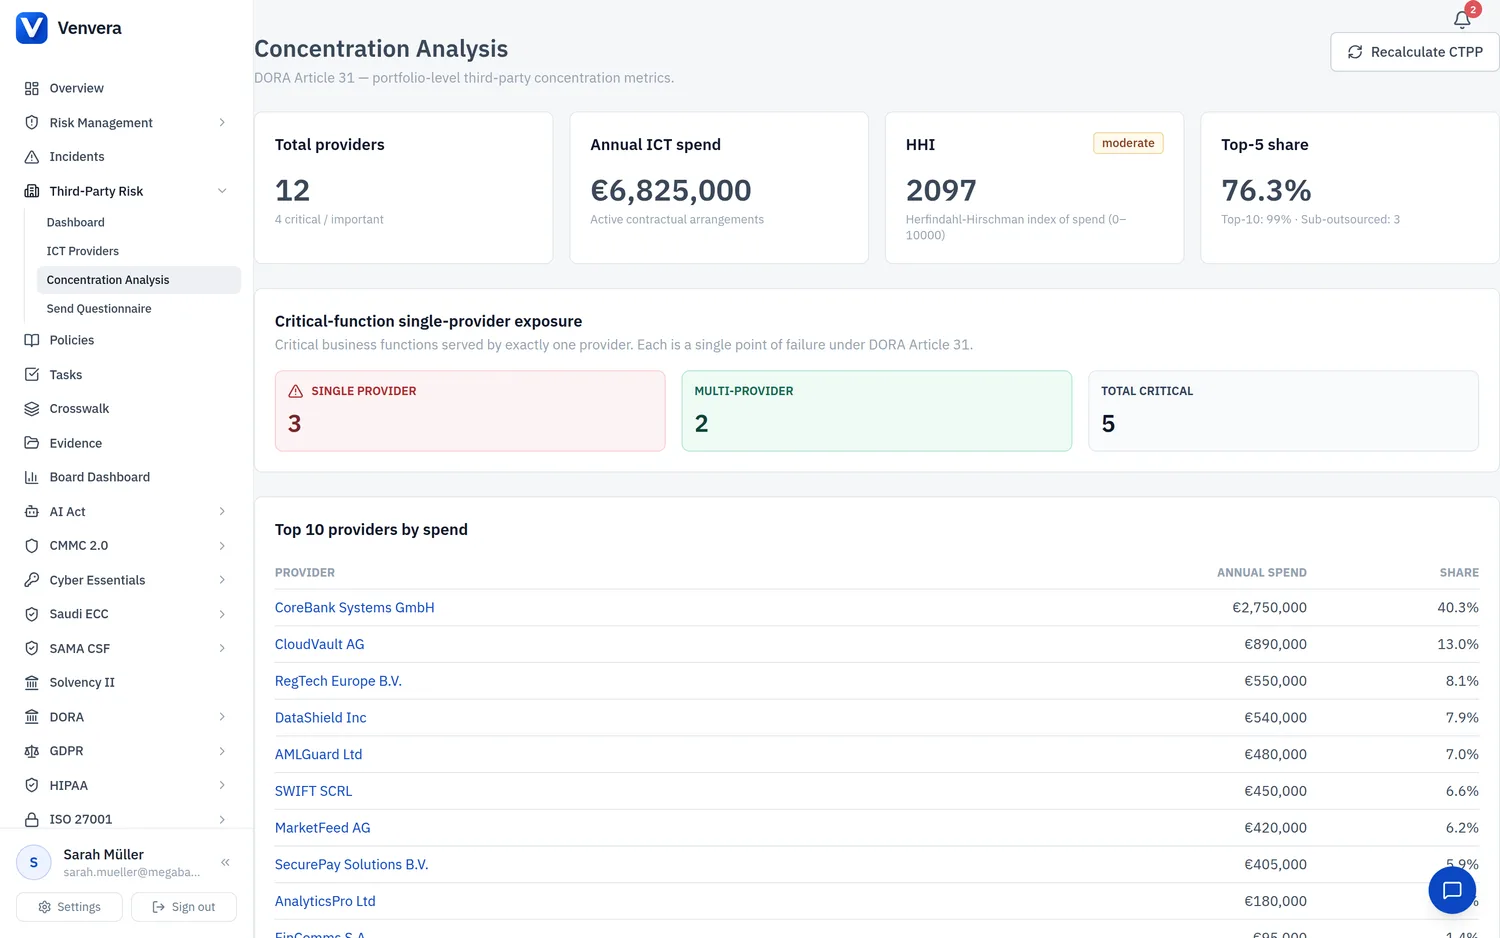
五维供应商评分对关键性、地域风险、集中度、合同健康状况和数据敏感性进行加权,因此每家服务提供商都会被自动评分。一旦过多关键职能依赖于单一服务提供商、分包商或地区,集中度分析就会立即将其揭示出来。退出策略文档和可替代性评分让您在监管机构提出第 28 条相关问题之前就做好准备。
- 为每家 ICT 服务提供商进行五维加权风险评分
- 按服务提供商、分包商和地域发出集中度风险警报
- 关键职能依赖关系映射,附带可替代性评分
- 退出策略文档,附带过渡就绪度评估
- 合同健康状况监控:到期、SLA 合规和审计权
电子表格还是 Venvera?
金融机构常见问题解答。
在检查通知函到来之前, 做好准备。
先从免费合规检查开始,几分钟内即可看到您的 DORA 和 ICT 风险就绪度。
✓ 所有付费套餐: 90 天审计就绪,否则退款*
10 分钟 · 开始无需邮箱 · 无需信用卡 · 可永久保留