赢得 UK 合同, 靠的是 Cyber Essentials。
Venvera 是一款 Cyber Essentials 合规软件,为 UK 国家网络安全中心(NCSC)的五项控制措施界定范围并提供证据,让您为认证和 Cyber Essentials Plus 做好准备。这正是 UK 政府和企业采购方在将您列入供应商名单之前所要求的基线。
Cyber Essentials 的要求,您已经具备了多少?
选择您已经在运行的框架。两个框架中都出现的每个控制领域都会列出,并附上双方的要求编号,让您在规划任何新工作之前,先看清现有体系中可以复用的部分。
每一行表示两项要求涵盖相同的内容,因此一套实施方案和一组证据通常可以同时满足两者。但这并不意味着满足其中一项就等于通过了另一个框架的认证:每个框架都保留各自的范围、措辞和评估方式,有些要求在另一方根本没有对应项。请把它当作规划时的起点地图,再逐行对照要求原文进行确认。
面向 NCSC 五项控制措施的 Cyber Essentials 合规软件
Venvera 是一款 Cyber Essentials 合规软件,面向通过 IASME 进行认证的 UK 组织。它先界定您的认证范围,然后跟踪 NCSC 五大技术控制主题下的 24 项控制措施:防火墙、安全配置、安全更新管理、用户访问控制和恶意软件防护。每项控制措施都写明了评估师期望看到的证据,包括针对严重和高危更新的 14 天补丁修复窗口,以及移除不受支持的软件。您的自评估答案、年度续期日期以及 Cyber Essentials Plus 额外增加的技术测试,都保存在同一份记录中。
什么是 Cyber Essentials?UK 采购方为何要求它?
Cyber Essentials 是一项由 UK 政府支持的认证,由 NCSC 制定、IASME 运营,建立在五项技术控制措施之上,可阻止约 80% 的常见网络攻击。它在商业上举足轻重:许多涉及个人数据或敏感数据的 UK 政府合同,都把它作为投标的硬性要求;总承包商和企业采购方也越来越多地要求您先取得该认证,才会把您加入其供应商名单。获得认证,并进一步取得经过审计的 Cyber Essentials Plus,才能为您打开这些招标的大门,让您顺利通过供应商尽职调查,而不是在采购环节就被筛掉。
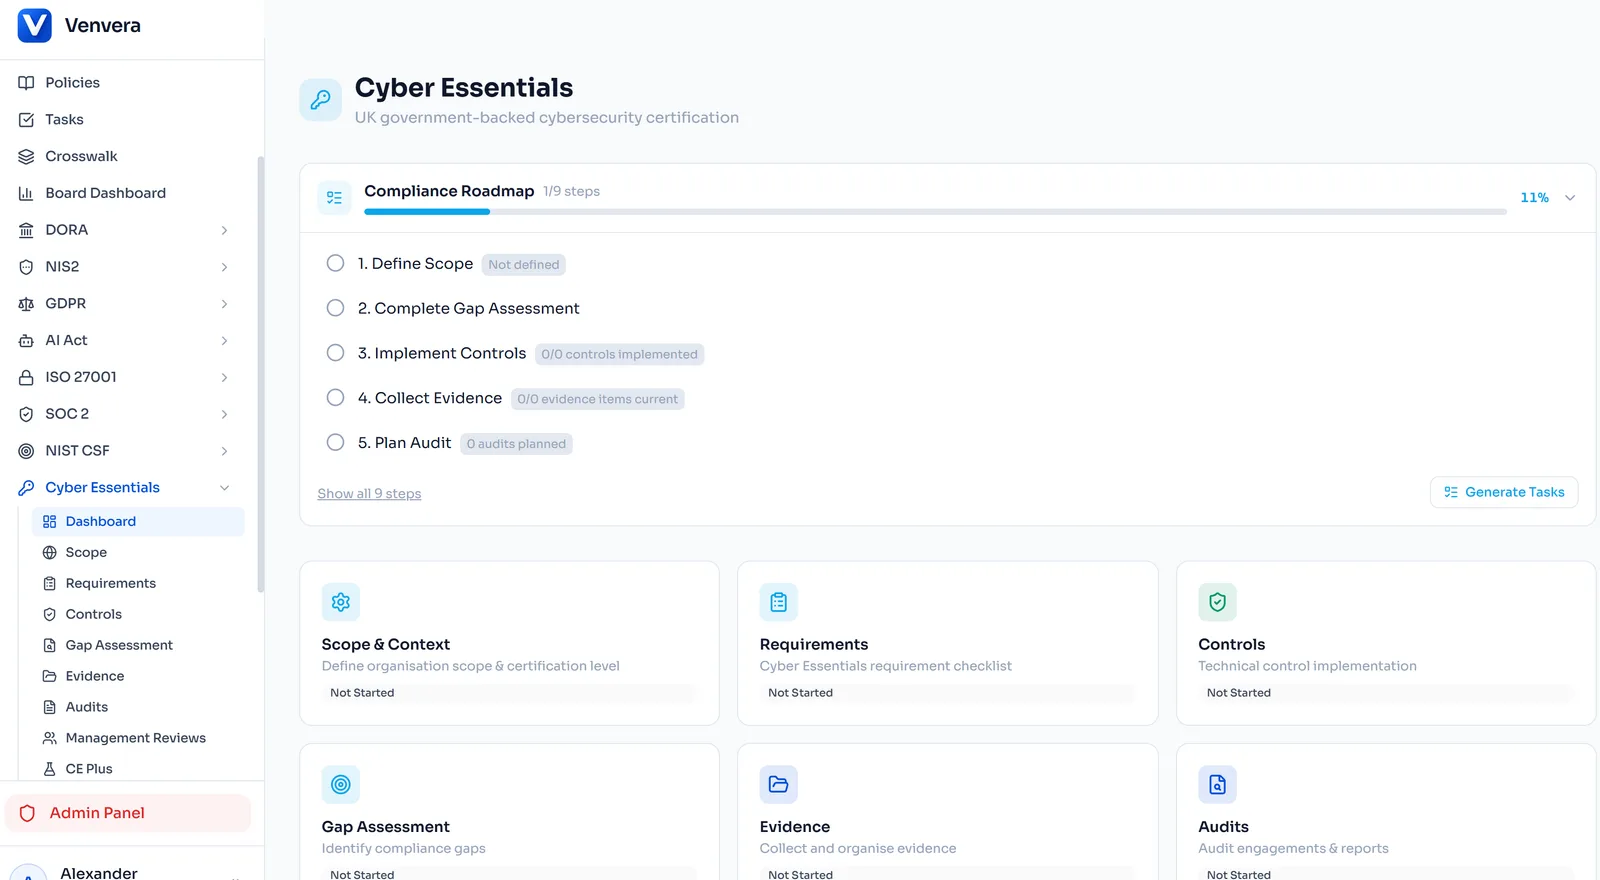
NCSC 五项控制措施,在提交之前逐一评分。
Cyber Essentials 依据五项技术控制措施进行评判,Venvera 使用与 IASME 完全一致的问题集,逐项为您评分:防火墙、安全配置、安全更新管理、用户访问控制和恶意软件防护。每项控制措施都细分为具体的通过或不通过标准,让您在支付评估费用之前(而不是之后)就知道自己能否通过。
- 防火墙:边界防火墙规则和互联网网关配置
- 安全配置:更改默认密码,移除不必要的服务
- 安全更新管理:在 14 天内应用严重补丁
- 用户访问控制:最小权限、唯一账户、管理员账户分离
- 恶意软件防护:验证反恶意软件、应用允许列表或沙箱机制
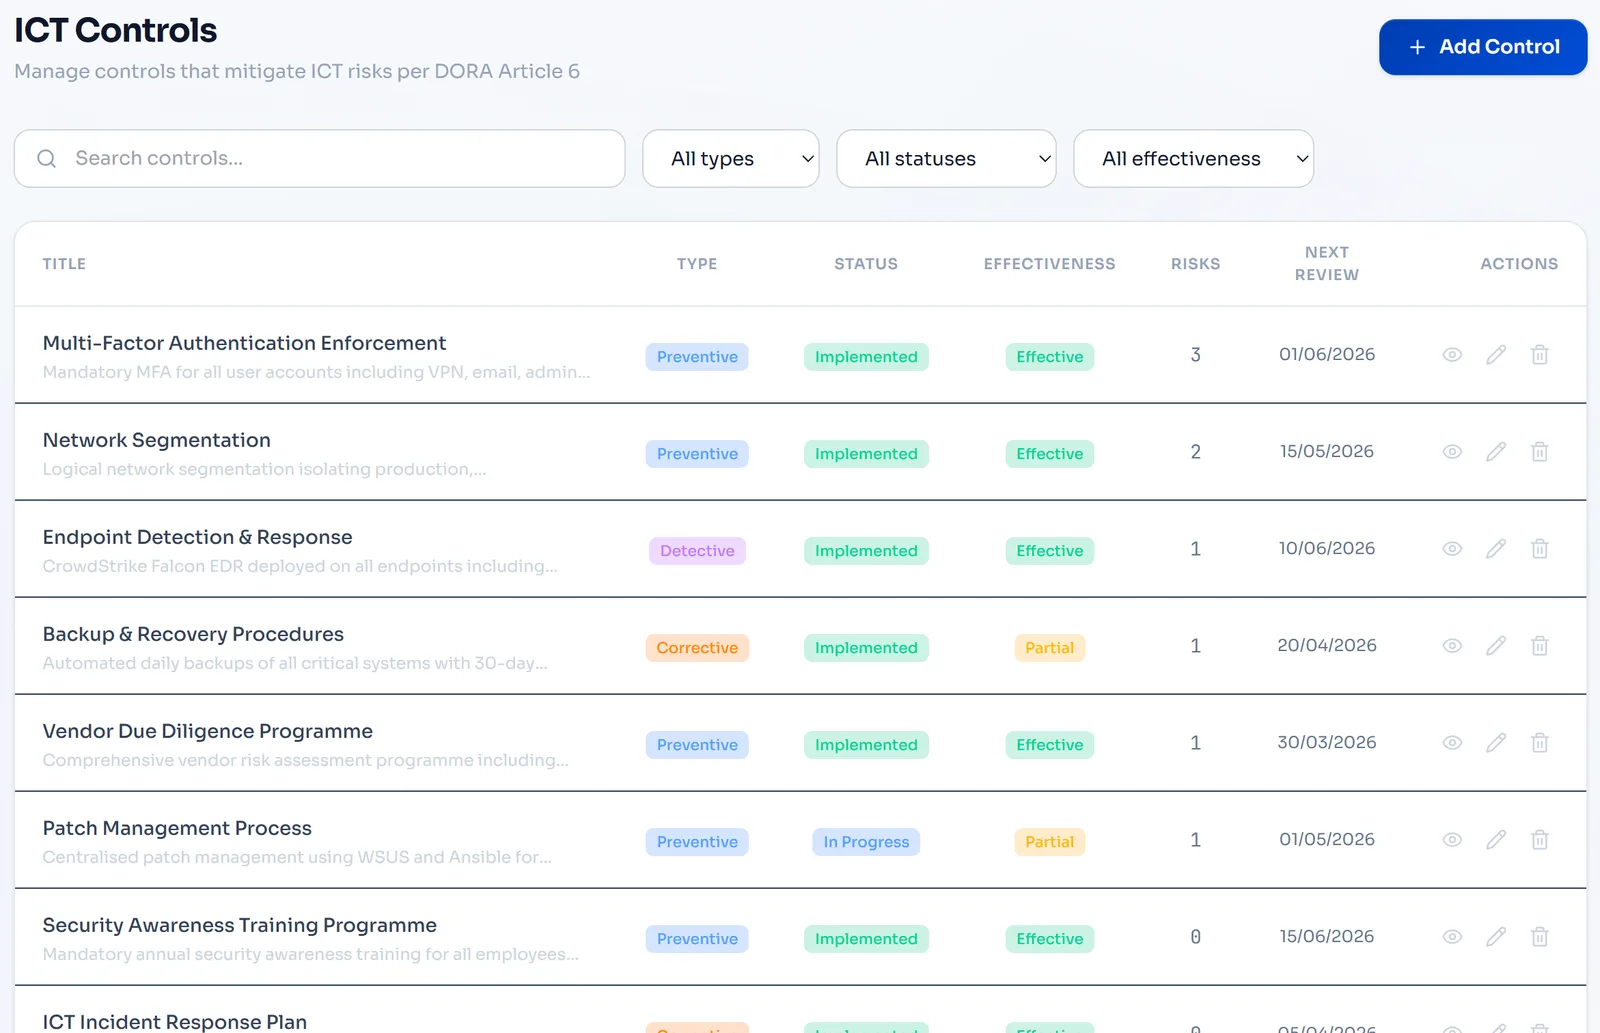
在评估师提出质疑之前,划定您的认证边界。
范围模糊是最快导致失败的原因。Venvera 帮助您准确记录哪些设备、网络、云服务和地点位于边界之内,明确您的边界设备,并将自带设备(BYOD)和远程办公人员纳入考虑,让评估师从第一天起就看到清晰、站得住脚的范围。
- 设备清单:台式机、笔记本电脑、服务器和移动设备
- 网络边界映射,识别防火墙和网关
- 按照责任共担模型界定云服务范围
- 记录 BYOD 和远程办公安排
- 范围示意图,可直接提交给评估师

趁还来得及修复,找出每一个差距。
开展结构化的差距评估,将您当前的状况映射到 Cyber Essentials 的每一项要求,并告诉您哪些已合规、哪些部分合规、哪些缺失。Venvera 会给出按优先级排序的整改计划,让您的精力投入到认证真正依赖的地方。
- 覆盖全部五项控制措施的要求级差距
- 三级评分:合规、部分合规、不合规
- 按优先级排序的整改计划,附工作量估算
- 分配任务,明确负责人和截止期限
- 重新评估工作流,在提交前确认修复结果
一套证据包,同时满足问卷和 Plus 审计。
在一个地方收集并整理自评估和 Cyber Essentials Plus 实操测试所需的证明材料。防火墙配置、补丁报告、访问控制列表、反恶意软件结果,每一项都标记到其所支持的控制措施,让评估师拿到一套完整的证据包,而不必四处搜寻。
- 按控制领域和要求整理证据
- 支持任意格式:截图、PDF、CSV、配置导出文件
- 自动添加时间戳,证据时效性一目了然
- 完整性仪表板,显示仍缺少哪些内容
- 可直接交给评估师的导出文件,用于 Plus 验证

一次通过 Plus 实操审计。
Cyber Essentials Plus 在问卷之外增加了一项现场技术审计,Plus 评估一旦失败,您将付出时间成本和重新测试的费用。Venvera 带您逐一梳理评估师将要执行的每个测试领域:外部和内部漏洞扫描、电子邮件和网页防护、云服务多因素认证(MFA),让您抢在评估师之前发现薄弱环节。
- 外部漏洞扫描就绪检查清单
- 内部漏洞评估准备
- 针对恶意附件和链接的电子邮件防护测试
- 针对恶意下载的网页浏览防护
- 在各项云服务中验证多因素认证
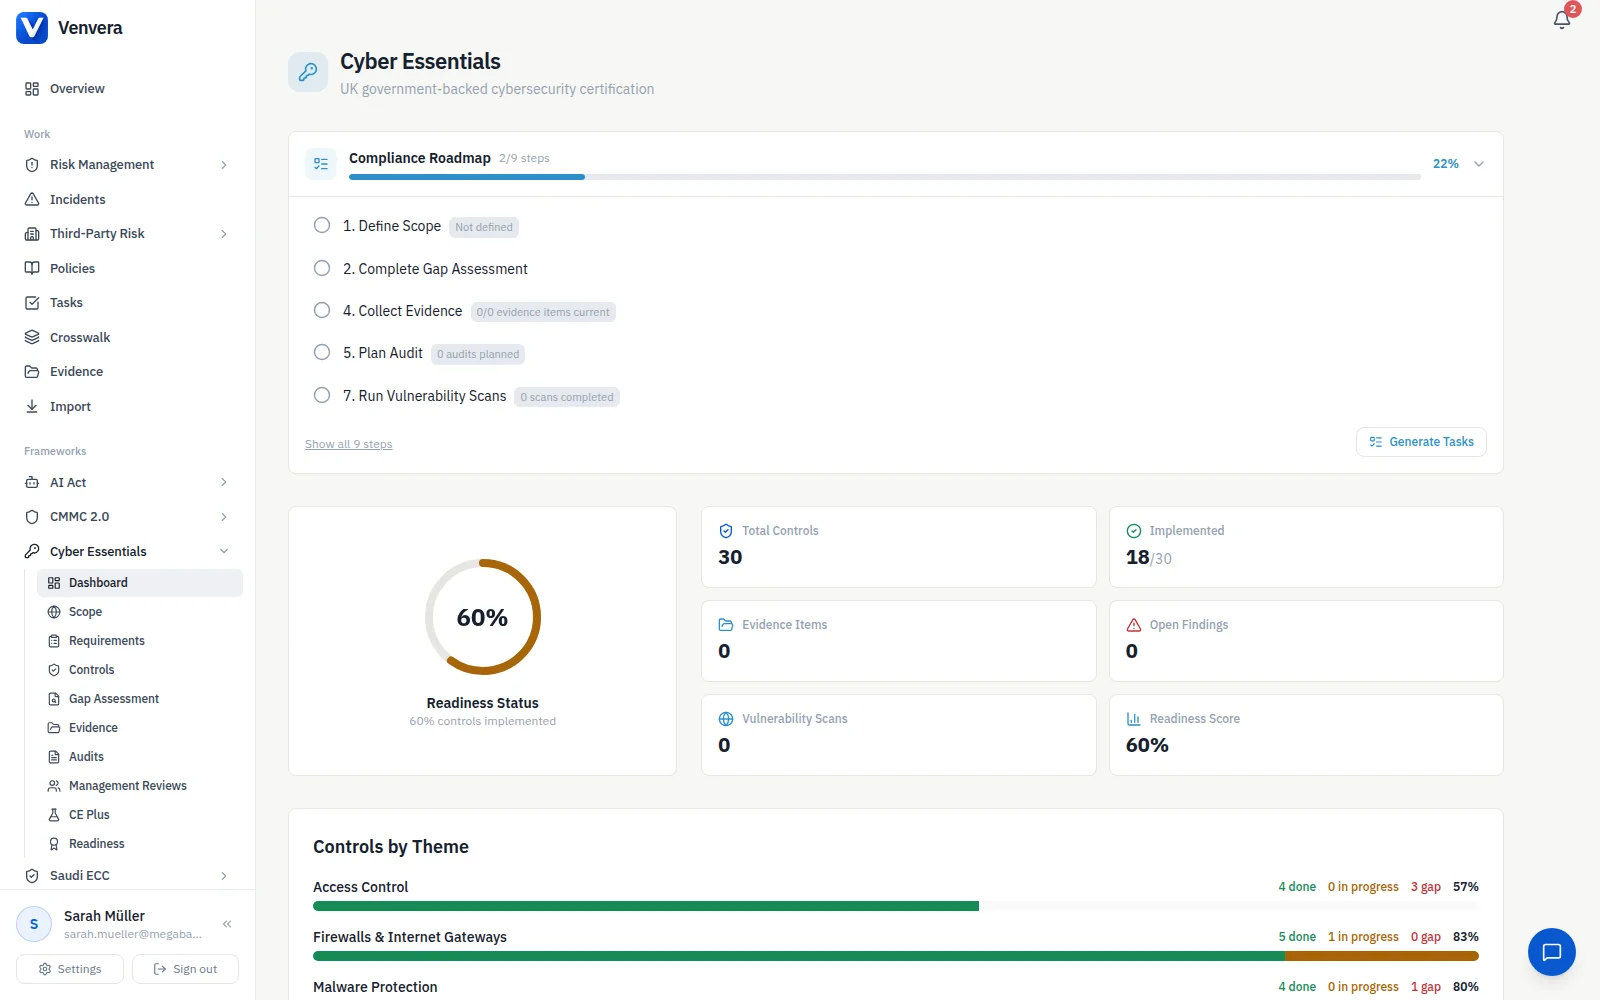
在招标要求出示认证的那一天,确保认证仍然有效。
在两次续期之间失效的证书,在投标机会到来时就等于没有证书。一个仪表板即可显示您在全部五项控制措施上的就绪度,跟踪您的 12 个月续期日期,并在某项控制措施偏离合规的那一刻发出标记,确保采购方核查时您的认证依然有效。
- 总体就绪度评分,并按控制措施细分
- 覆盖五项控制措施的提交就绪指标
- 跟踪 12 个月续期日期,并提前提醒
- 两次认证之间持续监控
- 同比对比,展示改进成果
您为 Cyber Essentials 所做的工作,同样计入 ISO 27001 和 NIST。
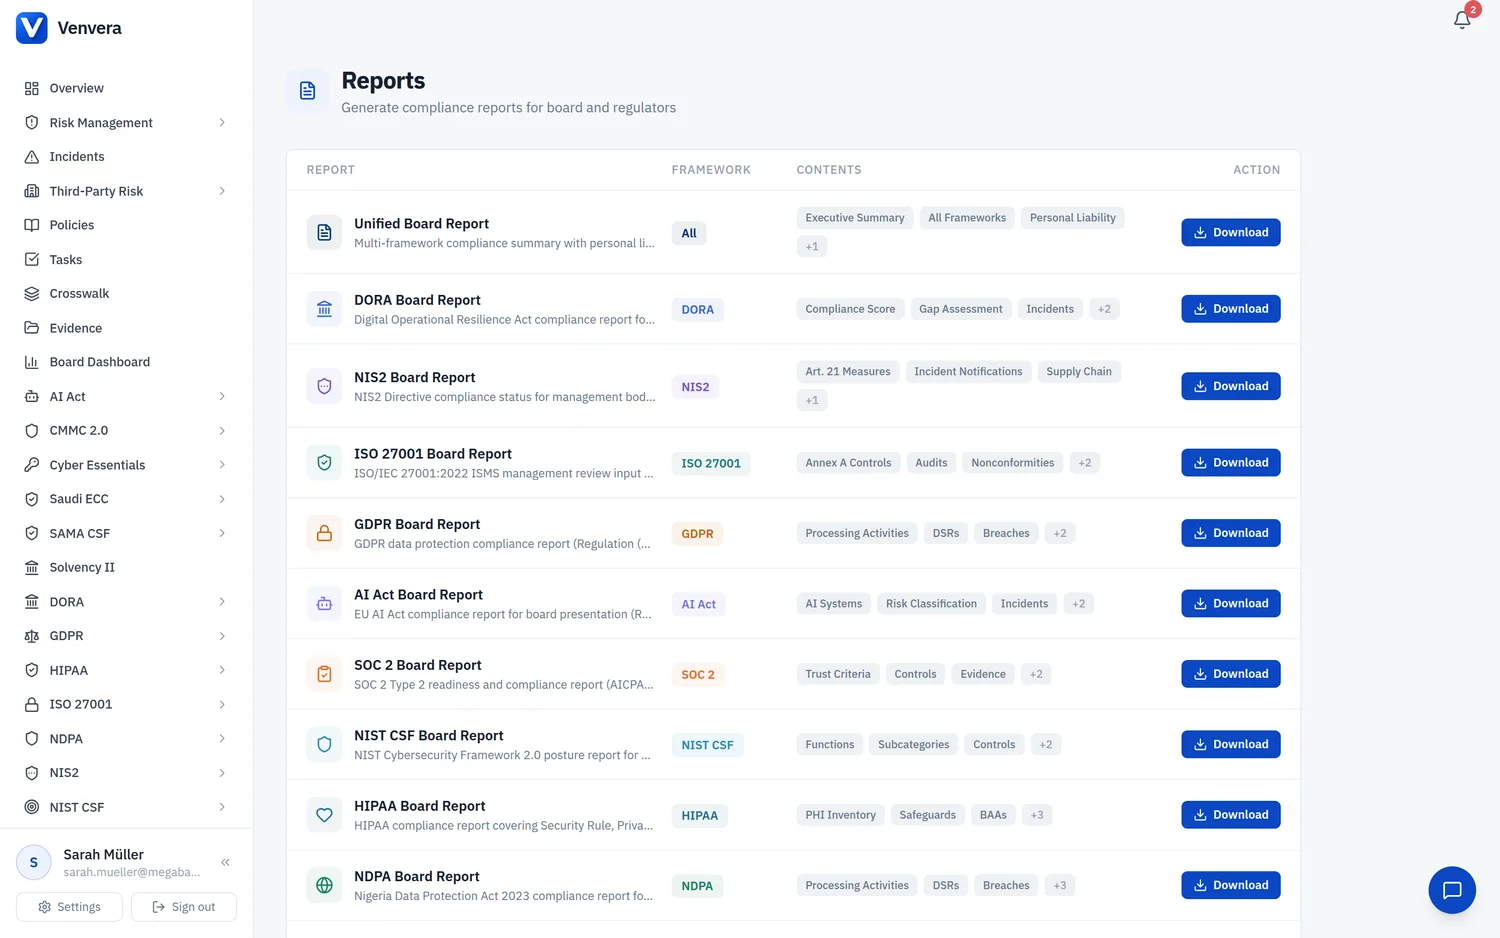
Cyber Essentials 是基线,而不是上限。Venvera 将您实施的每项控制措施映射到 ISO 27001 附录 A、NIST 网络安全框架(CSF)以及您的其他框架,因此您为认证收集的防火墙、补丁和访问控制证据,可以直接用于下一次审计,而不必从零开始重做。
- 控制措施映射到 ISO 27001、NIST CSF 等框架
- Cyber Essentials 证据可跨框架复用
- 在开始下一项认证之前,查看覆盖范围的重叠部分
- 一个控制措施库,支撑您运行的每个框架

电子表格还是 Venvera?
Cyber Essentials 常见问题解答。
为这次招标 做好认证准备。
从一份覆盖 Cyber Essentials 五项控制措施的免费差距报告入手:只需 10 分钟,无需提供电子邮箱即可开始。
✓ 所有付费套餐: 90 天审计就绪,否则退款*
10 分钟 · 开始无需邮箱 · 无需信用卡 · 可永久保留