向医疗行业销售 不再因 BAA 失利。
Venvera 是面向美国《健康保险流通与责任法案》(HIPAA)安全规则和隐私规则的合规软件,为您运行风险分析、保障措施和泄露通知工作流。正是这套合规计划,让您能够与医疗系统签署业务伙伴协议(BAA),并让您远离美国卫生与公众服务部民权办公室(OCR)的泄露事件公示榜。
HIPAA 的要求,您已经具备了多少?
选择您已经在运行的框架。两个框架中都出现的每个控制领域都会列出,并附上双方的要求编号,让您在规划任何新工作之前,先看清现有体系中可以复用的部分。
每一行表示两项要求涵盖相同的内容,因此一套实施方案和一组证据通常可以同时满足两者。但这并不意味着满足其中一项就等于通过了另一个框架的认证:每个框架都保留各自的范围、措辞和评估方式,有些要求在另一方根本没有对应项。请把它当作规划时的起点地图,再逐行对照要求原文进行确认。
覆盖安全规则、隐私规则和泄露通知规则的 HIPAA 合规软件
Venvera 是一款 HIPAA 合规软件,面向处理电子受保护健康信息的涵盖实体和业务伙伴。它包含 26 项受跟踪的控制措施,涵盖安全规则(45 CFR 164.308 至 164.312)中的行政、物理和技术保障措施,隐私规则规定的使用与披露义务,以及泄露通知规则;该规则规定的向个人发出通知的 60 天时限自发现泄露之时起算。164.308(a)(1)(ii)(A) 风险分析以动态登记册的形式持续运行,业务伙伴协议在整个生命周期内都受到跟踪,每项控制措施都写明了 OCR 调查人员会索取的证据。
什么是 HIPAA?它为何决定您能否拿下医疗行业的交易?
美国《健康保险流通与责任法案》(HIPAA,45 CFR 第 160、162、164 部分)是 US 医疗行业的隐私与安全法律。安全规则(164.308-312)为电子形式的受保护健康信息(PHI)规定了行政、物理和技术保障措施;隐私规则(164.502-530)规范 PHI 的使用与披露;泄露通知规则(164.400)要求在 60 天内发出通知。您追求 HIPAA 合规,并不是为了拿到一张证书,而是为了与医疗系统和支付方签署业务伙伴协议、赢得他们的业务,同时避免出现在 OCR 的执法案件清单上,也避免登上美国卫生与公众服务部(HHS)公开的泄露事件门户:凡是报告涉及 500 人及以上泄露事件的组织,都会在该门户上被点名公示。Venvera 在一个系统中完成全部工作:保障措施作为受跟踪的控制措施,60 天泄露时限自发现之时起算,164.308 风险分析作为动态登记册,BAA 则覆盖其完整生命周期。
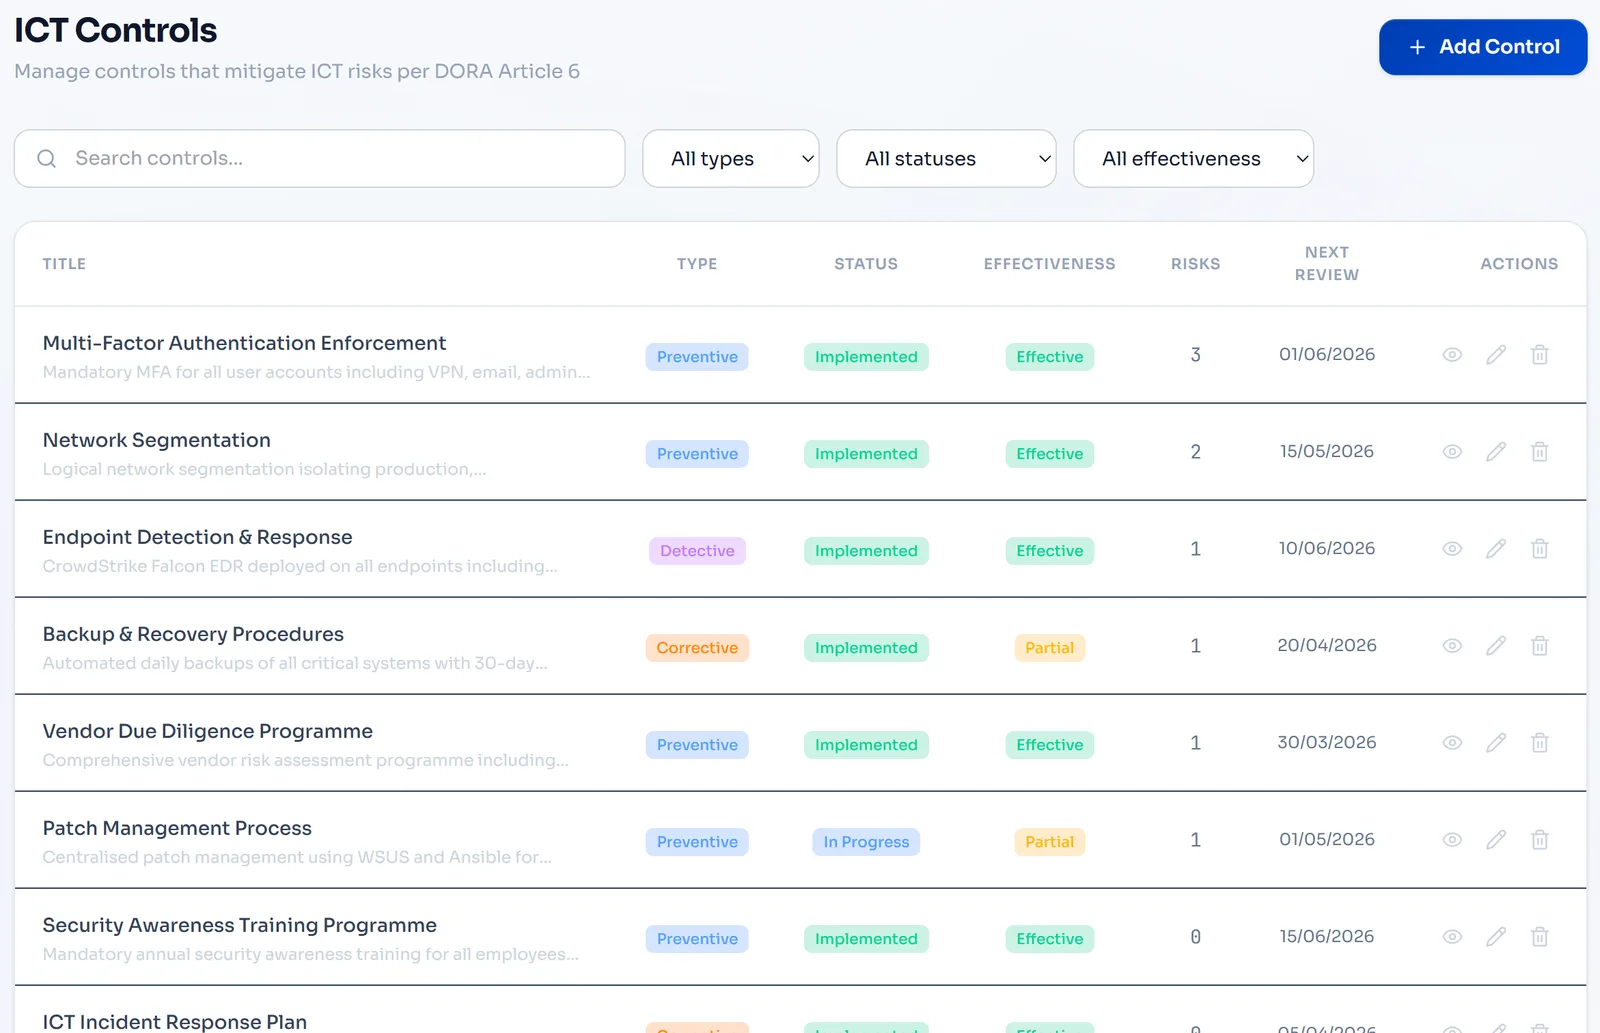
每项保障措施都有跟踪,每个可裁量决定都经得起推敲。
HIPAA 安全规则(45 CFR 164.308-312)在行政、物理和技术保障措施三个方面规定了 54 项实施规范。Venvera 将每一项呈现为一项控制措施,附有状态、负责人、证据链接和法规引用。22 项可裁量实施规范均带有明确的决定记录:按原样实施、采用等效替代方案,或书面记录不实施的理由,而这正是 OCR 审计师要求查看的推理依据。
- 164.308-312 中的 32 项必需实施规范和 22 项可裁量实施规范
- 每项可裁量规范都有明确的决定记录
- 风险分析(164.308(a)(1)(ii)(A))细化到威胁来源层面进行跟踪
- 与 164.308(a)(5) 关联的员工培训登记册
- 与 ISO 27001 附录 A 和 NIST CSF 2.0 交叉映射
在截止期限到来前答复患者权利请求。
隐私规则(45 CFR 164.502-530)规范 PHI 可以如何被使用和披露。Venvera 保存您的隐私实践通知、最低必要策略以及患者权利工作流,包括访问、修改、披露记录、限制和保密通信。每项请求都按照其法定截止期限计时(访问请求 30 天,修改请求 60 天),并发出逾期提醒。
- 隐私实践通知受版本控制,并面向患者公开
- 患者访问请求(164.524),跟踪 30 天截止期限
- 修改请求(164.526),跟踪 60 天截止期限
- 前 6 年的披露记录(164.528)
- 最低必要策略,配有基于角色的 PHI 访问矩阵

掌控 60 天泄露时限,不错过 OCR 通报。
45 CFR 第 164 部分 D 子部分规定了泄露规则:自发现之日起 60 天内通知个人;向 HHS OCR 通报(影响 500 人及以上的泄露须立即通报,不足 500 人的按年度通报);对于在单个州内影响 500 人及以上的泄露,还须发布媒体通知。Venvera 在发现泄露时即开始计时,引导您完成四要素受损风险分析(164.402),并生成可供审核的通知模板。
- 自发现事件起 60 天倒计时
- 按 164.402 结构化的四要素受损风险分析
- 个人通知生成器(邮寄和电子邮件)
- HHS OCR 泄露报告:立即报告(500 人及以上)和年度报告(不足 500 人)
- 适用于单个州内影响 500 人及以上泄露的媒体通知模板
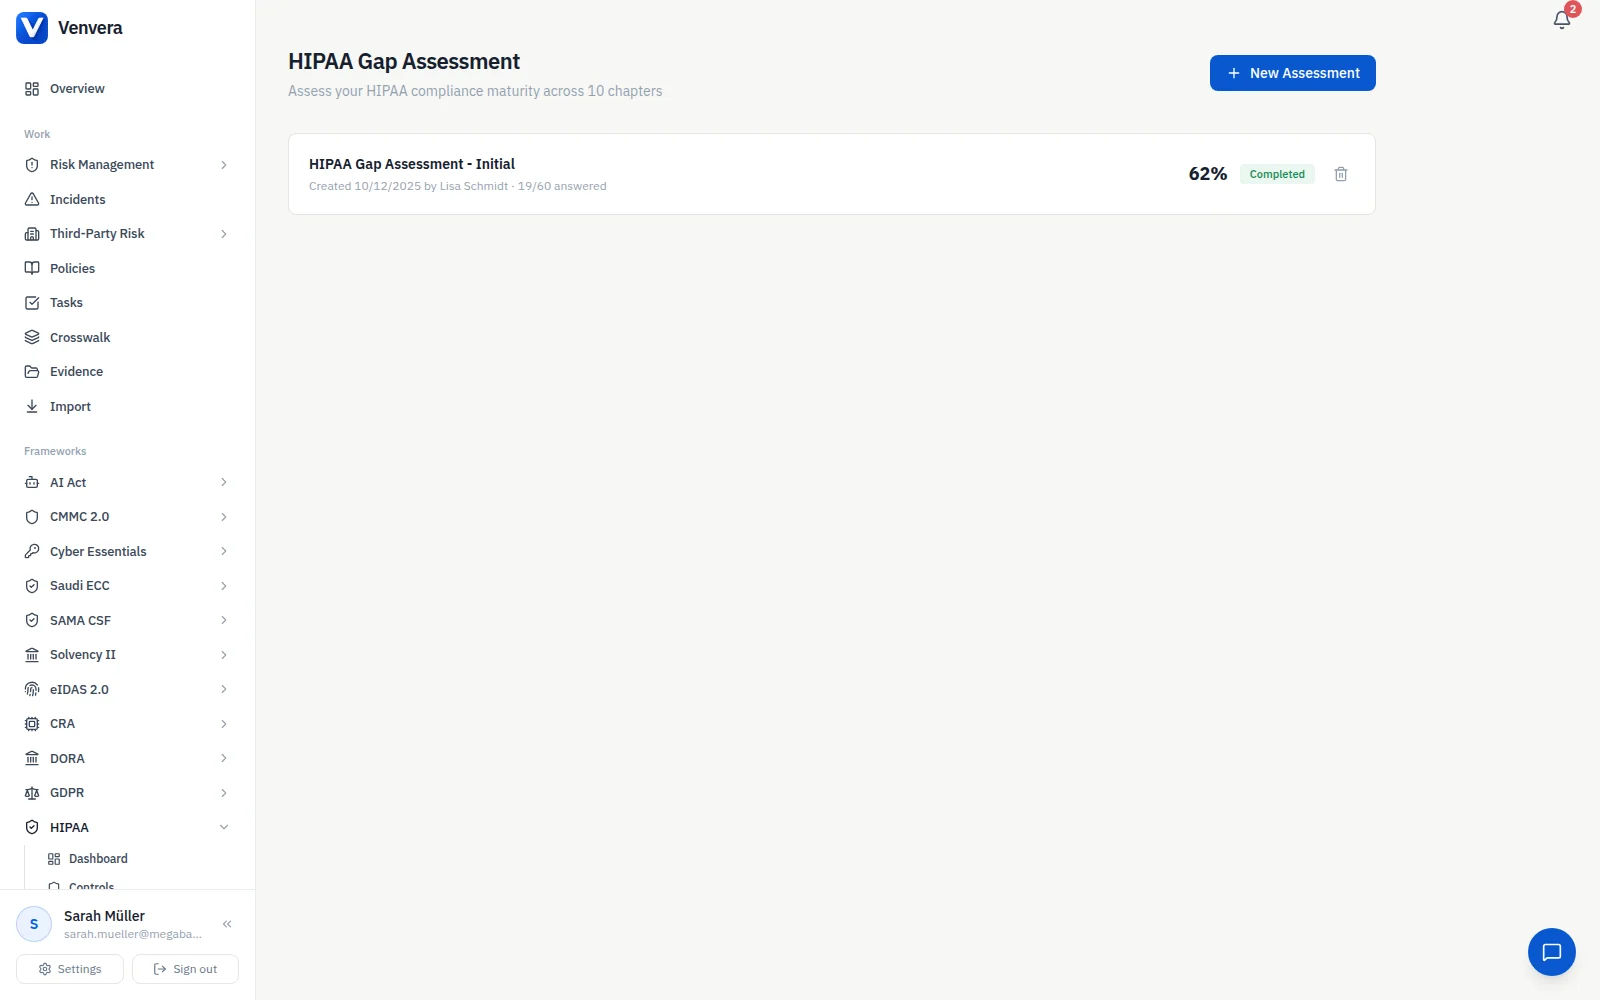
签署 BAA,并跟踪每一份直至到期。
根据 164.504(e),每个业务伙伴(自 HITECH 法案起也包括其分包商)都需要签订书面协议。Venvera 登记每个业务伙伴,附上已签署的 BAA,跟踪到期日,安排年度尽职调查问卷,并在协议终止时触发强制性的归还或销毁证明,涵盖该业务伙伴持有的全部 PHI。
- 业务伙伴登记册,记录已签署的 BAA、到期日和续签安排
- 针对每个业务伙伴的年度尽职调查问卷
- HITECH 法案之后的分包商(业务伙伴的业务伙伴)链条可视化
- 协议终止时的归还或销毁证明
- 按业务伙伴绘制 PHI 流向映射(流入、流出、PHI 类型)

持续更新的风险分析:OCR 屡屡因其缺失开出罚单。
在 HIPAA 和解案中,OCR 最常引用的审计发现是缺少覆盖全组织的风险分析。Venvera 将 164.308(a)(1)(ii)(A) 作为一个持续进行的流程:识别每一项信息系统资产,对照 OCR 指南(NIST 800-30)列举威胁,对可能性和影响进行评分,并跟踪处置决定。每当系统新增、退役或发生重大变更时,分析都会随之更新。
- 与 PHI 流向关联的资产登记册
- 对照 OCR 风险分析指南列举威胁
- 基于 NIST 800-30 的可能性和影响评分
- 风险处置:缓解、接受、转移或规避
- 持续更新,而不是一年一次的突击
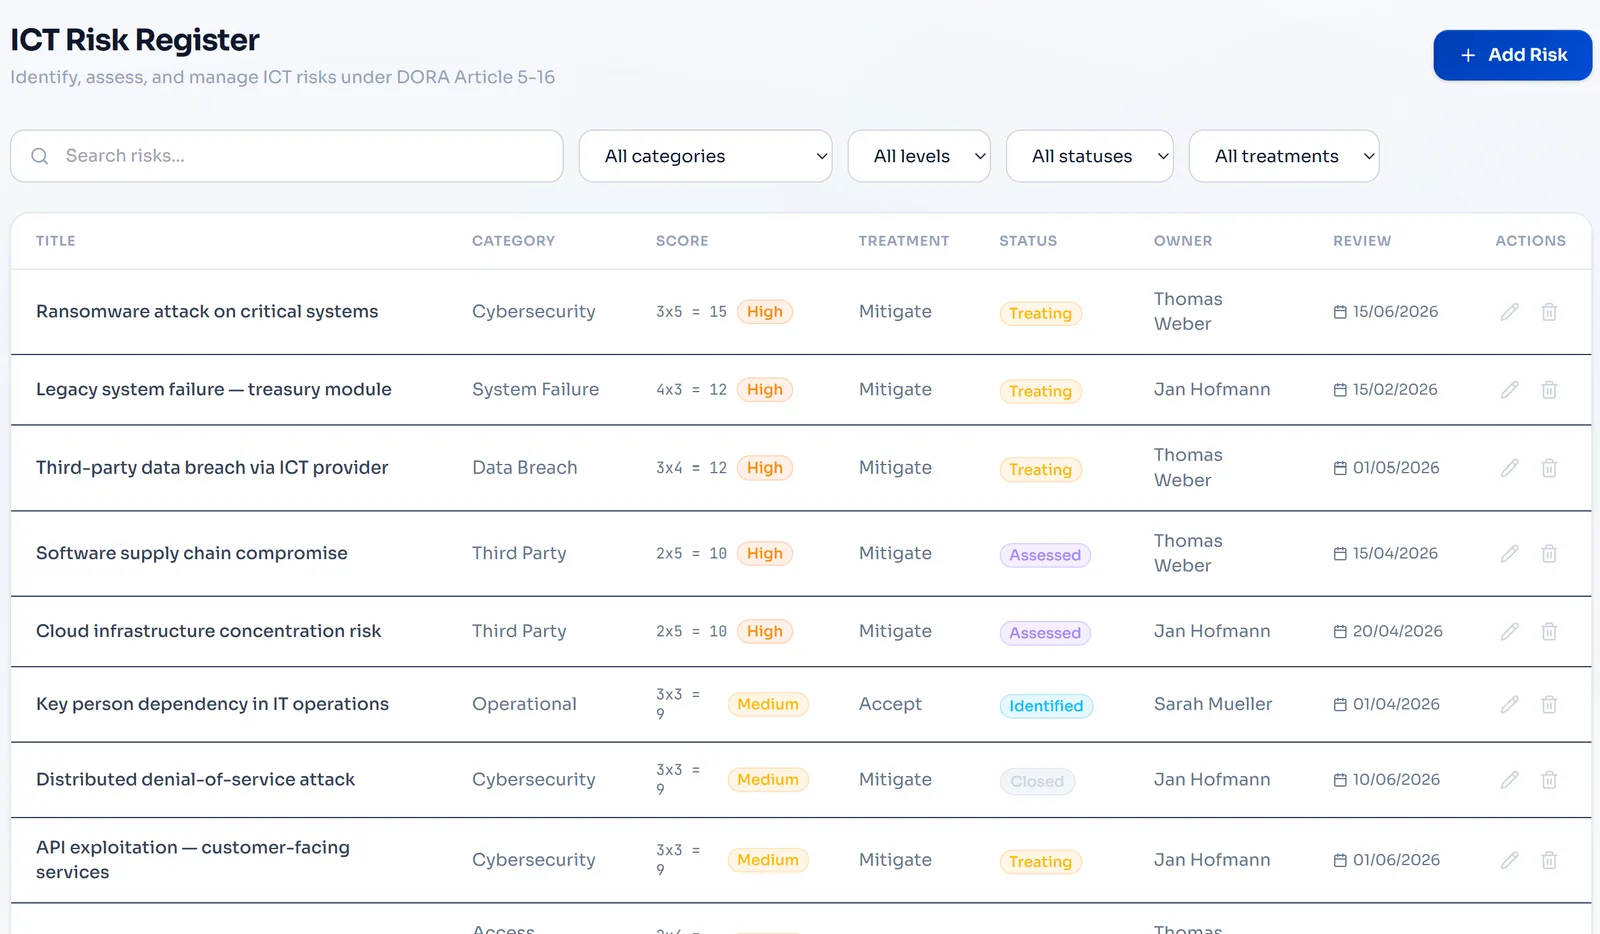
OCR 审计通知一到,当周即可回应。
OCR 第二阶段审计依据一套审计规程进行,针对涵盖实体的问询共 180 项(针对业务伙伴为 45 项)。Venvera 将每项安全规则和隐私规则控制措施映射到其满足的问询项,并导出附带关联证据的回应材料包。通知送达时,您当周即可作出回应,而不必手忙脚乱地折腾两个月。
- OCR 第二阶段审计规程已映射到控制措施(180 / 45 项问询)
- 按问询项导出证据包,附文件引用
- 预置的回应说明,可按问询项编辑
- 审计师只读门户,通过免密登录链接提供限时访问
- 以 OCR 认可的格式跟踪提交情况
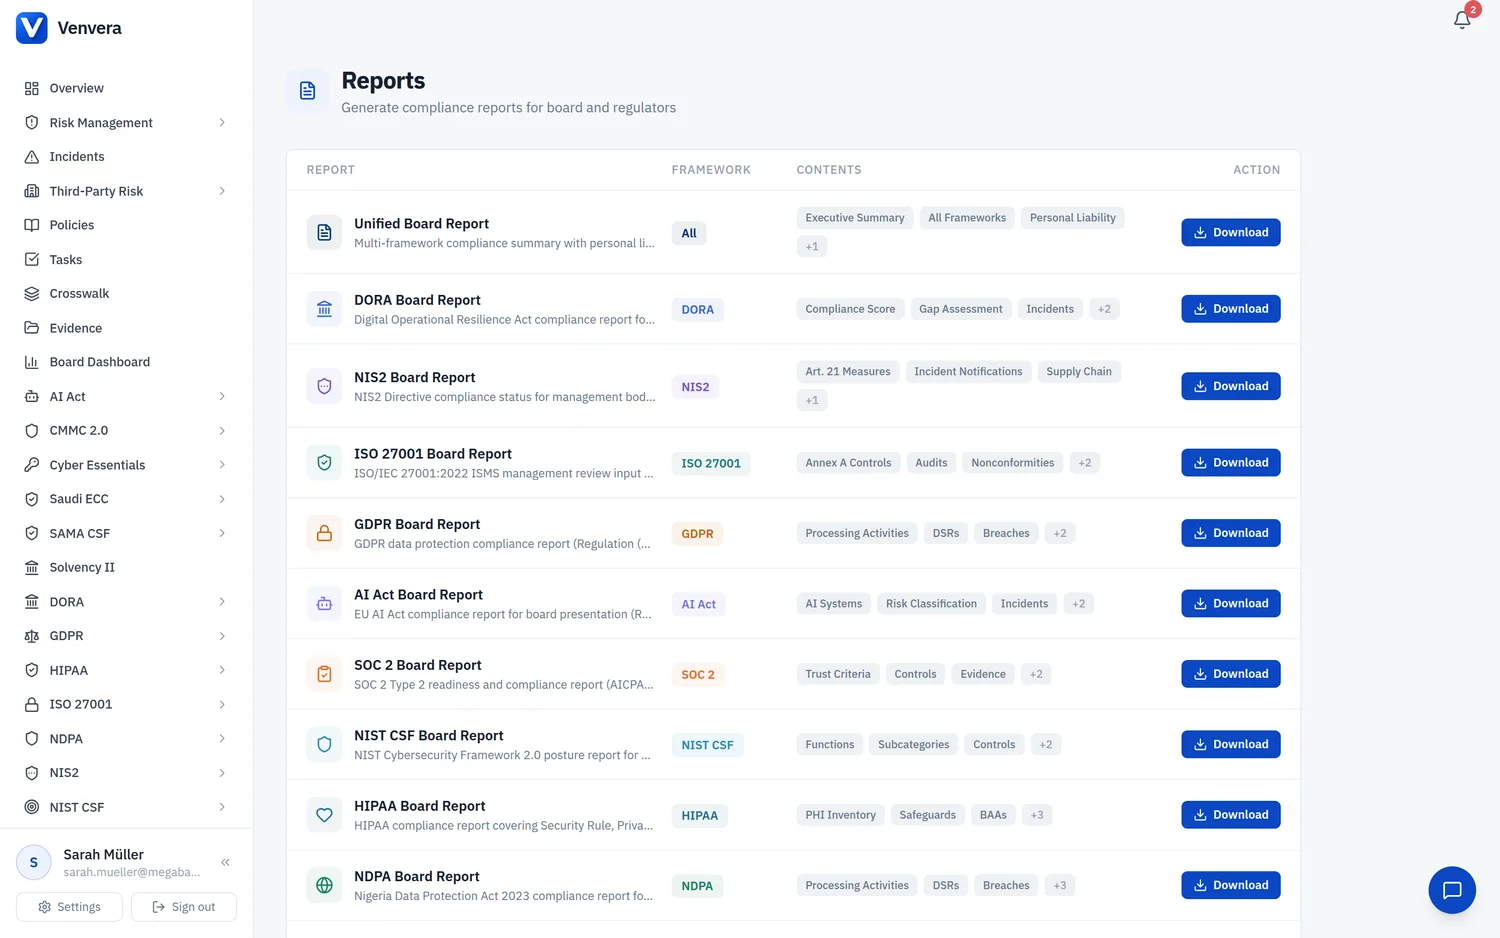
电子表格还是 Venvera?
HIPAA 常见问题解答。
HIPAA 指南
- HIPAA 罚款与处罚四个处罚等级的 2026 年金额、OCR 适用的年度上限,以及缺失的控制措施如何按天累计计算。
- HIPAA 风险评估164.308(a)(1) 下的两项必需义务、OCR 期望看到的要素,以及一个已评分的示例。
- 涵盖实体与业务伙伴HIPAA 是否适用于您,以及因此需要签订哪些业务伙伴协议。
- HIPAA 风险评估模板用于开展安全规则风险分析的工作簿。
那笔交易正在等您, 先做好 HIPAA 准备。
从一份覆盖 HIPAA 安全规则的免费差距报告入手:只需 10 分钟,无需提供电子邮箱即可开始。
✓ 所有付费套餐: 90 天审计就绪,否则退款*
10 分钟 · 开始无需邮箱 · 无需信用卡 · 可永久保留