这项安全标准 举世公认。
Venvera 是一款 ISO 27001 合规软件,帮助您构建信息安全管理体系(ISMS)、映射附录 A 并持续收集证据,让您顺利获得认证,拿下那些全球客户在您没有认证时绝不会签署的交易。同一套控制措施还可同时用于 SOC 2、欧盟 NIS2 指令和欧盟《数字运营韧性法案》(DORA),只需证明一次,即可全部满足。
ISO 27001 的要求,您已经具备了多少?
选择您已经在运行的框架。两个框架中都出现的每个控制领域都会列出,并附上双方的要求编号,让您在规划任何新工作之前,先看清现有体系中可以复用的部分。
每一行表示两项要求涵盖相同的内容,因此一套实施方案和一组证据通常可以同时满足两者。但这并不意味着满足其中一项就等于通过了另一个框架的认证:每个框架都保留各自的范围、措辞和评估方式,有些要求在另一方根本没有对应项。请把它当作规划时的起点地图,再逐行对照要求原文进行确认。
内置完整附录 A 控制措施集的 ISO 27001 合规软件
Venvera 是一款 ISO 27001 合规软件,用于依据 ISO/IEC 27001:2022 构建和运行 ISMS。它内置全部 93 项附录 A 控制措施,分属组织、人员、物理和技术四大主题,每项都附有预期证据、负责人和状态。风险评估与风险处置的结果直接汇入适用性声明(SoA),可一键导出提交给您的认证机构。由于同一套控制措施还可用于 SOC 2、NIS2 和 DORA,证据只需收集一次即可在多处计入,您的第一阶段和第二阶段审计也都从一份实时更新的记录开始。
什么是 ISO 27001,为什么您的买方一定要求它?
ISO 27001 是信息安全管理体系(ISMS)的国际标准:它是一套系统化的框架,通过风险评估、安全控制措施和持续改进来管理敏感信息,2022 版包含分属四大主题的 93 项附录 A 控制措施。它也是企业采购部门点名要求的证书,是全球每个市场都认可的唯一一项安全资质。由经认可的机构颁发的认证,可以向客户、合作伙伴和监管机构表明您的安全性已经过独立验证;没有它,全球交易就会卡在供应商审查环节,最终落入拥有该认证的竞争对手手中。
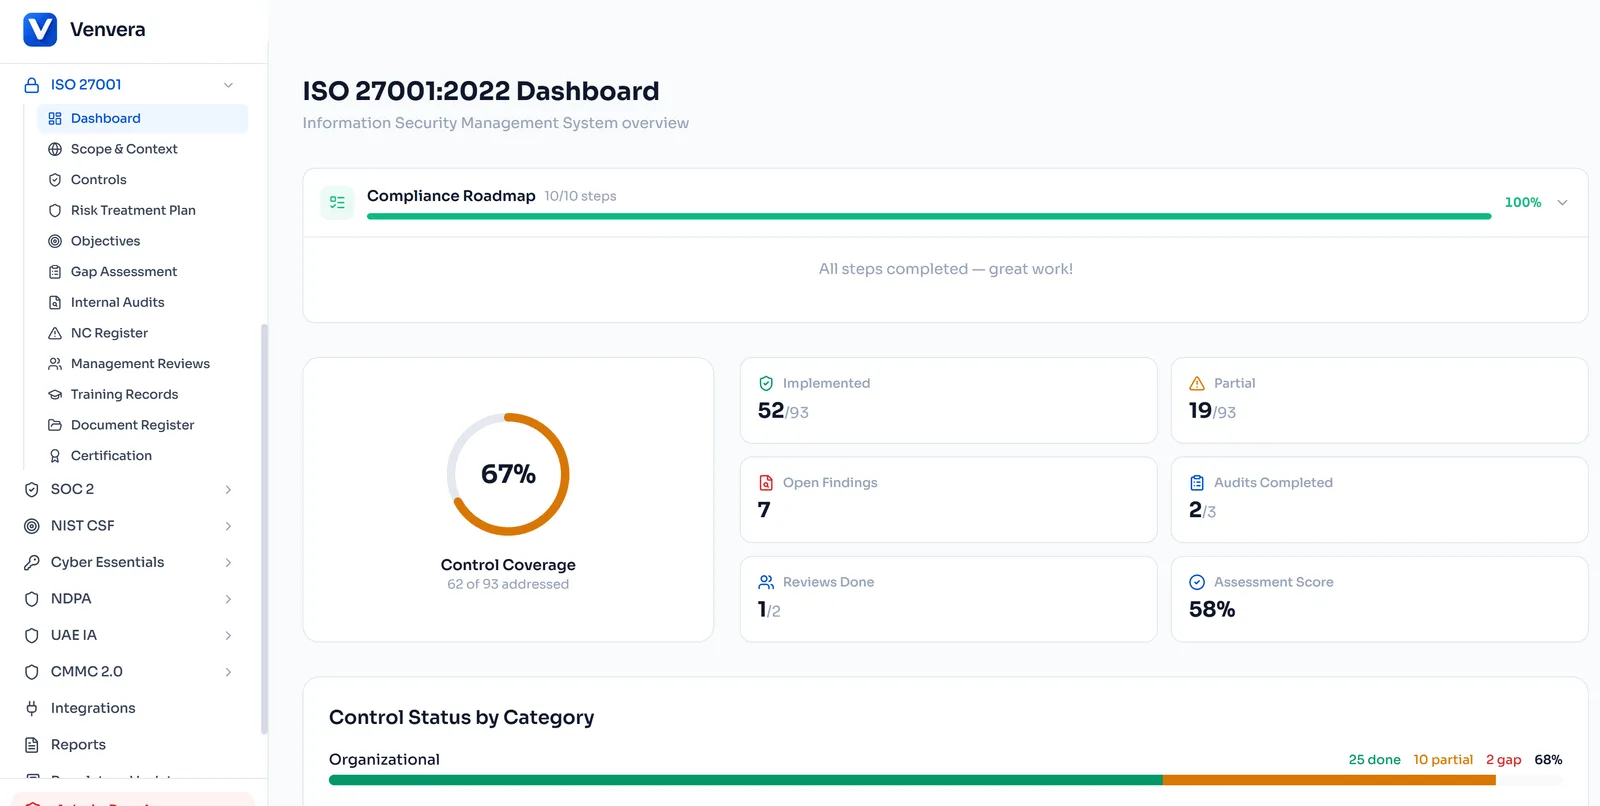
全部 93 项附录 A 控制措施,内置实施指引。
ISO 27001:2022 中的每一项控制措施,都按四大主题组织:组织类(37 项)、人员类(8 项)、物理类(14 项)和技术类(34 项)。每一项都附有源自 ISO 27002 的实施指引、证据要求,以及与 DORA、NIS2 和欧盟《通用数据保护条例》(GDPR)的跨框架映射,因此您为 ISO 27001 所做的工作,在所有适用之处都能计入。
- 全部 93 项控制措施,均附 ISO 27002 实施指引
- 按四大主题组织:组织、人员、物理、技术
- 实施状态从“未开始”一直到“有效”
- 每项控制措施均可附加证据并评定有效性
- 与 DORA、NIS2、GDPR 等框架进行跨框架映射

准确了解您距离获得认证还有多远。
结构化的差距评估会对照每一项附录 A 控制措施和每一条 ISMS 条款,按成熟度等级为您的安全态势打分,然后给出按优先级排序的整改路线图,并附工作量估算和负责人。随着您实施控制措施,评估会实时更新:这是对认证就绪度的动态视图,而不是一份到周五就已过时的顾问 PDF 报告。
- 针对每项附录 A 控制措施和 ISMS 条款的结构化问卷
- 成熟度评分:不适用、未开始、部分实施、已实施、有效
- 自动生成带优先级排序的整改路线图
- 每个整改事项的工作量估算和负责人指派
- 随控制措施的实施实时跟踪进展
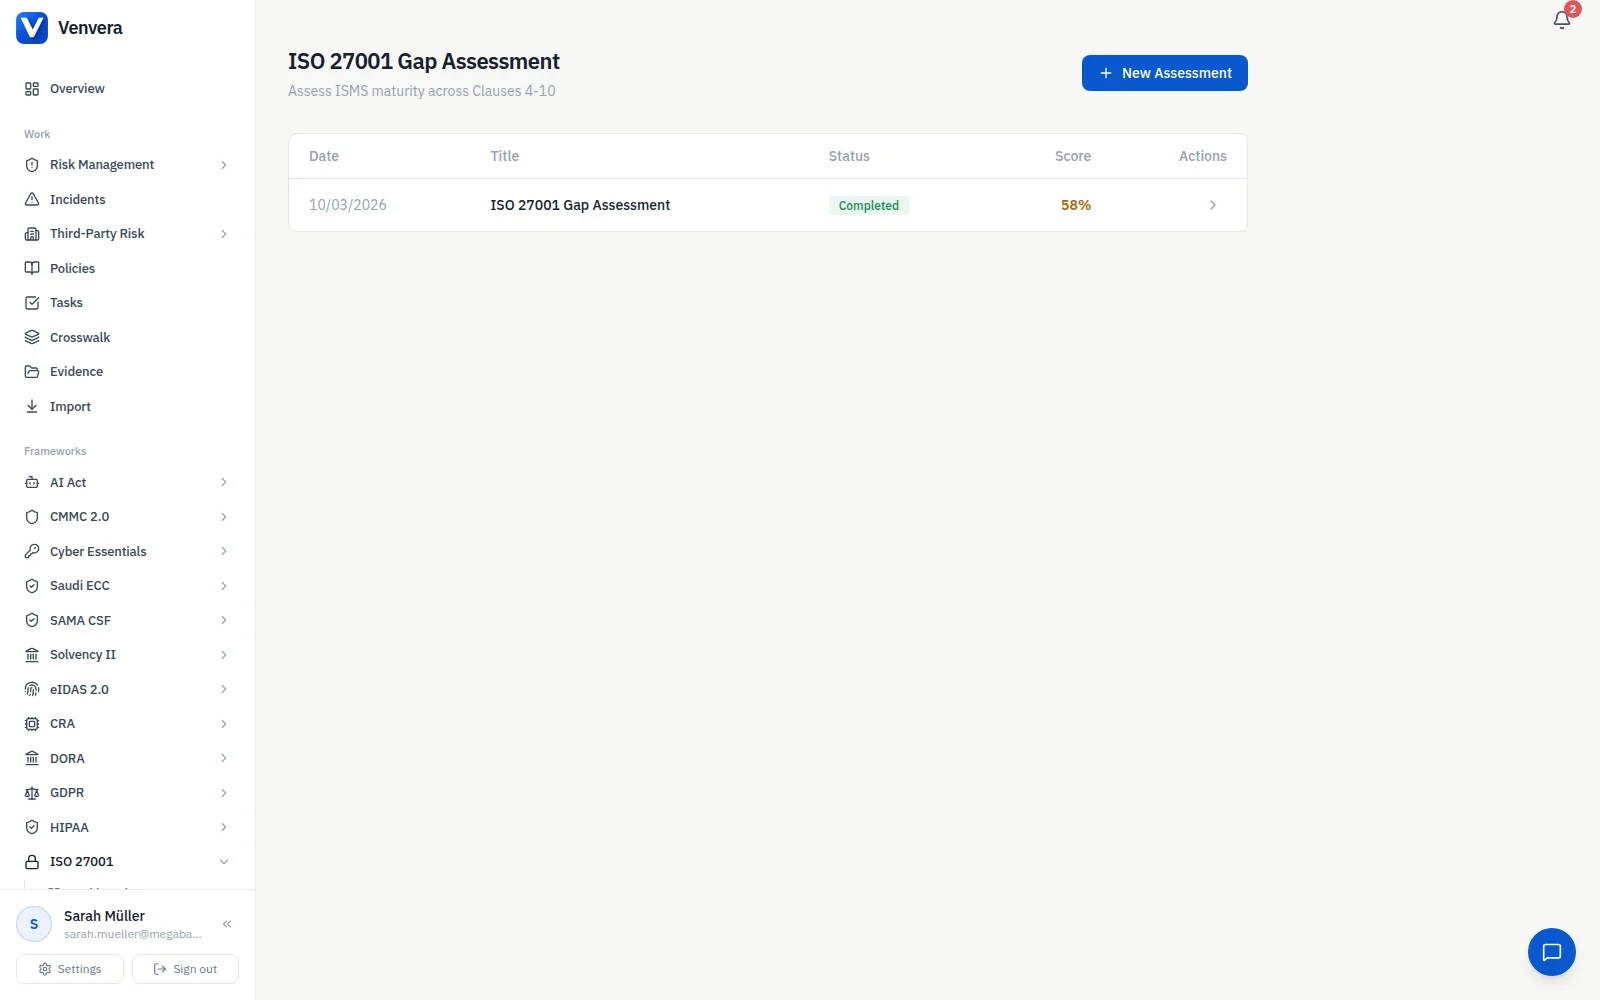
审计师真正会接受的风险处置计划。
ISO 27001 条款 6.1 要求建立风险评估流程并制定风险处置计划。Venvera 将每一项已识别的风险与能够缓解它的附录 A 控制措施关联起来,跟踪处置决策,并在控制措施实施后监控剩余风险。该计划可导出为正式文件提交给您的认证审计师,适用性声明也会根据您的决策自动生成。
- 风险与全部 93 项附录 A 控制措施之间的关联
- 处置决策跟踪:缓解、接受、转移、规避
- 控制措施实施后的剩余风险计算
- 生成适用性声明(SoA)
- 为审计师导出正式的风险处置计划
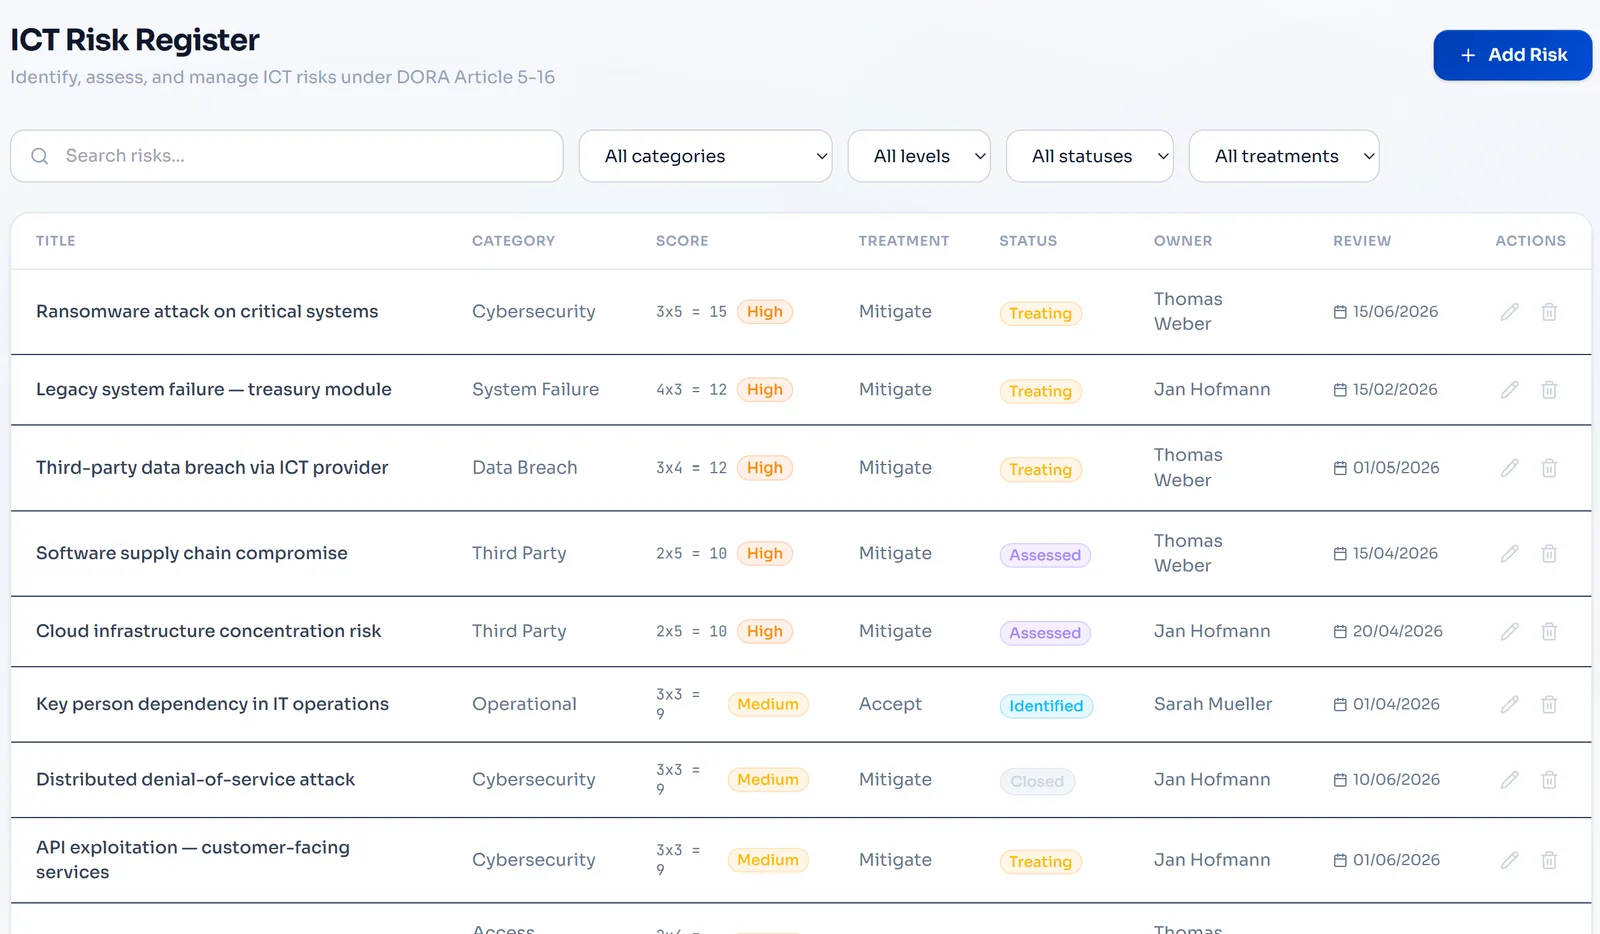
每一份 ISMS 文件,都有版本、已获批准且保持最新。
条款 7.5 要求对成文信息进行控制,而第一阶段审计本质上就是一次文件审查。Venvera 为每一份必需的 ISMS 文件提供预置模板:信息安全策略、风险评估方法、适用性声明、风险处置计划和运行程序。版本控制、批准工作流和定期审查排程,让这些文件全年都处于可供审计的状态。
- 所有必需 ISMS 文件的预置模板
- 版本控制,并配有批准和审查工作流
- 文件分级和访问控制设置
- 定期审查排程,逾期时发出警报
- 跟踪员工对关键策略的确认情况

能够自行关闭审计发现的内部审计。
条款 9.2 要求按计划定期开展内部审计。Venvera 覆盖完整的生命周期:审计方案策划、范围界定、审计发现记录、不符合项分级、纠正措施跟踪和关闭验证。每次审计都会生成一份附有证据引用的正式报告,而且在纠正措施经验证确已关闭之前,任何事项都不会被标记为完成。
- 审计方案策划,包含范围和日程管理
- 审计发现记录,并按严重程度分级
- 不符合项跟踪:严重、轻微、观察项、改进机会
- 纠正措施指派及截止日期跟踪
- 生成附有证据引用的审计报告
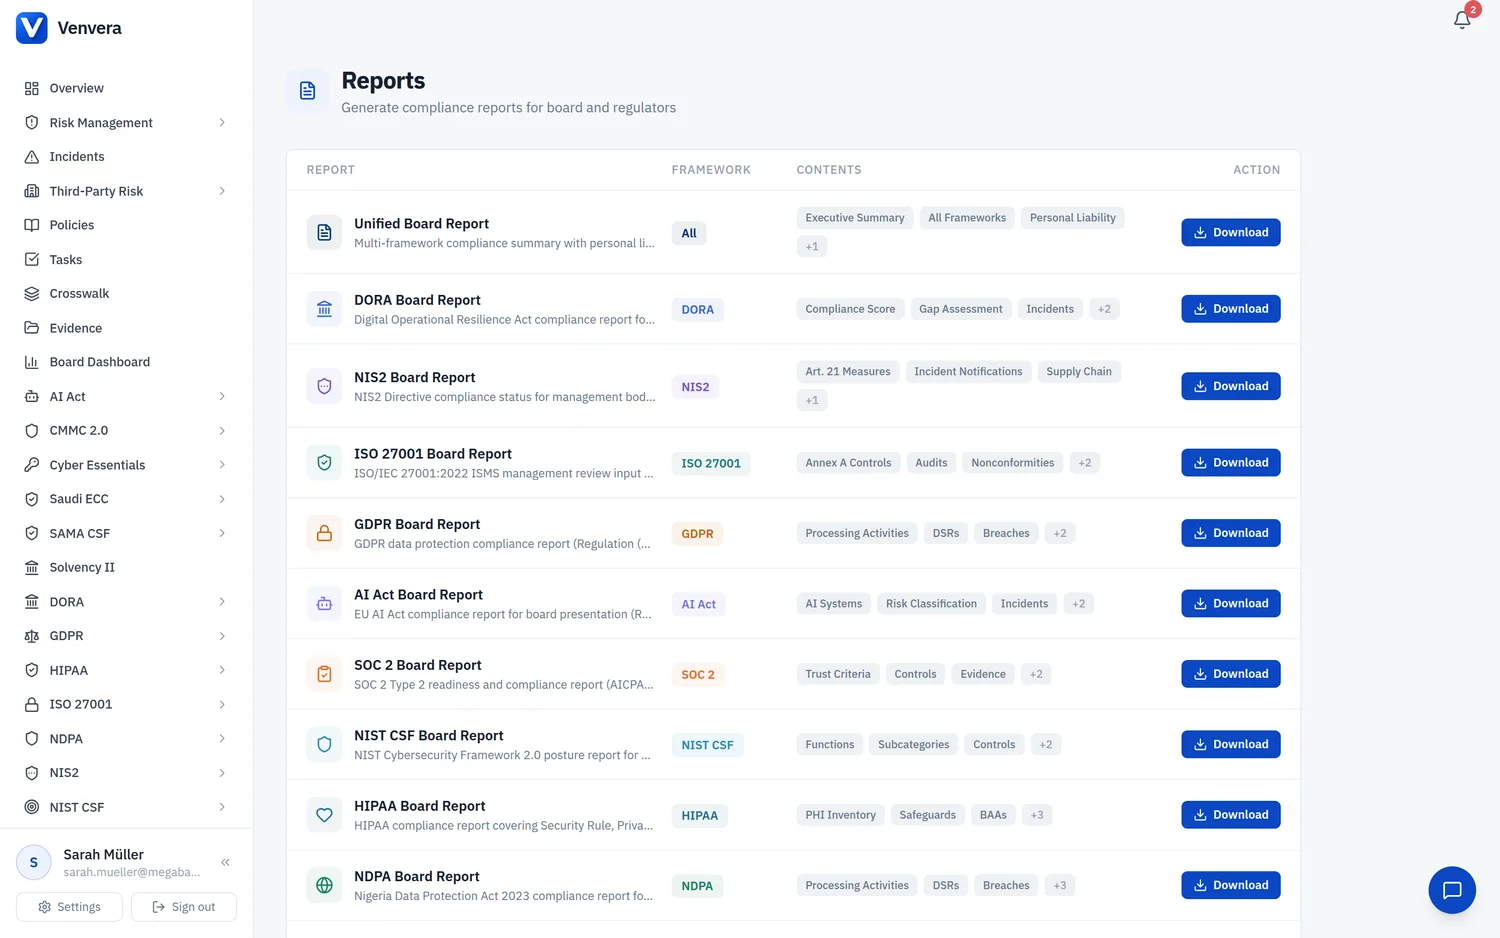
一个分数,告诉您能否通过第二阶段审计。
一个仪表板,准确展示您为认证审计做好了多少准备。跟踪所有 ISMS 条款和附录 A 控制措施的完成情况,查看尚未关闭的不符合项,确认每一份必需文件都已获批准,并核实管理评审和内部审计都是最新的,让您的管理团队看到的是认证时间表,而不是意外。
- 涵盖所有条款和控制措施的总体就绪度评分
- 未关闭不符合项和纠正措施汇总
- 必需文件清单及其批准状态
- 管理评审和内部审计完成情况跟踪
- 第一阶段和第二阶段审计准备清单
电子表格还是 Venvera?
ISO 27001 常见问题解答。
ISO 27001 指南
- ISO 27001 审计会经历什么首次会议、抽样与访谈、严重和轻微审计发现、末次会议,以及监督审计涵盖的内容。
- ISO 27001 认证需要多长时间第一阶段之前必须准备好什么、两个阶段之间会发生什么,以及严重审计发现的六个月整改期限。
- ISO 27001 认证费用员工人数如何决定审计天数、三年认证周期要为哪些项目付费,以及认可资质会带来什么变化。
- ISO 27001 附录 A:93 项控制措施详解2022 版的四大主题、适用性声明,以及哪些控制措施适用于您。
- 如何收集审计证据条款 9.2 规定的审计方案、什么才算可验证的证据,以及五步收集法。
- NIS2 与 ISO 27001 对比哪些附录 A 控制措施能够回应第 21 条规定的措施,差距又在哪里。
- 适用性声明模板一份可直接填写的 SoA,涵盖全部 93 项附录 A 控制措施。
做好审计准备,拿下那笔 正等着您的交易。
先获取一份覆盖 ISO 27001 附录 A 的免费差距报告:只需 10 分钟,开始时无需提供邮箱。
✓ 所有付费套餐: 90 天审计就绪,否则退款*
10 分钟 · 开始无需邮箱 · 无需信用卡 · 可永久保留