在沙特阿拉伯开展银行业务 始终符合 SAMA 框架。
Venvera 是一款面向沙特中央银行(SAMA)网络安全框架的 SAMA CSF 合规软件,让该框架的领域、子领域、控制措施和成熟度等级始终处于可供审计的状态,从容应对 SAMA 监管,而无需在每个审查周期重新整理证据。
内置成熟度评分的 SAMA CSF 合规软件
Venvera 是一款 SAMA CSF 合规软件,适用于受沙特中央银行监管的成员组织:银行、保险和再保险公司、融资公司、征信机构以及金融市场基础设施。它将网络安全框架内置为 4 个领域和 32 个子领域,按照 SAMA 对您进行评估所用的 6 级成熟度模型为每个子领域打分,并写明每个分数背后的证据。由于 SAMA 要求达到 3 级或以上,每个子领域相对目标的差距始终清晰可见,定期自我评估工作簿也可从同一份实时记录中导出。
什么是 SAMA CSF,为什么您不能忽视它?
SAMA 网络安全框架(v1.0,2017 年 5 月)是沙特中央银行针对其监管的每一家机构推行的强制性网络安全制度,适用对象包括银行、保险和再保险公司、融资公司、征信机构以及金融市场基础设施。它以原则为导向,围绕 4 个领域、32 个子领域和大约 118 项控制考量构建,并依据从 0 级“不存在”到 5 级“自适应”的 6 级成熟度模型进行评估。这不是一枚您可以自愿选择争取的徽章:SAMA 强制要求其成员组织遵守该框架,您的成熟度会以 3 级或以上为目标进行衡量,而差距会在监管审查中暴露出来,并招致监管行动。Venvera 让每个子领域都有评分、每项控制措施都有证据,定期自我评估工作簿也随时可以提交,因此下一次审查只需导出一份报告,而不必从头启动一个项目。
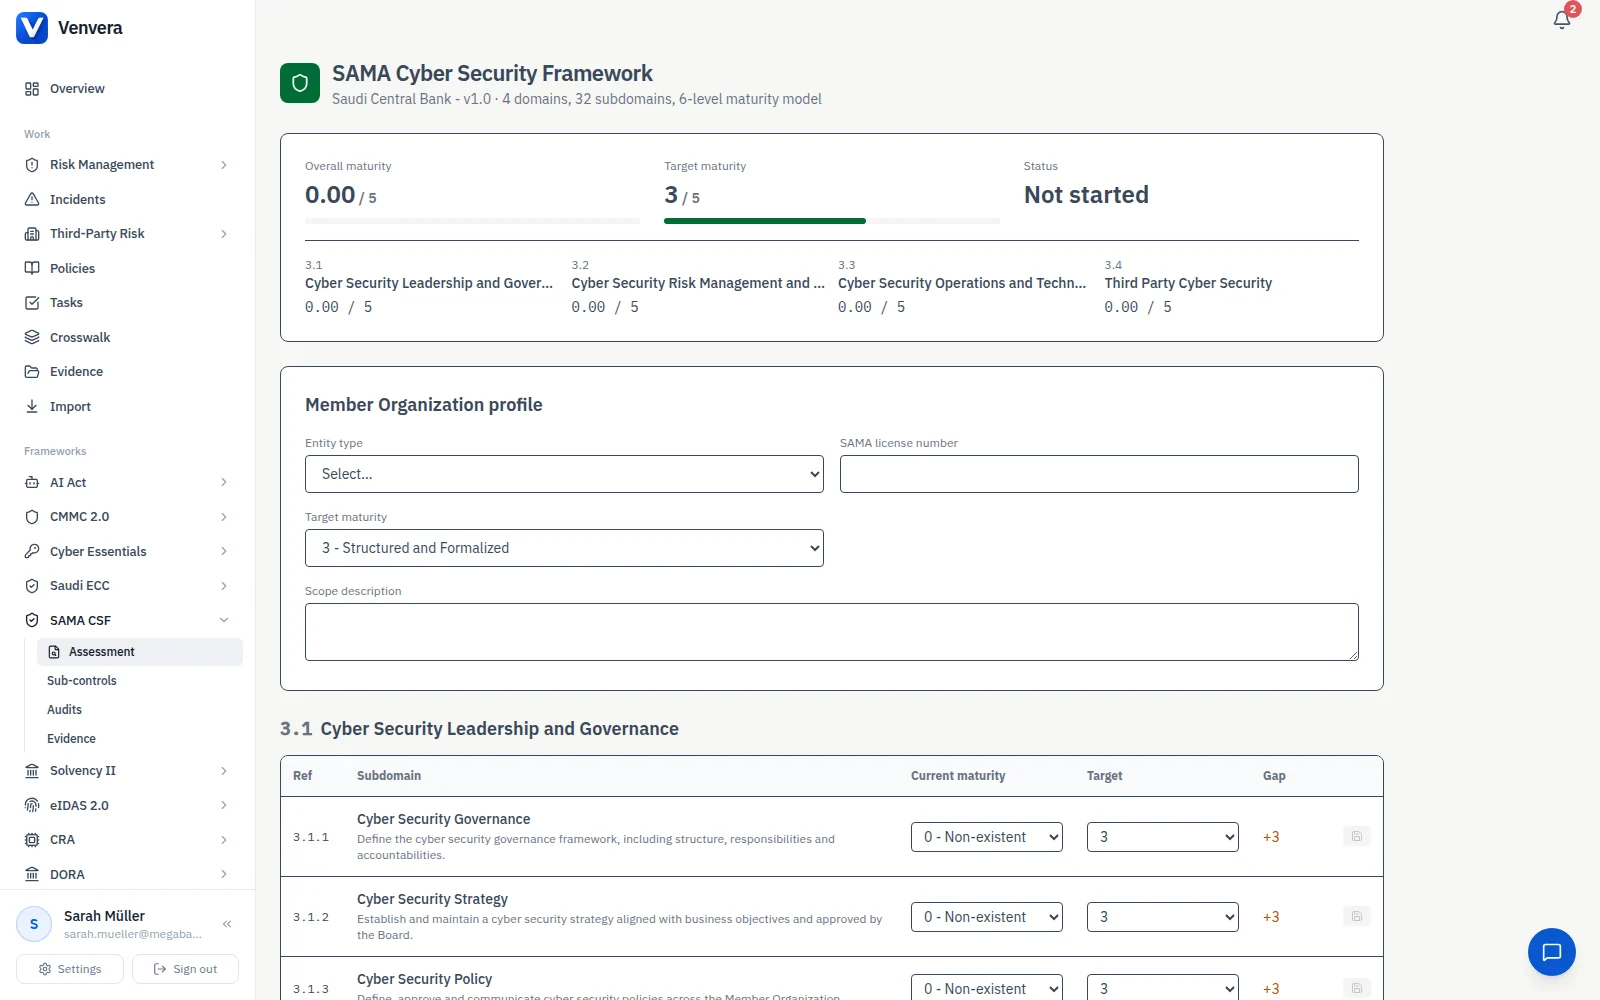
赶在审核人之前掌握您的 SAMA 成熟度分数。
SAMA 要求按照其 6 级成熟度模型(从 0 级“不存在”到 5 级“自适应”)定期开展自我评估并打分,并期望成员组织达到 3 级或以上。Venvera 对照当前成熟度与目标成熟度为每个子领域打分,实时计算各领域得分和总体得分,并揭示让您低于目标的差距,让每年一次的电子表格突击变成一个实时仪表板。
- 按 6 级成熟度模型,对照您的目标为每个子领域打分
- 逐个子领域跟踪当前与目标成熟度,并自动计算差距
- 领域及总体成熟度分数,并展示随时间变化的趋势
- 在子领域层面附加证据说明
- 向 SAMA 提交定期自我评估前的签核工作流
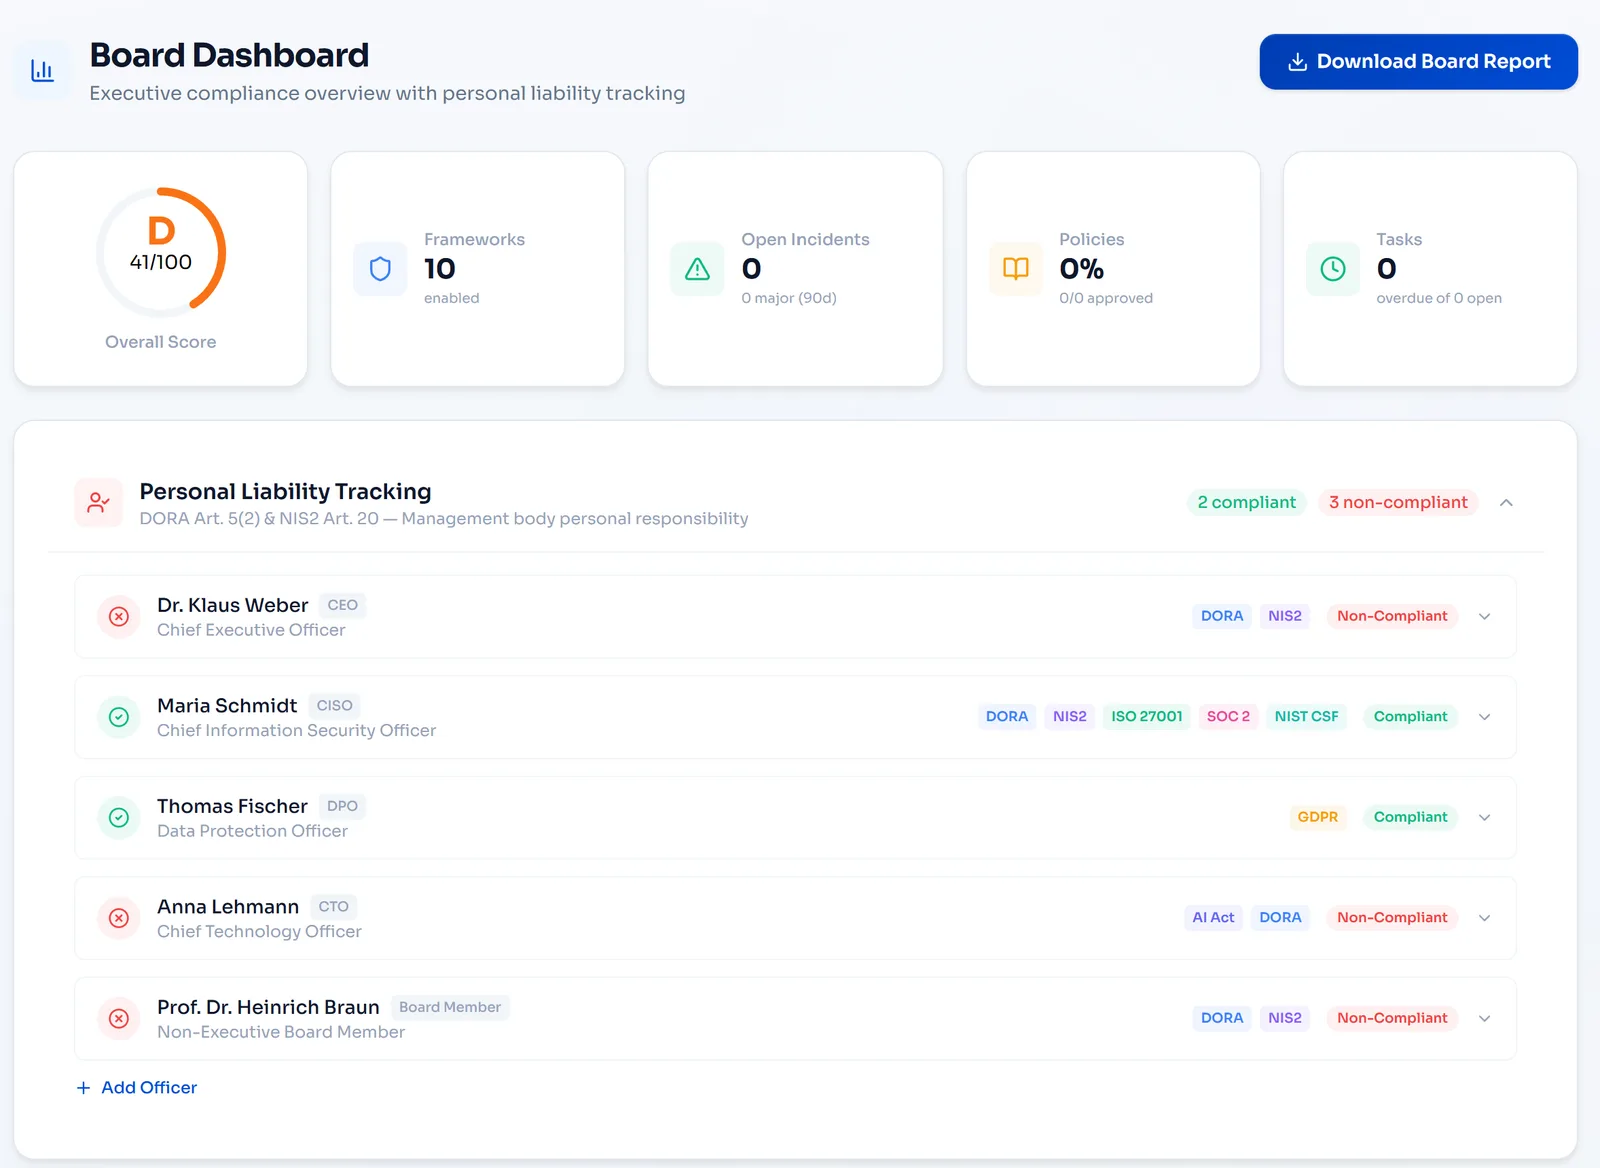
按 SAMA 期望的方式证明董事会治理。
第 3.1 节让董事会对网络安全承担责任,并要求设立由一名独立高级管理人员担任主席的委员会。Venvera 跟踪委员会章程、会议频率和议程、CISO 任命要求(包括沙特国籍方面的考量),以及经董事会认可的完整网络安全策略生命周期,所有这些都附有证据,以供 SAMA 审核人查验。
- 网络安全委员会章程、成员和会议记录
- CISO 角色跟踪:任命、资质、SAMA 不反对意见
- 网络安全策略生命周期,配有董事会认可工作流
- 与银行业网络安全战略保持一致
- 意识培训和针对特定角色的培训计划,跟踪直至完成

将风险、审计和监管变化作为一个整体计划来运行。
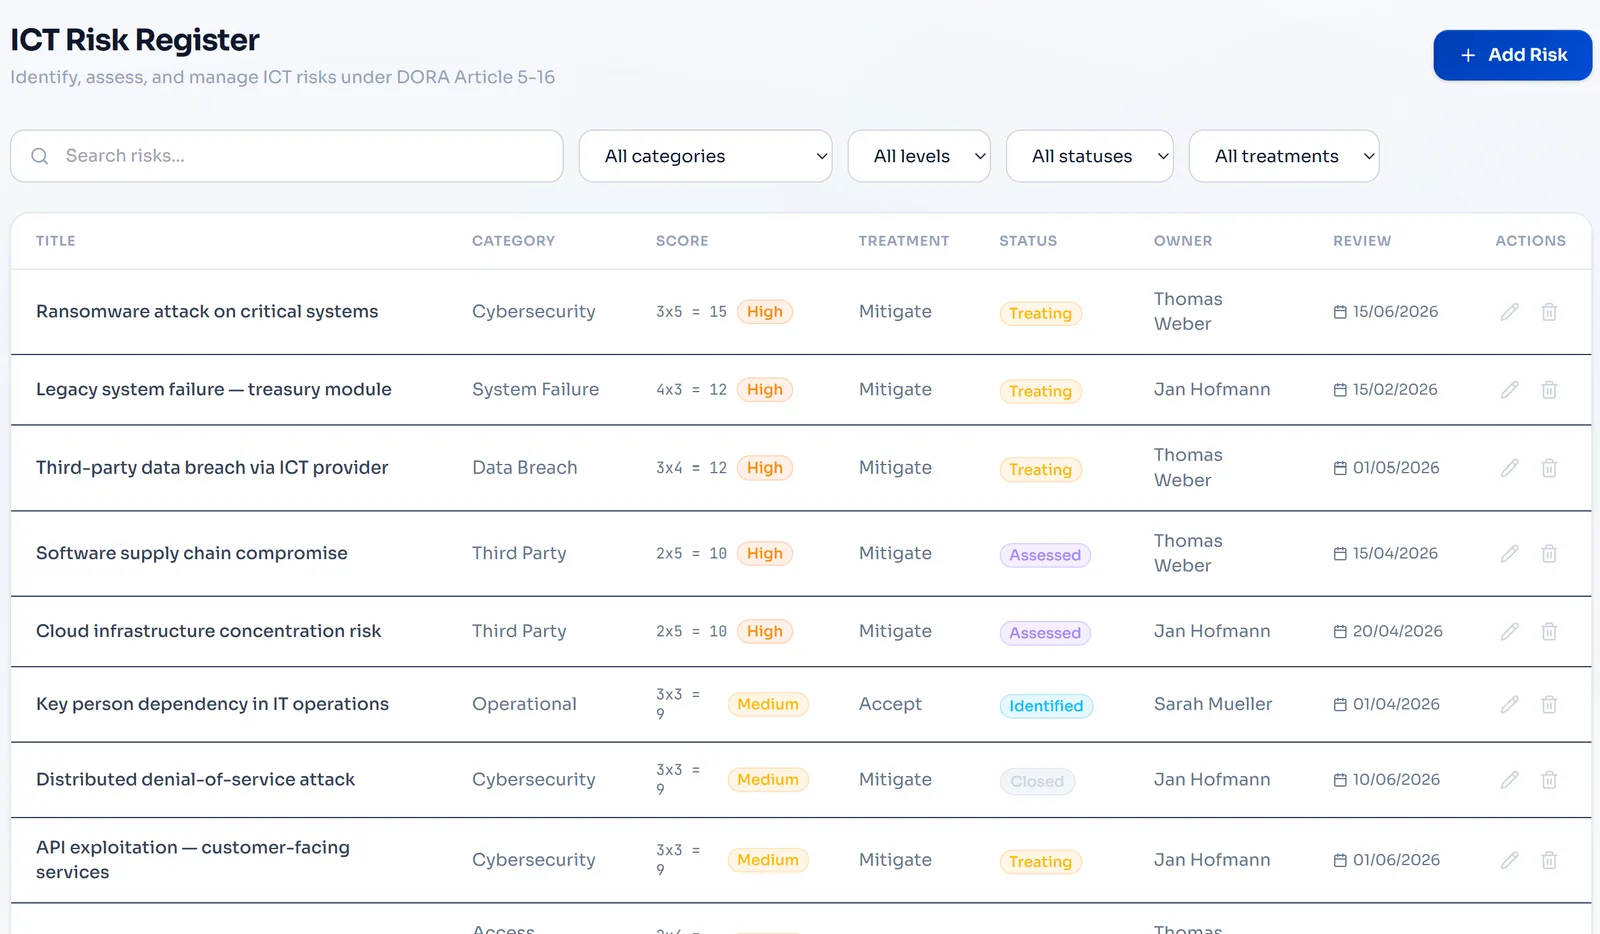
第 3.2 节要求建立结构化的风险流程,持续监测 SAMA 和沙特王国的监管变化,与国际标准保持一致,并定期开展有效性审查和独立审计。Venvera 将其风险登记册、监管动态推送和审计日志结合在一起,让整个领域作为一个统一的计划运行,而不是五项互不相连的工作。
- 与 SAMA 风险方法论保持一致的网络安全风险登记册
- 涵盖 SAMA 通函和王国指令的监管动态推送
- 与 ISO 27001:2022、NIST CSF 2.0 和 PCI DSS v4 交叉映射
- 定期有效性审查,并跟踪 KPI 和 KRI
- 内部和外部审计的排程、审计发现及整改
十七个运营子领域,一份动态的控制措施目录。
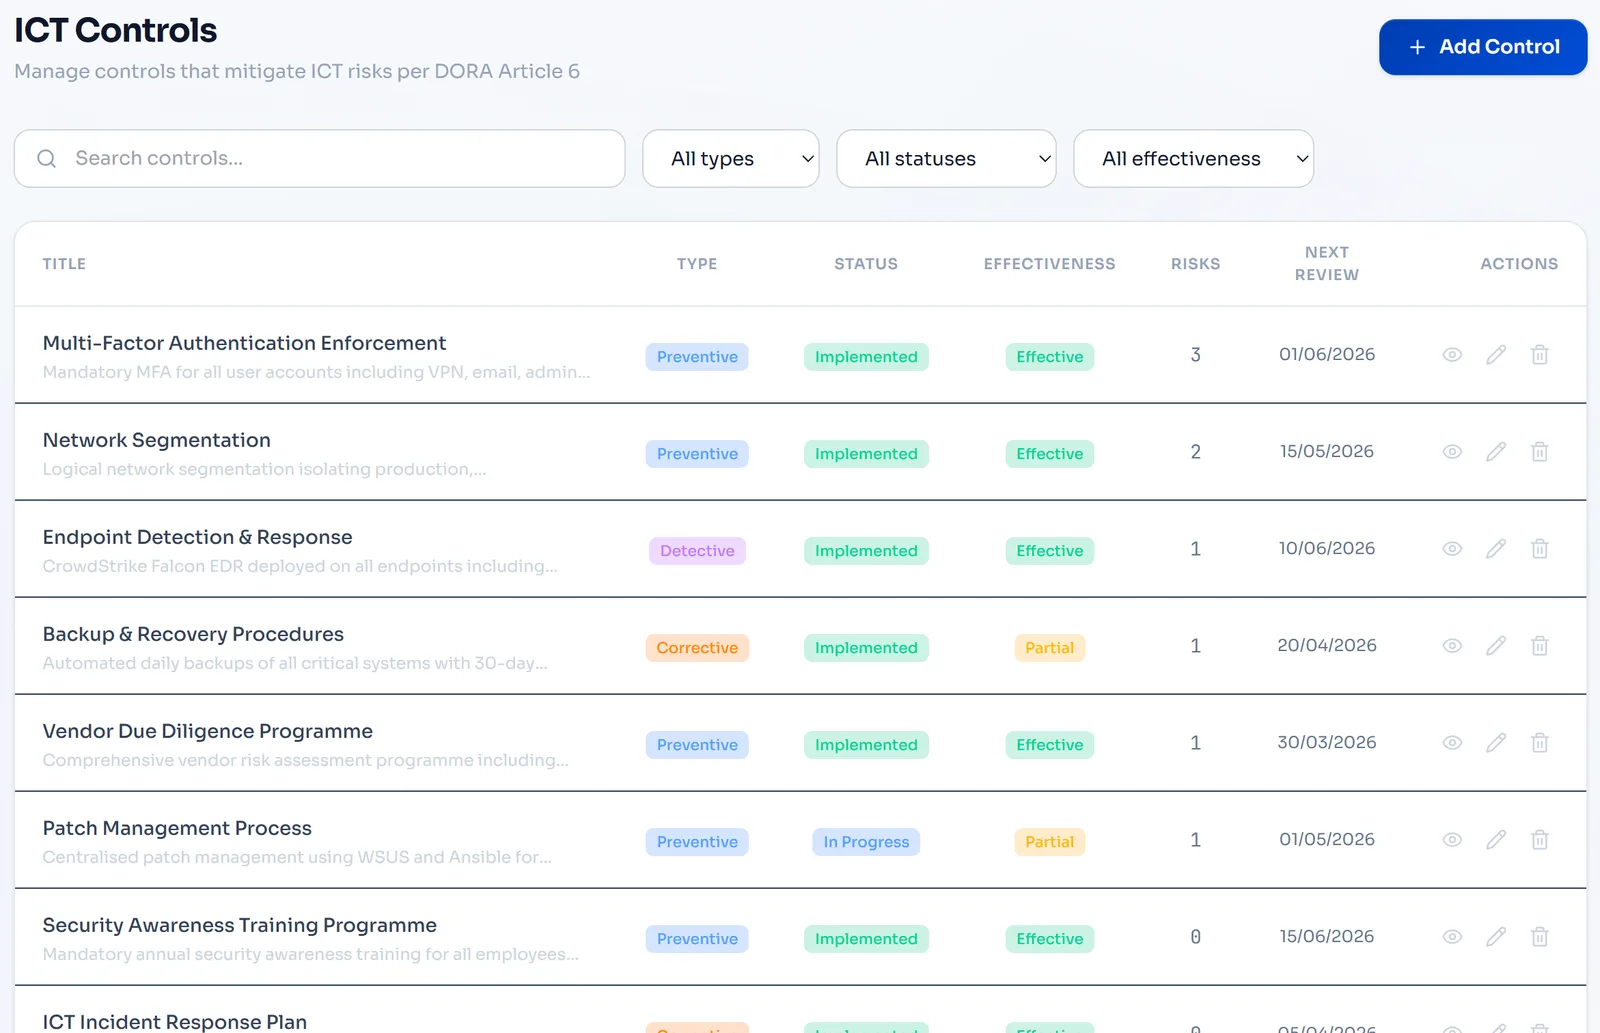
第 3.3 节是该框架的运营核心:共 17 个子领域,从人力资源背景审查到漏洞管理、支付系统和电子银行。Venvera 将每个子领域呈现为一份控制考量检查清单,附带状态、负责人和证据链接,并自动适用 3.3.12 和 3.3.13 中银行与非银行机构的排除规则,让适用范围无需人工推理即可反映您的实体类型。
- 全部 17 个运营与技术子领域分别跟踪
- 自动适用银行与非银行机构的适用性规则
- 每项控制考量都有控制措施负责人签核和证据链接
- 原生事件管理与事件子领域直接关联
- 漏洞管理周期与 KRI 驱动的 SLA 保持一致
弥补 SAMA 审核人最常指出的第三方差距。
第 3.4 节(供应商合同、外包治理和云服务)是 SAMA 评估中最常被指出的差距之一。Venvera 将其第三方模块直接与外包子领域关联:每家供应商都附有 SAMA 要求的条款、问卷结果和分包外包可见性,云服务提供商则单独跟踪,附带数据本地化状态和责任共担证据。
- 对照 3.4.1 控制考量跟踪供应商合同条款
- 外包治理,按服务关键性分级
- 云服务提供商登记册,附责任共担矩阵
- 分包外包链可视化,映射至第 N 方
- 满足沙特(KSA)数据驻留要求的数据本地化证据

基于实时数据生成 SAMA 提交工作簿。
SAMA 期望董事会积极参与,并提交一份清晰无误的自我评估。Venvera 会生成网络安全委员会汇报材料、用于提交的定期自我评估工作簿以及审计师证据包,每一份都基于您的实时数据预先填好,审查前一周无需再在 GRC 工具和 Word 之间来回复制粘贴。
- PDF 或 DOCX 格式的网络安全委员会董事会汇报材料
- 导出 SAMA 定期自我评估工作簿
- 按子领域划分的审计师证据包
- 面向董事会的 KRI 和 KPI 趋势报告
- 依照 SAMA 附录 D 跟踪风险接受和豁免
电子表格还是 Venvera?
SAMA CSF 常见问题解答。
SAMA CSF 指南
- SAMA CSF 要求详解四个领域、32 个子领域,以 3 级成熟度为底线,以及 2019 年对银行提出的 4 级提升要求。
- SAMA CSF 审计:会经历什么SAMA 如何审查和审计您的自我评估、能够证明达到 3 级的证据,以及附录 D 的豁免途径。
- SAMA CSF 合规成本:由什么决定SAMA 没有公布任何价格,因此实事求是的预算要按强制要求来计价:一名通过审批的 CISO、达到 3 级成熟度,以及每年的渗透测试。
- SAMA CSF 合规软件:选购指南购买前要检查什么:控制措施树、作为状态的成熟度,以及按每份材料设定到期日的证据。
做好 SAMA 准备 从容迎接监管。
先获取一份覆盖 SAMA CSF 各领域的免费差距报告:只需 10 分钟,开始时无需提供邮箱。
✓ 所有付费套餐: 90 天审计就绪,否则退款*
10 分钟 · 开始无需邮箱 · 无需信用卡 · 可永久保留