


合规指南
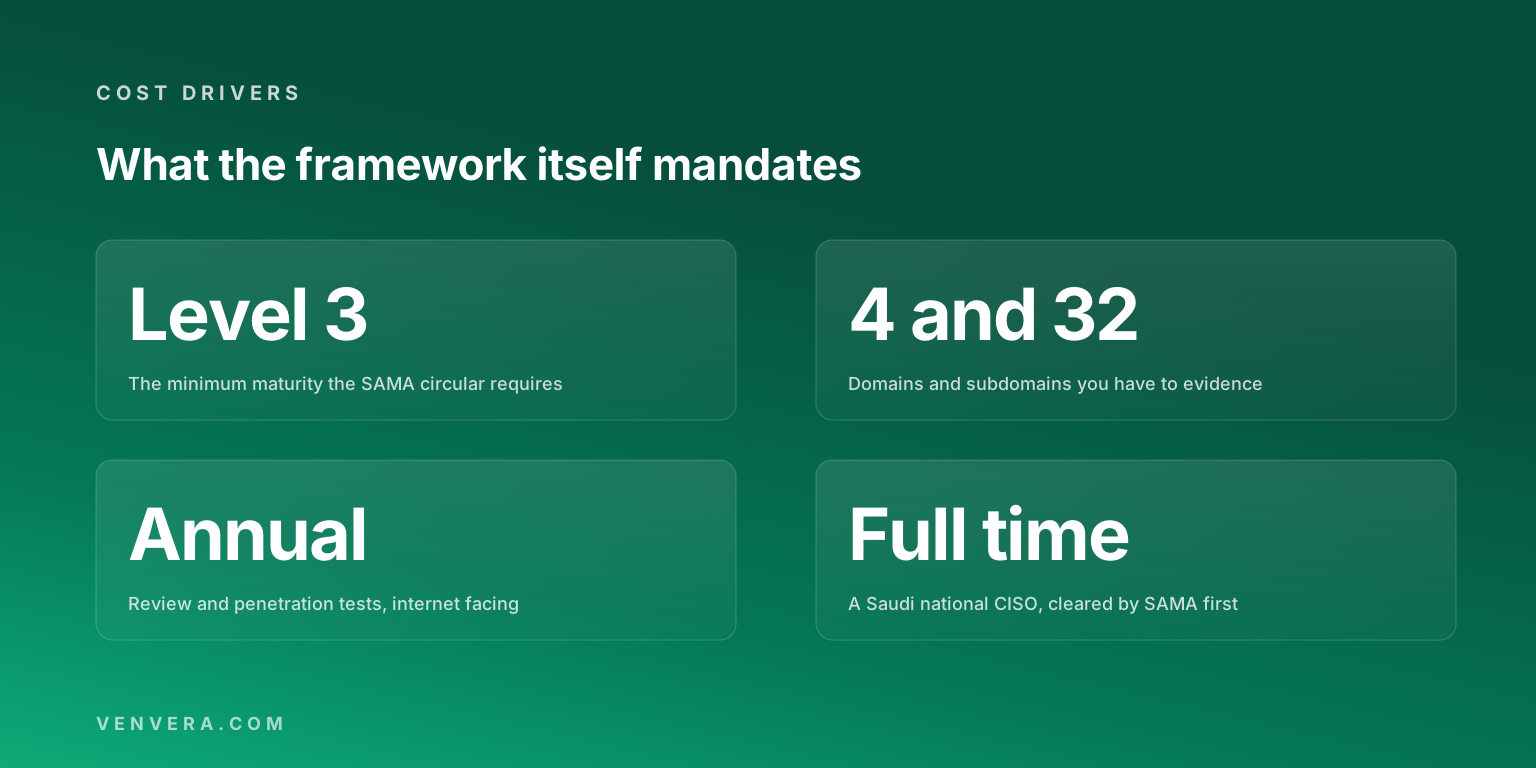
SAMA 网络安全框架(SAMA CSF)的合规成本没有任何公开数字,任何引用某个数字的文章,引用的都只是它自己。沙特中央银行发布的是一个框架和一份通函,二者共同强制规定了产生成本的各项内容:一名必须具有沙特国籍、且在任命前须经 SAMA 批准的全职 CISO;一个不得设在 IT 部门内部的网络安全职能部门;对面向客户和面向互联网的服务开展年度审查和渗透测试;按照公认审计准则开展的独立审计;以及在四个领域和 32 个子领域中有据可查地达到成熟度 3 级。
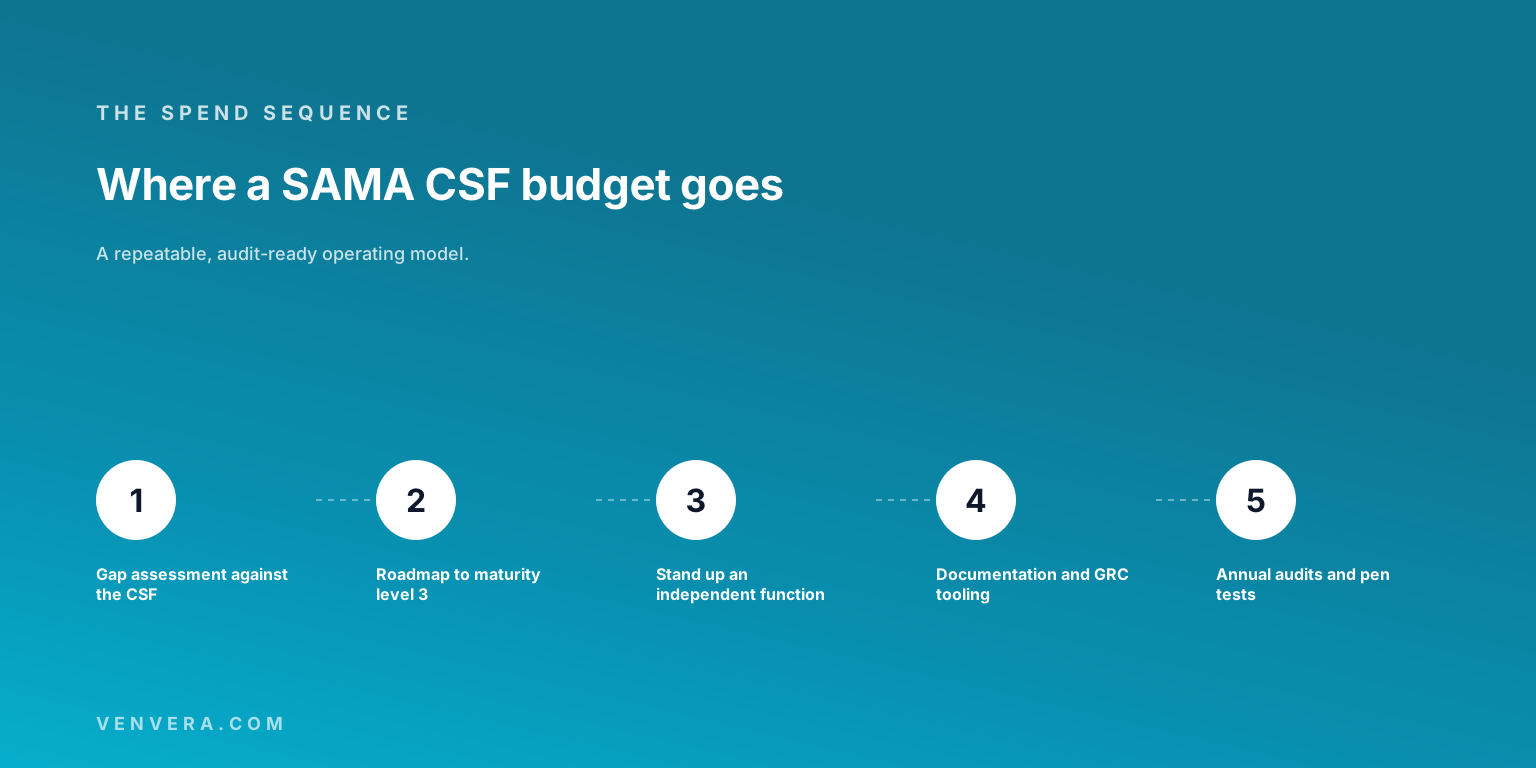
因此,为 CSF 编制预算的实事求是的做法,是为这些强制要求逐项定价,而不是去寻找某个基准数字。发布该框架的第 381000091275 号通函要求金融机构开展差距评估,制定至少满足成熟度 3 级全部要求的路线图,在 2017 年 8 月底前将该路线图提交给 SAMA,自 2017 年第三季度末起按季度报告,并在 2018 年 10 月底前实现全面合规。这些日期都已过去。但持续性的义务并未结束,达到该等级之后为维持这一等级而反复产生的成本也同样没有结束。
| 事实 | 详情 |
|---|---|
| 管辖文件 | SAMA 网络安全框架 2017 年 5 月 1.0 版,依据第 381000091275 号通函发布,SAMA 规则手册将其列为现行有效。 |
| 适用对象 | 在沙特阿拉伯运营的所有银行、所有保险和再保险公司、所有融资公司、所有征信机构,以及金融市场基础设施。 |
| 结构 | 四个领域,细分为 32 个子领域。每个子领域都列明一项原则、一个目标以及强制性的控制措施考量要点。 |
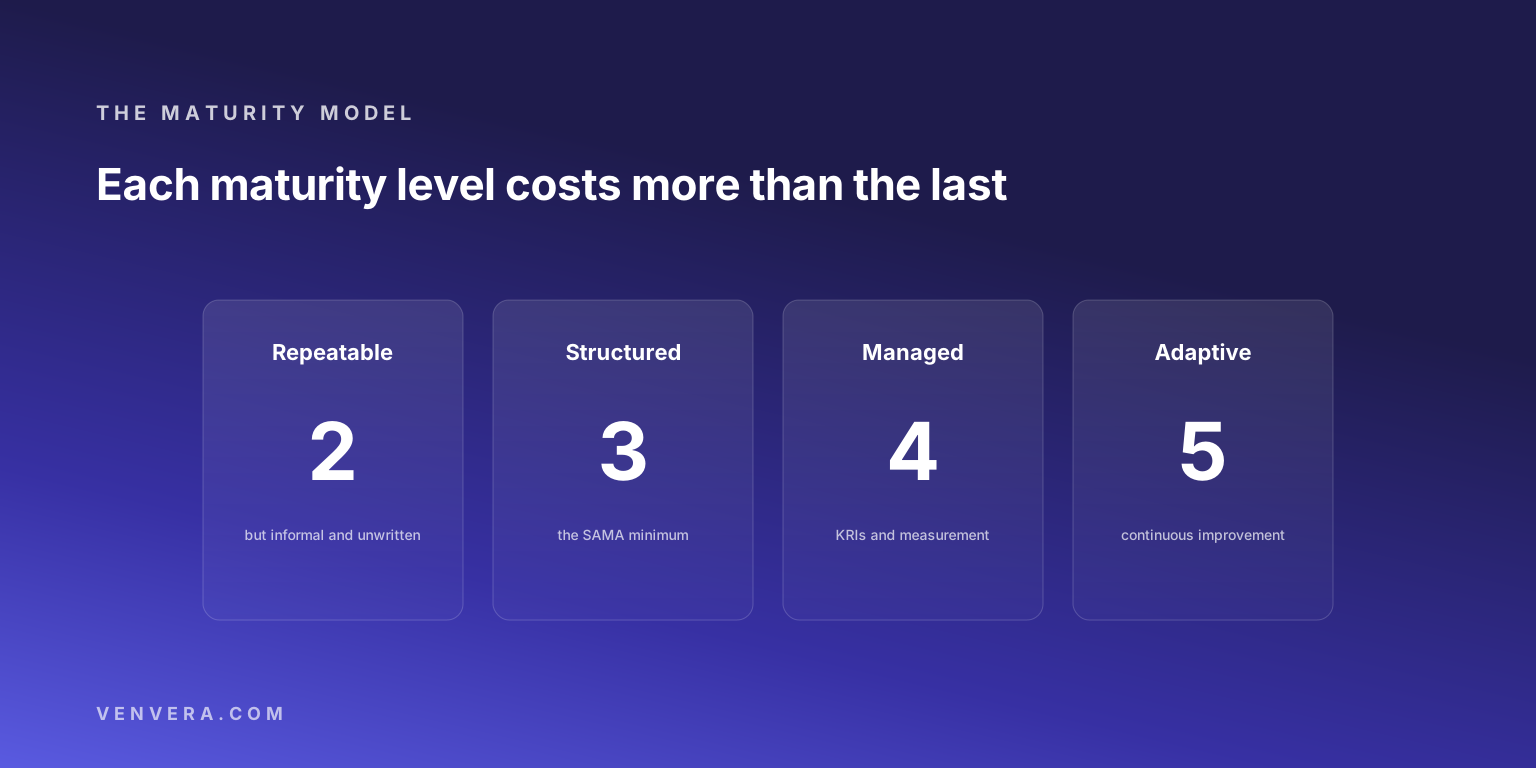
| 成熟度模型 | 共六个等级,从 0 级到 5 级。要达到 3 级、4 级或 5 级,必须先满足之前各等级的全部标准。 |
| 最低要求 | CSF 所列全部要求均须达到成熟度 3 级,该框架将这一等级描述为“结构化且正式化”。 |
| 公开成本 | 没有。SAMA 设定要求并评估成熟度。它不为合规定价。 |
| 评估方式 | 由成员机构定期开展自我评估,再由 SAMA 进行审查和审计。 |
| 按行业划定范围 | 所有领域均适用于银行。其他金融机构可排除子领域 3.2.3、3.3.12 和 3.3.13,但附有条件。 |
SAMA CSF 合规需要多少成本?
在弄清四件事之前,任何单一数字都是错误的,而这四件事中没有一件是您的收入。
第一件事是您是否是银行。该框架第 1.4 节将所有领域都适用于银行业,并为其他金融机构规定了三项排除:排除子领域 3.2.3,但如果您存储、处理或传输持卡人数据,或使用 SWIFT 服务,则应实施 PCI DSS 或 SWIFT 客户安全控制框架(Customer Security Controls Framework);排除子领域 3.3.12;排除子领域 3.3.13,但如果您向客户提供在线服务,则应部署多因素认证能力。在适用的情况下,必须与子领域 3.1.2 下的银行业网络安全战略保持一致。弄清其中哪些适用于您,只需花一个小时阅读,却会改变整个计划的范围。
第二件事是您的起始成熟度。2 级(该框架称之为“可重复但非正式”)与 3 级之间的差距,就是“做了某件事”与“能够按子领域、随时证明做了这件事”之间的差距。第三件事是您是否已经持有证据存在重叠的认证。第四件事是您的目标等级:3 级是底线,而不是上限,SAMA 衡量的是您实际所处的水平。
哪些要求真正产生成本?
以下是实际 SAMA 合规计划中会出现的各个预算项,每一项都可追溯到该框架作出强制规定之处。把它们当作预算项来看的意义在于:其中大多数是人员和持续性服务,而不是软件。
| 预算项 | CSF 中的出处 | 为何产生成本 |
|---|---|---|
| CISO | 3.1.1 网络安全治理 | 一名处于高级管理层级别的全职高级经理。该框架要求成员机构确保 CISO 具有沙特国籍、具备足够资质,并就其任命取得 SAMA 的无异议意见。这意味着受限的招聘市场和一道监管审批程序,而不是发一则招聘启事就能解决的事。 |
| 独立的职能部门 | 3.1.1 网络安全治理 | 网络安全职能部门必须独立于信息技术职能部门,拥有独立的汇报线、预算和员工考评,并向 CEO、董事总经理或某一控制职能负责人汇报。按照这一设计,您无法从 IT 预算中为其拨款。 |
| 委员会 | 3.1.1 网络安全治理 | 一个由董事会授权设立的网络安全委员会,由来自控制职能部门的独立高级经理担任负责人,设有经批准的章程,且至少每季度召开一次会议。董事会必须拨付足够的预算,以开展所需的各项活动。 |
| 达到 3 级所需的文档 | 2.4.1 成熟度 3 级 | 一份经董事会认可的策略、其下的标准以及标准之下的程序;合规情况须受到监控,最好使用治理、风险与合规工具;关键绩效指标须经过定义、监控和报告。 |
| 审查和渗透测试 | 3.2.4 网络安全审查 | 定期审查关键信息资产,面向客户和面向互联网的服务须每年接受审查和渗透测试,并记录结果、开展跟进审查,以确认问题确已关闭。 |
| 独立审计 | 3.2.5 网络安全审计 | 审计须独立开展,依据公认审计准则和 CSF,并遵循机构自身的审计手册和审计计划。 |
| 事件响应能力 | 3.3.15 网络安全事件管理 | 一支指定的团队、技能娴熟且持续接受培训的员工、足够数量的经认证取证人员(无论是内部人员还是外包人员),以及供响应团队办公使用的受限区域。被定为中等级和高等级的事件须立即上报 SAMA IT 风险监管部门,且在进行任何媒体互动之前须取得无异议意见。 |
| 安全意识 | 3.1.6 网络安全意识 | 一项面向员工、第三方和客户的计划,全年通过多种渠道开展,并对其有效性进行评估。面向客户的这一部分,正是大多数预算所遗漏的。 |
| 第三方与云服务审批 | 3.4.2 和 3.4.3 | 在进行重大外包之前,以及在使用云服务或签署云服务合同之前,均须获得 SAMA 批准,并且原则上只应使用位于沙特阿拉伯境内的云服务。即使费用为零,审批所需的时间也是一种进度成本。 |
其中有两项值得再看一眼,因为它们与欧盟监管制度中的任何要求都不一样。CISO 要求是写进网络安全框架的一项招聘限制,它所牵动的是一国的人才市场,而不是您的薪酬区间。3.3.15 中关于取证和受限办公区域的要求属于资本和设施成本,却藏在一项大多数读者会当作流程来略读的控制措施之中。
为什么持续性成本才是真正的数字
该框架并不是围绕某个提交日期构建的。第 2.3 节规定,实施情况须接受基于问卷的定期自我评估,随后由 SAMA 进行审查和审计,以确定合规情况和成熟度等级。3 级本身就要求对合规情况进行监控并报告关键绩效指标,这是一项常态化的活动,而不是一次性交付的成果。
把这些持续性预算项放在一起看,整体轮廓就一目了然了。每年对面向客户的服务进行渗透测试。按计划开展独立审计。全年开展安全意识活动。定期衡量和评估。一份 SAMA 随时可以审查的自我评估。把 CSF 当作一次性整改项目的计划,会为同样的证据付两次钱:一次是建立证据,另一次是在下一次评估发现证据已经过时后重新建立。同样的陷阱也出现在欧盟的监管制度中,我们曾借助德国自己公布的估算,就欧盟 NIS2 指令的合规成本提出过完全相同的论点。
其他搜索结果错在哪里
错在四个方面,第一个最为常见。
把控制措施数量当作定论来引用。公开的 SAMA CSF 控制措施数量众说纷纭,因为该框架在每个子领域内为控制措施考量要点编号,并在其下嵌套子项,所以任何总数都取决于您数到哪一层为止。其实根本不需要这个数字。请以该框架明确列出的 32 个子领域来界定您的计划范围,并统计您实际需要提供证据的考量要点。我们的 SAMA CSF 要求指南按编号、逐个领域列出了全部 32 个子领域。
把 3 级说成终点线。通函将其设定为最低要求。4 级和 5 级同样存在,4 级要求定义关键风险指标并进行趋势报告,而一位在同业之间进行比较的监管者,并没有义务对仅达到底线感到满意。
把 CSF 当作文档编写工作。CISO 的国籍要求和 SAMA 的无异议意见无法靠写文档来满足,经认证的取证能力或拥有自己预算的独立职能部门也同样如此。
把 2018 年 10 月的截止期限说得好像事情就此了结。那是实现全面合规的日期,而不是义务终止的日期。新进入者和新获牌照的机构如今面临的是同样的要求。
估算您自己的 SAMA CSF 预算
请填写下表。它不会得出一个价格,也本就无意于此。它会告诉您,上述九个预算项中哪一项将在您的预算中占据主导地位。
| 问题 | 您的回答 | 它决定了什么 |
|---|---|---|
| 您是银行,还是其他受 SAMA 监管的机构? | 银行适用所有领域。其他机构可排除 3.2.3、3.3.12 和 3.3.13,但须满足 PCI DSS、SWIFT 和 MFA 方面的条件。 | |
| 您是否有一名满足 3.1.1 条件的全职 CISO? | 这是整个计划中准备周期最长的一项,因为它需要一名合格的沙特籍人员以及 SAMA 的无异议意见。 | |
| 您的网络安全职能部门是否独立于 IT 部门,并拥有自己的预算? | 如果不是,这涉及的是组织变革和人员编制,而不是工具。 | |
| 如实来看,您目前在每个子领域的成熟度如何? | 从 2 级到 3 级的距离,在于全部 32 个子领域的文档以及可证明的实施。 | |
| 您面向客户的服务上一次接受渗透测试是什么时候? | 子领域 3.2.4 要求每年进行一次,因此这是一项持续性预算项,而不是项目成本。 | |
| 您是否具备经认证的取证能力和受限的响应办公区域? | 子领域 3.3.15 对两者都有要求。通常的做法是将取证能力外包。 | |
| 是否有任何重大外包或云服务安排正在等待 SAMA 批准? | 审批时间就是进度成本,而且原则上云服务应位于沙特阿拉伯境内。 |
如果有好几行都是空白,请先为差距评估定价,其他一概暂缓。免费合规检查可以帮您确定起点,而我们的 SAMA CSF 合规软件会按照自我评估实际报告时所用的结构,保存成熟度评估及其证据。
常见问题
SAMA CSF 合规需要多少成本?
SAMA 没有公布过任何数字,也不存在可靠的公开基准。成本取决于您是否是银行、您目前在每个子领域的成熟度,以及您已经具备多少强制要求的架构,即一名经批准的全职 CISO、一个独立的职能部门、取证能力和持续性审计。
SAMA 要求达到哪个成熟度等级?
根据第 381000091275 号通函,CSF 所列的全部要求至少须达到 3 级。该框架将 3 级描述为:控制措施以结构化且正式化的方式得到定义、批准和实施,且实施情况能够得到证明。
如果我们不是银行,CSF 是否适用于我们?
如果您受 SAMA 监管,则适用。该框架点名了银行、保险和再保险公司、融资公司、征信机构以及金融市场基础设施。非银行机构可排除三个子领域,每项排除都附有一项条件。
我们能否使用沙特阿拉伯境外的云服务提供商?
子领域 3.4.3 所要求的云计算策略规定,原则上只应使用位于沙特阿拉伯境内的云服务,并且在使用云服务或签署合同之前必须获得 SAMA 批准。任何其他安排都应视为审批问题,而不是采购问题。
如果某项控制措施确实不适合我们的组织,该怎么办?
该框架以原则为基础。如果某项控制措施考量要点无法调整适用或无法实施,该框架会指引您考虑补偿性控制措施、履行内部风险接受程序,并向 SAMA 申请正式豁免,相关流程载于附录 D。
原始资料
上文中的结构、适用范围、成熟度模型以及每一处控制措施编号,均摘自 SAMA 规则手册上发布的 SAMA 网络安全框架(2017 年 5 月 1.0 版)。成熟度 3 级的最低要求以及 2017 年和 2018 年的里程碑,来自同一规则手册上第 381000091275 号通函的英文文本,该手册注明以阿拉伯文文本为准。本文中没有任何成本数字归于 SAMA,因为 SAMA 从未公布过任何成本数字。在依赖任何引用之前,请先确认这两份文件的现行版本。

