任何监管问题,都有 CISO 级的解答, 基于您的数据,24/7 随时响应。
它不是硬塞进帮助页面的聊天机器人。Virtual CISO 了解您的实时合规状况、尚未弥补的差距以及您正在管理的每个框架,回答精确到具体条款,还能为您量身起草策略,并审核现有策略的覆盖范围。它使用您自己的 API 密钥运行,因此您的数据始终由您掌控,而且每次提问都不额外收费。
大多数团队请不起全职 CISO,但问题不会等人。
监管问题可不管您是否已经聘请了合规专家。适用哪一条款、这份策略是否覆盖了该要求、合格的证据是什么样的,这些问题每天都会出现,而顾问按小时收费来回答它们。Virtual CISO 基于您实际的合规状况和差距,随时为小团队提供资深 CISO 会给出的答案,无需按小时付费,也无需等待。
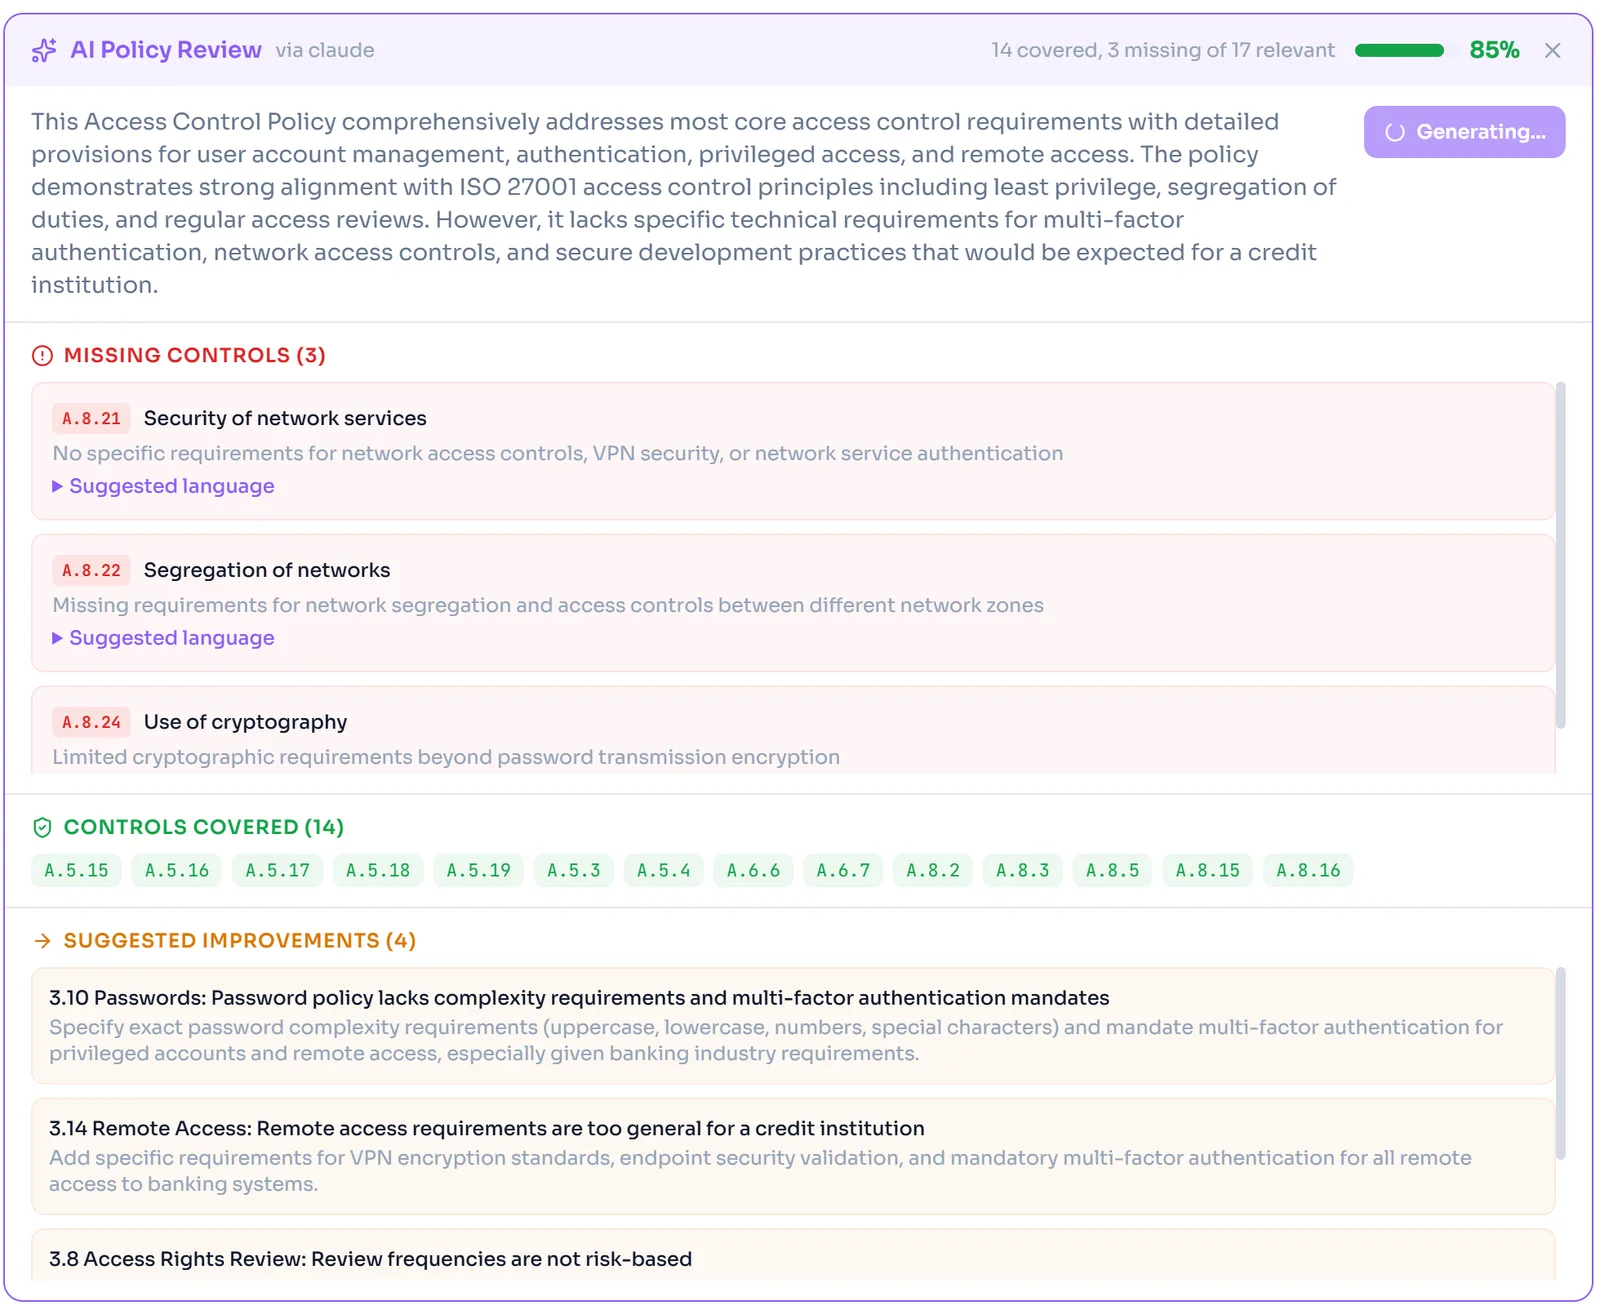
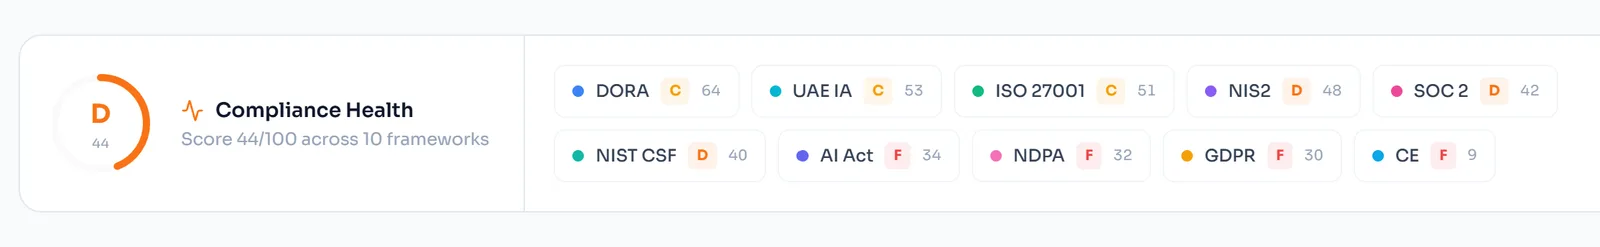
每个答案都基于您的实时合规状况。
它不是通用的聊天机器人。Virtual CISO 了解您的组织、司法管辖区、正在使用的框架、当前的差距评分、未关闭的事件和已批准的策略。询问您的 ISO 27001 义务时,答案会引用您具体的策略、差距和风险状况,而不是泛泛的假设性建议。
- 组织背景信息自动注入每一条提示词
- 引用您正在使用的框架、评分和合规状态
- 按名称、批准状态和覆盖范围了解您的策略
- 每个会话内保留对话记忆,便于追问
- 理解多个框架之间相互重叠的要求
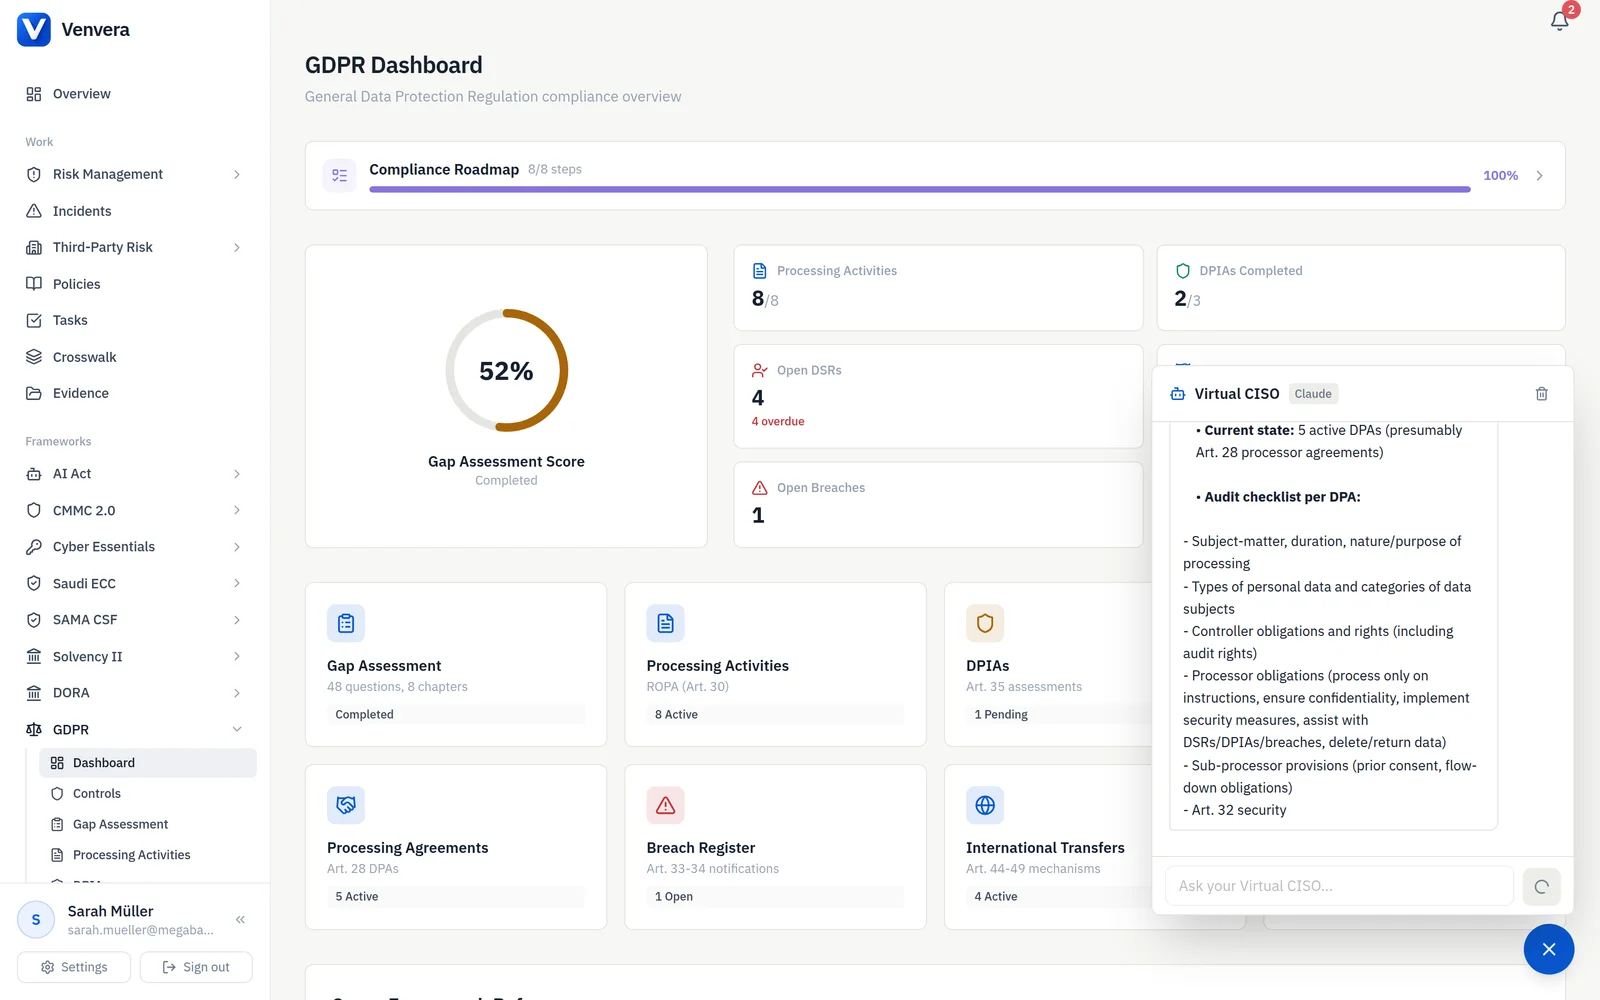
精确到条款的答案,并附可供核对的引用。
Virtual CISO 的回答附有精确的条款和段落引用,涵盖 GDPR Art. 33、NIS2 Art. 20、DORA Art. 5、ISO 27001 控制措施以及数百项其他条款,并内置报告时限和重要性阈值。每个回答都附有引用出处,让您可以对照原始法规进行核实,而不必全凭信任。
- 每个回答都附有精确的条款和段落引用
- 报告时限:按框架细分的 4 小时、24 小时、72 小时和一个月时限
- 内置重要性阈值和分类标准
- 处罚范围,以及加重和减轻情节
- 等效要求之间的跨框架映射
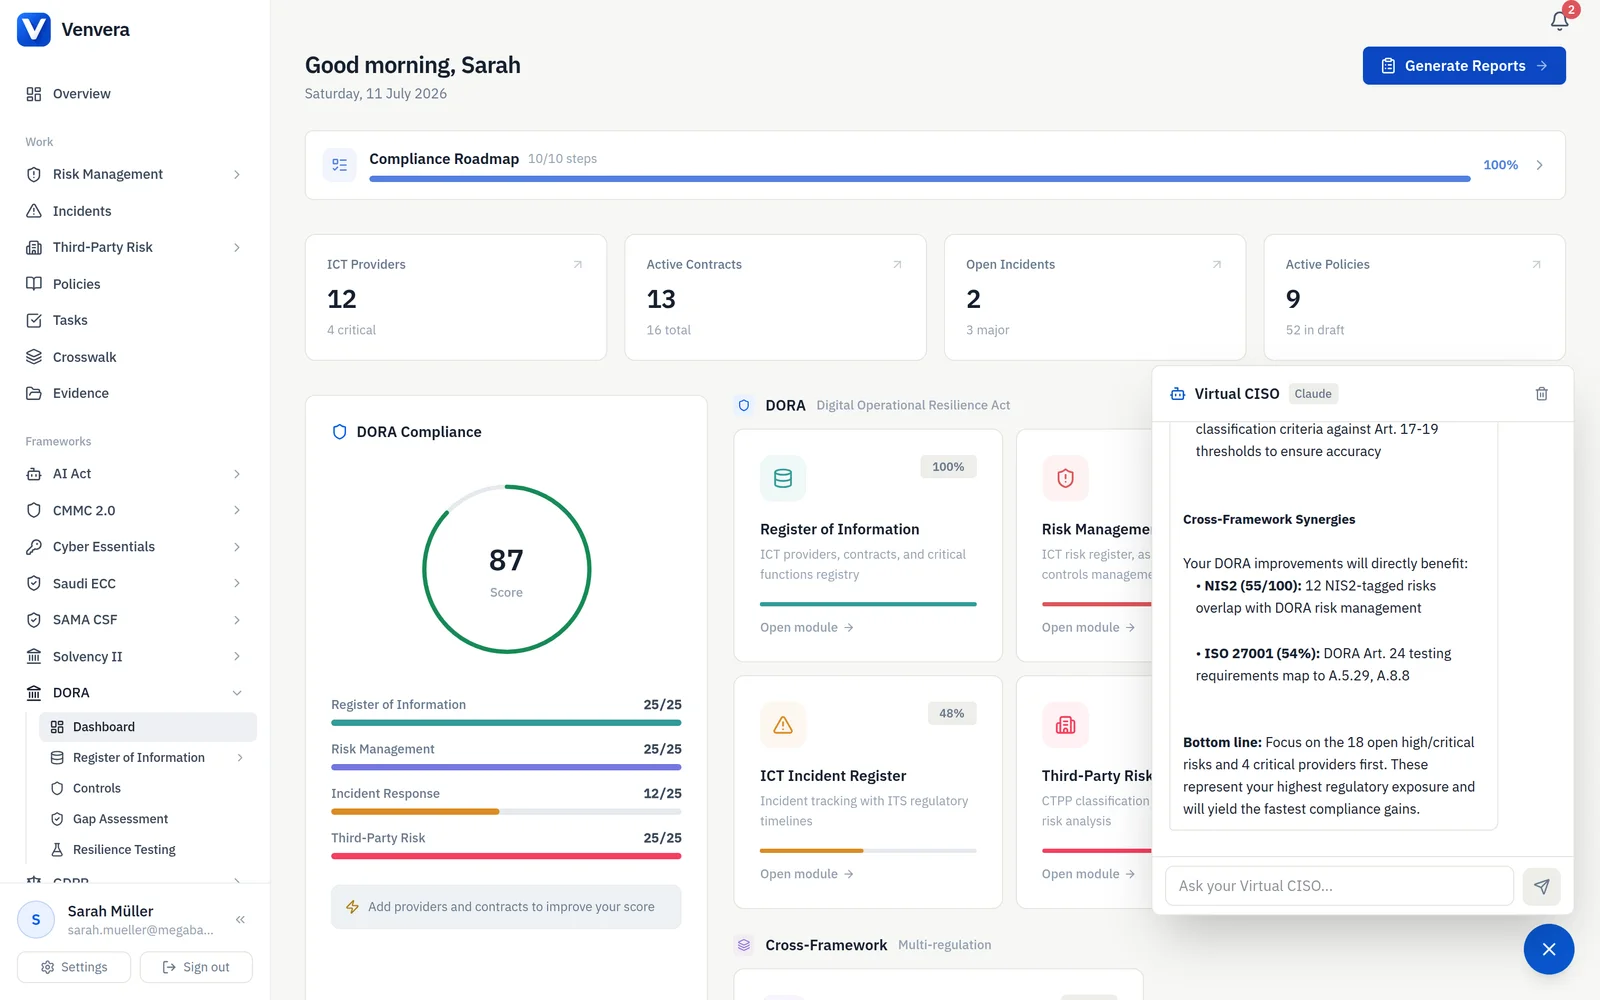
凭一条提示词起草策略,再检查其中的差距。
为任何受支持的框架生成一份完整、结构化的策略,附有内嵌的法规引用和覆盖范围评分。或者上传一份现有策略,Virtual CISO 会对照相关控制措施进行分析,返回覆盖率百分比、已覆盖的控制措施和具体差距,每个差距都附有可直接插入的建议文本。
- 生成完整策略,带章节结构和编号
- 自动以内嵌引用的形式插入法规条款引用
- 对照框架控制措施即时计算覆盖范围评分
- 上传任何现有策略,对照框架开展差距分析
- 为每个差距提供建议文本,可直接应用到文档中

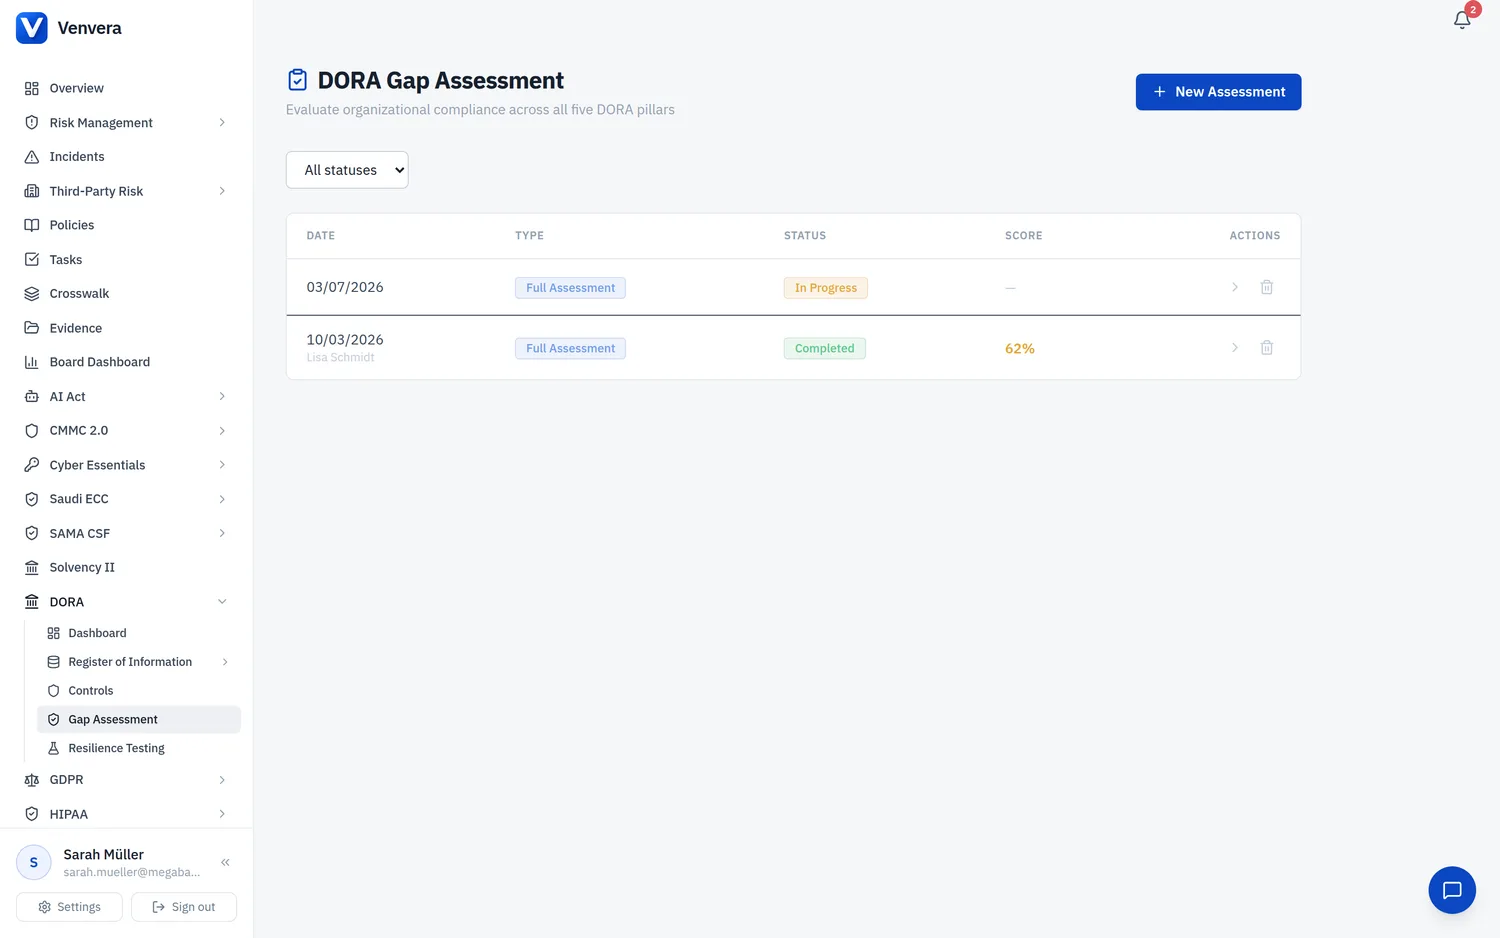
把差距评分变成可执行的计划。
您的差距评估得出了一个分数,但它究竟意味着什么?Virtual CISO 用通俗易懂的语言解读您的结果,按工作量和影响确定整改优先级,估算所需时间,并标记哪些差距带来的监管风险最高。别再盯着数字发愁,开始把差距逐一弥补。
- 用通俗易懂的语言解读您的差距评估分数
- 按风险和工作量排序的整改路线图
- 每项整改行动的工作量估算
- 识别处罚风险最高的差距
- 随着您弥补差距,同步更新建议
使用您自己的密钥运行,数据始终属于您。
使用 Claude(Anthropic)或 ChatGPT(OpenAI),由您选择。您的 API 密钥在静态存储时采用按组织隔离的 AES-256-GCM 加密,调用依据您自己的协议,从您的会话直接发送到服务提供商。Venvera 不会代理或记录您的提示词、回复或对话历史,除您自己在服务提供商处的用量外,每次提问不另收费。
- 同时支持 Claude(Anthropic)和 ChatGPT(OpenAI)
- API 密钥在静态存储时采用按组织隔离的 AES-256-GCM 加密
- 调用直接发送至服务提供商,Venvera 不做记录
- 随时在不同模型之间切换
- 除您自己的 AI 服务提供商用量外,每次提问不另收费
电子表格还是 Venvera?
Virtual CISO 常见问题解答。
获得专家级答案, 无需支付聘用费。
从免费合规检查入手,然后就您的合规状况向 Virtual CISO 提出任何问题。
✓ 所有付费套餐: 90 天审计就绪,否则退款*
10 分钟 · 开始无需邮箱 · 无需信用卡 · 可永久保留