AI 管理体系, 可获认证。
Venvera 是一款 ISO 42001 合规软件,帮您运行 ISO/IEC 42001:2023 所要求的 AI 管理体系:全部 38 项附录 A 控制措施及每项控制措施预期的证据,相互独立的条款 6.1.2 风险评估和条款 6.1.4 影响评估,以及根据您自己的决策生成的适用性声明。
ISO 42001 的要求,您已经具备了多少?
选择您已经在运行的框架。两个框架中都出现的每个控制领域都会列出,并附上双方的要求编号,让您在规划任何新工作之前,先看清现有体系中可以复用的部分。
每一行表示两项要求涵盖相同的内容,因此一套实施方案和一组证据通常可以同时满足两者。但这并不意味着满足其中一项就等于通过了另一个框架的认证:每个框架都保留各自的范围、措辞和评估方式,有些要求在另一方根本没有对应项。请把它当作规划时的起点地图,再逐行对照要求原文进行确认。
具备完整附录 A 控制措施集的 ISO 42001 合规软件
Venvera 是一款 ISO 42001 合规软件,用于依据 ISO/IEC 42001:2023 建立和运行 AI 管理体系。它内置全部 38 项附录 A 控制措施,按该标准编号为 A.2 至 A.10 的九个目标归类,每一项都配有专门编写的证据指引、负责人和状态;它还通过一份包含 50 个问题的差距评估,从条款 4 至 10 对管理体系本身进行评分。您的适用性决策会生成适用性声明,该标准带来的周期性职责会连同负责人和日期一起进入合规日历,董事会报告则为管理机构总结整体状况。在该标准与欧盟《人工智能法案》(EU AI Act)重叠的地方,证据会在十个映射组之间传递,而不必重复准备两次。
什么是 ISO 42001,谁在要求您具备它?
ISO/IEC 42001:2023 是 AI 管理体系的国际标准,可由经认可的机构进行认证,这使它成为第一个别人可以要求您真正持有、而不只是自我声明的 AI 标准。它的结构与 ISO 27001 相同:条款 4 至 10 规定管理体系要求,从组织环境和领导作用,到策划、支持、运行、绩效评价和改进;附录 A 则包含 38 项控制措施,归入编号为 A.2 至 A.10 的九个目标。认证采用三年周期,每年进行监督审计,节奏与 ISO 27001 相同。提出这一要求的包括:如今会在供应商审查中加入 AI 相关问题的企业买家;希望 AI 治理成为一套体系,而不是法务部门、模型负责人和签署供应商合同的人之间一连串争论的董事会;以及正在落实 EU AI Act 的组织,因为该法案默认这套机制已经存在,但并不要求取得这一证书。
全部 38 项附录 A 控制措施,以及每一项预期的证据。
ISO/IEC 42001:2023 中的每一项控制措施,按该标准编号为 A.2 至 A.10 的九个目标归类:与 AI 相关的策略、内部组织、AI 系统的资源、AI 系统影响评估、AI 系统生命周期、AI 系统的数据、面向 AI 系统相关方的信息、AI 系统的使用,以及第三方和客户关系。每项控制措施都配有说明如何满足要求的专门指引、负责人、状态和独立的证据,因此这套控制措施是一份可以直接使用的工作记录,而不是一份仍需有人解读的清单。
- 全部 38 项控制措施,归入九个附录 A 目标
- 为每项控制措施专门编写的证据指引
- 每项控制措施都有负责人、状态和独立的证据
- 记录适用性决策及其背后的理由
- 安排控制措施审查,确保记录不会过时
为管理体系评分,而不只是控制措施。
附录 A 只是 ISO 42001 的一半。条款 4 至 10 是另一半,也是您接受认证的依据:组织环境、领导作用、策划、支持、运行、绩效评价和改进。Venvera 通过一份包含 50 个问题的差距评估为这些条款评分,让您看清管理体系本身能否经受住审计,而不只是看控制措施是否到位。您得到的是一份按优先级排列的缺失项清单,并会随着工作推进重新评分,而不是定格在顾问来访的那一天。
- 覆盖条款 4 至 10、包含 50 个问题的差距评估
- 组织环境、领导作用、策划、支持、运行、评价、改进
- 一份按优先级排列的差距清单,而不是叙述性报告
- 随着工作推进重新评分,而不是固定在评估当天
- 评估发现的问题直接关联到解决它们的控制措施和职责
风险评估和影响评估不是同一份文件。
条款 6.1.2 要求开展 AI 风险评估:评估对组织以及对管理体系预期结果的风险。条款 6.1.4 要求开展 AI 系统影响评估:评估 AI 系统对个人、群体和社会造成的后果。两者面向不同的受众,回答不同的问题,审计师希望两者都能看到。Venvera 将它们保存为独立的记录,分别设有负责人和审查日期,避免任何一方被悄无声息地并入另一方,而这正是 ISO 42001 项目在审计时最常见的失败方式。
- 条款 6.1.2 AI 风险评估,完成评分和处置
- 条款 6.1.4 针对个人、群体和社会的影响评估
- 负责人、记录和审查周期彼此独立
- 风险处置决策直接输入适用性声明
- 两项审查都列入合规日历
根据您的决策生成的适用性声明。
认证的关键在于适用性声明:38 项附录 A 控制措施中哪些适用、哪些不适用,以及原因何在。Venvera 根据每项控制措施上已记录的决策生成这份声明,并附上理由和证据,因此审计师阅读的文件,就是您的团队日常工作所用的记录,而不是审计前一周另行编写的一份平行电子表格。一旦更改适用性决策,声明也会随之更新,其审查也像其他所有周期性职责一样列入日历。
- 根据每项控制措施的适用性决策生成
- 纳入和排除均记录理由
- 证据附加在控制措施上,而不是另一份文件中
- 跟踪变更,声明永远不必凭记忆重建
- 将适用性声明审查安排为周期性职责

维持证书有效的各项职责,每一项都有明确日期。
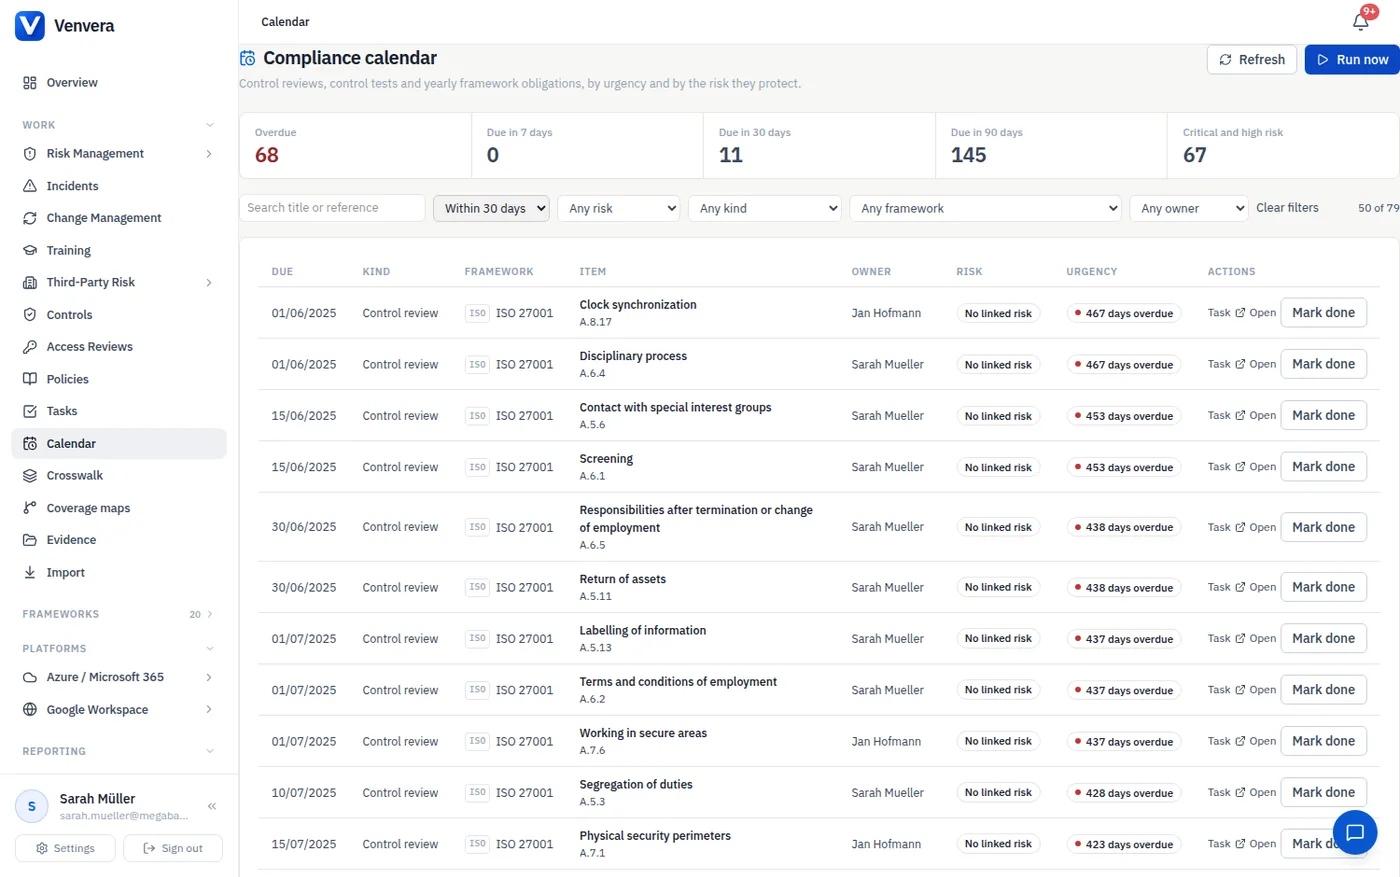
ISO 42001 并不止步于取得证书。它以三年为一个周期运行,每年进行监督审计,而两次审计之间的这一年必须留下记录。Venvera 将各项周期性职责列入合规日历,并配有负责人、任务和提醒:内部审计、管理评审、AI 风险评估、影响评估审查、策略审查、适用性声明审查、能力审查以及监督审计本身。每当管理评审到来时,董事会报告都会为管理机构总结整体状况。
- 内部审计和管理评审均已排期并指定负责人
- AI 风险评估和影响评估审查每年进行
- 跟踪策略、适用性声明和能力审查
- 监督审计在到来之前就已列入日历
- 为管理机构生成董事会报告
与 AI Act 重叠的工作,只做一次。
AI 管理体系是组织落实 EU AI Act 义务的方式,但通过 ISO 42001 认证并不等于符合该法规,任何人都不应把它当作合规来推销给您。Venvera 的作用是让您不必把共同的工作做两遍:证据在 ISO 42001 与 EU AI Act 之间跨十个映射组传递,涵盖影响评估、系统要求、设计文档、验证与确认、技术文档、日志记录、数据治理、数据质量、数据来源以及面向用户的信息。在两者存在分歧的地方,差距会始终保持可见,而不会被掩盖。
- ISO 42001 与 EU AI Act 之间的十个映射组
- 影响评估、系统要求和设计文档
- 验证与确认、技术文档、日志记录
- 数据治理、数据质量和数据来源
- 面向用户的信息,双方各自保留自己的引用编号

电子表格还是 Venvera?
ISO 42001,一一解答。
ISO 42001 与 AI 治理指南
- ISO 42001 与 EU AI Act:两者都需要吗?自愿性认证与具有约束力的法规在哪些方面重叠,以及在哪些方面证书解决不了任何问题。
- EU AI Act 策略与文档逐条说明提供者和部署者各自必须持有的文件。
- AI 素养要求(第 4 条)无论您的系统属于哪个风险等级,这项能力义务都已经适用。
- 附录 A 控制措施集是如何组织的同一模式在 ISO 27001 中的版本,以及适用性决策如何转化为适用性声明。
- 如何收集审计证据什么样的证据算作可验证的证据,以及内部审计背后的五步收集方法。
看看您的 AI 治理 已经走了多远。
先针对正在阻碍您的框架获取一份免费差距报告:只需 10 分钟,无需提供电子邮箱即可开始。
✓ 所有付费套餐: 90 天审计就绪,否则退款*
10 分钟 · 开始无需邮箱 · 无需信用卡 · 可永久保留