当董事会提问时,答案早已 呈现在屏幕上。
签批风险的人是您,因此您最承受不起的,就是在风险面前措手不及。Venvera 将每一项 ICT 风险、供应商评分和事件时钟集中在一个系统中,并在您需要的那一刻将其转化为可直接呈交董事会的报告:无需五天的手忙脚乱,无需核对六个系统,在会议室里也不会出现任何让您猝不及防的状况。
这份工作的核心不是合规,而是永远不被打个措手不及。
让 CISO 夜不能寐的不是框架条文,而是您没有看到的风险、没有人评分的供应商、在任何人察觉之前就已开始计时的事件时钟,以及董事会会议上一个问题抛来、而数据却分散在六个地方的那一刻。这份工作的难点不在于产出证据,而在于随时准确掌握自身所处的位置,并且能够加以证明。Venvera 将这六个系统整合为一个由您掌控的登记册,让董事会看到的就是今天真实的态势,而不是上周拼凑出来的一套幻灯片。
一个登记册,涵盖您签批的每一项风险。
整个组织的每一项 ICT 风险都汇入一个带有 5x5 热力图的登记册,您的风险偏好直接叠加在热力图上,任何超出容忍度的风险都一目了然。每项风险都映射到驱动它的 ISO 27001、欧盟 NIS2 指令或欧盟《数字运营韧性法案》(DORA)的具体条款,90 天趋势线则告诉您态势是在改善还是在下滑,而这两点正是董事会真正会问的问题。
- 叠加了您的风险偏好的 5x5 热力图
- 每项风险都自动映射到其背后的框架要求
- 90 天趋势,让您即刻回答“我们是否在变好?”
- 严重、高、中、低风险数量一目了然
赶在监管机构之前找到单点故障。
每一家 ICT 服务提供商都会根据关键程度、合同健康状况及其涉及的关键职能数量获得一个综合评分。一旦某家供应商成为故障点,集中度风险警报就会自动触发。分包外包链条可一直追溯到第 n 方。您可以在一个屏幕上管理 50+ 家服务提供商,而不必在各个供应商门户之间来回奔波;在进入有关 DORA 第 28 条的沟通时,您手中已经握有答案。
- 为每家服务提供商给出综合风险评分和字母等级
- 在服务提供商和国家层面自动发出集中度风险警报
- 依据 DORA Art. 28 呈现分包外包链条
- 合同审查截止期限,并在到期前发出提醒
监管截止期限,从此不再需要靠人记住。
只需对事件分类一次。Venvera 会判定适用哪些义务,并在事件发生的同一时刻启动每一个时钟:DORA 的 4 小时、NIS2 的 24 小时、欧盟《通用数据保护条例》(GDPR)的 72 小时,每个时钟都配有倒计时和根据事件记录预先填写的模板。您可以从容地审核并提交,而不必在凌晨 2 点顶着压力从头编写三份报告。
- 自动分类触发正确的报告义务
- DORA 4 小时、NIS2 24 小时和 GDPR 72 小时倒计时并列显示
- 根据事件记录预先填写的报告模板
- 完整的事件时间线,附带供监管机构查阅的审计追踪
加密只需实施一次,即可满足它涉及的每个框架。
每项控制措施都关联到其证据,并映射到它所对应的每项框架要求。静态加密只需实施一次,即可同时满足 ISO 27001 A.8.24、SOC 2 CC6.1、GDPR Art. 32、NIS2 Art. 21 和 DORA Art. 9.2。审计师看到的是一份附带完整证据链的结构化目录,而不是共享网盘里一堆零散的文件,您的审计就绪度评分也会在审计师发现之前就显示出差距。
- 150+ 项控制措施已在您运行的每个框架之间预先映射
- 证据直接附加到其所证明的控制措施上
- 审计就绪度评分即时揭示覆盖范围缺口
- 实施一次,即可满足其映射到的每个框架

每个季度,把耗在董事会报告上的一周时间还给自己。
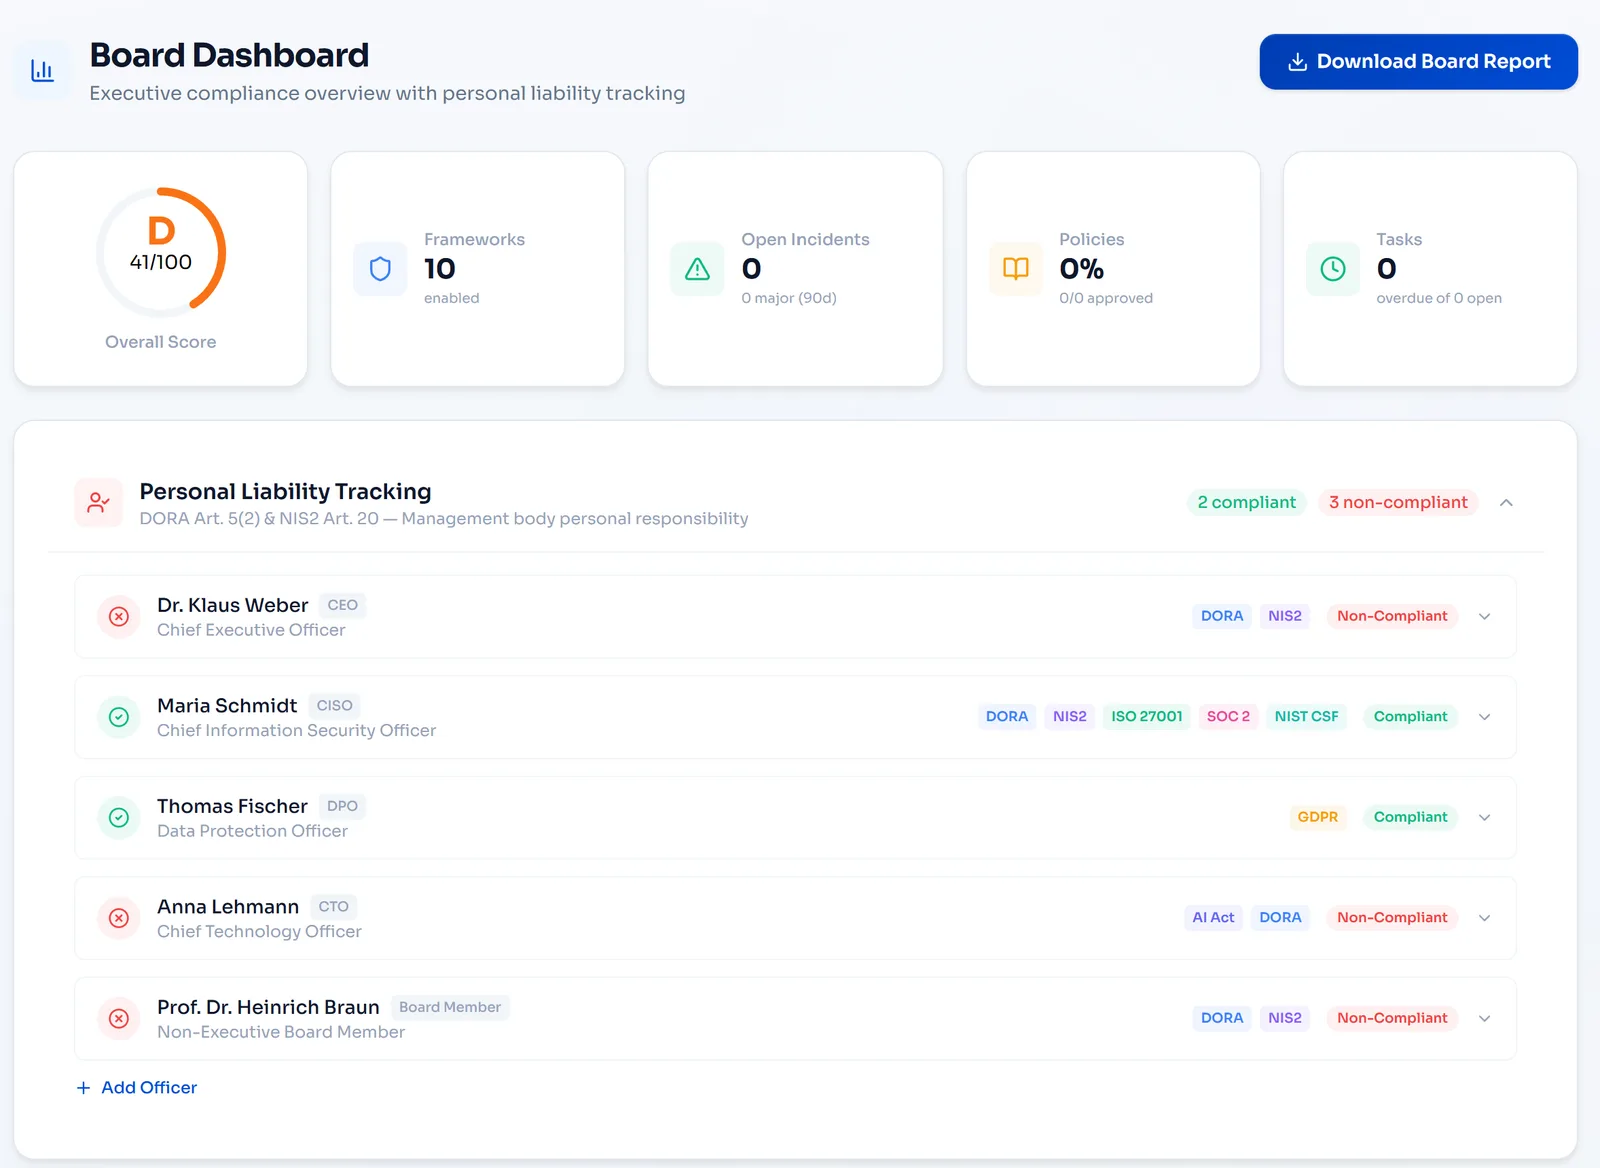
不到 30 秒即可生成一份专业的董事会报告:健康评分、框架进度、未关闭风险数量、事件统计、供应商警报、控制措施覆盖范围和按优先级排序的建议,全部来自实时数据。董事会得到一份以数据为依据、经得起追问的简报,而您也收回了团队过去从六个系统中拼凑幻灯片所耗费的五天时间。
- 一键导出内嵌图表的 DOCX
- 健康评分及逐季度趋势
- 按紧迫性评级的优先建议
- 内置风险热力图和供应商集中度
电子表格还是 Venvera?
CISO 常见问题解答。
看清您的整体安全态势, 只需一个视图。
从一次免费的合规检查开始:几分钟内即可掌握风险态势、框架覆盖范围和供应商风险敞口,并获得一份当天即可着手执行的优先级计划。
✓ 所有付费套餐: 90 天审计就绪,否则退款*
10 分钟 · 开始无需邮箱 · 无需信用卡 · 可永久保留