审查本身很容易。 难的是知道该审查什么。
大多数访问权限审查计划认证的是一份电子表格导出文件,而不是真实的系统环境,这正是一次信心十足的签字确认最终覆盖了错误数据的原因。Venvera 保存一份涵盖每一项权限的登记册,包括从未进入您入职流程的服务账户和第三方访问,依据公开的模型为每一项权限评分,并将整个过程转化为一个留有决策记录的审查周期。
审查一份不完整的清单,比不审查更糟糕。
从三个系统导出用户,粘贴到一个工作簿中,分发给相关人员,再收集批准。刚刚被认证的只是这份导出文件,而不是真实的系统环境。没有人记得的那些系统不在文件中,因此也就没有被审查,而您现在手里却有一份已签字的文件,声称某种状态成立,而您从未核查过它。Venvera 纠正了操作顺序:先建立登记册,再进行评分,让注意力落在重要的权限上,最后才进行审查。
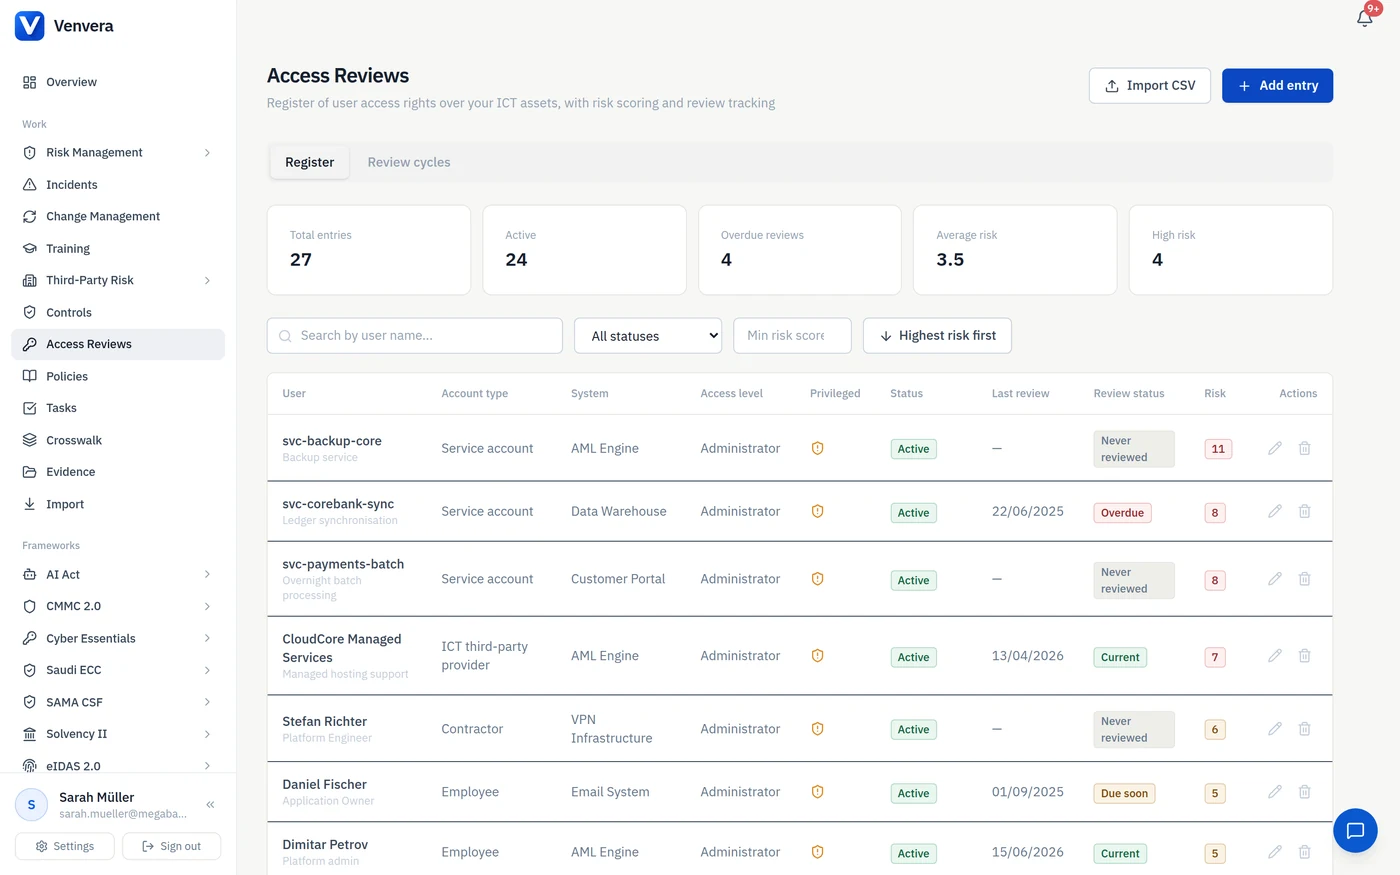
每一项权限,包括那些无从询问直属经理的权限。
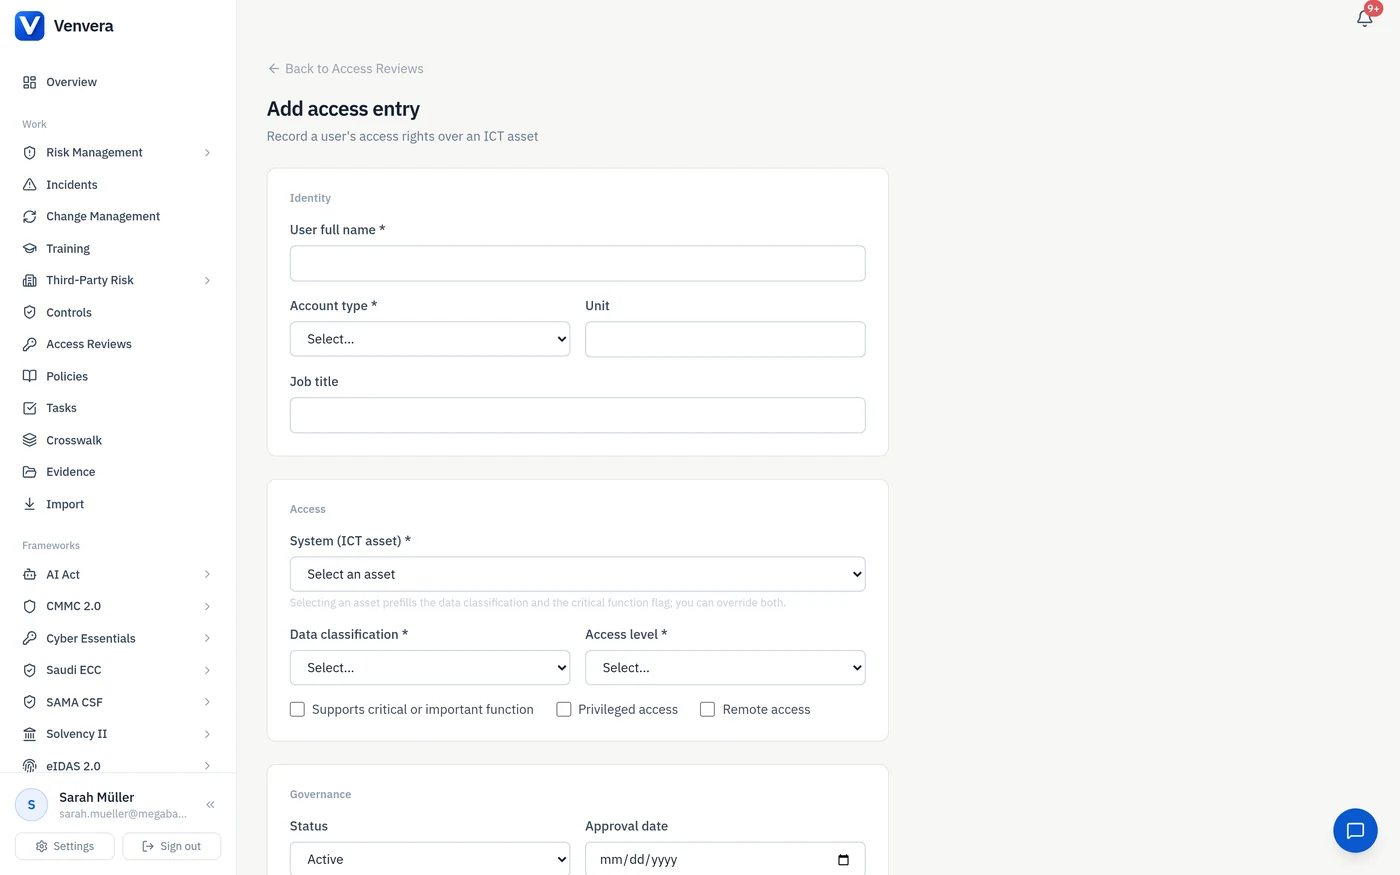
每个身份、系统和访问级别各占一行,涵盖员工、承包商、ICT 第三方服务提供商和服务账户。在电子表格审查中被遗漏的类别,恰恰是风险最高的类别,因此在这里它们是一等账户类型,而不是一个脚注。
- 员工、承包商、第三方服务提供商和服务账户
- 每项权限都关联到其授予访问权的 ICT 资产
- 每个条目都记录批准日期、工单编号和批准人
- 支持 CSV 导入,现有导出文件可直接加载,无需重新录入
- 有效、暂停和已撤销三种状态,并记录撤销日期
一个您可以手动重新计算、也可以提出质疑的评分。
一个没有公开模型支撑的红色标记,连审计师提出的第一个问题都无法通过。Venvera 使用我们公开的权重为每项权限给出 0 到 11 分的评分:账户类型、关键性、数据分类、访问级别、特权访问和远程访问会加分;多因素认证、活动日志记录和强密码策略会减分。
- 结果确定,两个人为同一项权限评分时会得出一致的结果
- 在数据库中计算,绝不由应用程序写入
- 补偿性控制措施可减分,奖励真正的修复,而不是再做一次审查
- 在您记录属性时实时预览评分
- 按最低分数筛选登记册,找出真正值得关注的高分尾部
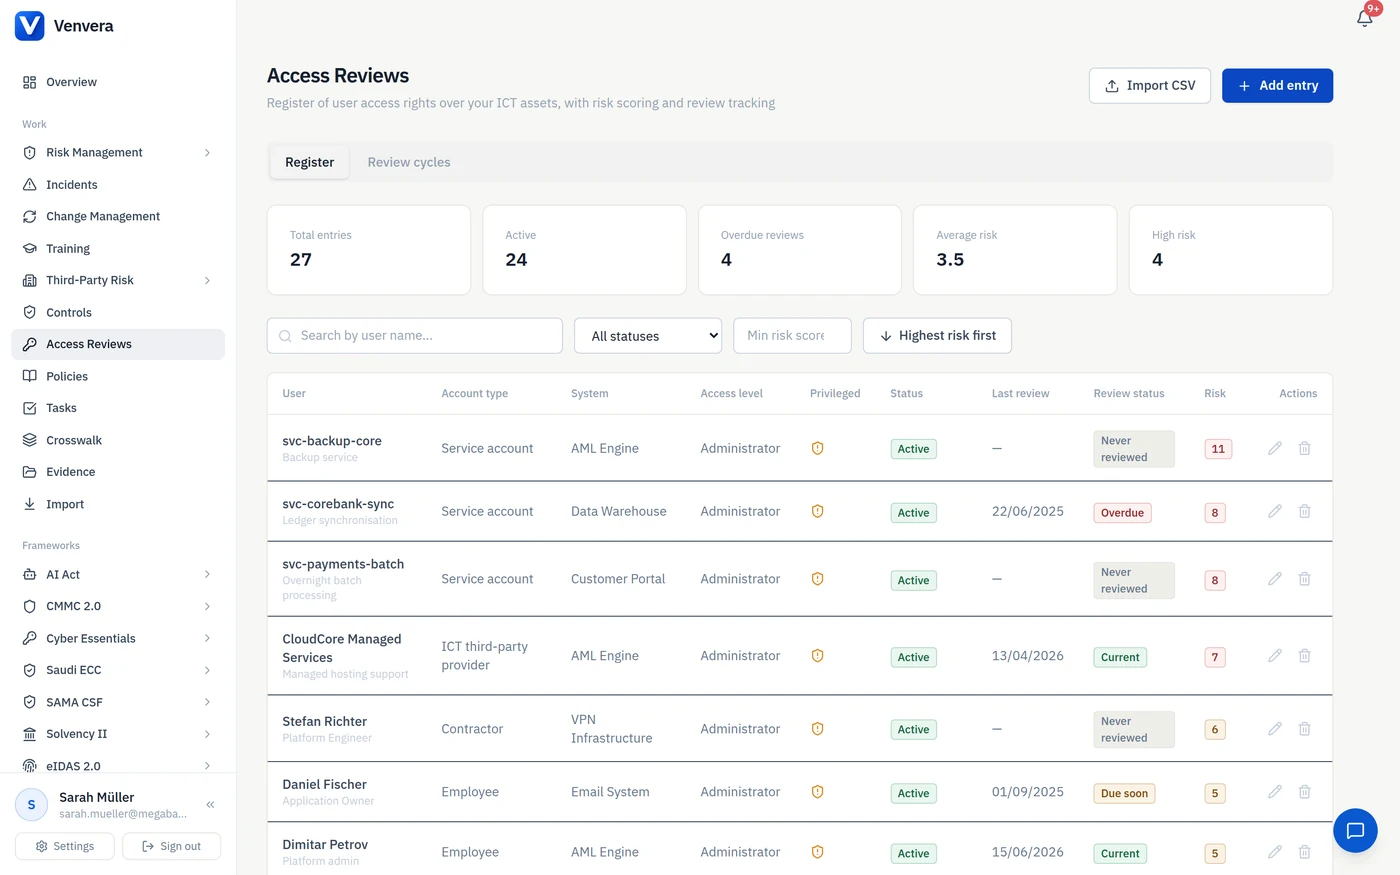
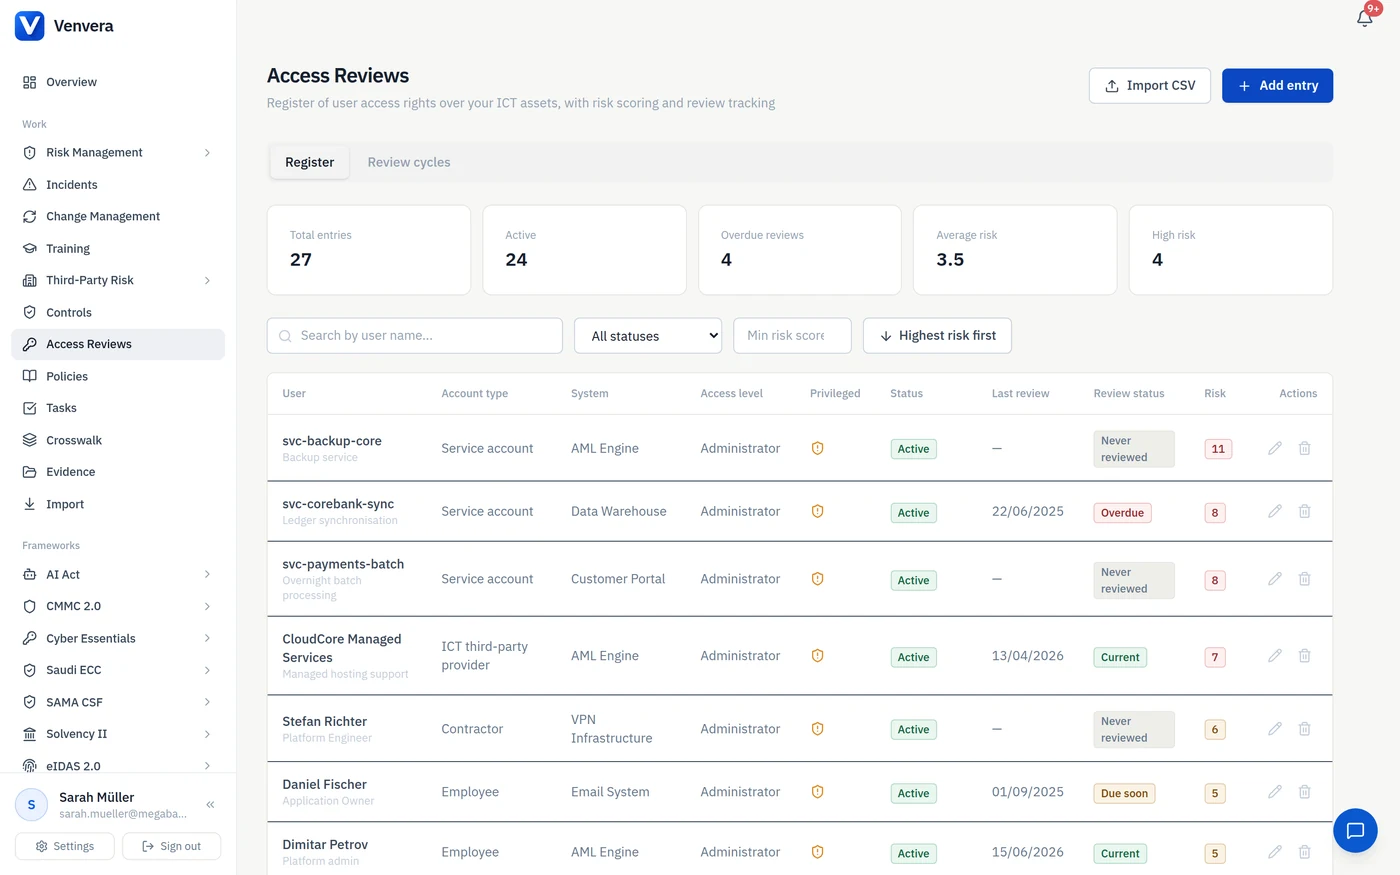
限定周期范围,逐项做出决定,保留决策理由。
覆盖一切的周期,就是一个没人能完成的周期。按风险评分、系统或状态限定范围,指派真正有权撤销访问的审核人,并要求每个决定都附有理由,批准也不例外。风险评分会在每个决定做出的那一刻被记录到该决定上。
- 按评分、系统或审查状态限定范围
- 逐项批准、修改或撤销
- 每个决定都必须附有理由
- 记录做出决定时的风险评分,而不仅仅是当前评分
- 将周期导出为证据包,提供给审计师
一个周期,为每一个提出要求的框架提供证据。
这项审查可满足 ISO 27001、SOC 2、欧盟 NIS2 指令、欧盟《数字运营韧性法案》(DORA)和 PCI DSS 中相互重叠的要求。证据映射到每一项控制措施,而不是将同一份材料归档五次,因此每年一个审查周期即可满足所有这些要求,并在同一个地方保持最新。
- 映射到 ISO 27001 附录 A 访问控制
- 映射到 SOC 2 逻辑访问通用准则
- 映射到 NIS2 第 21(i) 条和 DORA 第 9 条
- 映射到 PCI DSS 要求 7
- 证据只需录入一次,即可计入您实施的每一个框架
访问权限审查常见问题解答。
相关: 用户访问权限审查软件指南, ISO 27001, NIS2, DORA
在审计师发现之前, 看清您的访问风险。
与我们一起在 30 分钟内建立您的登记册。带上您的系统清单,结束时您将获得一份已评分的登记册和一个已限定范围的首个审查周期。
✓ 所有付费套餐: 90 天审计就绪,否则退款*
10 分钟 · 开始无需邮箱 · 无需信用卡 · 可永久保留