GDPR 罚款可达 全球营业额的 4%。
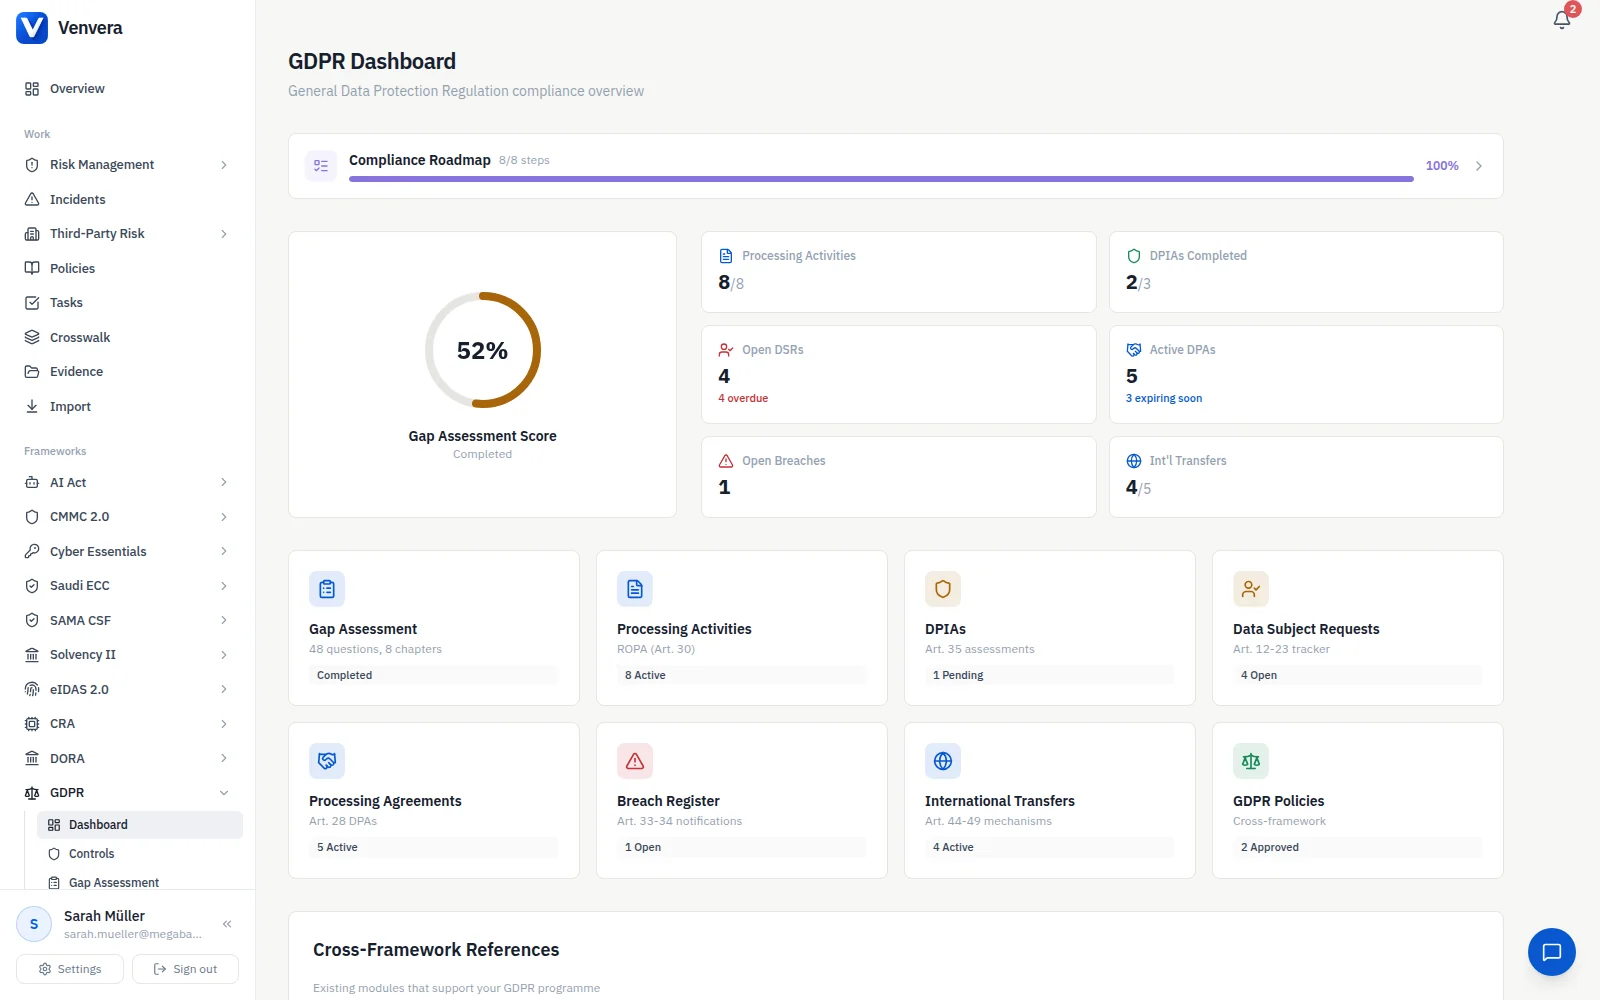
Venvera 是一款欧盟《通用数据保护条例》(GDPR)合规软件,在一个系统中管理您的处理者登记册、数据保护影响评估(DPIA)、72 小时泄露通知和数据主体请求,证明您的数据保护真实有效、保持最新,而不是等到监管机构认定事实并非如此。
GDPR 的要求,您已经具备了多少?
选择您已经在运行的框架。两个框架中都出现的每个控制领域都会列出,并附上双方的要求编号,让您在规划任何新工作之前,先看清现有体系中可以复用的部分。
每一行表示两项要求涵盖相同的内容,因此一套实施方案和一组证据通常可以同时满足两者。但这并不意味着满足其中一项就等于通过了另一个框架的认证:每个框架都保留各自的范围、措辞和评估方式,有些要求在另一方根本没有对应项。请把它当作规划时的起点地图,再逐行对照要求原文进行确认。
覆盖登记册、DPIA 与通知时限的 GDPR 合规软件
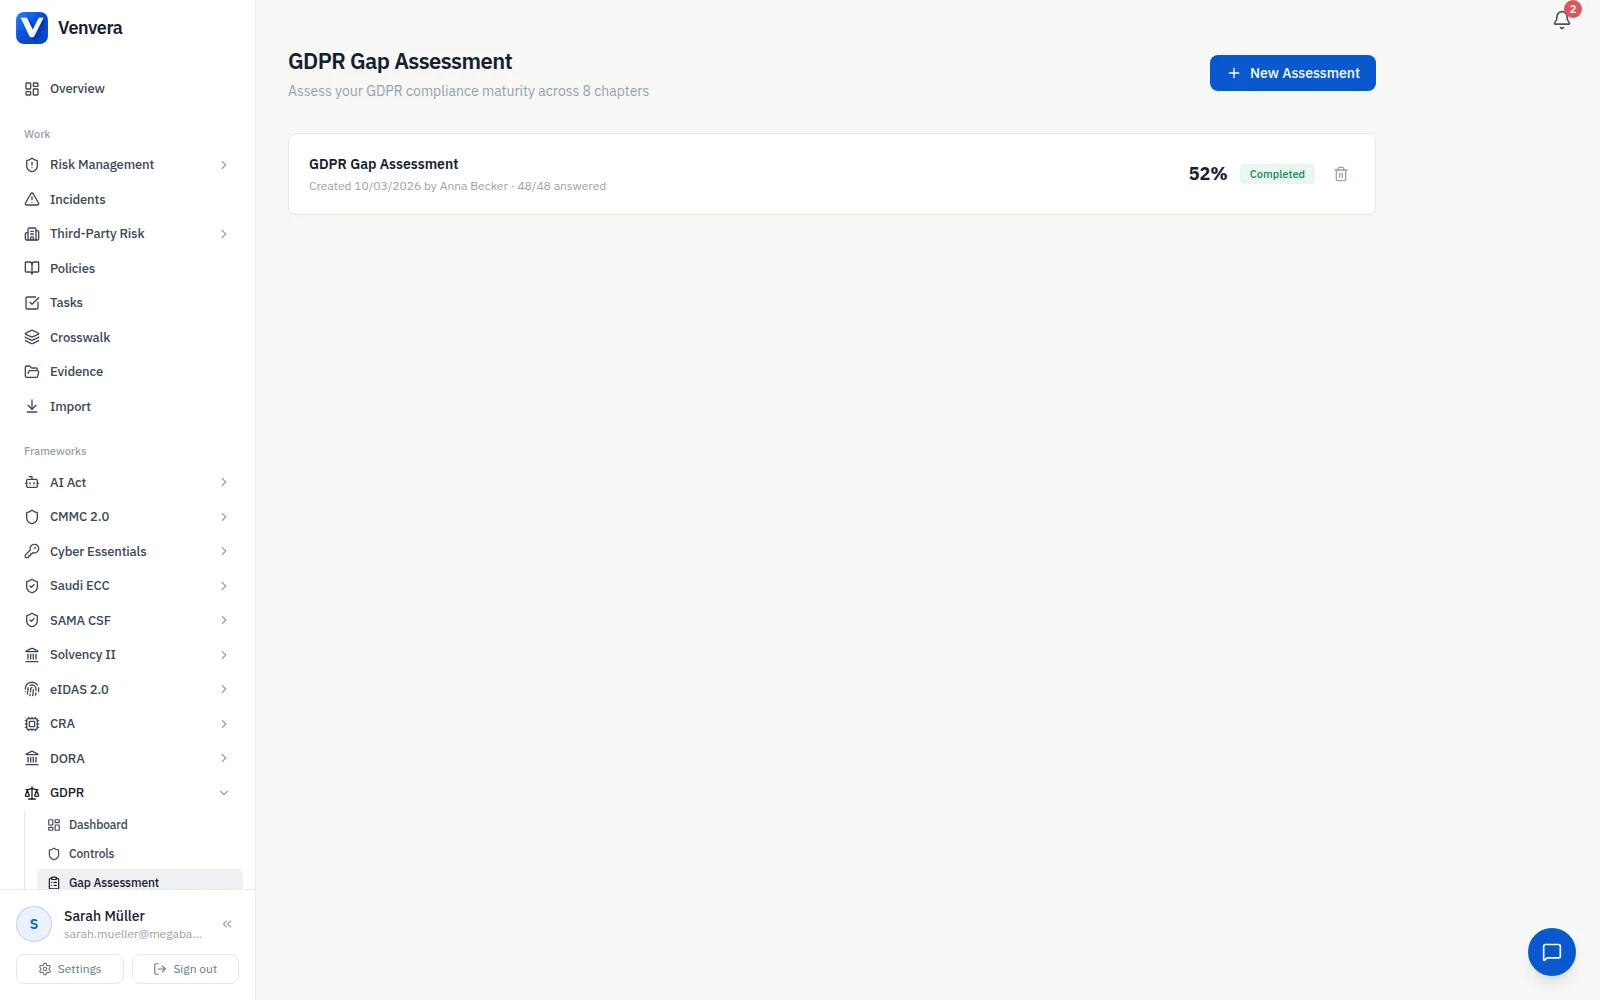
Venvera 是一款 GDPR 合规软件,面向处理欧洲经济区(EEA)内人员个人数据的控制者和处理者,无论组织本身位于何处。它包含 20 项受跟踪的控制措施,涵盖合法性基础、透明度、数据主体权利、处理安全、数据传输和问责,同时提供第 30 条处理活动记录、带风险评分的第 35 条 DPIA,以及泄露处理工作流:自您知悉泄露之时起,按第 33 条运行 72 小时通知截止期限。每项控制措施都写明了所需证据,因此处理者尽职调查问卷可以直接依据记录作答。
什么是 GDPR?为什么您不能忽视它?
欧盟《通用数据保护条例》(GDPR,Regulation 2016/679)是规范组织如何收集、处理和存储欧洲经济区内任何人的个人数据的 EU 法律。只要您处理 EU 居民的数据,无论您的公司是否位于欧洲,它都同样适用。一旦出错,代价高昂:监管机构可处以最高 2000 万欧元或全球年营业额 4% 的罚款,以较高者为准。同样紧迫的是,您的客户和合作伙伴如今在签约前都会开展处理者尽职调查,并越来越多地要求提供书面证明,表明您的第 30 条登记册、DPIA、泄露处理流程和数据传输保障措施真实有效且保持最新。GDPR 合规已成为开展业务的前提条件,而不仅仅是一项需要勾选的监管要求。
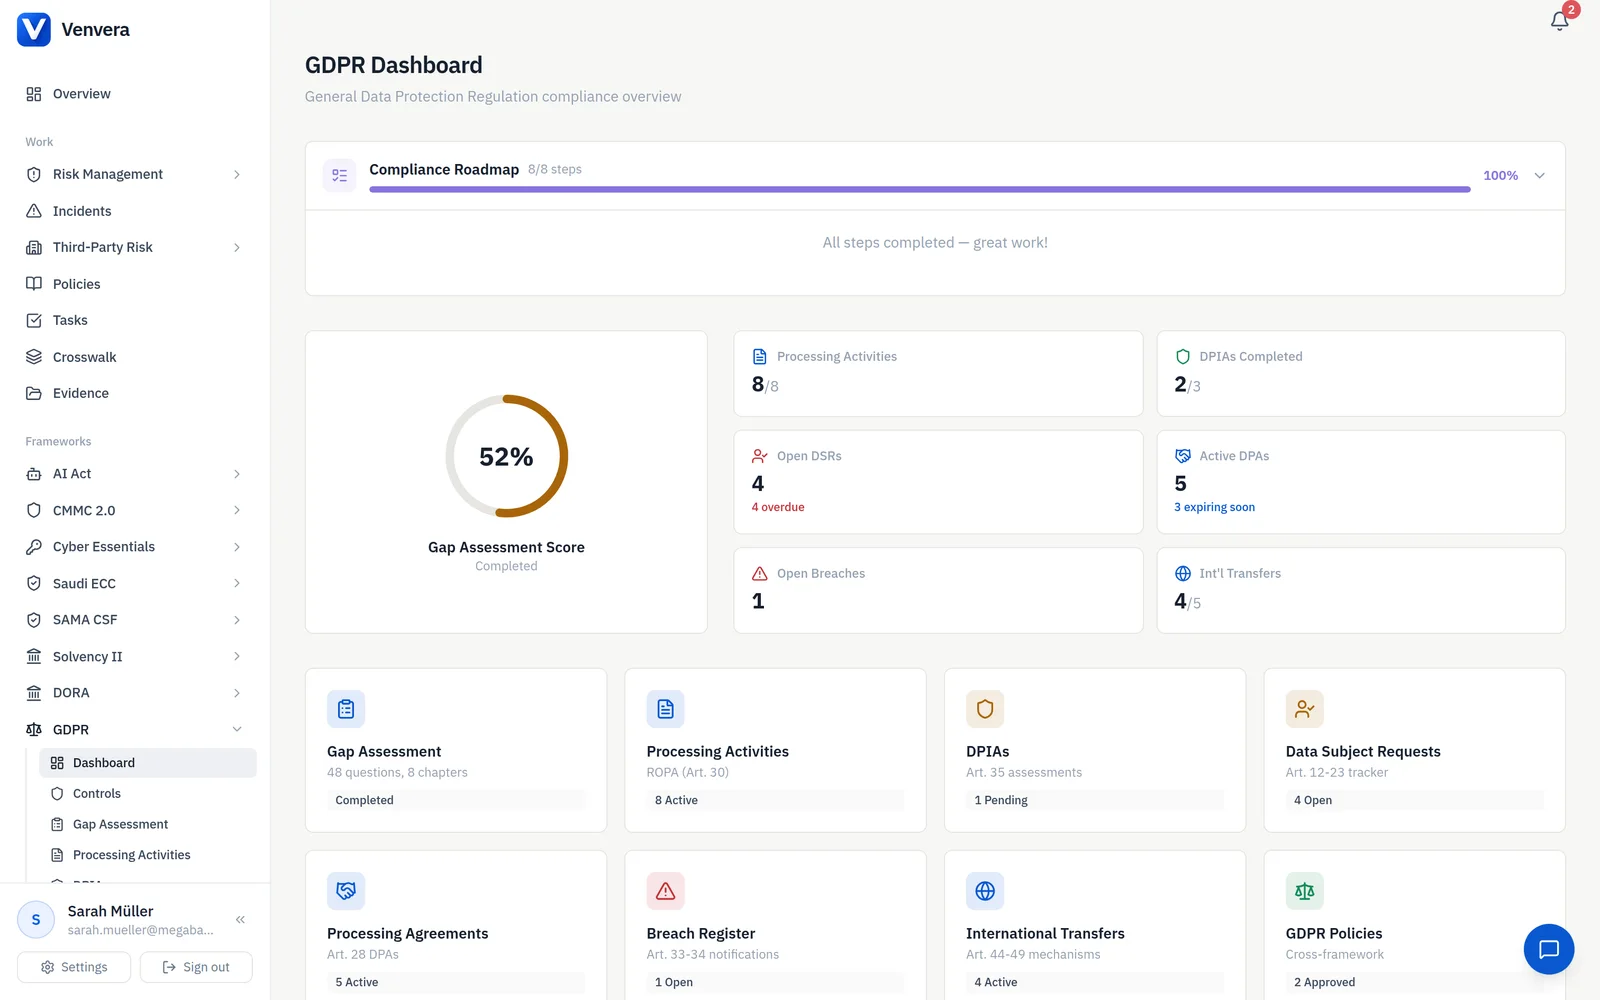
您的第 30 条登记册,始终保持最新。
GDPR 第 30 条要求控制者和处理者都必须保存书面的处理活动记录。Venvera 以结构化字段保存每项活动:目的、法律依据、数据主体类别和个人数据类别、接收方、国际传输、保存期限以及已采取的安全措施。登记册随活动变化始终保持最新,监管机构提出要求时可一键导出。
- 第 30 条每项必备要素都有对应的结构化字段
- 逐项活动记录法律依据:同意、合同、正当利益等
- 数据类别和数据主体类别分类
- 保存期限,并自动发送审查提醒
- 应监管机构要求一键导出
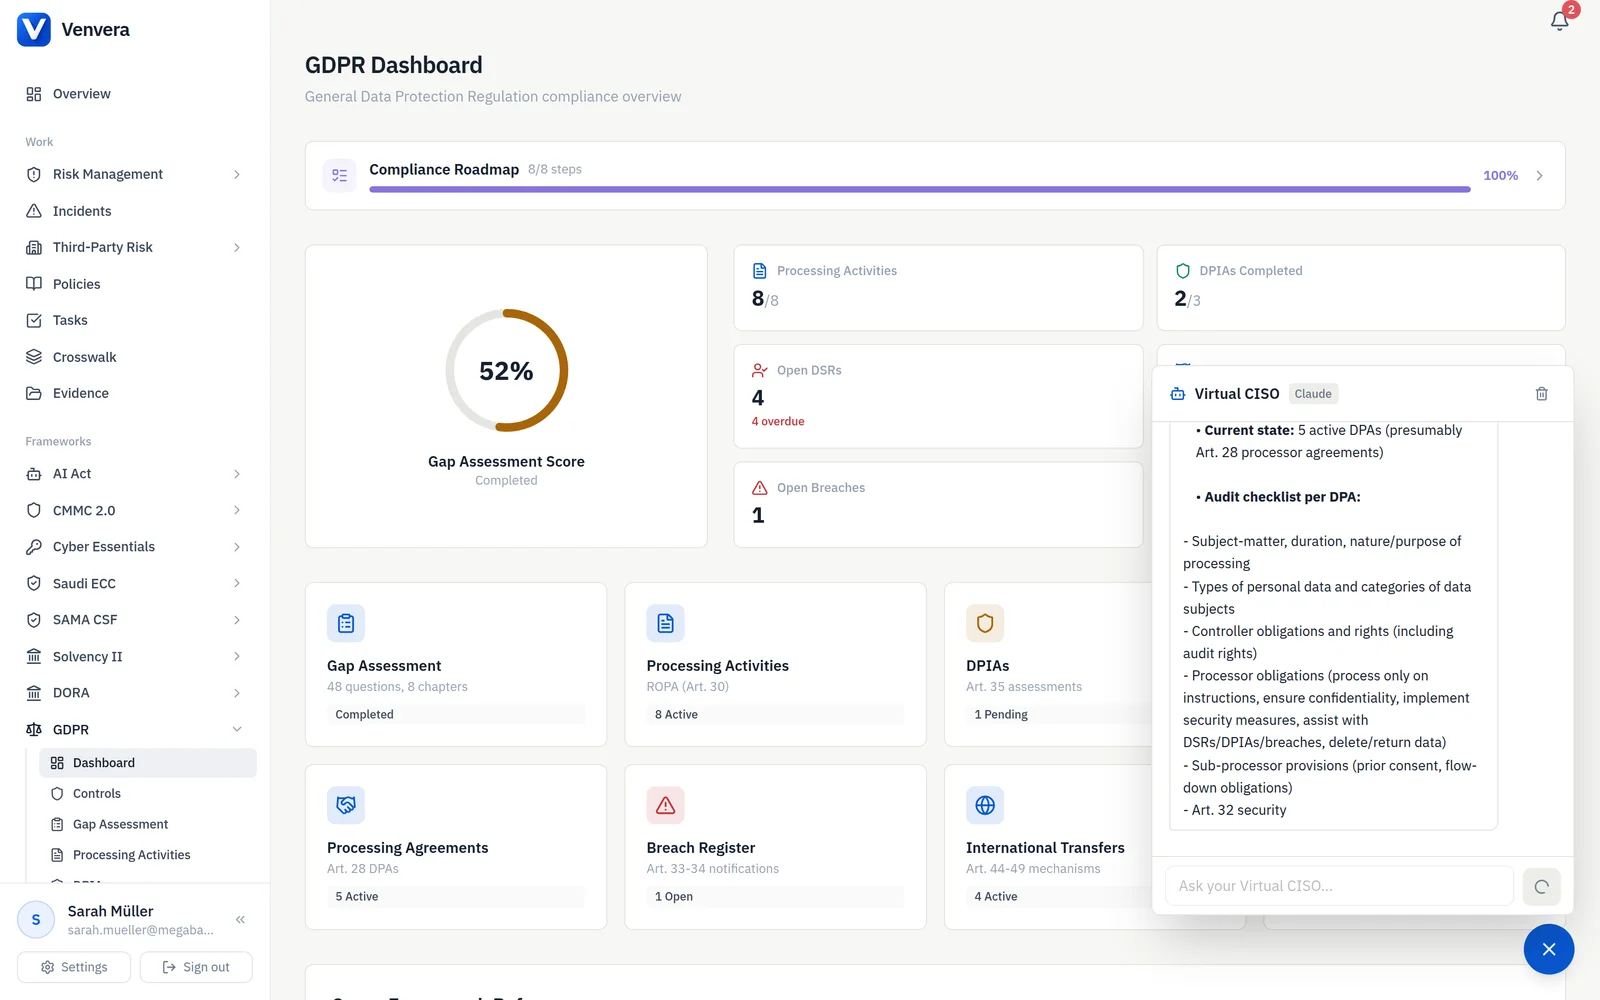
赶在 72 小时时限之前完成泄露通知。
第 33 条规定,控制者须在知悉个人数据泄露后 72 小时内通知其监管机构。Venvera 跟踪每一起泄露,从发现、通知直至解决。内置的风险评估会判定该泄露是否可能对个人构成风险(从而触发向监管机构的通知),或是否构成高风险(还会触发第 34 条规定的向数据主体的告知),并提供包含全部必填字段的预设格式模板。
- 自动风险评估,判定通知义务
- 自知悉泄露起 72 小时倒计时
- 预设格式的监管机构通知模板(Art. 33)
- 针对高风险泄露的数据主体告知模板(Art. 34)
- 泄露登记册,含完整时间线和审计追踪
在上线之前就揭示高风险处理的 DPIA。
只要处理可能对个人造成高风险,第 35 条就要求开展 DPIA。Venvera 提供结构化模板,引导您描述处理活动、评估必要性和相称性、评估数据主体面临的风险并确定缓解措施。每份 DPIA 都经过带版本历史的审批工作流,平台还会对照监管机构的标准,标记需要开展 DPIA 的活动。
- 模板涵盖第 35(7) 条规定的每项必备要素
- 根据处理特征自动识别 DPIA 触发条件
- 对每项已识别的数据保护风险进行评分
- 跟踪缓解措施的实施状态和截止期限
- 剩余风险仍然较高时标记事先咨询(Art. 36)
每一项跨境传输,法律依据均已存档。
第五章限制将个人数据传输至欧洲经济区以外。Venvera 跟踪每一项传输,记录使其合法化的机制(充分性认定、标准合同条款、具有约束力的公司规则或第 49 条规定的例外情形),并标记传输至未获充分性认定国家的情形,以便开展传输影响评估。可视化数据流准确展示个人数据流向何处,以及由哪项保障措施提供保护。
- 传输清单,记录来源、目的地和法律依据
- 跟踪充分性认定,状态自动更新
- SCC 和 BCR 文档及版本管理
- 传输影响评估模板与跟踪
- 覆盖全部跨境传输的可视化数据流图
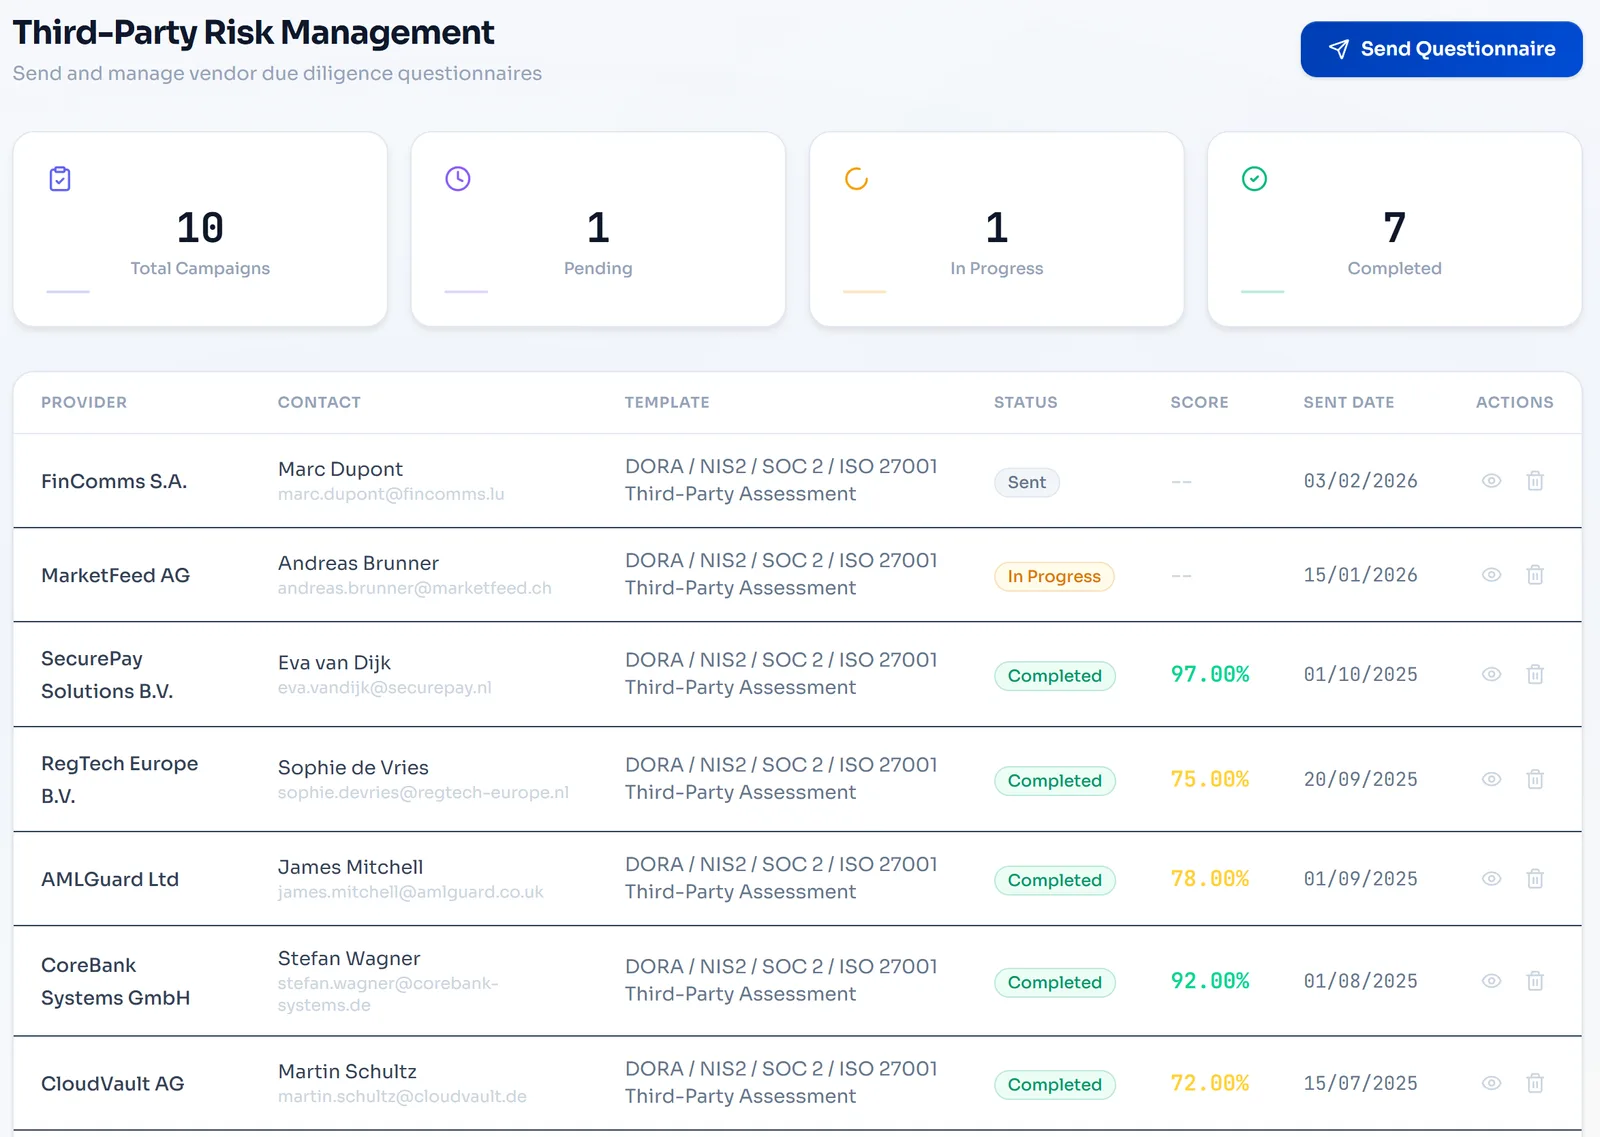
在一个月时限内答复数据主体请求。
GDPR 赋予个人八项权利,包括访问权、更正权、删除权、限制处理权、可携带权和反对权。Venvera 为数据主体请求提供集中收件箱,自动跟踪截止期限(一个月,复杂情况可再延长两个月),并提供答复模板和身份验证。每项请求都会被记录,并附有完整的审计追踪,以满足问责要求。
- 集中请求收件箱,按权利类型自动分类
- 跟踪一个月截止期限,并管理延期
- 处理任何请求之前先验证身份
- 针对每类权利的答复模板
- 请求登记册,附完整审计追踪,满足问责要求
每项数据保护策略,都有版本管理和员工确认。
GDPR 要求在数据保护、安全、数据保存、泄露响应和数据主体权利等方面制定书面策略。Venvera 提供策略库,具备版本控制、审批工作流、定期审查安排和员工确认跟踪功能。策略与其所管辖的处理活动和控制措施相关联,为您建立从策略到实践的可追溯链条。
- 覆盖关键领域的预置 GDPR 策略模板
- 版本控制,配合审批和审查工作流
- 员工确认跟踪与提醒
- 策略与处理活动关联,实现可追溯性
- 逾期审查警报和年度审查安排

电子表格还是 Venvera?
GDPR 常见问题解答。
GDPR 指南
- GDPR 罚款与处罚两个罚款等级、按谁的营业额计算、为何需要存在过错、EDPB 如何确定罚款金额,以及 2026 年有哪些变化。
- GDPR 合规检查清单合法性基础、权利、安全、泄露、DPIA 和数据传输,尽在一份清单。
- 第 30 条处理活动记录模板包含第 30 条所要求各列的处理活动记录。
证明您的 GDPR 合规状况 赶在监管机构检验之前。
从一份覆盖您 GDPR 义务的免费差距报告入手:只需 10 分钟,无需提供电子邮箱即可开始。
✓ 所有付费套餐: 90 天审计就绪,否则退款*
10 分钟 · 开始无需邮箱 · 无需信用卡 · 可永久保留