DSGVO-Bußgelder erreichen 4 % des weltweiten Umsatzes.
Venvera ist DSGVO-Compliance-Software, die Ihr Verarbeitungsverzeichnis, DSFA, die Meldung binnen 72 Stunden und Betroffenenanfragen in einem System führt und belegt, dass Ihr Datenschutz gelebt und aktuell ist, bevor die Aufsichtsbehörde ihn prüft.
Wie viel von GDPR erfüllen Sie bereits?
Wählen Sie das Rahmenwerk, das Sie bereits umsetzen. Jeder Kontrollbereich, der in beiden vorkommt, wird mit der Anforderungsreferenz auf beiden Seiten aufgeführt, sodass Sie den wiederverwendbaren Teil Ihres bestehenden Programms sehen, bevor Sie neue Arbeit planen.
Eine Zeile bedeutet, dass die beiden Anforderungen denselben Bereich abdecken, sodass eine Umsetzung und ein Satz Nachweise in der Regel beiden dienen können. Das heißt nicht, dass die Erfüllung der einen die andere zertifiziert: Jedes Rahmenwerk behält seinen eigenen Geltungsbereich, Wortlaut und seine eigene Bewertung, und manche Anforderungen haben gar kein Gegenstück. Verstehen Sie dies als Ausgangskarte für die Planung und prüfen Sie dann jede Zeile anhand des Anforderungstexts.
Was ist die DSGVO, und warum können Sie sie nicht übergehen?
Die Datenschutz-Grundverordnung (Verordnung 2016/679) ist das EU-Recht dazu, wie Organisationen personenbezogene Daten von Personen im EWR erheben, verarbeiten und speichern. Sie gilt unabhängig davon, ob Ihr Unternehmen in Europa sitzt, solange Sie Daten von EU-Ansässigen verarbeiten. Fehler sind teuer: Aufsichtsbehörden können Bußgelder von bis zu 20 Millionen Euro oder 4 % des weltweiten Jahresumsatzes verhängen, je nachdem, welcher Betrag höher ist. Ebenso drängend: Ihre Kunden und Partner prüfen Auftragsverarbeiter vor der Unterschrift und verlangen zunehmend dokumentierte Belege dafür, dass Ihr Verzeichnis nach Article 30, Ihre DSFA, Ihr Meldeprozess und Ihre Übermittlungsgarantien gelebt und aktuell sind. Die Einhaltung der DSGVO ist damit zu einer Bedingung für das Geschäft geworden.
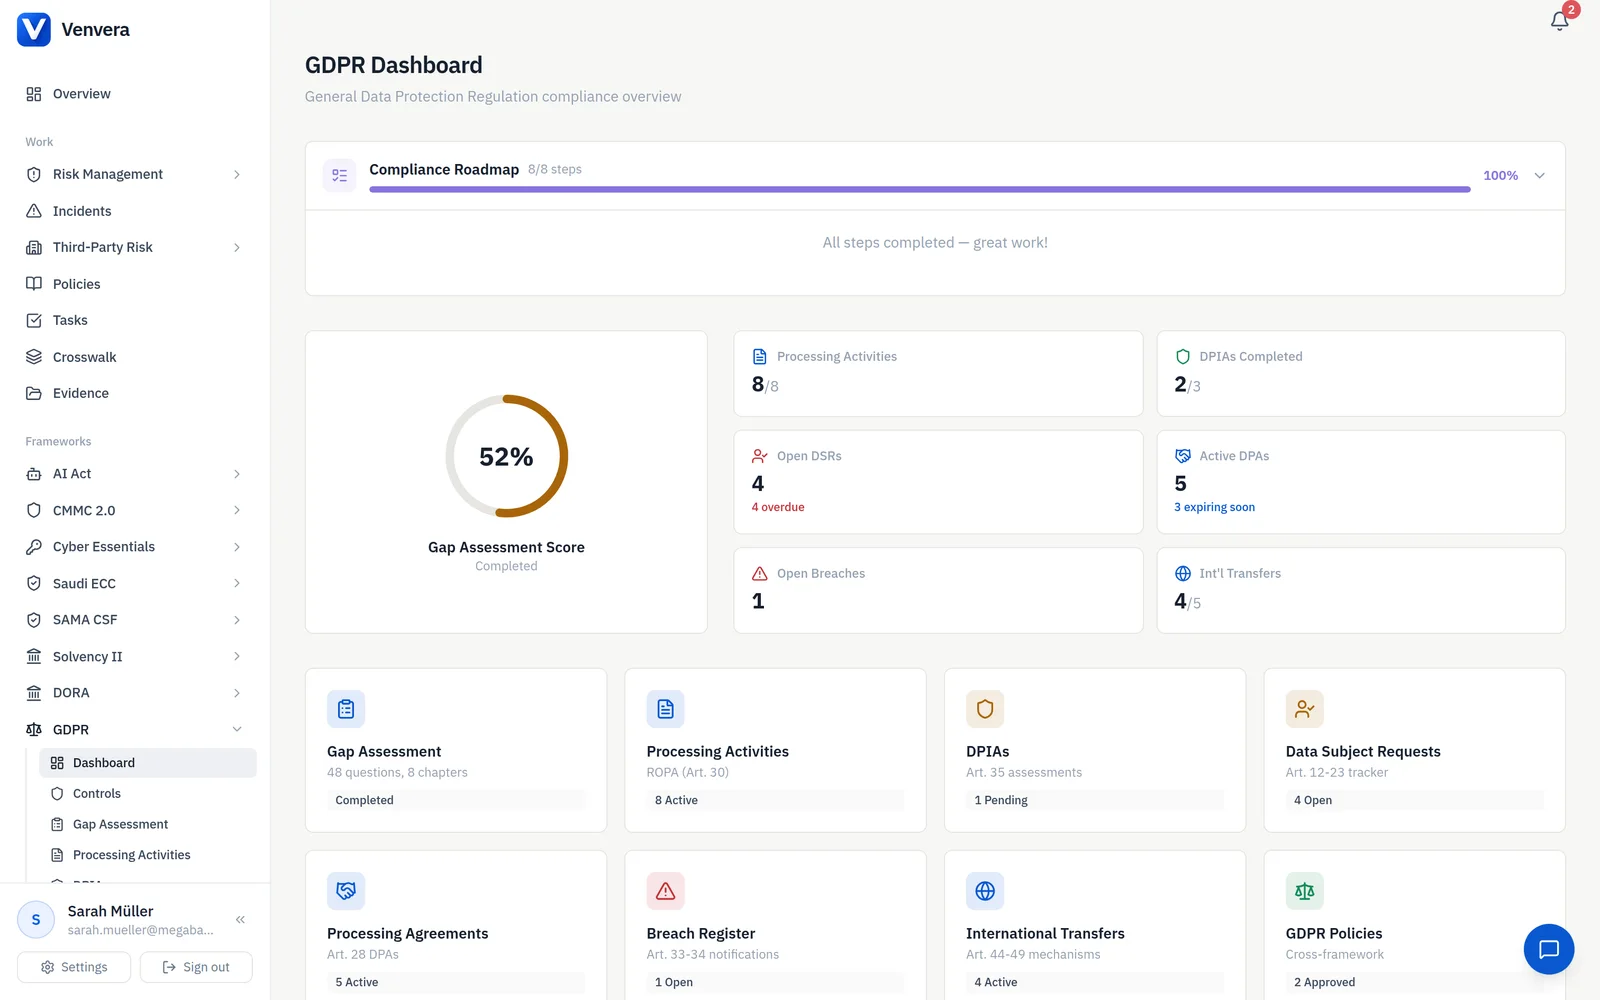
Ihr Verzeichnis nach Article 30, immer aktuell.
DSGVO Article 30 verpflichtet Verantwortliche und Auftragsverarbeiter, Verarbeitungstätigkeiten schriftlich zu dokumentieren. Venvera hält jede Tätigkeit als strukturierte Felder: Zweck, Rechtsgrundlage, Kategorien betroffener Personen und personenbezogener Daten, Empfänger, Drittlandübermittlungen, Löschfristen und die eingesetzten Sicherheitsmaßnahmen. Das Verzeichnis bleibt aktuell, während sich Tätigkeiten ändern, und lässt sich auf Knopfdruck exportieren, wenn eine Aufsichtsbehörde fragt.
- Strukturierte Felder für jedes nach Article 30 geforderte Element
- Rechtsgrundlage je Tätigkeit: Einwilligung, Vertrag, berechtigtes Interesse und weitere
- Klassifizierung nach Datenkategorie und Kategorie betroffener Personen
- Löschfristen mit automatischen Erinnerungen zur Überprüfung
- Export auf Knopfdruck für Anfragen der Aufsichtsbehörde
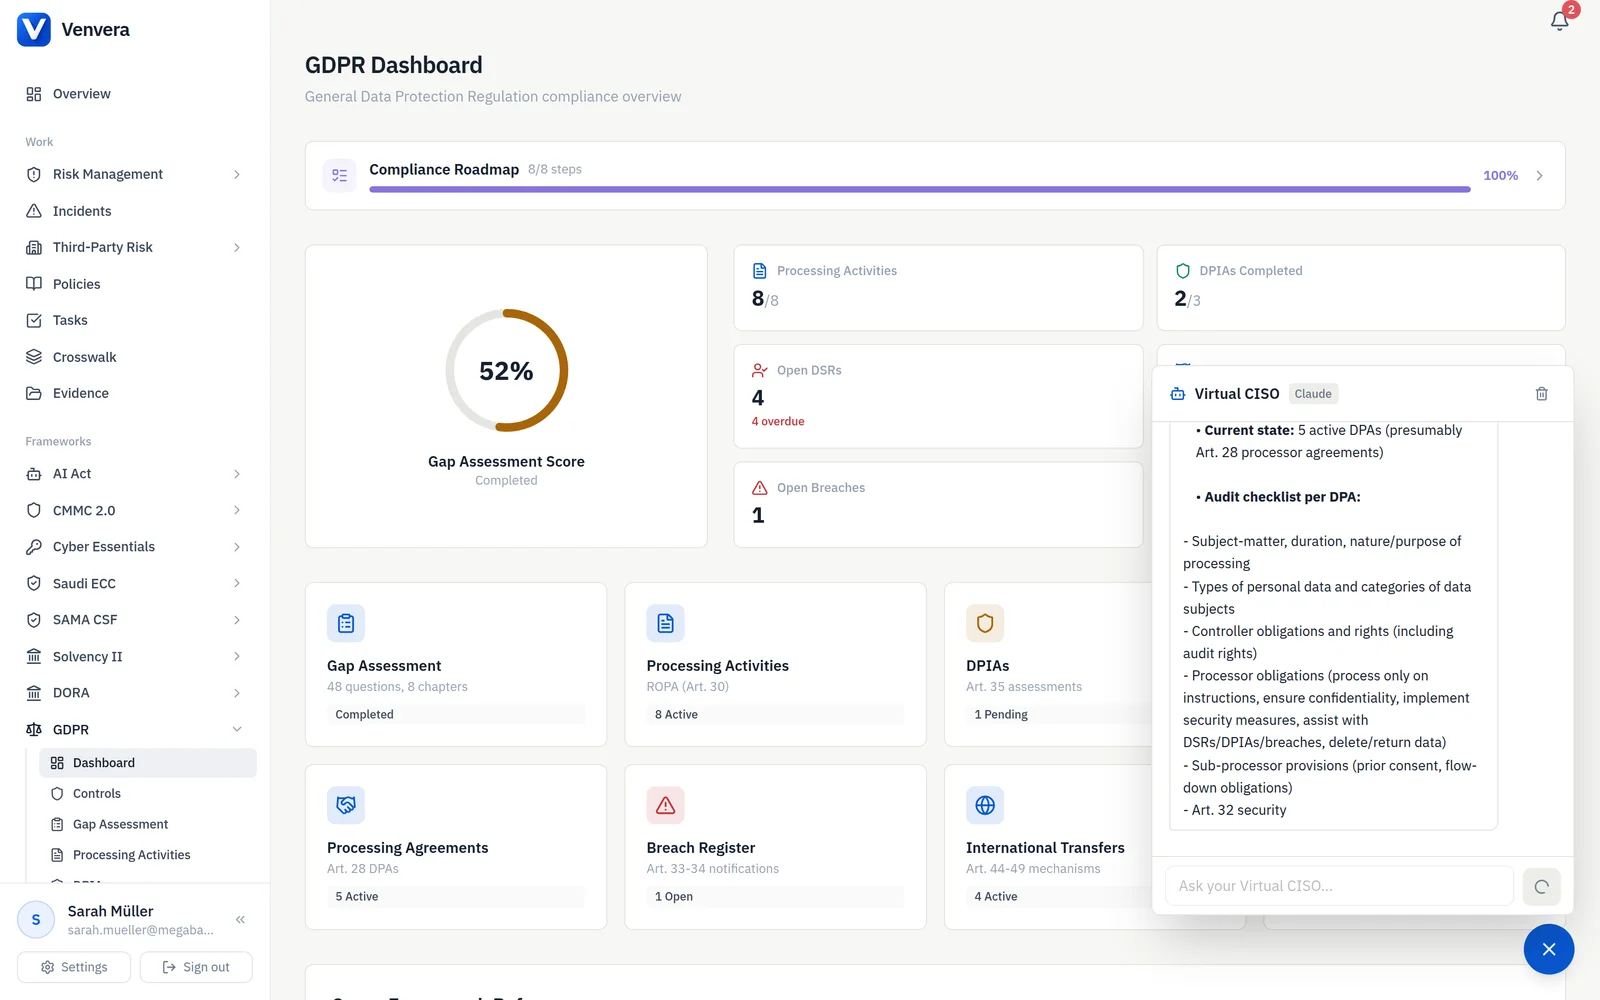
Meldung, die die 72-Stunden-Uhr schlägt.
Article 33 gibt Verantwortlichen 72 Stunden ab Bekanntwerden einer Verletzung des Schutzes personenbezogener Daten, um ihre Aufsichtsbehörde zu informieren. Venvera verfolgt jede Verletzung von der Entdeckung über die Meldung bis zur Behebung. Eine eingebaute Risikobewertung entscheidet, ob die Verletzung voraussichtlich ein Risiko für Personen bedeutet und damit die Behördenmeldung auslöst, oder ein hohes Risiko, das nach Article 34 zusätzlich die Benachrichtigung der Betroffenen auslöst, mit vorformatierten Vorlagen, die jedes Pflichtfeld tragen.
- Automatische Risikobewertung zur Bestimmung der Meldepflicht
- 72-Stunden-Countdown ab Bekanntwerden der Verletzung
- Vorformatierte Vorlagen für die Behördenmeldung (Art. 33)
- Vorlagen zur Benachrichtigung Betroffener bei hohem Risiko (Art. 34)
- Verzeichnis der Verletzungen mit vollständiger Chronologie und Prüfpfad
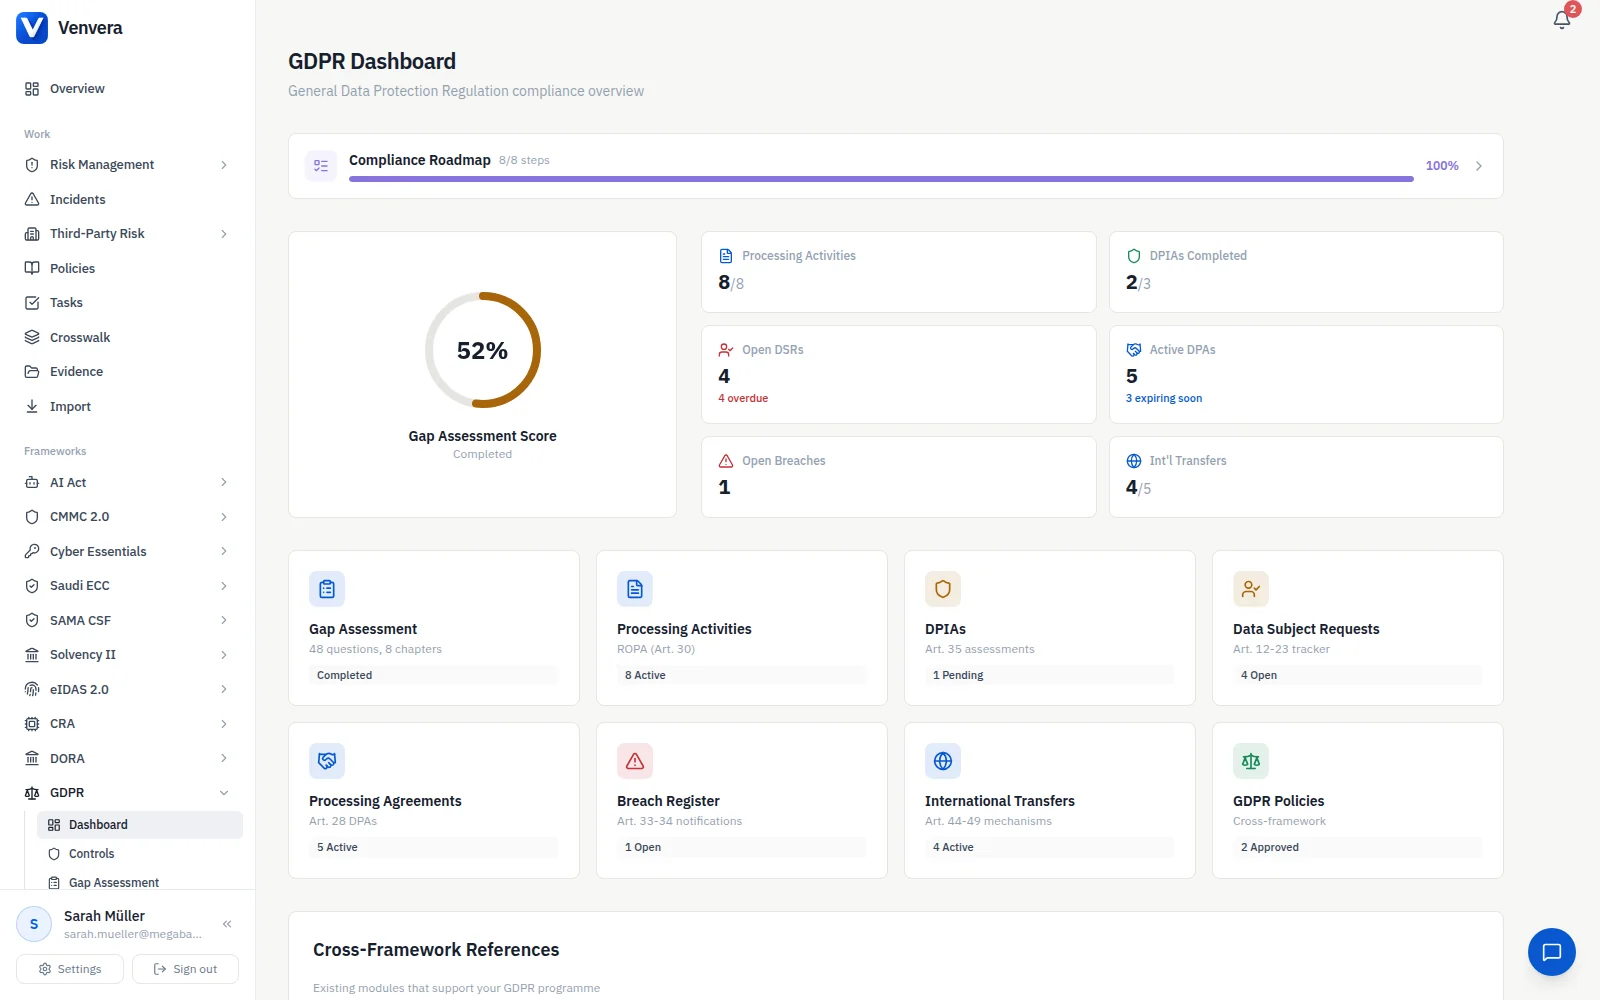
DSFA, die riskante Verarbeitung vor dem Start sichtbar machen.
Article 35 verlangt eine DSFA, sobald eine Verarbeitung voraussichtlich ein hohes Risiko für Personen mit sich bringt. Venvera stellt strukturierte Vorlagen bereit, die Sie durch die Beschreibung der Verarbeitung, die Bewertung von Notwendigkeit und Verhältnismäßigkeit, die Einschätzung der Risiken für betroffene Personen und die Auswahl von Abhilfemaßnahmen führen. Jede DSFA durchläuft einen Freigabeablauf mit Versionshistorie, und die Plattform markiert anhand der Kriterien der Aufsichtsbehörden, welche Tätigkeiten eine DSFA brauchen.
- Vorlagen, die jedes nach Article 35(7) geforderte Element abdecken
- Automatische Erkennung DSFA-pflichtiger Verarbeitungen anhand ihrer Merkmale
- Risikobewertung für jedes erkannte Datenschutzrisiko
- Verfolgung von Abhilfemaßnahmen mit Umsetzungsstand und Fristen
- Kennzeichnung der vorherigen Konsultation bei hohem Restrisiko (Art. 36)
Jede Drittlandübermittlung mit dokumentierter Rechtsgrundlage.
Chapter V beschränkt Übermittlungen personenbezogener Daten außerhalb des EWR. Venvera erfasst jede Übermittlung, hält das Instrument fest, das sie legitimiert: Angemessenheitsbeschluss, Standardvertragsklauseln, verbindliche interne Datenschutzvorschriften oder eine Ausnahme nach Article 49, und markiert Übermittlungen in Länder ohne Angemessenheitsbeschluss für ein Transfer Impact Assessment. Ein visueller Datenfluss zeigt genau, wohin personenbezogene Daten gehen und welche Garantie sie schützt.
- Übermittlungsinventar mit Quelle, Ziel und Rechtsgrundlage
- Verfolgung von Angemessenheitsbeschlüssen mit automatischer Statusaktualisierung
- Dokumentation von SCC und BCR mit Versionsverwaltung
- Vorlagen und Verfolgung für Transfer Impact Assessments
- Visuelle Datenflusskarte über alle Drittlandübermittlungen
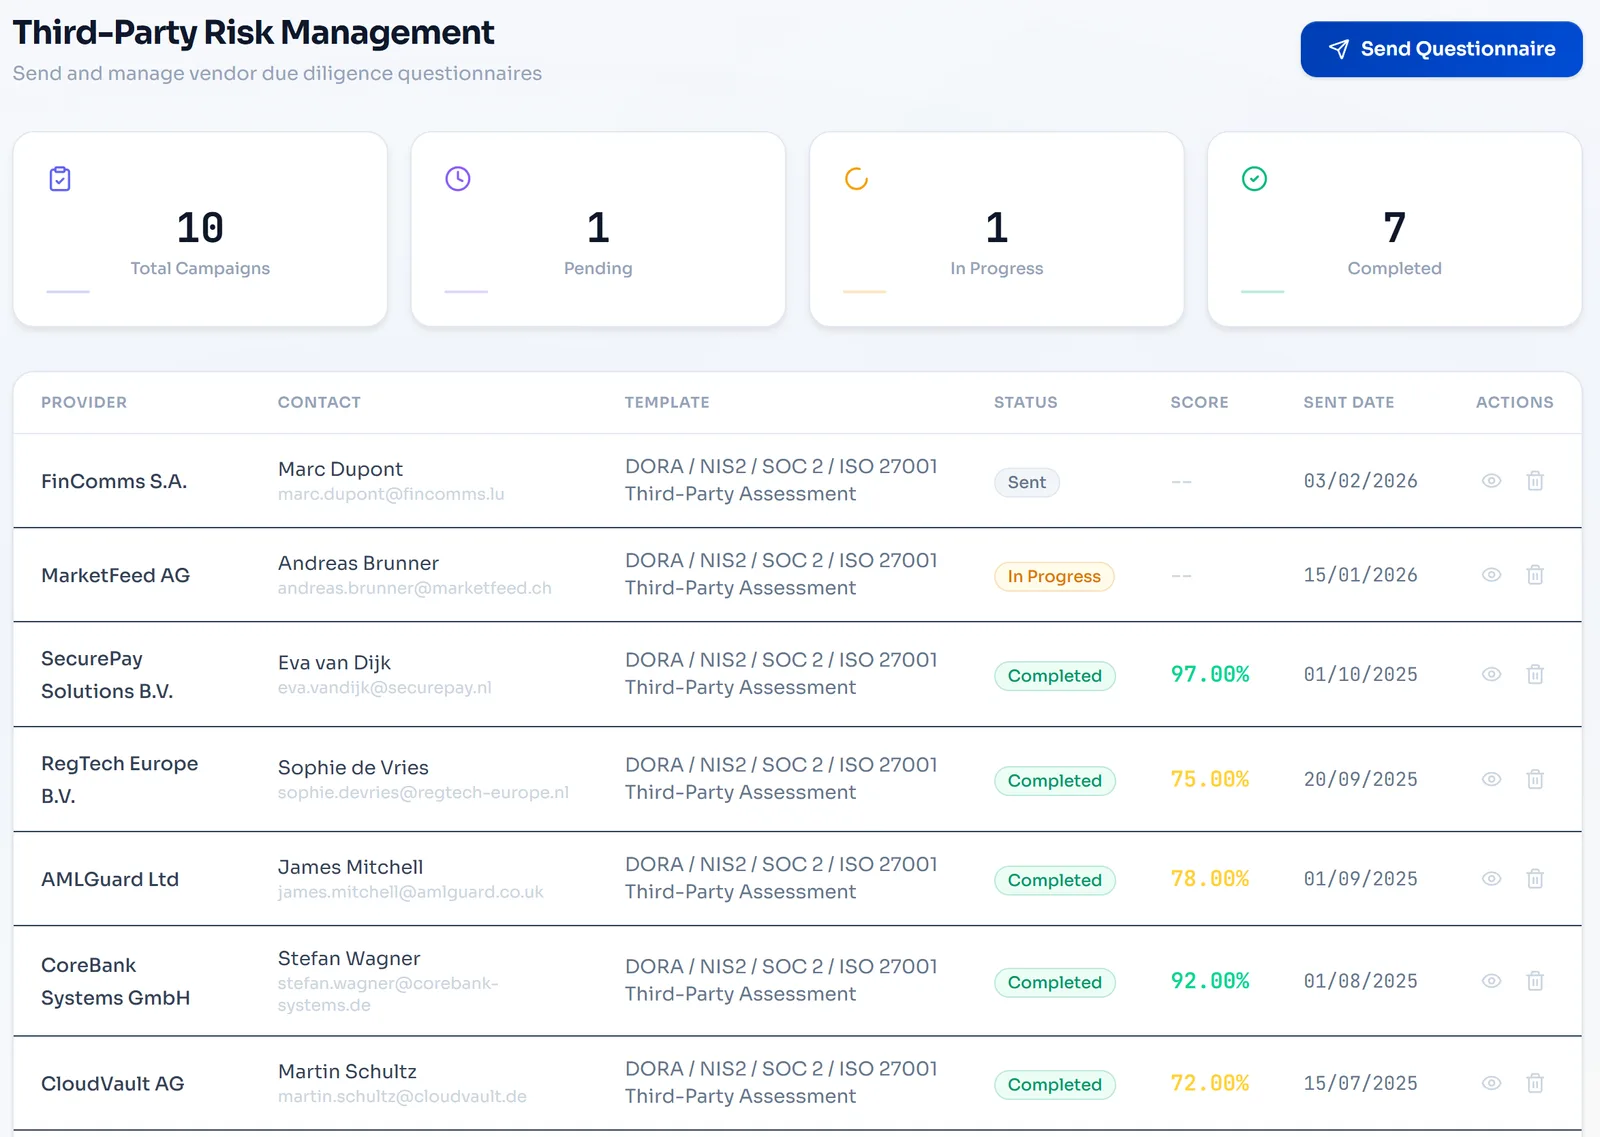
Betroffenenanfragen, beantwortet innerhalb der Monatsfrist.
Die DSGVO gewährt Personen acht Rechte, darunter Auskunft, Berichtigung, Löschung, Einschränkung, Datenübertragbarkeit und Widerspruch. Venvera führt einen zentralen Eingang für Betroffenenanfragen mit automatischer Fristenverfolgung: ein Monat, bei komplexen Fällen um zwei Monate verlängerbar, dazu Antwortvorlagen und Identitätsprüfung. Jede Anfrage wird mit vollständigem Prüfpfad protokolliert, damit die Rechenschaftspflicht belegt ist.
- Zentraler Anfrageeingang mit automatischer Zuordnung nach Recht
- Verfolgung der Monatsfrist samt Verwaltung von Verlängerungen
- Identitätsprüfung, bevor eine Anfrage bearbeitet wird
- Antwortvorlagen für jede Art von Betroffenenrecht
- Anfrageverzeichnis mit vollständigem Prüfpfad für die Rechenschaftspflicht
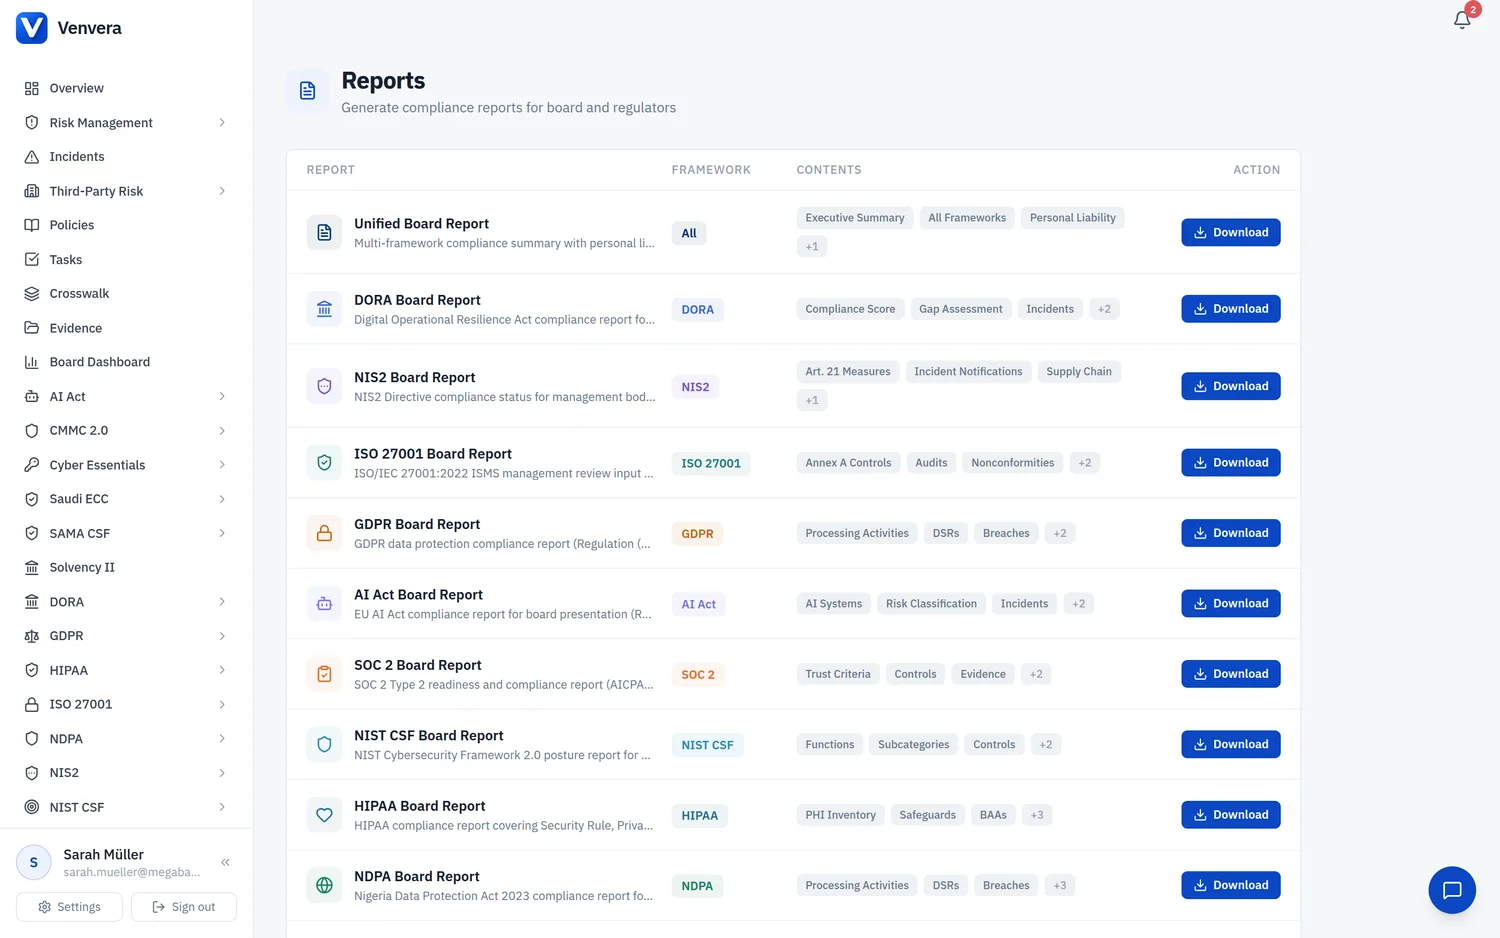
Jede Datenschutzrichtlinie, versioniert und bestätigt.
Die DSGVO erwartet dokumentierte Richtlinien zu Datenschutz, Sicherheit, Aufbewahrung, Reaktion auf Datenpannen und Betroffenenrechten. Venvera bietet eine Richtlinienbibliothek mit Versionskontrolle, Freigabeabläufen, geplanten Überprüfungen und Verfolgung der Kenntnisnahme durch Beschäftigte. Richtlinien sind mit den Verarbeitungstätigkeiten und Kontrollen verknüpft, die sie regeln, sodass eine Nachweiskette von der Richtlinie bis zur Praxis entsteht.
- Vorgefertigte DSGVO-Richtlinienvorlagen für die zentralen Bereiche
- Versionskontrolle mit Freigabe- und Überprüfungsabläufen
- Verfolgung der Kenntnisnahme durch Beschäftigte samt Erinnerungen
- Verknüpfung von Richtlinie zu Verarbeitungstätigkeit für Nachvollziehbarkeit
- Warnungen bei überfälligen Prüfungen und Planung der Jahresüberprüfung
Die Tabelle oder Venvera.
DSGVO, beantwortet.
Belegen Sie Ihre DSGVO-Lage bevor die Aufsicht sie prüft.
Starten Sie mit einem kostenlosen Gap-Bericht über Ihre DSGVO-Pflichten - 10 Minuten, ohne E-Mail zum Start.
✓ In jedem kostenpflichtigen Plan: in 90 Tagen auditbereit oder Sie erhalten Ihr Geld zurück*
10 Minuten · ohne E-Mail zum Start · ohne Kreditkarte · bleibt Ihnen erhalten