Глобите по GDPR достигат 4% от световния оборот.
Venvera е софтуер за съответствие с GDPR, който води вашия регистър на обработващите, оценките DPIA, уведомяването за нарушения в рамките на 72 часа и исканията на субектите на данни в една система, за да докажете, че защитата на данните ви е реална и актуална в мига, в който надзорният орган попита.
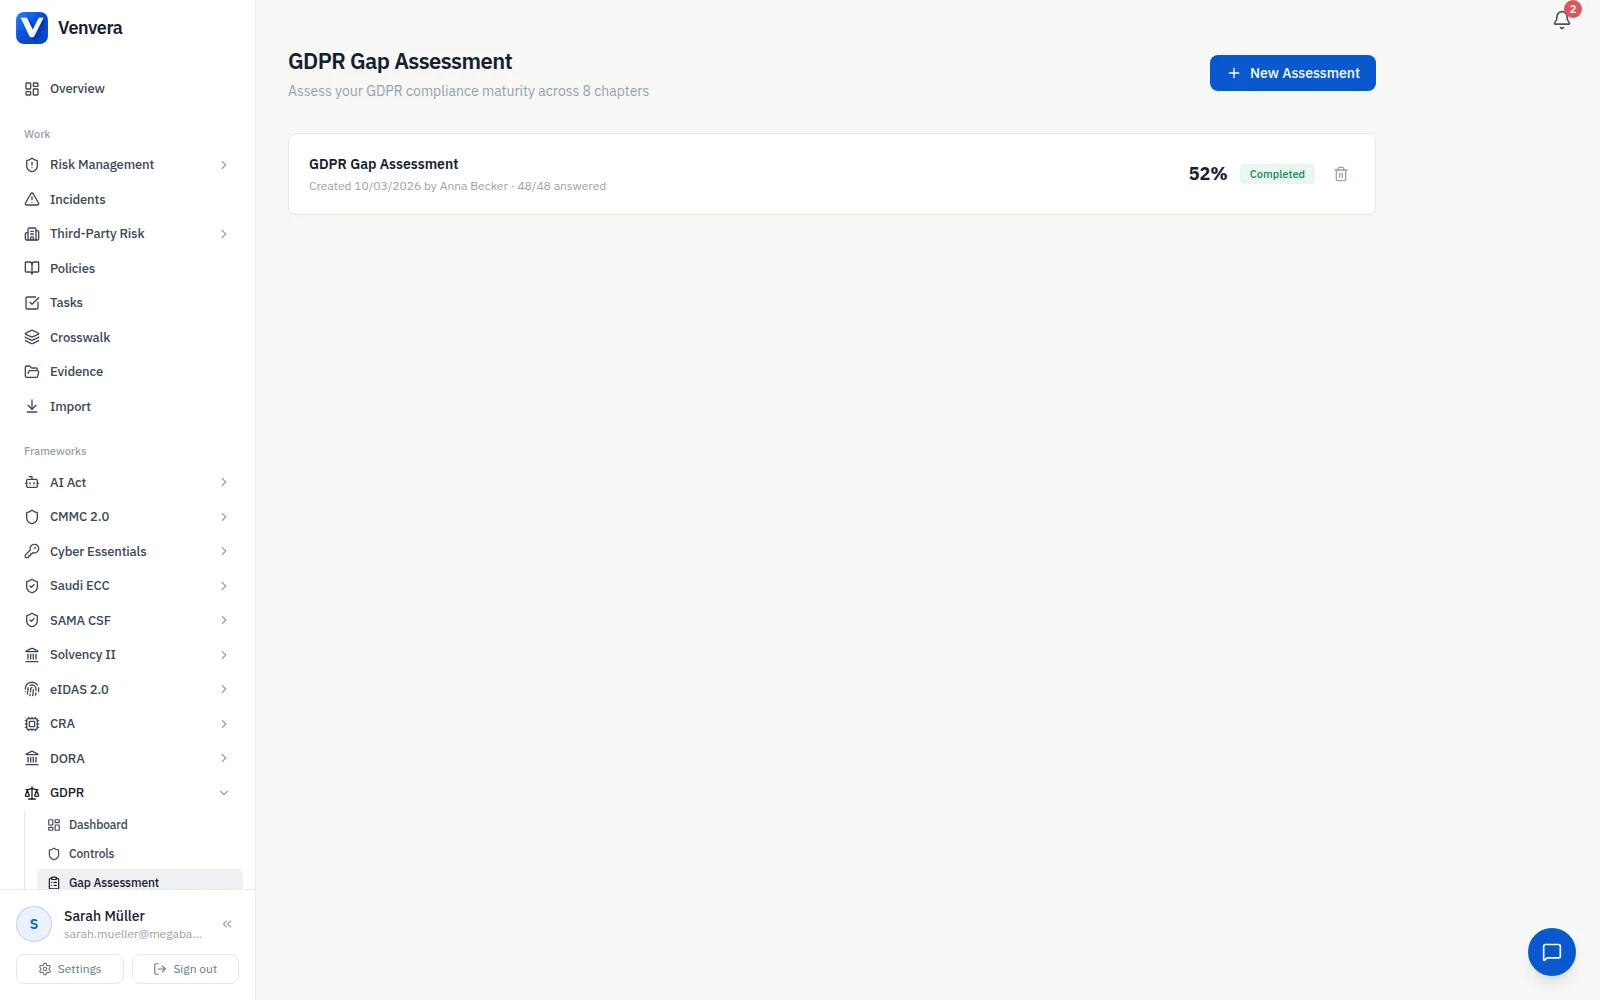
Каква част от GDPR вече покривате?
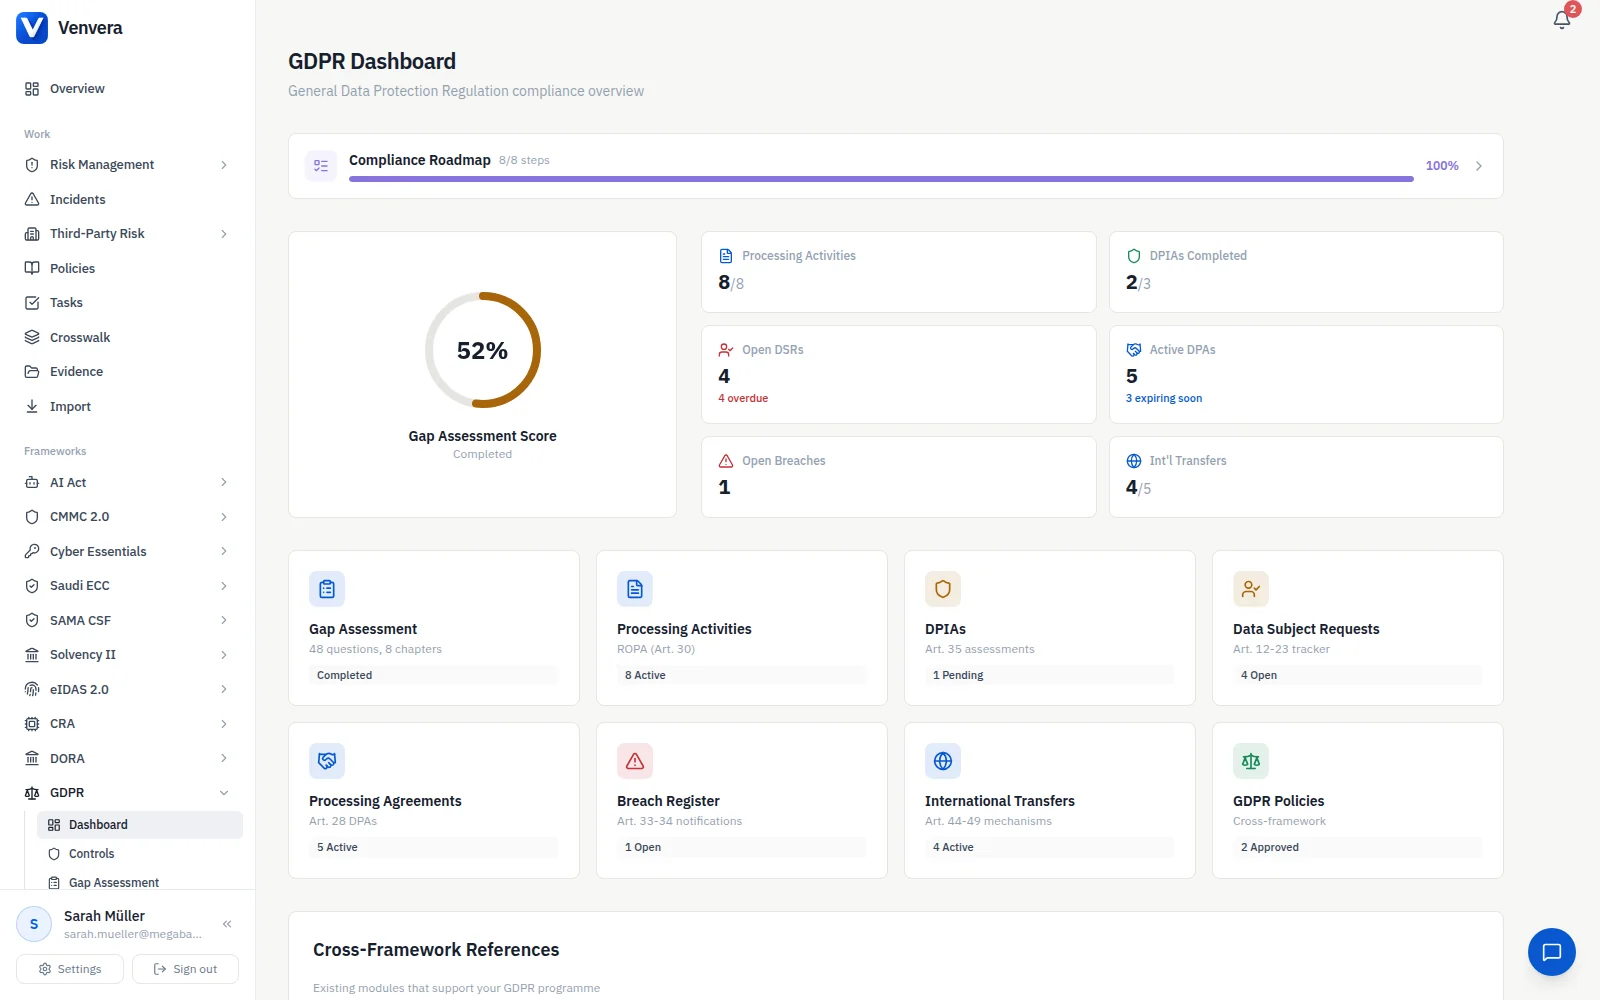
Изберете рамката, която вече прилагате. Всяка контролна област, която присъства и в двете, е посочена с референцията на изискването от всяка страна, така че да видите какво от съществуващата си програма можете да използвате повторно, преди да планирате нова работа.
Всеки ред означава, че двете изисквания обхващат една и съща област, така че едно внедряване и един набор доказателства обикновено могат да послужат и за двете. Това не означава, че изпълнението на едното сертифицира другото: всяка рамка запазва собствения си обхват, формулировки и оценка, а някои изисквания нямат съответствие изобщо. Използвайте това като начална карта за планиране и след това проверете всеки ред спрямо текста на изискването.
Какво е GDPR и защо не можете да го подминете?
Общият регламент относно защитата на данните (Регламент 2016/679) е законът на ЕС, който урежда как организациите събират, обработват и съхраняват личните данни на всяко лице в ЕИП, и се прилага независимо дали вашето дружество се намира в Европа, стига да обработвате данни на жители на ЕС. Грешките излизат скъпо: надзорните органи могат да налагат глоби до 20 милиона евро или 4% от световния годишен оборот, която от двете е по-висока. Също толкова належащо е, че вашите клиенти и партньори вече извършват надлежна проверка на обработващите, преди да подпишат, и все по-често изискват документирано доказателство, че вашият регистър по Article 30, оценките DPIA, процесът при нарушения и гаранциите за предаване са реални и актуални. Съответствието с GDPR вече е условие за правене на бизнес.
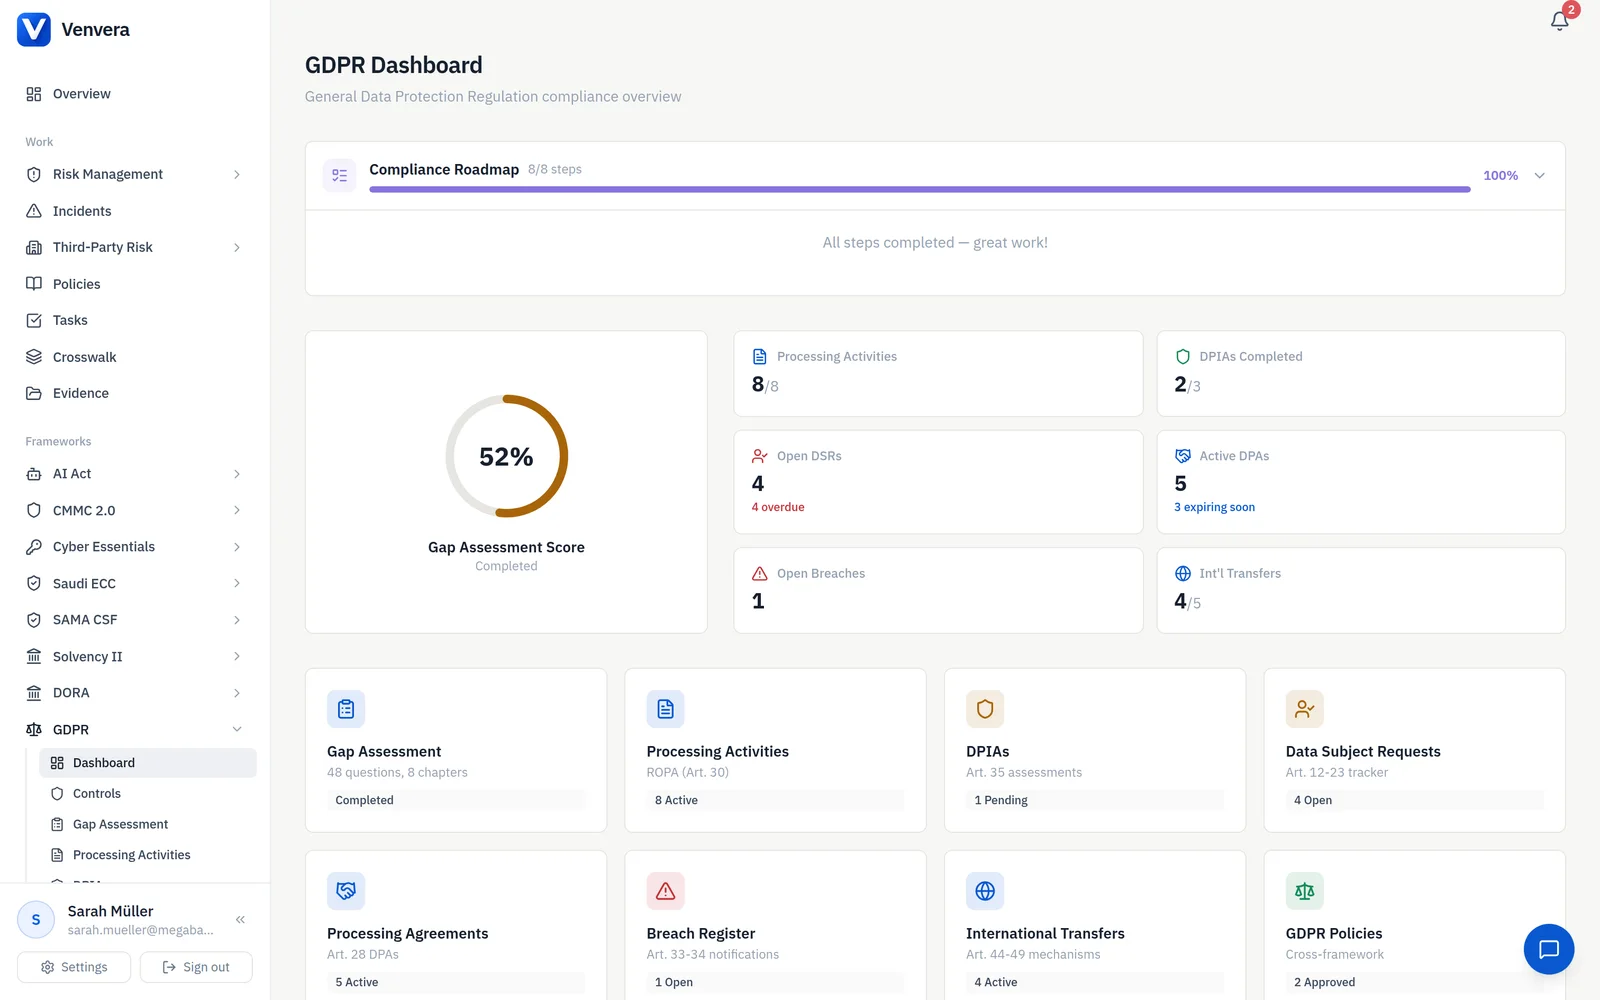
Вашият регистър по Article 30, винаги актуален.
GDPR Article 30 изисква както администраторите, така и обработващите лични данни да поддържат писмени записи на дейностите по обработване. Venvera съхранява всяка дейност като структурирани полета: цел, правно основание, категории субекти на данни и лични данни, получатели, международни предавания, срокове за съхранение и приложените мерки за сигурност. Регистърът остава актуален, докато дейностите се променят, и се експортира с един клик, когато надзорен орган го поиска.
- Структурирани полета за всеки задължителен елемент по Article 30
- Правно основание за всяка дейност: съгласие, договор, легитимен интерес и други
- Класификация по категория данни и категория субекти на данни
- Срокове за съхранение с автоматични напомняния за преглед
- Експорт с един клик при запитвания от надзорния орган
Уведомяване за нарушение, което изпреварва часовника от 72 часа.
Article 33 дава на администраторите 72 часа от узнаването за нарушение на сигурността на личните данни, за да уведомят своя надзорен орган. Venvera проследява всяко нарушение от откриването през уведомяването до разрешаването му. Вградена оценка на риска решава дали нарушението е вероятно да породи риск за физическите лица, което задейства уведомяване на органа, или висок риск, който задейства и съобщаване на субектите на данни съгласно Article 34, с предварително форматирани шаблони, съдържащи всяко задължително поле.
- Автоматична оценка на риска за определяне на задължението за уведомяване
- Таймер за обратно броене от 72 часа от узнаването за нарушението
- Предварително форматирани шаблони за уведомяване на органа (Art. 33)
- Шаблони за съобщаване на субектите на данни при високорискови нарушения (Art. 34)
- Регистър на нарушенията с пълна хронология и одитна следа
Оценки DPIA, които извеждат високорисковото обработване преди пускането му.
Article 35 изисква DPIA винаги когато обработването е вероятно да породи висок риск за физическите лица. Venvera предоставя структурирани шаблони, които ви превеждат през описанието на обработването, оценката на необходимостта и пропорционалността, преценката на рисковете за субектите на данни и определянето на мерки за смекчаване. Всяка DPIA минава през работен процес за одобрение с история на версиите, а платформата маркира дейностите, за които е нужна DPIA, спрямо критериите на надзорния орган.
- Шаблони, покриващи всеки задължителен елемент по Article 35(7)
- Автоматично разпознаване на тригерите за DPIA от характеристиките на обработването
- Оценяване на риска за всеки установен риск за защитата на данните
- Проследяване на мерките за смекчаване със статус на внедряване и срокове
- Маркиране за предварителна консултация, когато остатъчният риск остава висок (Art. 36)
Всяко трансгранично предаване с документирано правно основание.
Chapter V ограничава предаването на лични данни извън ЕИП. Venvera проследява всяко предаване, записва механизма, който го легитимира: решение за адекватно ниво на защита, стандартни договорни клаузи, задължителни фирмени правила или дерогация по Article 49, и маркира предаванията към държави без адекватно ниво на защита за оценка на въздействието на предаването. Визуална карта на потока от данни показва точно накъде отиват личните данни и коя гаранция ги защитава.
- Опис на предаванията с източник, дестинация и правно основание
- Проследяване на решенията за адекватно ниво на защита с автоматично обновяване на статуса
- Документация за SCC и BCR с управление на версиите
- Шаблони и проследяване на оценките на въздействието на предаването
- Визуална карта на потока от данни за всички трансгранични предавания
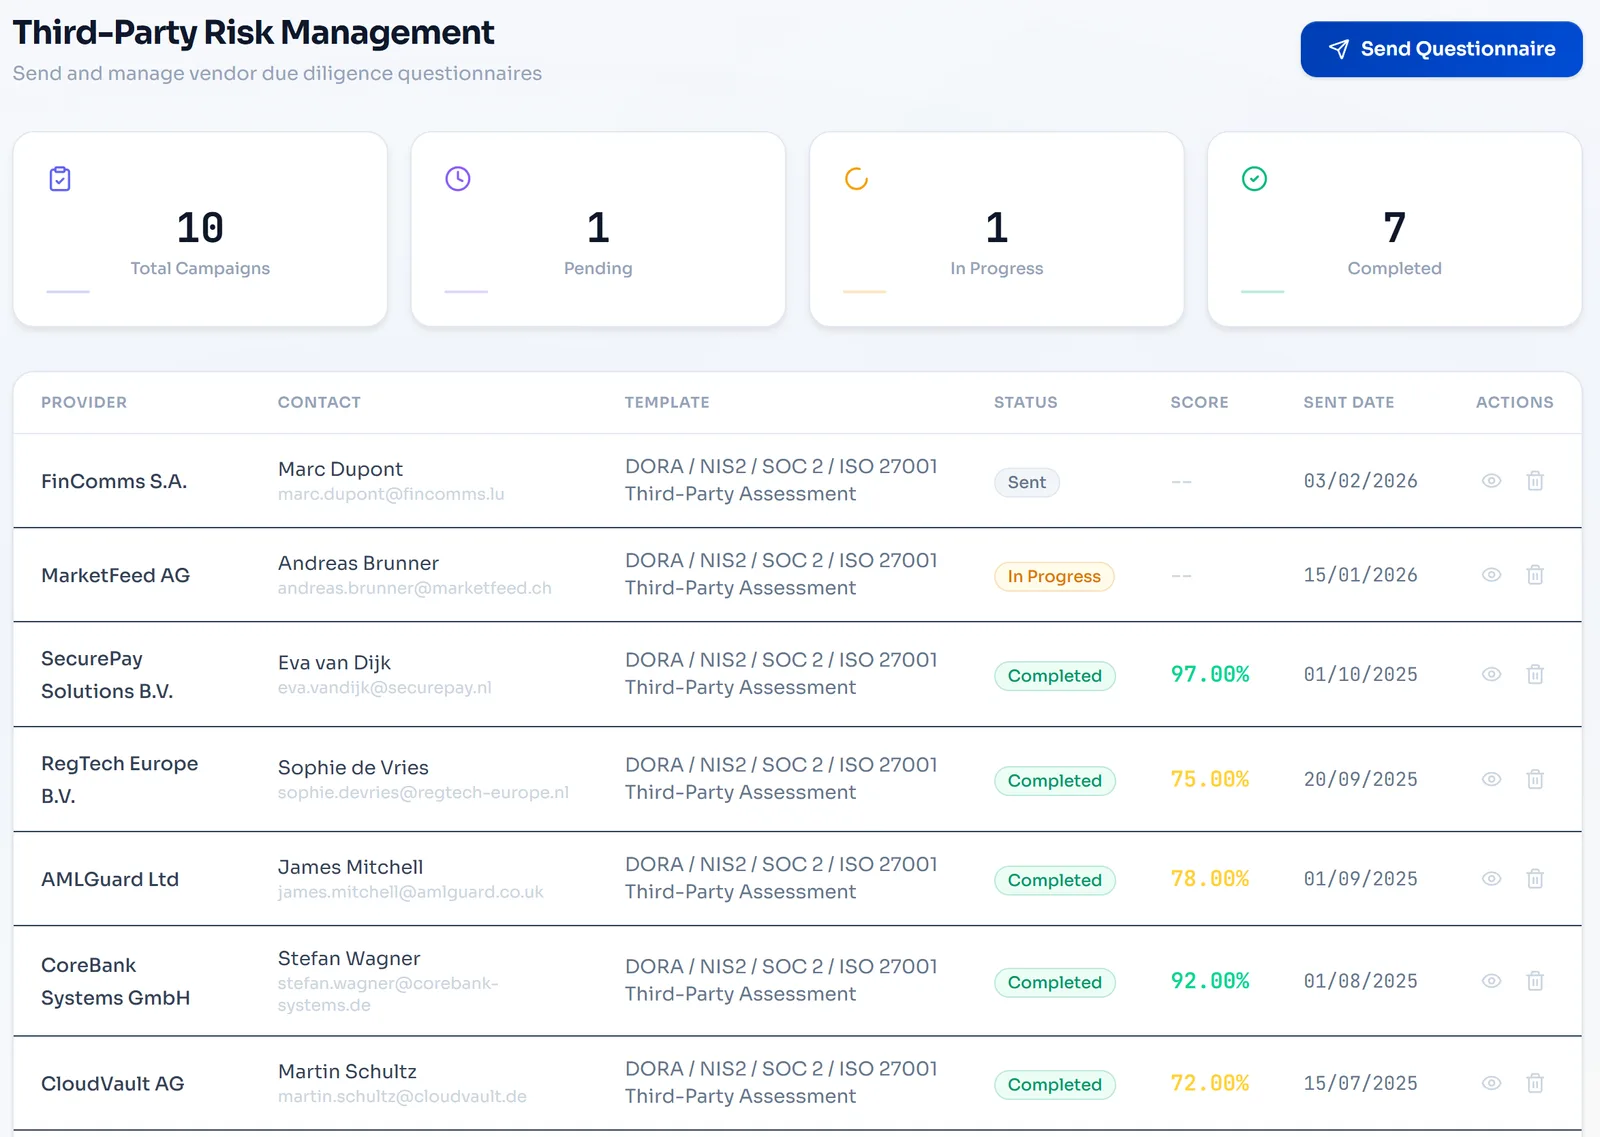
Исканията на субектите на данни, обработени в едномесечния срок.
GDPR предоставя на физическите лица осем права, сред които достъп, коригиране, изтриване, ограничаване, преносимост и възражение. Venvera води централна входяща кутия за исканията на субектите на данни с автоматично проследяване на срока от един месец, който може да се удължи с два при сложни случаи, заедно с шаблони за отговор и проверка на самоличността. Всяко искане се записва с пълна одитна следа за целите на отчетността.
- Централна входяща кутия за искания с автоматично категоризиране по право
- Проследяване на едномесечния срок с управление на удълженията
- Проверка на самоличността, преди всяко искане да бъде обработено
- Шаблони за отговор за всеки вид право
- Регистър на исканията с пълна одитна следа за целите на отчетността
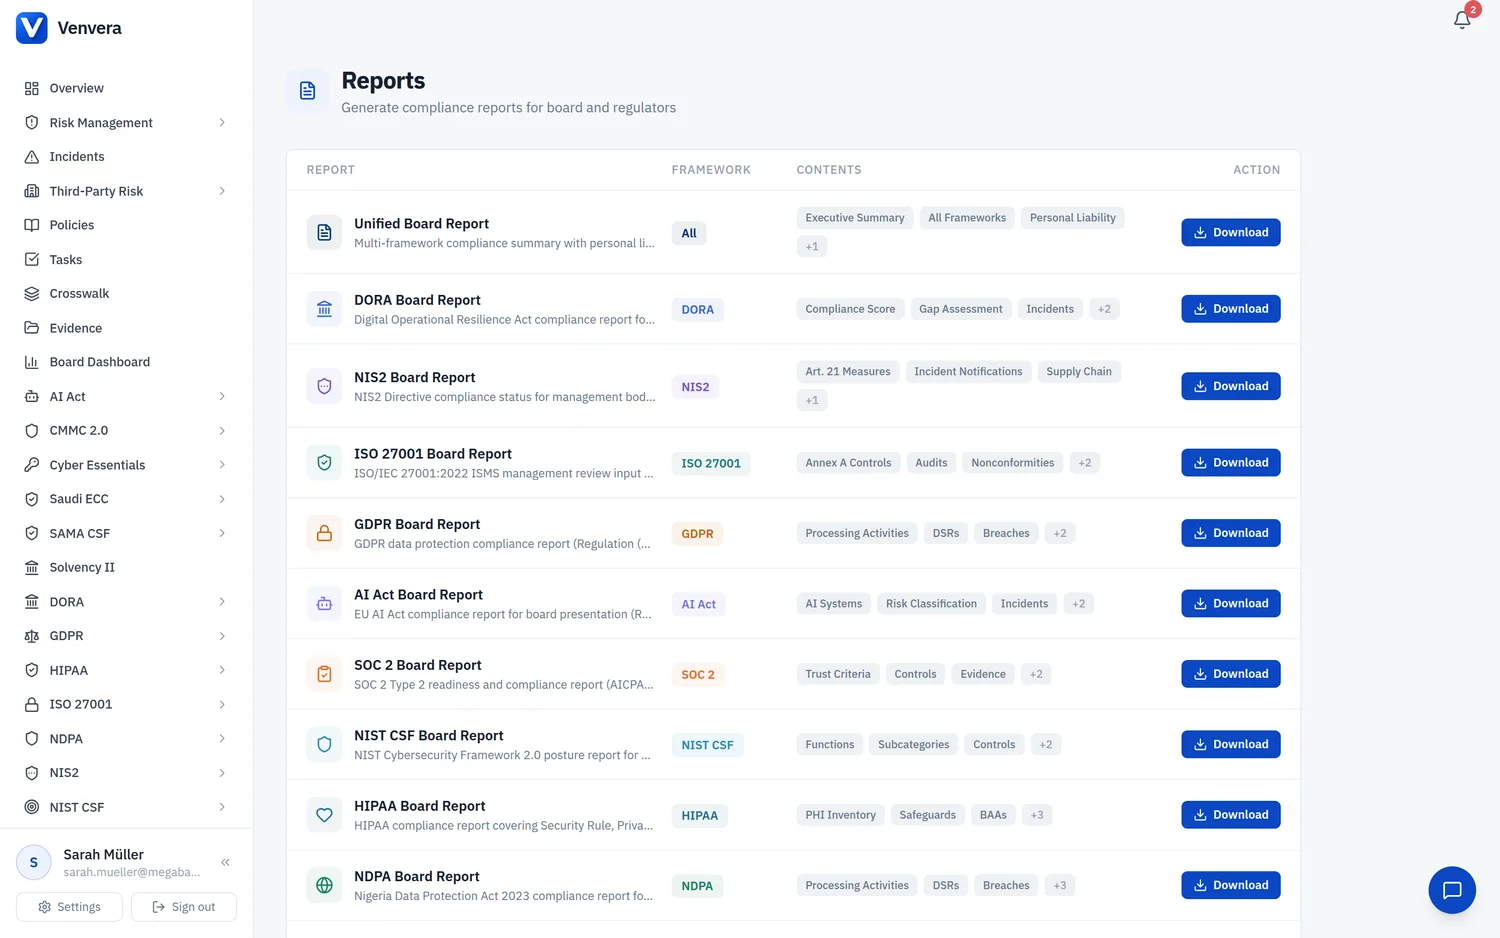
Всяка политика за защита на данните, версионирана и потвърдена.
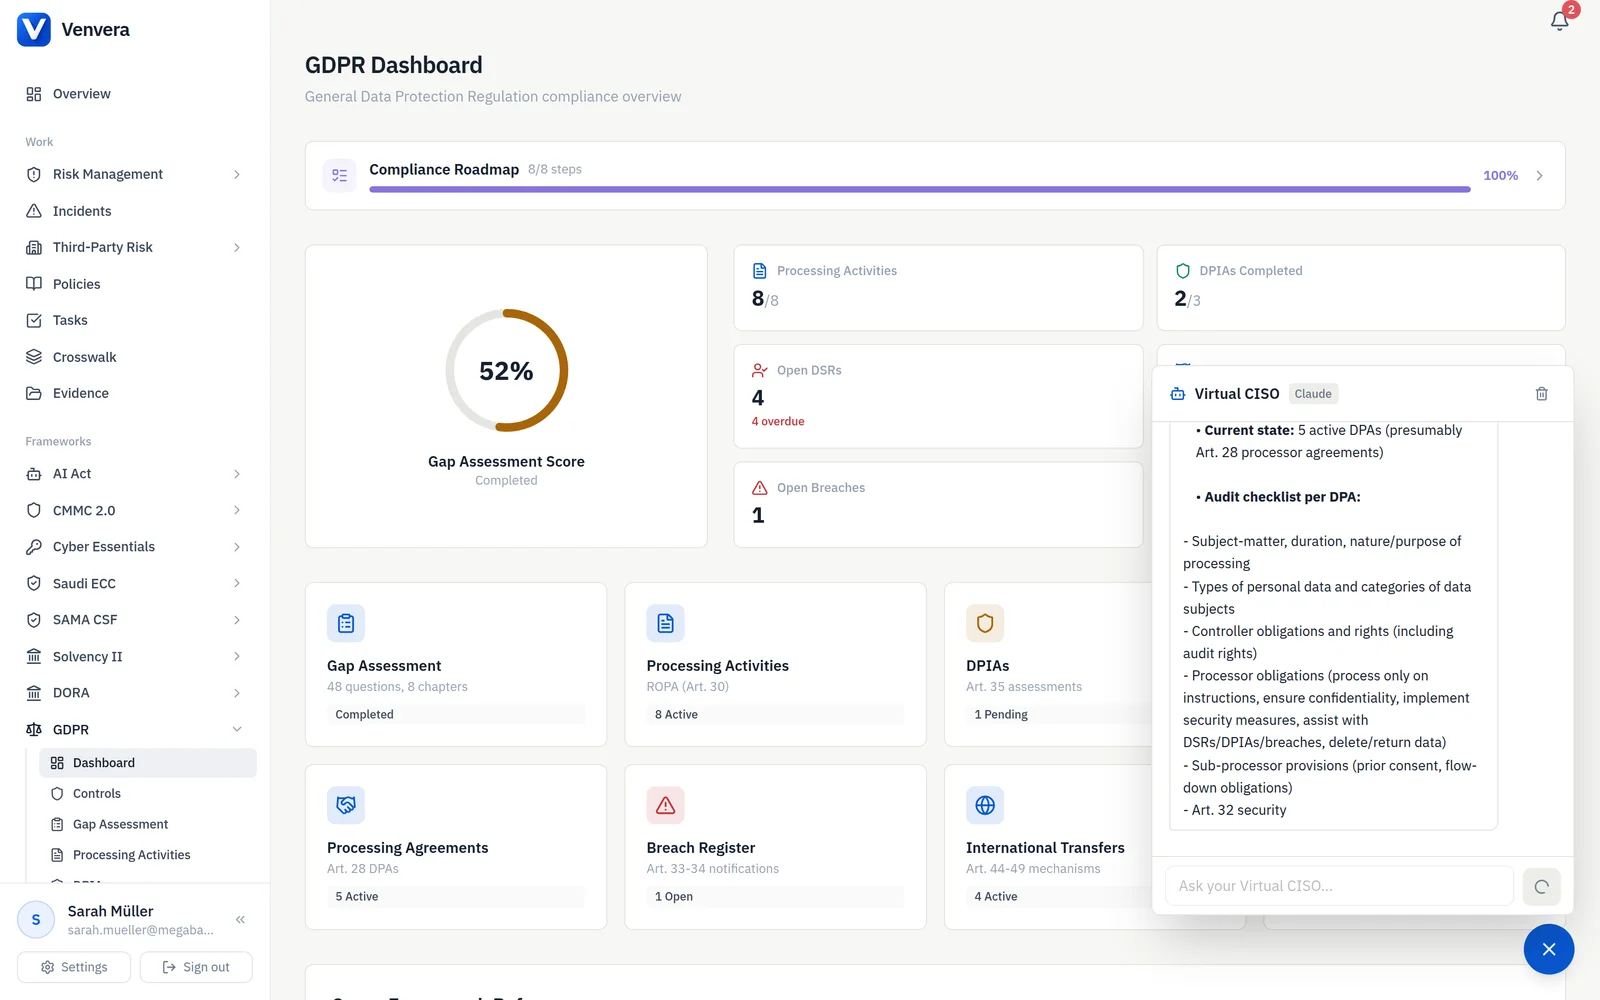
GDPR очаква документирани политики за защита на данните, сигурност, съхранение, реакция при нарушения и права на субектите на данни. Venvera предоставя библиотека с политики с контрол на версиите, работни процеси за одобрение, планиране на периодични прегледи и проследяване на потвържденията от служителите. Политиките се свързват с дейностите по обработване и контролите, които уреждат, и ви дават верига на проследимост от политиката до практиката.
- Готови шаблони на политики по GDPR, покриващи ключовите области
- Контрол на версиите с работни процеси за одобрение и преглед
- Проследяване на потвържденията от служителите и напомняния
- Свързване на политика с дейност по обработване за проследимост
- Сигнали за просрочени прегледи и планиране на годишен преглед
Таблицата или Venvera.
GDPR, с отговори.
Докажете позицията си по GDPR преди регулаторът да я провери.
Започнете с безплатен доклад за пропуските по вашите задължения по GDPR - 10 минути, без имейл в началото.
✓ Във всеки платен план: готови за одит за 90 дни или връщаме парите*
10 минути · без имейл, за да започнете · без кредитна карта · остава ваше