NEWVenvera говори вашия език: цялата платформа на английски, немски, испански, български, арабски и китайски.Вижте новото →
Софтуер за съответствие с ISO 27001

Стандартът за сигурност, който целият свят признава.

Venvera е софтуер за съответствие с ISO 27001, който изгражда вашето СУИС, съпоставя Annex A и събира доказателства непрекъснато, за да се сертифицирате за сделките, които вашите глобални клиенти подписват само с този сертификат. Един набор от контроли захранва и SOC 2, NIS2 и DORA, така че доказвате веднъж и покривате всички.

Организационни (37)Свързани с хората (8)Физически (14)Технологични (34)

Каква част от ISO 27001 вече покривате?

Изберете рамката, която вече прилагате. Всяка контролна област, която присъства и в двете, е посочена с референцията на изискването от всяка страна, така че да видите какво от съществуващата си програма можете да използвате повторно, преди да планирате нова работа.

Вече прилагате
Трябва да добавите
29 от 55 области в това съпоставяне присъстват и в NIST SP 800-53, и в ISO 27001.
ОбластNIST SP 800-53ISO 27001
Криптиране
SC-13Криптографска защита
SC-28Защита на информацията в покой
SC-8Поверителност и цялост при предаване
A.8.24Използване на криптография
Управление на ключовете
SC-12Създаване и управление на криптографски ключове
A.8.24Използване на криптография
Контрол на достъпа
AC-3Налагане на правилата за достъп
AC-6Най-малки привилегии
A.5.15Контрол на достъпа
Управление на идентичността
AC-2Управление на акаунти
IA-4Управление на идентификаторите
A.5.16Управление на идентичността
Удостоверяване и MFA
IA-2Идентификация и удостоверяване (потребители от организацията)
IA-5Управление на средствата за удостоверяване
A.5.17Информация за удостоверяване
A.8.5Сигурно удостоверяване
Преглед на правата на достъп
AC-2Управление на акаунти
A.5.18Права на достъп
Управление на привилегирования достъп
AC-6Най-малки привилегии
AC-5Разделение на задълженията
A.8.2Привилегировани права на достъп
Мрежова сигурност
SC-7Защита на периметъра
AC-17Отдалечен достъп
A.8.20Сигурност на мрежите
A.8.21Сигурност на мрежовите услуги
A.8.22Разделяне на мрежите
Управление на уязвимостите
RA-5Наблюдение и сканиране за уязвимости
SI-2Отстраняване на дефекти
A.8.8Управление на техническите уязвимости
Журналиране и наблюдение
AU-2Регистриране на събития
AU-6Преглед, анализ и докладване на одитните записи
AU-12Генериране на одитни записи
SI-4Наблюдение на системите
A.8.15Журналиране
A.8.16Дейности по наблюдение
Управление на инциденти
IR-4Обработване на инциденти
A.5.24Information security incident management planning and preparation
A.5.25Оценка и решение относно събития, свързани с информационната сигурност
A.5.26Реагиране на инциденти, свързани с информационната сигурност
Преглед след инцидент
IR-4Обработване на инциденти
A.5.27Поуки от инцидентите, свързани с информационната сигурност
Непрекъснатост на дейността
CP-2План за действие при извънредни ситуации
A.5.29Информационна сигурност по време на прекъсване
A.5.30Готовност на ИКТ за непрекъснатост на дейността
Резервно копиране и възстановяване
CP-9Резервно копиране на системите
CP-10Възстановяване и възобновяване на системите
A.8.13Резервно копиране на информацията
Управление на риска от трети страни
SR-2План за управление на риска във веригата на доставки
A.5.19Информационна сигурност в отношенията с доставчици
A.5.20Адресиране на информационната сигурност в споразуменията с доставчици
Надлежна проверка на доставчиците
SR-6Оценки и прегледи на доставчиците
SA-4Процес на придобиване
A.5.21Управление на информационната сигурност във веригата на доставки на ИКТ
Договори с доставчици
SR-5Стратегии, инструменти и методи за придобиване
PS-7Сигурност на външния персонал
A.5.20Адресиране на информационната сигурност в споразуменията с доставчици
Наблюдение на доставчиците
SR-3Контроли и процеси във веригата на доставки
SR-6Оценки и прегледи на доставчиците
A.5.22Наблюдение, преглед и управление на промените в услугите на доставчиците
Оценка на риска
RA-3Оценка на риска
PM-9Стратегия за управление на риска
A.5.7Разузнаване на заплахите
Политика за информационна сигурност
AC-1Политика и процедури
PL-2Планове за сигурност и поверителност на системите
A.5.1Политики за информационна сигурност
Обучение за осведоменост по сигурността
AT-2Обучение за грамотност по сигурност и осведоменост
AT-3Обучение според ролята
A.6.3Осведоменост, образование и обучение в областта на информационната сигурност
Класификация на данните
MP-4Съхранение на носители
A.5.12Класификация на информацията
A.8.10Изтриване на информация
A.8.12Предотвратяване на изтичане на данни
Управление на промените
CM-3Контрол на промените в конфигурацията
A.8.32Управление на промените
Сигурна разработка
SA-3Жизнен цикъл на разработката на системи
SA-8Инженерни принципи за сигурност и поверителност
A.8.25Жизнен цикъл на сигурна разработка
A.8.28Сигурно кодиране
Тестване на сигурността
SA-11Тестване и оценка от разработчика
CA-2Оценки на контролите
A.5.35Независим преглед на информационната сигурност
Управление на конфигурацията
CM-2Базова конфигурация
CM-7Минимална функционалност
CM-8Опис на системните компоненти
A.8.9Управление на конфигурацията
Защита от зловреден софтуер
SI-3Защита от зловреден код
SI-5Предупреждения, бюлетини и указания за сигурността
A.8.7Защита от зловреден софтуер
Разделение на задълженията
AC-5Разделение на задълженията
A.5.3Разделение на задълженията
Защита на записите
AU-9Защита на одитната информация
A.5.33Защита на записите

Всеки ред означава, че двете изисквания обхващат една и съща област, така че едно внедряване и един набор доказателства обикновено могат да послужат и за двете. Това не означава, че изпълнението на едното сертифицира другото: всяка рамка запазва собствения си обхват, формулировки и оценка, а някои изисквания нямат съответствие изобщо. Използвайте това като начална карта за планиране и след това проверете всеки ред спрямо текста на изискването.

Какво е ISO 27001 и защо вашите купувачи го изискват?

ISO 27001 е международният стандарт за системи за управление на информационната сигурност (СУИС): систематична рамка за управление на чувствителна информация чрез оценка на риска, контроли за сигурност и непрекъснато подобряване, с 93 контроли от Annex A в четири теми във версията от 2022 г. Той е и сертификатът, който корпоративните отдели за доставки искат поименно, единственият сертификат за сигурност, признат на всеки пазар на планетата. Сертификацията от акредитиран орган казва на клиенти, партньори и регулатори, че вашата сигурност е независимо проверена, а без нея глобалните сделки засядат в проверката на доставчици и отиват при конкурента, който я има.
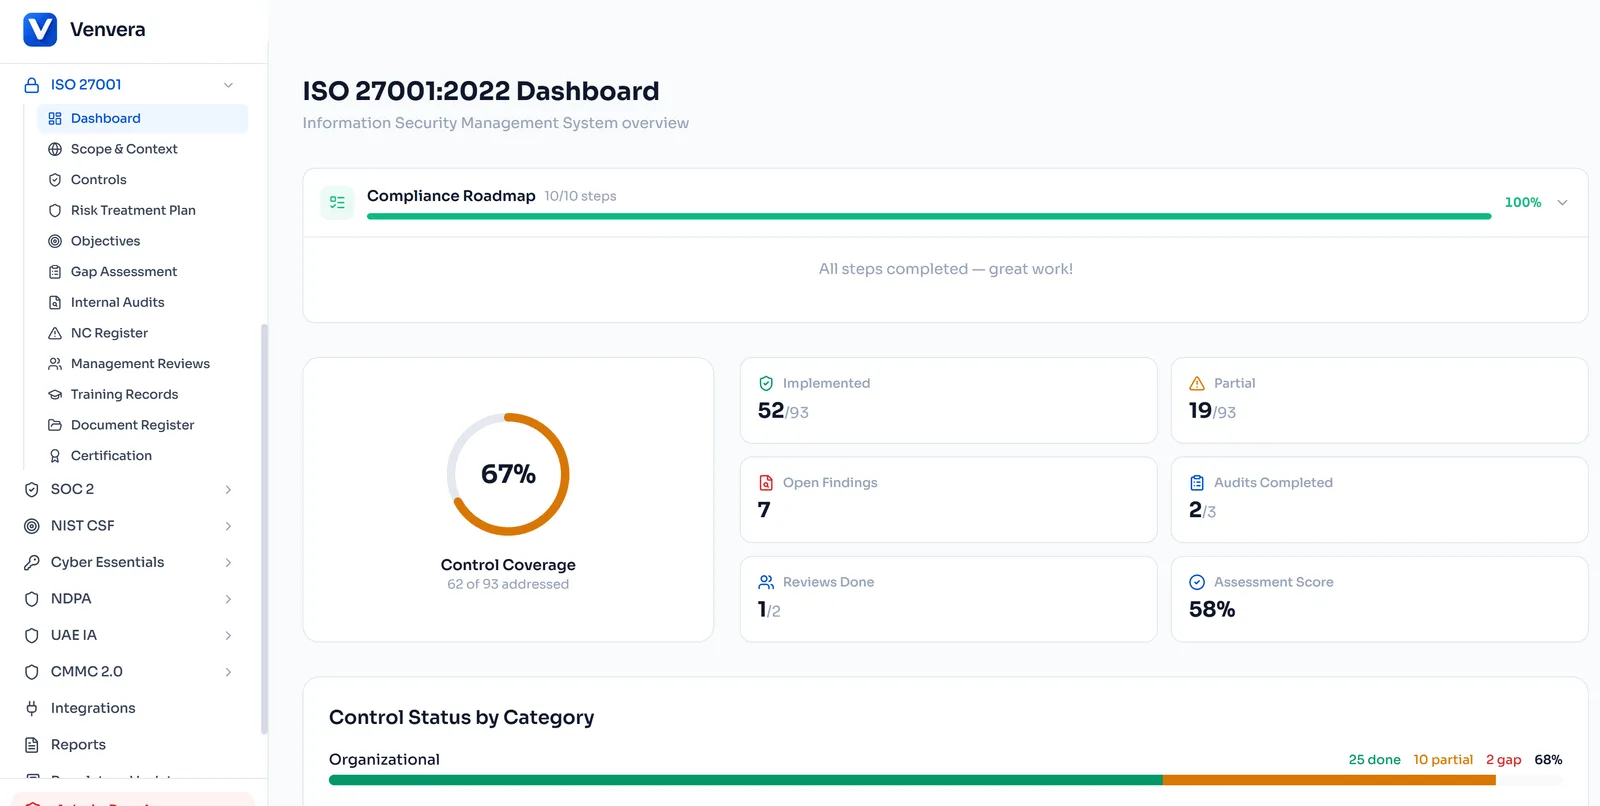
 app.venvera.com
/ ISO 27001 · покритие на Annex A и готовност за сертификация на един екран
93
Контроли от Annex A, проследени
4
Теми на контролите: организационни, хора, физически, технологични
2022
Най-новата поддържана версия на ISO 27001
1 клик
Експорт на декларацията за приложимост
Annex A

Всичките 93 контроли от Annex A с вградени насоки.

Всеки контрол от ISO 27001:2022, организиран в четири теми: организационни (37), свързани с хората (8), физически (14) и технологични (34). Всеки идва с насоки за внедряване, извлечени от ISO 27002, изисквания за доказателства и съпоставяния между рамки към DORA, NIS2 и GDPR, така че работата, която вършите за ISO 27001, се зачита навсякъде, където е приложима.

  • Всичките 93 контроли с насоки за внедряване по ISO 27002
  • Организация в четири теми: организационни, хора, физически, технологични
  • Статус на внедряване от незапочнат до ефективен
  • Прикачване на доказателства и оценка на ефективността за всеки контрол
  • Съпоставяне между рамки към DORA, NIS2, GDPR и други
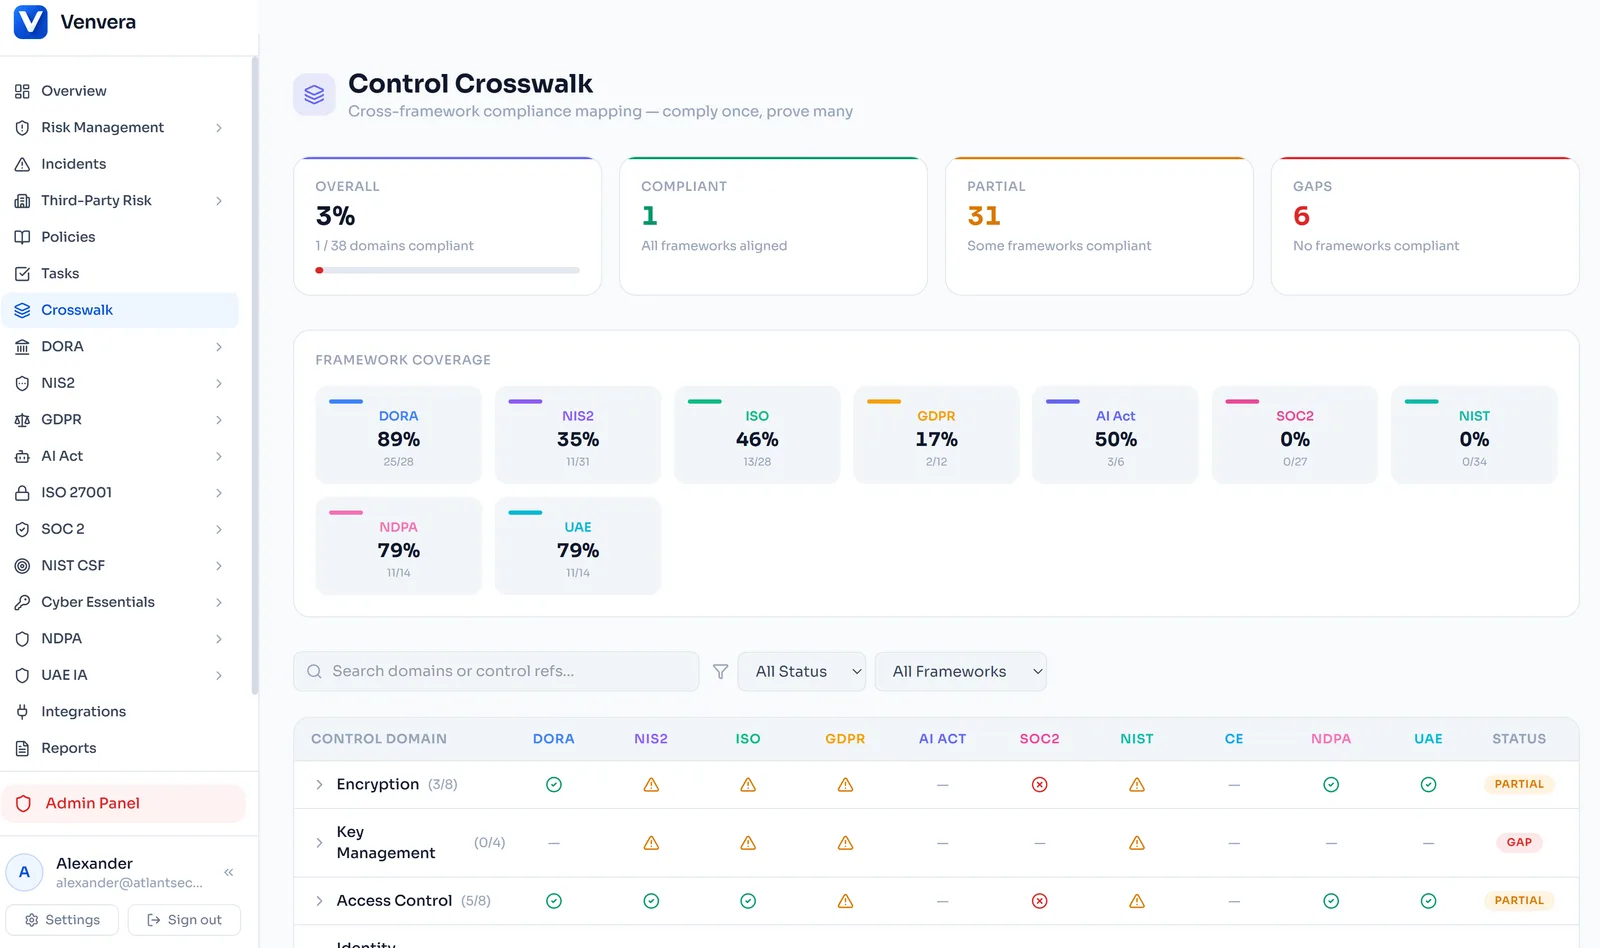
 app.venvera.com
/ СЪПОСТАВЯНЕ · един контрол, всяка рамка, която покрива
Оценка

Знайте точно колко ви дели от сертификацията.

Структурирана оценка на пропуските измерва вашата позиция спрямо всеки контрол от Annex A и всяка клауза на СУИС по скала на зрелостта и след това ви дава приоритизирана пътна карта за отстраняване с оценки на усилието и отговорници. Тя се обновява в реално време, докато внедрявате контроли, и ви дава жив изглед към готовността за сертификация.

  • Структурирани въпросници за всеки контрол от Annex A и всяка клауза на СУИС
  • Оценяване на зрелостта: неприложимо, незапочнато, частично, внедрено, ефективно
  • Автоматично генерирана пътна карта за отстраняване с класиране по приоритет
  • Оценки на усилието и възлагане на отговорност за всяка мярка
  • Проследяване на напредъка в реално време, докато контролите се внедряват
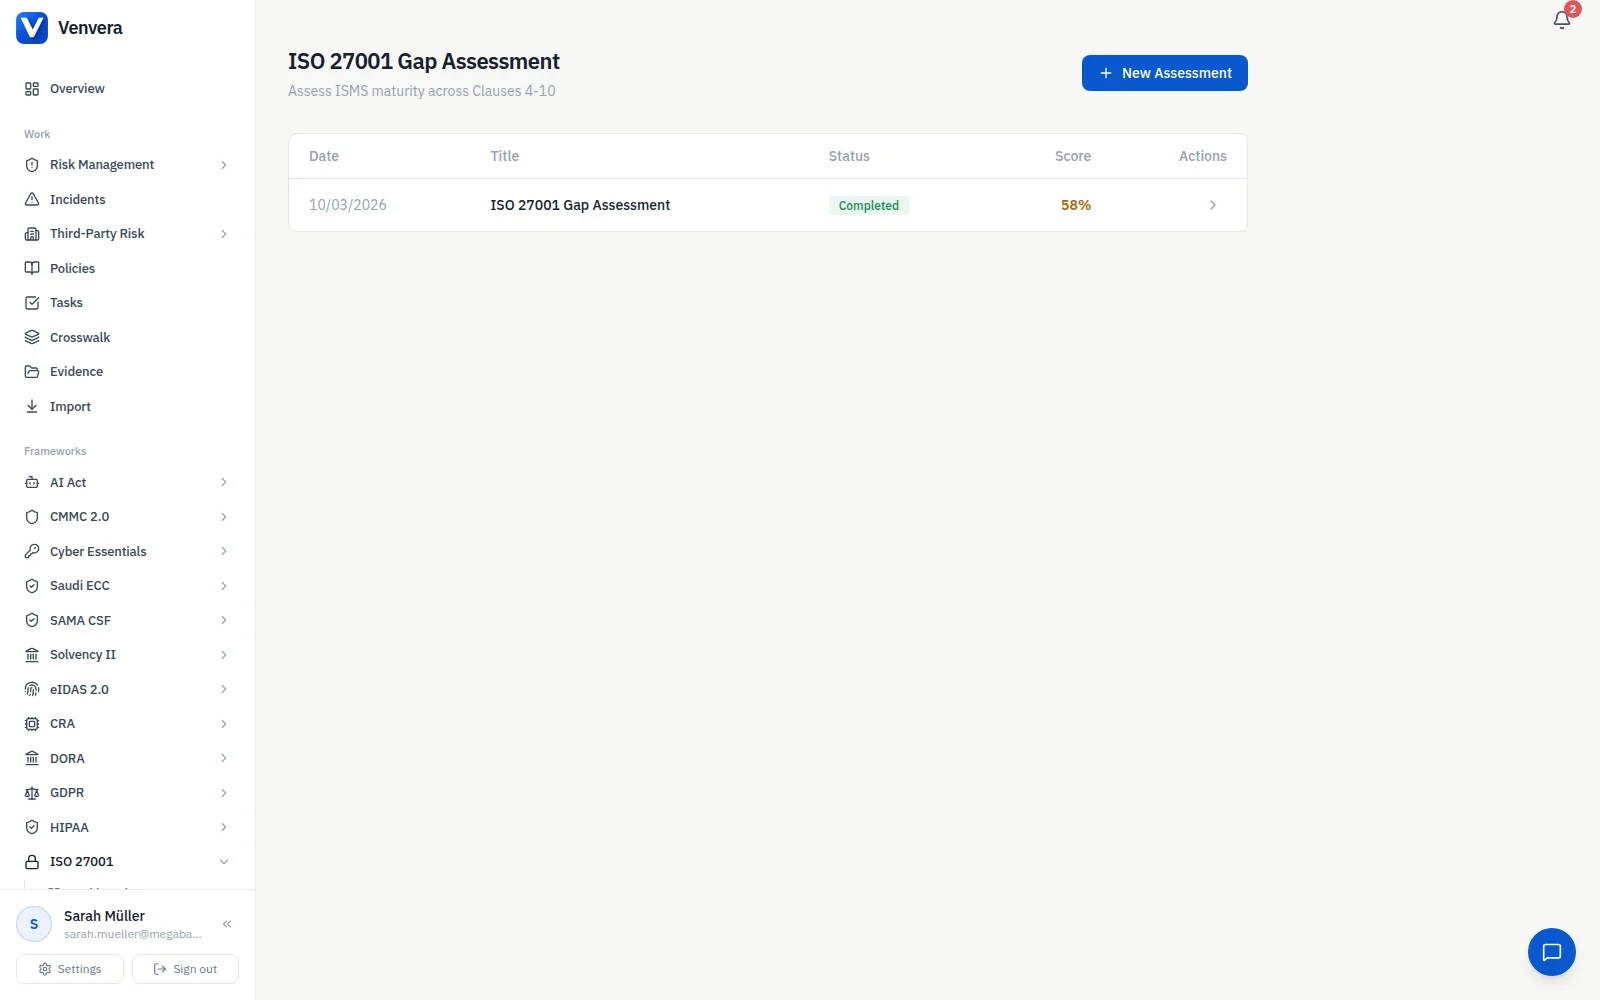
 app.venvera.com
/ ОЦЕНКА НА ПРОПУСКИТЕ · зрелост, оценена за всеки контрол и клауза
Clause 6.1

Планове за третиране на риска, които вашият одитор ще приеме.

ISO 27001 Clause 6.1 изисква процес за оценка на риска и планове за третиране на риска. Venvera свързва всеки установен риск с контролите от Annex A, които го смекчават, проследява решенията за третиране и наблюдава остатъчния риск след прилагането на контролите. Планът се експортира като официален документ за вашия сертификационен одитор, а декларацията за приложимост се генерира сама от вашите решения.

  • Свързване риск към контрол за всичките 93 контроли от Annex A
  • Проследяване на решението за третиране: смекчаване, приемане, прехвърляне, избягване
  • Изчисляване на остатъчния риск след прилагане на контрола
  • Генериране на декларация за приложимост (SoA)
  • Експорт на официален план за третиране на риска за одиторите
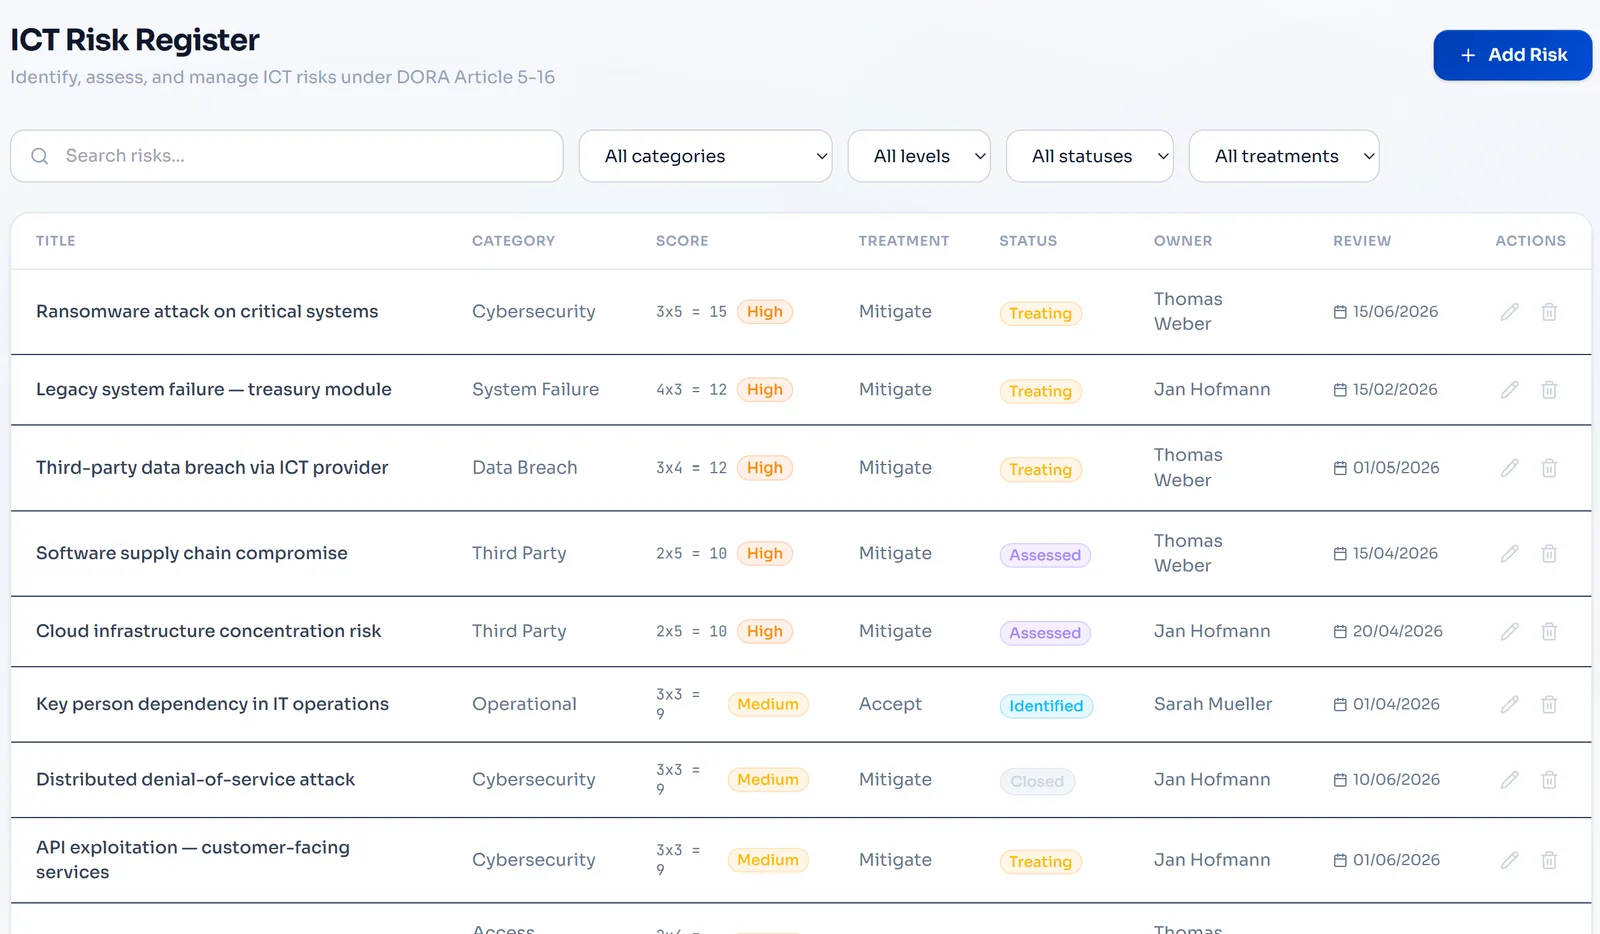
 app.venvera.com
/ РЕГИСТЪР НА РИСКОВЕТЕ · всеки риск, свързан с контролите, които го третират
Clause 7.5

Всеки документ на СУИС, версиониран, одобрен и актуален.

Clause 7.5 изисква контролирана документирана информация, а одитът на Етап 1 по същество е преглед на документи. Venvera ви дава готови шаблони за всеки задължителен документ на СУИС: политика за информационна сигурност, методология за оценка на риска, декларация за приложимост, план за третиране на риска и оперативни процедури. Контролът на версиите, работните процеси за одобрение и планирането на периодични прегледи ги поддържат готови за одит целогодишно.

  • Готови шаблони за всички задължителни документи на СУИС
  • Контрол на версиите с работни процеси за одобрение и преглед
  • Класификация на документите и настройки за контрол на достъпа
  • Планиране на периодични прегледи със сигнали при просрочие
  • Проследяване на потвържденията от служителите за ключовите политики
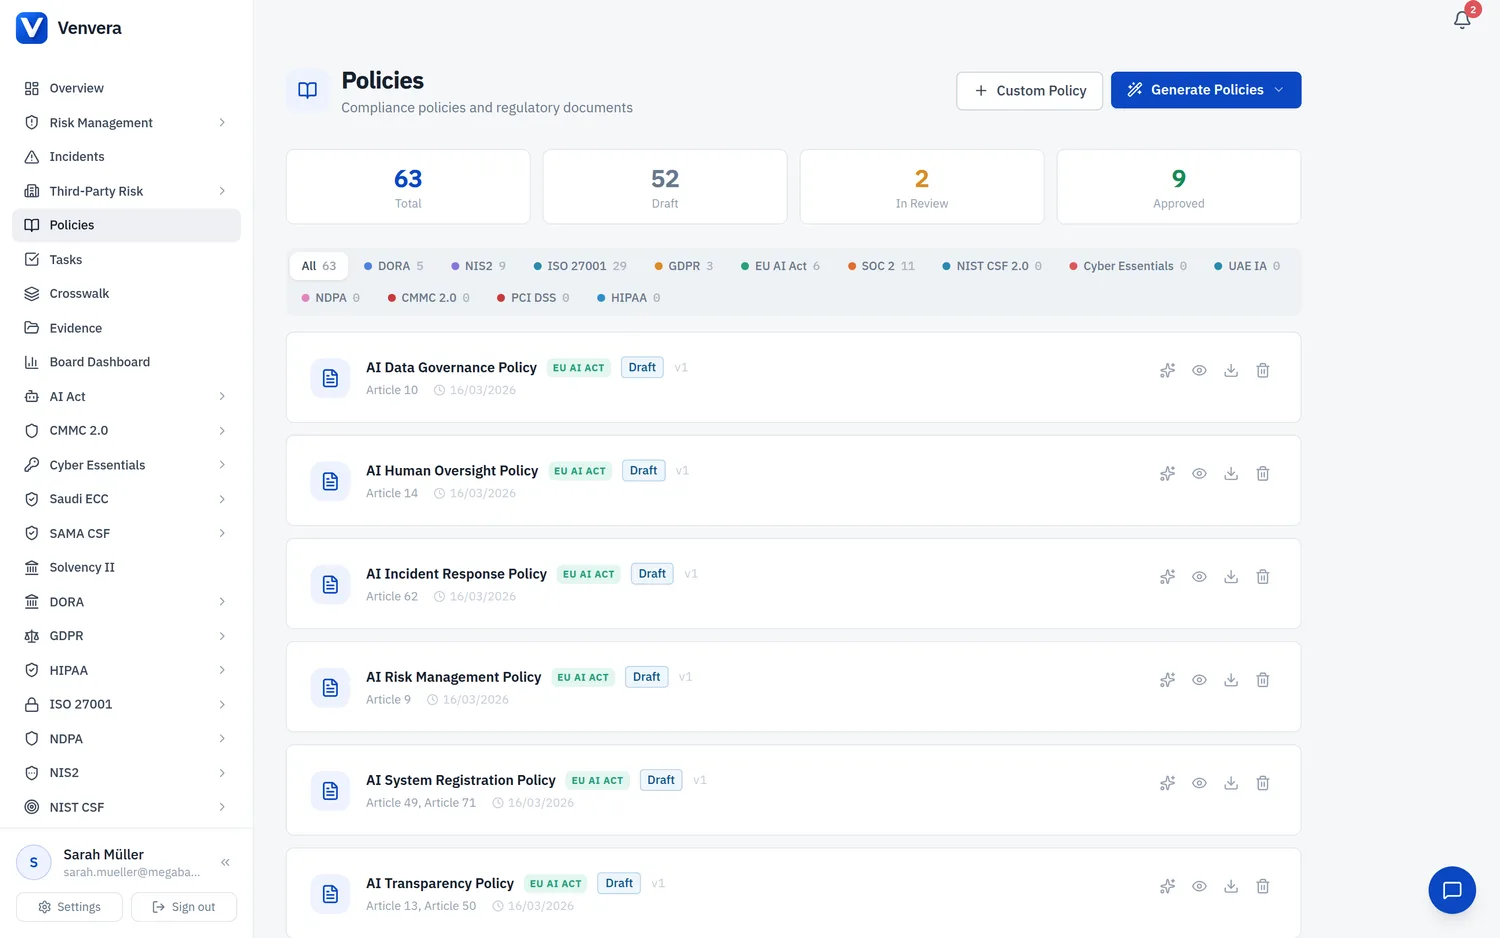
 app.venvera.com
/ БИБЛИОТЕКА С ПОЛИТИКИ · версионирани, одобрени, преглеждани по график
Clause 9.2

Вътрешни одити, които закриват собствените си констатации.

Clause 9.2 изисква планирани вътрешни одити на редовни интервали. Venvera води целия жизнен цикъл: планиране на одитната програма, определяне на обхвата, документиране на констатациите, класифициране на несъответствията, проследяване на коригиращите действия и потвърждаване на закриването. Всеки одит генерира официален доклад с препратки към доказателства и нищо не се отбелязва като завършено, докато коригиращото действие не бъде проверено и закрито.
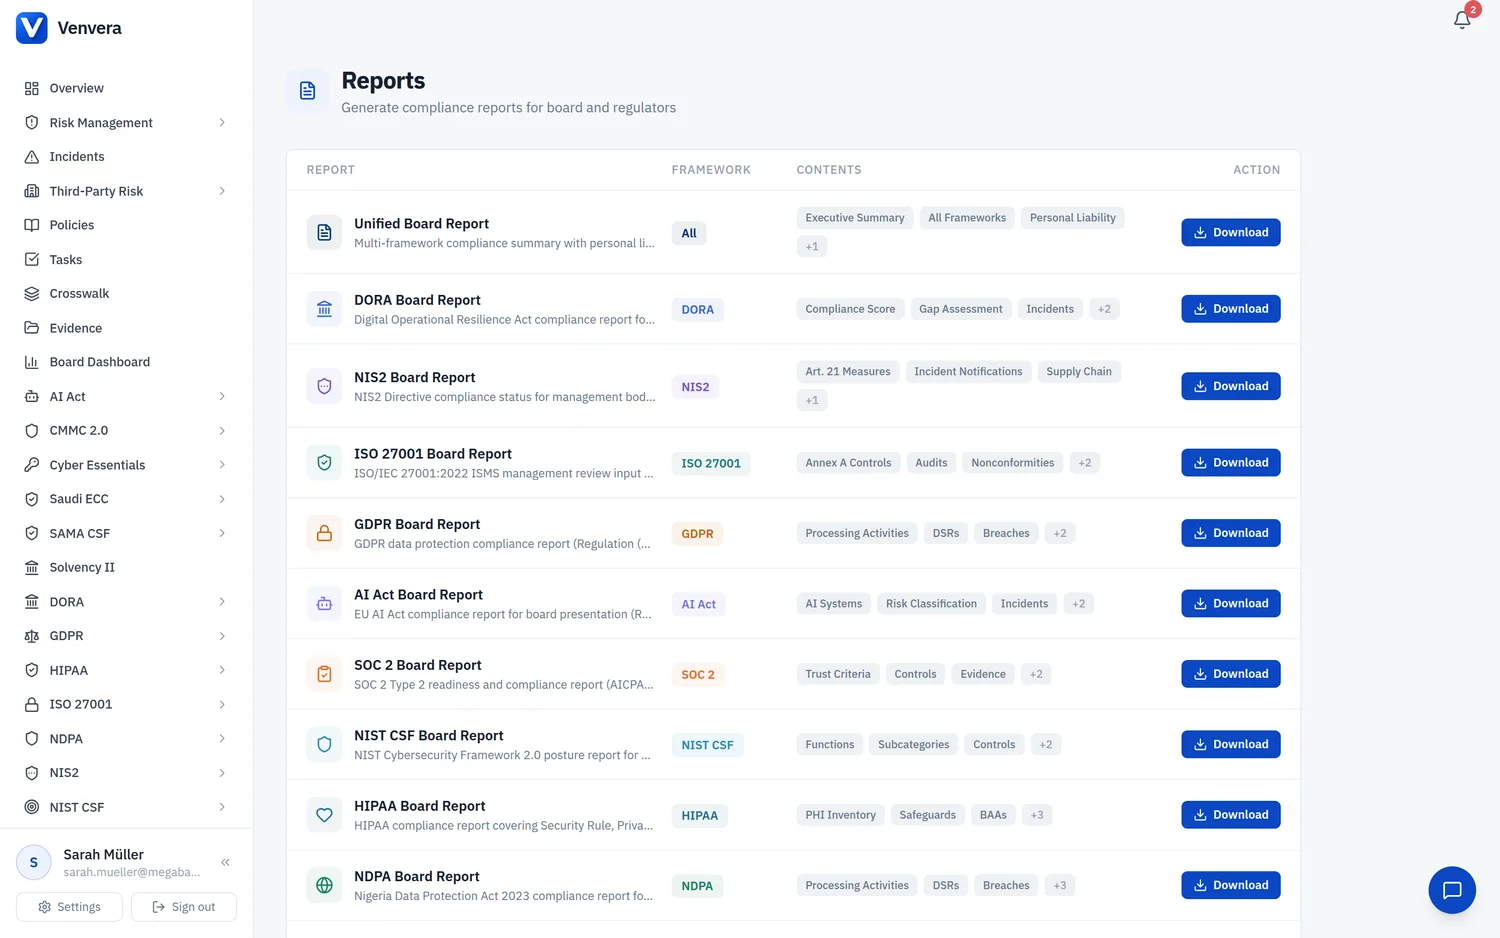
  • Планиране на одитната програма с управление на обхвата и графика
  • Документиране на констатации с класификация по тежест
  • Проследяване на несъответствия: съществено, несъществено, наблюдение, възможност
  • Възлагане на коригиращи действия със следене на сроковете
  • Генериране на одитен доклад с препратки към доказателства
 app.venvera.com
/ ОТЧЕТИ · официални одитни доклади с препратки към доказателства
Сертификация

Една оценка, която казва дали ще преминете Етап 2.

Един дашборд, който показва точно колко сте готови за сертификационния одит. Проследявайте изпълнението по всички клаузи на СУИС и контроли от Annex A, разглеждайте откритите несъответствия, потвърждавайте, че всеки задължителен документ е одобрен, и проверявайте, че прегледът от ръководството и вътрешните одити са актуални, така че вашето ръководство вижда графика до сертификацията предварително.

  • Обща оценка на готовността по всички клаузи и контроли
  • Обобщение на откритите несъответствия и коригиращи действия
  • Чеклист със задължителните документи и статус на одобрение
  • Проследяване на изпълнението на прегледа от ръководството и вътрешните одити
  • Чеклисти за подготовка за одитите на Етап 1 и Етап 2
 app.venvera.com
/ ГОТОВНОСТ · цялото СУИС на един екран
Защо да смените

Таблицата или Venvera.

Ръчен подход
Venvera
Контроли от Annex A
Чеклист в електронна таблица, без насоки
93 контроли с насоки по ISO 27002 и проследяване на доказателства
Оценка на пропуските
Еднократен доклад от консултант, статичен PDF
Жива оценка с проследяване на напредъка в реално време
Третиране на риска
Отделен регистър на рисковете, без връзка с контролите
Съпоставяне риск към контрол с изчисляване на остатъчния риск
Управление на политики
Споделен диск, без контрол на версиите
Библиотека с контрол на версиите и работни процеси за одобрение
Вътрешни одити
Word документи, ръчно проследяване
Пълен одитен жизнен цикъл с проследяване на несъответствия и коригиращи действия
Готовност за сертификация
Липсва видимост до деня на одита
Дашборд за готовност в реално време с чеклисти за подготовка

ISO 27001, с отговори.

Бъдете готови за одита заради сделката, която ви чака.

Започнете с безплатен доклад за пропуските по ISO 27001 Annex A - 10 минути, без имейл в началото.

✓ Във всеки платен план: готови за одит за 90 дни или връщаме парите*

10 минути · без имейл, за да започнете · без кредитна карта · остава ваше