NEWVenvera تتحدث لغتك: المنصة كاملة بالإنجليزية والألمانية والإسبانية والبلغارية والعربية والصينية.اطلع على الجديد →
برنامج الامتثال لـ ISO 27001

معيار الأمن الذي يعترف به العالم كله.

Venvera برنامج امتثال لـ ISO 27001 يبني نظام ISMS لديك، ويربط ضوابط Annex A، ويجمع الأدلة باستمرار، لتحصل على الشهادة التي يشترطها عملاؤك العالميون قبل توقيع الصفقات. ومجموعة الضوابط الواحدة نفسها تغذي SOC 2 وNIS2 وDORA، فتثبت الضابط مرة واحدة وتستوفيها جميعًا.

التنظيمية (37)الأفراد (8)المادية (14)التقنية (34)

ما القدر الذي تستوفيه بالفعل من ISO 27001؟

اختر الإطار الذي تطبقه بالفعل. يُدرج كل مجال ضوابط يظهر في الإطارين مع مرجع المتطلب في كل جانب، لترى الجزء القابل لإعادة الاستخدام من برنامجك الحالي قبل أن تحدد نطاق أي عمل جديد.

تطبقه بالفعل
مطلوب منك إضافته
29 من أصل 55 مجالًا في هذه المطابقة تظهر في كلٍّ من NIST SP 800-53 وISO 27001.
المجالNIST SP 800-53ISO 27001
التشفير
SC-13الحماية التشفيرية
SC-28حماية المعلومات المخزنة
SC-8سرية الإرسال وسلامته
A.8.24استخدام التشفير
إدارة مفاتيح التشفير
SC-12إنشاء مفاتيح التشفير وإدارتها
A.8.24استخدام التشفير
ضبط الوصول
AC-3إنفاذ ضوابط الوصول
AC-6الحد الأدنى من الامتيازات
A.5.15ضبط الوصول
إدارة الهوية
AC-2إدارة الحسابات
IA-4إدارة المعرّفات
A.5.16إدارة الهوية
المصادقة والمصادقة متعددة العوامل (MFA)
IA-2تحديد الهوية والمصادقة (المستخدمون من داخل المؤسسة)
IA-5إدارة أدوات المصادقة
A.5.17معلومات المصادقة
A.8.5المصادقة الآمنة
مراجعة صلاحيات الوصول
AC-2إدارة الحسابات
A.5.18صلاحيات الوصول
إدارة الوصول المميز
AC-6الحد الأدنى من الامتيازات
AC-5الفصل بين المهام
A.8.2صلاحيات الوصول المميزة
أمن الشبكات
SC-7حماية الحدود
AC-17الوصول عن بُعد
A.8.20أمن الشبكات
A.8.21أمن خدمات الشبكة
A.8.22الفصل بين الشبكات
إدارة الثغرات
RA-5مراقبة الثغرات وفحصها
SI-2معالجة العيوب
A.8.8إدارة الثغرات التقنية
التسجيل والمراقبة
AU-2تسجيل الأحداث
AU-6مراجعة سجلات التدقيق وتحليلها والإبلاغ عنها
AU-12إنشاء سجلات التدقيق
SI-4مراقبة النظام
A.8.15التسجيل
A.8.16أنشطة المراقبة
إدارة الحوادث
IR-4التعامل مع الحوادث
A.5.24Information security incident management planning and preparation
A.5.25تقييم أحداث أمن المعلومات واتخاذ القرار بشأنها
A.5.26الاستجابة لحوادث أمن المعلومات
مراجعة ما بعد الحادث
IR-4التعامل مع الحوادث
A.5.27التعلّم من حوادث أمن المعلومات
استمرارية الأعمال
CP-2خطة الطوارئ
A.5.29أمن المعلومات أثناء الاضطراب
A.5.30جاهزية تقنية المعلومات والاتصالات لاستمرارية الأعمال
النسخ الاحتياطي والاستعادة
CP-9النسخ الاحتياطي للنظام
CP-10تعافي النظام وإعادة بنائه
A.8.13النسخ الاحتياطي للمعلومات
إدارة مخاطر الأطراف الثالثة
SR-2خطة إدارة مخاطر سلسلة التوريد
A.5.19أمن المعلومات في العلاقات مع المورّدين
A.5.20معالجة أمن المعلومات ضمن اتفاقيات المورّدين
العناية الواجبة بالمورّدين
SR-6تقييمات المورّدين ومراجعاتهم
SA-4عملية الاقتناء
A.5.21إدارة أمن المعلومات في سلسلة توريد تقنية المعلومات والاتصالات
عقود المورّدين
SR-5استراتيجيات الاقتناء وأدواته وأساليبه
PS-7أمن الموظفين الخارجيين
A.5.20معالجة أمن المعلومات ضمن اتفاقيات المورّدين
مراقبة المورّدين
SR-3ضوابط سلسلة التوريد وعملياتها
SR-6تقييمات المورّدين ومراجعاتهم
A.5.22مراقبة خدمات المورّدين ومراجعتها وإدارة التغييرات عليها
تقييم المخاطر
RA-3تقييم المخاطر
PM-9استراتيجية إدارة المخاطر
A.5.7استخبارات التهديدات
سياسة أمن المعلومات
AC-1السياسة والإجراءات
PL-2خطط أمن النظام وخصوصيته
A.5.1سياسات أمن المعلومات
التدريب على الوعي الأمني
AT-2التدريب التثقيفي والتوعية
AT-3التدريب حسب الدور
A.6.3التوعية والتثقيف والتدريب في أمن المعلومات
تصنيف البيانات
MP-4تخزين الوسائط
A.5.12تصنيف المعلومات
A.8.10حذف المعلومات
A.8.12منع تسرّب البيانات
إدارة التغيير
CM-3ضبط التغييرات على التهيئة
A.8.32إدارة التغيير
التطوير الآمن
SA-3دورة حياة تطوير النظام
SA-8مبادئ هندسة الأمن والخصوصية
A.8.25دورة حياة التطوير الآمن
A.8.28الترميز الآمن
الاختبار الأمني
SA-11اختبار المطوّر وتقييمه
CA-2تقييمات الضوابط
A.5.35المراجعة المستقلة لأمن المعلومات
إدارة التهيئة
CM-2خط أساس التهيئة
CM-7الحد الأدنى من الوظائف
CM-8جرد مكونات النظام
A.8.9إدارة التهيئة
الحماية من البرمجيات الخبيثة
SI-3الحماية من التعليمات البرمجية الخبيثة
SI-5التنبيهات والإرشادات والتوجيهات الأمنية
A.8.7الحماية من البرمجيات الخبيثة
الفصل بين المهام
AC-5الفصل بين المهام
A.5.3الفصل بين المهام
حماية السجلات
AU-9حماية معلومات التدقيق
A.5.33حماية السجلات

يعني كل صف أن المتطلبين يغطيان المجال نفسه، لذا يمكن عادةً لتطبيق واحد ومجموعة أدلة واحدة أن يخدما الاثنين. ولا يعني ذلك أن استيفاء أحدهما يمنح شهادة الآخر: فلكل إطار نطاقه وصياغته وتقييمه الخاص، وبعض المتطلبات ليس لها مقابل على الإطلاق. تعامل مع هذا بوصفه خريطة أولية للتخطيط، ثم تحقّق من كل صف مقابل نص المتطلب.

ما هو ISO 27001، ولماذا يطلبه المشترون منك؟

ISO 27001 هو المعيار الدولي لنظم إدارة أمن المعلومات (ISMS): إطار عمل منهجي لإدارة المعلومات الحساسة عبر تقييم المخاطر والضوابط الأمنية والتحسين المستمر، مع 93 ضابطًا في Annex A موزعة على أربعة محاور في نسخة 2022. وهو أيضًا الشهادة التي تطلبها إدارات المشتريات في الشركات الكبرى بالاسم، ووثيقة الاعتماد الأمنية المعترف بها في كل سوق على وجه الأرض. الشهادة الصادرة عن جهة معتمدة تخبر العملاء والشركاء والجهات التنظيمية بأن أمنك متحقق منه بشكل مستقل، وبدونها تتعثر الصفقات العالمية في مرحلة مراجعة المورّدين وتذهب إلى المنافس الحاصل عليها.
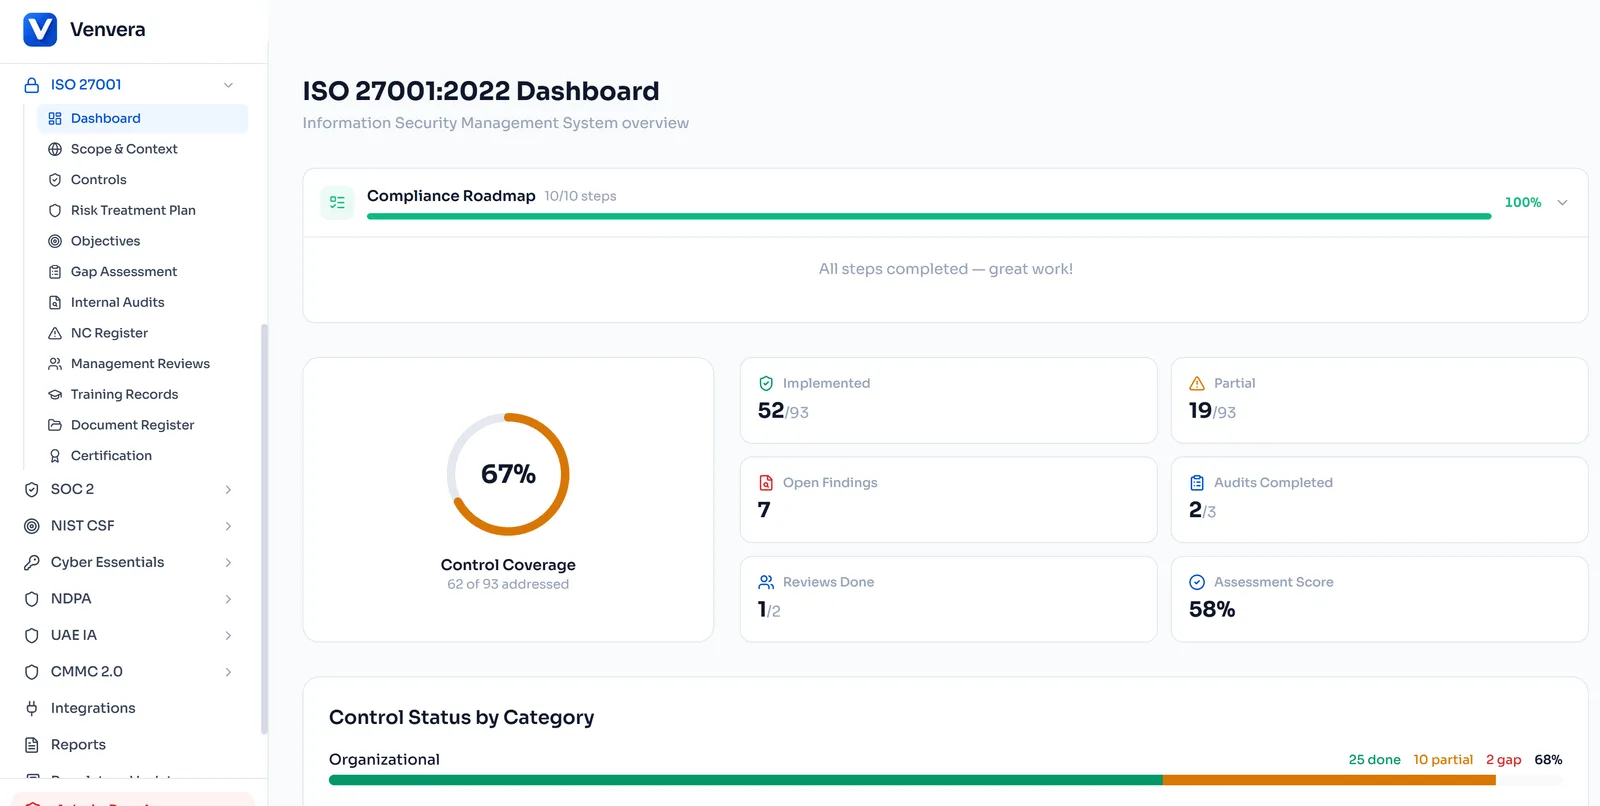
 app.venvera.com
/ ISO 27001 · تغطية Annex A وجاهزية الشهادة على شاشة واحدة
93
ضابطًا من Annex A متتبعة
4
محاور للضوابط: تنظيمية وأفراد ومادية وتقنية
2022
أحدث نسخة مدعومة من ISO 27001
نقرة واحدة
تصدير بيان قابلية التطبيق (SoA)
Annex A

ضوابط Annex A الثلاثة والتسعون كلها، مع الإرشادات مدمجة.

كل ضابط من ISO 27001:2022، منظم في أربعة محاور: التنظيمية (37) والأفراد (8) والمادية (14) والتقنية (34). يأتي كل ضابط مع إرشادات تنفيذ مستمدة من ISO 27002، ومتطلبات الأدلة، وارتباطات عبر الأطر مع DORA وNIS2 وGDPR، فيُحتسب العمل الذي تنجزه لـ ISO 27001 في كل موضع ينطبق عليه.

  • الضوابط الثلاثة والتسعون كلها مع إرشادات تنفيذ من ISO 27002
  • تنظيم في أربعة محاور: التنظيمية والأفراد والمادية والتقنية
  • حالة التنفيذ من "لم يبدأ" حتى "فعّال"
  • إرفاق الأدلة وتقييم الفاعلية لكل ضابط
  • ربط عبر الأطر مع DORA وNIS2 وGDPR وغيرها
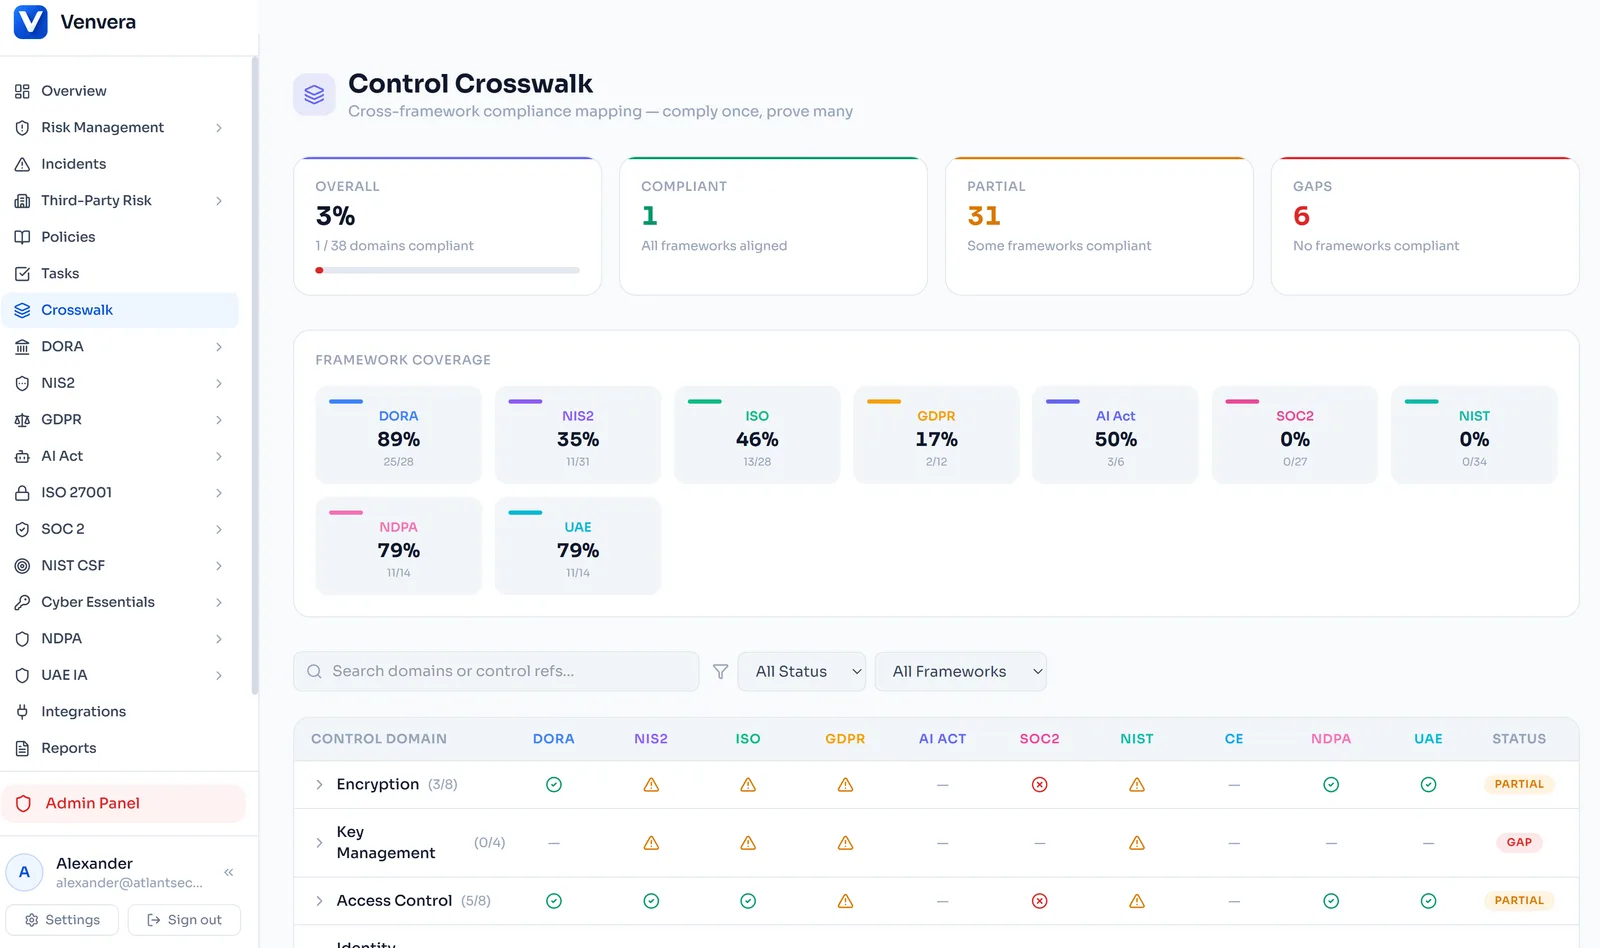
 app.venvera.com
/ الربط بين الأطر · ضابط واحد يستوفي كل إطار ينطبق عليه
التقييم

اعرف بدقة كم تبعد عن الشهادة.

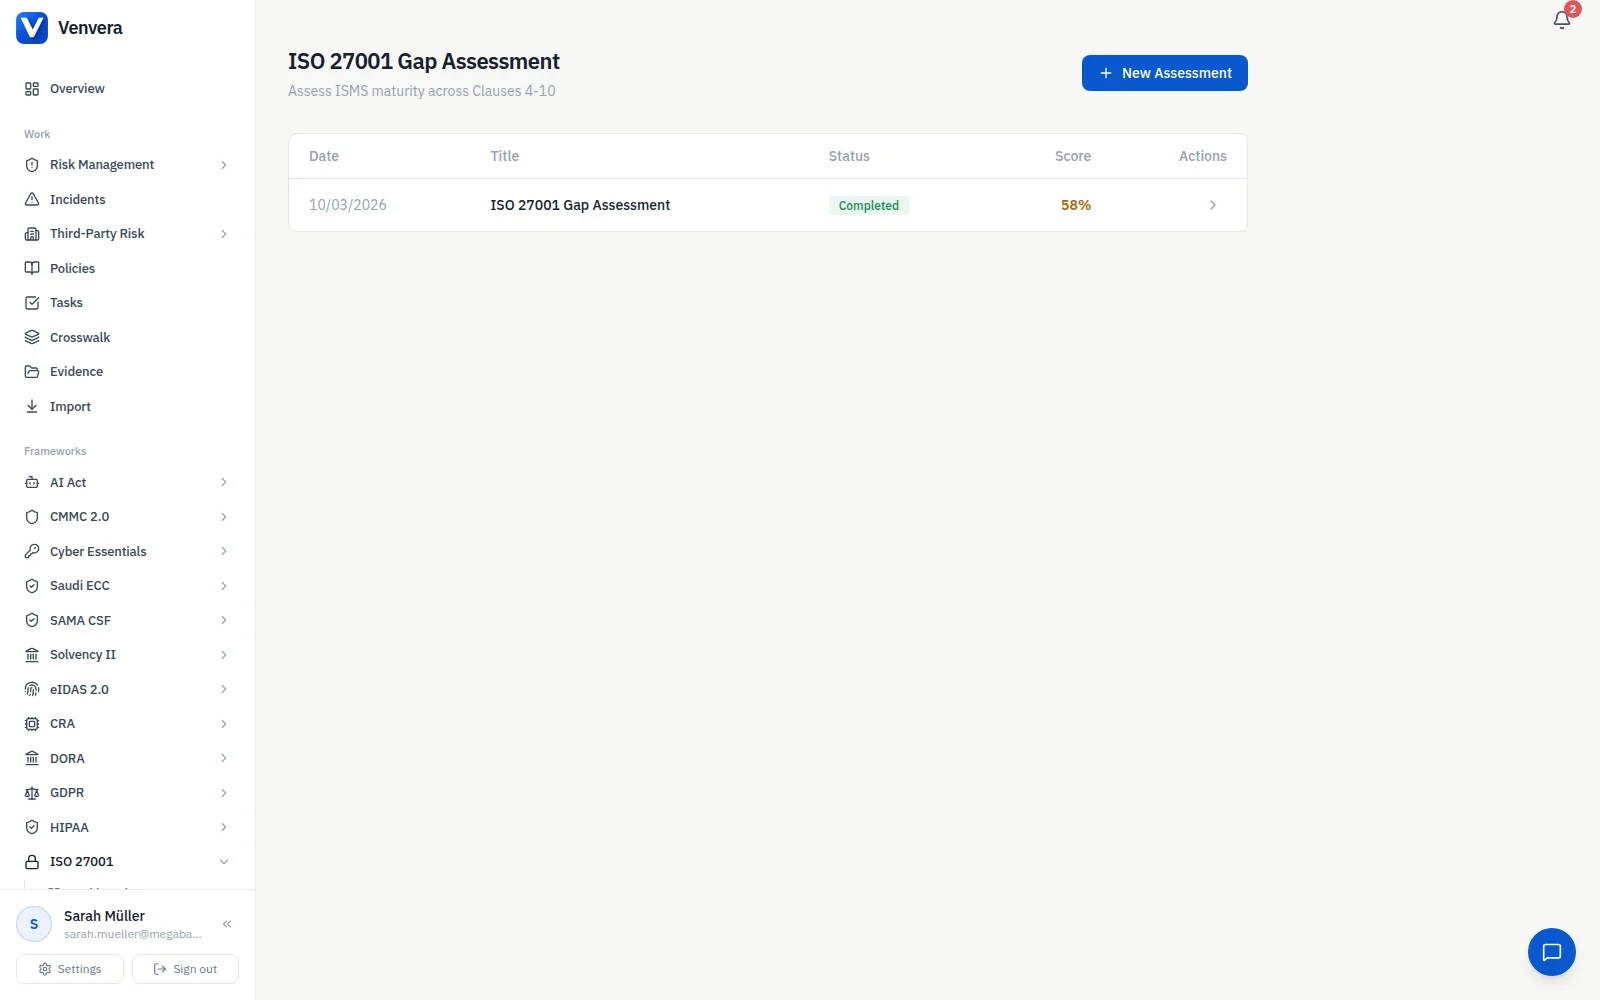
تقييم فجوات منظم يقيس وضعك مقابل كل ضابط من ضوابط Annex A وكل بند من بنود ISMS على مقياس نضج، ثم يسلمك خارطة طريق معالجة مرتبة حسب الأولوية مع تقديرات الجهد والمسؤولين. ويتحدّث التقييم لحظيًا مع تنفيذك الضوابط: رؤية حية لجاهزية الشهادة محدّثة على الدوام.

  • استبيانات منظمة لكل ضابط من Annex A وكل بند من ISMS
  • تدرّج النضج: غير منطبق، لم يبدأ، جزئي، منفذ، فعّال
  • خارطة طريق معالجة مُنشأة تلقائيًا مع ترتيب الأولويات
  • تقديرات الجهد وإسناد المسؤولية لكل بند معالجة
  • تتبع لحظي للتقدم مع تنفيذ الضوابط
 app.venvera.com
/ تقييم الفجوات · نضج مُدرَّج لكل ضابط وبند
Clause 6.1

خطط معالجة مخاطر يقبلها مدققك فعلًا.

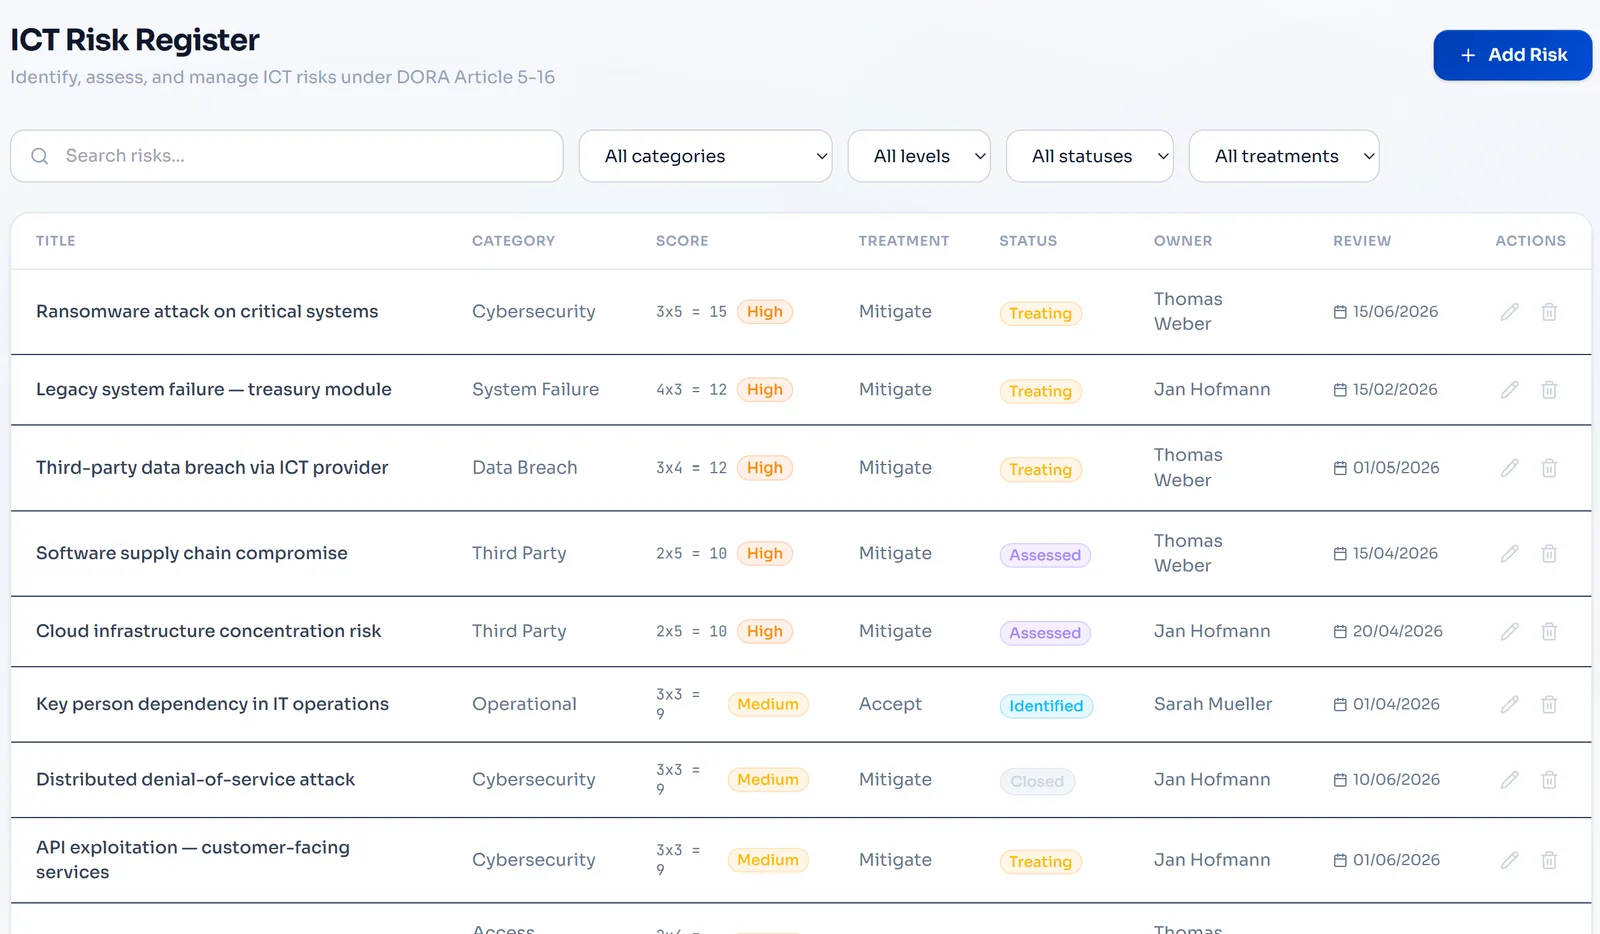
يشترط Clause 6.1 من ISO 27001 عملية لتقييم المخاطر وخططًا لمعالجتها. تربط Venvera كل خطر محدد بضوابط Annex A التي تخففه، وتتتبع قرارات المعالجة، وتراقب الخطر المتبقي بعد تطبيق الضوابط. وتُصدَّر الخطة كمستند رسمي لمدقق الشهادة لديك، ويتولد بيان قابلية التطبيق تلقائيًا من قراراتك.

  • ربط المخاطر بالضوابط عبر ضوابط Annex A الثلاثة والتسعين كلها
  • تتبع قرارات المعالجة: تخفيف، قبول، نقل، تجنب
  • احتساب الخطر المتبقي بعد تطبيق الضوابط
  • توليد بيان قابلية التطبيق (SoA)
  • تصدير خطة معالجة مخاطر رسمية للمدققين
 app.venvera.com
/ سجل المخاطر · كل خطر مربوط بالضوابط التي تعالجه
Clause 7.5

كل مستند في ISMS، مضبوط الإصدار ومعتمد ومحدّث.

يشترط Clause 7.5 معلومات موثقة خاضعة للضبط، وتدقيق المرحلة الأولى في جوهره مراجعة للمستندات. تمنحك Venvera قوالب جاهزة لكل مستند مطلوب في ISMS: سياسة أمن المعلومات، ومنهجية تقييم المخاطر، وبيان قابلية التطبيق، وخطة معالجة المخاطر، والإجراءات التشغيلية. ويُبقيها ضبط الإصدارات ومسارات الاعتماد وجدولة المراجعات الدورية جاهزة للتدقيق طوال العام.

  • قوالب جاهزة لجميع مستندات ISMS المطلوبة
  • ضبط الإصدارات مع مسارات الاعتماد والمراجعة
  • تصنيف المستندات وإعدادات ضبط الوصول
  • جدولة المراجعات الدورية مع تنبيهات التأخر
  • تتبع إقرارات الموظفين بالسياسات الرئيسية
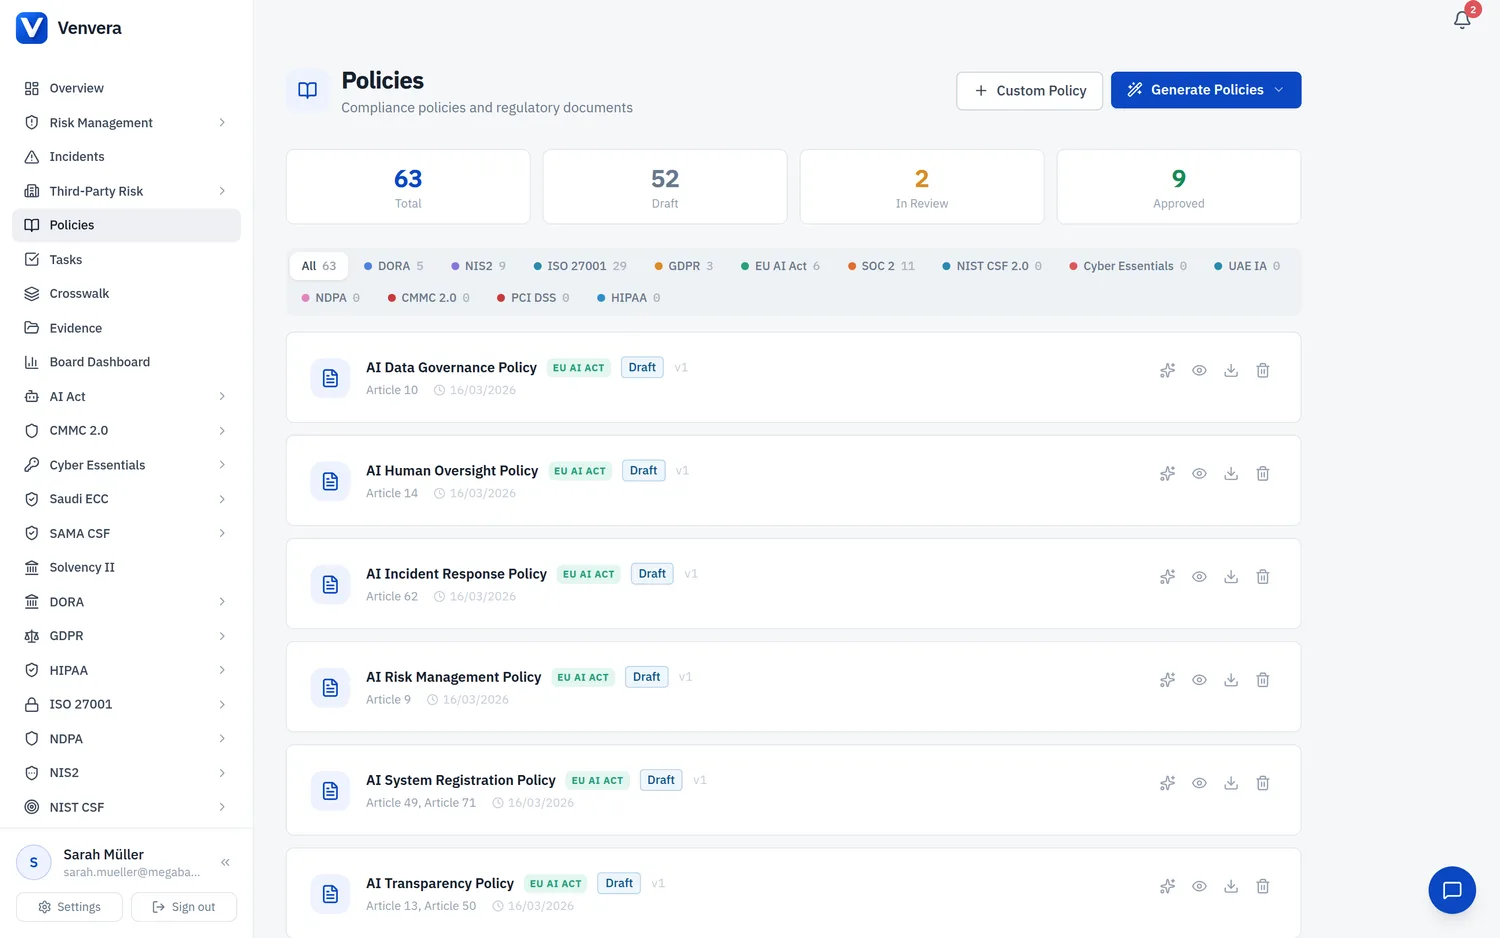
 app.venvera.com
/ مكتبة السياسات · مضبوطة الإصدار ومعتمدة ومراجعة وفق الجدول
Clause 9.2

عمليات تدقيق داخلي تُغلق نتائجها بنفسها.

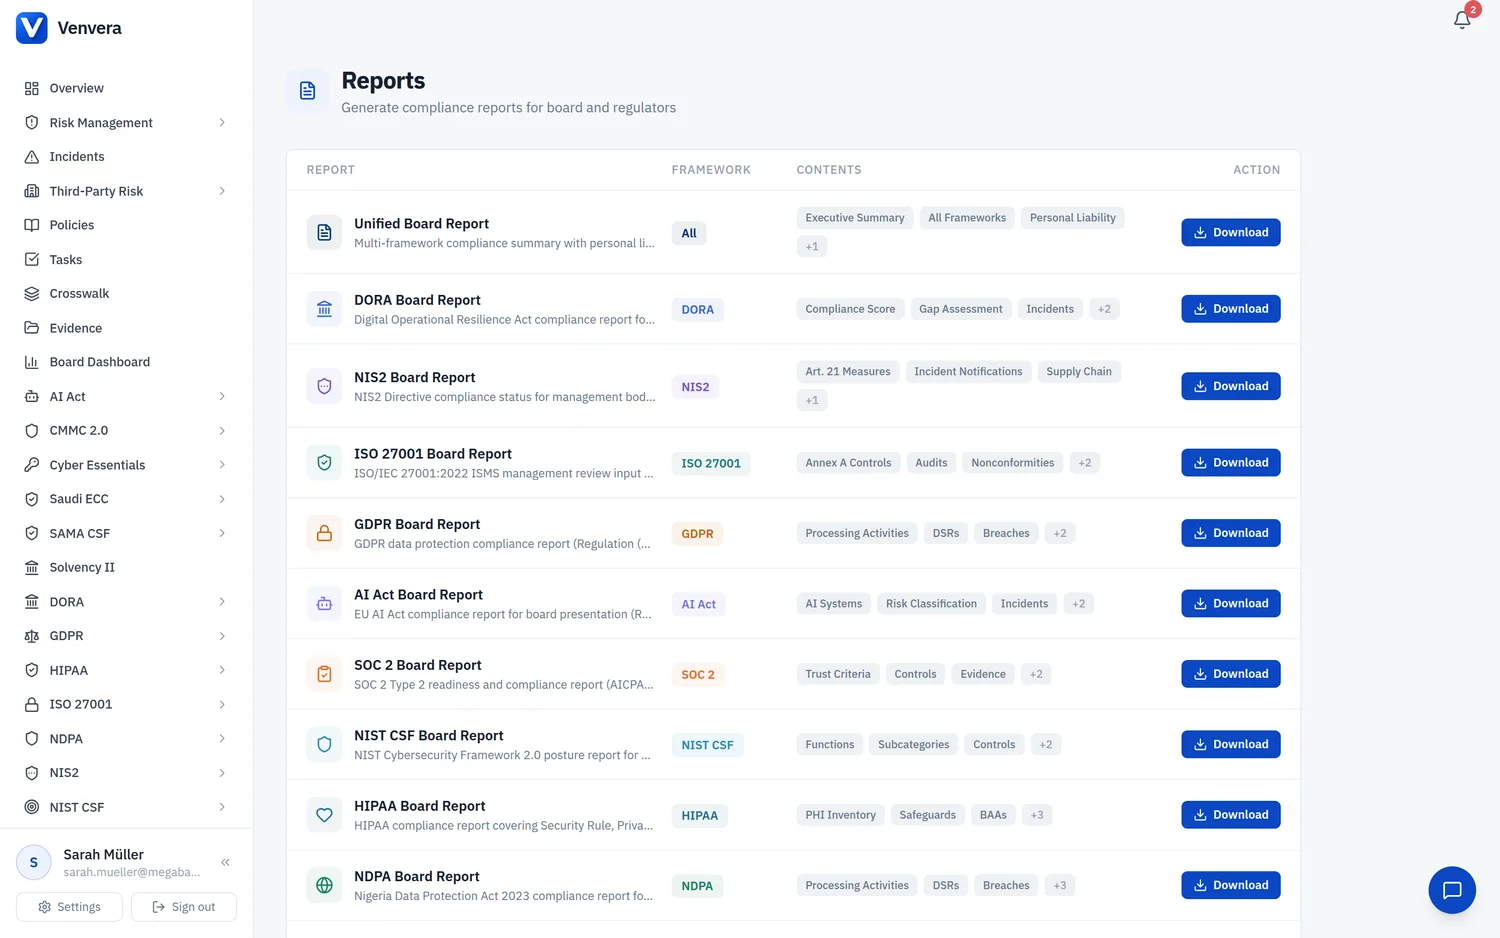
يشترط Clause 9.2 عمليات تدقيق داخلي مخططة على فترات منتظمة. تدير Venvera دورة الحياة الكاملة: تخطيط برنامج التدقيق، وتحديد النطاق، وتوثيق النتائج، وتصنيف حالات عدم المطابقة، وتتبع الإجراءات التصحيحية، والتحقق من الإغلاق. يُنشئ كل تدقيق تقريرًا رسميًا مع مراجع الأدلة، ولا يُعلَّم أي بند منجزًا حتى يُتحقق من إغلاق الإجراء التصحيحي.

  • تخطيط برنامج التدقيق مع إدارة النطاق والجدول
  • توثيق النتائج مع تصنيف درجة الخطورة
  • تتبع عدم المطابقة: جسيمة، بسيطة، ملاحظة، فرصة تحسين
  • إسناد الإجراءات التصحيحية مع تتبع المهل
  • توليد تقارير التدقيق مع مراجع الأدلة
 app.venvera.com
/ التقارير · تقارير تدقيق رسمية مع مراجع الأدلة
الشهادة

درجة واحدة تخبرك هل ستجتاز المرحلة الثانية.

لوحة واحدة تعرض بدقة مدى جاهزيتك لتدقيق الشهادة. تتبع الإنجاز عبر جميع بنود ISMS وضوابط Annex A، واستعرض حالات عدم المطابقة المعلقة، وتأكد من اعتماد كل مستند مطلوب، وتحقق من حداثة مراجعة الإدارة وعمليات التدقيق الداخلي، ليرى فريق قيادتك الجدول الزمني للشهادة بوضوح كامل.

  • درجة جاهزية إجمالية عبر جميع البنود والضوابط
  • ملخص حالات عدم المطابقة والإجراءات التصحيحية المعلقة
  • قائمة تحقق للمستندات المطلوبة مع حالة الاعتماد
  • تتبع إتمام مراجعة الإدارة والتدقيق الداخلي
  • قوائم تحضير لتدقيقَي المرحلة الأولى والمرحلة الثانية
 app.venvera.com
/ الجاهزية · نظام ISMS بأكمله على شاشة واحدة
لماذا الانتقال

جدول البيانات أو Venvera.

الطريقة اليدوية
Venvera
ضوابط Annex A
قائمة تحقق في جدول بيانات دون إرشادات
93 ضابطًا مع إرشادات ISO 27002 وتتبع الأدلة
تقييم الفجوات
تقرير استشاري لمرة واحدة وملف PDF جامد
تقييم حي مع تتبع لحظي للتقدم
معالجة المخاطر
سجل مخاطر منفصل دون ربط بالضوابط
ربط المخاطر بالضوابط مع احتساب الخطر المتبقي
إدارة السياسات
مجلد مشترك دون ضبط للإصدارات
مكتبة مضبوطة الإصدارات مع مسارات الاعتماد
التدقيق الداخلي
مستندات Word وتتبع يدوي
دورة تدقيق كاملة مع تتبع عدم المطابقة والإجراءات التصحيحية
جاهزية الشهادة
غياب الرؤية حتى يوم التدقيق
لوحة جاهزية لحظية مع قوائم تحضير

أسئلة ISO 27001، مجابة.

كن جاهزًا للتدقيق من أجل الصفقة التي تنتظرك.

ابدأ بتقرير فجوات مجاني يغطي Annex A من ISO 27001 - 10 دقائق، ودون بريد إلكتروني للبدء.

✓ مع كل خطة مدفوعة: جاهزية للتدقيق خلال 90 يومًا أو استرداد أموالك*

10 دقائق · لا يلزم بريد إلكتروني للبدء · دون بطاقة ائتمانية · يبقى ملكًا لك