Der Sicherheitsstandard, den die ganze Welt anerkennt.
Venvera ist ISO-27001-Compliance-Software, die Ihr ISMS aufbaut, Annex A zuordnet und Nachweise laufend sammelt. So werden Sie für die Aufträge zertifiziert, die Ihre internationalen Kunden ohne Zertifikat nicht vergeben. Ein Kontrollsatz speist zugleich SOC 2, NIS2 und DORA, Sie belegen es also einmal und erfüllen alle.
Wie viel von ISO 27001 erfüllen Sie bereits?
Wählen Sie das Rahmenwerk, das Sie bereits umsetzen. Jeder Kontrollbereich, der in beiden vorkommt, wird mit der Anforderungsreferenz auf beiden Seiten aufgeführt, sodass Sie den wiederverwendbaren Teil Ihres bestehenden Programms sehen, bevor Sie neue Arbeit planen.
Eine Zeile bedeutet, dass die beiden Anforderungen denselben Bereich abdecken, sodass eine Umsetzung und ein Satz Nachweise in der Regel beiden dienen können. Das heißt nicht, dass die Erfüllung der einen die andere zertifiziert: Jedes Rahmenwerk behält seinen eigenen Geltungsbereich, Wortlaut und seine eigene Bewertung, und manche Anforderungen haben gar kein Gegenstück. Verstehen Sie dies als Ausgangskarte für die Planung und prüfen Sie dann jede Zeile anhand des Anforderungstexts.
Was ist ISO 27001, und warum verlangen Ihre Käufer die Norm?
ISO 27001 ist die internationale Norm für Informationssicherheits-Managementsysteme (ISMS): ein systematischer Rahmen, um schützenswerte Informationen über Risikobewertung, Sicherheitskontrollen und kontinuierliche Verbesserung zu steuern, mit 93 Annex-A-Kontrollen in vier Themenbereichen in der Fassung von 2022. Es ist zugleich das Zertifikat, nach dem der Einkauf großer Unternehmen namentlich fragt, der eine Sicherheitsnachweis, der in jedem Markt der Welt anerkannt ist. Eine Zertifizierung durch eine akkreditierte Stelle sagt Kunden, Partnern und Aufsichtsbehörden, dass Ihre Sicherheit unabhängig geprüft ist. Ohne sie bleiben internationale Aufträge in der Lieferantenprüfung hängen und gehen an den Wettbewerber, der das Zertifikat hat.
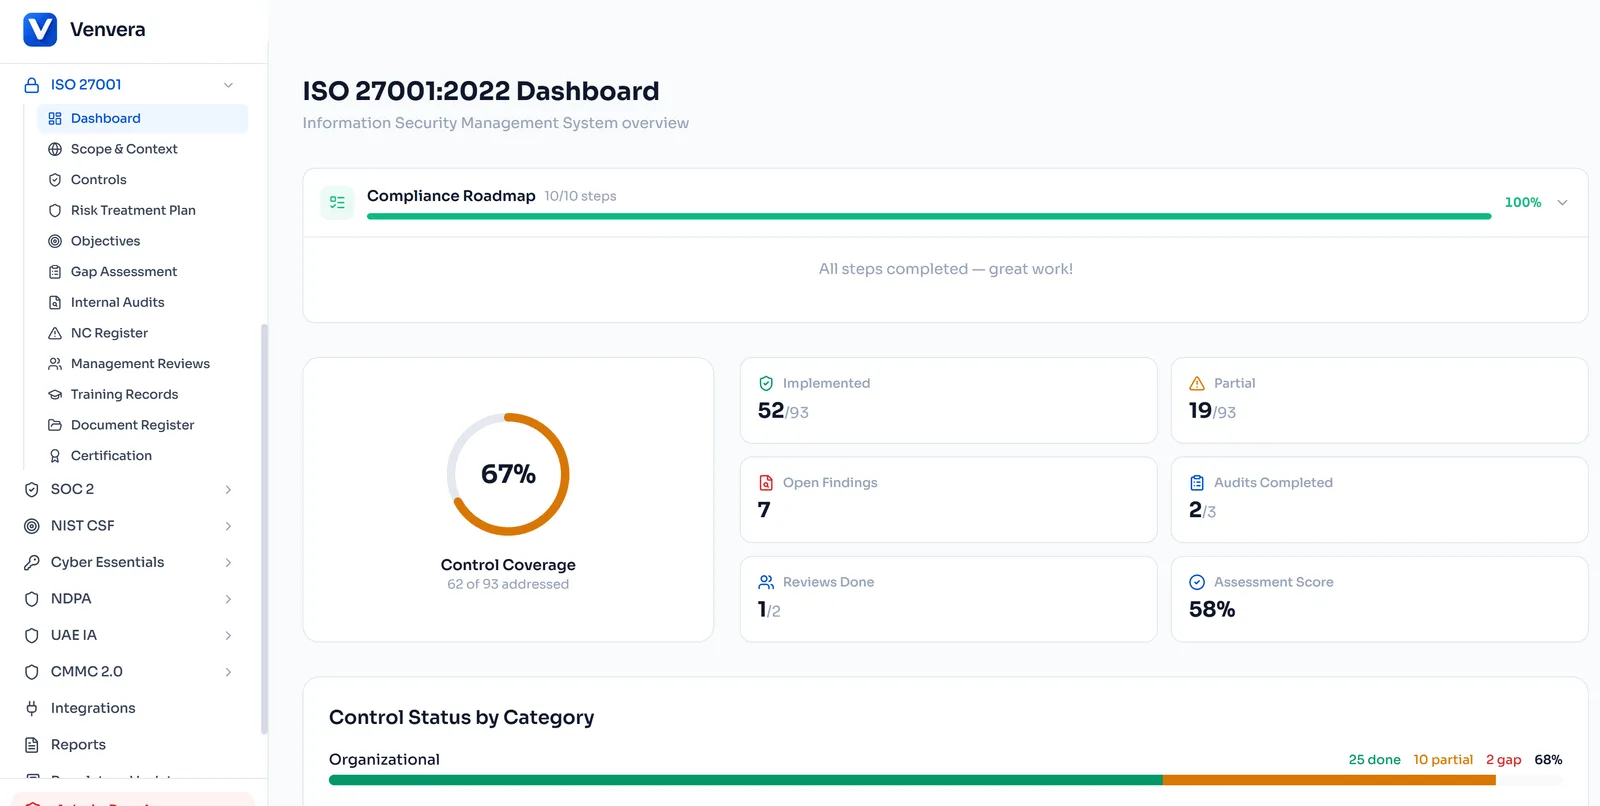
Alle 93 Annex-A-Kontrollen samt eingebauter Anleitung.
Jede Kontrolle aus ISO 27001:2022, gegliedert in vier Themenbereiche: organisatorisch (37), personell (8), physisch (14) und technologisch (34). Jede kommt mit Umsetzungshinweisen aus ISO 27002, Nachweisanforderungen und rahmenübergreifenden Zuordnungen zu DORA, NIS2 und DSGVO, sodass die Arbeit für ISO 27001 überall dort zählt, wo sie gilt.
- Alle 93 Kontrollen mit Umsetzungshinweisen aus ISO 27002
- Gliederung in vier Themen: organisatorisch, personell, physisch, technologisch
- Umsetzungsstand von nicht begonnen bis wirksam
- Nachweisanhang und Wirksamkeitsbewertung je Kontrolle
- Rahmenübergreifende Zuordnung zu DORA, NIS2, DSGVO und weiteren
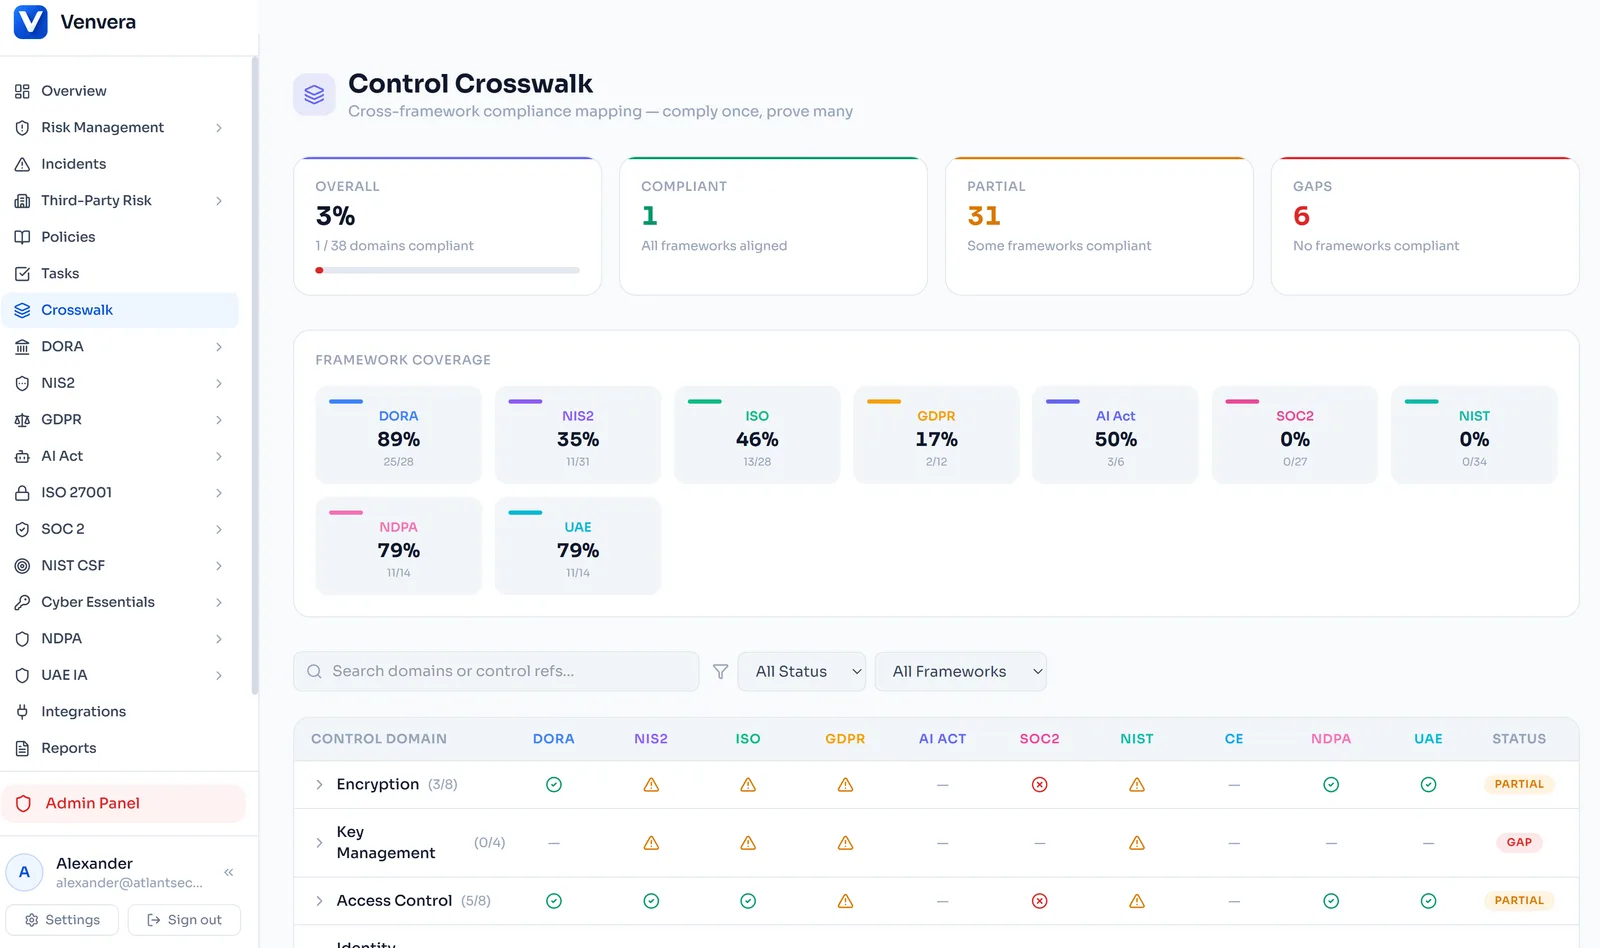
Wissen Sie genau, wie weit Sie von der Zertifizierung entfernt sind.
Eine strukturierte Gap-Analyse bewertet Ihre Lage gegen jede Annex-A-Kontrolle und jeden ISMS-Abschnitt auf einer Reifeskala und übergibt Ihnen eine priorisierte Maßnahmen-Roadmap mit Aufwandsschätzungen und Verantwortlichen. Sie aktualisiert sich in Echtzeit, während Sie Kontrollen umsetzen: ein lebender Blick auf die Zertifizierungsreife, der am Freitag noch stimmt.
- Strukturierte Fragebögen für jede Annex-A-Kontrolle und jeden ISMS-Abschnitt
- Reifebewertung: nicht anwendbar, nicht begonnen, teilweise, umgesetzt, wirksam
- Automatisch erzeugte Maßnahmen-Roadmap mit Prioritätsrang
- Aufwandsschätzung und Verantwortliche je Maßnahme
- Fortschrittsverfolgung in Echtzeit, während Kontrollen umgesetzt werden
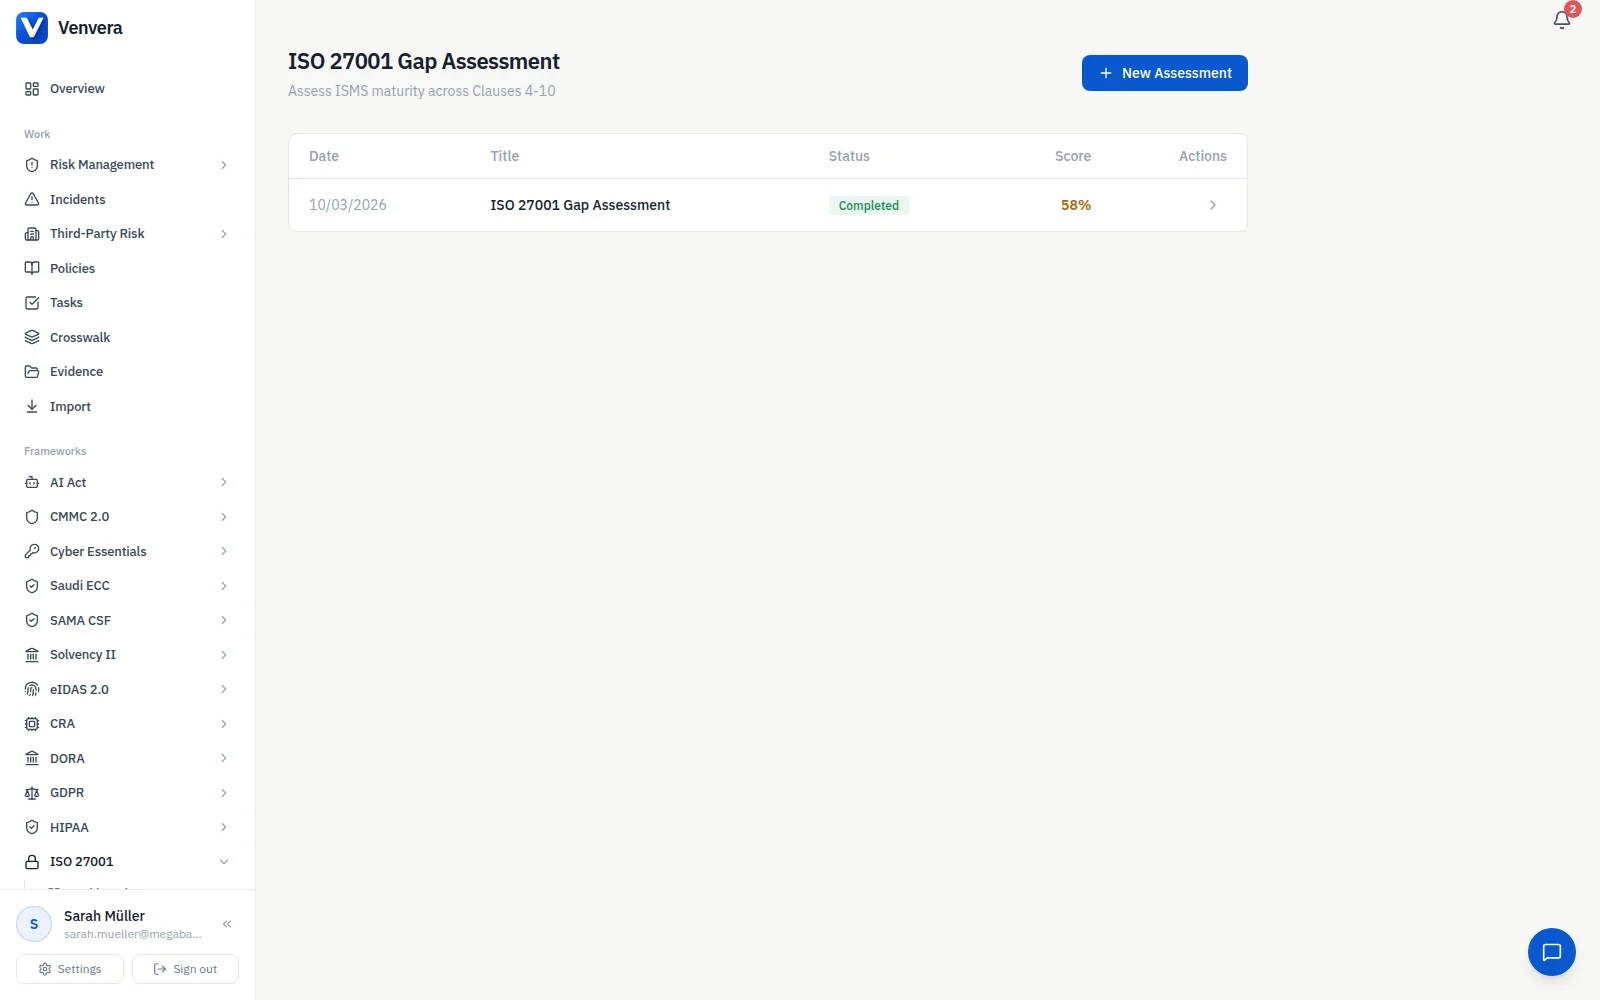
Risikobehandlungspläne, die Ihr Prüfer tatsächlich annimmt.
ISO 27001 Clause 6.1 verlangt einen Prozess zur Risikobewertung und Risikobehandlungspläne. Venvera verknüpft jedes erkannte Risiko mit den Annex-A-Kontrollen, die es mindern, verfolgt Behandlungsentscheidungen und überwacht das Restrisiko nach Anwendung der Kontrollen. Der Plan lässt sich als formales Dokument für Ihr Zertifizierungsaudit exportieren, und die Erklärung zur Anwendbarkeit entsteht aus Ihren Entscheidungen von selbst.
- Verknüpfung von Risiko zu Kontrolle über alle 93 Annex-A-Kontrollen
- Verfolgung der Behandlungsentscheidung: mindern, akzeptieren, übertragen, vermeiden
- Berechnung des Restrisikos nach Anwendung der Kontrollen
- Erzeugung der Erklärung zur Anwendbarkeit (SoA)
- Export des formalen Risikobehandlungsplans für Prüfer
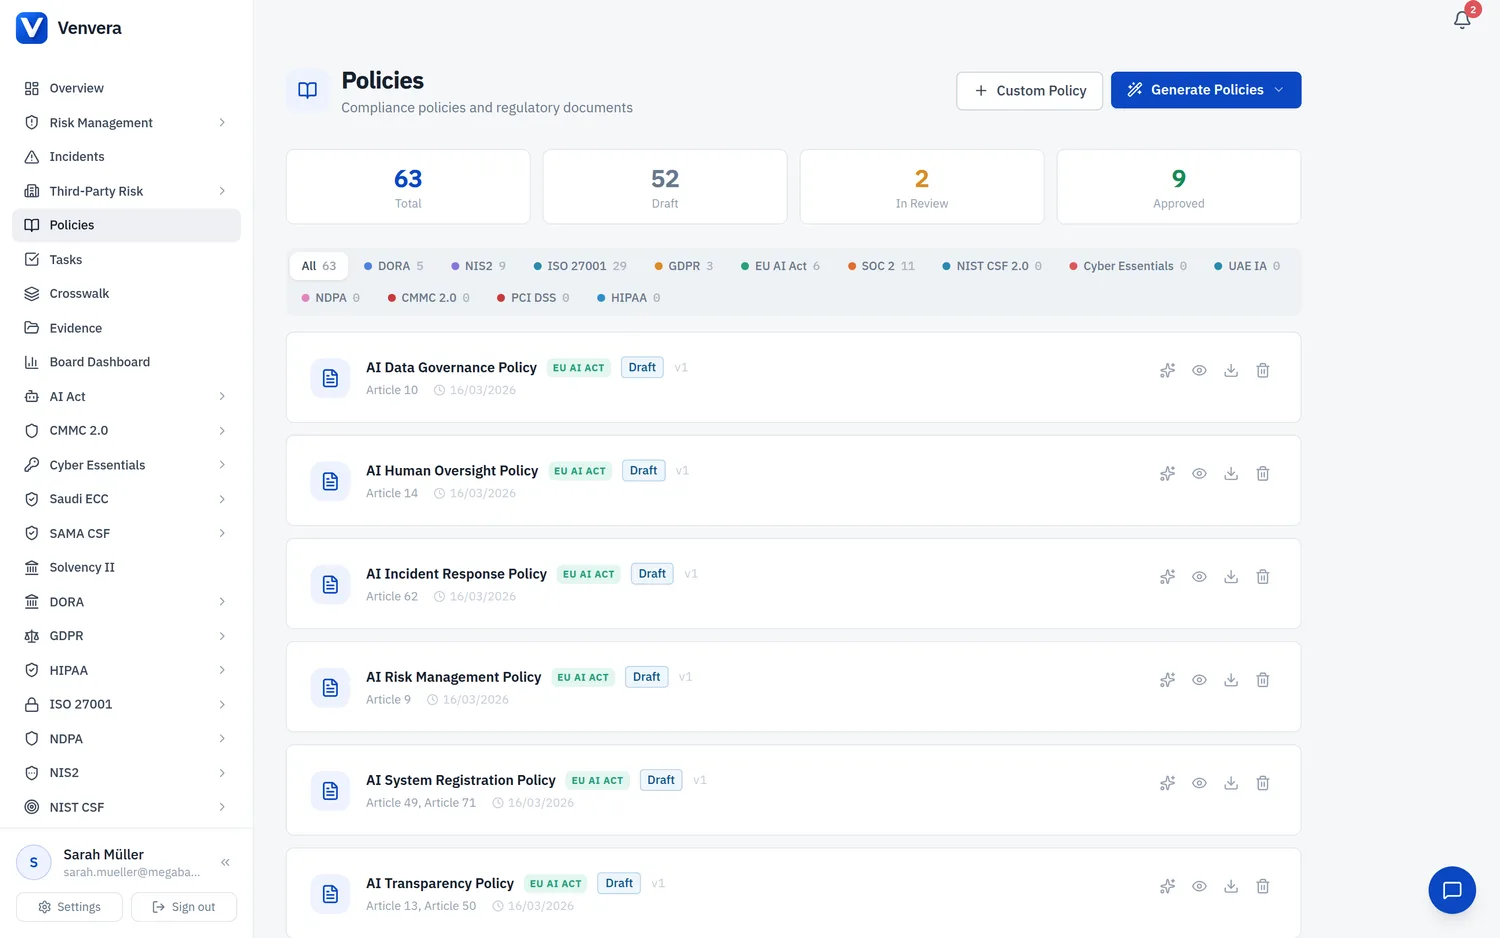
Jedes ISMS-Dokument, versioniert, freigegeben und aktuell.
Clause 7.5 verlangt gelenkte dokumentierte Information, und ein Stufe-1-Audit ist im Kern eine Dokumentenprüfung. Venvera gibt Ihnen vorgefertigte Vorlagen für jedes geforderte ISMS-Dokument: Informationssicherheitsrichtlinie, Methodik der Risikobewertung, Erklärung zur Anwendbarkeit, Risikobehandlungsplan und Betriebsverfahren. Versionskontrolle, Freigabeabläufe und geplante Überprüfungen halten sie das ganze Jahr über prüfungsbereit.
- Vorgefertigte Vorlagen für alle geforderten ISMS-Dokumente
- Versionskontrolle mit Freigabe- und Überprüfungsabläufen
- Dokumentenklassifizierung und Einstellungen zur Zugriffskontrolle
- Geplante Überprüfungen mit Warnung bei Überfälligkeit
- Verfolgung der Kenntnisnahme zentraler Richtlinien durch Beschäftigte
Interne Audits, die ihre Feststellungen selbst schließen.
Clause 9.2 verlangt geplante interne Audits in regelmäßigen Abständen. Venvera führt den gesamten Lebenszyklus: Planung des Auditprogramms, Festlegung des Umfangs, Dokumentation der Feststellungen, Einstufung von Abweichungen, Verfolgung von Korrekturmaßnahmen und Prüfung des Abschlusses. Jedes Audit erzeugt einen formalen Bericht mit Nachweisverweisen, und nichts gilt als erledigt, bevor die Korrekturmaßnahme als geschlossen bestätigt ist.
- Planung des Auditprogramms mit Umfangs- und Terminverwaltung
- Dokumentation der Feststellungen mit Einstufung nach Schweregrad
- Verfolgung von Abweichungen: Haupt-, Nebenabweichung, Beobachtung, Verbesserungspotenzial
- Zuweisung von Korrekturmaßnahmen mit Fristenverfolgung
- Erzeugung des Auditberichts mit Nachweisverweisen
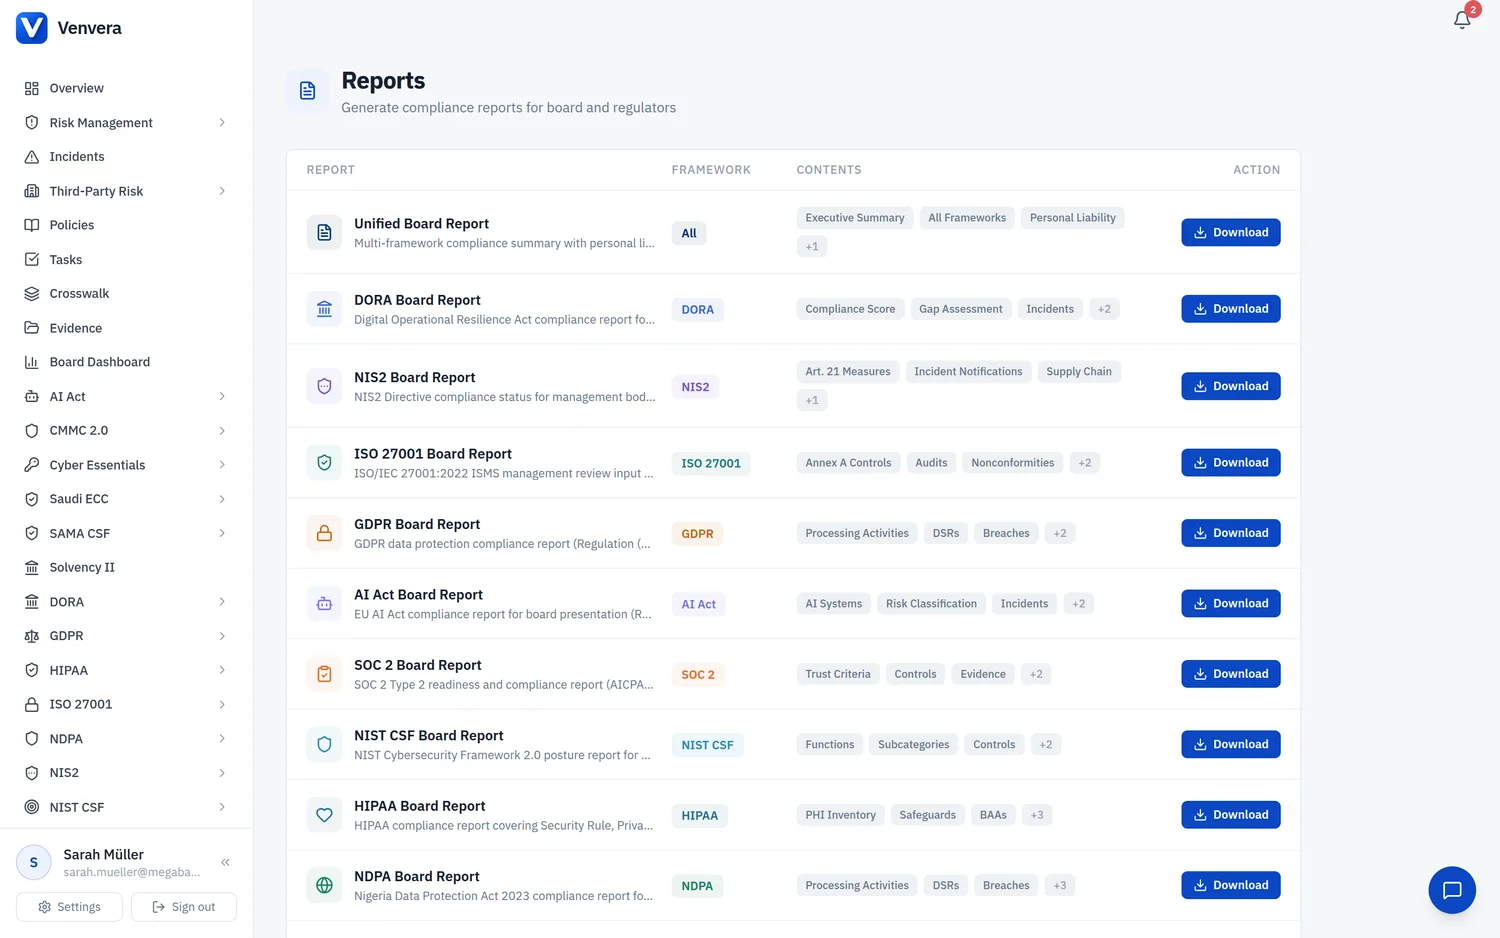
Ein Wert, der sagt, ob Sie Stufe 2 bestehen.
Ein einziges Dashboard zeigt, wie bereit Sie für das Zertifizierungsaudit sind. Verfolgen Sie den Erfüllungsgrad über alle ISMS-Abschnitte und Annex-A-Kontrollen, sehen Sie offene Abweichungen, bestätigen Sie, dass jedes geforderte Dokument freigegeben ist, und prüfen Sie, ob Managementbewertung und interne Audits aktuell sind. So hat Ihre Führung den Zertifizierungstermin klar vor Augen.
- Gesamtwert der Bereitschaft über alle Abschnitte und Kontrollen
- Übersicht offener Abweichungen und Korrekturmaßnahmen
- Checkliste der geforderten Dokumente mit Freigabestatus
- Verfolgung von Managementbewertung und internen Audits
- Vorbereitungschecklisten für Audits der Stufen 1 und 2
Die Tabelle oder Venvera.
ISO 27001, beantwortet.
Werden Sie prüfungsbereit für den Auftrag, der schon wartet.
Starten Sie mit einem kostenlosen Gap-Bericht über ISO 27001 Annex A - 10 Minuten, ohne E-Mail zum Start.
✓ In jedem kostenpflichtigen Plan: in 90 Tagen auditbereit oder Sie erhalten Ihr Geld zurück*
10 Minuten · ohne E-Mail zum Start · ohne Kreditkarte · bleibt Ihnen erhalten