Verwalten Sie alle Ihre Anbieter und ihr Risiko an einem Ort. Kostenlos, für immer.
Jeder Anbieter, von dem Sie abhängen, mit seinem Risikowert, den Dokumenten dahinter und den Fragebögen, die er beantwortet hat, auf einem Bildschirm statt in einer Tabelle, auf einem Netzlaufwerk und in einem Posteingang. Anbieterregister und Sicherheitsfragebögen sind für jedes Unternehmen dauerhaft kostenlos: keine Karte, kein Enddatum. Bezahlte Pläne ergänzen Konzentrationsanalyse, Verfolgung von Vertragsklauseln und das DORA Register of Information.
Die Anbieterliste steht in einer Tabelle. Das Risiko steckt in einem einzelnen Kopf.
Die Anbieter stehen in einer Tabelle, für die niemand zuständig ist, die Fragebögen liegen in einem Posteingang, die Verträge auf einem Netzlaufwerk, und das Urteil darüber, welcher Anbieter kritisch ist, liegt bei einer einzigen Person. Wenn ein Kunde, ein Prüfer oder eine Aufsicht fragt, welche Anbieter wichtig sind und was Sie dazu unternommen haben, dauert es eine Woche, die Antwort zusammenzutragen. Ein Register mit einem Risikowert je Anbieter, dem beantworteten Fragebogen und den Dokumenten dahinter erspart Ihnen diese Woche.
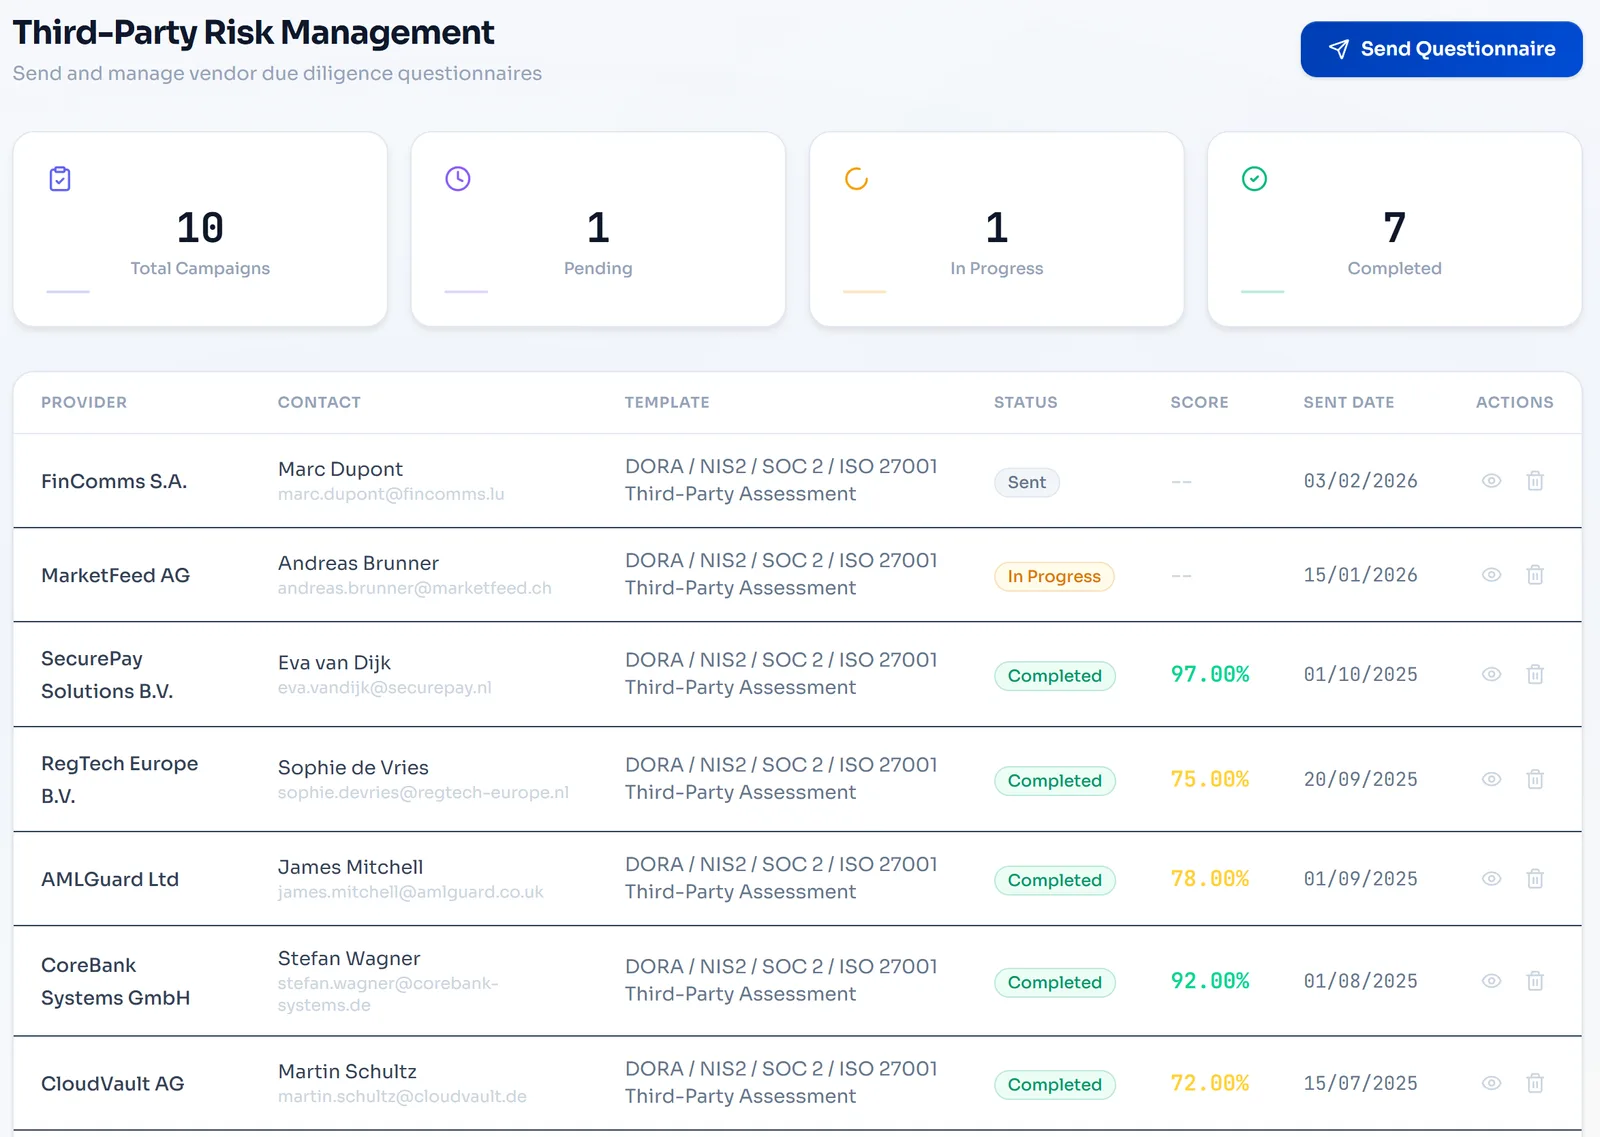
Jeder Anbieter, von dem Sie abhängen, mit seinem Risiko, an einem Ort.
Legen Sie einen Anbieter einmal an: wer er ist, was er liefert, wie kritisch er ist, die Kontakte, die Dokumente und die LEI. Von da an ist das Register die eine Antwort auf die Frage "Welche Anbieter haben wir und wie riskant sind sie?", für Ihr Team, Ihren Prüfer und Ihre Kunden. Es ist für jedes Unternehmen dauerhaft kostenlos, ohne Karte und ohne Enddatum.
- Ein Datensatz je Anbieter: Kontakte, Kritikalität, Leistungen, Dokumente, LEI
- Ein Risikowert für jeden Anbieter, neu berechnet, sobald sich die Daten ändern
- Die Fragebögen, die jeder Anbieter beantwortet hat, beim Anbieter abgelegt
- Dauerhaft kostenlos: 3 Nutzer und 10 Anbieter, mehr in jedem bezahlten Plan
- Alles, was Sie anlegen, bleibt beim Upgrade erhalten
Jeder Anbieter bewertet, und neu bewertet, sobald sich seine Daten ändern.
Venvera bewertet jeden IKT-Dienstleister nach einem Modell aus fünf Signalen: Kritikalität, geografisches Risiko, Konzentration, Vertragszustand und Datensensibilität. Der Wert wird automatisch neu berechnet, sobald sich die zugrunde liegenden Daten bewegen, sodass das Risikobild die Wirklichkeit abbildet statt einer Momentaufnahme, die schon einen Tag später veraltet war.
- Fünf Signale: Kritikalität, Geografie, Konzentration, Vertragszustand, Datensensibilität
- Gewichtete Kritikalität über die Stufen kritisch, wichtig und unterstützend
- Erkennung von Jurisdiktionen mit hohem Risiko
- Erkennung von Vertragsablauf und fehlenden Klauseln
- Automatische Neubewertung bei Datenänderungen
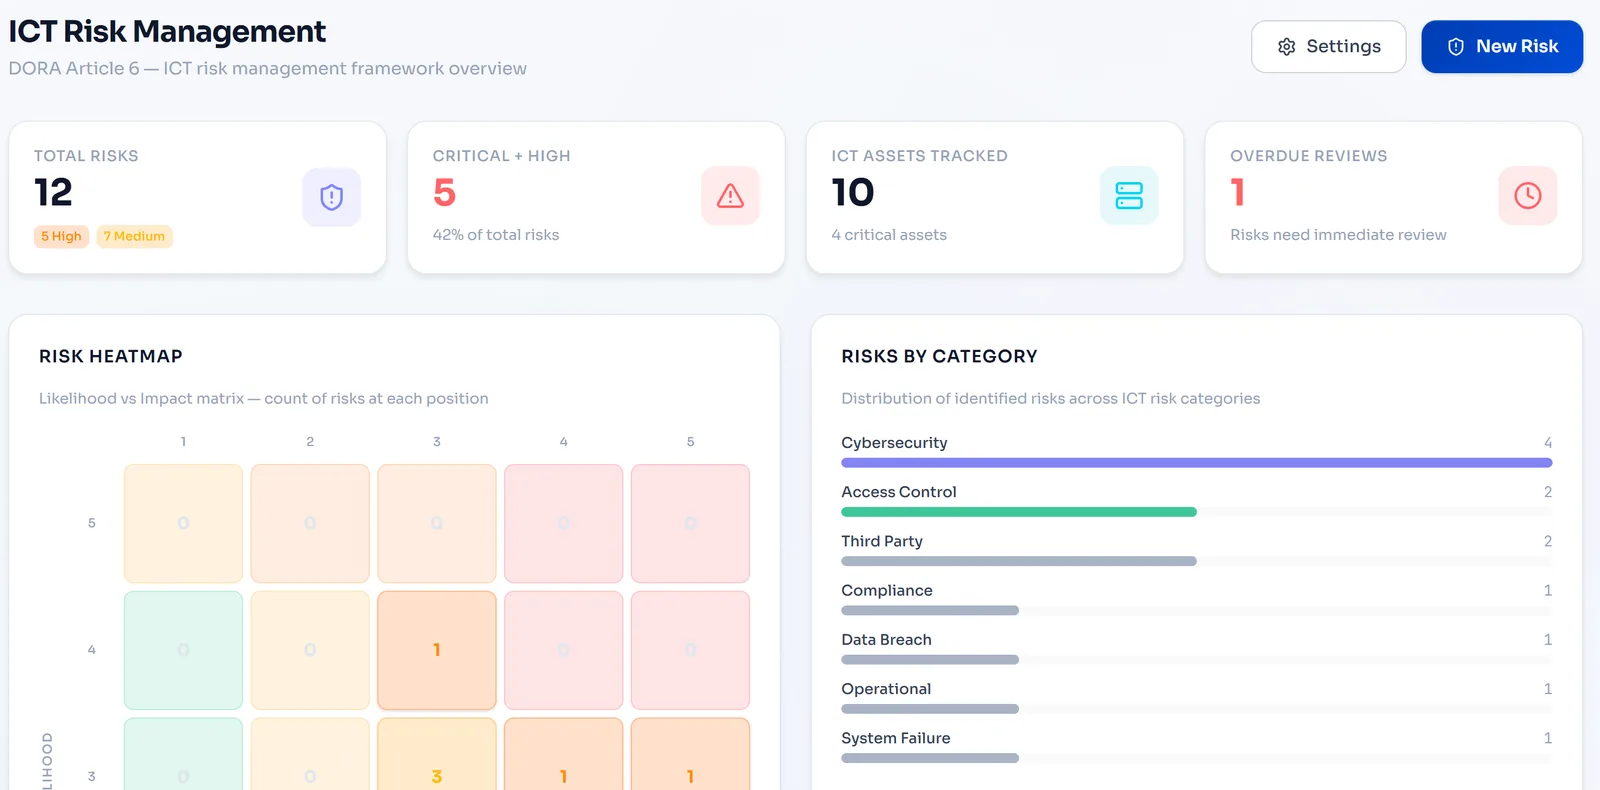
Erkennen Sie den Single Point of Failure, bevor er zur Feststellung wird.
Konzentrationsanalyse in Echtzeit über Ausgaben, Abhängigkeit kritischer Funktionen und Geografie. Venvera sagt Ihnen sofort, ob Ihre größten Anbieter den Großteil Ihrer IKT-Ausgaben kontrollieren oder ob ein Anbieter still jede kritische Funktion trägt, und warnt in dem Moment, in dem ein Schwellenwert überschritten wird.
- Ausgabenkonzentration mit konfigurierbarem Schwellenwert (Standard 30%)
- Abhängigkeitszuordnung kritischer Funktionen
- Warnungen bei geografischer Häufung
- Automatische Warnbanner bei Überschreitung von Schwellenwerten
- Sichtbarkeit der Weiterauslagerungskette
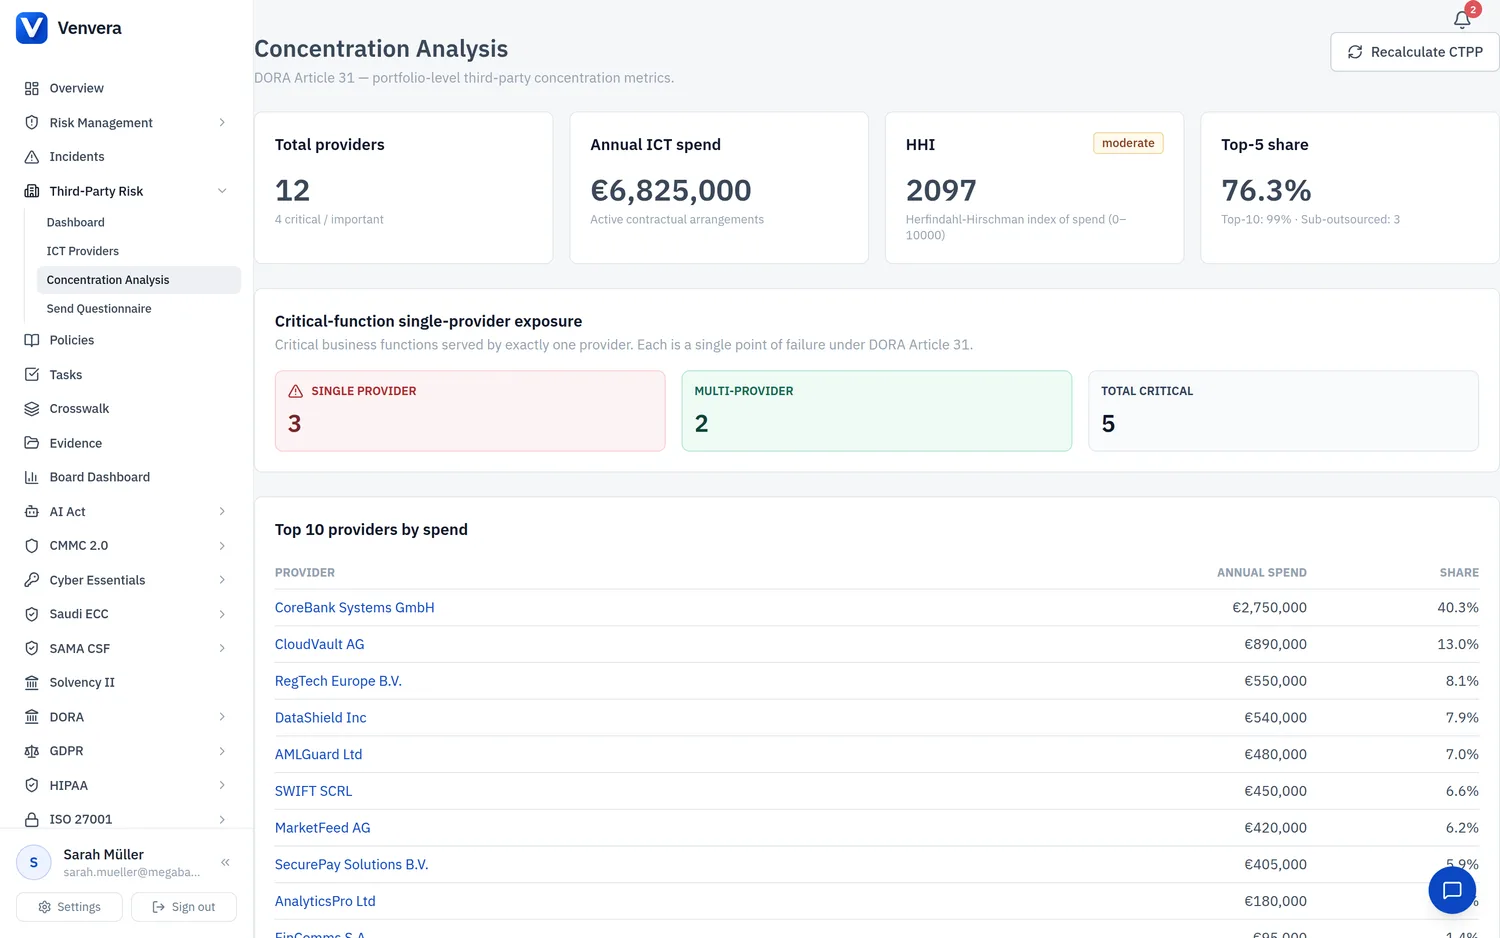
Fragebogen versenden, ausgefüllt und bewertet zurückbekommen.
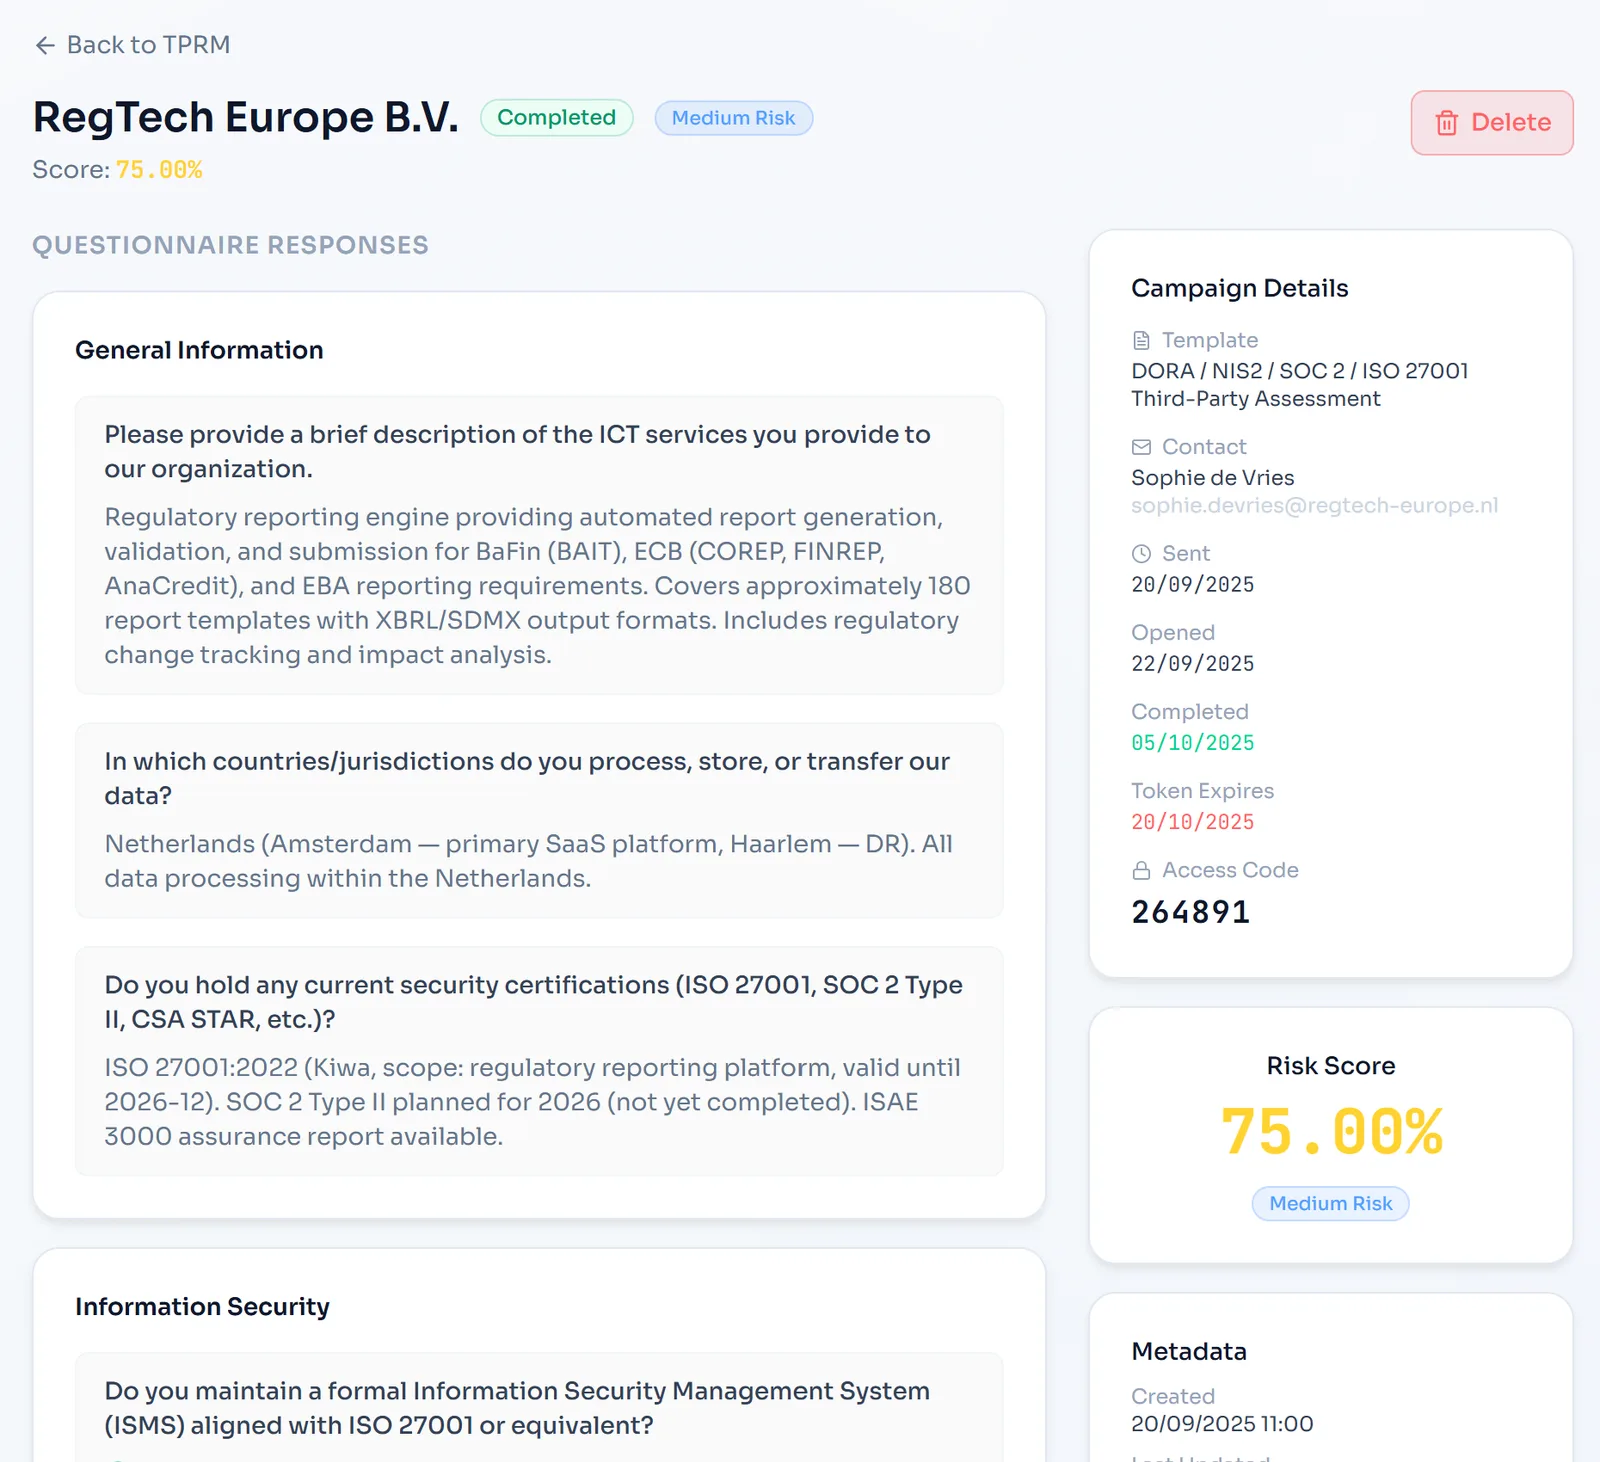
Versenden Sie zeitlich begrenzte, per Zugangscode geschützte Fragebogenkampagnen aus fertigen Vorlagen für die Due Diligence nach ISO 27001, SOC 2, DSGVO, NIS2 und DORA. Anbieter füllen sie über einen sicheren Link ohne Login aus, Antworten werden beim Absenden automatisch bewertet, und Ihr Team prüft, ergänzt Notizen und kann die Bewertung mit vollständigem Audit-Trail überschreiben.
- Fertige Vorlagen für ISO 27001, SOC 2, DSGVO, NIS2 und DORA
- Sicherer Zugang: eindeutiges Token plus 6-stelliger Zugangscode
- Kein Anbieterkonto nötig, Ablauf nach 30 Tagen
- Automatische Bewertung mit Prüfernotizen und manueller Korrektur
- Name des Prüfers und Zeitstempel für das Audit protokolliert
Sehen Sie den Unterauftragsverarbeiter drei Ebenen tiefer, den keine Tabelle verfolgt.
Verfolgen Sie Weiterauslagerungsketten bis zur n-ten Ebene, wie DORA Article 29 es verlangt. Für jedes Glied erfassen Sie den Unterauftragsverarbeiter, sein Land und seine Jurisdiktion sowie die erbrachten Leistungen, und die Konzentrationsanalyse reicht bis auf die Unterebene, sodass sich eine geteilte Abhängigkeit tief in der Kette nicht verstecken kann.
- Mehrstufige Verfolgung von Unterauftragsverarbeitern (Ebene 1, 2, 3 und tiefer)
- Land und Jurisdiktion je Unteranbieter
- Leistungsbeschreibung je Glied der Kette
- LEI-Verfolgung für Unterauftragsverarbeiter
- Das Konzentrationsrisiko reicht bis auf die Unterebene
Jede Pflichtklausel verfolgen und das Register aus denselben Daten einreichen.
Verwalten Sie jeden Vertrag mit Kosten, Datenstandorten und Ausstiegsstrategie und sehen Sie auf einem Dashboard, welche Pflichtklauseln (einschließlich der acht aus DORA Article 30) noch fehlen, sodass Sie sie bis zur Vollständigkeit nachhalten können. Wenn die Aufsicht fragt, erzeugen Sie das DORA Register of Information als alle 15 offiziellen ESA-Tabellen in xBRL-CSV, per Klick, aus denselben Datensätzen.
- Checkliste der Pflichtklauseln je Vertrag, einschließlich DORA Article 30
- Sichtbarer Vollständigkeitsgrad und 90-Tage-Warnungen vor Ablauf
- Dokumentation von Ausstiegsstrategie und Ersetzbarkeit
- Alle 15 offiziellen ESA-Tabellenvorlagen in xBRL-CSV
- Automatische DPM-Code-Umsetzung und Validierung vor dem Export
Die Tabelle oder Venvera.
Fragen zum Drittparteienrisiko, beantwortet.
Bringen Sie jeden Anbieter und sein Risiko an einen Ort, noch heute.
Legen Sie in zwei Minuten einen kostenlosen Arbeitsbereich an: eine Geschäfts-E-Mail, keine Karte, kein Enddatum. Erfassen Sie Ihre Anbieter, versenden Sie den ersten Fragebogen, behalten Sie alles für immer.
✓ In jedem kostenpflichtigen Plan: in 90 Tagen auditbereit oder Sie erhalten Ihr Geld zurück*