KI in Europa ausliefern, ohne zu verstoßen.
Venvera ist Compliance-Software für die EU-KI-Verordnung und verfolgt Risikoeinstufung, Konformitätsbewertung, technische Dokumentation und menschliche Aufsicht für Ihre Systeme, während die Regeln stufenweise greifen. So verkaufen Sie KI in der EU weiter.
Wie viel von EU AI Act erfüllen Sie bereits?
Wählen Sie das Rahmenwerk, das Sie bereits umsetzen. Jeder Kontrollbereich, der in beiden vorkommt, wird mit der Anforderungsreferenz auf beiden Seiten aufgeführt, sodass Sie den wiederverwendbaren Teil Ihres bestehenden Programms sehen, bevor Sie neue Arbeit planen.
Eine Zeile bedeutet, dass die beiden Anforderungen denselben Bereich abdecken, sodass eine Umsetzung und ein Satz Nachweise in der Regel beiden dienen können. Das heißt nicht, dass die Erfüllung der einen die andere zertifiziert: Jedes Rahmenwerk behält seinen eigenen Geltungsbereich, Wortlaut und seine eigene Bewertung, und manche Anforderungen haben gar kein Gegenstück. Verstehen Sie dies als Ausgangskarte für die Planung und prüfen Sie dann jede Zeile anhand des Anforderungstexts.
Was ist die EU-KI-Verordnung, und warum können Sie sie nicht übergehen?
Die EU-KI-Verordnung (Verordnung 2024/1689) ist das weltweit erste umfassende Gesetz für künstliche Intelligenz, und sie gilt EU-weit verbindlich. Sie greift nach einem festen Fahrplan: Die Verbote unzulässiger Praktiken sind bereits in Kraft, die Pflichten für KI mit allgemeinem Verwendungszweck gelten seit August 2025, und die Hochrisiko-Anforderungen (durch den im Juni 2026 angenommenen Digital Omnibus verschoben) greifen im Dezember 2027 für eigenständige Systeme nach Annex III und im August 2028 für KI in regulierten Produkten. Die Sanktionen haben Gewicht: bis zu 35 Millionen Euro oder 7 % des weltweiten Jahresumsatzes für verbotene Praktiken und 15 Millionen Euro oder 3 % bei Verstößen im Hochrisiko-Bereich. Wer ein nicht eingestuftes Hochrisiko-System ausliefert oder eine Konformitätsbewertung versäumt, kann von einer Marktüberwachungsbehörde zur vollständigen Rücknahme vom EU-Markt verpflichtet werden. Wenn Sie KI nach Europa verkaufen, ist Compliance der Preis dafür, das Produkt im Regal zu halten.
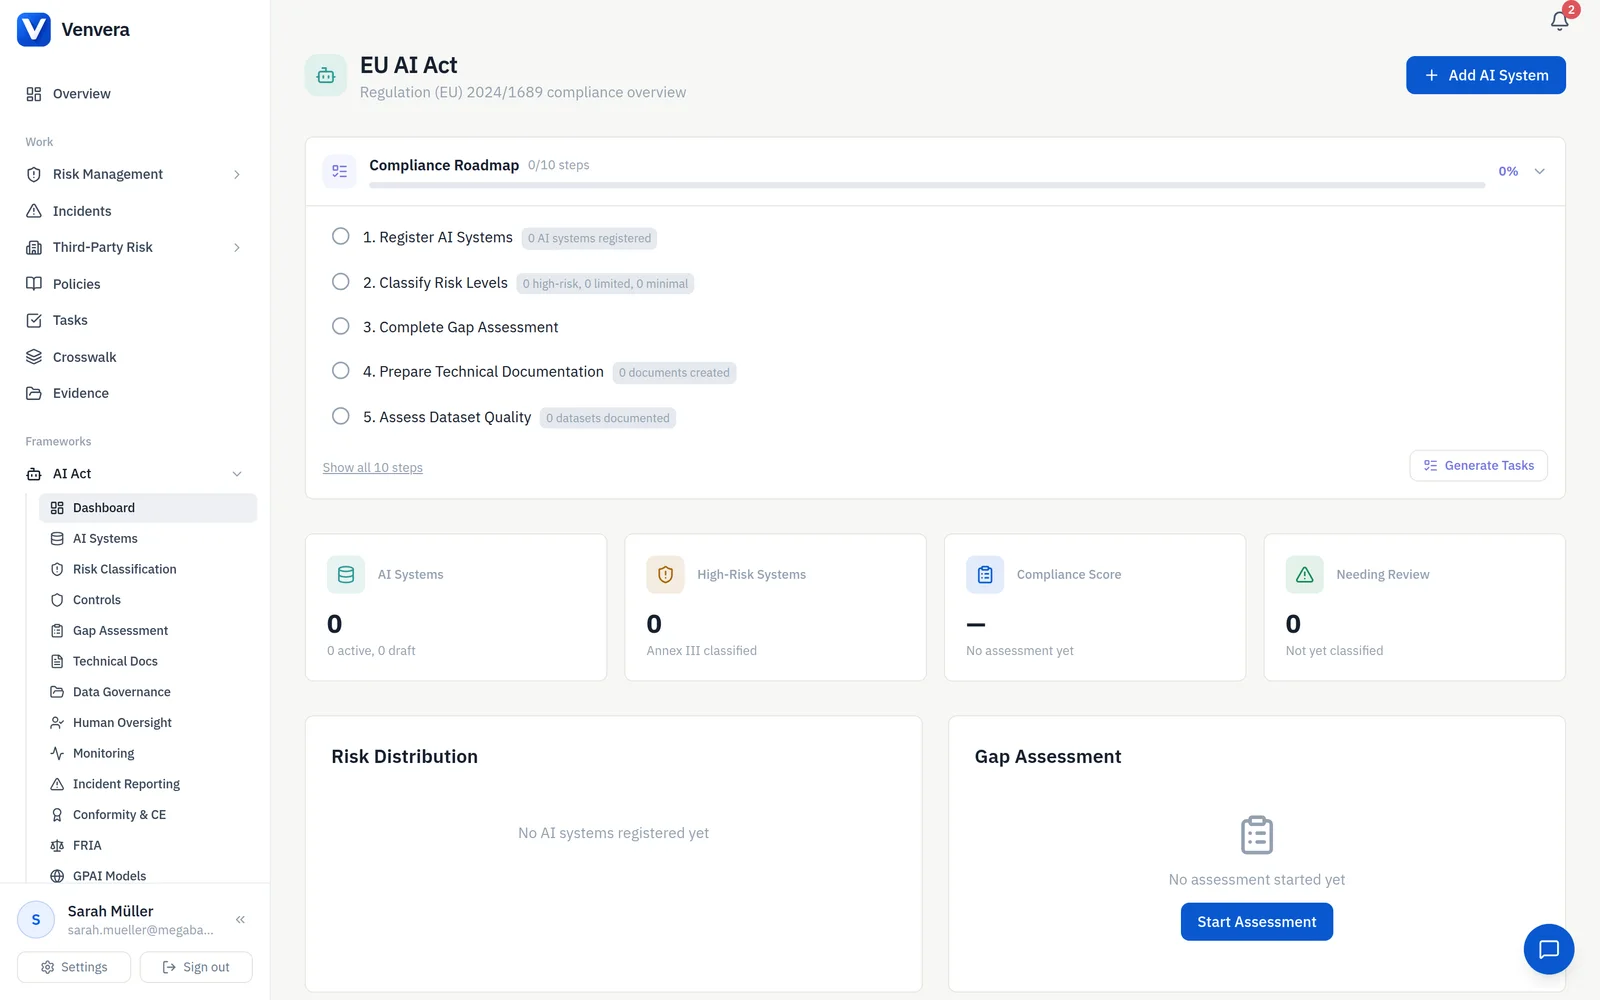
Jedes KI-System in Minuten in die richtige Risikostufe einordnen.
Die Verordnung sortiert jedes KI-System in vier Stufen: unannehmbar (verboten), hohes Risiko, begrenztes Risiko und minimales Risiko, und die Stufe bestimmt Ihren gesamten Aufwand. Venvera führt eine geleitete Einstufung anhand der Kriterien aus Annex I und Annex III durch, markiert jede verbotene Praxis sofort und hält Begründung und Nachweise hinter jeder Entscheidung fest. Am Ende haben Sie eine belastbare Einstufung je System, die Sie einer Aufsichtsbehörde vorlegen können.
- Geleitete Einstufung anhand der Kriterien aus Annex I und Annex III
- Prüfung auf verbotene Anwendungsfälle mit automatischer Kennzeichnung
- Hochrisiko-Bestimmung nach Sektor und Anwendungsfall
- Transparenzpflichten bei begrenztem Risiko automatisch sichtbar gemacht
- Begründung der Einstufung mit Nachweispfad dokumentiert
Klare Konformitätsbewertung, bevor Ihre Hochrisiko-KI ausgeliefert wird.
Jedes Hochrisiko-System braucht vor dem Markteintritt eine Konformitätsbewertung. Venvera strukturiert die Arbeit über alle sechs Anforderungskategorien: Risikomanagement, Daten-Governance, technische Dokumentation, Aufzeichnungspflichten, Transparenz und menschliche Aufsicht, und verfolgt jede von der Lücke bis zum Nachweis. Die technische Dokumentation nach Article 11 wird zusammengestellt und die EU-Konformitätserklärung vorbereitet, sodass die Akte, nach der Aufsichtsbehörden fragen, während der Arbeit entsteht.
- Alle sechs Anforderungskategorien für Hochrisiko-Systeme verfolgt
- Umsetzungsstand je Anforderung mit angehängten Nachweisen
- Paket der technischen Dokumentation nach Article 11 für Sie zusammengestellt
- EU-Konformitätserklärung aus Ihren Daten vorbereitet
- Plan zur Beobachtung nach dem Inverkehrbringen gleich mitdokumentiert
Eine Grundrechte-Folgenabschätzung, die standhält.
Article 27 verpflichtet Betreiber von Hochrisiko-KI in öffentlichen Diensten, vor dem Start eine Grundrechte-Folgenabschätzung durchzuführen. Venvera gibt Ihnen strukturierte FRIA-Vorlagen, die Auswirkungen auf Nichtdiskriminierung, Privatsphäre, Datenschutz, Meinungsfreiheit, Menschenwürde und Zugang zu wesentlichen Diensten bewerten, jeweils nach Eintrittswahrscheinlichkeit und Schwere, mit Abhilfemaßnahmen bis zur Umsetzung verfolgt und einem einreichungsfertigen Bericht am Ende.
- Strukturierte Bewertungsvorlage für jedes Grundrecht
- Bewertungsmatrix nach Eintrittswahrscheinlichkeit und Schwere
- Betroffene Personengruppen erkannt und dokumentiert
- Abhilfemaßnahmen geplant und bis zur Umsetzung verfolgt
- FRIA-Bericht für die Einreichung bei Behörden erzeugt
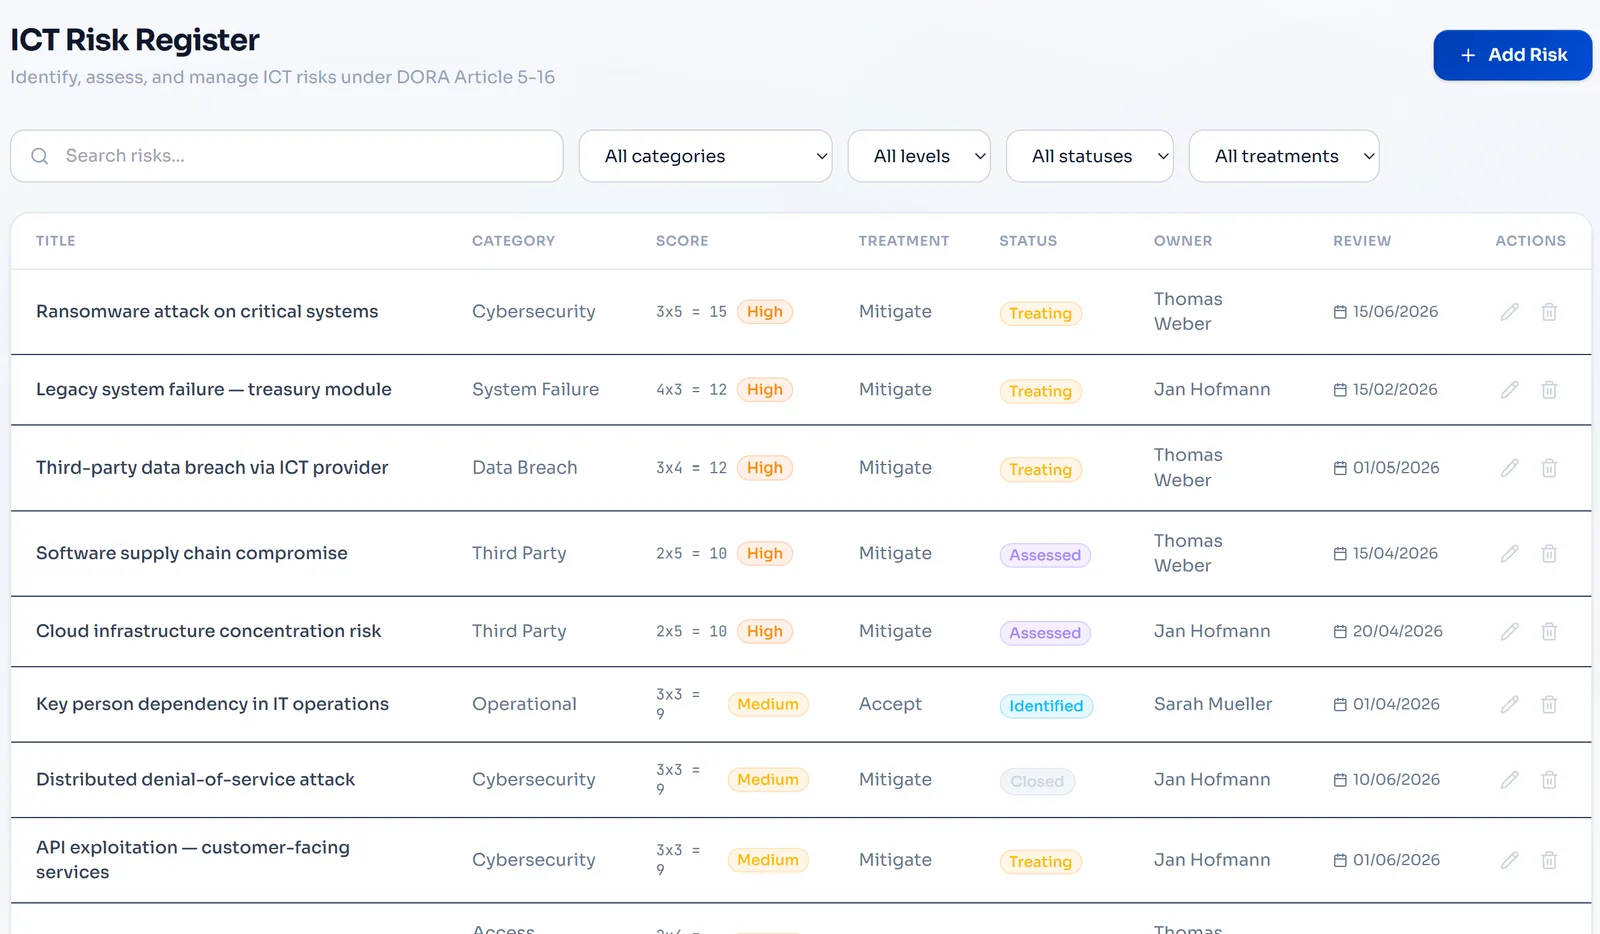
Aus verstreuten Datensatznotizen wird ein Nachweispfad nach Article 10.
Article 10 verlangt, dass Hochrisiko-Systeme auf Daten trainieren, die relevant, repräsentativ und fehlerfrei sind, und dass Sie das belegen können. Venvera hält strukturierte Datensatzdokumentation zu Quellen, Erhebungsmethoden, Annotation, Bias-Bewertungen und Qualitätskennzahlen und verknüpft jeden Datensatz mit dem KI-System und der Version, die er stützt. Das Ergebnis ist eine vollständige Datenherkunft, der eine Aufsicht folgen kann.
- Datensatzinventar mit dokumentierter Quelle und Methodik
- Vorlagen zur Bias-Bewertung mit Verfolgung der Gegenmaßnahmen
- Qualitätskennzahlen: Vollständigkeit, Genauigkeit, Repräsentativität
- Trainings-, Validierungs- und Testdatensätze getrennt verfolgt
- Datenherkunft, die Datensätze mit Systemen und Versionen verknüpft
Belegen Sie die Sicherheit Ihrer KI lange nach dem Start.
Anbieter von Hochrisiko-Systemen müssen eine Beobachtung nach dem Inverkehrbringen betreiben, die dem Risiko angemessen ist und laufend gepflegt wird. Venvera verfolgt Beobachtungspläne mit definierten KPIs, Leistungsschwellen, Prüfterminen und Eskalationsauslösern. Weicht die Leistung ab oder tritt ein Vorfall ein, führt der Weg direkt zu Korrekturmaßnahme und regulatorischer Meldung, sodass Sie das Problem vor der Aufsicht erkennen.
- Beobachtungspläne mit definierten KPIs dokumentiert
- Leistungsschwellen konfiguriert mit Warnung bei Überschreitung
- Regelmäßige Überprüfungen mit automatischen Erinnerungen geplant
- Korrekturmaßnahmen, ausgelöst durch Leistungsprobleme
- Beobachtungsnachweise für die aufsichtliche Durchsicht gesammelt
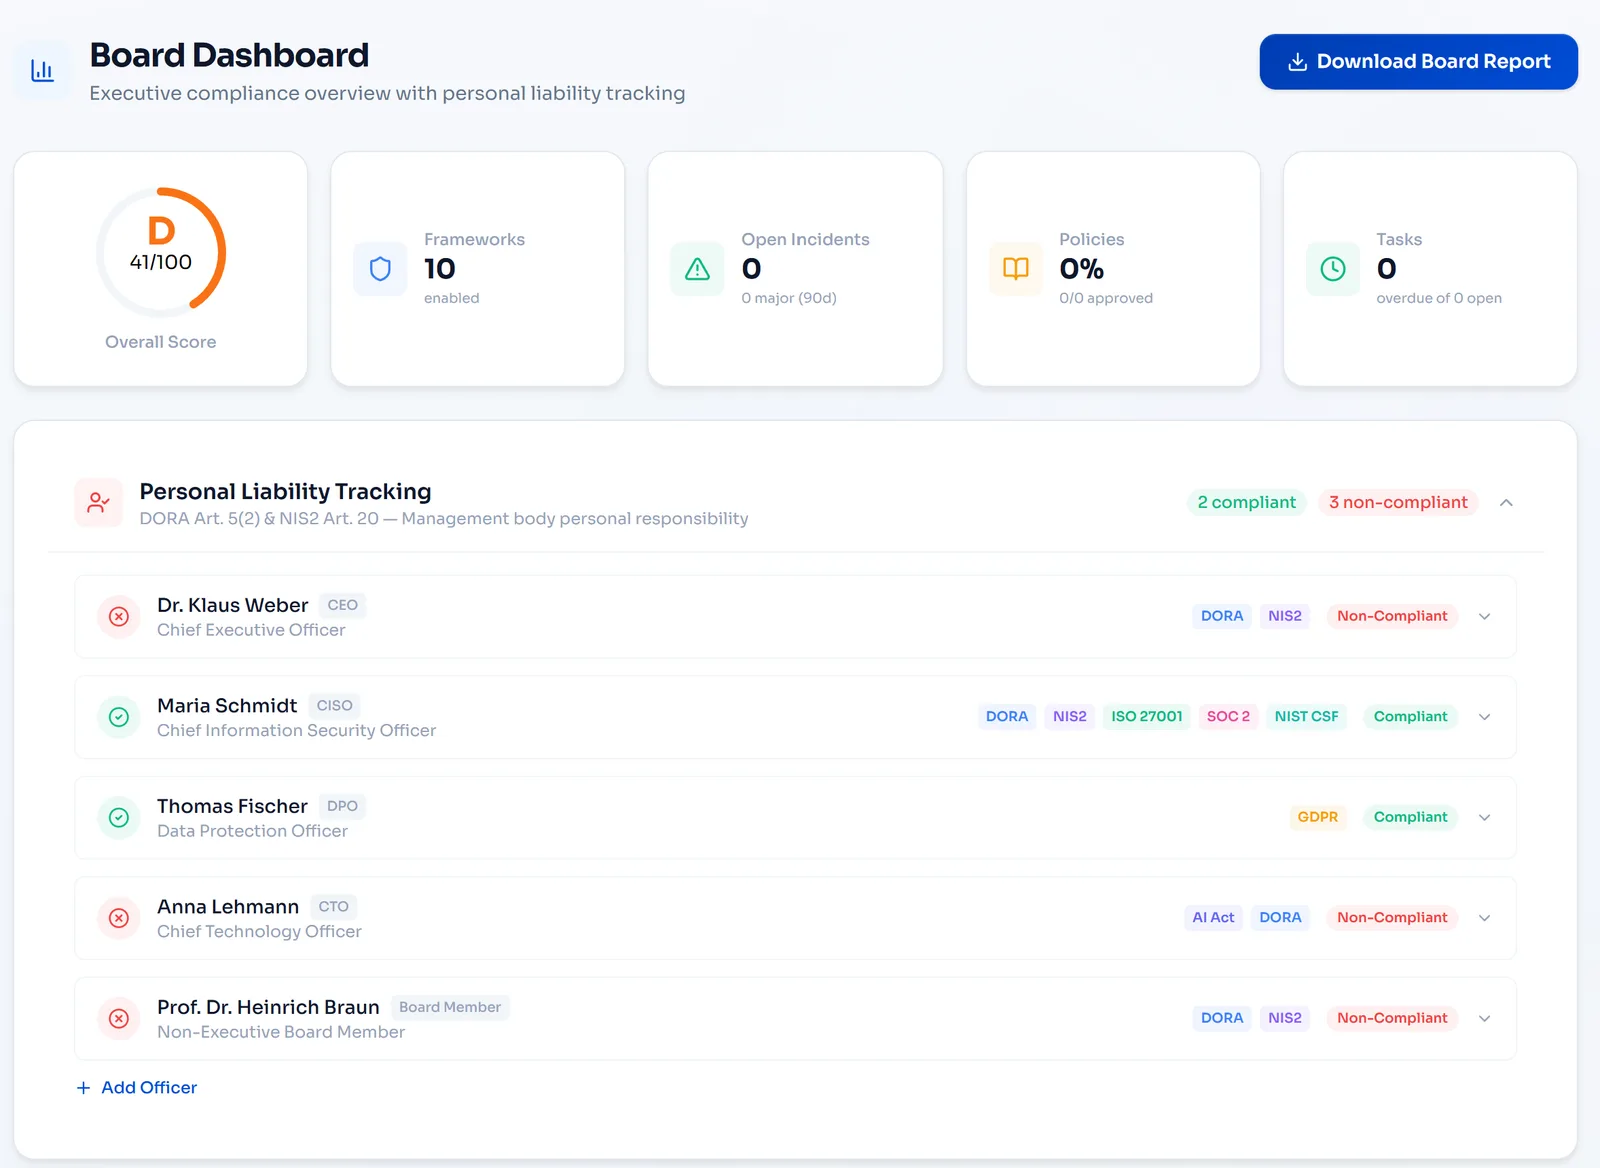
Schwerwiegende KI-Vorfälle fristgerecht und vorbereitet melden.
Anbieter von Hochrisiko-Systemen müssen schwerwiegende Vorfälle fristgebunden an Marktüberwachungsbehörden melden. Venvera stuft Vorfälle anhand der Schwerekriterien der KI-Verordnung ein, verfolgt die Meldefrist und liefert vorformatierte Berichtsvorlagen. Jeder Vorfall ist mit dem konkreten System, seiner Risikoeinstufung und seiner Konformitätsbewertung verknüpft, sodass Behörden das vollständige Bild erhalten und Sie den Bericht auf vorbereiteter Grundlage schreiben.
- KI-spezifische Kriterien zur Vorfallseinstufung
- Ablauf zur Bestimmung schwerwiegender Vorfälle
- Vorformatierte Vorlagen für Marktüberwachungsbehörden
- Vorfälle verknüpft mit dem KI-System und seinem Konformitätskontext
- Korrekturmaßnahmen mit Ursachenanalyse verfolgt
Die Tabelle oder Venvera.
Die EU-KI-Verordnung, beantwortet.
Kennen Sie Ihre Exponierung unter der KI-Verordnung bevor die Frist zuschlägt.
Starten Sie mit einem kostenlosen Gap-Bericht über Ihre KI-Systeme - 10 Minuten, ohne E-Mail zum Start.
✓ In jedem kostenpflichtigen Plan: in 90 Tagen auditbereit oder Sie erhalten Ihr Geld zurück*
10 Minuten · ohne E-Mail zum Start · ohne Kreditkarte · bleibt Ihnen erhalten