Vertrieb in Saudi-Arabien, ausgerichtet an den ECC der NCA.
Venvera ist Compliance-Software für die Saudi ECC, die Essential Cybersecurity Controls der National Cybersecurity Authority Saudi-Arabiens. Venvera ordnet jede Kontrolle zu, bewertet und belegt sie, damit Sie die Voraussetzung erfüllen, um im Königreich tätig zu sein und dort Aufträge zu gewinnen.
Wie viel von Saudi NCA ECC erfüllen Sie bereits?
Wählen Sie das Rahmenwerk, das Sie bereits umsetzen. Jeder Kontrollbereich, der in beiden vorkommt, wird mit der Anforderungsreferenz auf beiden Seiten aufgeführt, sodass Sie den wiederverwendbaren Teil Ihres bestehenden Programms sehen, bevor Sie neue Arbeit planen.
Eine Zeile bedeutet, dass die beiden Anforderungen denselben Bereich abdecken, sodass eine Umsetzung und ein Satz Nachweise in der Regel beiden dienen können. Das heißt nicht, dass die Erfüllung der einen die andere zertifiziert: Jedes Rahmenwerk behält seinen eigenen Geltungsbereich, Wortlaut und seine eigene Bewertung, und manche Anforderungen haben gar kein Gegenstück. Verstehen Sie dies als Ausgangskarte für die Planung und prüfen Sie dann jede Zeile anhand des Anforderungstexts.
Saudi ECC Compliance-Software für den Kontrollsatz der NCA
Venvera ist Compliance-Software für die Saudi ECC, gebaut für staatliche Stellen, Betreiber kritischer nationaler Infrastruktur und die Organisationen der Privatwirtschaft, die die National Cybersecurity Authority in den Anwendungsbereich einbezieht. Venvera führt die Essential Cybersecurity Controls als verfolgte Kontrollen, Subdomäne für Subdomäne, von Cybersicherheits-Governance und Abwehr über Resilienz, Drittparteien und Cloud Computing bis zu industriellen Steuerungssystemen. Jede Kontrolle benennt die Nachweise, die eine Bewertung durch die NCA erwartet, und weil die ECC auf ISO 27001 und NIST CSF aufbauen, lässt sich vorhandene Kontrollarbeit übertragen, und der Vorstandsbericht wird mit einem Klick exportiert.
Was sind die Saudi NCA ECC, und warum müssen Sie sie einhalten?
Die Essential Cybersecurity Controls sind das verpflichtende Cybersicherheitsrahmenwerk der National Cybersecurity Authority Saudi-Arabiens: 108 Kontrollen in 4 Domänen und 28 Subdomänen nach ECC-2:2024, in Kraft seit Oktober 2024, über Governance, Abwehr, Resilienz sowie die Cybersicherheit bei Drittparteien und in der Cloud. Die Ausgabe von 2018 hatte 114 Kontrollen in 5 Domänen. Die Überarbeitung von 2024 hat sie zusammengefasst und industrielle Steuerungssysteme in einen eigenen Standard der NCA ausgelagert. Die NCA schreibt die Einhaltung der ECC jeder staatlichen Stelle, jedem Betreiber kritischer nationaler Infrastruktur und jeder Organisation vor, die deren Daten verarbeitet, und mit jedem Jahr ziehen ihre Vorgaben einen größeren Teil der Privatwirtschaft in den Anwendungsbereich. Die Ausrichtung ist nicht optional: Sie ist die Bedingung dafür, im Königreich tätig zu sein und Aufträge der Käufer zu gewinnen, die sie inzwischen verlangen. Weil die ECC auf ISO 27001 und NIST CSF aufbauen, bringt Sie die bereits geleistete Arbeit den größten Teil des Weges dorthin.

Jede ECC-Subdomäne, bis zum Abschluss verfolgt.
Die NCA gliedert ECC-2:2024 in 108 Kontrollen über 4 Domänen und 28 Subdomänen. Venvera verfolgt die ECC Subdomäne für Subdomäne, jeweils mit eigenem Umsetzungsstand, Verantwortlichem, Nachweisen und Zieldatum. Filtern Sie nach Domäne, um Ihr Team auf Governance, Abwehr, Resilienz, Drittparteien und Cloud oder ICS zu konzentrieren, und sehen Sie den Fortschritt je Subdomäne in Echtzeit, damit Sie immer wissen, wie weit Sie noch von der Bereitschaft entfernt sind.
- Jede ECC-Subdomäne verfolgt, nach Domäne gegliedert
- Statusverfolgung: nicht begonnen, in Arbeit, umgesetzt, wirksam
- Nachweise je Kontrolle für die Bereitschaft zur NCA-Prüfung
- Verantwortlicher und Zieldatum für jede Kontrolle
- Fortschritts-Dashboards je Subdomäne mit Erfüllungsgrad in Prozent
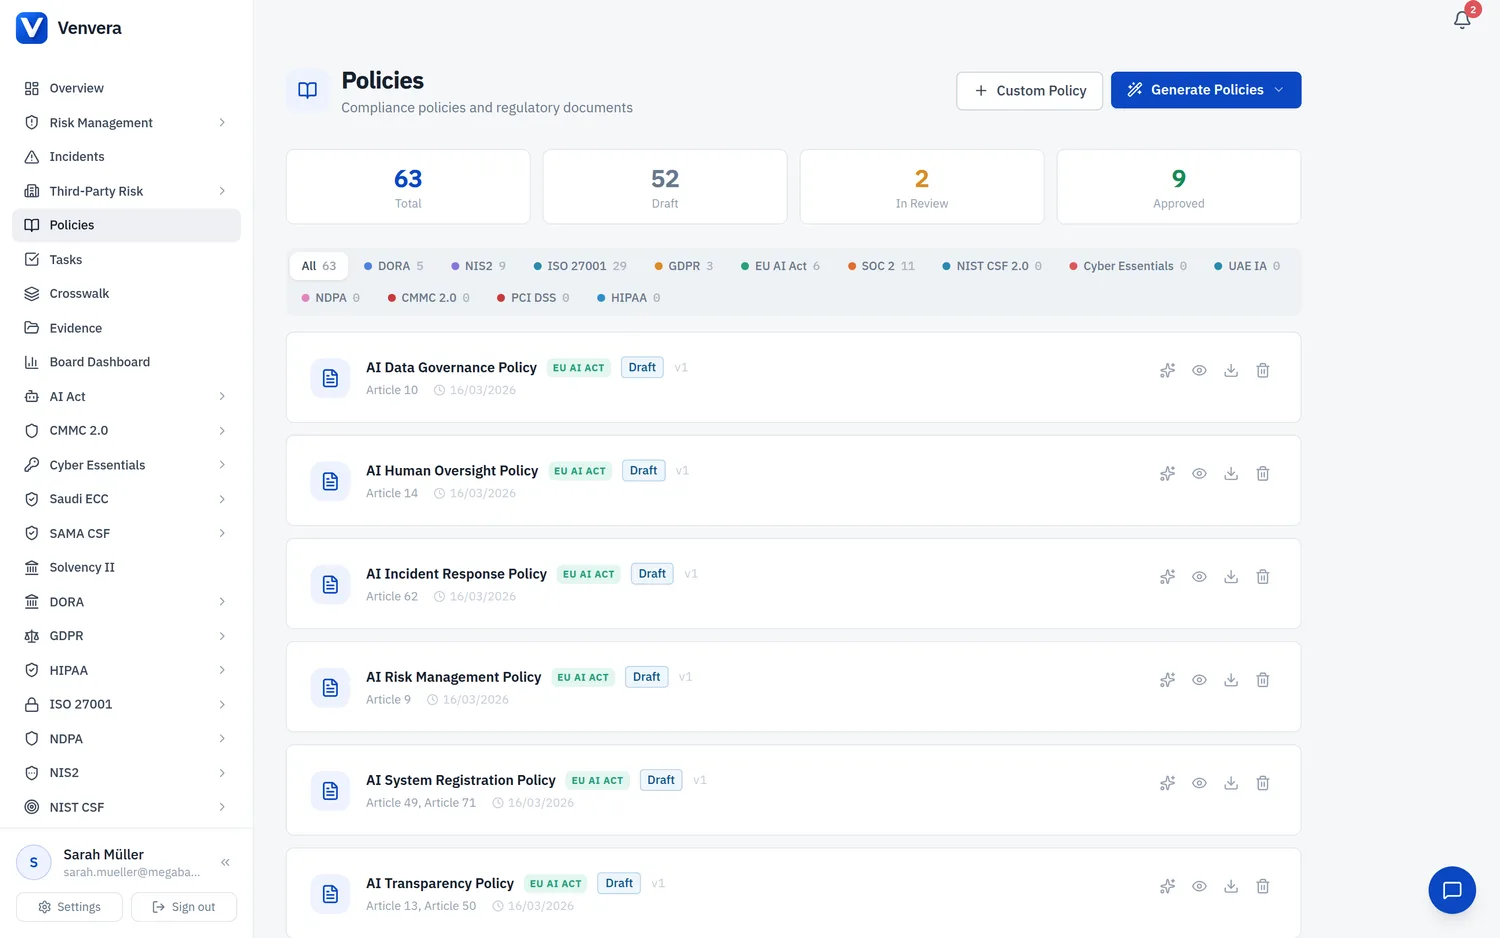
Kennen Sie Ihre ECC-Lücken in zehn Minuten.
Bewerten Sie Ihre Bereitschaft für jede ECC-Domäne in weniger als zehn Minuten. Venvera bewertet Ihren aktuellen Reifegrad je Domäne und Subdomäne, markiert, wo Kontrollen fehlen oder nur teilweise umgesetzt sind, und liefert eine priorisierte Maßnahmen-Roadmap mit Aufwandsschätzungen. Setzen Sie Ihr Budget zuerst für die Lücken mit der größten Wirkung ein, und verfolgen Sie Ihren Verlauf, während Ihr Team Feststellungen schließt.
- Reifegradbewertung auf Ebene von Domäne und Subdomäne
- Automatische Erkennung von Lücken mit Einstufung nach Schweregrad
- Priorisierte Maßnahmen-Roadmap mit Aufwands- und Kostenschätzungen
- Fortschritt verfolgt von der ersten Bewertung bis zur vollen Konformität
- Exportierbarer Gap-Bericht für die Geschäftsleitung und Einreichungen bei der NCA
Belegen Sie die ECC mit Ihrer bereits geleisteten Arbeit für ISO 27001.
Die NCA hat die ECC auf ISO 27001 und NIST CSF aufgebaut, daher überschneidet sich ein großer Teil der 108 Kontrollen mit Kontrollen, die Sie bereits betreiben. Venvera ordnet jede ECC-Kontrolle ihren Entsprechungen in ISO 27001 Annex A und im NIST CSF zu, sodass Sie genau sehen, welche Anforderungen bereits erfüllt sind. Einmal umsetzen, über alle Rahmenwerke hinweg konform sein und die doppelte Arbeit aus Ihrem ECC-Zeitplan streichen.
- Zuordnung der ECC-Kontrollen zu ISO 27001 mit Abdeckungsanzeigen
- Zuordnung der ECC zu den Subkategorien des NIST CSF über alle Domänen
- Lückenansicht der ECC-Kontrollen, die vorhandene Rahmenwerke nicht abdecken
- Gemeinsame Nachweise: eine Datei erfüllt Kontrollen mehrerer Rahmenwerke
- Rahmenübergreifendes Dashboard mit einheitlichem Fortschritt

Gehen Sie mit fertigen Nachweisen in die NCA-Prüfung.
Bereiten Sie sich auf Compliance-Prüfungen der NCA mit Nachweisen vor, die nach Domäne und Kontrolle geordnet sind. Jede Kontrolle hat eine Nachweisablage für Richtlinien, Screenshots, Konfigurationsexporte und Audit-Logs. Verfolgen Sie Feststellungen aus früheren Prüfungen, weisen Sie Verantwortliche für die Behebung zu und überwachen Sie den Abschluss. Setzt die NCA eine Prüfung an, erzeugen Sie mit einem Klick ein vollständiges Nachweispaket.
- Nachweisablage je Kontrolle mit Anhängen und Versionshistorie
- Verfolgung von Feststellungen mit Schweregrad, Verantwortlichem, Fälligkeit und Status
- Export des Nachweispakets mit einem Klick, gegliedert nach ECC-Domäne
- Historie früherer Prüfungen mit Trendanalyse der Feststellungen
- Fortschritt der Behebung mit automatischen Statusaktualisierungen

Steuern Sie Drittparteien- und Cloud-Risiken so, wie Domäne 4 es verlangt.
ECC-Domäne 4 verlangt eigene Kontrollen für das Cybersicherheitsrisiko, das Drittanbieter und Cloud-Plattformen mitbringen. Venvera gibt diesen Kontrollen ein eigenes Modul zur Verfolgung: Sicherheitsbewertungen von Dienstleistern, Prüfung der Compliance von Cloud-Anbietern und Auslagerungsrisiko. Überwachen Sie Ihr Lieferantennetz anhand der ECC-Anforderungen und bestätigen Sie, dass jeder Dienstleister den Standard der NCA erfüllt, bevor Sie Zugriff gewähren.
- Fragebögen zur Sicherheitsbewertung von Dienstleistern, ausgerichtet an ECC-Domäne 4
- Prüfung der Compliance von Cloud-Anbietern anhand der NCA-Anforderungen
- Bewertung des Drittparteienrisikos mit automatischer Einstufung
- Verfolgung von Vertragsklauseln zu Cybersicherheitspflichten
- Überprüfung der Dienstleisterzugriffe und Planung regelmäßiger Neubewertungen
Vorstandsreife ECC-Berichte mit einem Klick.
Erzeugen Sie vorstandsreife ECC-Berichte, ohne Folien zusammenzustellen. Jeder Bericht schlüsselt Kontrollstatus, Gap-Analyse, Risikoexposition und Fortschritt der Behebung Domäne für Domäne auf, sodass die Leitung die Lage erkennt, ohne rohe Kontrolldaten zu lesen. Planen Sie wiederkehrende Berichte oder erstellen Sie sie bei Bedarf für Einreichungen bei der NCA, Vorstandssitzungen und Managementbewertungen.
- Vorstandsbericht mit einem Klick, mit Aufschlüsselung nach Domäne und Management-Zusammenfassung
- Kontrollstatus über jede Domäne und Subdomäne
- Gap-Analyse mit Risikoexposition und Zeitplan für die Behebung
- Trenddiagramme, die die Verbesserung der Compliance über die Zeit zeigen
- Als PDF exportierbar für Einreichungen bei der NCA und Vorstandsunterlagen

Die Tabelle oder Venvera.
Saudi NCA ECC, beantwortet.
Leitfäden zu den Saudi NCA ECC
- Was die Compliance mit den Saudi NCA ECC kostetWofür Sie bei den 108 Kontrollen bezahlen und welche vier Posten auf Personal und Audits entfallen statt auf Software.
- Die Anforderungen der Saudi NCA ECC erklärtWas ECC-2:2024 Domäne für Domäne verlangt und was die Aktualisierung von 2024 aus dem Rahmenwerk ausgelagert hat.
- Saudi NCA ECC und SAMA CSF im VergleichWann ein Finanzinstitut beiden unterliegt und bei welchen Regeln die beiden voneinander abweichen.
- Die beste Compliance-Software für die NCA ECCWie sich die Plattformen bei der Kontrollzuordnung, beim Crosswalk zu ISO 27001 und bei den Preisen unterscheiden.
Werden Sie ECC-bereit für das Königreich.
Starten Sie mit einem kostenlosen Gap-Bericht über die Domänen der NCA ECC: 10 Minuten, ohne E-Mail zum Start.
✓ In jedem kostenpflichtigen Plan: in 90 Tagen auditbereit oder Sie erhalten Ihr Geld zurück*
10 Minuten · ohne E-Mail zum Start · ohne Kreditkarte · bleibt Ihnen erhalten