An das Gesundheitswesen verkaufen, ohne am BAA zu scheitern.
Venvera ist HIPAA-Compliance-Software für die Security Rule und die Privacy Rule. Sie steuert Ihre Risikoanalyse, Ihre Schutzmaßnahmen und Ihren Ablauf zur Meldung von Datenpannen, also das Programm, mit dem Sie Business Associate Agreements mit Klinikverbünden unterzeichnen und das Sie vom öffentlichen Datenpannen-Pranger der OCR fernhält.
Wie viel von HIPAA erfüllen Sie bereits?
Wählen Sie das Rahmenwerk, das Sie bereits umsetzen. Jeder Kontrollbereich, der in beiden vorkommt, wird mit der Anforderungsreferenz auf beiden Seiten aufgeführt, sodass Sie den wiederverwendbaren Teil Ihres bestehenden Programms sehen, bevor Sie neue Arbeit planen.
Eine Zeile bedeutet, dass die beiden Anforderungen denselben Bereich abdecken, sodass eine Umsetzung und ein Satz Nachweise in der Regel beiden dienen können. Das heißt nicht, dass die Erfüllung der einen die andere zertifiziert: Jedes Rahmenwerk behält seinen eigenen Geltungsbereich, Wortlaut und seine eigene Bewertung, und manche Anforderungen haben gar kein Gegenstück. Verstehen Sie dies als Ausgangskarte für die Planung und prüfen Sie dann jede Zeile anhand des Anforderungstexts.
HIPAA-Compliance-Software für Security Rule, Privacy Rule und Breach Notification Rule
Venvera ist HIPAA-Compliance-Software für Covered Entities und Business Associates, die elektronische geschützte Gesundheitsinformationen verarbeiten. Sie führt 26 verfolgte Kontrollen über die administrativen, physischen und technischen Schutzmaßnahmen der Security Rule (45 CFR 164.308 bis 164.312), die Pflichten der Privacy Rule zu Nutzung und Offenlegung sowie die Breach Notification Rule, deren 60-Tage-Frist für die Benachrichtigung Betroffener mit der Entdeckung beginnt. Die Risikoanalyse nach 164.308(a)(1)(ii)(A) läuft als lebendes Register, Business Associate Agreements werden über ihren gesamten Lebenszyklus verfolgt, und jede Kontrolle benennt die Nachweise, nach denen ein Ermittler der OCR fragen würde.
Was ist HIPAA, und warum hängen Ihre Deals im Gesundheitswesen davon ab?
HIPAA (45 CFR Teile 160, 162 und 164) ist das US-Gesetz zu Datenschutz und Sicherheit im Gesundheitswesen. Die Security Rule (164.308-312) legt administrative, physische und technische Schutzmaßnahmen für elektronische PHI fest. Die Privacy Rule (164.502-530) regelt Nutzung und Offenlegung. Die Breach Notification Rule (164.400) verlangt eine Benachrichtigung innerhalb von 60 Tagen. HIPAA verfolgen Sie nicht für ein Zertifikat. Sie verfolgen es, um Business Associate Agreements mit Klinikverbünden und Kostenträgern zu unterzeichnen und deren Aufträge zu gewinnen, und um weder in den Durchsetzungsverfahren der OCR zu landen noch im öffentlichen Datenpannen-Portal des HHS, das jede Organisation namentlich nennt, die eine Datenpanne mit 500 oder mehr Betroffenen meldet. Venvera führt all das in einem System: die Schutzmaßnahmen als verfolgte Kontrollen, die 60-Tage-Frist bei Datenpannen ab der Entdeckung, die Risikoanalyse nach 164.308 als lebendes Register und BAAs über ihren gesamten Lebenszyklus.

Jede Schutzmaßnahme verfolgt, jede adressierbare Entscheidung begründbar.
Die HIPAA Security Rule (45 CFR 164.308-312) legt 54 Umsetzungsspezifikationen über administrative, physische und technische Schutzmaßnahmen fest. Venvera bildet jede davon als Kontrolle mit Status, Verantwortlichem, Nachweislink und Fundstelle ab. Die 22 adressierbaren Spezifikationen tragen einen ausdrücklichen Entscheidungsnachweis: wie vorgegeben umgesetzt, gleichwertige Alternative oder dokumentierter Grund für den Verzicht. Genau diese Begründung wollen Prüfer der OCR sehen.
- 32 erforderliche und 22 adressierbare Spezifikationen über 164.308-312
- Ausdrücklicher Entscheidungsnachweis zu jeder adressierbaren Spezifikation
- Risikoanalyse (164.308(a)(1)(ii)(A)) auf Ebene der Bedrohungsquellen verfolgt
- Schulungsregister für Beschäftigte, verknüpft mit 164.308(a)(5)
- Querzuordnung zu ISO 27001 Annex A und NIST CSF 2.0
Anfragen zu Patientenrechten beantwortet, bevor die Frist abläuft.
Die Privacy Rule (45 CFR 164.502-530) regelt, wie PHI genutzt und offengelegt werden dürfen. Venvera verwaltet Ihre Notice of Privacy Practices, Ihre Richtlinien zum Minimum-Necessary-Grundsatz und den Ablauf für Patientenrechte: Einsicht, Berichtigung, Aufstellung der Offenlegungen, Einschränkungen und vertrauliche Kommunikation. Für jede Anfrage läuft die gesetzliche Frist mit (30 Tage für die Einsicht, 60 für die Berichtigung), samt Warnungen bei Überfälligkeit.
- Notice of Privacy Practices unter Versionskontrolle und für Patienten bereitgestellt
- Einsichtsanfragen von Patienten (164.524) mit Verfolgung der 30-Tage-Frist
- Berichtigungsanfragen (164.526) mit Verfolgung der 60-Tage-Frist
- Aufstellung der Offenlegungen (164.528) für die vergangenen 6 Jahre
- Minimum-Necessary-Richtlinie mit rollenbasierter Matrix für den PHI-Zugriff
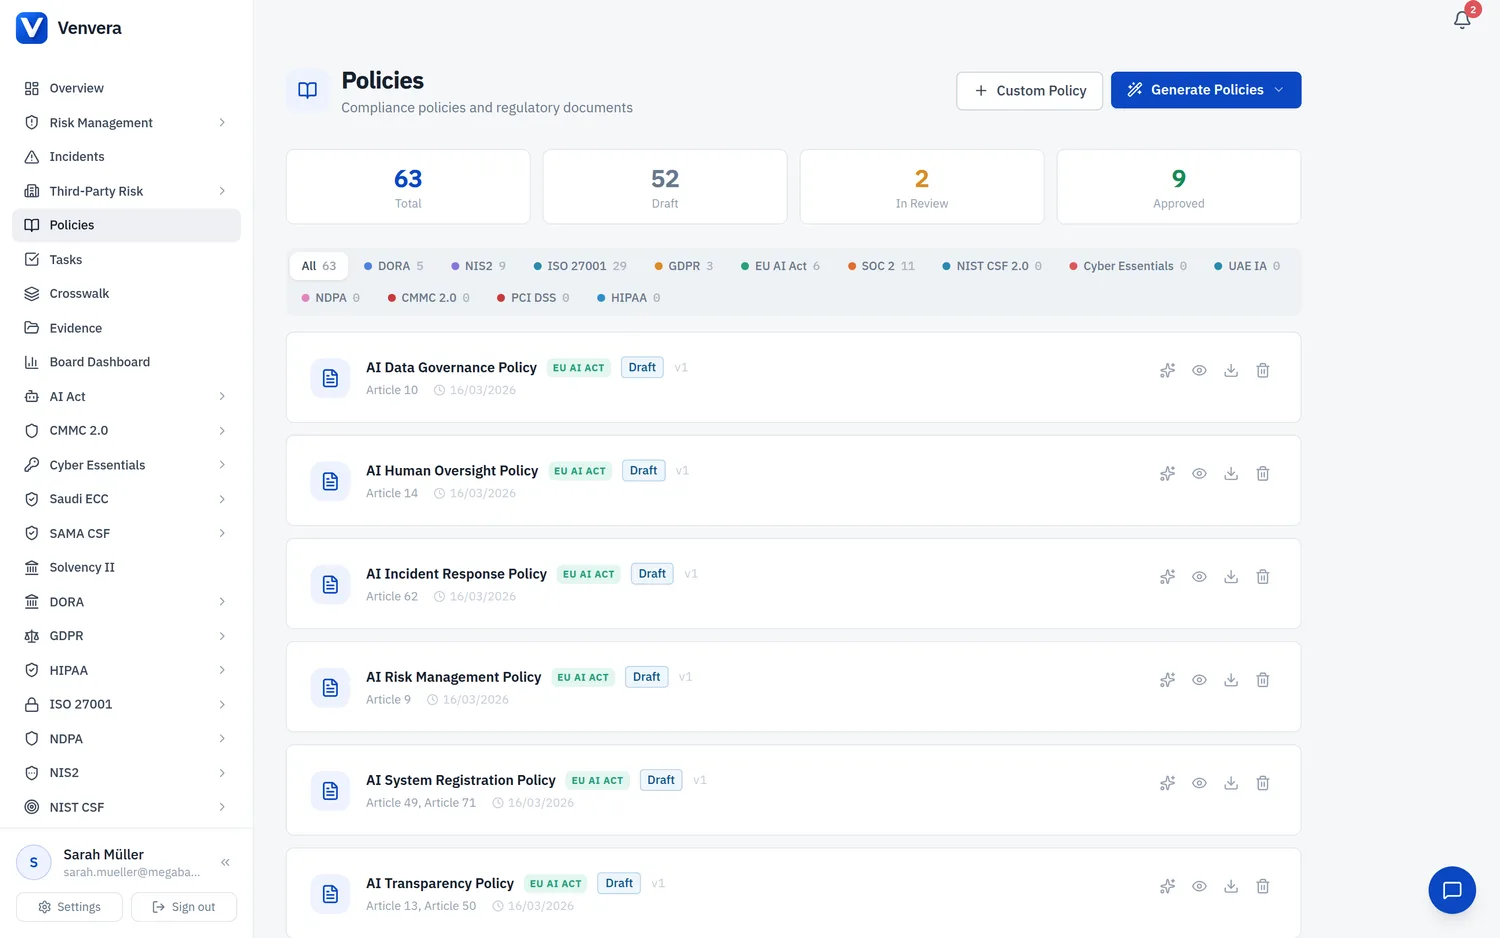
Steuern Sie die 60-Tage-Frist bei Datenpannen, ohne die Meldung an die OCR zu versäumen.
Unterabschnitt D von 45 CFR Teil 164 legt die Regeln für Datenpannen fest: Benachrichtigung der Betroffenen innerhalb von 60 Tagen nach der Entdeckung, Meldung an die OCR des HHS (bei Datenpannen mit 500 oder mehr Betroffenen zeitgleich mit deren Benachrichtigung, jährlich bei weniger als 500) und Information der Medien bei jeder Datenpanne mit 500 oder mehr Betroffenen in einem einzelnen Bundesstaat. Venvera startet die Uhr mit der Entdeckung, führt durch die Vier-Faktoren-Analyse des Kompromittierungsrisikos (164.402) und erstellt die Benachrichtigungsvorlagen, bereit zur Prüfung.
- 60-Tage-Countdown ab Entdeckung des Vorfalls
- Vier-Faktoren-Analyse des Kompromittierungsrisikos, strukturiert nach 164.402
- Generator für die Benachrichtigung Betroffener (per Post und E-Mail)
- Meldung an die OCR des HHS: zusammen mit der Benachrichtigung der Betroffenen (500+) und jährlich (unter 500)
- Vorlage für die Medieninformation bei Datenpannen mit 500+ Betroffenen in einem Bundesstaat
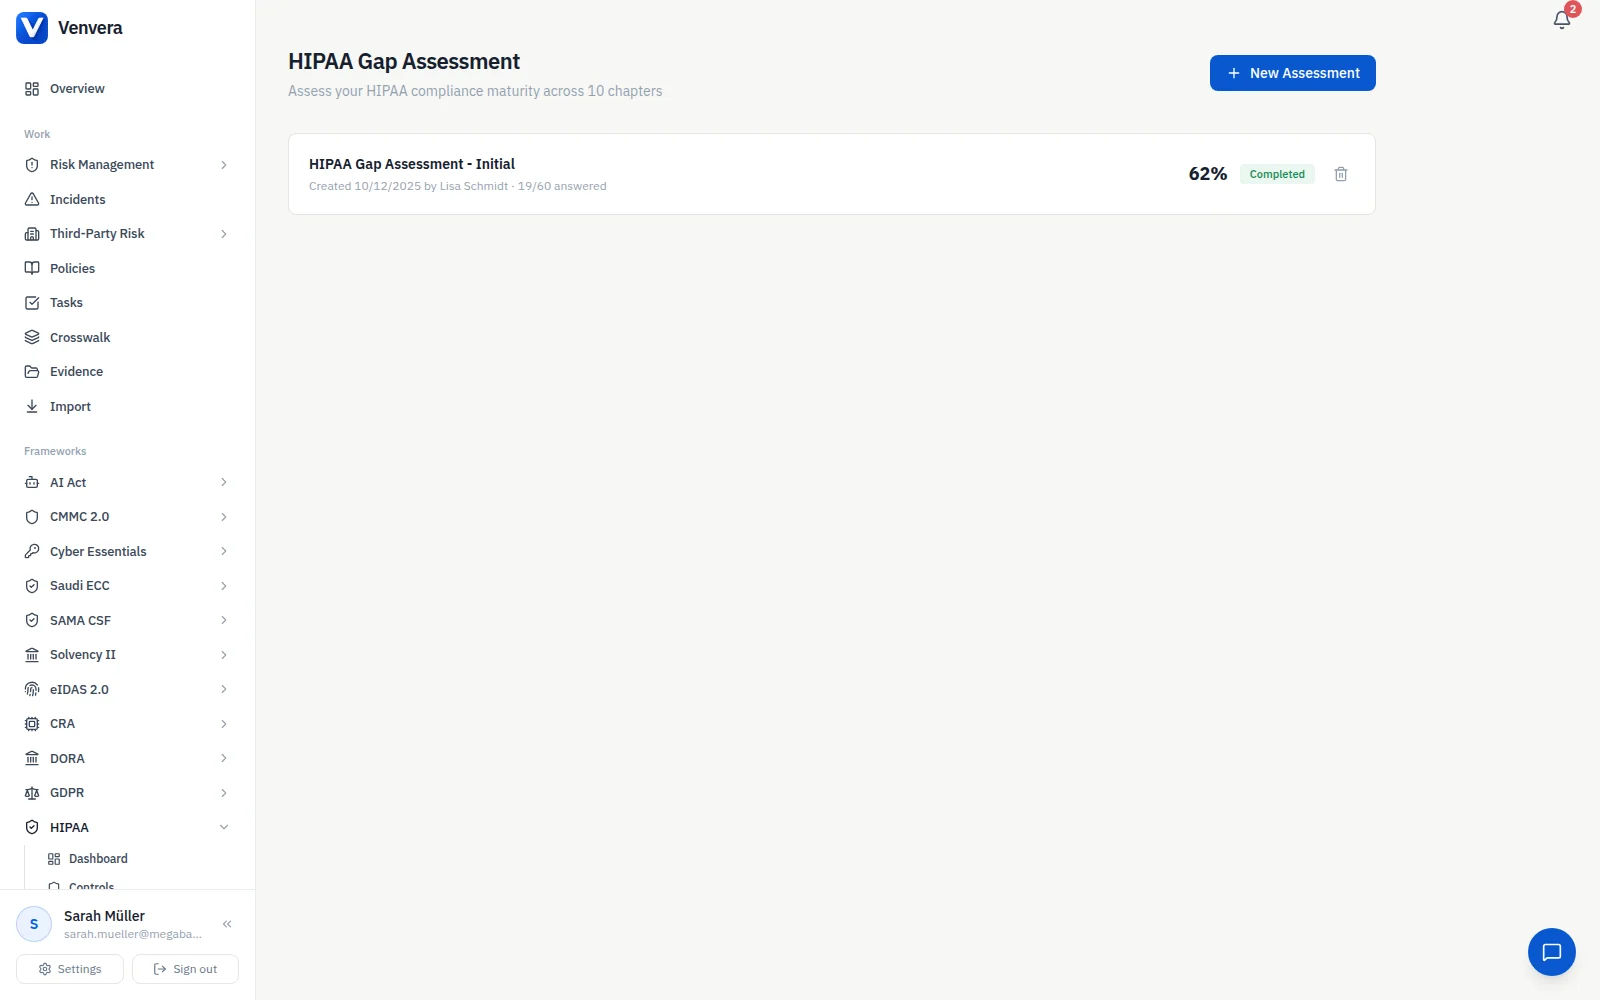
BAAs unterzeichnen und jedes bis zum Ablauf verfolgen.
Jeder Business Associate braucht nach 164.504(e) eine schriftliche Vereinbarung, und seit HITECH gilt das auch für seine Unterauftragnehmer. Venvera erfasst jeden BA, hängt das unterzeichnete BAA an, verfolgt den Ablauf, plant jährliche Due-Diligence-Fragebögen und löst bei Vertragsende die verpflichtende Bestätigung über Rückgabe oder Vernichtung aller PHI aus, die der BA hält.
- BA-Register mit unterzeichnetem BAA, Ablaufdatum und Verlängerungsplanung
- Jährlicher Due-Diligence-Fragebogen je BA
- Sicht auf die Kette der Unterauftragnehmer (BA eines BA) nach HITECH
- Bestätigung über Rückgabe oder Vernichtung bei Vertragsende
- Abbildung der PHI-Flüsse je BA (eingehend, ausgehend, Arten von PHI)

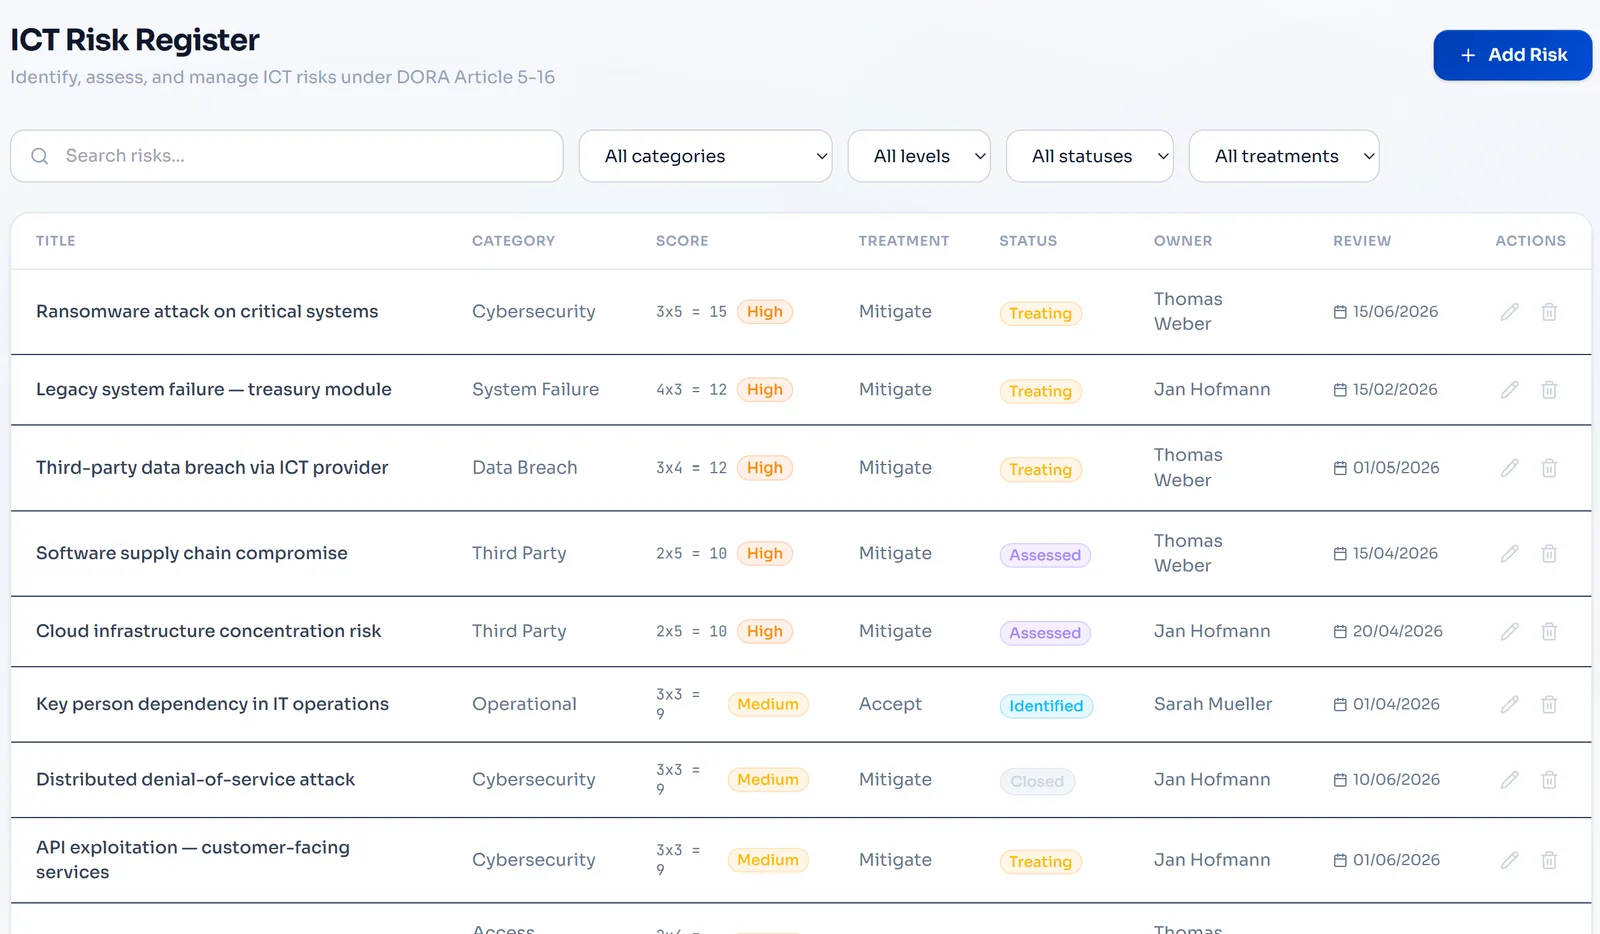
Die lebende Risikoanalyse, deren Fehlen die OCR immer wieder mit Strafen belegt.
Die häufigste Feststellung der OCR in HIPAA-Vergleichen ist eine fehlende unternehmensweite Risikoanalyse. Venvera behandelt 164.308(a)(1)(ii)(A) als lebenden Prozess: Jedes Asset der Informationssysteme wird identifiziert, Bedrohungen werden anhand des OCR-Leitfadens (NIST 800-30) erfasst, Eintrittswahrscheinlichkeit und Auswirkung bewertet und Behandlungsentscheidungen verfolgt. Die Analyse aktualisiert sich, sobald ein System hinzukommt, stillgelegt oder wesentlich verändert wird.
- Asset-Register, verknüpft mit den PHI-Flüssen
- Erfassung der Bedrohungen anhand des OCR-Leitfadens zur Risikoanalyse
- Bewertung von Eintrittswahrscheinlichkeit und Auswirkung nach NIST 800-30
- Risikobehandlung: mindern, akzeptieren, übertragen oder vermeiden
- Laufende Aktualisierung statt eines jährlichen Kraftakts
Beantworten Sie ein OCR-Audit in derselben Woche, in der es eintrifft.
OCR-Audits der Phase 2 arbeiten mit einem Protokoll aus 180 Prüffragen für Covered Entities (45 für Business Associates). Venvera ordnet jede Kontrolle aus Security Rule und Privacy Rule der Prüffrage zu, die sie erfüllt, und exportiert das Antwortpaket mit verknüpften Nachweisen. Trifft die Ankündigung ein, antworten Sie in derselben Woche, statt zwei Monate lang hektisch zu suchen.
- Auditprotokoll der OCR für Phase 2, den Kontrollen zugeordnet (180 / 45 Prüffragen)
- Export des Nachweispakets je Prüffrage, mit Dateiverweisen
- Vorformulierte Antworttexte, je Prüffrage bearbeitbar
- Portal mit Lesezugriff für Prüfer, Zugang per Magic Link und zeitlich befristet
- Verfolgung der Einreichung in Formaten, die die OCR akzeptiert

Die Tabelle oder Venvera.
HIPAA, beantwortet.
HIPAA-Leitfäden
- HIPAA-Bußgelder und StrafenDie vier Sanktionsstufen mit den Beträgen für 2026, die Jahreshöchstgrenzen, die die OCR anwendet, und wie eine fehlende Kontrolle tageweise gezählt wird.
- HIPAA-RisikobewertungDie beiden als erforderlich (Required) eingestuften Pflichten nach 164.308(a)(1), die Elemente, die die OCR erwartet, und ein bewertetes Beispiel.
- Covered Entities und Business AssociatesOb HIPAA für Sie gilt und welche Business Associate Agreements daraus folgen.
- Vorlage für die HIPAA-RisikobewertungDie Arbeitsmappe für die Risikoanalyse nach der Security Rule.
Werden Sie HIPAA-bereit für den Auftrag, der schon wartet.
Starten Sie mit einem kostenlosen Gap-Bericht über die HIPAA Security Rule: 10 Minuten, ohne E-Mail zum Start.
✓ In jedem kostenpflichtigen Plan: in 90 Tagen auditbereit oder Sie erhalten Ihr Geld zurück*
10 Minuten · ohne E-Mail zum Start · ohne Kreditkarte · bleibt Ihnen erhalten