Продавайте на здравния сектор, без да се провалите на BAA.
Venvera е софтуер за съответствие с HIPAA за Правилото за сигурност (Security Rule) и Правилото за поверителност (Privacy Rule), който поддържа вашия анализ на риска, предпазните мерки и процеса за уведомяване за нарушения: програмата, с която подписвате с болничните мрежи споразумения с бизнес сътрудник (Business Associate Agreements) и стоите далеч от публичния списък на OCR с нарушенията.
Каква част от HIPAA вече покривате?
Изберете рамката, която вече прилагате. Всяка контролна област, която присъства и в двете, е посочена с референцията на изискването от всяка страна, така че да видите какво от съществуващата си програма можете да използвате повторно, преди да планирате нова работа.
Всеки ред означава, че двете изисквания обхващат една и съща област, така че едно внедряване и един набор доказателства обикновено могат да послужат и за двете. Това не означава, че изпълнението на едното сертифицира другото: всяка рамка запазва собствения си обхват, формулировки и оценка, а някои изисквания нямат съответствие изобщо. Използвайте това като начална карта за планиране и след това проверете всеки ред спрямо текста на изискването.
Софтуер за съответствие с HIPAA за правилата за сигурност, поверителност и уведомяване за нарушения
Venvera е софтуер за съответствие с HIPAA за обхванатите субекти (covered entities) и бизнес сътрудниците (business associates), които обработват електронна защитена здравна информация (ePHI). Той съдържа 26 проследявани контроли, които обхващат административните, физическите и техническите предпазни мерки на Правилото за сигурност (45 CFR 164.308 до 164.312), задълженията за използване и разкриване по Правилото за поверителност и Правилото за уведомяване за нарушения (Breach Notification Rule), чийто 60-дневен срок за уведомяване на засегнатите лица тече от откриването. Анализът на риска по 164.308(a)(1)(ii)(A) се води като жив регистър, споразуменията с бизнес сътрудници се проследяват през целия им жизнен цикъл, а всеки контрол посочва доказателствата, които би поискал разследващ служител на OCR.
Какво е HIPAA и защо от него зависят сделките ви в здравеопазването?
HIPAA (45 CFR, части 160, 162 и 164) е американският закон за поверителността и сигурността в здравеопазването. Правилото за сигурност (164.308-312) определя административни, физически и технически предпазни мерки за електронната PHI, Правилото за поверителност (164.502-530) урежда използването и разкриването ѝ, а Правилото за уведомяване за нарушения (164.400) изисква уведомяване в срок от 60 дни. Не преследвате HIPAA заради сертификат: преследвате го, за да подписвате споразумения BAA с болничните мрежи и платците на здравни услуги и да печелите бизнеса им, както и за да стоите далеч от санкционните производства на OCR и от публичния портал на HHS за нарушения, който посочва поименно всяка организация, съобщила за нарушение, засегнало 500 или повече души. Venvera управлява всичко това в една система: предпазните мерки като проследявани контроли, 60-дневния срок при нарушение, който тече от откриването, анализа на риска по 164.308 като жив регистър и споразуменията BAA през целия им жизнен цикъл.

Всяка предпазна мярка проследена, всяко решение по преценка защитимо.
Правилото за сигурност на HIPAA (45 CFR 164.308-312) определя 54 спецификации за внедряване в административните, физическите и техническите предпазни мерки. Venvera представя всяка от тях като контрол със статус, отговорник, връзка към доказателствата и цитат на разпоредбата. 22-те спецификации, подлежащи на преценка (addressable), носят изричен запис на решението: внедрена както е, равностойна алтернатива или документирана причина да не се внедрява. Точно тази обосновка искат да видят одиторите на OCR.
- 32 задължителни и 22 подлежащи на преценка спецификации в 164.308-312
- Изричен запис на решението за всяка спецификация, подлежаща на преценка
- Анализ на риска (164.308(a)(1)(ii)(A)), проследяван на ниво източник на заплаха
- Регистър на обученията на персонала, свързан със 164.308(a)(5)
- Кръстосано съпоставяне с Annex A на ISO 27001 и NIST CSF 2.0
Исканията по правата на пациентите получават отговор преди срока.
Правилото за поверителност (45 CFR 164.502-530) урежда как може да се използва и разкрива защитената здравна информация (PHI). Venvera съхранява вашето Уведомление за практиките за поверителност (Notice of Privacy Practices), политиките ви за минимално необходимото и процеса за правата на пациентите: достъп, поправка, отчет за разкриванията, ограничения, поверителни комуникации. Всяко искане се следи спрямо регулаторния си срок (30 дни за достъп, 60 за поправка) със сигнали при просрочие.
- Уведомление за практиките за поверителност с контрол на версиите, достъпно за пациентите
- Искания за достъп от пациенти (164.524) със следене на 30-дневния срок
- Искания за поправка (164.526) със следене на 60-дневния срок
- Отчет за разкриванията (164.528) за предходните 6 години
- Политика за минимално необходимото с матрица на достъпа до PHI по роли
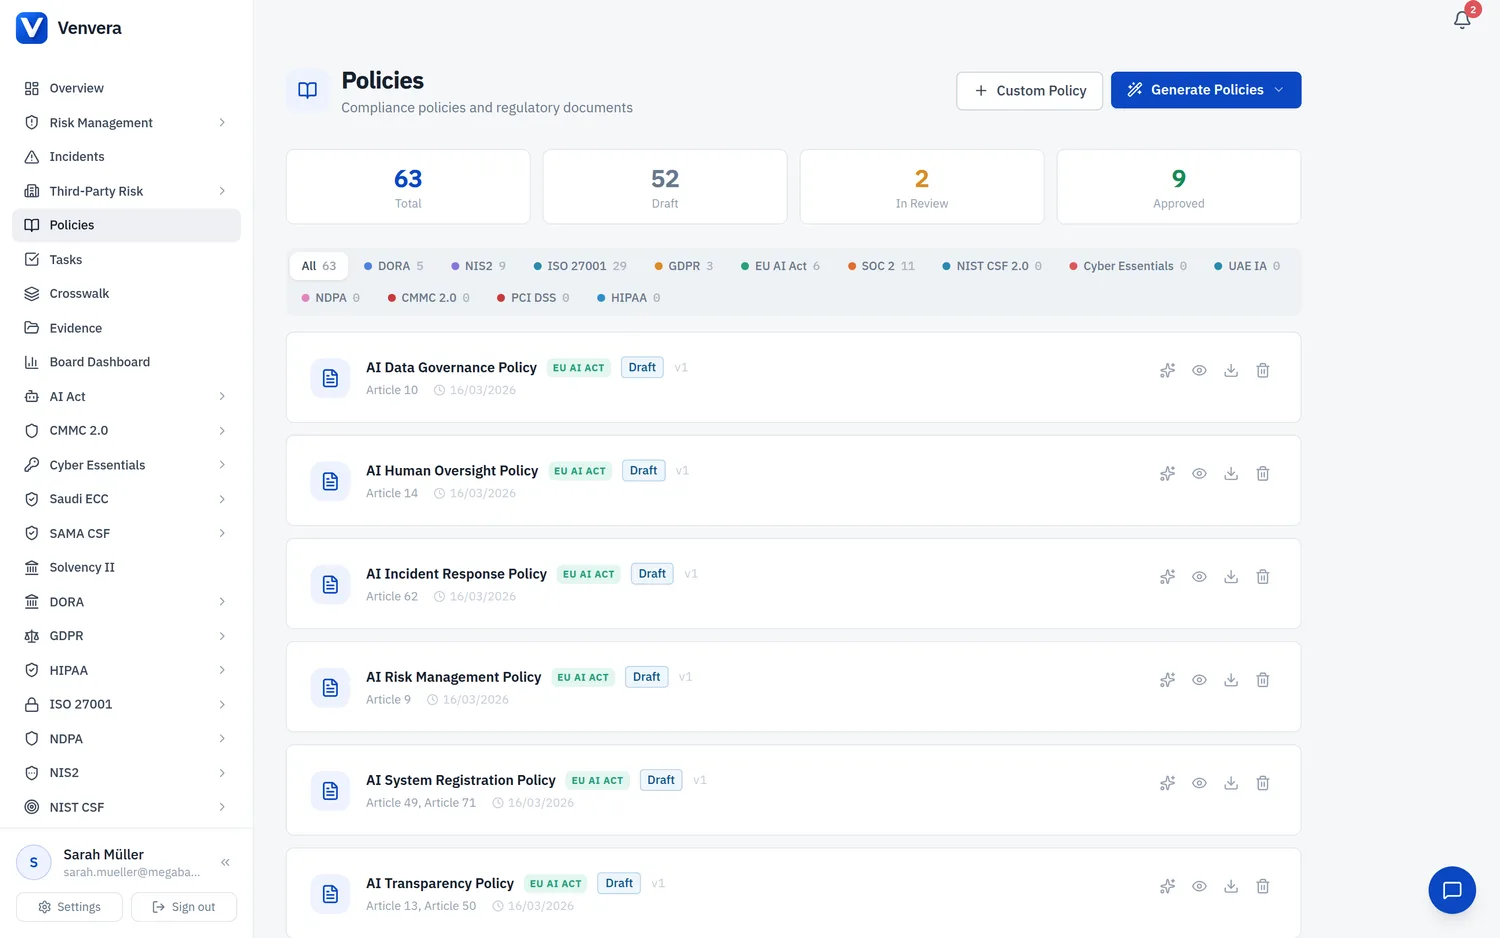
Следете 60-дневния срок при нарушение, без да изпуснете OCR.
Подчаст D на част 164 от 45 CFR определя правилата при нарушения: уведомяване на засегнатите лица в срок от 60 дни от откриването, уведомяване на HHS OCR (едновременно с уведомяването на засегнатите лица при нарушения, засягащи 500 или повече души, и ежегодно при под 500) и уведомяване на медиите при всяко нарушение, засягащо 500 или повече души в един щат. Venvera пуска часовника в момента на откриването, води ви през анализа на риска от компрометиране по четирите фактора (164.402) и изготвя шаблоните за уведомленията, готови за преглед.
- 60-дневно обратно броене от откриването на инцидента
- Структуриран анализ на риска от компрометиране по четирите фактора съгласно 164.402
- Генератор на уведомления до засегнатите лица (по пощата и по имейл)
- Доклад за нарушение до HHS OCR: заедно с уведомлението до засегнатите лица (500+) и годишен (под 500)
- Шаблон за уведомяване на медиите при нарушения, засягащи 500+ души в един щат
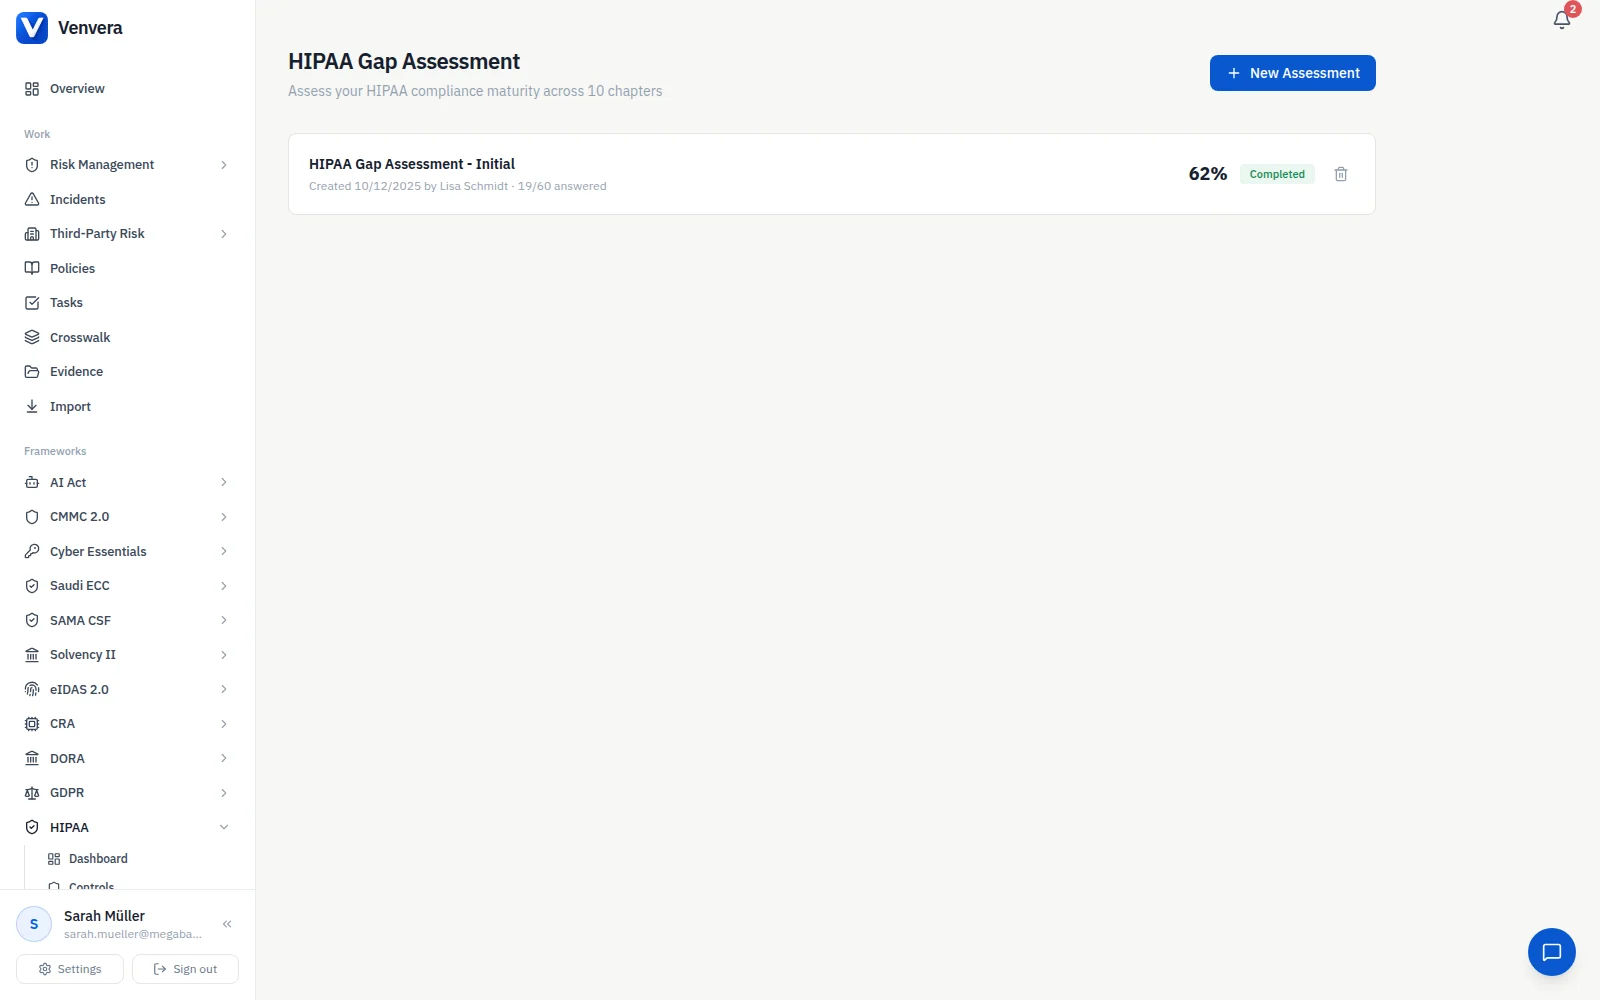
Подписвайте BAA и следете всяко до изтичането му.
Всеки бизнес сътрудник, а след HITECH и неговите подизпълнители, се нуждае от писмено споразумение по 164.504(e). Venvera регистрира всеки бизнес сътрудник (BA), прикачва подписаното BAA, следи изтичането му, планира годишни въпросници за надлежна проверка, а при прекратяване задейства задължителното удостоверяване за връщане или унищожаване на всяка PHI, която бизнес сътрудникът държи.
- Регистър на бизнес сътрудниците с подписаното BAA, изтичане и планиране на подновяването
- Годишен въпросник за надлежна проверка за всеки бизнес сътрудник
- Видимост на веригата от подизпълнители (BA на BA) след HITECH
- Удостоверяване на връщането или унищожаването при прекратяване
- Картографиране на потоците от PHI за всеки бизнес сътрудник (входящи, изходящи, видове PHI)

Живият анализ на риска, за чиято липса OCR непрекъснато налага глоби.
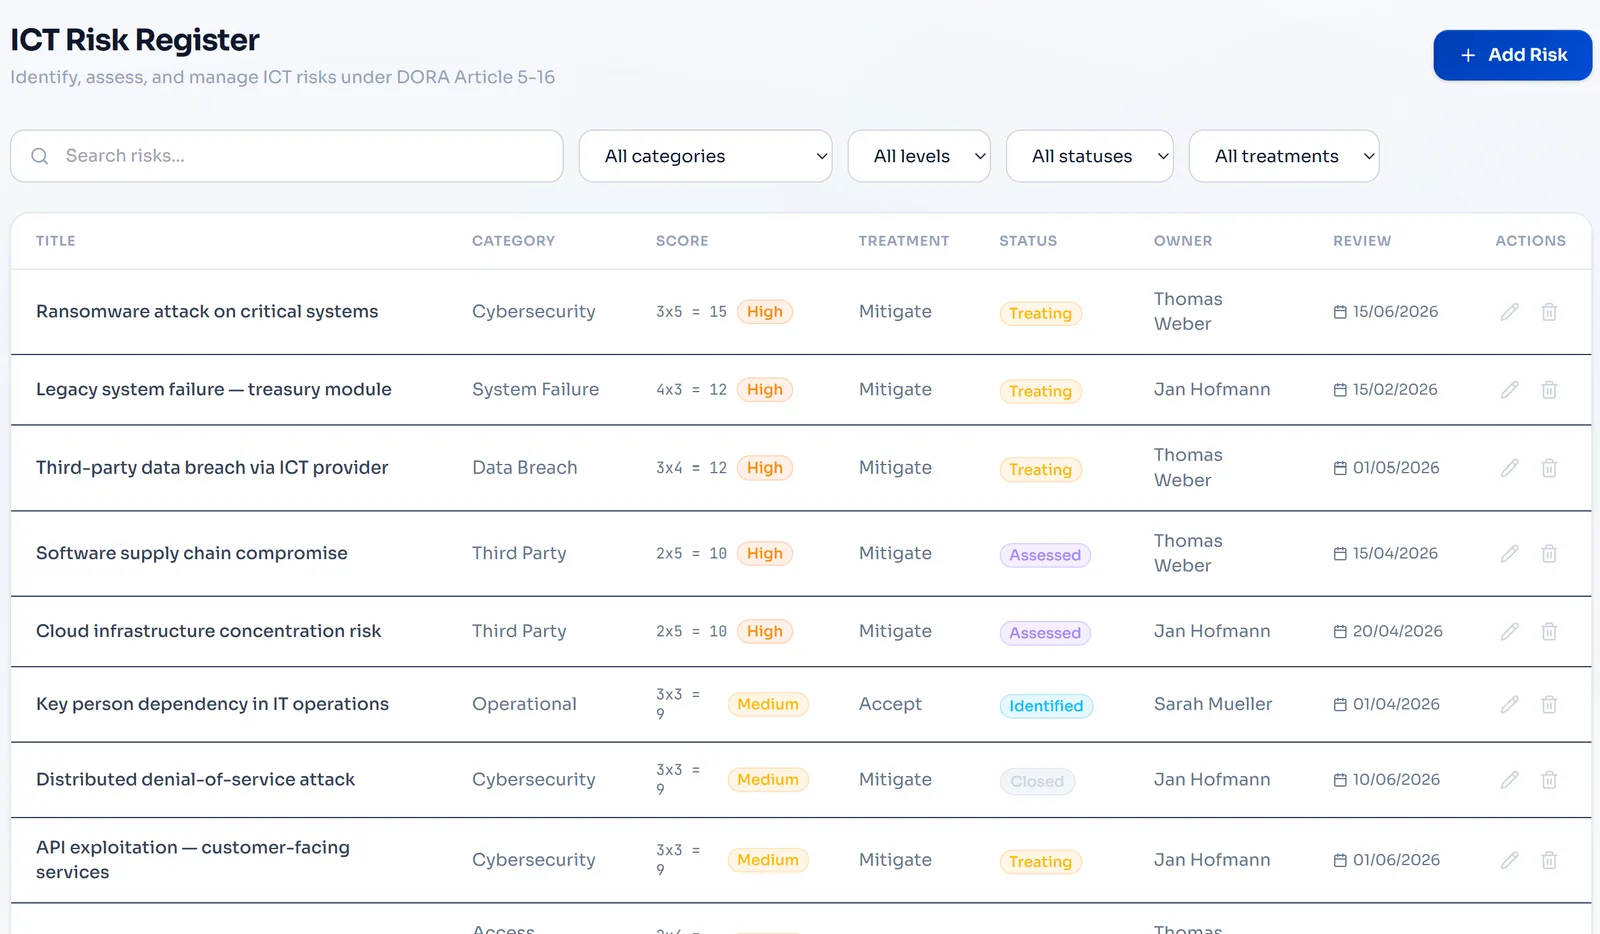
Най-често цитираната констатация на OCR в споразуменията за уреждане по HIPAA е липсата на анализ на риска за цялата организация. Venvera третира 164.308(a)(1)(ii)(A) като жив процес: всеки актив на информационните системи е идентифициран, заплахите са изброени според насоките на OCR (NIST 800-30), вероятността и въздействието са оценени, а решенията за третиране се проследяват. Анализът се обновява всеки път, когато система бъде добавена, изведена от употреба или значително променена.
- Регистър на активите, свързан с потоците от PHI
- Изброяване на заплахите според насоките на OCR за анализ на риска
- Оценяване на вероятността и въздействието по NIST 800-30
- Третиране на риска: смекчаване, приемане, прехвърляне или избягване
- Непрекъснато обновяване, а не годишен спринт
Отговорете на одит от OCR още в седмицата, в която пристигне.
Одитите на OCR от Фаза 2 работят по протокол със 180 запитвания за обхванатите субекти (45 за бизнес сътрудниците). Venvera съпоставя всеки контрол по Правилото за сигурност и Правилото за поверителност със запитването, на което отговаря, и експортира пакета с отговори заедно със свързаните доказателства. Когато уведомлението пристигне, отговаряте още същата седмица, вместо да се лутате два месеца.
- Одитният протокол на OCR от Фаза 2, съпоставен с контролите (180 / 45 запитвания)
- Експорт на пакет с доказателства за всяко запитване, с препратки към файловете
- Готови текстове на отговорите, редактируеми за всяко запитване
- Портал за одитора само за четене с достъп чрез магически линк, ограничен във времето
- Проследяване на подаването във формати, приемливи за OCR

Таблицата или Venvera.
HIPAA, с отговори.
Наръчници за HIPAA
- Глоби и санкции по HIPAAЧетирите нива на санкции с размерите за 2026 г., годишните тавани, които OCR прилага, и как липсващ контрол се отчита за всеки ден.
- Оценка на риска по HIPAAДвете задължителни (Required) изисквания по 164.308(a)(1), елементите, които OCR очаква, и пример с оценки.
- Обхванати субекти и бизнес сътруднициДали HIPAA се отнася за вас и какви споразумения с бизнес сътрудници изисква това.
- Шаблон за оценка на риска по HIPAAРаботната книга за анализа на риска по Правилото за сигурност.
Бъдете готови за HIPAA заради сделката, която ви чака.
Започнете с безплатен доклад за пропуските по Правилото за сигурност на HIPAA: 10 минути, без имейл в началото.
✓ Във всеки платен план: готови за одит за 90 дни или връщаме парите*
10 минути · без имейл, за да започнете · без кредитна карта · остава ваше