Без CMMC няма договор с DoD.
Venvera е софтуер за съответствие с CMMC, който ви дава практиките, плановете за действие и готовите за C3PAO доказателства за CMMC 2.0 ниво 1 и ниво 2, за да можете да кандидатствате за договорите на Министерството на отбраната на САЩ (DoD) и да ги запазите, докато несертифицираните ви конкуренти просто нямат достъп до тях.
Каква част от CMMC 2.0 вече покривате?
Изберете рамката, която вече прилагате. Всяка контролна област, която присъства и в двете, е посочена с референцията на изискването от всяка страна, така че да видите какво от съществуващата си програма можете да използвате повторно, преди да планирате нова работа.
Всеки ред означава, че двете изисквания обхващат една и съща област, така че едно внедряване и един набор доказателства обикновено могат да послужат и за двете. Това не означава, че изпълнението на едното сертифицира другото: всяка рамка запазва собствения си обхват, формулировки и оценка, а някои изисквания нямат съответствие изобщо. Използвайте това като начална карта за планиране и след това проверете всеки ред спрямо текста на изискването.
Софтуер за съответствие с CMMC за оценки на ниво 1 и ниво 2
Venvera е софтуер за съответствие с CMMC за изпълнители от отбранителната индустриална база, които работят с федерална договорна информация или с контролирана некласифицирана информация. Той проследява 17-те практики за ниво 1 и 110-те практики за ниво 2, взети от NIST SP 800-171, изчислява вашия SPRS резултат с постъпването на доказателствата и поддържа плана за сигурност на системата (SSP) и POA&M актуални с напредъка на работата. За всяка практика е посочено обективното доказателство, което C3PAO ще тества, с отговорник, статус и прикачени артефакти, така че самооценката или сертификационната оценка започва от пълен запис.
Какво е CMMC 2.0 и защо без него не можете да спечелите работа от DoD?
Cybersecurity Maturity Model Certification 2.0 е задължителното изискване за киберсигурност, което Министерството на отбраната на САЩ поставя пред отбранителната индустриална база. Ниво 1 (17 практики) обхваща федералната договорна информация; ниво 2 (110 практики, взети директно от NIST SP 800-171) защитава контролираната некласифицирана информация; ниво 3 добавя 24 засилени практики от NIST SP 800-172 за най-чувствителните програми. Това не е отличие, което сами решавате дали да преследвате: когато договорът посочва ниво на CMMC, трябва да можете да го докажете, за да ви бъде възложена работата или за да я запазите. Без сертификация на нивото, което изисква договорът ви, оставате извън бизнеса с DoD, а сертифицираният доставчик от съседната улица печели поръчката.
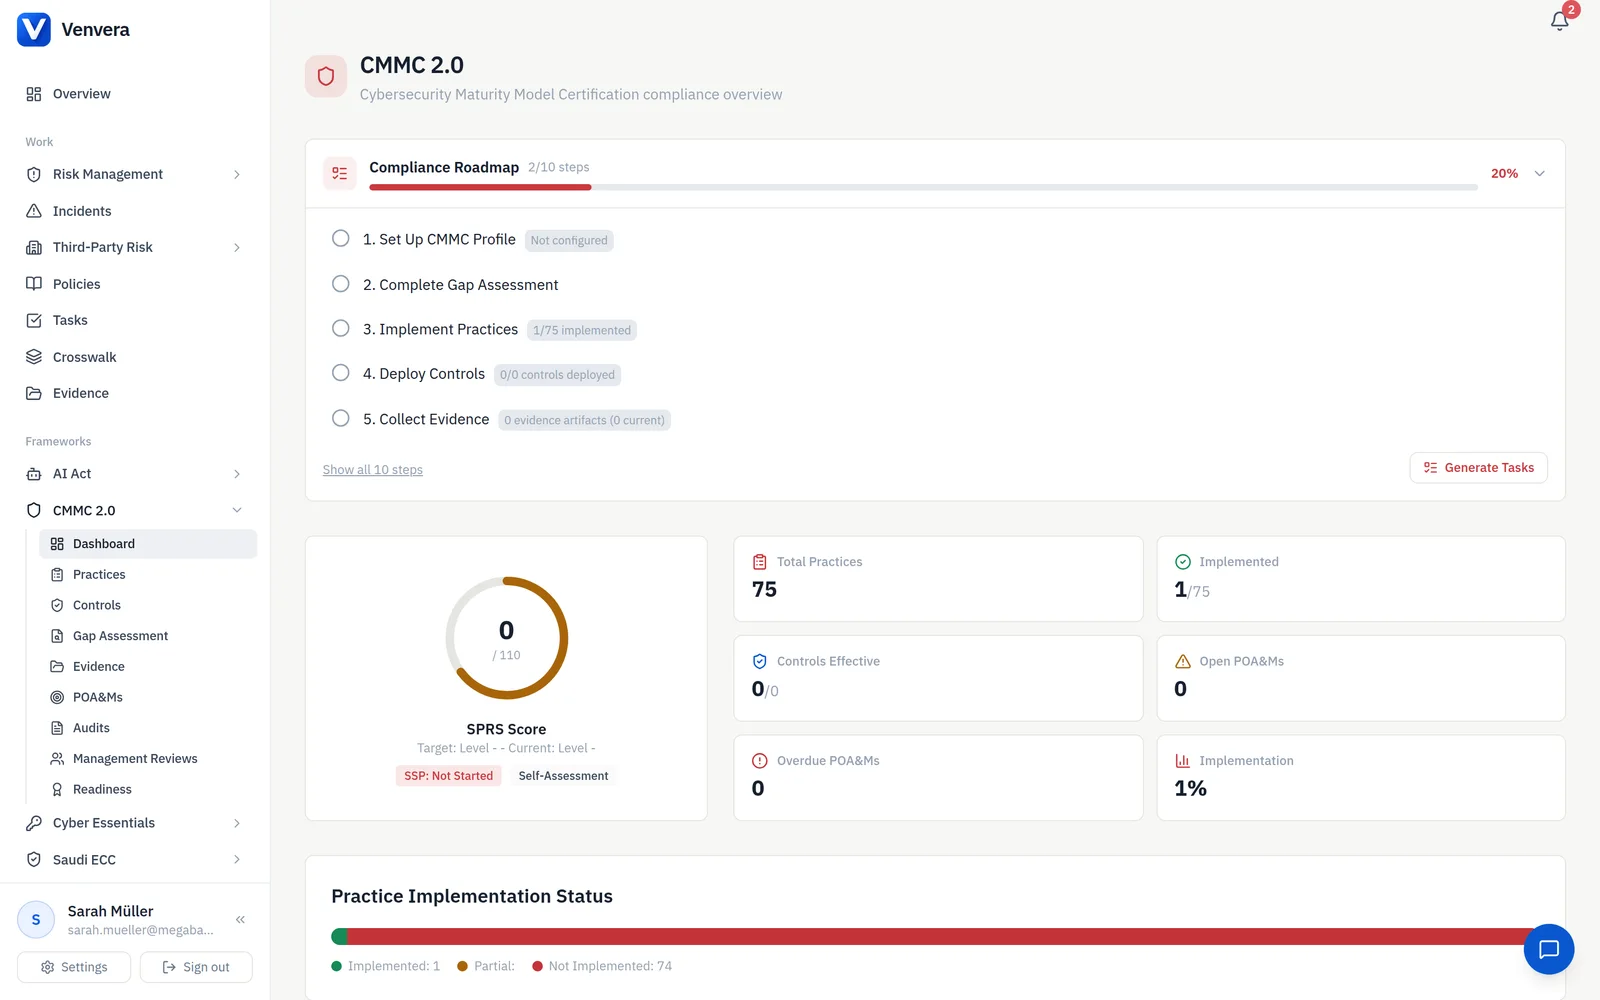
Всяка практика, проследена до целта на оценката.
CMMC 2.0 ниво 2 съответства пряко на 110-те практики от NIST SP 800-171 в 14 области. Venvera води всяка от тях на ниво цел на оценката, а не като обобщен процент за областта, със статус, отговорник, връзка към доказателствата и претеглено въздействие върху SPRS резултата. Включете надстройката за ниво 3 и 24-те засилени практики от NIST 800-172 се появяват, без да претрупват изгледа за екипите, на които им трябва само ниво 2.
- Всичките 110 практики за ниво 2 се проследяват на ниво цел на оценката
- Статус за всяка цел: „Изпълнено“, „Неизпълнено“ или „Неприложимо“ с обосновка
- Претеглено по SPRS точкуване (1, 3 или 5 точки), изчислявано в реално време от състоянието на контролите
- Допълнителната надстройка за ниво 3 добавя 24-те засилени практики от NIST 800-172
- Нищо не се крие зад обобщен процент, преди да дойде оценителят

Вашият SPRS резултат в реално време и докъде ще стигне, щом закриете точките от POA&M.
DoD проверява резултата ви в Supplier Performance Risk System (SPRS) за всеки договор, затова той никога не бива да изостава с месеци. Venvera го преизчислява при всяка промяна в контролите, обяснява тежестта на всяка практика на разбираем език и прогнозира резултата, който ще достигнете, след като текущите ви точки от POA&M бъдат закрити. Когато служителят по договорите (CO) попита, пакетът за подаване вече е готов.
- SPRS резултат в реално време, обновяван при всяка промяна в контролите
- Тежестта на всяка практика е обяснена, за да не се налага никой да гадае изчисленията
- Изглед с прогноза: закрийте тези точки от POA&M и резултатът ви става X
- CSV файл за подаване в SPRS, готов за директно качване в портала на DoD
- Хронология на резултата като доказателство за тенденцията пред вашия CO
Планът за сигурност на системата и POA&M се генерират сами.
C3PAO първо иска две неща: вашия план за сигурност на системата (SSP), който описва как е внедрена всяка практика, и вашия план за действие и етапи (POA&M) за всичко, което не е изпълнено напълно. Venvera поддържа и двата като живи документи. Всяка практика съдържа описанието на внедряването си директно в записа, а закриването на точка от POA&M обновява SSP в същата минута. След това експортирате и двата като изпипани файлове винаги, когато ви потрябват.
- Описание на внедряването за всяка практика, записано в самия контрол
- Точки в POA&M с целева дата за закриване, отговорник, етапи и статус
- Закриването на точки от POA&M обновява описанието в SSP автоматично
- Експорт на SSP в DOCX и на POA&M в XLSX при поискване
- История на версиите с изглед на разликите за прегледите с одитора

Доказателства, през които C3PAO минава без засечка.
Всяка практика има запис с доказателства (екранни снимки, експорти на конфигурации, политики, удостоверения за преминати обучения), свързан директно с контрола, а не изоставен на споделен диск. Venvera следи актуалността и показва какво е остаряло, преди оценителят да го забележи, така че когато прегледът започне, всяка практика вече има прикачени своите доказателства.
- Доказателствата са обвързани с всяка практика и нито един документ не остава без връзка
- Проследяване на актуалността с автоматични сигнали за остарели доказателства
- Криптирано съхранение с отделни ключове за всеки клиент
- Портал за оценителя само за четене, с ограничен срок и достъп чрез магически линк
- Групов експорт за C3PAO на ниво 2 или за DIBCAC на ниво 3

Един контрол, съпоставен с всяка рамка, която удовлетворява.
Около 70 процента от практиките за CMMC ниво 2 имат преки съответствия в Annex A на ISO 27001:2022, а почти всички се съпоставят с NIST CSF 2.0. Venvera показва тези съпоставяния директно в записа на практиката, така че доказателствата, които събирате веднъж, се пренасят навсякъде другаде, където удовлетворяват изисквания. Ако вече поддържате СУИС, по-голямата част от базовите ви изисквания за CMMC вече е изпълнена.
- Съпоставяне на всяка практика с Annex A на ISO 27001:2022 директно в записа
- Пълно съпоставяне с категориите на NIST CSF 2.0
- Доказателствата, събрани веднъж, удовлетворяват всяко съпоставено изискване
- Съществуващите контроли на СУИС покриват по-голямата част от базовите изисквания на CMMC ниво 2
- Без повторно събиране на едни и същи доказателства за всеки отделен одит

Вижте всеки пропуск преди оценителя.
Направете структурирана оценка на пропуските по всичките 14 области, преди да ангажирате C3PAO. Venvera оценява готовността ви практика по практика и ви връща приоритизирана пътна карта с отговорници, оценки на усилието и срокове. Така на третата година влизате в оценката с актуално състояние, вместо да наваксвате в последния момент, а пропуските, които обикновено изненадват екипите, излизат наяве, докато все още има време да ги затворите.
- Оценка по всичките 14 области и 110 практики
- Оценка на готовността от „Незапочнато“ до „Готово за оценка“
- Приоритизирана пътна карта за отстраняване с отговорници и оценки на усилието
- Автоматично отваряне на точки в POA&M, когато внедрен контрол се влоши
- Дашборд за напредъка, който показва траекторията ви към оценката
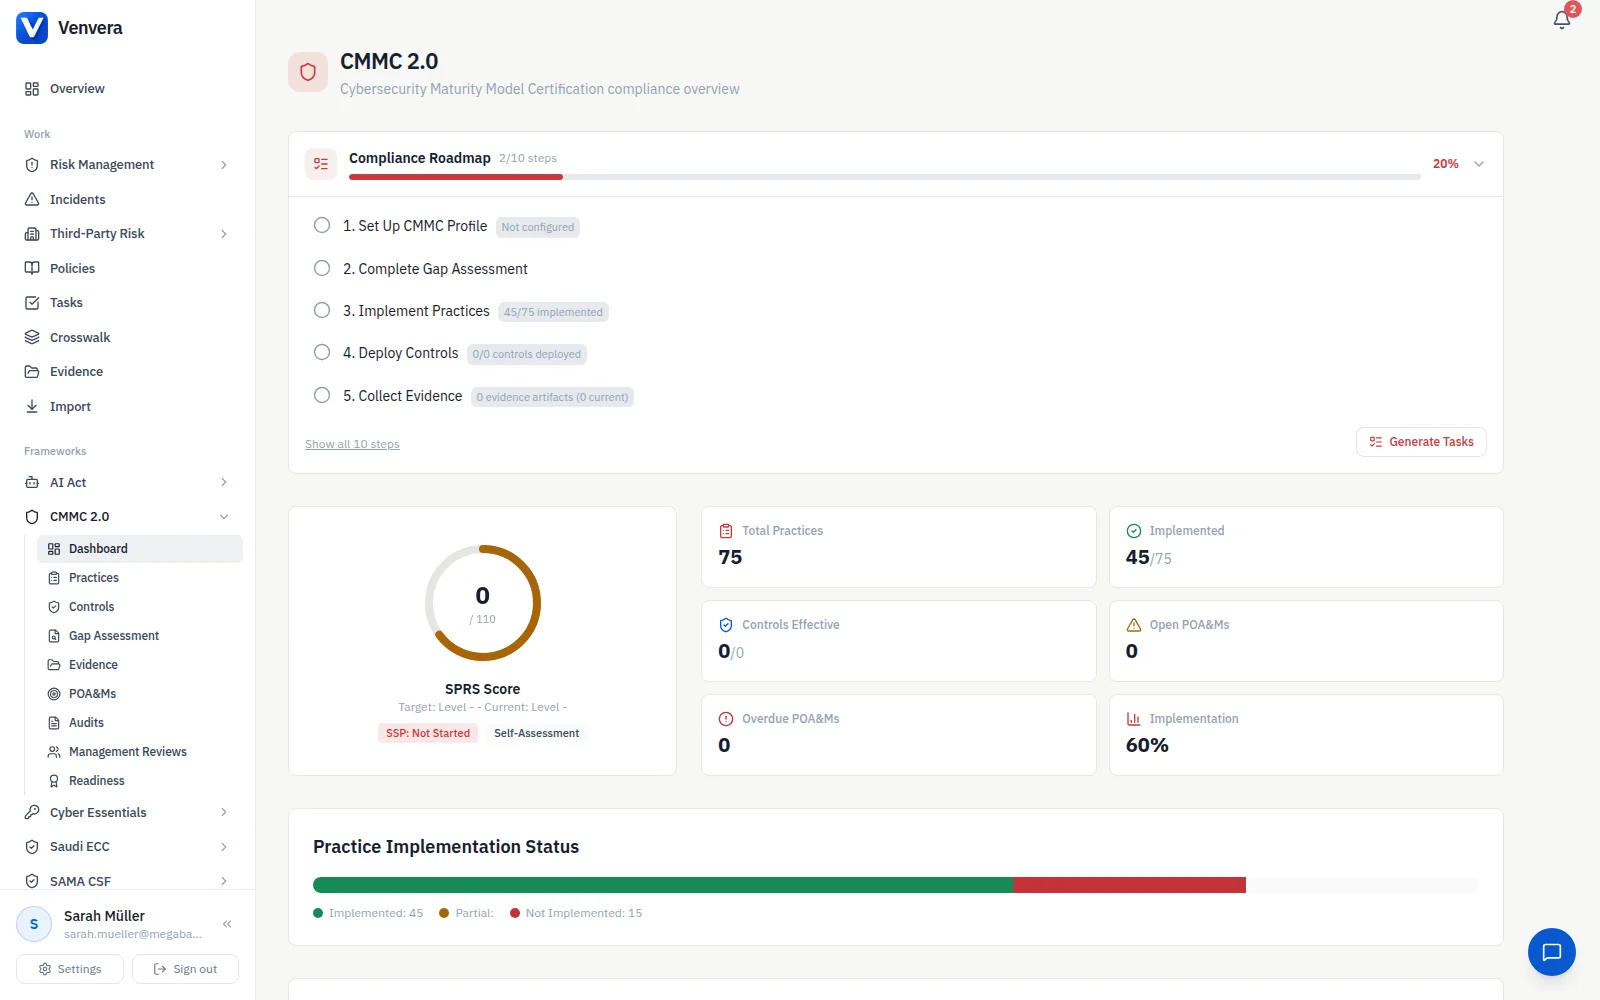
Таблицата или Venvera.
CMMC, с отговори.
Наръчници
- Цената на съответствието с CMMCКакви разходи е изчислило DoD за всяко ниво, какво остава извън тези цифри и как да планирате бюджета за останалото.
- Кой се нуждае от FedRAMP?Тестът за обхват, шестте изключения, класовете от A до D и еквивалентността на ниво Moderate, която изпълнител по CMMC трябва да получи от своите доставчици на облачни услуги.
Постигнете готовност по CMMC за договора, който искате да спечелите.
Започнете с безплатен доклад за пропуските по вашите практики за CMMC: 10 минути, без имейл в началото.
✓ Във всеки платен план: готови за одит за 90 дни или връщаме парите*
10 минути · без имейл, за да започнете · без кредитна карта · остава ваше