Продавайте в Саудитска Арабия в съответствие с ECC на NCA.
Venvera е софтуер за съответствие със Saudi ECC за Основните контроли за киберсигурност на Националния орган за киберсигурност (NCA) на Саудитска Арабия. Той съпоставя, оценява и подкрепя с доказателства всеки контрол, така че да изпълните изискването, без което не можете да работите и да печелите бизнес в кралството.
Каква част от Saudi NCA ECC вече покривате?
Изберете рамката, която вече прилагате. Всяка контролна област, която присъства и в двете, е посочена с референцията на изискването от всяка страна, така че да видите какво от съществуващата си програма можете да използвате повторно, преди да планирате нова работа.
Всеки ред означава, че двете изисквания обхващат една и съща област, така че едно внедряване и един набор доказателства обикновено могат да послужат и за двете. Това не означава, че изпълнението на едното сертифицира другото: всяка рамка запазва собствения си обхват, формулировки и оценка, а някои изисквания нямат съответствие изобщо. Използвайте това като начална карта за планиране и след това проверете всеки ред спрямо текста на изискването.
Софтуер за съответствие със Saudi ECC за набора от контроли на NCA
Venvera е софтуер за съответствие със Saudi ECC за държавни органи, оператори на критична национална инфраструктура и организациите от частния сектор, които Националният орган за киберсигурност включва в обхвата. Той съдържа Основните контроли за киберсигурност като проследявани контроли, подобласт по подобласт, от управлението на киберсигурността и киберзащитата до устойчивостта, третите страни и облачните изчисления, както и индустриалните системи за управление. Всеки контрол посочва доказателствата, които оценката от NCA очаква, а тъй като ECC стъпва на ISO 27001 и NIST CSF, вече свършената работа по контролите се пренася, а отчетът за борда се експортира с един клик.
Какво представляват Saudi NCA ECC и защо трябва да ги спазвате?
Основните контроли за киберсигурност са задължителната рамка за киберсигурност, издадена от Националния орган за киберсигурност на Саудитска Арабия: 108 контроли в 4 области и 28 подобласти в ECC-2:2024, в сила от октомври 2024 г., които обхващат управлението, защитата, устойчивостта и киберсигурността при трети страни и в облака. Изданието от 2018 г. имаше 114 контроли в 5 области; ревизията от 2024 г. ги обедини и премести индустриалните системи за управление в отделен стандарт на NCA. NCA налага съответствие с ECC на всеки държавен орган, всеки оператор на критична национална инфраструктура и всяка организация, която обработва техни данни, а всяка година директивите му включват в обхвата още части от частния сектор. Съответствието не е по избор: то е условието, за да работите в кралството и да печелите договори с купувачите, които вече го изискват. Тъй като ECC е изградена върху ISO 27001 и NIST CSF, вече свършената работа ви води през по-голямата част от пътя.

Всяка подобласт на ECC, проследена до завършване.
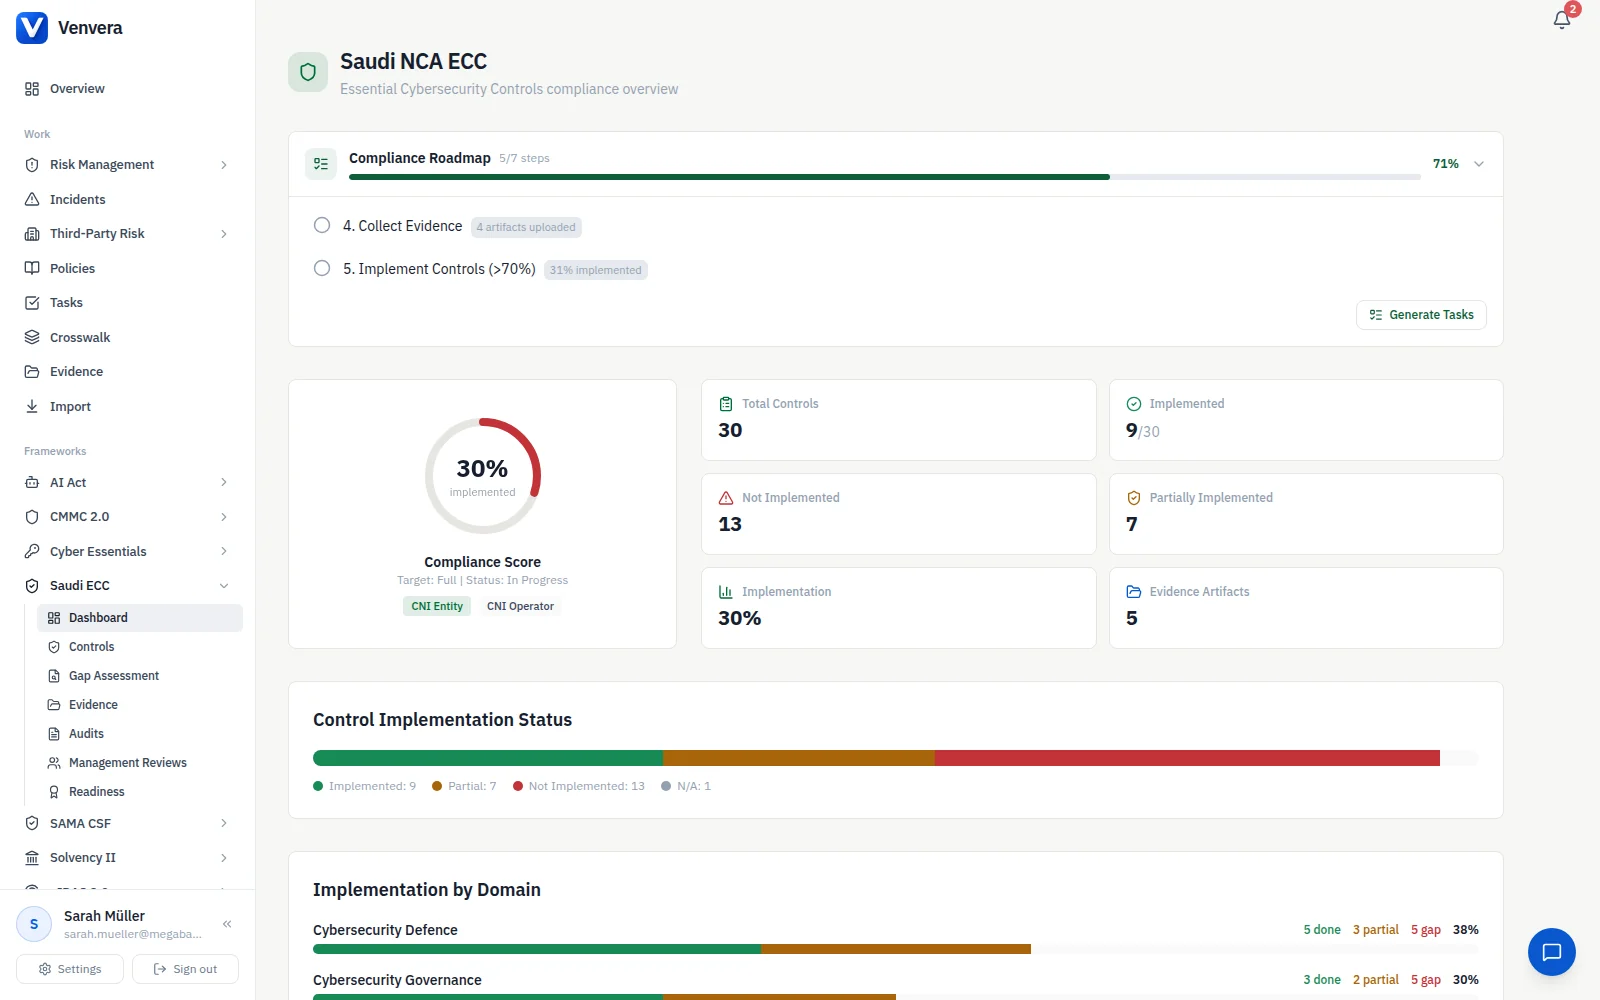
NCA структурира ECC-2:2024 като 108 контроли в 4 области и 28 подобласти. Venvera проследява ECC подобласт по подобласт, всяка със собствен статус на внедряване, отговорник, доказателства и целева дата. Филтрирайте по област, за да насочите екипа си към управление, защита, устойчивост, трети страни и облак или ICS, и следете в реално време как напредъкът се обобщава за всяка подобласт, така че винаги знаете колко ви остава до готовност.
- Всяка подобласт на ECC, проследена и подредена по области
- Проследяване на статуса: незапочнат, в процес, внедрен, ефективен
- Доказателства, прикачени към всеки контрол, за готовност за преглед от NCA
- Отговорник и целева дата за всеки контрол
- Дашборди за напредъка по подобласти с процент на завършеност
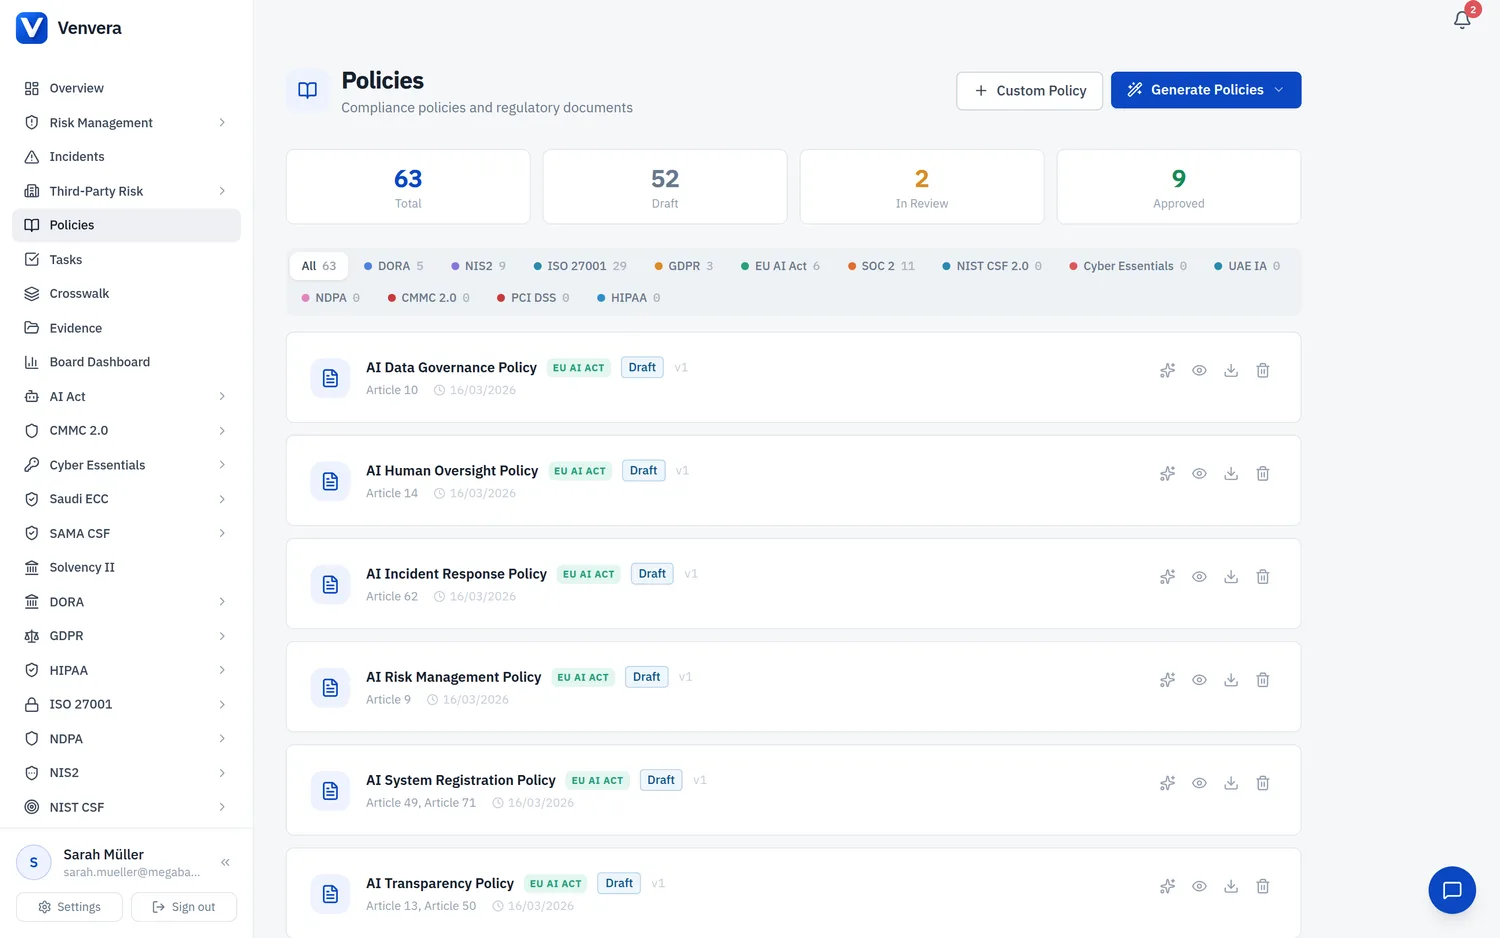
Научете пропуските си по ECC за десет минути.
Оценете готовността си по всяка област на ECC за по-малко от десет минути. Venvera оценява текущата ви зрелост по области и подобласти, маркира къде контролите липсват или са внедрени само частично и ви връща приоритизирана пътна карта за отстраняване с оценки на усилието. Насочете бюджета си първо към пропуските с най-голямо въздействие и следете траекторията си, докато екипът ви закрива констатациите.
- Оценяване на зрелостта на ниво област и подобласт
- Автоматично откриване на пропуски с класификация по тежест
- Приоритизирана пътна карта за отстраняване с оценки на усилието и разходите
- Напредък, проследяван от първата оценка до пълно съответствие
- Експортируем доклад за пропуските за ръководството и за подаване към NCA
Докажете ECC с работата по ISO 27001, която вече сте свършили.
NCA изгради ECC върху ISO 27001 и NIST CSF, така че голяма част от 108-те контроли се припокрива с контроли, които вече прилагате. Venvera съпоставя всеки контрол на ECC със съответствията му в Annex A на ISO 27001 и в NIST CSF, така че виждате точно кои изисквания вече са изпълнени. Внедрете веднъж, покрийте изискванията на всички рамки и премахнете дублиращата се работа от графика си за ECC.
- Съпоставяне на контролите на ECC с ISO 27001 с индикатори за покритие
- Съпоставяне на ECC с подкатегориите на NIST CSF във всички области
- Изглед само с пропуските: контролите на ECC, непокрити от съществуващите рамки
- Споделени доказателства: един файл покрива контроли от няколко рамки
- Дашборд за всички рамки с обединен напредък

Влезте в прегледа от NCA с готови доказателства.
Подгответе се за прегледите на съответствието от NCA с доказателства, подредени по области и контроли. Всеки контрол има хранилище за доказателства за политики, екранни снимки, експорти на конфигурации и одитни дневници. Проследявайте констатациите от предишни прегледи, възлагайте отговорници за отстраняването и следете закриването им. Когато NCA насрочи преглед, генерирайте пълен пакет с доказателства с един клик.
- Хранилище за доказателства за всеки контрол с прикачени файлове и история на версиите
- Проследяване на констатациите с тежест, отговорник, срок и статус
- Експорт с един клик на пакет с доказателства, подреден по областите на ECC
- История на предишните прегледи с анализ на тенденциите в констатациите
- Напредък по отстраняването с автоматично обновяване на статуса

Управлявайте риска от трети страни и облака така, както изисква Област 4.
Област 4 на ECC изисква специални контроли за риска за киберсигурността, който носят доставчиците трети страни и облачните платформи. Venvera дава на тези контроли собствен модул за проследяване: оценки на сигурността на доставчиците, проверка на съответствието на доставчиците на облачни услуги и риск от възлагане на външни изпълнители. Наблюдавайте екосистемата си от доставчици спрямо изискванията на ECC и потвърдете, че всеки доставчик отговаря на стандарта на NCA, преди да му предоставите достъп.
- Въпросници за оценка на сигурността на доставчиците, съгласувани с Област 4 на ECC
- Проверка на съответствието на доставчиците на облачни услуги спрямо изискванията на NCA
- Оценяване на риска от трети страни с автоматична класификация
- Проследяване на договорните клаузи за задълженията за киберсигурност
- Преглед на достъпа на доставчиците и планиране на периодична преоценка
Отчети по ECC, готови за борда, с един клик.
Генерирайте отчети по ECC, готови за борда, без да сглобявате слайдове. Всеки отчет дава разбивка по области на статуса на контролите, анализа на пропуските, рисковата експозиция и напредъка по отстраняването, така че ръководството вижда позицията, без да чете сурови данни за контролите. Планирайте периодични отчети или ги създавайте при нужда за подаване към NCA, заседания на борда и прегледи от ръководството.
- Отчет за борда с един клик с разбивка по области и резюме за ръководството
- Статус на контролите във всяка област и подобласт
- Анализ на пропуските с рискова експозиция и график за отстраняване
- Графики на тенденциите, които показват подобрението на съответствието във времето
- Експорт в PDF за подаване към NCA и за пакети за борда

Таблицата или Venvera.
Saudi NCA ECC, с отговори.
Наръчници за Saudi NCA ECC
- Цената на съответствието със Saudi NCA ECCЗа какво ви карат да плащате 108-те контроли и четирите разходни пера, които са назначения на хора и одити, а не софтуер.
- Изискванията на Saudi NCA ECC, обяснениКакво изисква ECC-2:2024 област по област и какво актуализацията от 2024 г. извади от рамката.
- Saudi NCA ECC срещу SAMA CSFКога една финансова институция отговаря и пред двете рамки и по кои правила те се разминават.
- Най-добрият софтуер за съответствие с NCA ECCКак се сравняват платформите по съпоставянето на контролите, свързването с ISO 27001 и цените.
Готови за ECC, готови за кралството.
Започнете с безплатен доклад за пропуските по областите на NCA ECC: 10 минути, без имейл в началото.
✓ Във всеки платен план: готови за одит за 90 дни или връщаме парите*
10 минути · без имейл, за да започнете · без кредитна карта · остава ваше