Банкова дейност в Саудитска Арабия, съобразена с рамката на SAMA.
Venvera е софтуер за съответствие със SAMA CSF, създаден за Рамката за киберсигурност на Централната банка на Саудитска Арабия. Той поддържа областите, подобластите, контролите и нивата на зрелост готови за одит при надзора от SAMA, без да изграждате доказателствата отначало при всеки цикъл на преглед.
Софтуер за съответствие със SAMA CSF с вградено оценяване на зрелостта
Venvera е софтуер за съответствие със SAMA CSF за поднадзорните организации (Member Organizations) на Централната банка на Саудитска Арабия: банки, застрахователи и презастрахователи, финансиращи дружества, кредитни бюра и инфраструктурата на финансовите пазари. Той съдържа Рамката за киберсигурност като 4 области и 32 подобласти, оценява всяка от тях по модела на зрелост с 6 нива, който SAMA използва при оценката ви, и посочва доказателствата зад всеки резултат. Тъй като SAMA очаква ниво 3 или по-високо, недостигът спрямо целта остава видим за всяка подобласт, а работната книга за периодичната самооценка се експортира от същия жив запис.
Какво е SAMA CSF и защо не можете да я подминете?
Рамката за киберсигурност на SAMA (v1.0, май 2017 г.) е задължителният режим за киберсигурност на Централната банка на Саудитска Арабия за всяка организация под неин надзор: банки, застрахователни и презастрахователни дружества, финансиращи дружества, кредитни бюра и инфраструктурата на финансовите пазари. Тя е основана на принципи, изградена е от 4 области, 32 подобласти и около 118 контролни съображения и се оценява по модел на зрелост с 6 нива, от 0 „Несъществуващо“ до 5 „Адаптивно“. Това не е отличие, което избирате дали да преследвате: SAMA я налага на поднадзорните си организации, вашата зрелост се измерва спрямо цел от ниво 3 или по-високо, а недостигът излиза наяве при надзорен преглед и води до надзорни мерки. Venvera поддържа всяка подобласт оценена, всеки контрол подкрепен с доказателства и работната книга за периодичната самооценка готова за подаване, така че следващият преглед е доклад, който експортирате, а не проект, който започвате.

Научете оценката си за зрелост по SAMA преди проверяващия.
SAMA изисква периодична самооценка по своя модел на зрелост с 6 нива, от 0 „Несъществуващо“ до 5 „Адаптивно“, като от поднадзорните организации се очаква да поддържат ниво 3 или по-високо. Venvera оценява всяка подобласт по текуща спрямо целева зрелост, изчислява оценките по области и общата оценка в реално време и извежда пропуските, които ви свалят под целта, така че ежегодната надпревара с електронни таблици се превръща в жив дашборд.
- Модел на зрелост с 6 нива, оценяван за всяка подобласт спрямо вашата цел
- Проследяване на текущата спрямо целевата зрелост за всяка подобласт с автоматично изчислен пропуск
- Оценки на зрелостта по области и обща оценка с тенденция във времето
- Бележки за доказателствата, прикачени на ниво подобласт
- Работен процес за одобрение на периодичната самооценка, подавана към SAMA
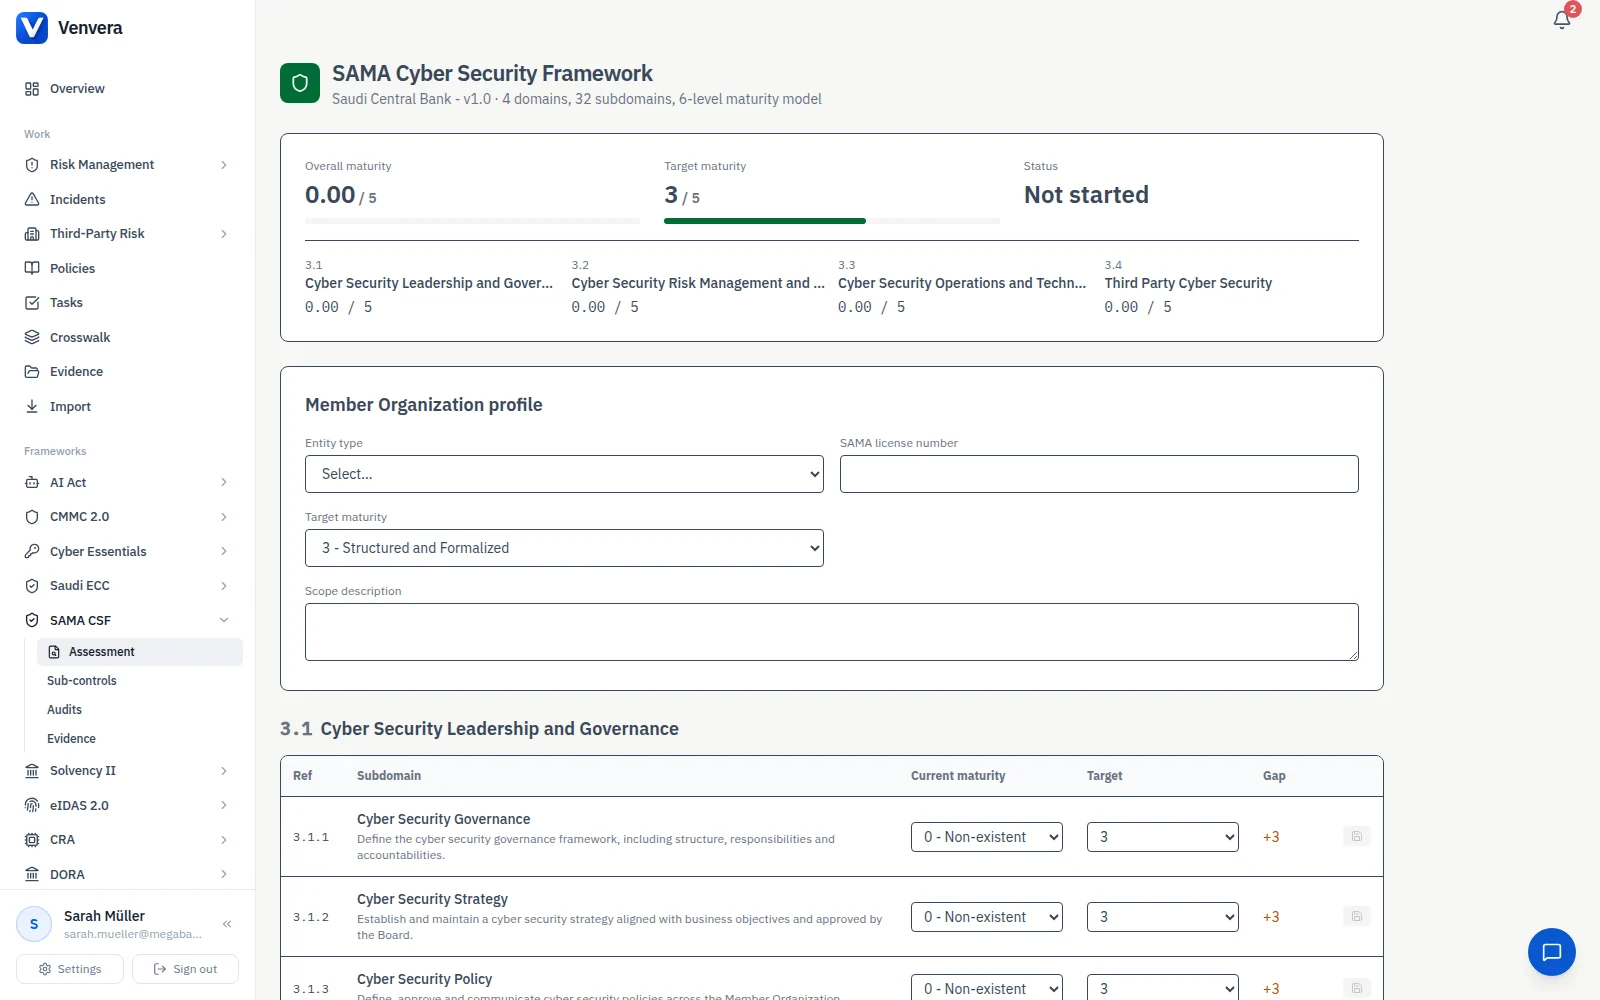
Управлението от борда, доказано така, както SAMA очаква.
Раздел 3.1 прави борда отговорен за киберсигурността и изисква комитет, председателстван от независим висш ръководител. Venvera проследява устава на комитета, честотата и дневния ред на заседанията, изискването за назначаване на CISO, включително съображението за саудитско гражданство, и целия жизнен цикъл на политиката за киберсигурност с одобрение от борда, като всичко е документирано с доказателства за проверяващия от SAMA.
- Устав, членове и дневник на заседанията на комитета по киберсигурност
- Проследяване на ролята на CISO: назначаване, квалификации, липса на възражение от SAMA
- Жизнен цикъл на политиката за киберсигурност с работен процес за одобрение от борда
- Съгласуване със стратегията за киберсигурност на банковия сектор
- Програми за осведоменост и обучения по роли, проследени до завършване
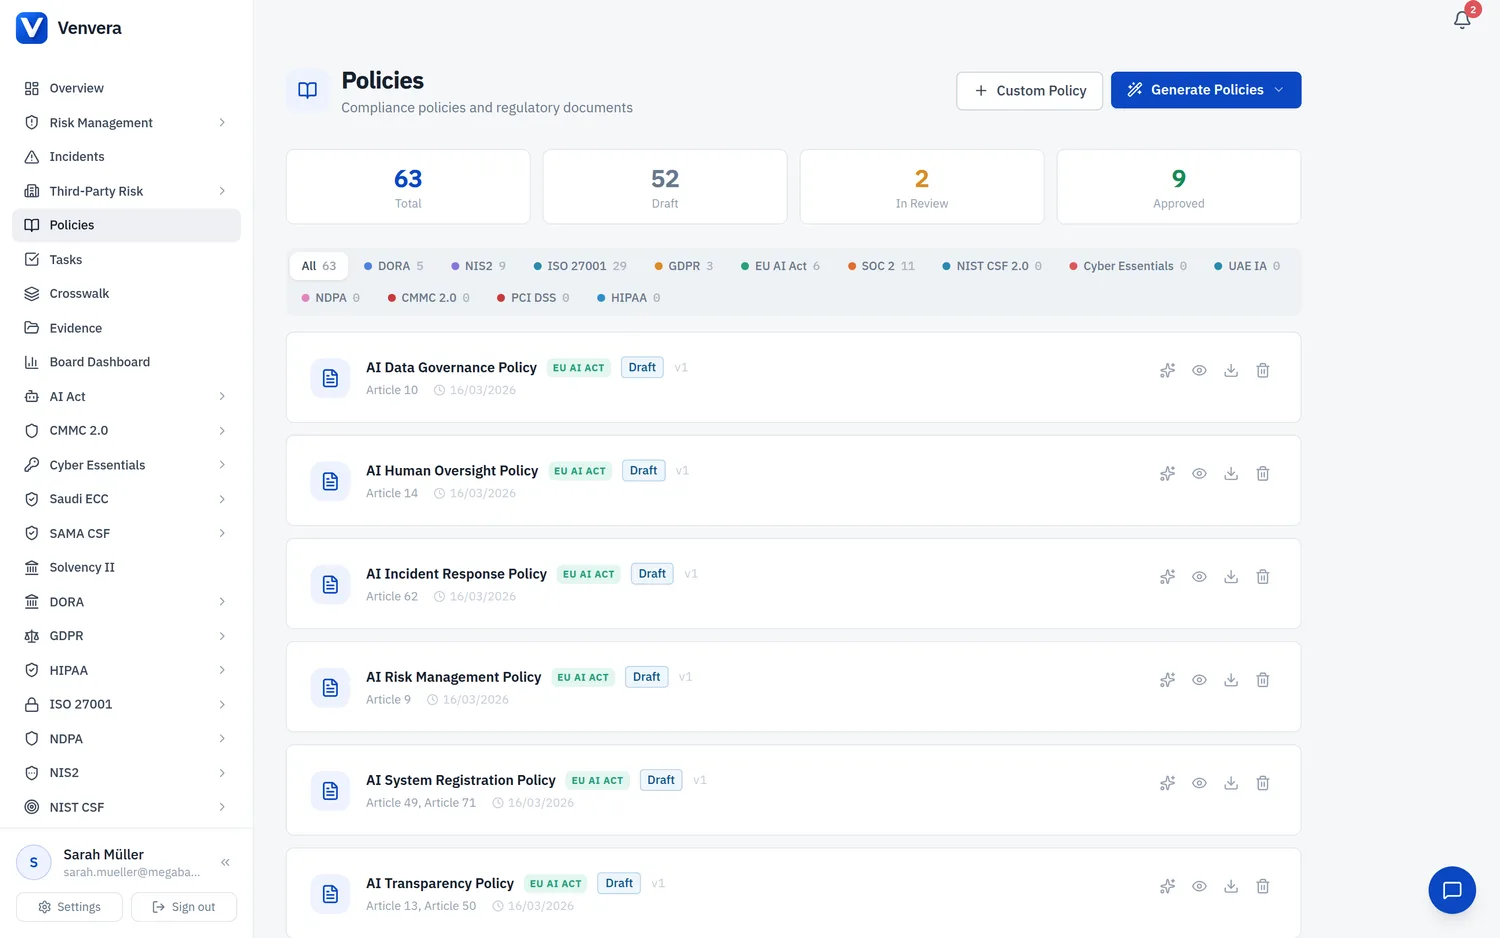
Управлявайте риска, одита и регулаторните промени като една програма.
Раздел 3.2 изисква структуриран процес за управление на риска, постоянно наблюдение на регулаторните промени от SAMA и в кралството, съгласуване с международните стандарти, периодични прегледи на ефективността и независими одити. Venvera свързва своя регистър на рисковете, поток с регулаторни актуализации и одитния дневник, така че цялата област работи като една програма, а не като пет несвързани усилия.
- Регистър на рисковете за киберсигурността, съгласуван с методологията на SAMA за риска
- Поток с регулаторни актуализации за циркулярите на SAMA и директивите в кралството
- Кръстосано съпоставяне с ISO 27001:2022, NIST CSF 2.0 и PCI DSS v4
- Периодични прегледи на ефективността с проследяване на KPI и KRI
- Планиране на вътрешни и външни одити, констатации и отстраняване
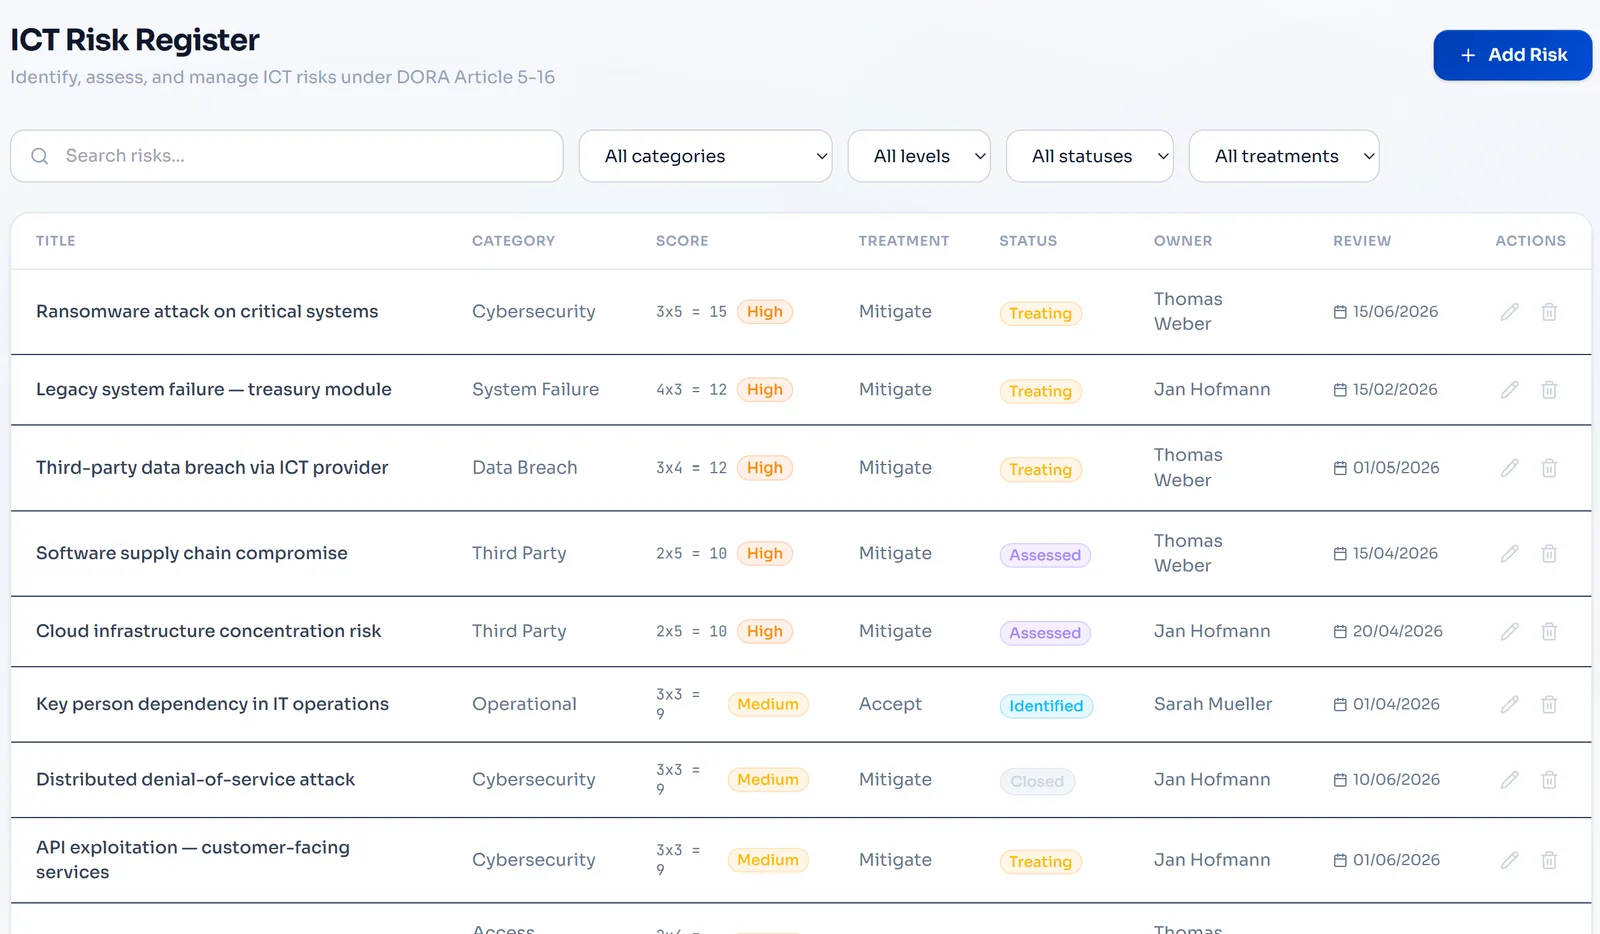
Седемнадесет оперативни подобласти, един жив каталог на контролите.
Раздел 3.3 е оперативното сърце на рамката: 17 подобласти от проверката на персонала при наемане до управлението на уязвимостите, платежните системи и електронното банкиране. Venvera представя всяка от тях като чеклист с контролни съображения със статус, отговорник и връзка към доказателство и прилага автоматично изключенията за банки и небанкови организации по 3.3.12 и 3.3.13, така че обхватът отразява вида на вашето дружество, без да го преценявате ръчно.
- Всичките 17 подобласти за операции и технологии, проследявани поотделно
- Приложимост за банки и небанкови организации, прилагана автоматично
- Отговорници за контролите с одобрение и връзка към доказателство за всяко съображение
- Вградено управление на инциденти, свързано с подобластта за инциденти
- Цикъл за управление на уязвимостите, съгласуван със SLA, определени от KRI

Затворете пропуска при третите страни, който проверяващите от SAMA посочват най-често.
Раздел 3.4, който обхваща договорите с доставчици, управлението на възлагането на външни изпълнители и облака, е един от най-често посочваните пропуски при оценките по SAMA. Venvera свързва своя модул за трети страни директно с подобластите за възлагане на външни изпълнители: всеки доставчик носи изискваните от SAMA клаузи, резултатите от въпросниците и видимост върху подизпълнението, а доставчиците на облачни услуги се проследяват отделно със статус на локализацията на данните и доказателства за споделената отговорност.
- Договорни клаузи с доставчици, проследявани спрямо контролните съображения по 3.4.1
- Управление на възлагането на външни изпълнители с класификация на критичността на услугите
- Регистър на доставчиците на облачни услуги с матрица на споделената отговорност
- Видимост върху веригата на подизпълнение с картографиране до n-та страна
- Доказателства за локализация на данните спрямо изискванията за местонахождение в Саудитска Арабия

Генерирайте работната книга за подаване към SAMA от живи данни.
SAMA очаква активно ангажиран борд и чиста самооценка. Venvera изготвя презентацията за комитета по киберсигурност, работната книга за периодичната самооценка за подаване и пакета с доказателства за одитора, като всеки от тях е попълнен предварително от живите ви данни, без копиране между GRC инструмента и Word в седмицата преди преглед.
- Презентация за борда от комитета по киберсигурност в PDF или DOCX
- Експорт на работната книга за периодичната самооценка по SAMA
- Пакет с доказателства за одитора за всяка подобласт
- Отчети за тенденциите в KRI и KPI за борда
- Проследяване на приемането на риска и освобождаванията от изисквания съгласно Приложение D на SAMA

Таблицата или Venvera.
SAMA CSF, с отговори.
Наръчници за SAMA CSF
- Изискванията на SAMA CSF, обяснениЧетири области, 32 подобласти и ниво на зрелост 3 като минимум, плюс изискването за ниво 4, поставено пред банките през 2019 г.
- Одит по SAMA CSF: какво да очакватеКак SAMA преглежда и одитира вашата самооценка, доказателствата, които потвърждават ниво 3, и пътят за освобождаване по Приложение D.
- Цената на съответствието със SAMA CSF: от какво зависиSAMA не публикува цена, затова честният бюджет остойностява задължителните изисквания: одобрен CISO, ниво 3, ежегодни тестове за проникване.
- SAMA CSF срещу ISO 27001Защо сертификатът изгражда голяма част от програмата по SAMA, но не замества нито една част от нея, и правилата на SAMA, които стандартът никога не изисква.
- Saudi NCA ECC срещу SAMA CSFКога една финансова институция отговаря и пред двете рамки и по кои правила те се разминават.
- Софтуер за съответствие със SAMA CSF: ръководство за купувачаКакво да проверите, преди да купите: дървото на контролите, зрелостта като статус и доказателствата, които изтичат поотделно за всеки артефакт.
Готови за SAMA, готови за надзора.
Започнете с безплатен доклад за пропуските по областите на SAMA CSF: 10 минути, без имейл в началото.
✓ Във всеки платен план: готови за одит за 90 дни или връщаме парите*
10 минути · без имейл, за да започнете · без кредитна карта · остава ваше