По NIS2 вашето ръководство носи лична отговорност.
Venvera е софтуер за съответствие с NIS2, който превръща десетте мерки по Article 21, ранното предупреждение за инцидент до 24 часа и риска във веригата на доставки в оперативни работни процеси, които се изпълняват всеки ден. Така можете да го докажете пред националния си орган в деня, в който попита, и да задържите отговорността далеч от плещите на вашия борд.
Каква част от NIS2 вече покривате?
Изберете рамката, която вече прилагате. Всяка контролна област, която присъства и в двете, е посочена с референцията на изискването от всяка страна, така че да видите какво от съществуващата си програма можете да използвате повторно, преди да планирате нова работа.
Всеки ред означава, че двете изисквания обхващат една и съща област, така че едно внедряване и един набор доказателства обикновено могат да послужат и за двете. Това не означава, че изпълнението на едното сертифицира другото: всяка рамка запазва собствения си обхват, формулировки и оценка, а някои изисквания нямат съответствие изобщо. Използвайте това като начална карта за планиране и след това проверете всеки ред спрямо текста на изискването.
Какво е NIS2 и защо е проблем на вашия борд?
NIS2 (Директива (ЕС) 2022/2555) е закон на ЕС за киберсигурност, който всяка държава членка транспонира в националното си законодателство и който обвързва съществени и важни субекти в 18 сектора: енергетика, транспорт, банково дело, здравеопазване, цифрова инфраструктура и други. Прилага се от вашия национален компетентен орган, който може да инспектира, одитира и санкционира. По Article 20 отговорността е лична: вашият ръководен орган трябва да одобри и надзирава мерките за киберсигурност, а нарушенията носят глоби до 10 милиона евро или 2% от световния годишен оборот за съществените субекти, като органите имат правомощие да отстранят ръководството от длъжност до привеждане в съответствие. При пропуснати мерки отговорността се носи поименно от конкретни лица наред с дружеството.
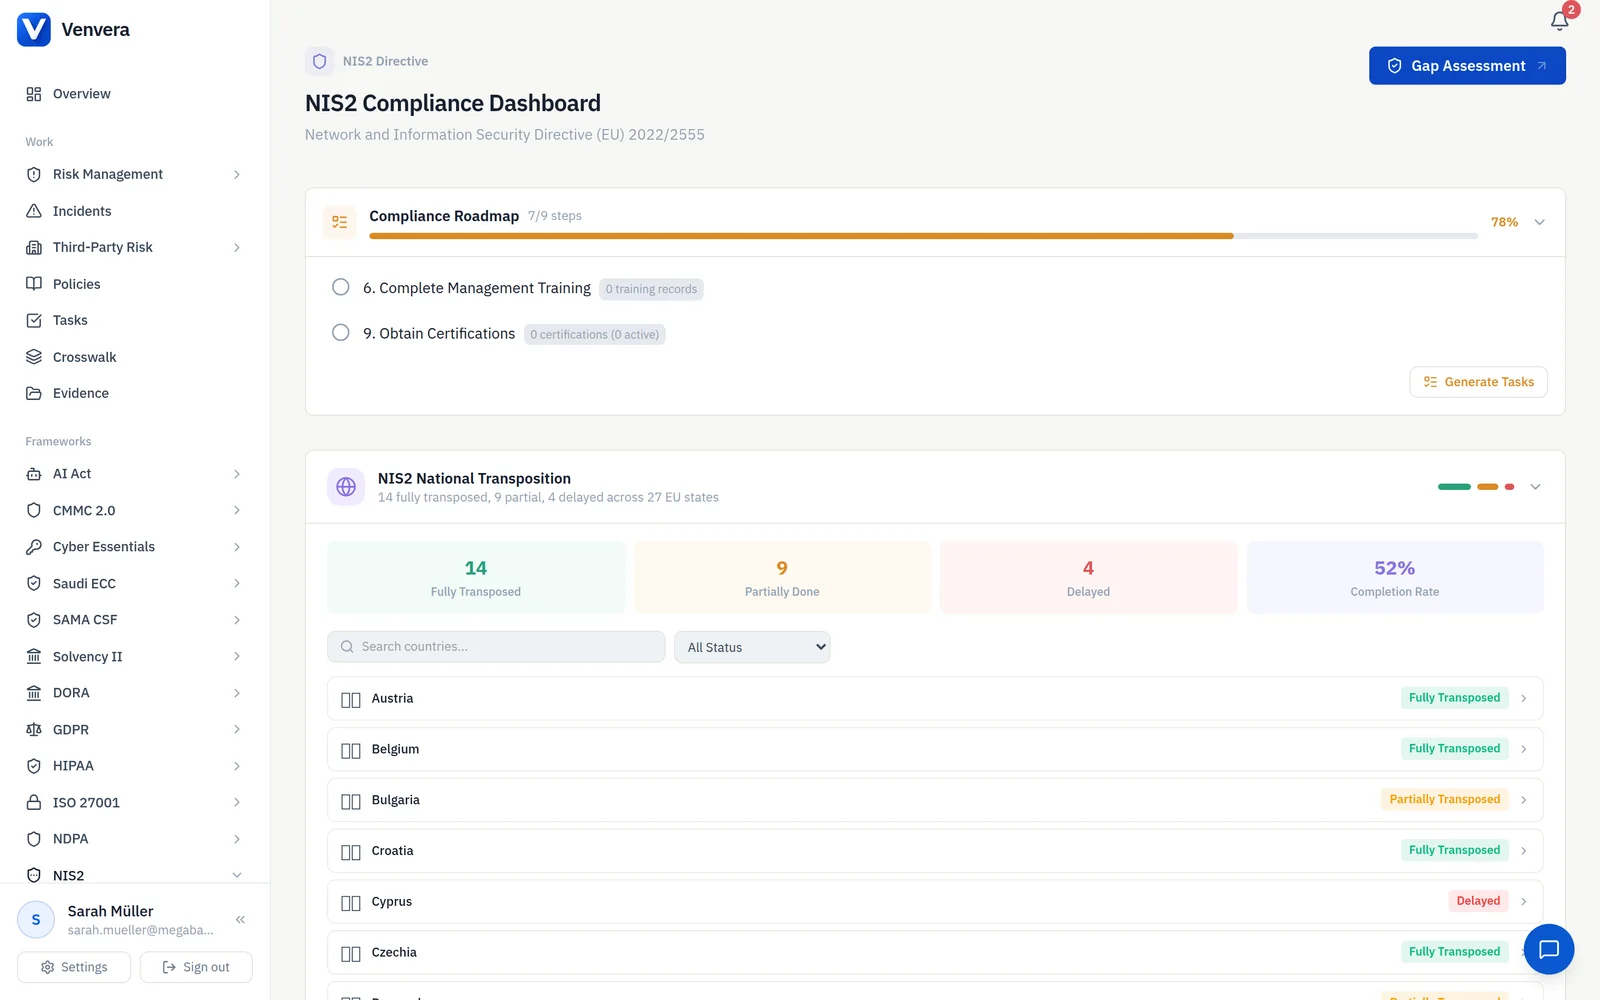
Всичките десет мерки по Article 21 в един жив регистър.
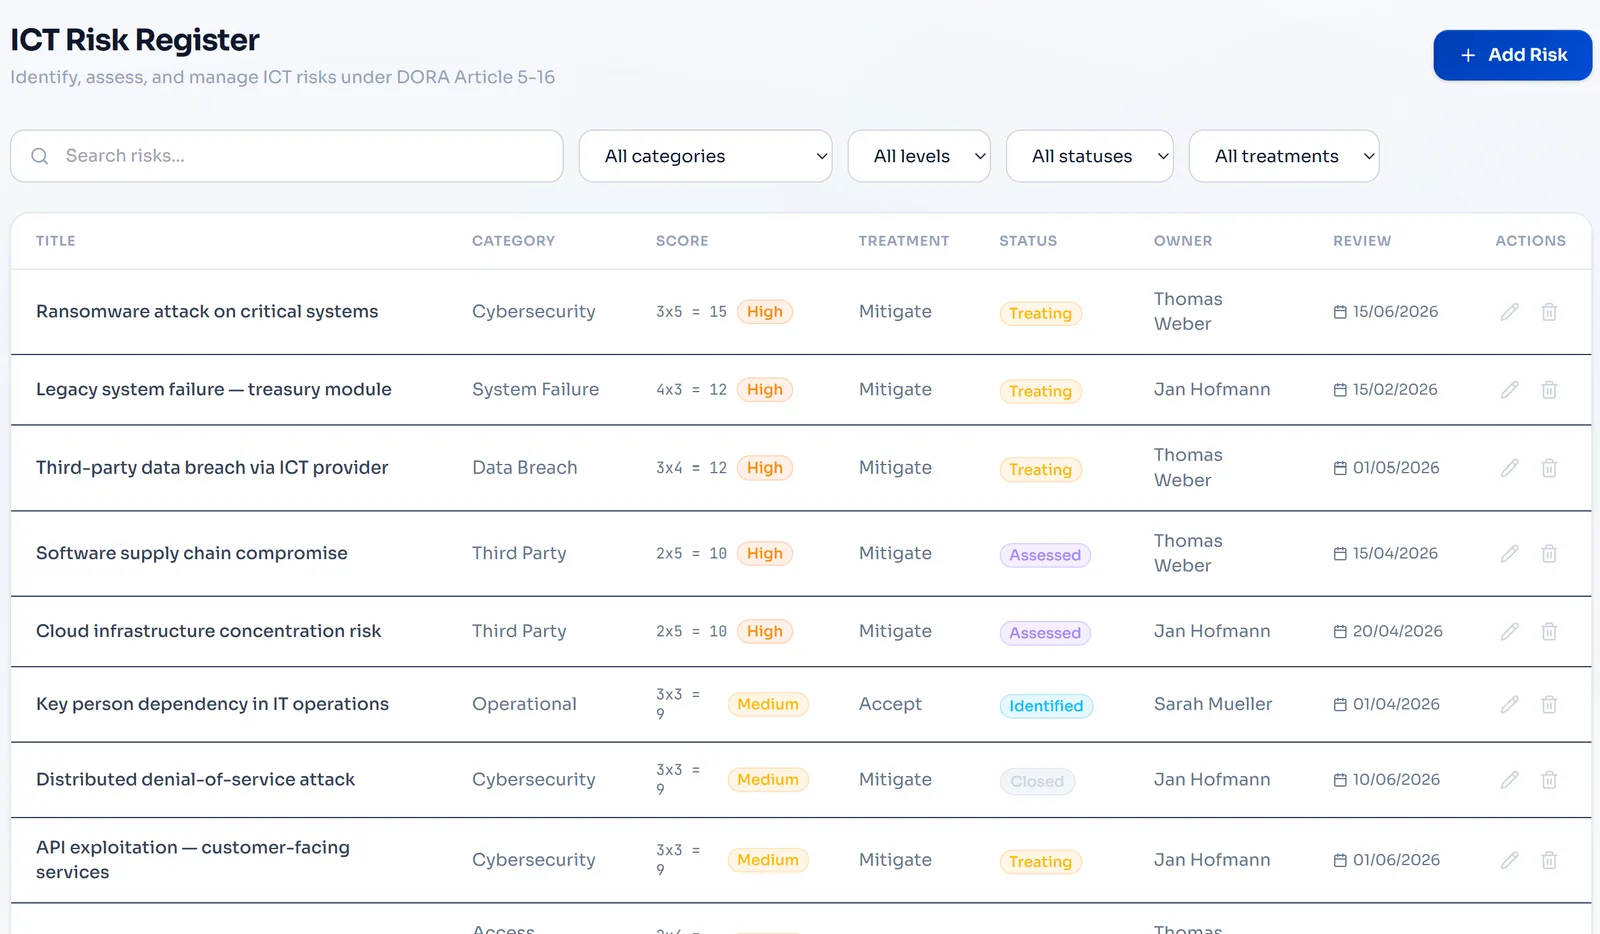
NIS2 Article 21 започва с анализ на риска и политики за сигурност на информационните системи, а компетентният орган чете това като цялостната ви рискова позиция. Venvera ви дава структуриран регистър, в който всеки риск се оценява по матрица 5x5 вероятност спрямо въздействие, класифицира се, получава отговорник и се проследява през третирането, а политиките за сигурност са под контрол на версиите с работни процеси за одобрение. Оценката на пропуските съпоставя това, което имате, с всичките десет мерки по Article 21 и показва точно къде липсва покритие, преди инспекторът да го открие.
- Централизиран регистър на рисковете с автоматично оценяване 5x5
- Библиотека с политики с контрол на версиите и работни процеси за одобрение
- Оценка на пропуските спрямо всичките 10 мерки по NIS2 Article 21
- Съпоставяне между рамки към DORA, ISO 27001 и GDPR
- Експорт на доказателства при запитване от компетентния орган
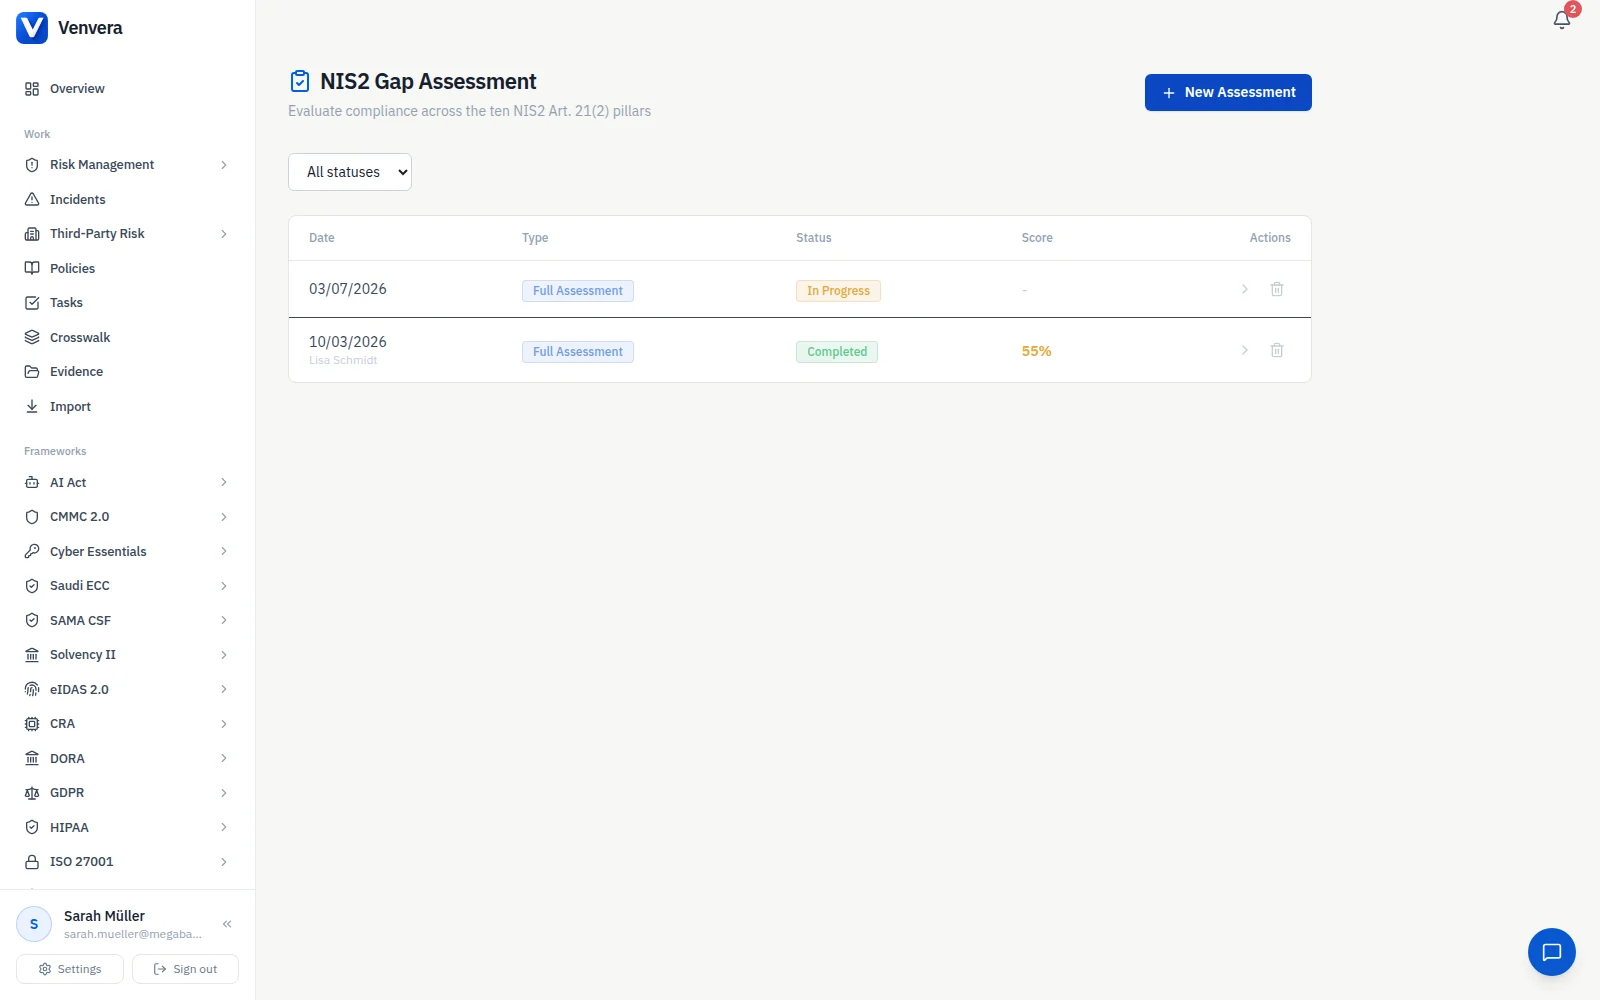
Часовник за 24 часа, който се пуска сам.
NIS2 ви дава часовник от три етапа за всеки значителен инцидент и Venvera налага целия: ранно предупреждение до CSIRT в рамките на 24 часа, уведомление с първоначална оценка в рамките на 72 часа и окончателен доклад с анализ на първопричината в рамките на един месец. Вградени критерии решават дали инцидентът е значителен, предварително форматирани шаблони съдържат всяко задължително поле, а обратното броене тръгва в момента, в който тръгва и инцидентът, така че срокът за докладване се следи автоматично дори под напрежение.
- Автоматично класифициране на значимостта спрямо критериите на NIS2
- Таймери за обратно броене за сроковете от 24 часа, 72 часа и 1 месец
- Предварително форматирани шаблони за ранно предупреждение, уведомление и окончателен доклад
- Маркиране на трансгранично въздействие при инциденти в няколко юрисдикции
- Пълна хронология на инцидента за надзорен преглед
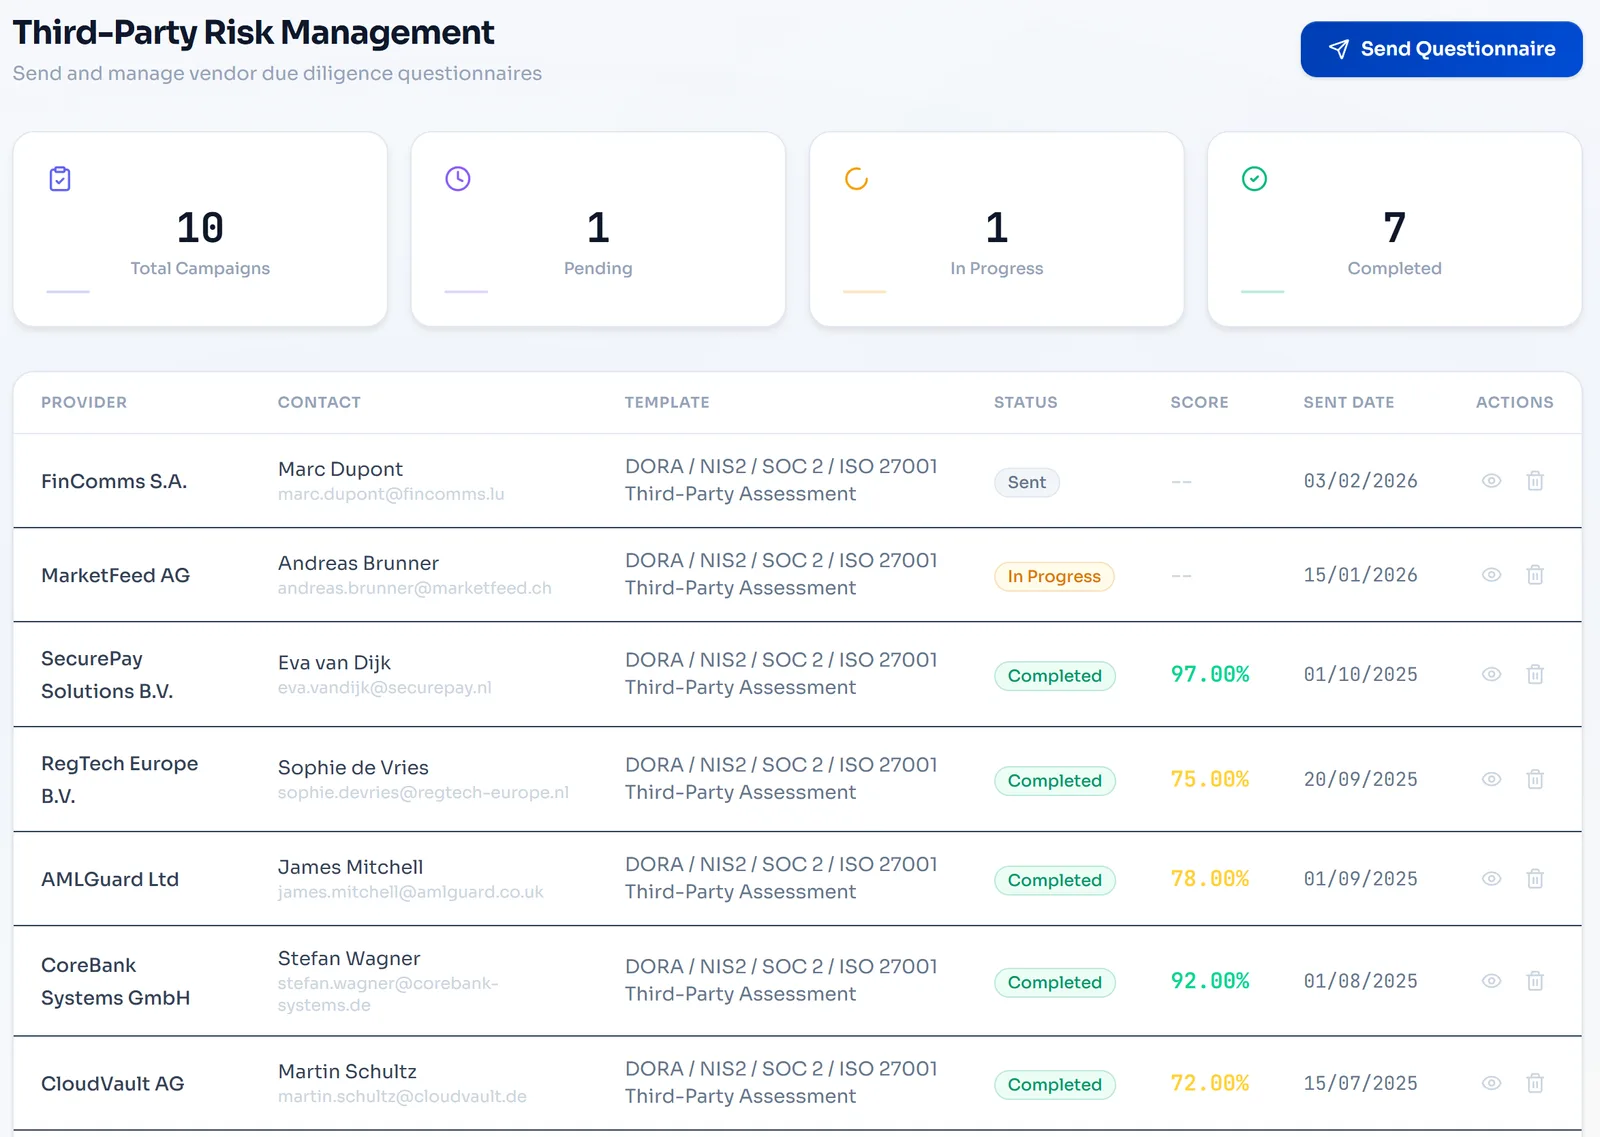
Открийте първи доставчика, който може да ви спре.
Article 21(2)(d) ви прави отговорни за сигурността на вашите преки доставчици и доставчици на услуги, както и на техните подизпълнители. Venvera оценява всеки доставчик по пет претеглени измерения, картографира веригата от подизпълнители до n-та страна и маркира риска от концентрация на ниво доставчик и държава, преди той да се превърне в инцидент. Договорните изисквания за сигурност, спазването на SLA и периодичната преоценка се съхраняват на едно място, документирани и готови за преглед.
- Автоматично оценяване на риска от доставчици по пет измерения
- Картографиране на веригата от подизпълнители с видимост до n-та страна
- Проследяване на договорните изисквания за сигурност по доставчик
- Сигнали за риск от концентрация на ниво доставчик и география
- Планиране на периодична преоценка със сигнали при просрочие
Докажете, че можете да работите, когато нещо се счупи.
Article 21(2)(c) иска доказателство, че можете да продължите да работите по време на прекъсване: резервни копия, възстановяване след бедствие и управление на кризи, които реално работят. Venvera следи целите RTO и RPO за всеки критичен актив, свързва всеки актив с бизнес функцията, която поддържа, за да виждате каскадните ефекти, и държи плановете ви за непрекъснатост под контрол на версиите с графици за тестване и констатации след тестовете. Когато органът попита дали сте тествали, отговорът вече е документиран.
- Проследяване на целите RTO и RPO за всеки критичен актив
- Картографиране на зависимостите актив към функция за анализ на въздействието
- Версиониране на плановете за непрекъснатост на дейността с работни процеси за одобрение
- Управление на графика за тестване с констатации след тестовете
- Процедури за управление на кризи с вериги за ескалация
Киберхигиена и обучение, доказани за одита.
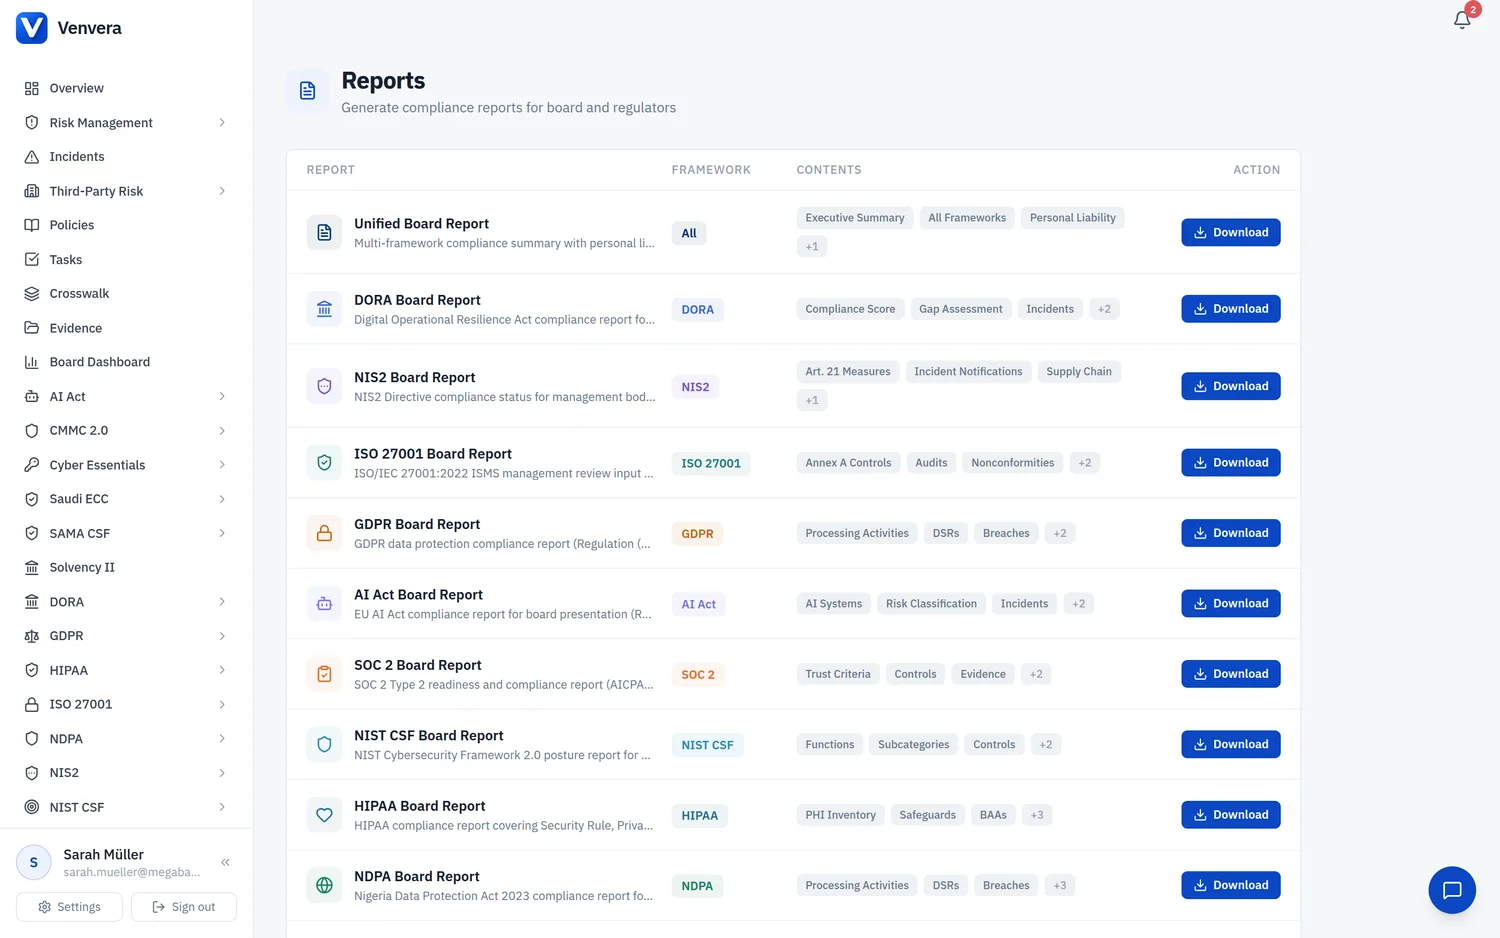
Article 21(2)(g) изисква основна киберхигиена и обучение по киберсигурност за всички, както и доказателство, че това се е случило. Venvera следи завършените обучения по отдел и роля, документира вашите политики за хигиена и базовите контроли и маркира просрочените сертификати, преди да изтекат. Всяко завършено обучение и всяко подписване на политика се събира като пакет с доказателства, който вашият компетентен орган може да прегледа при поискване.
- Проследяване на завършените обучения по отдел и роля
- Управление на политиките за киберхигиена с годишни цикли на преглед
- Наблюдение на внедряването на базовите контроли
- Сигнали за просрочени обучения и сертификати
- Пакети с доказателства за одити от компетентния орган
Доказателството, което държи отговорността далеч от вашия борд.
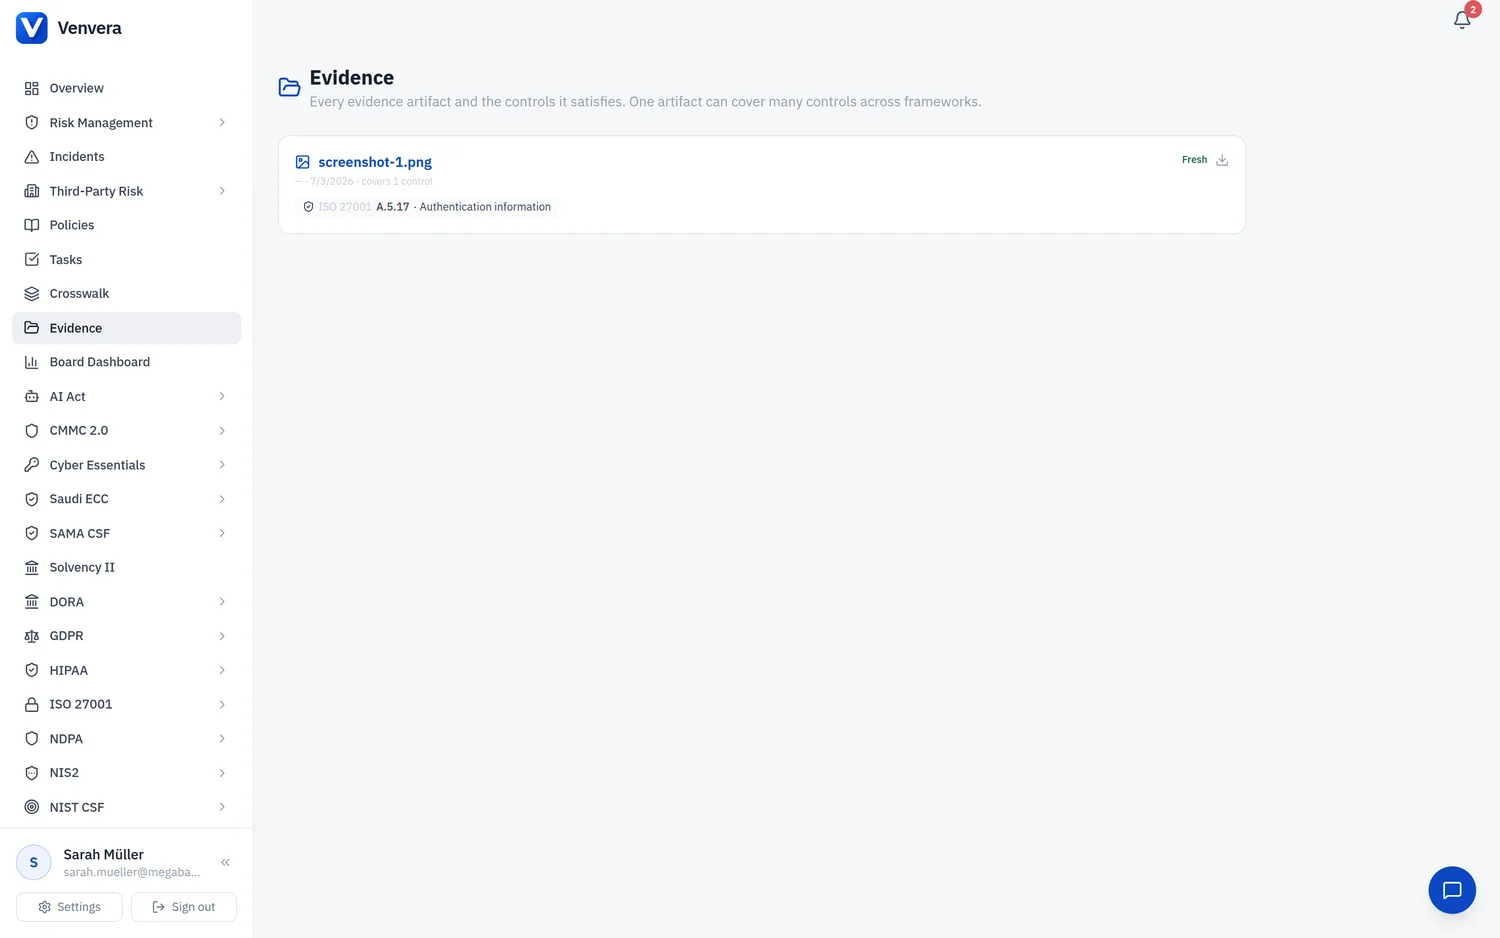
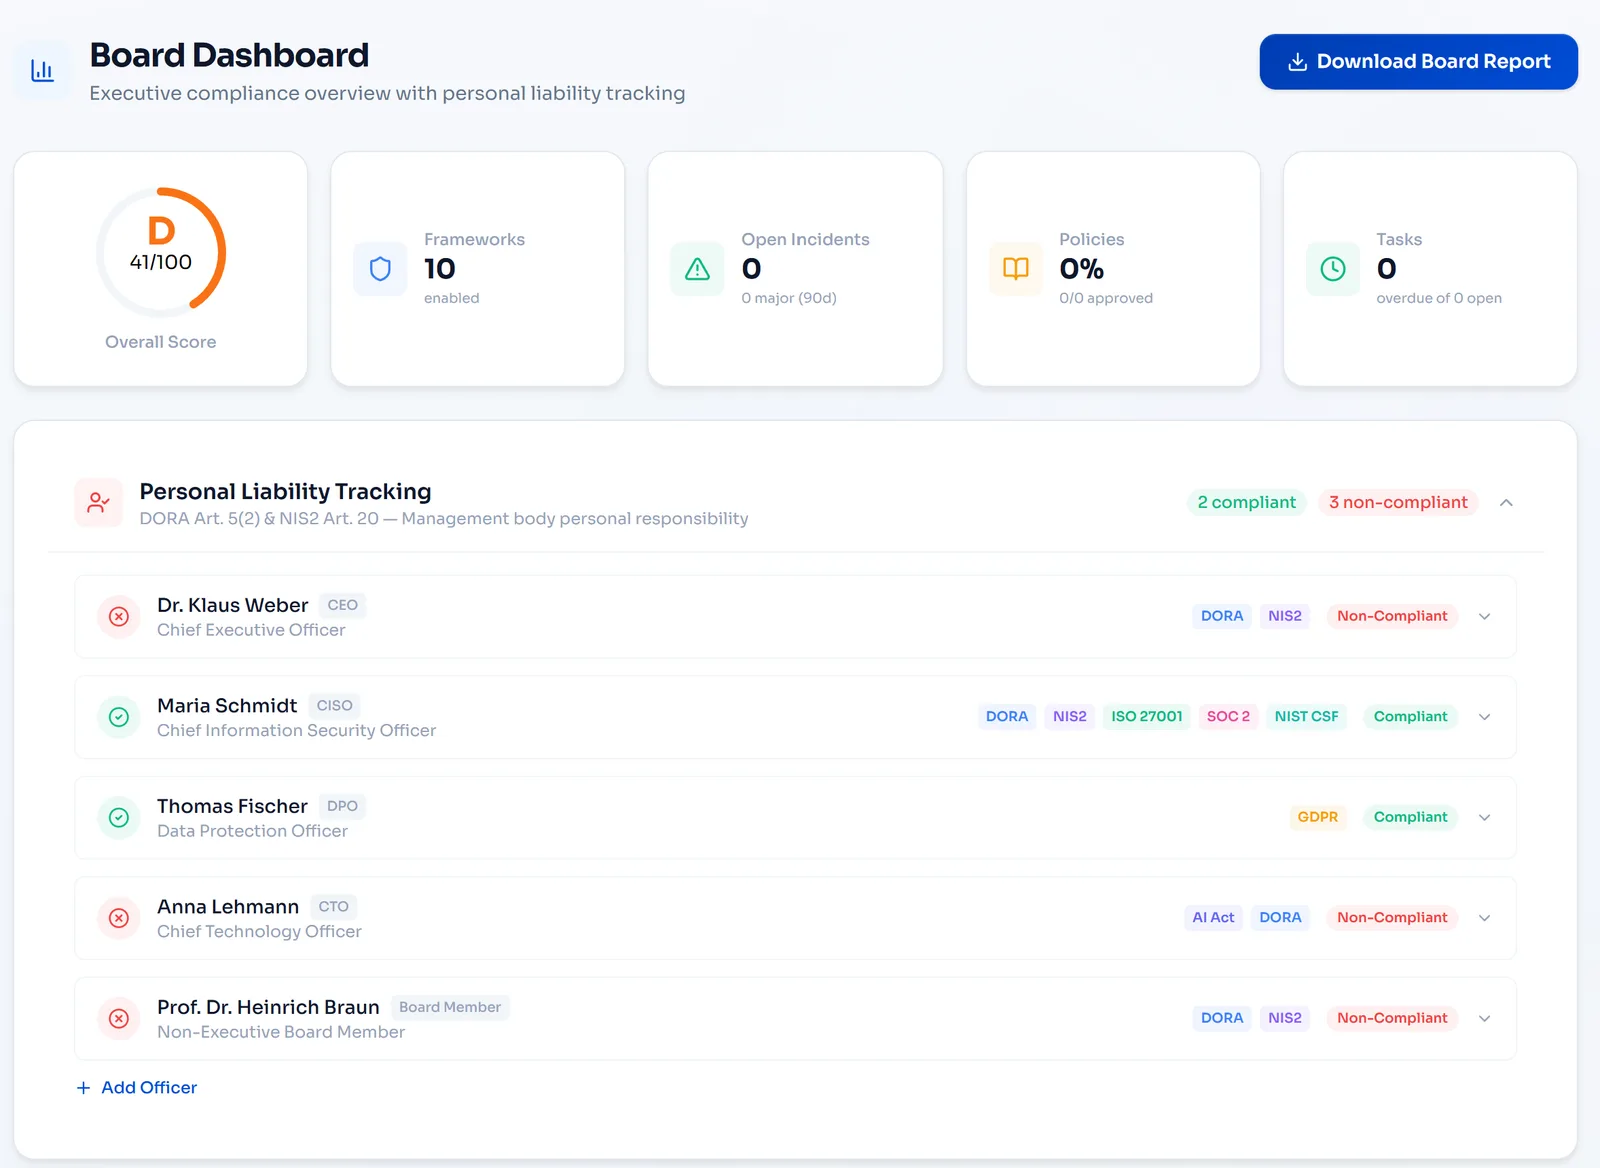
Article 20 прави вашия ръководен орган лично отговорен: той трябва да одобри мерките за киберсигурност, да надзирава прилагането им и да премине обучение, а нарушенията могат да струват на членовете му длъжността. Venvera записва всеки елемент от този надзор: одобрения на политики с дигитално подписване, прегледи на доклади за риска, завършени обучения и присъствие на заседания, експортируеми като пакет за лична отговорност за всеки член на ръководството. Това е доказателството, че бордът е упражнил управление, и то държи отговорността там, където ѝ е мястото.
- Проследяване на одобренията на политики с записи за дигитално подписване
- Записи и напомняния за завършени обучения на ръководството
- Дневник на прегледите на докладите за риска с проследяване на потвържденията
- Регистриране на присъствие на заседания и точки за киберсигурност в дневния ред
- Експорт на доказателства за лична отговорност за всеки член на ръководството
Таблицата или Venvera.
NIS2, с отговори.
Разберете къде сте по NIS2 преди регулаторът да попита.
Започнете с безплатен доклад за пропуските по мерките от Article 21 - 10 минути, без имейл в началото.
✓ Във всеки платен план: готови за одит за 90 дни или връщаме парите*
10 минути · без имейл, за да започнете · без кредитна карта · остава ваше