NEWVenvera spricht Ihre Sprache: die gesamte Plattform auf Englisch, Deutsch, Spanisch, Bulgarisch, Arabisch und Chinesisch.Neuigkeiten ansehen →
NIS2-Compliance-Software

Unter NIS2 haftet Ihre Geschäftsleitung persönlich.

Venvera ist NIS2-Compliance-Software, die die zehn Maßnahmen aus Article 21, die Frühwarnung binnen 24 Stunden und das Lieferkettenrisiko in operative Arbeitsabläufe überführt. So belegen Sie es Ihrer nationalen Behörde an dem Tag, an dem sie fragt, und halten die Haftung von den Schultern Ihrer Geschäftsleitung fern.

Risiko und RichtlinienVorfallsbewältigungBetriebskontinuitätLieferkettensicherheitCyberhygieneZugriffskontrolle und MFA

Wie viel von NIS2 erfüllen Sie bereits?

Wählen Sie das Rahmenwerk, das Sie bereits umsetzen. Jeder Kontrollbereich, der in beiden vorkommt, wird mit der Anforderungsreferenz auf beiden Seiten aufgeführt, sodass Sie den wiederverwendbaren Teil Ihres bestehenden Programms sehen, bevor Sie neue Arbeit planen.

Bereits umgesetzt
Neu hinzuzufügen
30 von 55 Bereichen dieser Zuordnung kommen sowohl in NIST SP 800-53 als auch in NIS2 vor.
BereichNIST SP 800-53NIS2
Verschlüsselung
SC-13Kryptografischer Schutz
SC-28Schutz ruhender Informationen
SC-8Vertraulichkeit und Integrität der Übertragung
Art. 21(2)(h)Sind Richtlinien und Verfahren für den Einsatz von Kryptografie vorhanden, einschließlich Verschlüsselungsstandards für Daten im Ruhezustand und bei der Übertragung?
Schlüsselmanagement
SC-12Erzeugung und Verwaltung kryptografischer Schlüssel
Art. 21(2)(h)Sind Verfahren für das kryptografische Schlüsselmanagement dokumentiert, die Erzeugung, Verteilung, Speicherung, Rotation und Vernichtung von Schlüsseln abdecken?
Zugriffskontrolle
AC-3Durchsetzung von Zugriffsberechtigungen
AC-6Least-Privilege-Prinzip
Art. 21(2)(i)Gibt es eine formale Zugriffskontrollrichtlinie, die das Least-Privilege-Prinzip durchsetzt, mit dokumentierten Verfahren für die Vergabe und den Entzug von Zugriffsrechten?
Identitätsmanagement
AC-2Kontoverwaltung
IA-4Verwaltung von Kennungen
Art. 21(2)(i)Gibt es eine formale Zugriffskontrollrichtlinie, die das Least-Privilege-Prinzip durchsetzt, mit dokumentierten Verfahren für die Vergabe und den Entzug von Zugriffsrechten?
Authentifizierung und MFA
IA-2Identifizierung und Authentifizierung (Benutzer der Organisation)
IA-5Verwaltung von Authentifikatoren
Art. 21(2)(j)Ist Multi-Faktor-Authentifizierung oder kontinuierliche Authentifizierung für den Zugriff auf kritische Systeme, Fernzugriffe und privilegierte Konten im Einsatz?
Überprüfung der Zugriffsrechte
AC-2Kontoverwaltung
Art. 21(2)(i)Werden Zugriffsrechte regelmäßig (mindestens jährlich) überprüft und rezertifiziert, wobei privilegierte Zugriffe erweiterten Kontrollen und Überwachung unterliegen?
Verwaltung privilegierter Zugriffe
AC-6Least-Privilege-Prinzip
AC-5Aufgabentrennung
Art. 21(2)(i)Werden Zugriffsrechte regelmäßig (mindestens jährlich) überprüft und rezertifiziert, wobei privilegierte Zugriffe erweiterten Kontrollen und Überwachung unterliegen?
Netzwerksicherheit
SC-7Schutz der Systemgrenzen
AC-17Fernzugriff
Art. 21(2)(g)Sind grundlegende Cyberhygiene-Praktiken etabliert und werden sie durchgesetzt, einschließlich Patching, Passwortrichtlinien, Geräteverwaltung und Netzwerksegmentierung?
Schwachstellenmanagement
RA-5Schwachstellenüberwachung und -scans
SI-2Fehlerbehebung
Art. 21(2)(e)Gibt es einen Prozess für den Umgang mit Schwachstellen und deren Offenlegung, der die zeitnahe Identifikation, Bewertung und Behebung von Schwachstellen sicherstellt?
Protokollierung und Überwachung
AU-2Ereignisprotokollierung
AU-6Überprüfung, Analyse und Berichterstattung von Audit-Aufzeichnungen
AU-12Erzeugung von Audit-Aufzeichnungen
SI-4Systemüberwachung
Art. 21(2)(f)Sind Sicherheitsmetriken und KPIs definiert, werden sie nachverfolgt und an die Geschäftsleitung berichtet, um die Wirksamkeit der Cybersicherheitskontrollen zu messen?
Vorfallsmanagement
IR-4Vorfallsbehandlung
Art. 21(2)(b)Gibt es ein dokumentiertes Verfahren zur Bewältigung von Sicherheitsvorfällen, das die Phasen Erkennung, Analyse, Eindämmung, Beseitigung und Wiederherstellung abdeckt?
Vorfallseinstufung
IR-5Vorfallsüberwachung
Art. 23(3)Sind Kriterien für die Einstufung von Vorfällen dokumentiert, die erhebliche Vorfälle anhand der Auswirkungen auf die Diensterbringung, der betroffenen Nutzer, der Dauer und der geografischen Reichweite unterscheiden?
Vorfallsmeldung
IR-6Vorfallsmeldung
Art. 23(4)(a)–(b)Kann Ihre Organisation nach Kenntnisnahme eines erheblichen Sicherheitsvorfalls innerhalb von 24 Stunden eine Frühwarnung an das CSIRT und innerhalb von 72 Stunden eine Meldung des Sicherheitsvorfalls übermitteln?
Incident-Response-Team
IR-8Incident-Response-Plan
Art. 21(2)(b)Gibt es ein dokumentiertes Verfahren zur Bewältigung von Sicherheitsvorfällen, das die Phasen Erkennung, Analyse, Eindämmung, Beseitigung und Wiederherstellung abdeckt?
Nachbereitung von Vorfällen
IR-4Vorfallsbehandlung
Art. 21(2)(b)Führen Sie für erhebliche Vorfälle Nachbereitungen mit Ursachenanalyse durch, deren Erkenntnisse in Verbesserungen des Risikomanagements einfließen?
Betriebskontinuität
CP-2Notfallplan
Art. 21(2)(c)Sind Pläne für Geschäftsfortführung und Notfallwiederherstellung dokumentiert, decken sie alle kritischen Dienste ab, enthalten sie definierte RTO-/RPO-Ziele und werden sie mindestens jährlich getestet?
Datensicherung und Wiederherstellung
CP-9System-Backup
CP-10Systemwiederherstellung und Rekonstitution
Art. 21(2)(c)Sind Backup-Verfahren mit definiertem Umfang, definierter Häufigkeit und sicherer externer Speicherung implementiert, mit regelmäßigen Wiederherstellungstests?
Krisenmanagement
CP-4Tests des Notfallplans
Art. 21(2)(c)Gibt es einen Krisenmanagementrahmen mit definierten Eskalationsverfahren, Kommunikationsplänen und einem benannten Krisenmanagementteam?
Drittparteien-Risikomanagement
SR-2Plan für das Lieferketten-Risikomanagement
Art. 21(2)(d)Gibt es eine dokumentierte Richtlinie zur Sicherheit der Lieferkette, die die Beschaffung von IKT-Produkten und -Dienstleistungen abdeckt und Sicherheitsanforderungen an Lieferanten enthält?
Lieferanten-Due-Diligence
SR-6Lieferantenbewertungen und -überprüfungen
SA-4Beschaffungsprozess
Art. 21(2)(d)Bewerten Sie die Cybersicherheitslage und -praktiken direkter Lieferanten und Dienstleister, bevor Sie Vereinbarungen eingehen?
Lieferantenverträge
SR-5Beschaffungsstrategien, -werkzeuge und -methoden
PS-7Sicherheit externen Personals
Art. 21(2)(d)Enthalten Lieferantenverträge Cybersicherheitsanforderungen, Pflichten zur Meldung von Vorfällen sowie Audit- und Bewertungsrechte?
Lieferantenüberwachung
SR-3Kontrollen und Prozesse in der Lieferkette
SR-6Lieferantenbewertungen und -überprüfungen
Art. 21(2)(d)Werden Lieferkettenrisiken und die Cybersicherheitsleistung der Lieferanten laufend überwacht und regelmäßig neu bewertet?
Risikobewertung
RA-3Risikobewertung
PM-9Risikomanagementstrategie
Art. 21(2)(a)Gibt es eine formale, dokumentierte Risikoanalysemethodik, die Cybersicherheitsrisiken für Netz- und Informationssysteme identifiziert und bewertet?
Informationssicherheitsrichtlinie
AC-1Richtlinie und Verfahren
PL-2Sicherheits- und Datenschutzpläne für Systeme
Art. 21(2)(a)Hat das Leitungsorgan eine umfassende Informationssicherheitsrichtlinie genehmigt, die alle Netz- und Informationssysteme abdeckt und mindestens jährlich überprüft wird?
Security-Awareness-Schulung
AT-2Grundlagenschulung und Sensibilisierung
AT-3Rollenbasierte Schulung
Art. 20(2), Art. 21(2)(g)Gibt es ein Programm für Cybersicherheitsbewusstsein und -schulung für alle Mitarbeitenden, einschließlich der Mitglieder des Leitungsorgans, mit regelmäßigen Auffrischungen?
Änderungsmanagement
CM-3Kontrolle von Konfigurationsänderungen
Art. 21(2)(e)Gibt es einen formalen Änderungsmanagementprozess für Netz- und Informationssysteme, der eine Bewertung der Sicherheitsauswirkungen und Tests umfasst?
Sichere Entwicklung
SA-3Systementwicklungslebenszyklus
SA-8Engineering-Prinzipien für Sicherheit und Datenschutz
Art. 21(2)(e)Werden sichere Entwicklungspraktiken (Richtlinien für sichere Programmierung, Code-Reviews, Sicherheitstests) auf intern und individuell entwickelte Software angewendet?
Sicherheitstests
SA-11Tests und Evaluierung durch Entwickler
CA-2Kontrollbewertungen
Art. 21(2)(f)Gibt es definierte Richtlinien und Verfahren zur Bewertung der Wirksamkeit der Risikomanagementmaßnahmen im Bereich der Cybersicherheit, einschließlich regelmäßiger Sicherheitstests?
Penetrationstests
CA-8Penetrationstests
Art. 21(2)(f)Gibt es definierte Richtlinien und Verfahren zur Bewertung der Wirksamkeit der Risikomanagementmaßnahmen im Bereich der Cybersicherheit, einschließlich regelmäßiger Sicherheitstests?
Meldung von Sicherheitsverletzungen
IR-6Vorfallsmeldung
SR-8Benachrichtigungsvereinbarungen
Art. 23(4)(a)–(b)Kann Ihre Organisation nach Kenntnisnahme eines erheblichen Sicherheitsvorfalls innerhalb von 24 Stunden eine Frühwarnung an das CSIRT und innerhalb von 72 Stunden eine Meldung des Sicherheitsvorfalls übermitteln?

Eine Zeile bedeutet, dass die beiden Anforderungen denselben Bereich abdecken, sodass eine Umsetzung und ein Satz Nachweise in der Regel beiden dienen können. Das heißt nicht, dass die Erfüllung der einen die andere zertifiziert: Jedes Rahmenwerk behält seinen eigenen Geltungsbereich, Wortlaut und seine eigene Bewertung, und manche Anforderungen haben gar kein Gegenstück. Verstehen Sie dies als Ausgangskarte für die Planung und prüfen Sie dann jede Zeile anhand des Anforderungstexts.

Was ist NIS2, und warum ist es Sache Ihrer Geschäftsleitung?

NIS2 (Richtlinie (EU) 2022/2555) ist EU-Cybersicherheitsrecht, das jeder Mitgliedstaat in nationales Recht umsetzt und das wesentliche und wichtige Einrichtungen in 18 Sektoren bindet: Energie, Verkehr, Bankwesen, Gesundheit, digitale Infrastruktur und weitere. Durchgesetzt wird es von Ihrer nationalen zuständigen Behörde, die prüfen, auditieren und sanktionieren kann. Und nach Article 20 ist die Verantwortung persönlich: Ihr Leitungsorgan muss die Cybersicherheitsmaßnahmen billigen und ihre Umsetzung überwachen. Verstöße kosten wesentliche Einrichtungen bis zu 10 Millionen Euro oder 2 % des weltweiten Jahresumsatzes, und Behörden können Leitungspersonen bis zur Herstellung der Konformität von ihren Funktionen ausschließen. Werden Maßnahmen versäumt, trifft die Verantwortung namentlich benannte Personen ebenso wie das Unternehmen.
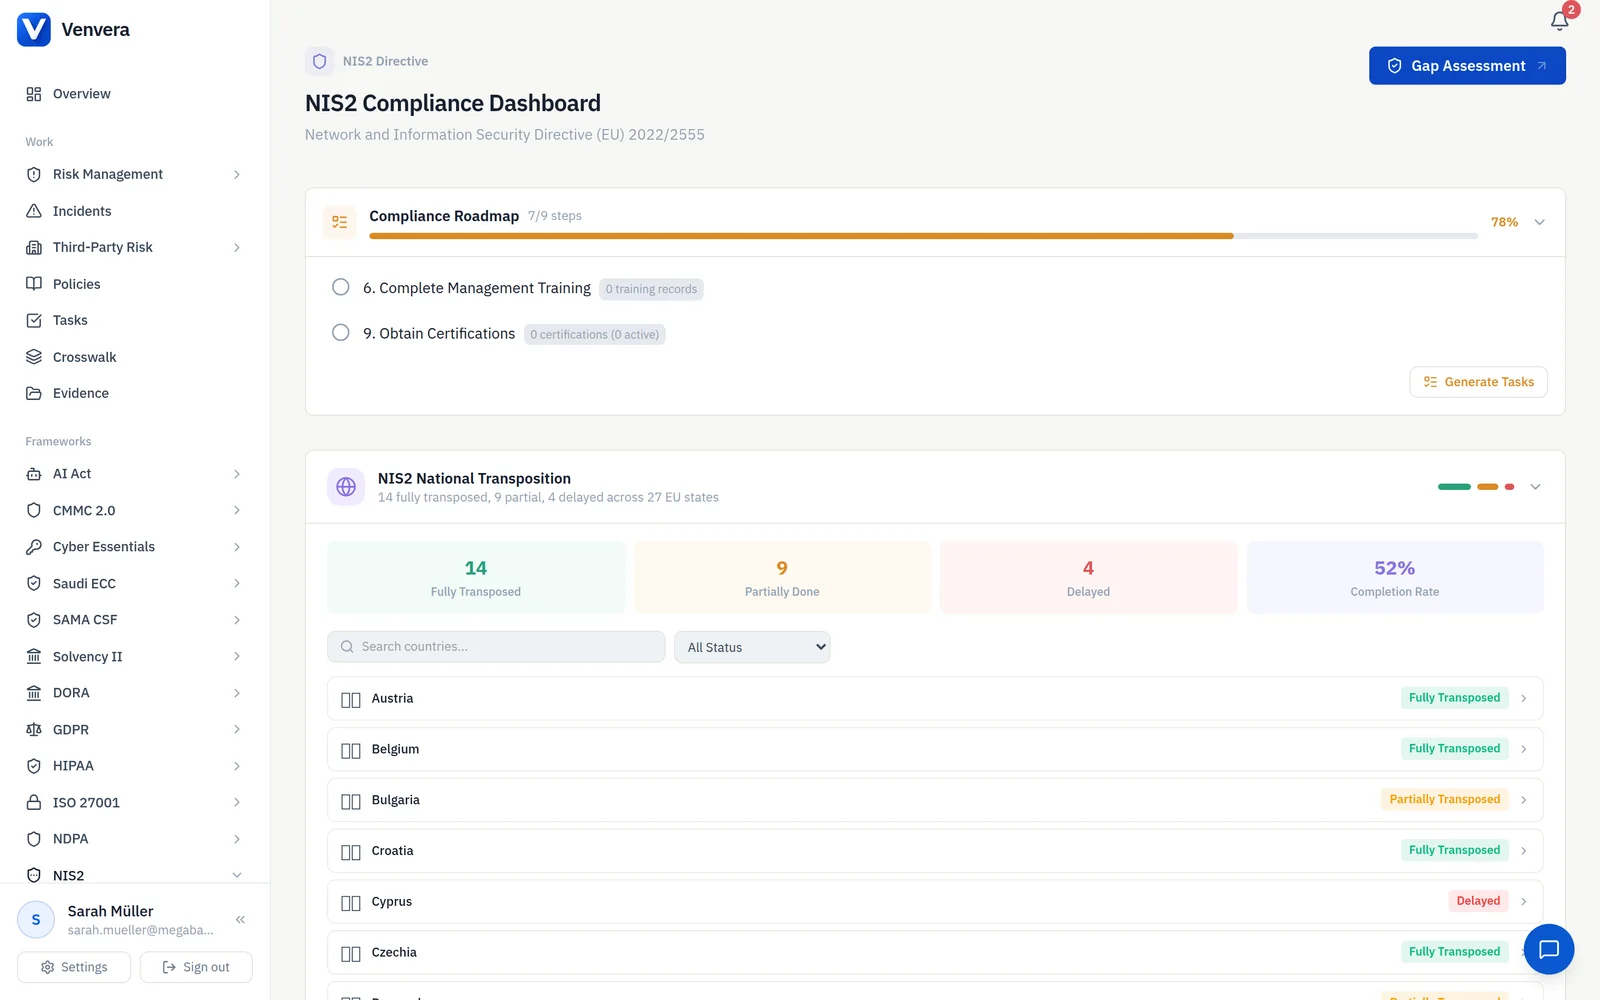
 app.venvera.com
/ NIS2 · zehn Maßnahmen aus Article 21 auf einem prüfungsbereiten Bildschirm
10
Maßnahmen aus Article 21, alle abgedeckt
24 Std.
Frist für die Frühwarnung, automatisch verfolgt
72 Std.
Frist für die Vorfallsmeldung, verfolgt
Art. 20
Haftung der Geschäftsleitung, nachgewiesen
Article 21(2)(a)

Alle zehn Maßnahmen aus Article 21 in einem lebenden Register.

NIS2 Article 21 beginnt mit Risikoanalyse und Sicherheitsrichtlinien für Informationssysteme, und eine zuständige Behörde liest darin Ihre gesamte Risikolage. Venvera gibt Ihnen ein strukturiertes Register, in dem jedes Risiko auf einer 5x5-Matrix aus Eintrittswahrscheinlichkeit und Auswirkung bewertet, eingestuft, mit einem Verantwortlichen versehen und bis zur Behandlung verfolgt wird, mit Sicherheitsrichtlinien unter Versionskontrolle und Freigabeabläufen. Die Gap-Analyse stellt Ihren Bestand allen zehn Maßnahmen aus Article 21 gegenüber und zeigt genau, wo Abdeckung fehlt, bevor eine Prüferin oder ein Prüfer sie findet.

  • Zentrales Risikoregister mit automatisierter 5x5-Bewertung
  • Richtlinienbibliothek mit Versionskontrolle und Freigabeabläufen
  • Gap-Analyse gegen alle 10 Maßnahmen aus NIS2 Article 21
  • Rahmenübergreifende Zuordnung zu DORA, ISO 27001 und DSGVO
  • Nachweisexport für Anfragen der zuständigen Behörde
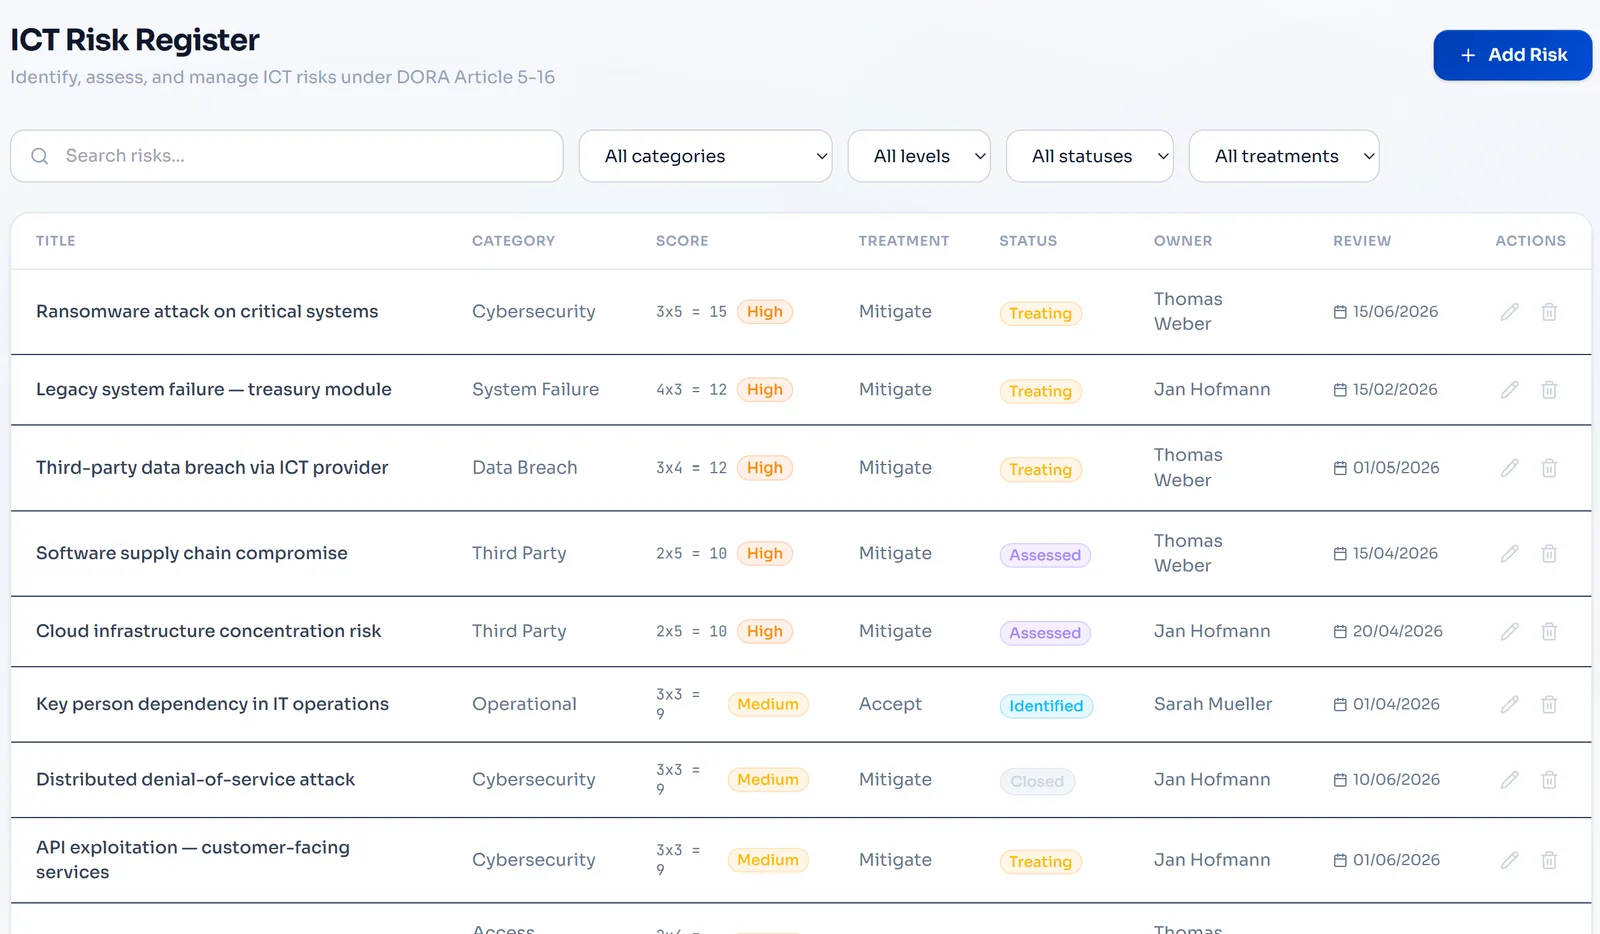
 app.venvera.com
/ RISIKOREGISTER · 5x5-Bewertung, alle zehn Maßnahmen zugeordnet
Article 23

Eine 24-Stunden-Uhr, die von selbst losläuft.

NIS2 gibt Ihnen für jeden erheblichen Vorfall eine dreistufige Uhr, und Venvera setzt sie vollständig durch: eine Frühwarnung an das CSIRT binnen 24 Stunden, eine Meldung mit erster Bewertung binnen 72 Stunden und einen Abschlussbericht mit Ursachenanalyse binnen eines Monats. Eingebaute Kriterien entscheiden, ob ein Vorfall erheblich ist, vorformatierte Vorlagen tragen jedes Pflichtfeld, und der Countdown startet in dem Moment, in dem der Vorfall startet, sodass die Meldefrist unter Druck automatisch mitläuft.

  • Automatische Einstufung der Erheblichkeit anhand der NIS2-Kriterien
  • Countdown-Timer für die Fristen von 24 Stunden, 72 Stunden und 1 Monat
  • Vorformatierte Vorlagen für Frühwarnung, Meldung und Abschlussbericht
  • Kennzeichnung grenzüberschreitender Auswirkungen bei Vorfällen über mehrere Länder
  • Vollständige Vorfallschronologie für die aufsichtliche Durchsicht
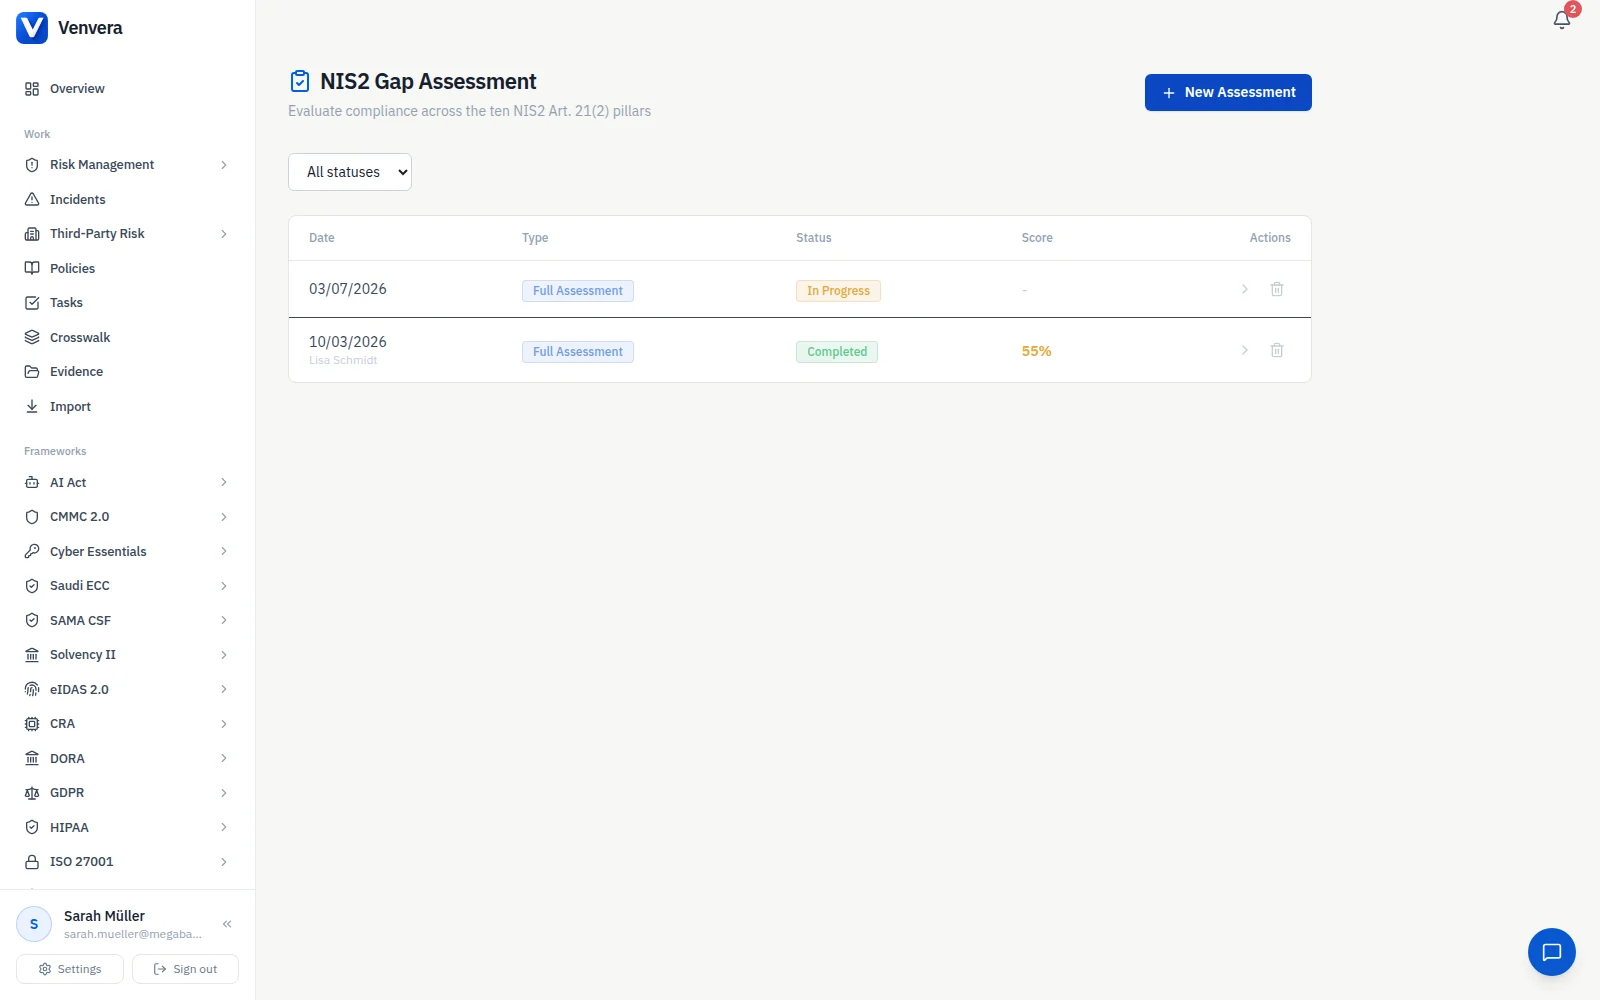
 app.venvera.com
/ VORFÄLLE · 24 Std. / 72 Std. / 1 Monat, minutengenau verfolgt
Article 21(2)(d)

Finden Sie den Lieferanten, der Sie lahmlegt - als Erster.

Article 21(2)(d) macht Sie für die Sicherheit Ihrer direkten Lieferanten und Dienstleister verantwortlich, und für die ihrer Unterauftragnehmer. Venvera bewertet jeden Lieferanten auf fünf gewichteten Dimensionen, bildet die Unterauftragskette bis zur n-ten Partei ab und markiert Konzentrationsrisiken auf Anbieter- und Länderebene, bevor daraus ein Vorfall wird. Vertragliche Sicherheitsanforderungen, SLA-Einhaltung und regelmäßige Neubewertung liegen an einer Stelle, dokumentiert und prüfbereit.

  • Automatisierte Lieferantenbewertung über fünf Dimensionen
  • Abbildung der Unterauftragskette mit Sicht bis zur n-ten Partei
  • Verfolgung vertraglicher Sicherheitsanforderungen je Lieferant
  • Warnungen zum Konzentrationsrisiko auf Anbieter- und Länderebene
  • Terminplanung für regelmäßige Neubewertungen mit Überfälligkeitswarnung
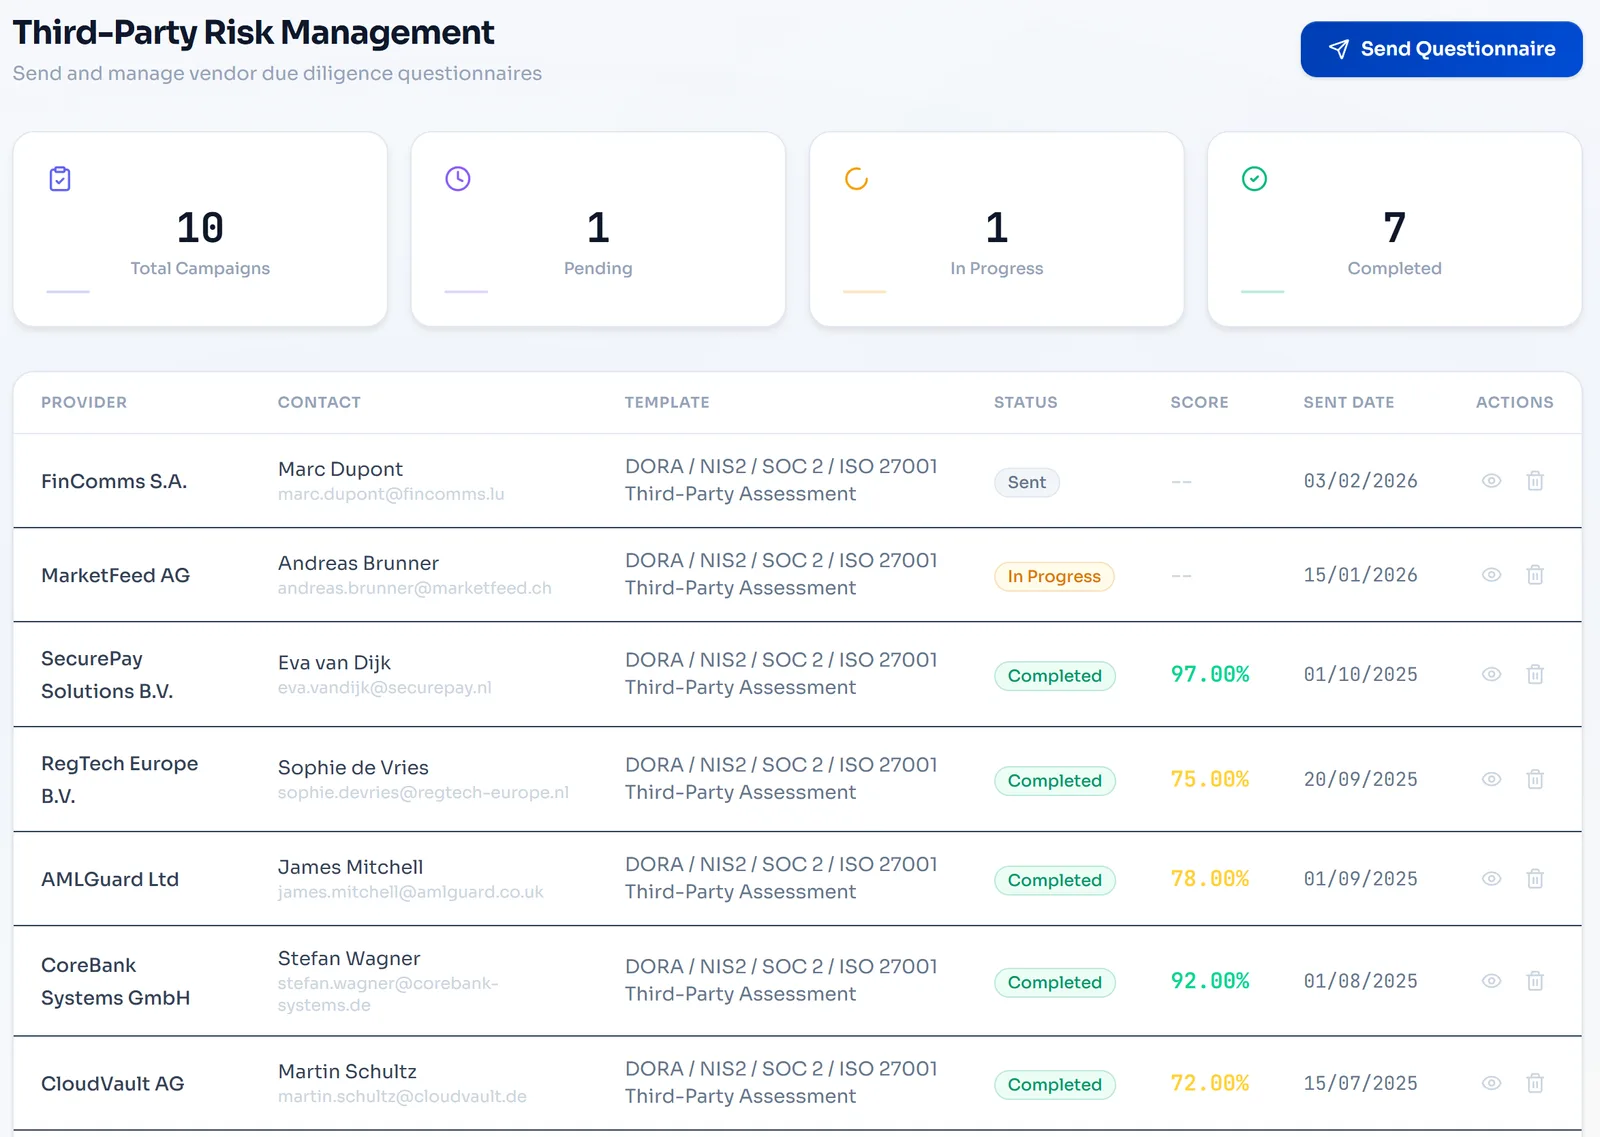
 app.venvera.com
/ DRITTPARTEIENRISIKO · Konzentration sichtbar, Ketten abgebildet
Article 21(2)(c)

Belegen Sie, dass Sie im Störfall weiterlaufen.

Article 21(2)(c) verlangt den Nachweis, dass Sie eine Störung überstehen: Backups, Wiederanlauf und Krisenmanagement, die tatsächlich funktionieren. Venvera verfolgt RTO- und RPO-Ziele je kritischem Asset, verknüpft jedes Asset mit der Geschäftsfunktion, die es trägt, sodass Kaskadeneffekte sichtbar werden, und hält Ihre Kontinuitätspläne unter Versionskontrolle samt Testplänen und Testergebnissen. Fragt die Behörde, ob Sie getestet haben, ist die Antwort bereits dokumentiert.

  • Verfolgung von RTO- und RPO-Zielen je kritischem Asset
  • Abhängigkeitsabbildung von Asset zu Funktion für die Auswirkungsanalyse
  • Versionierung der Kontinuitätspläne mit Freigabeabläufen
  • Verwaltung des Testkalenders mit Feststellungen nach dem Test
  • Krisenmanagementverfahren mit Eskalationsketten
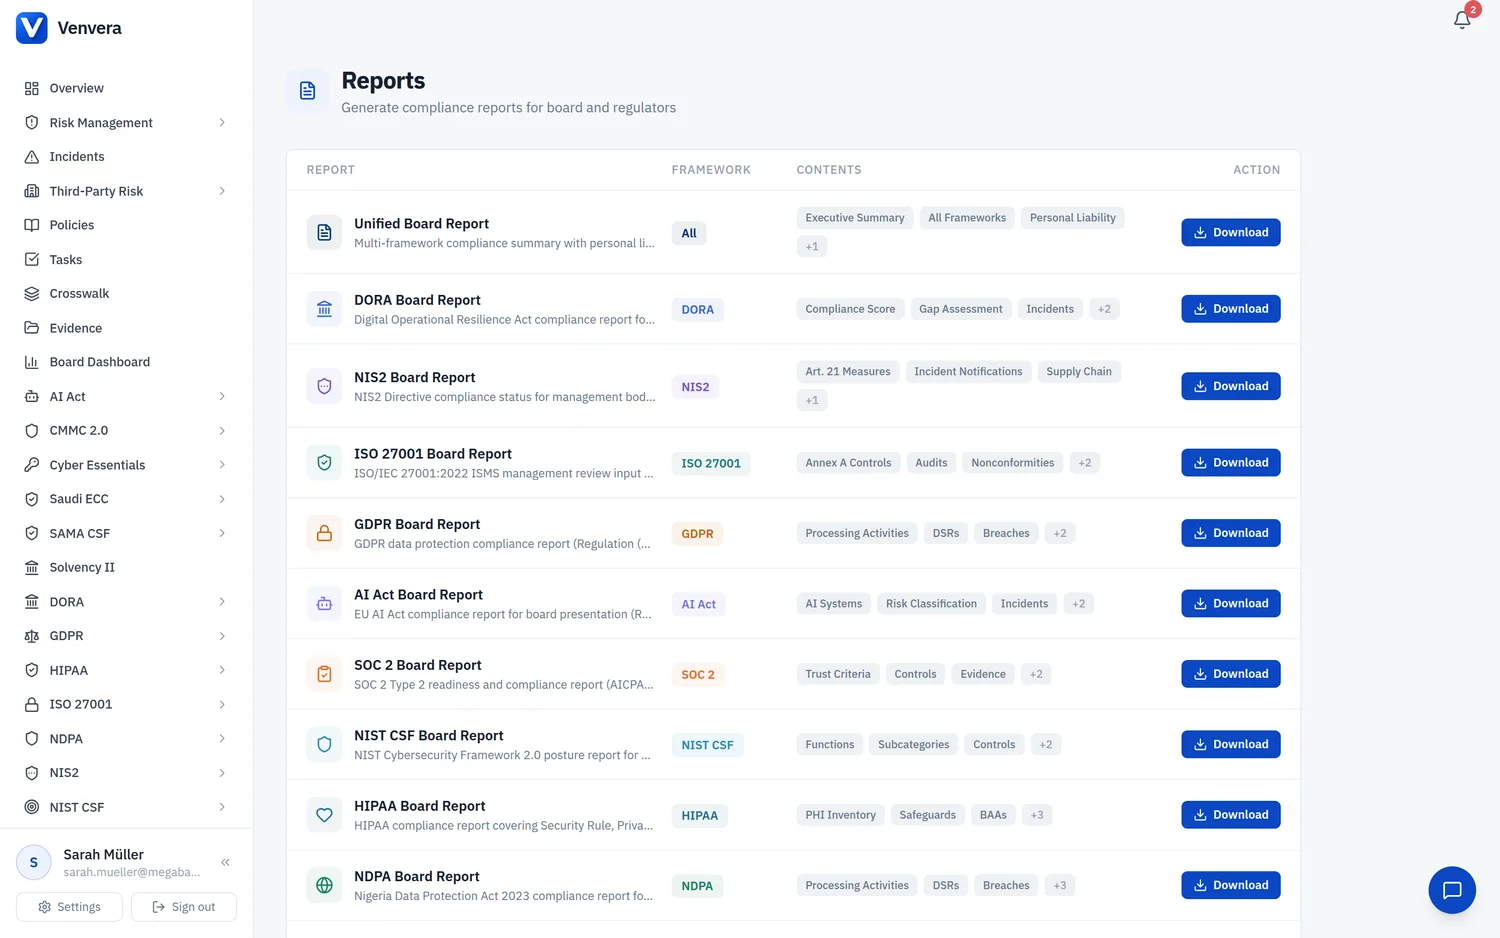
 app.venvera.com
/ KONTINUITÄT · Pläne, RTO/RPO und Testnachweise
Article 21(2)(g)

Cyberhygiene und Schulungen, prüfungsfest belegt.

Article 21(2)(g) verlangt grundlegende Cyberhygiene und Cybersicherheitsschulungen für alle, und den Nachweis, dass sie stattgefunden haben. Venvera verfolgt abgeschlossene Schulungen nach Abteilung und Rolle, dokumentiert Ihre Hygiene-Richtlinien und Basiskontrollen und meldet fällige Zertifizierungen, bevor sie ablaufen. Jeder Abschluss und jede Richtlinienfreigabe wird als Nachweispaket erfasst, das Ihre zuständige Behörde auf Anfrage prüfen kann.

  • Verfolgung abgeschlossener Schulungen nach Abteilung und Rolle
  • Verwaltung der Cyberhygiene-Richtlinien mit jährlichen Prüfzyklen
  • Überwachung der Umsetzung von Basiskontrollen
  • Warnungen bei überfälligen Schulungen und Zertifizierungen
  • Nachweispakete für Prüfungen der zuständigen Behörde
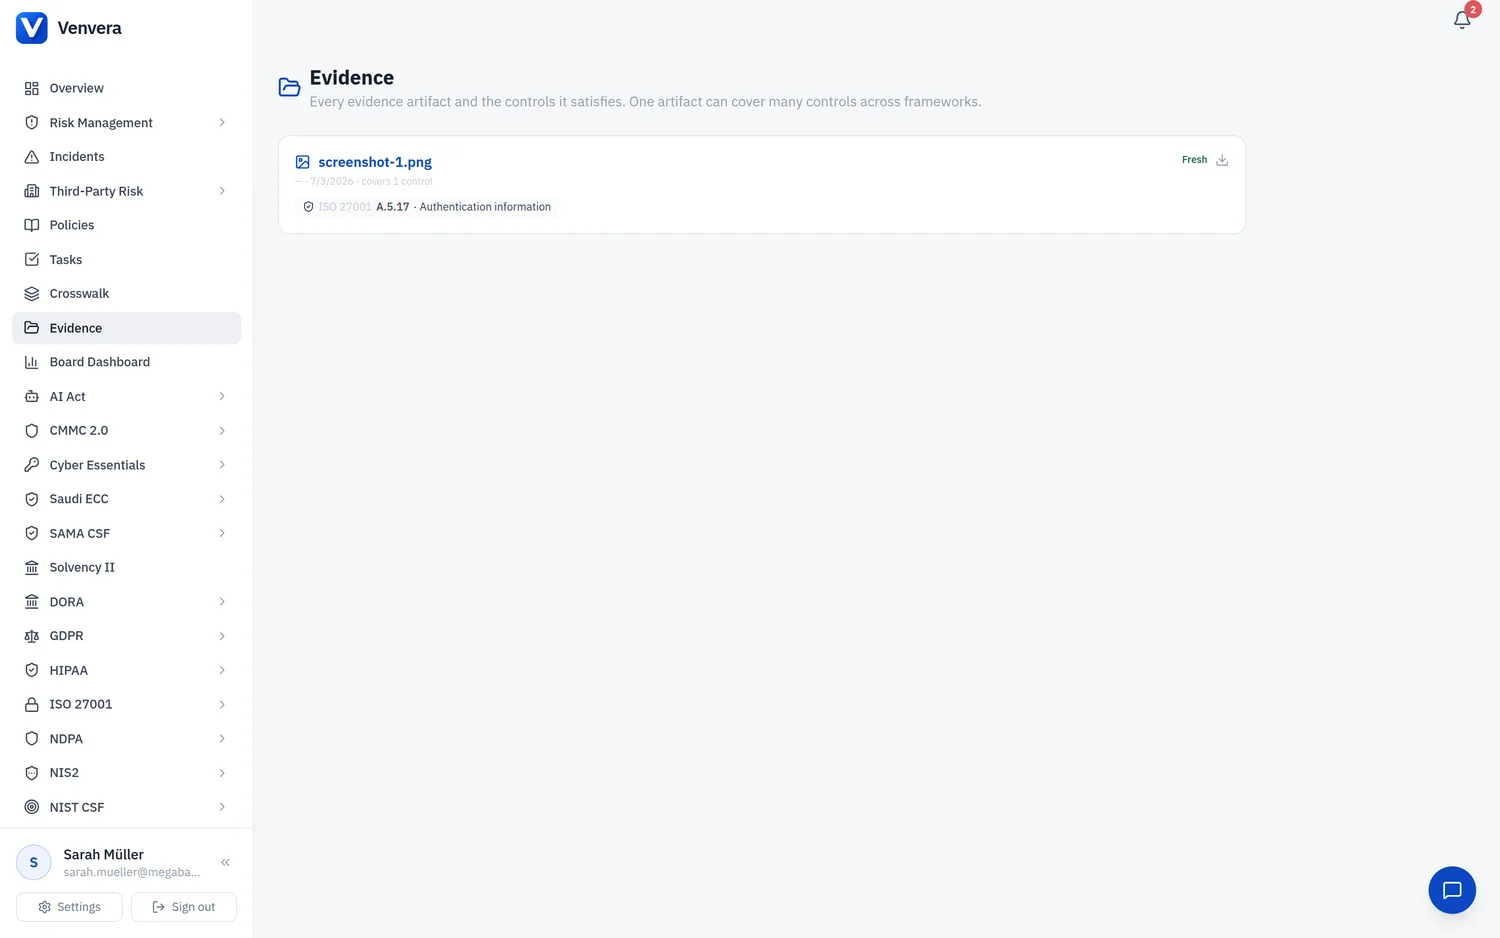
 app.venvera.com
/ NACHWEISE · Schulung und Hygiene, prüfungsfertig gebündelt
Article 20

Der Nachweis, der die Haftung von Ihrer Geschäftsleitung fernhält.

Article 20 macht Ihr Leitungsorgan persönlich verantwortlich: Es muss die Cybersicherheitsmaßnahmen billigen, die Umsetzung überwachen und Schulungen absolvieren, und Verstöße können Leitungspersonen ihre Funktion kosten. Venvera protokolliert jedes Element dieser Aufsicht: Richtliniengenehmigungen mit digitaler Freigabe, Durchsichten von Risikoberichten, abgeschlossene Schulungen und Sitzungsteilnahmen, exportierbar als persönliches Verantwortungspaket je Mitglied der Geschäftsleitung. Das ist der Nachweis, dass die Leitung gesteuert hat, und er hält die Haftung dort, wo sie hingehört.

  • Verfolgung von Richtliniengenehmigungen mit digitalen Freigabenachweisen
  • Nachweise über abgeschlossene Schulungen der Geschäftsleitung samt Erinnerungen
  • Protokoll der Risikoberichtsdurchsichten mit Kenntnisnahmen
  • Protokollierung von Sitzungsteilnahme und Cybersicherheitsthemen
  • Export der Nachweise zur persönlichen Verantwortung je Leitungsmitglied
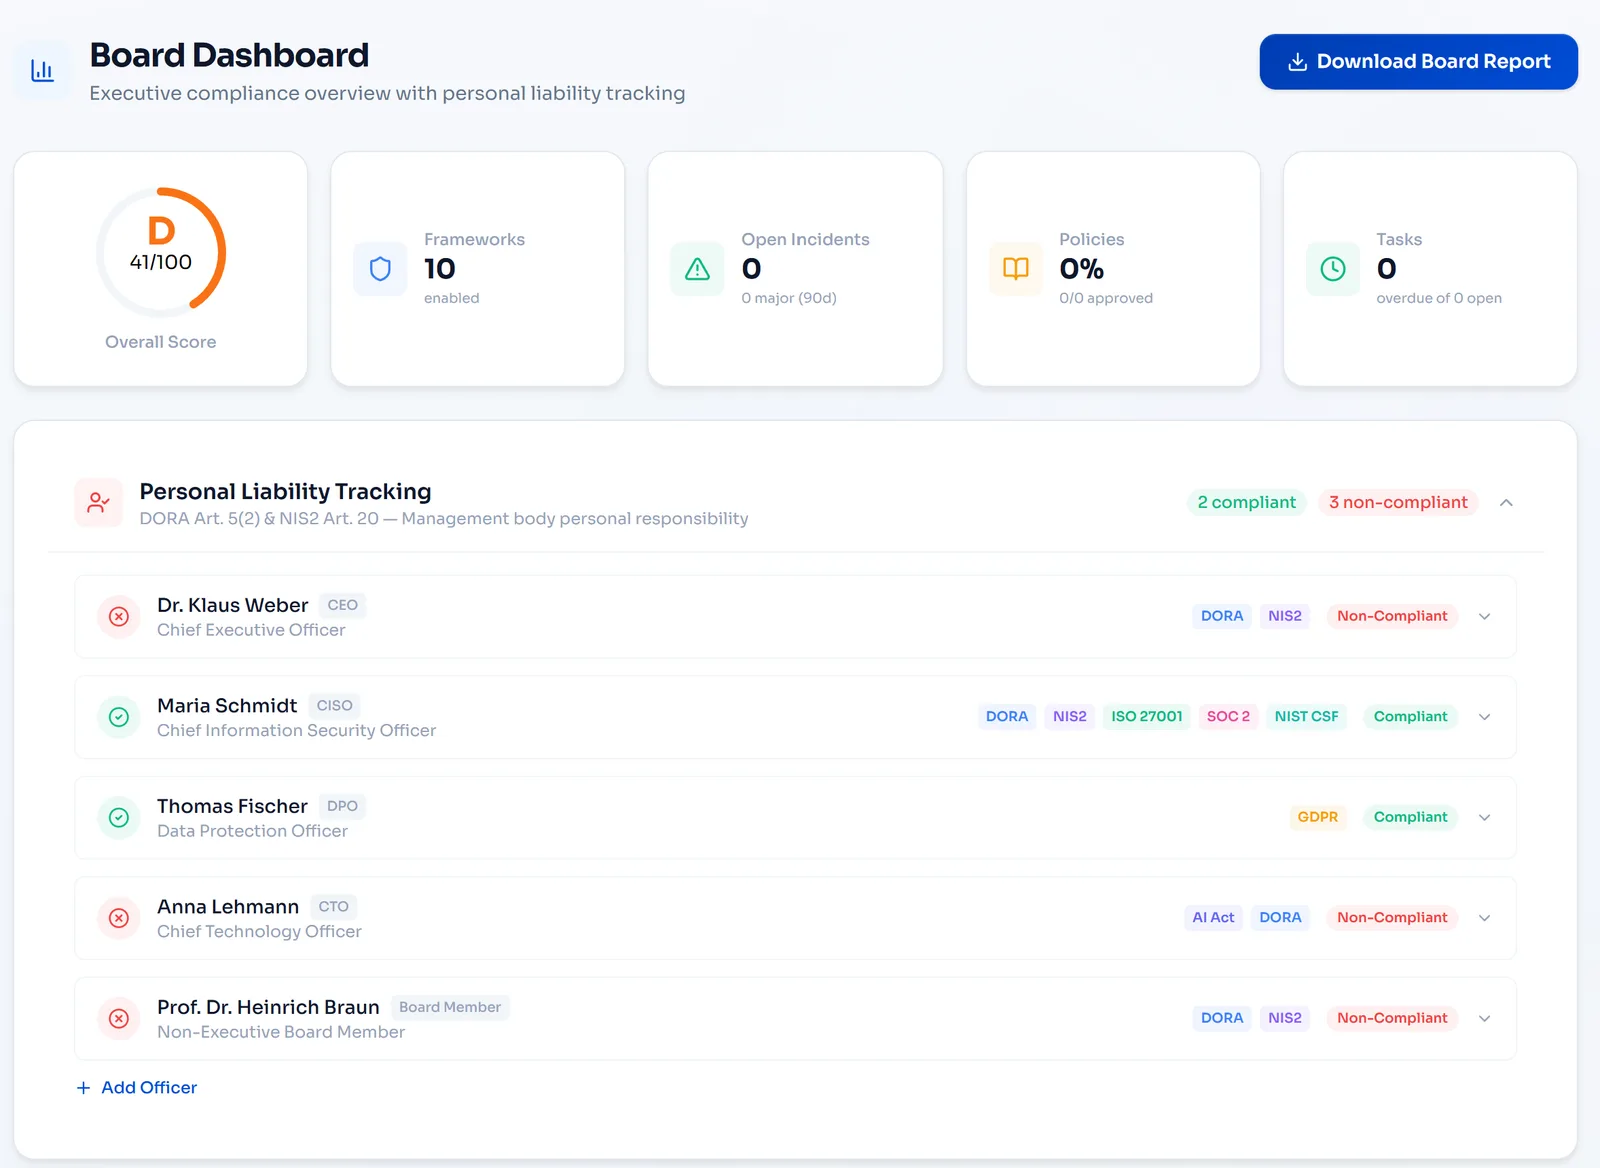
 app.venvera.com
/ LEITUNG · Aufsicht nach Article 20, je Mitglied nachgewiesen
Warum wechseln

Die Tabelle oder Venvera.

Tabellenkalkulationen
Venvera
Risikoanalyse
Ad-hoc-Bewertungen ohne strukturierte Methodik
Automatisierte 5x5-Bewertung mit Gap-Zuordnung zu Article 21
Vorfallsmeldung
Manuelle Fristenverfolgung, Prozess per E-Mail
Countdown 24 Std. / 72 Std. / 1 Monat mit Auto-Eskalation
Lieferkettensicherheit
Lieferantenliste ohne Risikobewertung
Lieferantenbewertung über 5 Dimensionen mit Konzentrationswarnungen
Betriebskontinuität
Statisches Dokument, einmal im Jahr aktualisiert
Lebende Pläne mit RTO/RPO-Verfolgung und Testplanung
Schulungsnachweise
Verfolgung per Tabelle, keine Erinnerungen
Automatische Verfolgung nach Abteilung mit Überfälligkeitswarnungen
Aufsicht der Geschäftsleitung
Kein Nachweispfad für Article 20
Digitale Freigaben, Schulungsnachweise, Sitzungsprotokolle

NIS2, beantwortet.

Wissen Sie, wo Sie bei NIS2 stehen bevor die Aufsicht fragt.

Starten Sie mit einem kostenlosen Gap-Bericht über die Maßnahmen aus Article 21 - 10 Minuten, ohne E-Mail zum Start.

✓ In jedem kostenpflichtigen Plan: in 90 Tagen auditbereit oder Sie erhalten Ihr Geld zurück*

10 Minuten · ohne E-Mail zum Start · ohne Kreditkarte · bleibt Ihnen erhalten