NEWVenvera تتحدث لغتك: المنصة كاملة بالإنجليزية والألمانية والإسبانية والبلغارية والعربية والصينية.اطلع على الجديد →
برنامج الامتثال لـ NIS2

بموجب NIS2، تقع على إدارتك مسؤولية شخصية.

Venvera برنامج امتثال لـ NIS2 يحوّل تدابير Article 21 العشرة والإنذار المبكر عن الحوادث خلال 24 ساعة ومخاطر سلاسل التوريد إلى مسارات عمل تشغيلية حية، لتتمكن من إثبات امتثالك أمام سلطتك الوطنية يوم تسأل، وتُبقي المسؤولية بعيدة عن أكتاف مجلس إدارتك.

المخاطر والسياساتالتعامل مع الحوادثاستمرارية الأعمالأمن سلاسل التوريدالنظافة السيبرانيةضبط الوصول والمصادقة متعددة العوامل

ما القدر الذي تستوفيه بالفعل من NIS2؟

اختر الإطار الذي تطبقه بالفعل. يُدرج كل مجال ضوابط يظهر في الإطارين مع مرجع المتطلب في كل جانب، لترى الجزء القابل لإعادة الاستخدام من برنامجك الحالي قبل أن تحدد نطاق أي عمل جديد.

تطبقه بالفعل
مطلوب منك إضافته
30 من أصل 55 مجالًا في هذه المطابقة تظهر في كلٍّ من NIST SP 800-53 وNIS2.
المجالNIST SP 800-53NIS2
التشفير
SC-13الحماية التشفيرية
SC-28حماية المعلومات المخزنة
SC-8سرية الإرسال وسلامته
Art. 21(2)(h)هل توجد سياسات وإجراءات تحكم استخدام التشفير، بما في ذلك معايير تشفير البيانات المخزنة والبيانات أثناء النقل؟
إدارة مفاتيح التشفير
SC-12إنشاء مفاتيح التشفير وإدارتها
Art. 21(2)(h)هل إجراءات إدارة مفاتيح التشفير موثقة، بحيث تغطي توليد المفاتيح وتوزيعها وتخزينها وتدويرها وإتلافها؟
ضبط الوصول
AC-3إنفاذ ضوابط الوصول
AC-6الحد الأدنى من الامتيازات
Art. 21(2)(i)هل توجد سياسة رسمية لضبط الوصول تفرض مبدأ الحد الأدنى من الامتيازات، مع إجراءات موثقة لمنح الوصول وإلغائه؟
إدارة الهوية
AC-2إدارة الحسابات
IA-4إدارة المعرّفات
Art. 21(2)(i)هل توجد سياسة رسمية لضبط الوصول تفرض مبدأ الحد الأدنى من الامتيازات، مع إجراءات موثقة لمنح الوصول وإلغائه؟
المصادقة والمصادقة متعددة العوامل (MFA)
IA-2تحديد الهوية والمصادقة (المستخدمون من داخل المؤسسة)
IA-5إدارة أدوات المصادقة
Art. 21(2)(j)هل تُطبَّق المصادقة متعددة العوامل أو المصادقة المستمرة للوصول إلى الأنظمة الحرجة والوصول عن بُعد والحسابات المميزة؟
مراجعة صلاحيات الوصول
AC-2إدارة الحسابات
Art. 21(2)(i)هل تُراجَع صلاحيات الوصول بانتظام (سنويًا على الأقل) ويُعاد اعتمادها، مع إخضاع الوصول المميز لضوابط ومراقبة معززة؟
إدارة الوصول المميز
AC-6الحد الأدنى من الامتيازات
AC-5الفصل بين المهام
Art. 21(2)(i)هل تُراجَع صلاحيات الوصول بانتظام (سنويًا على الأقل) ويُعاد اعتمادها، مع إخضاع الوصول المميز لضوابط ومراقبة معززة؟
أمن الشبكات
SC-7حماية الحدود
AC-17الوصول عن بُعد
Art. 21(2)(g)هل ممارسات النظافة السيبرانية الأساسية مُرسَّخة ومُطبَّقة، بما فيها تثبيت التصحيحات وسياسات كلمات المرور وإدارة الأجهزة وتقسيم الشبكة؟
إدارة الثغرات
RA-5مراقبة الثغرات وفحصها
SI-2معالجة العيوب
Art. 21(2)(e)هل توجد عملية للتعامل مع الثغرات والإفصاح عنها تضمن تحديد الثغرات وتقييمها ومعالجتها في الوقت المناسب؟
التسجيل والمراقبة
AU-2تسجيل الأحداث
AU-6مراجعة سجلات التدقيق وتحليلها والإبلاغ عنها
AU-12إنشاء سجلات التدقيق
SI-4مراقبة النظام
Art. 21(2)(f)هل مقاييس الأمن ومؤشرات الأداء الرئيسية (KPI) محددة ومتتبَّعة، وتُرفع بها تقارير إلى الإدارة لقياس فاعلية ضوابط الأمن السيبراني؟
إدارة الحوادث
IR-4التعامل مع الحوادث
Art. 21(2)(b)هل يوجد إجراء موثق للتعامل مع الحوادث يغطي مراحل الكشف والتحليل والاحتواء والاستئصال والتعافي؟
تصنيف الحوادث
IR-5مراقبة الحوادث
Art. 23(3)هل معايير تصنيف الحوادث موثقة، بحيث تميّز الحوادث الجسيمة استنادًا إلى الأثر على تقديم الخدمة والمستخدمين المتأثرين والمدة والنطاق الجغرافي؟
الإبلاغ عن الحوادث
IR-6الإبلاغ عن الحوادث
Art. 23(4)(a)–(b)هل تستطيع مؤسستك تقديم إنذار مبكر إلى CSIRT خلال 24 ساعة، وإخطار بالحادث خلال 72 ساعة، من العلم بحادث جسيم؟
فريق الاستجابة للحوادث
IR-8خطة الاستجابة للحوادث
Art. 21(2)(b)هل يوجد إجراء موثق للتعامل مع الحوادث يغطي مراحل الكشف والتحليل والاحتواء والاستئصال والتعافي؟
مراجعة ما بعد الحادث
IR-4التعامل مع الحوادث
Art. 21(2)(b)هل تجري مراجعات لما بعد الحوادث الجسيمة، مع تحليل السبب الجذري وإدخال الدروس المستفادة في تحسينات إدارة المخاطر؟
استمرارية الأعمال
CP-2خطة الطوارئ
Art. 21(2)(c)هل خطط استمرارية الأعمال والتعافي من الكوارث موثقة، وتغطي جميع الخدمات الحرجة، مع أهداف RTO/RPO محددة، وتُختبر سنويًا على الأقل؟
النسخ الاحتياطي والاستعادة
CP-9النسخ الاحتياطي للنظام
CP-10تعافي النظام وإعادة بنائه
Art. 21(2)(c)هل تُنفَّذ إجراءات النسخ الاحتياطي بنطاق وتكرار محددين وتخزين آمن خارج الموقع، مع اختبار منتظم للاستعادة؟
إدارة الأزمات
CP-4اختبار خطة الطوارئ
Art. 21(2)(c)هل يوجد إطار لإدارة الأزمات بإجراءات تصعيد محددة وخطط للتواصل وفريق مخصص لإدارة الأزمات؟
إدارة مخاطر الأطراف الثالثة
SR-2خطة إدارة مخاطر سلسلة التوريد
Art. 21(2)(d)هل توجد سياسة موثقة لأمن سلسلة التوريد تغطي اقتناء منتجات وخدمات تقنية المعلومات والاتصالات، مع متطلبات أمنية للمورّدين؟
العناية الواجبة بالمورّدين
SR-6تقييمات المورّدين ومراجعاتهم
SA-4عملية الاقتناء
Art. 21(2)(d)هل تقيّم وضع الأمن السيبراني وممارساته لدى المورّدين ومزوّدي الخدمات المباشرين قبل إبرام الاتفاقيات؟
عقود المورّدين
SR-5استراتيجيات الاقتناء وأدواته وأساليبه
PS-7أمن الموظفين الخارجيين
Art. 21(2)(d)هل تتضمن عقود المورّدين متطلبات للأمن السيبراني، والتزامات بالإخطار بالحوادث، وحقوقًا في التدقيق/التقييم؟
مراقبة المورّدين
SR-3ضوابط سلسلة التوريد وعملياتها
SR-6تقييمات المورّدين ومراجعاتهم
Art. 21(2)(d)هل تُراقَب مخاطر سلسلة التوريد وأداء المورّدين في الأمن السيبراني بصفة مستمرة، مع إعادة تقييم دورية؟
تقييم المخاطر
RA-3تقييم المخاطر
PM-9استراتيجية إدارة المخاطر
Art. 21(2)(a)هل توجد منهجية رسمية وموثقة لتحليل المخاطر تحدد مخاطر الأمن السيبراني على الشبكات ونظم المعلومات وتقيّمها؟
سياسة أمن المعلومات
AC-1السياسة والإجراءات
PL-2خطط أمن النظام وخصوصيته
Art. 21(2)(a)هل اعتمدت الهيئة الإدارية سياسة شاملة لأمن المعلومات تغطي جميع الشبكات ونظم المعلومات، وتُراجَع سنويًا على الأقل؟
التدريب على الوعي الأمني
AT-2التدريب التثقيفي والتوعية
AT-3التدريب حسب الدور
Art. 20(2), Art. 21(2)(g)هل يوجد برنامج للتوعية والتدريب في الأمن السيبراني لجميع الموظفين، بمن فيهم أعضاء الهيئة الإدارية، مع جلسات تنشيطية منتظمة؟
إدارة التغيير
CM-3ضبط التغييرات على التهيئة
Art. 21(2)(e)هل توجد عملية رسمية لإدارة التغيير في الشبكات ونظم المعلومات تشمل تقييم الأثر الأمني والاختبار؟
التطوير الآمن
SA-3دورة حياة تطوير النظام
SA-8مبادئ هندسة الأمن والخصوصية
Art. 21(2)(e)هل تُطبَّق ممارسات التطوير الآمن (إرشادات الترميز الآمن، ومراجعة الشيفرة البرمجية، والاختبار الأمني) على البرمجيات المطوَّرة داخليًا والمطوَّرة حسب الطلب؟
الاختبار الأمني
SA-11اختبار المطوّر وتقييمه
CA-2تقييمات الضوابط
Art. 21(2)(f)هل توجد سياسات وإجراءات محددة لتقييم فاعلية تدابير إدارة مخاطر الأمن السيبراني، بما في ذلك الاختبار الأمني المنتظم؟
اختبار الاختراق
CA-8اختبار الاختراق
Art. 21(2)(f)هل توجد سياسات وإجراءات محددة لتقييم فاعلية تدابير إدارة مخاطر الأمن السيبراني، بما في ذلك الاختبار الأمني المنتظم؟
الإخطار بالخروقات
IR-6الإبلاغ عن الحوادث
SR-8اتفاقيات الإخطار
Art. 23(4)(a)–(b)هل تستطيع مؤسستك تقديم إنذار مبكر إلى CSIRT خلال 24 ساعة، وإخطار بالحادث خلال 72 ساعة، من العلم بحادث جسيم؟

يعني كل صف أن المتطلبين يغطيان المجال نفسه، لذا يمكن عادةً لتطبيق واحد ومجموعة أدلة واحدة أن يخدما الاثنين. ولا يعني ذلك أن استيفاء أحدهما يمنح شهادة الآخر: فلكل إطار نطاقه وصياغته وتقييمه الخاص، وبعض المتطلبات ليس لها مقابل على الإطلاق. تعامل مع هذا بوصفه خريطة أولية للتخطيط، ثم تحقّق من كل صف مقابل نص المتطلب.

ما هو NIS2، ولماذا هو مشكلة مجلس إدارتك؟

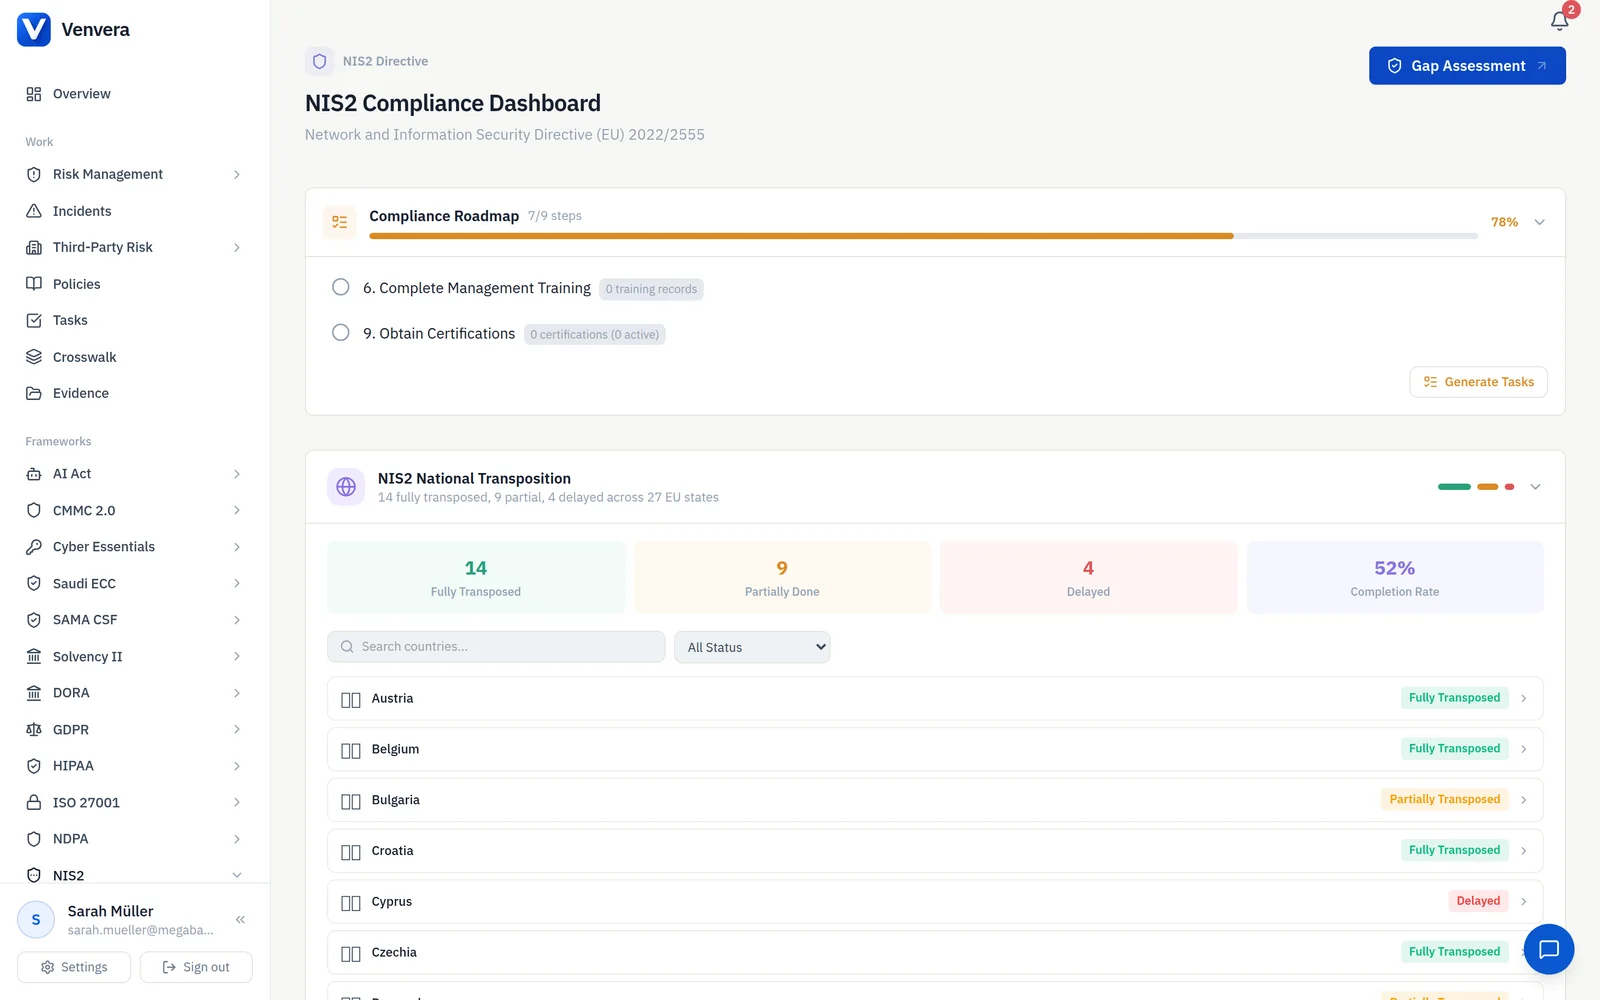
NIS2 (التوجيه (EU) 2022/2555) قانون الأمن السيبراني في الاتحاد الأوروبي الذي تنقله كل دولة عضو إلى قانونها الوطني، ويُلزم الكيانات الأساسية والمهمة في 18 قطاعًا: الطاقة والنقل والقطاع المصرفي والصحة والبنية التحتية الرقمية وغيرها. وتتولى إنفاذه سلطتك الوطنية المختصة، التي تملك صلاحيات التفتيش والتدقيق وفرض الجزاءات. وبموجب Article 20 تكون المساءلة شخصية: على هيئتك الإدارية اعتماد تدابير الأمن السيبراني والإشراف عليها، وتصل غرامات المخالفات إلى 10 ملايين يورو أو 2% من حجم الأعمال السنوي العالمي للكيانات الأساسية، مع صلاحية السلطات في إيقاف الإدارة عن مهامها حتى الامتثال. وإذا أُهملت التدابير، وقعت التبعات على أفراد بأسمائهم إلى جانب الشركة.
 app.venvera.com
/ NIS2 · تدابير Article 21 العشرة على شاشة واحدة جاهزة للتدقيق
10
تدابير Article 21، مغطاة كلها
24 ساعة
مهلة الإنذار المبكر، متتبعة تلقائيًا
72 ساعة
مهلة الإخطار بالحادث، متتبعة
Art. 20
مسؤولية الإدارة، مثبتة بالأدلة
Article 21(2)(a)

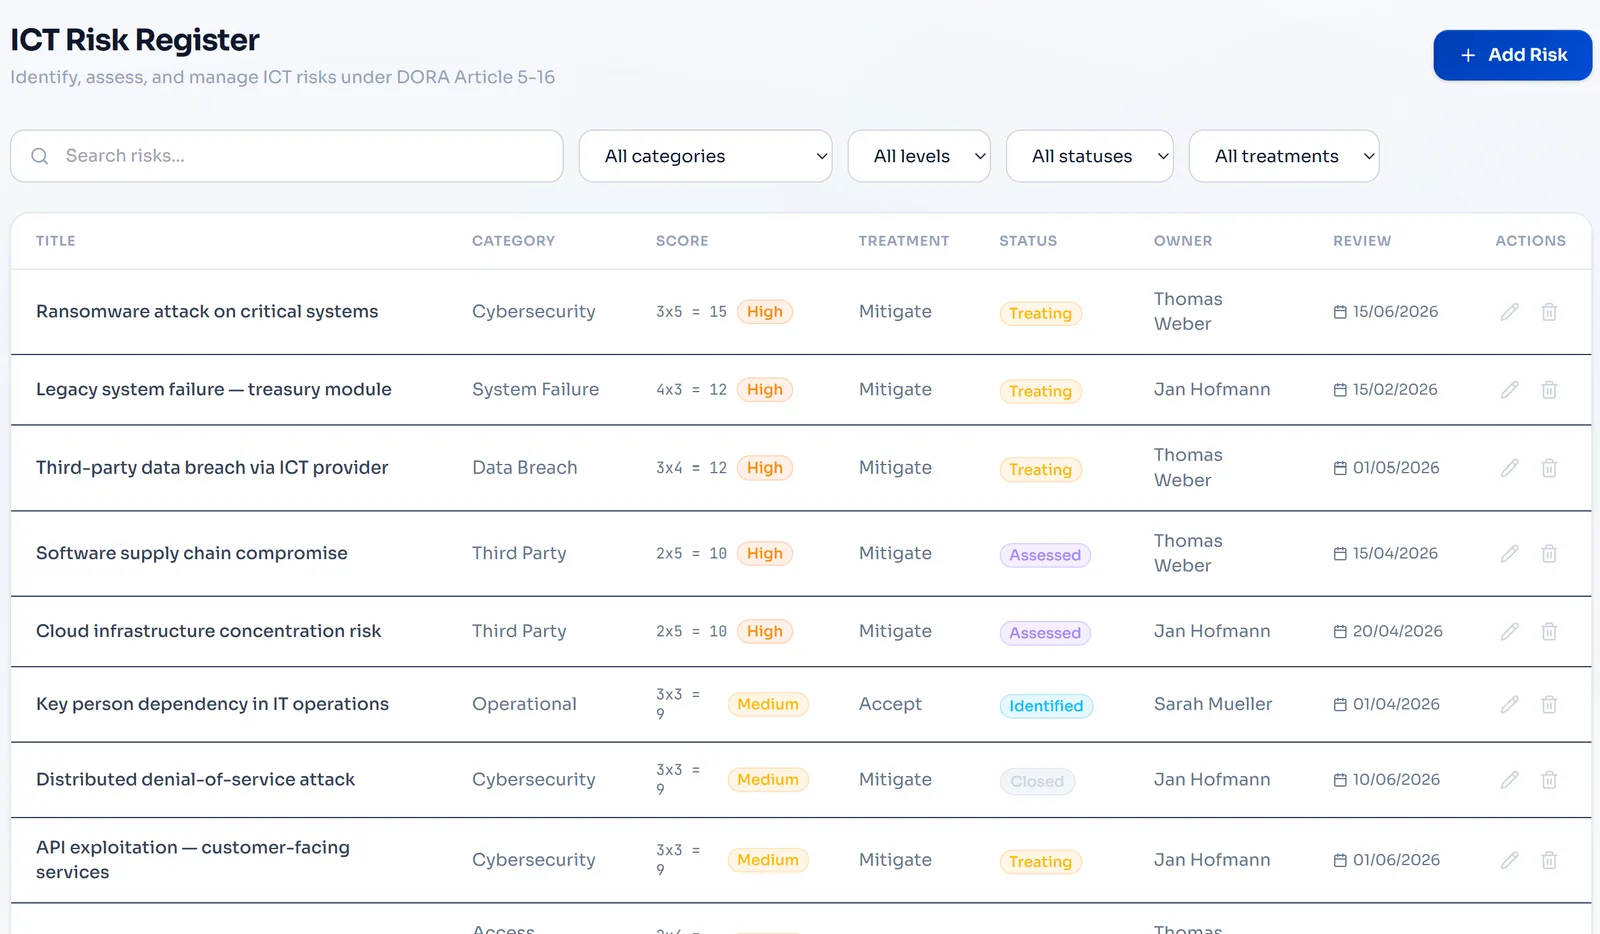
تدابير Article 21 العشرة كلها في سجل حي واحد.

يفتتح Article 21 من NIS2 بتحليل المخاطر وسياسات أمن نظم المعلومات، والسلطة المختصة تقرأ ذلك بوصفه وضع المخاطر لديك بأكمله. تمنحك Venvera سجلًا منظمًا يُقيَّم فيه كل خطر على مصفوفة 5x5 للاحتمالية والأثر، ويُصنَّف ويُسنَد ويُتابَع عبر المعالجة، مع سياسات أمنية خاضعة لضبط الإصدارات ومسارات اعتماد. ويقيس تقييم الفجوات ما لديك مقابل تدابير Article 21 العشرة كلها ويُظهر بدقة مواضع نقص التغطية قبل أن يجدها المفتش.

  • سجل مخاطر مركزي مع تقييم آلي على مصفوفة 5x5
  • مكتبة سياسات مع ضبط الإصدارات ومسارات الاعتماد
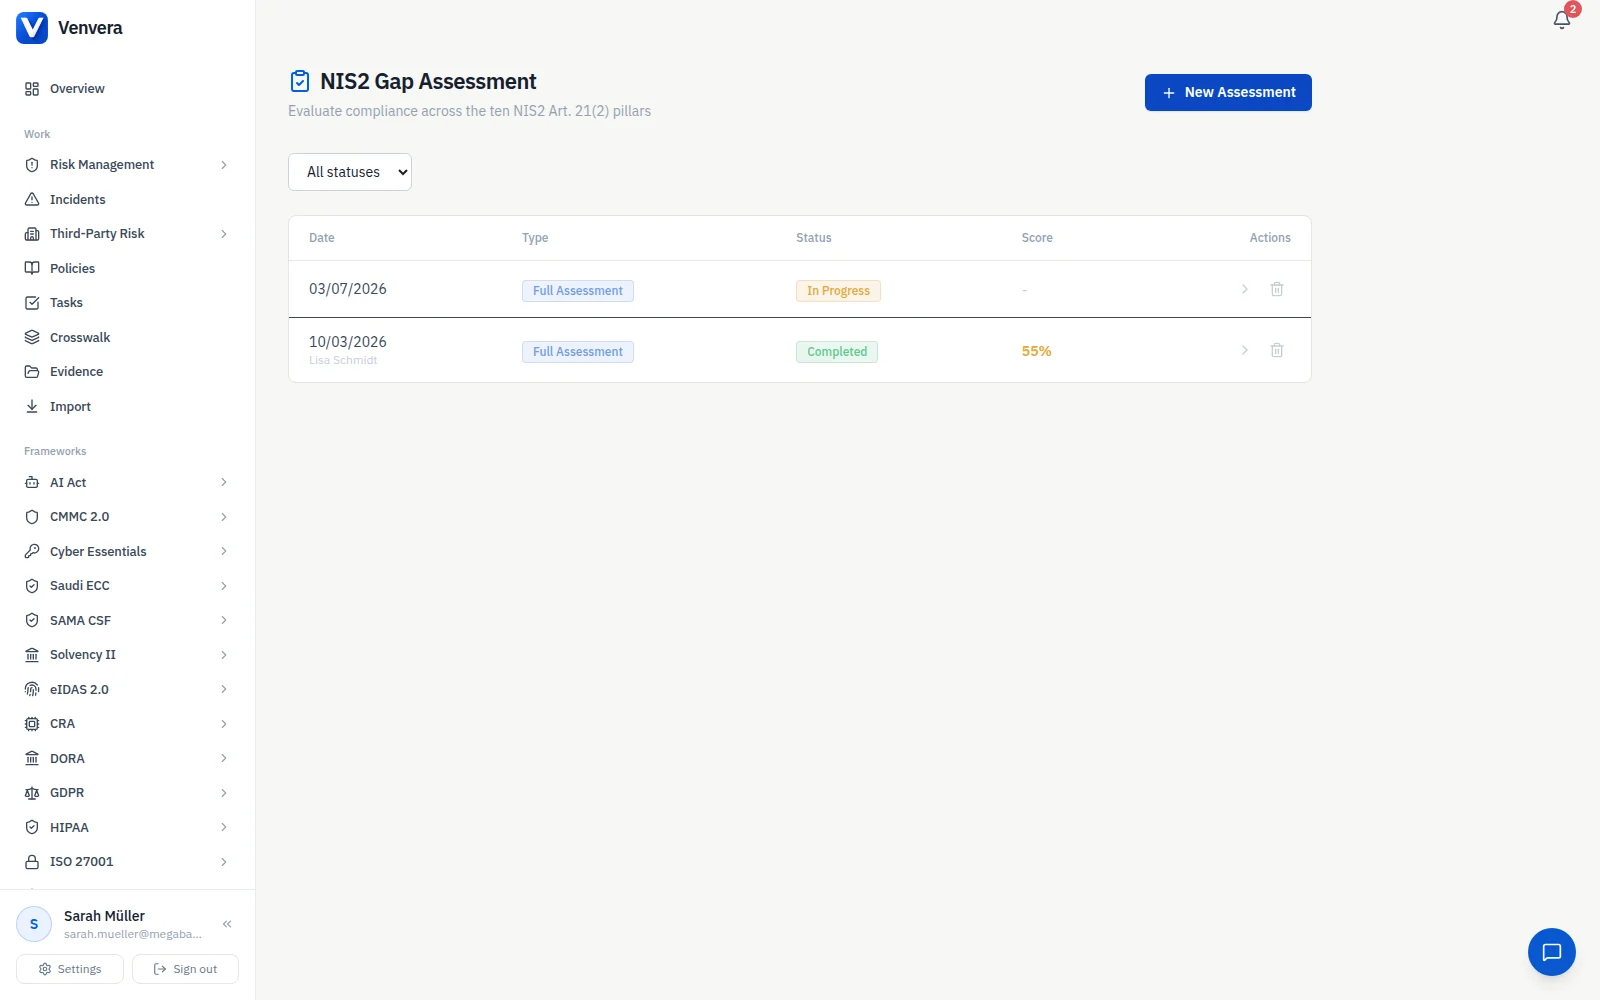
  • تقييم فجوات مقابل تدابير Article 21 العشرة في NIS2
  • ربط عبر الأطر مع DORA وISO 27001 وGDPR
  • تصدير الأدلة لطلبات السلطة المختصة
 app.venvera.com
/ سجل المخاطر · تقييم 5x5 والتدابير العشرة مربوطة كلها
Article 23

عدّاد حوادث 24 ساعة ينطلق من تلقاء نفسه.

يمنحك NIS2 عدّادًا من ثلاث مراحل لكل حادث جسيم، وتفرضه Venvera بالكامل: إنذار مبكر إلى CSIRT خلال 24 ساعة، وإخطار خلال 72 ساعة مع تقييم أولي، وتقرير نهائي خلال شهر واحد مع تحليل السبب الجذري. معايير مدمجة تحدد ما إذا كان الحادث جسيمًا، وقوالب مُعدّة مسبقًا تتضمن كل حقل مطلوب، والعدّاد التنازلي يبدأ لحظة وقوع الحادث، فتظل مهلة الإبلاغ متتبعة تلقائيًا حتى في أشد لحظات الضغط.

  • تصنيف تلقائي للجسامة وفق معايير NIS2
  • عدّادات تنازلية لمهل 24 ساعة و72 ساعة وشهر واحد
  • قوالب مُعدّة مسبقًا للإنذار المبكر والإخطار والتقرير النهائي
  • تعليم الأثر العابر للحدود للحوادث متعددة الولايات القضائية
  • خط زمني كامل للحادث للمراجعة الرقابية
 app.venvera.com
/ الحوادث · 24 ساعة / 72 ساعة / شهر، متتبعة بالدقيقة
Article 21(2)(d)

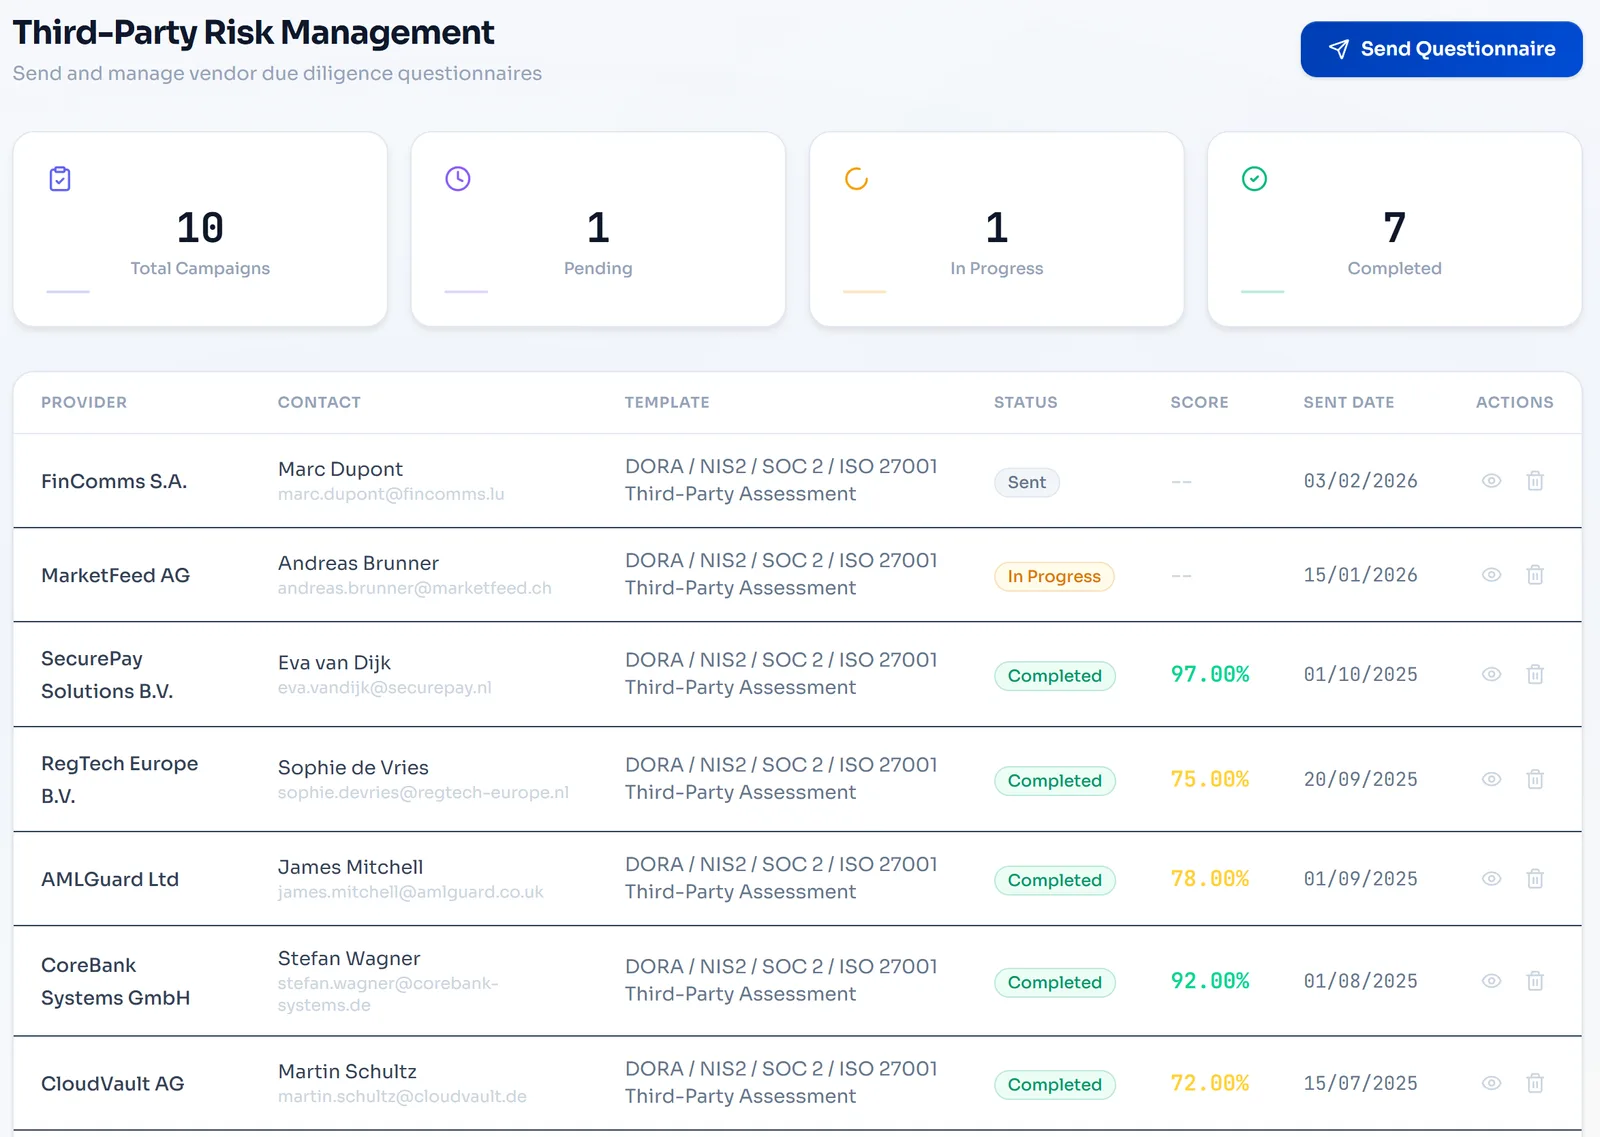
اكتشف المورّد الذي قد يوقف أعمالك قبل أن يفعل.

يجعلك Article 21(2)(d) مسؤولًا عن أمن مورّديك ومزوّدي خدماتك المباشرين، ومقاوليهم من الباطن أيضًا. تُقيّم Venvera كل مورّد على خمسة أبعاد مرجحة، وترسم سلسلة التعاقد من الباطن حتى الطرف النوني، وتُعلّم مخاطر التركّز على مستوى المزوّد والدولة قبل أن تتحول إلى حادث. المتطلبات الأمنية التعاقدية والامتثال لاتفاقيات مستوى الخدمة وإعادة التقييم الدوري كلها في مكان واحد، موثقة وجاهزة للمراجعة.

  • تقييم مخاطر آلي للمورّدين على خمسة أبعاد
  • رسم سلاسل التعاقد من الباطن مع رؤية حتى الطرف النوني
  • تتبع المتطلبات الأمنية التعاقدية لكل مورّد
  • تنبيهات مخاطر التركّز على مستوى المزوّد والمستوى الجغرافي
  • جدولة إعادة التقييم الدوري مع تنبيهات التأخر
 app.venvera.com
/ مخاطر الأطراف الثالثة · التركّز مكشوف والسلاسل مرسومة
Article 21(2)(c)

أثبت قدرتك على مواصلة العمل عند وقوع الخلل.

يطلب Article 21(2)(c) إثبات قدرتك على مواصلة العمل خلال أي اضطراب: نسخ احتياطي وتعافٍ من الكوارث وإدارة أزمات تعمل فعلًا. تتتبع Venvera أهداف RTO وRPO لكل أصل حرج، وتربط كل أصل بوظيفة الأعمال التي يدعمها لترى الآثار المتسلسلة، وتحفظ خطط الاستمرارية لديك تحت ضبط الإصدارات مع جداول الاختبار ونتائج ما بعد الاختبار. وعندما تسأل السلطة عما إذا كنت قد اختبرتها، يكون الجواب موثقًا سلفًا.

  • تتبع أهداف RTO وRPO لكل أصل حرج
  • رسم اعتماديات الأصول على الوظائف لتحليل الأثر
  • إدارة إصدارات خطط استمرارية الأعمال مع مسارات الاعتماد
  • إدارة جداول الاختبار مع نتائج ما بعد الاختبار
  • إجراءات إدارة الأزمات مع سلاسل التصعيد
 app.venvera.com
/ الاستمرارية · الخطط وRTO/RPO وأدلة الاختبار
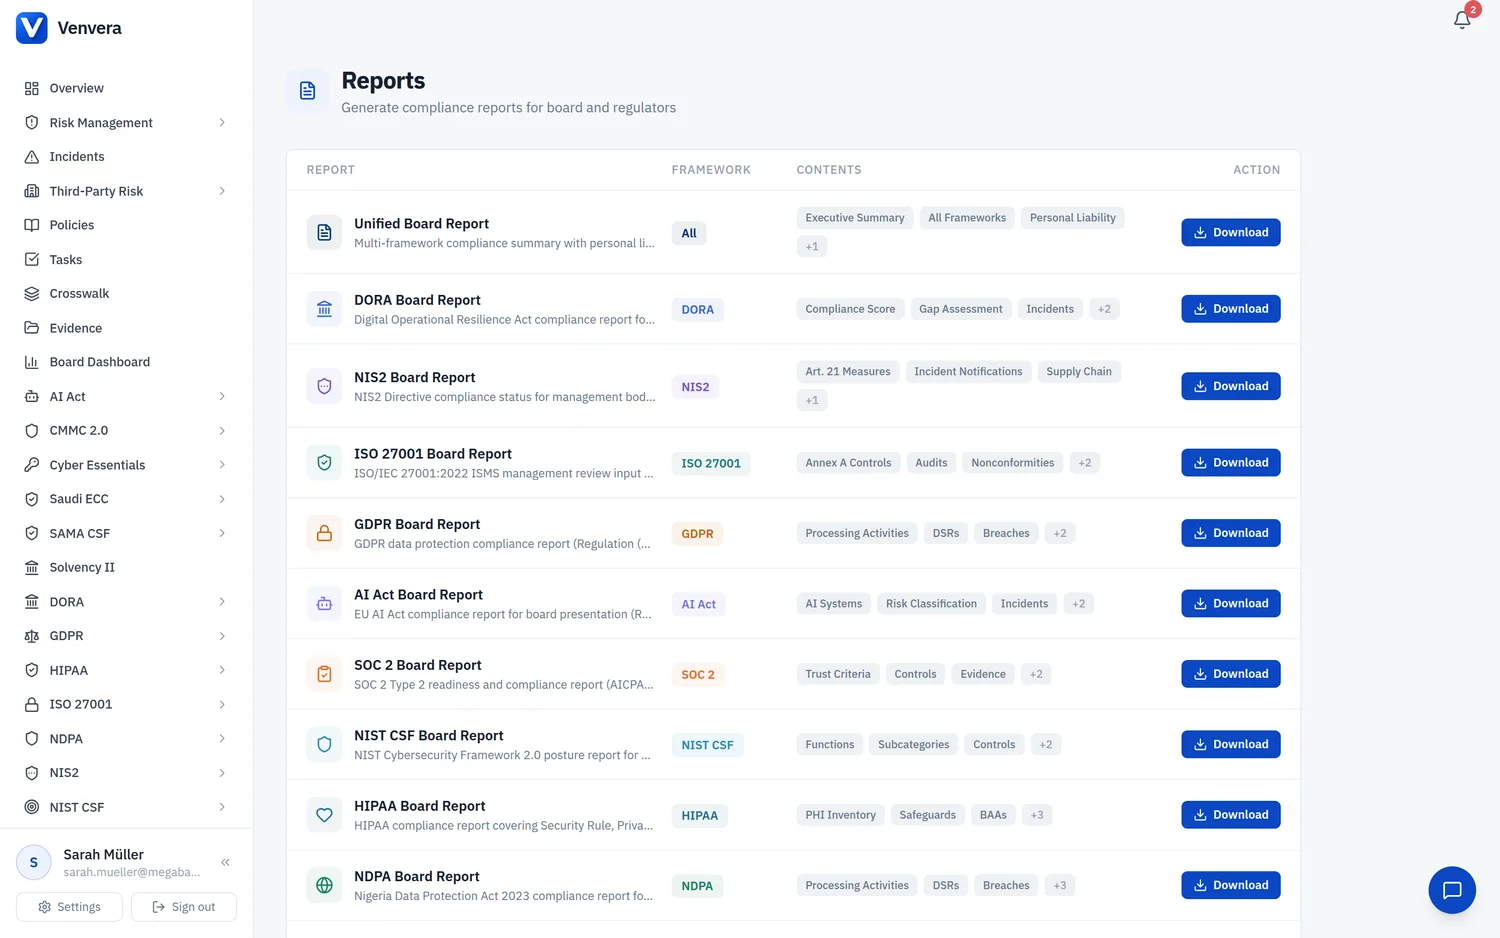
Article 21(2)(g)

النظافة السيبرانية والتدريب، مثبتان بالأدلة للتدقيق.

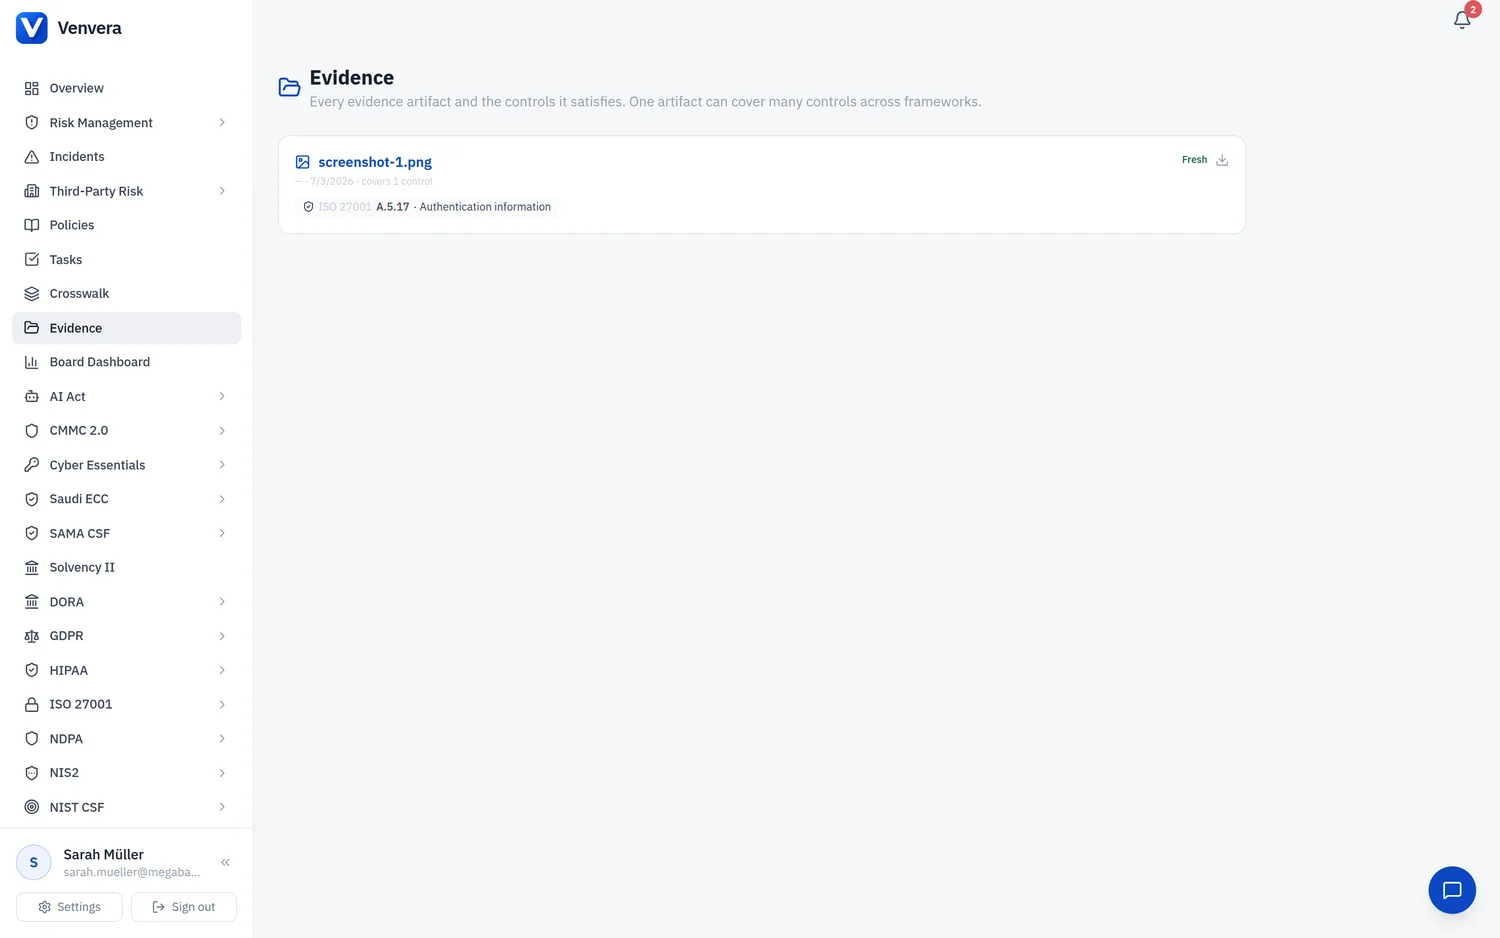
يشترط Article 21(2)(g) نظافة سيبرانية أساسية وتدريبًا على الأمن السيبراني للجميع، مع أدلة على حدوثهما. تتتبع Venvera إتمام التدريب حسب الإدارة والدور الوظيفي، وتوثق سياسات النظافة السيبرانية والضوابط الأساسية لديك، وتُعلّم الشهادات المتأخرة قبل انقضائها. ويُلتقط كل إتمام وكل توقيع على سياسة في حزمة أدلة يمكن لسلطتك المختصة مراجعتها عند الطلب.

  • تتبع إتمام التدريب حسب الإدارة والدور الوظيفي
  • إدارة سياسات النظافة السيبرانية مع دورات مراجعة سنوية
  • مراقبة تنفيذ الضوابط الأساسية
  • تنبيهات للتدريب والشهادات المتأخرة
  • حزم أدلة لعمليات تدقيق السلطة المختصة
 app.venvera.com
/ الأدلة · التدريب والنظافة السيبرانية، مجهزان للتدقيق
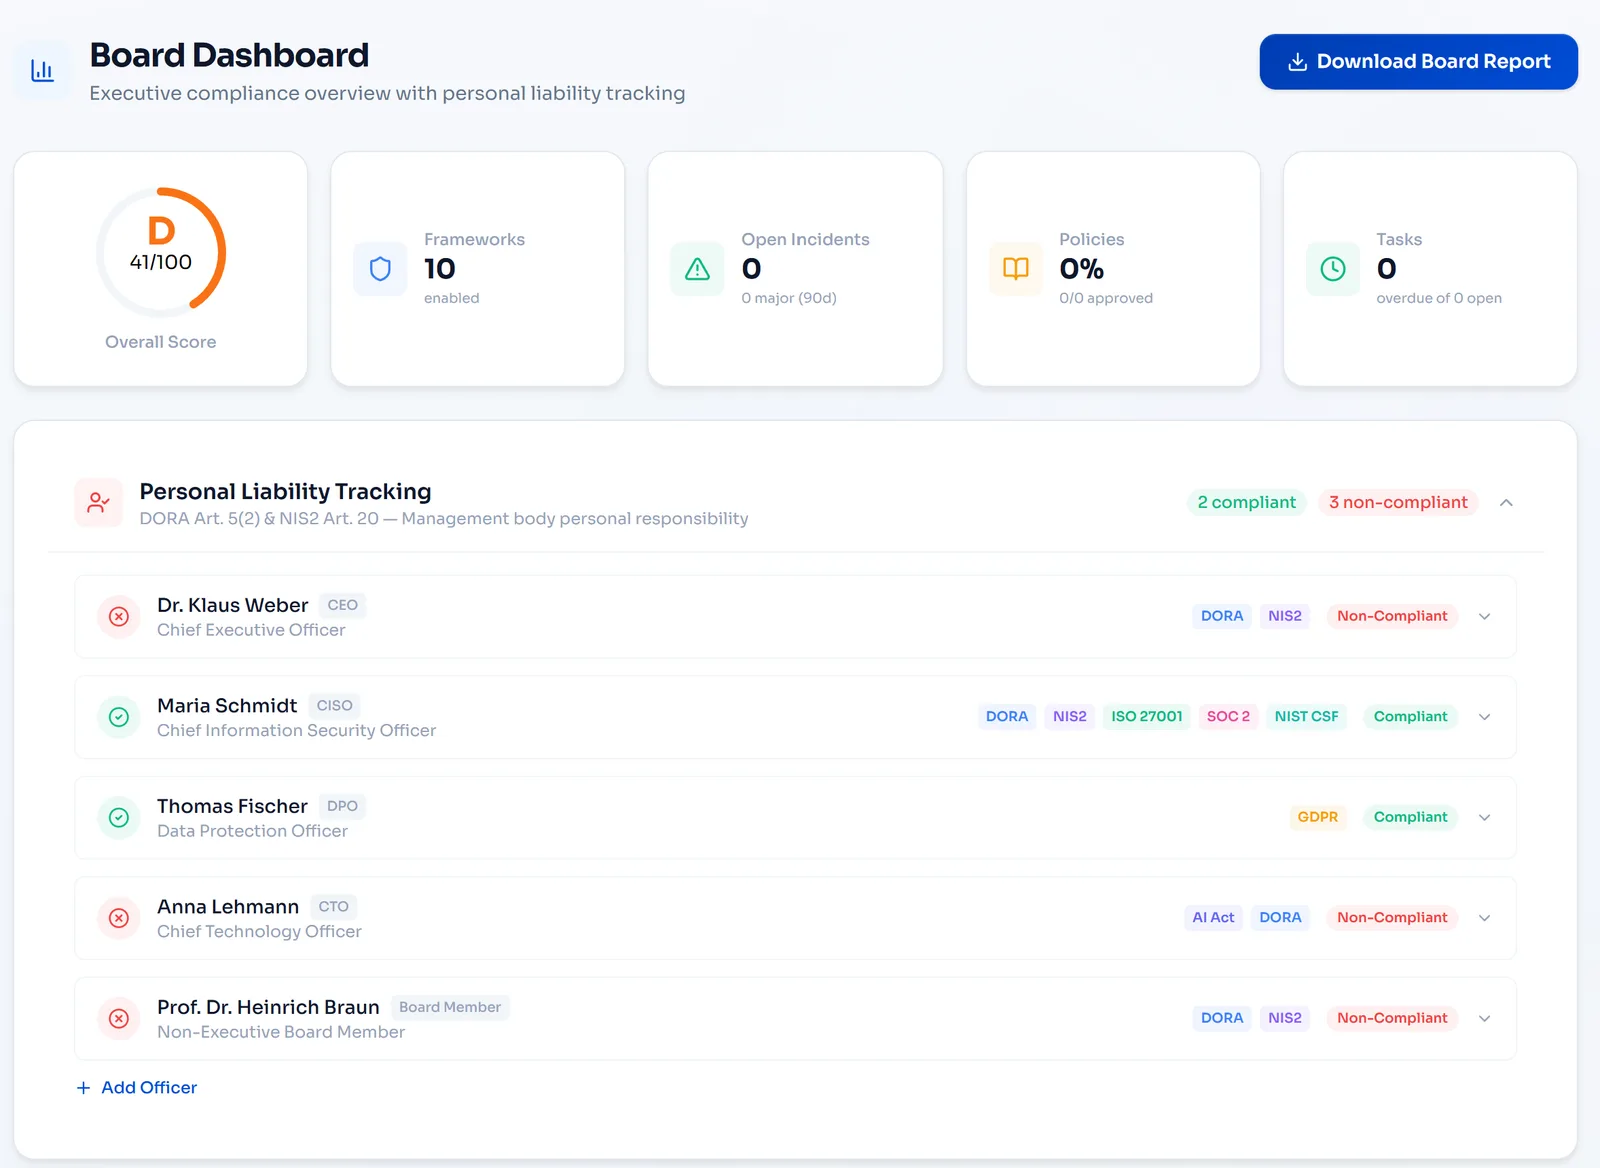
Article 20

الأدلة التي تُبقي المسؤولية بعيدة عن مجلس إدارتك.

يجعل Article 20 هيئتك الإدارية مسؤولة شخصيًا: عليها اعتماد تدابير الأمن السيبراني والإشراف على تنفيذها وإتمام التدريب، وقد تكلفها المخالفات مناصبها. تسجل Venvera كل عنصر من عناصر ذلك الإشراف: اعتمادات السياسات بتوقيع رقمي، ومراجعات تقارير المخاطر، وإتمام التدريب، وحضور الاجتماعات، قابلة للتصدير كحزمة مساءلة شخصية لكل عضو إدارة. إنها الأدلة التي تثبت أن المجلس مارس الحوكمة فعلًا.

  • تتبع اعتمادات السياسات مع سجلات توقيع رقمية
  • سجلات إتمام تدريب الإدارة مع التذكيرات
  • سجل مراجعة تقارير المخاطر مع تتبع الإقرار
  • توثيق حضور الاجتماعات وبنود الأمن السيبراني في جداول الأعمال
  • تصدير أدلة المساءلة الشخصية لكل عضو إدارة
 app.venvera.com
/ مجلس الإدارة · رقابة Article 20 مثبتة لكل عضو
لماذا الانتقال

جدول البيانات أو Venvera.

جداول البيانات
Venvera
تحليل المخاطر
تقييمات متفرقة دون منهجية منظمة
تقييم آلي 5x5 مع ربط فجوات Article 21
الإخطار بالحوادث
تتبع يدوي للمهل وعملية عبر البريد الإلكتروني
عدّادات تنازلية 24 ساعة / 72 ساعة / شهر مع تصعيد تلقائي
أمن سلاسل التوريد
قائمة مورّدين دون تقييم للمخاطر
تقييم المورّدين على 5 أبعاد مع تنبيهات التركّز
استمرارية الأعمال
مستند جامد يُحدَّث مرة في السنة
خطط حية مع تتبع RTO/RPO وجدولة الاختبارات
سجلات التدريب
تتبع في جداول بيانات دون تذكيرات
تتبع آلي حسب الإدارة مع تنبيهات التأخر
إشراف الإدارة
غياب مسار الأدلة لـ Article 20
توقيعات رقمية وسجلات تدريب ومحاضر اجتماعات

أسئلة NIS2، مجابة.

اعرف موقعك من NIS2 قبل أن تسأل الجهة الرقابية.

ابدأ بتقرير فجوات مجاني يغطي تدابير Article 21 - 10 دقائق، ودون بريد إلكتروني للبدء.

✓ مع كل خطة مدفوعة: جاهزية للتدقيق خلال 90 يومًا أو استرداد أموالك*

10 دقائق · لا يلزم بريد إلكتروني للبدء · دون بطاقة ائتمانية · يبقى ملكًا لك