NEWVenvera تتحدث لغتك: المنصة كاملة بالإنجليزية والألمانية والإسبانية والبلغارية والعربية والصينية.اطلع على الجديد →
الامتثال لـ DORA

DORA قانون نافذ. والغرامة تحمل اسمك أنت.

سجل Register of Information، ومخاطر تقنية المعلومات والاتصالات، وعدّادات الحوادث التي تنطلق من تلقاء نفسها، واختبارات المرونة - قانون المرونة التشغيلية الرقمية بأكمله محفوظ في جاهزية دائمة للتدقيق. تقديمك إلى السلطة الوطنية المختصة والمسؤولية الشخصية لمجلس إدارتك بموجب Article 5 مغطاة قبل أن يسأل عنها أحد.

إدارة مخاطر تقنية المعلومات والاتصالاتالإبلاغ عن الحوادثاختبارات المرونةمخاطر الأطراف الثالثةتبادل المعلومات

ما القدر الذي تستوفيه بالفعل من DORA؟

اختر الإطار الذي تطبقه بالفعل. يُدرج كل مجال ضوابط يظهر في الإطارين مع مرجع المتطلب في كل جانب، لترى الجزء القابل لإعادة الاستخدام من برنامجك الحالي قبل أن تحدد نطاق أي عمل جديد.

تطبقه بالفعل
مطلوب منك إضافته
27 من أصل 55 مجالًا في هذه المطابقة تظهر في كلٍّ من NIS2 وDORA.
المجالNIS2DORA
التشفير
Art. 21(2)(h)هل توجد سياسات وإجراءات تحكم استخدام التشفير، بما في ذلك معايير تشفير البيانات المخزنة والبيانات أثناء النقل؟
Art. 9(4)(d)هل تُشفَّر البيانات المخزنة والبيانات أثناء النقل باستخدام تقنيات تشفير وفق معايير القطاع، مع إجراءات موثقة لإدارة المفاتيح؟
ضبط الوصول
Art. 21(2)(i)هل توجد سياسة رسمية لضبط الوصول تفرض مبدأ الحد الأدنى من الامتيازات، مع إجراءات موثقة لمنح الوصول وإلغائه؟
Art. 9(4)(c)هل توجد سياسة رسمية لإدارة الهوية والوصول تفرض مبدأ الحد الأدنى من الامتيازات، والمصادقة متعددة العوامل للأنظمة الحرجة، وإعادة اعتماد صلاحيات الوصول بانتظام؟
إدارة الهوية
Art. 21(2)(i)هل توجد سياسة رسمية لضبط الوصول تفرض مبدأ الحد الأدنى من الامتيازات، مع إجراءات موثقة لمنح الوصول وإلغائه؟
Art. 9(4)(c)هل توجد سياسة رسمية لإدارة الهوية والوصول تفرض مبدأ الحد الأدنى من الامتيازات، والمصادقة متعددة العوامل للأنظمة الحرجة، وإعادة اعتماد صلاحيات الوصول بانتظام؟
المصادقة والمصادقة متعددة العوامل (MFA)
Art. 21(2)(j)هل تُطبَّق المصادقة متعددة العوامل أو المصادقة المستمرة للوصول إلى الأنظمة الحرجة والوصول عن بُعد والحسابات المميزة؟
Art. 9(4)(c)هل توجد سياسة رسمية لإدارة الهوية والوصول تفرض مبدأ الحد الأدنى من الامتيازات، والمصادقة متعددة العوامل للأنظمة الحرجة، وإعادة اعتماد صلاحيات الوصول بانتظام؟
أمن الشبكات
Art. 21(2)(g)هل ممارسات النظافة السيبرانية الأساسية مُرسَّخة ومُطبَّقة، بما فيها تثبيت التصحيحات وسياسات كلمات المرور وإدارة الأجهزة وتقسيم الشبكة؟
Art. 9(4)(b)هل طُبِّقت ضوابط أمن الشبكات (تقسيم الشبكة، وجدران الحماية، ومنع التسلل) لحماية أنظمة تقنية المعلومات والاتصالات، مع مراجعتها وتحصينها بانتظام؟
إدارة الثغرات
Art. 21(2)(e)هل توجد عملية للتعامل مع الثغرات والإفصاح عنها تضمن تحديد الثغرات وتقييمها ومعالجتها في الوقت المناسب؟
Art. 9(4)(a)هل توجد عملية رسمية لإدارة التصحيحات والثغرات تضمن معالجة الثغرات المكتشفة في الوقت المناسب في جميع أنظمة تقنية المعلومات والاتصالات؟
التسجيل والمراقبة
Art. 21(2)(f)هل مقاييس الأمن ومؤشرات الأداء الرئيسية (KPI) محددة ومتتبَّعة، وتُرفع بها تقارير إلى الإدارة لقياس فاعلية ضوابط الأمن السيبراني؟
Art. 10(1)–(4)هل تشغّل قدرات مراقبة وكشف مستمرة (SIEM وIDS/IPS وكشف الحالات الشاذة) لتحديد الحوادث المتعلقة بتقنية المعلومات والاتصالات والأنشطة الشاذة على الفور؟
إدارة الحوادث
Art. 21(2)(b)هل يوجد إجراء موثق للتعامل مع الحوادث يغطي مراحل الكشف والتحليل والاحتواء والاستئصال والتعافي؟
Art. 17(1)–(2)هل لديك عملية موثقة لإدارة حوادث تقنية المعلومات والاتصالات تغطي الكشف والتسجيل والتصنيف والتصعيد والاستجابة والإغلاق؟
تصنيف الحوادث
Art. 23(3)هل معايير تصنيف الحوادث موثقة، بحيث تميّز الحوادث الجسيمة استنادًا إلى الأثر على تقديم الخدمة والمستخدمين المتأثرين والمدة والنطاق الجغرافي؟
Art. 18(1)هل تُصنَّف الحوادث إلى جسيمة وغير جسيمة باستخدام معايير موثقة متوافقة مع حدود DORA؟
Art. 18(1)(a)–(g)هل يراعي التصنيف جميع المعايير الكمية في DORA: عدد العملاء المتأثرين، وقيمة المعاملات، والمدة، والانتشار الجغرافي، وفقدان البيانات، والأهمية الحرجة للخدمات المتأثرة، والأثر الاقتصادي؟
الإبلاغ عن الحوادث
Art. 23(4)(a)–(b)هل تستطيع مؤسستك تقديم إنذار مبكر إلى CSIRT خلال 24 ساعة، وإخطار بالحادث خلال 72 ساعة، من العلم بحادث جسيم؟
Art. 19(4)(a)هل تستطيع مؤسستك تقديم الإخطارات الأولية بالحوادث إلى السلطة المختصة خلال 4 ساعات من تصنيف حادث متعلق بتقنية المعلومات والاتصالات على أنه جسيم؟
Art. 19(4)(b)–(c)هل لديك عمليات وقوالب لتقديم التقرير المرحلي (خلال 72 ساعة) والتقرير النهائي (خلال شهر واحد) للحوادث الجسيمة المتعلقة بتقنية المعلومات والاتصالات؟
فريق الاستجابة للحوادث
Art. 21(2)(b)هل يوجد إجراء موثق للتعامل مع الحوادث يغطي مراحل الكشف والتحليل والاحتواء والاستئصال والتعافي؟
Art. 17(2)هل أُنشئ فريق مخصص للاستجابة للحوادث، بأدوار محددة ومسارات تصعيد وإجراءات مناوبة وصلاحية للتصرف أثناء حوادث تقنية المعلومات والاتصالات؟
مراجعة ما بعد الحادث
Art. 21(2)(b)هل تجري مراجعات لما بعد الحوادث الجسيمة، مع تحليل السبب الجذري وإدخال الدروس المستفادة في تحسينات إدارة المخاطر؟
Art. 17(3)هل تجري مراجعات رسمية لما بعد الحوادث مع تحليل السبب الجذري لجميع الحوادث الجسيمة المتعلقة بتقنية المعلومات والاتصالات، مع إعادة إدخال النتائج في إطار إدارة المخاطر؟
استمرارية الأعمال
Art. 21(2)(c)هل خطط استمرارية الأعمال والتعافي من الكوارث موثقة، وتغطي جميع الخدمات الحرجة، مع أهداف RTO/RPO محددة، وتُختبر سنويًا على الأقل؟
Art. 11(1)–(11)هل خطط استمرارية الأعمال والتعافي من الكوارث الخاصة بتقنية المعلومات والاتصالات موثقة، ومختبرة سنويًا على الأقل، ومعتمدة من الإدارة، وتغطي جميع وظائف الأعمال الحرجة؟
النسخ الاحتياطي والاستعادة
Art. 21(2)(c)هل تُنفَّذ إجراءات النسخ الاحتياطي بنطاق وتكرار محددين وتخزين آمن خارج الموقع، مع اختبار منتظم للاستعادة؟
Art. 12(1)–(7)هل تحتفظ بسياسات للنسخ الاحتياطي والاستعادة تحدد النطاق والتكرار ومواقع التخزين الآمنة، مع اختبار منتظم للاستعادة؟
إدارة الأزمات
Art. 21(2)(c)هل يوجد إطار لإدارة الأزمات بإجراءات تصعيد محددة وخطط للتواصل وفريق مخصص لإدارة الأزمات؟
Art. 14(1)–(2)هل خطط التواصل في أزمات تقنية المعلومات والاتصالات موثقة، وتحدد إجراءات الإخطار الداخلي والخارجي والأدوار وسياسات الإفصاح المسؤول؟
إدارة مخاطر الأطراف الثالثة
Art. 21(2)(d)هل توجد سياسة موثقة لأمن سلسلة التوريد تغطي اقتناء منتجات وخدمات تقنية المعلومات والاتصالات، مع متطلبات أمنية للمورّدين؟
Art. 28(2)هل اعتمدت الهيئة الإدارية استراتيجية لمخاطر الأطراف الثالثة في تقنية المعلومات والاتصالات تتوافق مع الإطار العام لإدارة مخاطر تقنية المعلومات والاتصالات، وتُراجَع سنويًا على الأقل؟
العناية الواجبة بالمورّدين
Art. 21(2)(d)هل تقيّم وضع الأمن السيبراني وممارساته لدى المورّدين ومزوّدي الخدمات المباشرين قبل إبرام الاتفاقيات؟
Art. 28(4)هل تُجرى عناية واجبة شاملة وتقييم للمخاطر قبل إبرام ترتيبات جديدة مع أطراف ثالثة لخدمات تقنية المعلومات والاتصالات، لا سيما للوظائف الحرجة أو المهمة؟
عقود المورّدين
Art. 21(2)(d)هل تتضمن عقود المورّدين متطلبات للأمن السيبراني، والتزامات بالإخطار بالحوادث، وحقوقًا في التدقيق/التقييم؟
Art. 30(2)(a)هل تتضمن عقود الأطراف الثالثة الخاصة بتقنية المعلومات والاتصالات اتفاقيات مستوى خدمة (SLA) واضحة، بأهداف أداء كمية وتدابير مراقبة وعواقب لعدم الامتثال؟
Art. 30(3)(e)هل تتضمن عقود خدمات تقنية المعلومات والاتصالات الحرجة أو المهمة حقوقًا غير مقيدة في التدقيق والتفتيش، بما في ذلك الوصول الميداني واستخدام عمليات التدقيق المجمّعة؟
مراقبة المورّدين
Art. 21(2)(d)هل تُراقَب مخاطر سلسلة التوريد وأداء المورّدين في الأمن السيبراني بصفة مستمرة، مع إعادة تقييم دورية؟
Art. 28(5)هل يخضع مزوّدو خدمات تقنية المعلومات والاتصالات من الأطراف الثالثة الحرجون أو المهمون لمراقبة مستمرة ومراجعات أداء رسمية سنويًا على الأقل؟
تقييم المخاطر
Art. 21(2)(a)هل توجد منهجية رسمية وموثقة لتحليل المخاطر تحدد مخاطر الأمن السيبراني على الشبكات ونظم المعلومات وتقيّمها؟
Art. 8(2)–(6)هل توجد عملية رسمية لتحديد مخاطر تقنية المعلومات والاتصالات وتقييمها، تُجرى سنويًا على الأقل، وبعد التغييرات الجوهرية، وبعد الحوادث الجسيمة المتعلقة بتقنية المعلومات والاتصالات؟
سياسة أمن المعلومات
Art. 21(2)(a)هل اعتمدت الهيئة الإدارية سياسة شاملة لأمن المعلومات تغطي جميع الشبكات ونظم المعلومات، وتُراجَع سنويًا على الأقل؟
Art. 9(1)–(2)هل السياسات والمعايير الشاملة لأمن تقنية المعلومات والاتصالات موثقة، ومعتمدة من الإدارة، ومبلّغة لجميع الموظفين، وتُراجَع بانتظام؟
التدريب على الوعي الأمني
Art. 20(2), Art. 21(2)(g)هل يوجد برنامج للتوعية والتدريب في الأمن السيبراني لجميع الموظفين، بمن فيهم أعضاء الهيئة الإدارية، مع جلسات تنشيطية منتظمة؟
Art. 13(6)هل يوجد برنامج للتوعية والتدريب في أمن تقنية المعلومات والاتصالات يشمل جميع الموظفين (بمن فيهم الإدارة)، ويُحدَّث بانتظام، ويتضمن الالتزامات الخاصة بـ DORA؟
إدارة التغيير
Art. 21(2)(e)هل توجد عملية رسمية لإدارة التغيير في الشبكات ونظم المعلومات تشمل تقييم الأثر الأمني والاختبار؟
Art. 9(4)(e)هل توجد إجراءات لإدارة التغيير في تقنية المعلومات والاتصالات تضمن أن تكون التعديلات على أنظمة تقنية المعلومات والاتصالات وتطبيقاتها مضبوطة ومختبرة ومعتمدة؟
الاختبار الأمني
Art. 21(2)(f)هل توجد سياسات وإجراءات محددة لتقييم فاعلية تدابير إدارة مخاطر الأمن السيبراني، بما في ذلك الاختبار الأمني المنتظم؟
Art. 24(1)–(2)هل أنشأت برنامجًا لاختبار المرونة التشغيلية الرقمية قائمًا على المخاطر، يغطي أنظمة تقنية المعلومات والاتصالات الحرجة ويُراجَع سنويًا على الأقل؟
اختبار الاختراق
Art. 21(2)(f)هل توجد سياسات وإجراءات محددة لتقييم فاعلية تدابير إدارة مخاطر الأمن السيبراني، بما في ذلك الاختبار الأمني المنتظم؟
Art. 25(1)هل تُجرى اختبارات الاختراق سنويًا على الأقل على أنظمة تقنية المعلومات والاتصالات الحرجة، بمحاكاة سيناريوهات هجوم واقعية؟
الإخطار بالخروقات
Art. 23(4)(a)–(b)هل تستطيع مؤسستك تقديم إنذار مبكر إلى CSIRT خلال 24 ساعة، وإخطار بالحادث خلال 72 ساعة، من العلم بحادث جسيم؟
Art. 19(4)(a)هل تستطيع مؤسستك تقديم الإخطارات الأولية بالحوادث إلى السلطة المختصة خلال 4 ساعات من تصنيف حادث متعلق بتقنية المعلومات والاتصالات على أنه جسيم؟
الإشراف البشري
Art. 20(1)هل تتلقى الهيئة الإدارية تقارير منتظمة (ربع سنوية على الأقل) عن وضع مخاطر الأمن السيبراني والتقدم في معالجتها؟
Art. 5(1)–(2)هل حددت الهيئة الإدارية إطارًا لإدارة مخاطر تقنية المعلومات والاتصالات واعتمدته وتحمّلت المسؤولية النهائية عنه، مع أدوار ومسؤوليات وخطوط تبعية واضحة؟

يعني كل صف أن المتطلبين يغطيان المجال نفسه، لذا يمكن عادةً لتطبيق واحد ومجموعة أدلة واحدة أن يخدما الاثنين. ولا يعني ذلك أن استيفاء أحدهما يمنح شهادة الآخر: فلكل إطار نطاقه وصياغته وتقييمه الخاص، وبعض المتطلبات ليس لها مقابل على الإطلاق. تعامل مع هذا بوصفه خريطة أولية للتخطيط، ثم تحقّق من كل صف مقابل نص المتطلب.

ما هو DORA، ولماذا يتعذر عليك تجاهله؟

قانون المرونة التشغيلية الرقمية (اللائحة 2022/2554) قانون صادر عن الاتحاد الأوروبي، نافذ منذ 17 يناير 2025، ويُلزم أكثر من 22,000 كيان مالي: البنوك وشركات التأمين وشركات الاستثمار ومؤسسات الدفع ومزوّدي خدمات الأصول المشفرة. وهو نظام إلزامي بحكم القانون: تتوقع سلطتك الوطنية المختصة استلام Register of Information بصيغة xBRL-CSV المعتمدة من الهيئات الرقابية الأوروبية، وبموجب Article 5 تتحمل هيئتك الإدارية المساءلة الشخصية عن إطار عمل إدارة مخاطر تقنية المعلومات والاتصالات. وإذا فات موعد تقديم أو مهلة إبلاغ عن حادث، وقعت التبعات على أفراد بأسمائهم إلى جانب الشركة.
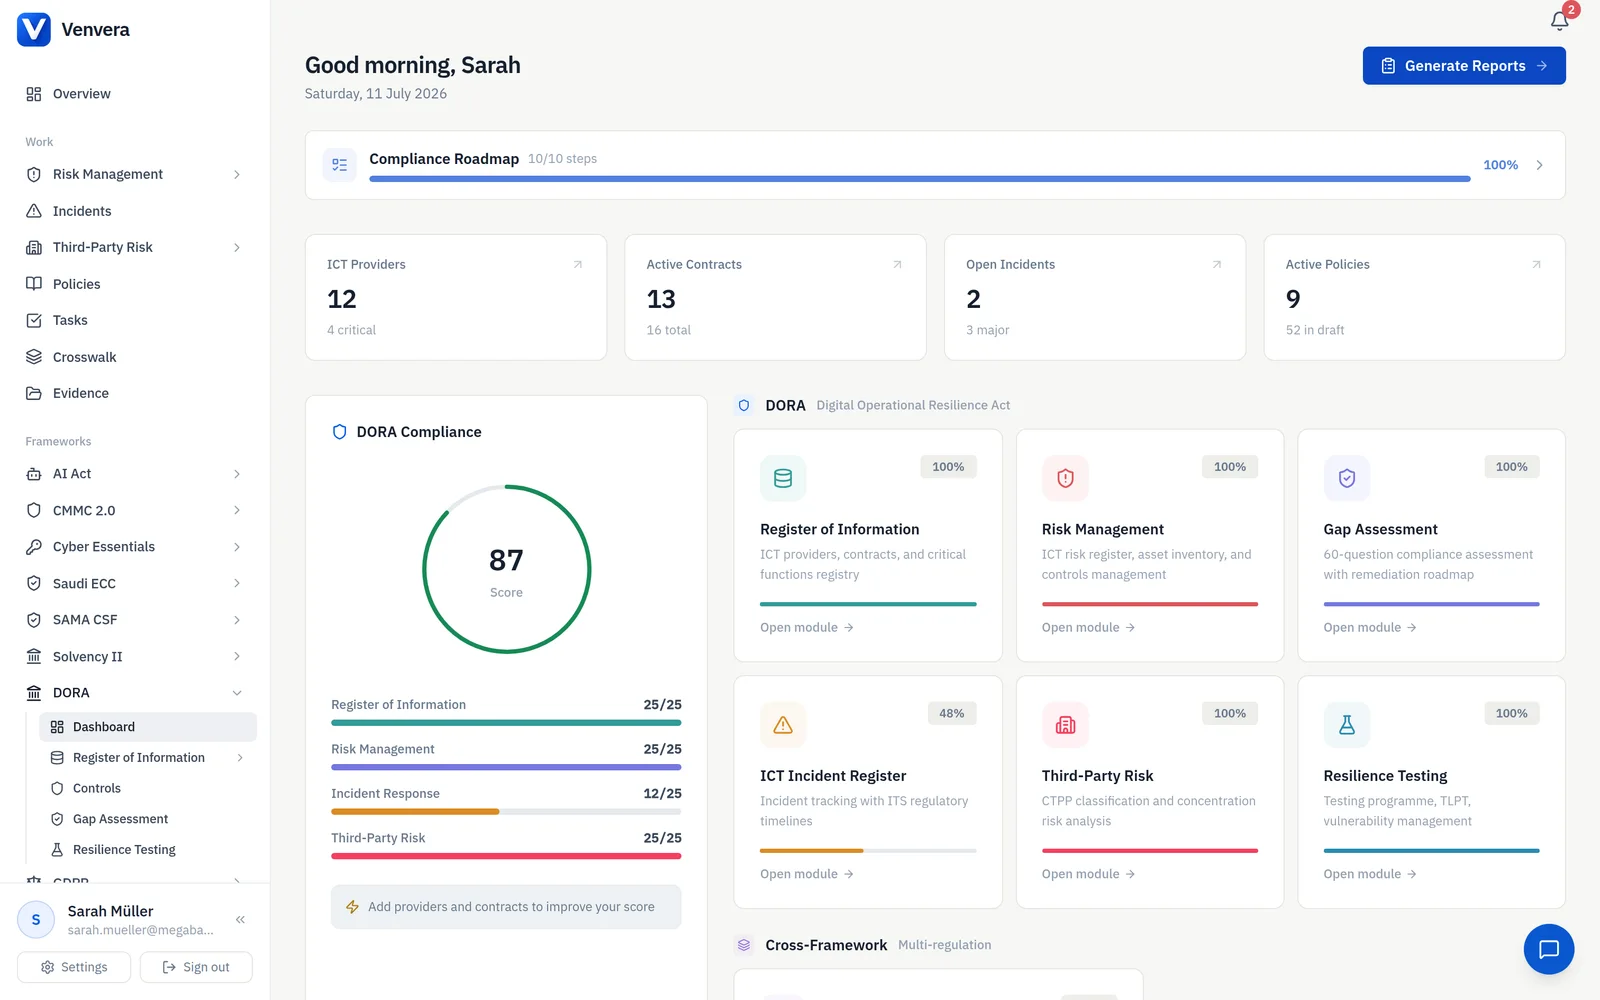
 app.venvera.com
/ DORA · كل ركيزة على شاشة واحدة جاهزة للتدقيق
15
جدول xBRL-CSV يُنشأ تلقائيًا
4 ساعات
مهلة تصنيف الحادث، متتبعة تلقائيًا
5(2)
مادة مسؤولية مجلس الإدارة، مثبتة بالأدلة
5 دقائق
مدة إنجاز تقييم الفجوات
Article 28 · حصري

تصدير xBRL-CSV بنقرة واحدة. ميزة تنفرد بها Venvera.

هذا هو الجزء الذي تفتقر إليه منصات الامتثال المبنية في الولايات المتحدة. فهي تربط DORA بمكتبة ضوابطها القائمة وتتوقف عند هذا الحد، ولا يُنتج أي منها ملف xBRL-CSV بصيغة EBA الذي تطلبه سلطتك الوطنية المختصة فعليًا. Venvera تُنتجه. يُبنى سجلك من المزوّدين والعقود التي تتابعها أصلًا: كل مزوّد خدمات تقنية معلومات واتصالات خارجي، وكل ترتيب تعاقدي، وكل وظيفة مدعومة، وكل سلسلة تعاقد من الباطن، محفوظة كحقول منظمة ترتبط مباشرة بجداول EBA الخمسة عشر. وعندما تفتح نافذة التقديم، تصدّر الجداول الخمسة عشر كلها بإحالات متبادلة متحقق منها في ثوانٍ، وبالصيغة الدقيقة التي تستقبلها جهتك الرقابية. دون تجميع يدوي لملفات CSV، ودون مفاتيح ربط مكسورة، ودون ارتباك في اللحظة الأخيرة.

  • تصدير xBRL-CSV أصلي بصيغة EBA، ميزة تنفرد بها Venvera وغير متاحة في الأدوات المبنية في الولايات المتحدة
  • جداول EBA الخمسة عشر كلها تُنشأ تلقائيًا من بيانات منصتك
  • تحقق متبادل بين الجداول يكشف الأخطاء قبل التقديم
  • سجلات على مستوى الكيان والمستوى شبه الموحّد والمستوى الموحّد
  • تتبع سلاسل التعاقد من الباطن مع رؤية حتى الطرف النوني
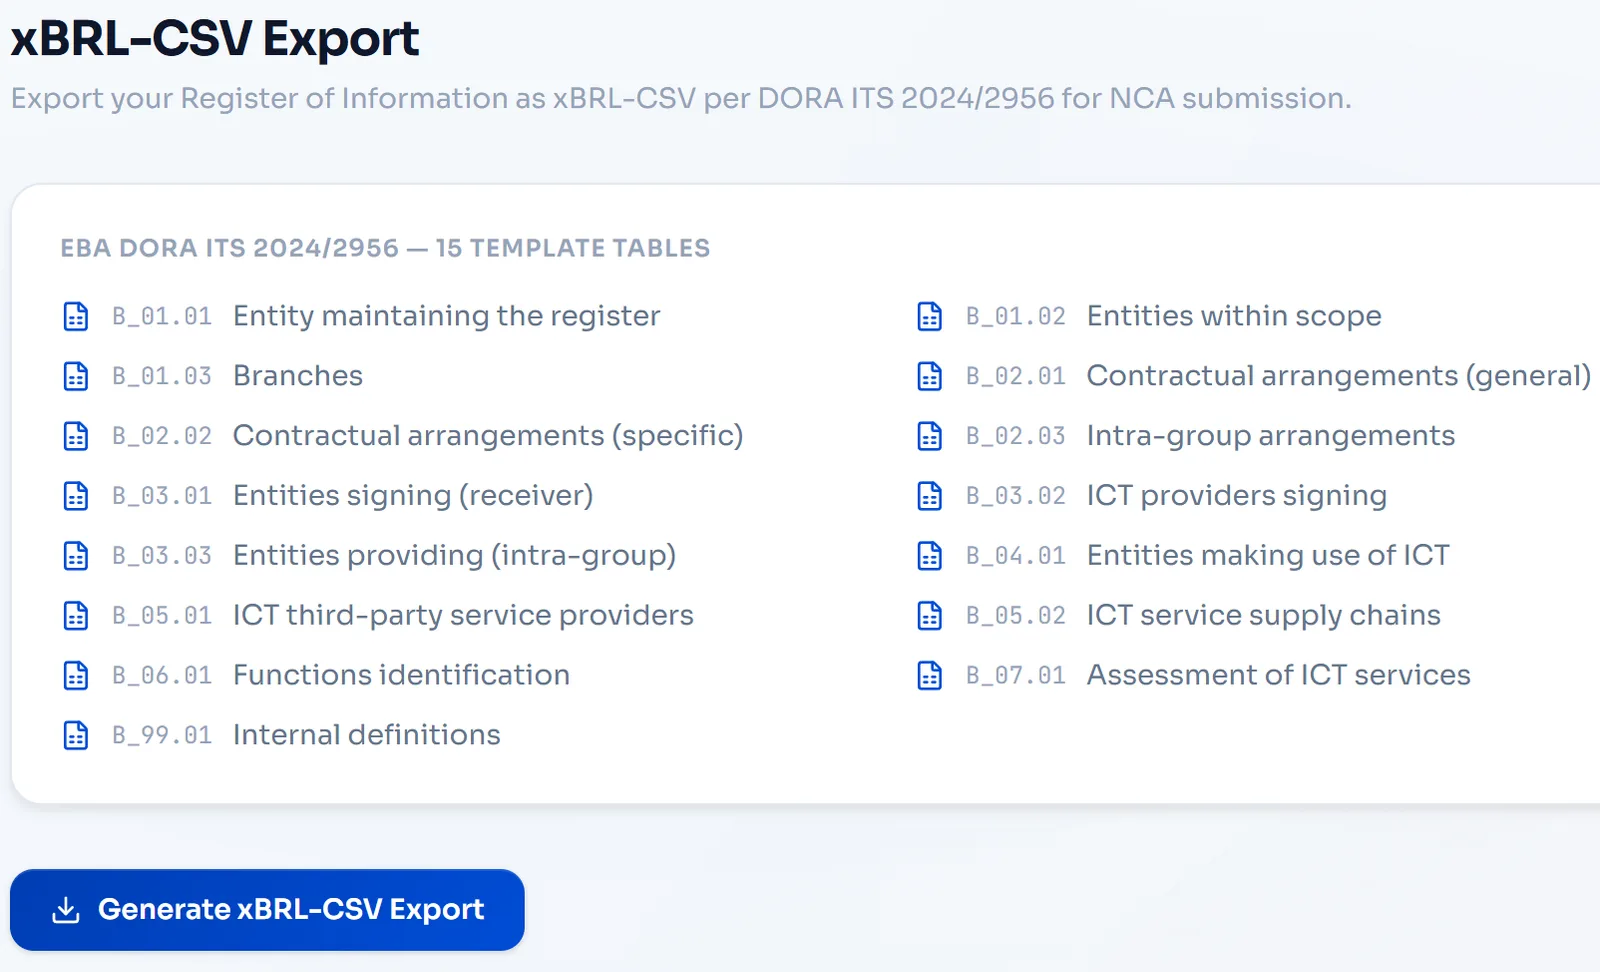
 app.venvera.com
/ تصدير xBRL-CSV · 15 جدولًا متحققًا منها بنقرة واحدة، حصريًا لدى Venvera
Article 6

سجل مخاطر تقنية معلومات واتصالات يدير Article 6 نيابة عنك.

سجل مخاطر مركزي مصمم خصيصًا لـ Article 6 من DORA. كل خطر متعلق بتقنية المعلومات والاتصالات يُقيَّم على مصفوفة 5x5 للاحتمالية والأثر مع تصنيف تلقائي من منخفض إلى حرج. عيّن المسؤوليات، وحدد مواعيد المراجعة، وتتبع قرارات المعالجة، وأنشئ تقارير جاهزة لمجلس الإدارة بنقرة واحدة، مع سجل تدقيق كامل لكل تغيير يفي بمتطلبات الأدلة الرقابية.

  • تقييم مخاطر آلي على مصفوفة 5x5 مع تتبع المخاطر الكامنة والمتبقية
  • 9 فئات لمخاطر تقنية المعلومات والاتصالات متوائمة مع تصنيف DORA
  • حدود لقابلية تحمل المخاطر مع مشغّلات تصعيد تلقائية
  • ربط الضوابط عبر الأطر مع NIS2 وISO 27001 وGDPR
  • لقطات مخاطر ربع سنوية لتحليل الاتجاهات وأدلة التدقيق
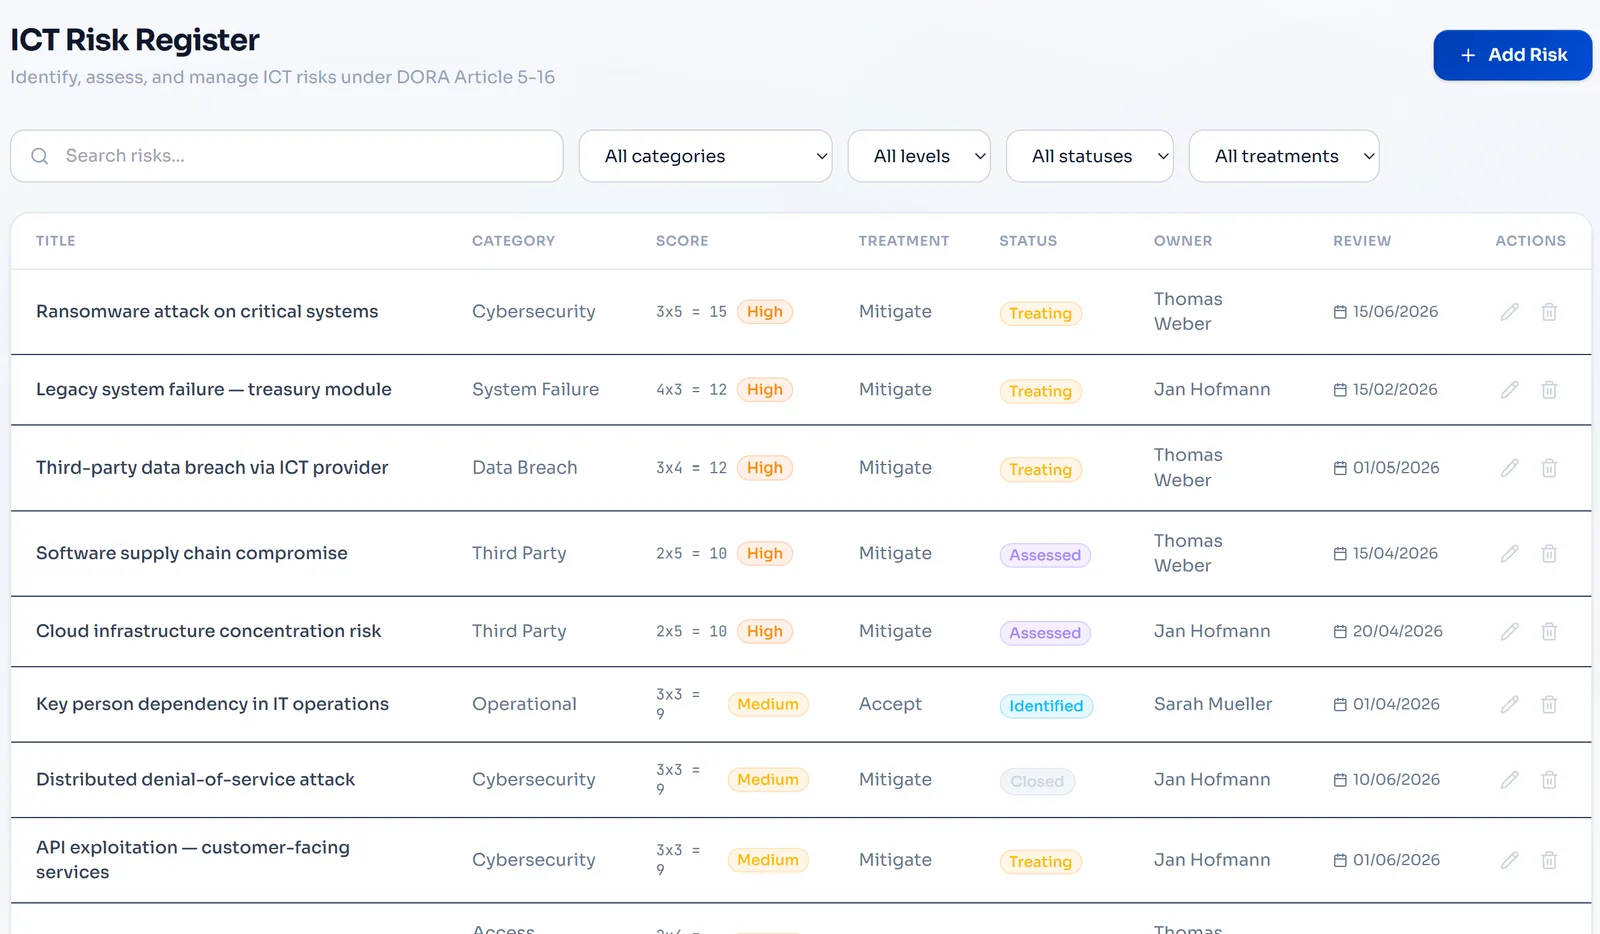
 app.venvera.com
/ مخاطر تقنية المعلومات والاتصالات · تقييم 5x5 وسجل تدقيق كامل
Article 19

عدّادات حوادث تنطلق من تلقاء نفسها.

يمنحك DORA أربع ساعات لتصنيف الحادث الجسيم المتعلق بتقنية المعلومات والاتصالات وبدء الإبلاغ. تفرض Venvera هذا الجدول الزمني بمعايير تصنيف مدمجة، وتتبع تلقائي للمهل، وقوالب مُعدّة مسبقًا لمراحل الإبلاغ الثلاث: الإخطار الأولي والتقرير المرحلي والتقرير النهائي. يبدأ العدّاد لحظة وقوع الحادث، فتظل المهلة الرقابية متتبعة تلقائيًا في كل لحظة.

  • تصنيف تلقائي للحوادث وفق معايير الجسامة في DORA
  • عدّادات تنازلية لمهل 4 ساعات و72 ساعة وشهر واحد
  • قوالب مُعدّة مسبقًا للتقارير الأولية والمرحلية والنهائية
  • مسارات تصعيد عند اقتراب المهل
  • خط زمني كامل للحادث مع سجل تدقيق للمراجعة الرقابية
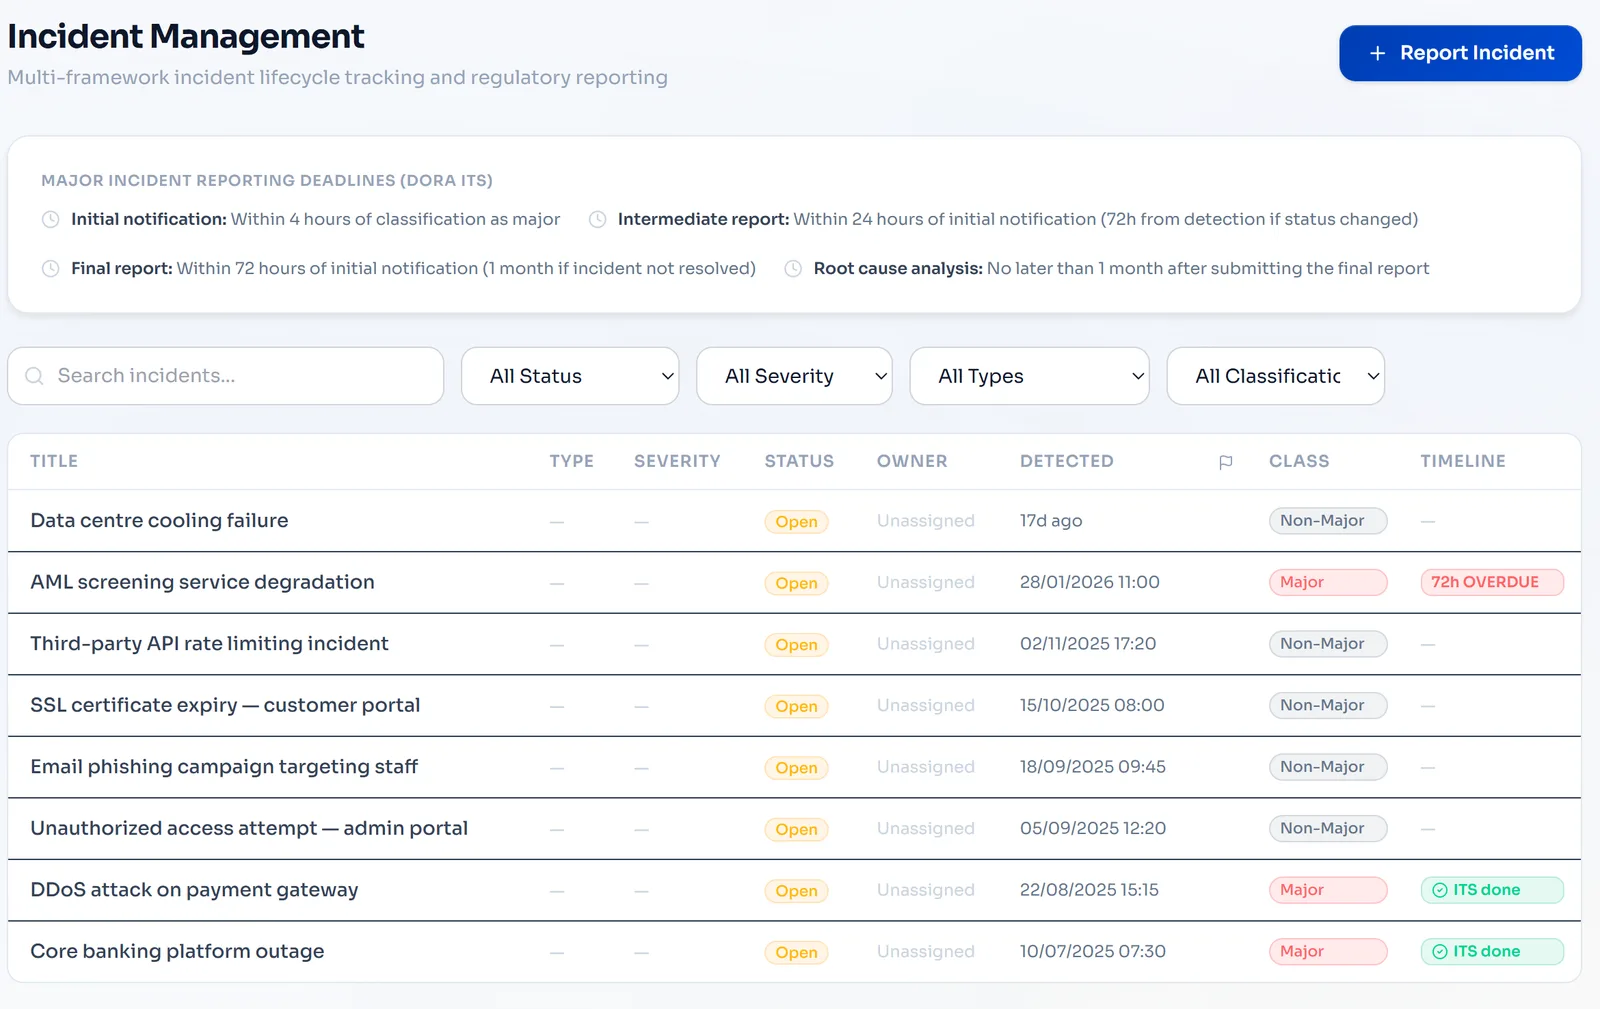
 app.venvera.com
/ الحوادث · 4 ساعات / 72 ساعة / شهر، متتبعة بالدقيقة
Article 28

اكتشف مخاطر التركّز لديك قبل جهتك الرقابية.

يُلزمك Article 28 بإدارة مخاطر الأطراف الثالثة في تقنية المعلومات والاتصالات عبر علاقة المزوّد بأكملها. تُقيّم Venvera كل مزوّد على خمسة أبعاد مرجحة: الحرجية، والمخاطر الجغرافية، والتركّز، وسلامة العقد، وحساسية البيانات، وتُعلّم نقاط الفشل المنفردة قبل أن تسأل عنها جهة رقابية. استراتيجيات الخروج وتقييمات قابلية الاستبدال وسلاسل التعاقد من الباطن كلها في مكان واحد.

  • تقييم مخاطر آلي على خمسة أبعاد لكل مزوّد
  • تنبيهات مخاطر التركّز على مستوى الدولة والمزوّد
  • توثيق استراتيجية الخروج مع تقييم قابلية الاستبدال
  • رسم سلاسل التعاقد من الباطن مع تتبع حتى الطرف النوني
  • مراقبة دورة حياة العقود: الانتهاء واتفاقيات مستوى الخدمة وحقوق التدقيق
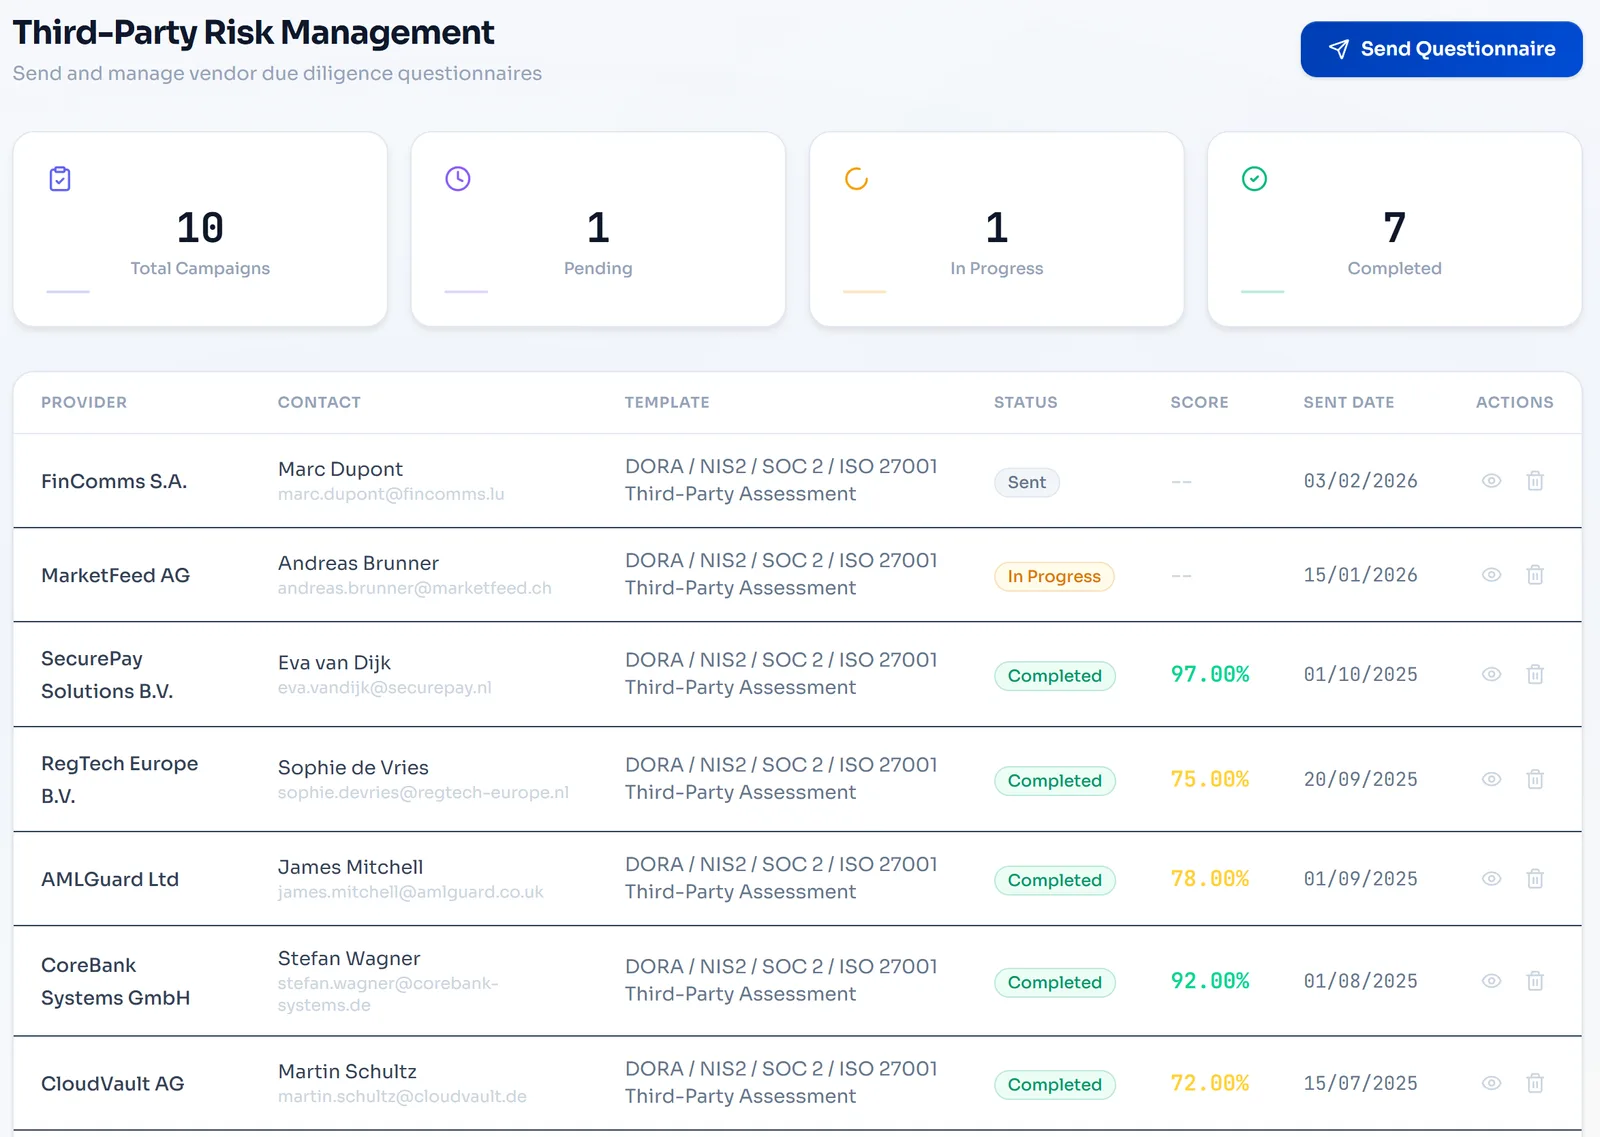
 app.venvera.com
/ مخاطر الأطراف الثالثة · التركّز مكشوف والخروج موثق
Article 5(2)

ملف الأدلة الذي يحمي مجلس إدارتك.

يجعل Article 5(2) أعضاء مجلس الإدارة مسؤولين شخصيًا عن إطار عمل إدارة مخاطر تقنية المعلومات والاتصالات، ولذلك يصبح إثبات هذه الرقابة هو الأساس. تتتبع Venvera كل عنصر من عناصر إشراف المجلس: اعتمادات السياسات، ومراجعات تقارير المخاطر، وقرارات تخصيص الموارد، وإتمام التدريب، وحضور الاجتماعات، كل ذلك في لوحة واحدة مع حزمة أدلة مسؤولية قابلة للتصدير لكل عضو مجلس.

  • تتبع اعتمادات السياسات مع سجلات توقيع رقمية
  • توثيق حضور اجتماعات المجلس وبنود جداول الأعمال
  • توثيق تخصيص الموارد لميزانيات مخاطر تقنية المعلومات والاتصالات
  • سجلات إتمام التدريب لأعضاء الهيئة الإدارية
  • حزمة أدلة المسؤولية الشخصية قابلة للتصدير لكل عضو مجلس
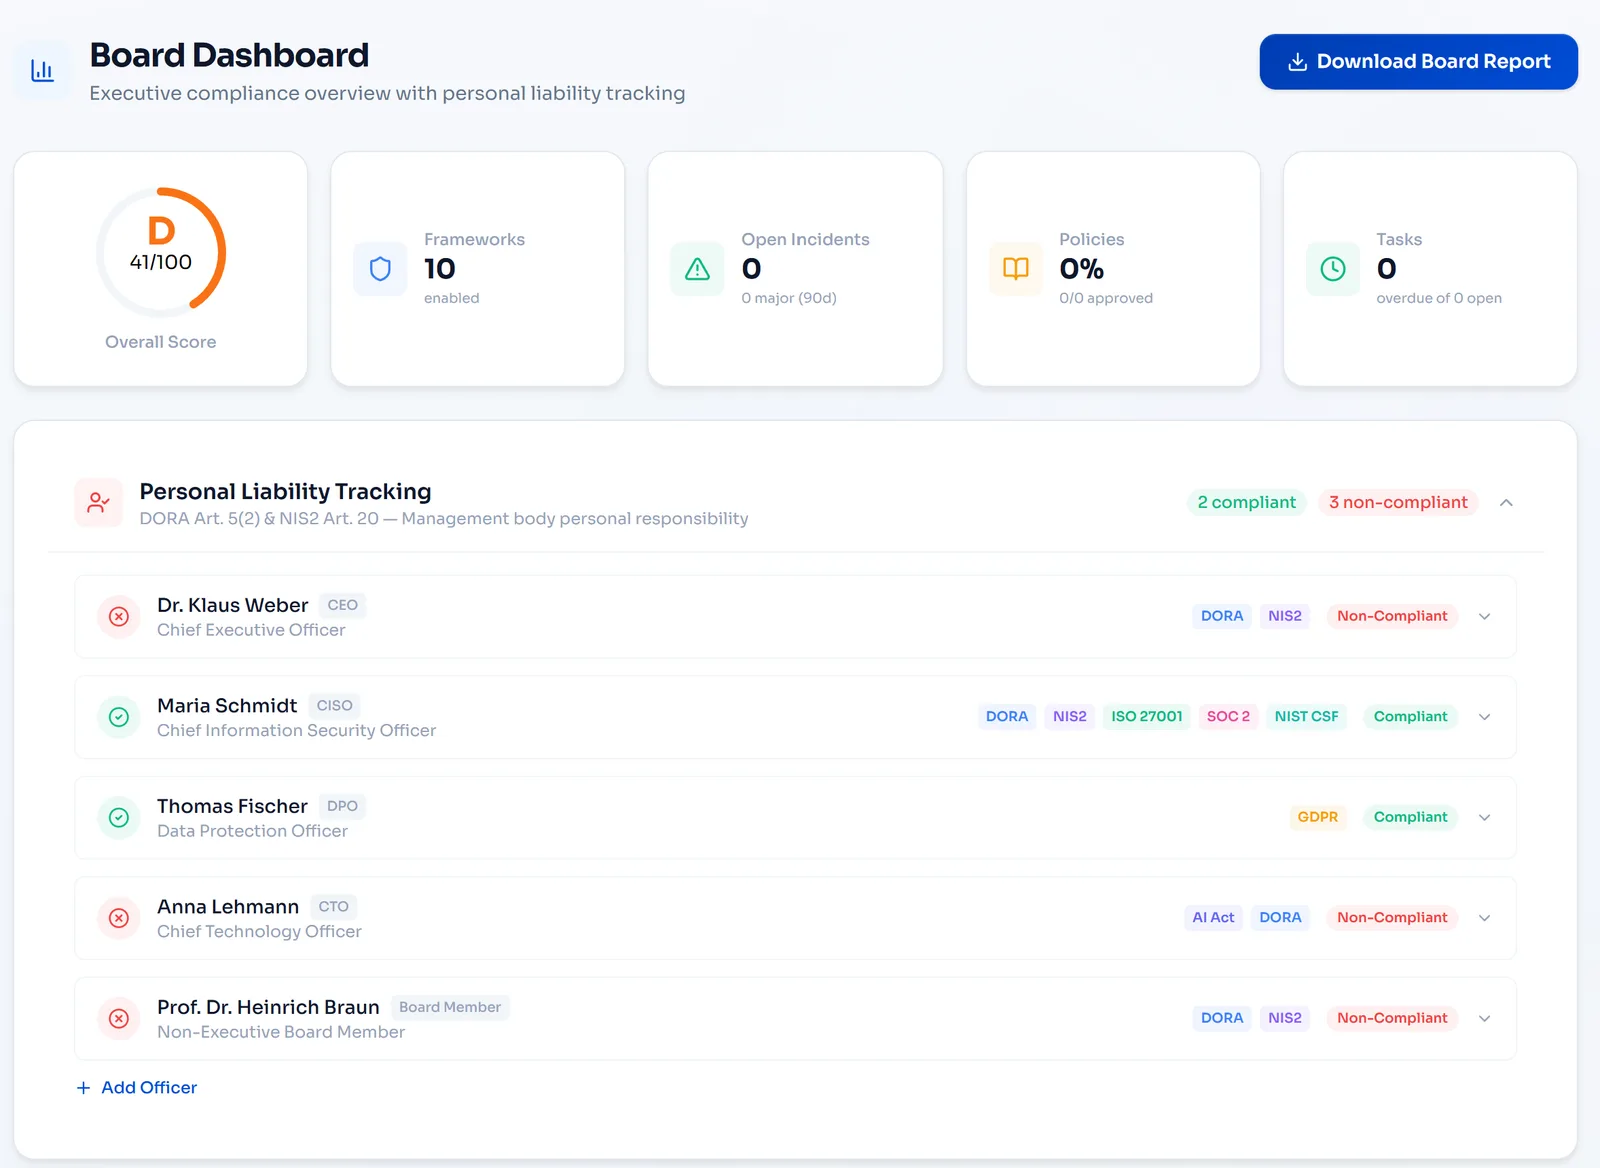
 app.venvera.com
/ مجلس الإدارة · رقابة Article 5(2) مثبتة بالأدلة
الجاهزية

اعرف موقعك بدقة خلال خمس دقائق.

تقييم فجوات يقيس مؤسستك مقابل ركائز DORA الخمس: إدارة مخاطر تقنية المعلومات والاتصالات، والإبلاغ عن الحوادث، واختبارات المرونة، ومخاطر الأطراف الثالثة، وتبادل المعلومات، ويعيد إليك تقييم نضج مُدرَّجًا مع خارطة طريق معالجة مرتبة حسب الأولوية وتقديرات جهد ومسؤولين محددين. تتبع التقدم من التقييم الأول حتى الامتثال الكامل بأرقام واضحة.

  • تقييم على خمس ركائز يغطي متطلبات DORA كافة
  • تدرّج النضج: لم يبدأ، جزئي، منفذ، فعّال
  • خارطة طريق معالجة تُنشأ تلقائيًا مع الأولوية وتقدير الجهد
  • إسناد المسؤولية وتتبع المهل لكل بند معالجة
  • لوحة تقدم تعرض مسار الامتثال عبر الزمن
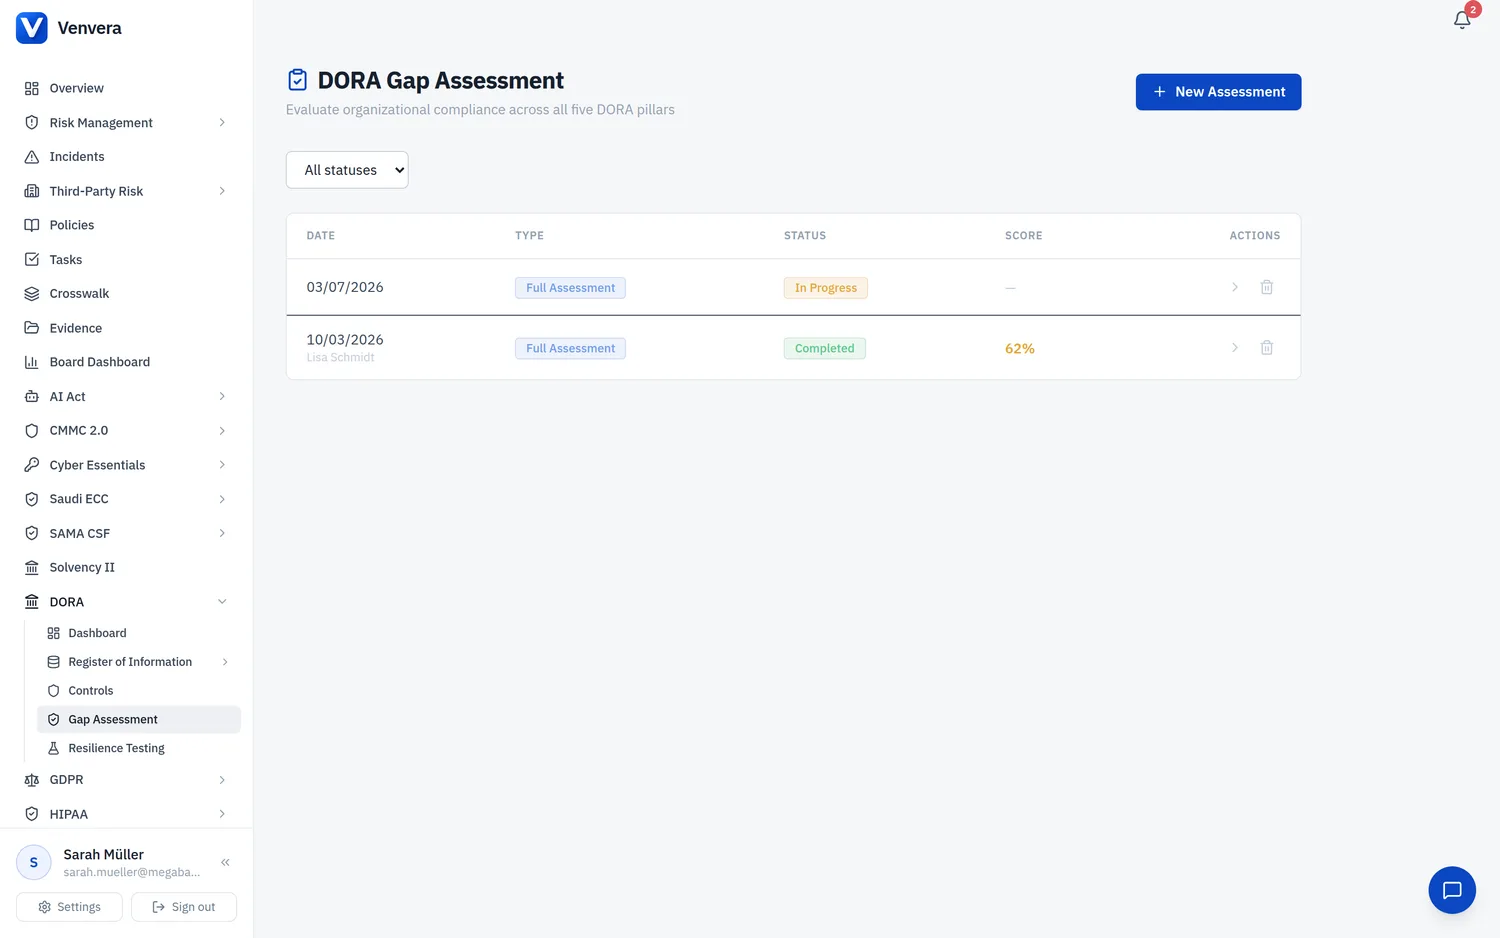
 app.venvera.com
/ تقييم الفجوات · خمس ركائز مُدرَّجة ومرتبة حسب الأولوية
لماذا الانتقال

جدول البيانات أو Venvera.

جداول البيانات
Venvera
Register of Information
تجميع يدوي لملفات CSV وإحالات متبادلة مكسورة
15 جدول xBRL-CSV تُنشأ تلقائيًا مع التحقق
تقييم مخاطر تقنية المعلومات والاتصالات
معادلات جداول بيانات ومنهجية غير متسقة
مصفوفة 5x5 آلية مع سجل تدقيق
الإبلاغ عن الحوادث
سلاسل بريد إلكتروني وتتبع يدوي للمهل
عدّادات تنازلية 4 ساعات / 72 ساعة / شهر مع تصعيد تلقائي
مخاطر الأطراف الثالثة
قائمة مورّدين دون تقييم أو رؤية للتركّز
تقييم آلي على 5 أبعاد مع تنبيهات التركّز
إشراف مجلس الإدارة
غياب مسار الأدلة لـ Article 5(2)
توقيعات رقمية وسجلات تدريب وسجل إشراف
تقييم الفجوات
تكليف استشاري لمرة واحدة وملف PDF جامد
تقييم حي مع خارطة طريق وتتبع للتقدم

أسئلة DORA، مجابة.

اعرف موقعك من DORA قبل أن تعرفه سلطتك المختصة.

ابدأ بتقرير فجوات مجاني يغطي نطاقات DORA كافة - 10 دقائق، ودون بريد إلكتروني للبدء.

✓ مع كل خطة مدفوعة: جاهزية للتدقيق خلال 90 يومًا أو استرداد أموالك*

10 دقائق · لا يلزم بريد إلكتروني للبدء · دون بطاقة ائتمانية · يبقى ملكًا لك