DORA е закон. А глобата носи вашето име.
Register of Information, ИКТ рискът, самостартиращите се часовници за инциденти и тестването на устойчивостта - целият Digital Operational Resilience Act, поддържан постоянно готов за одит. Подаването към вашия национален компетентен орган и личната отговорност на вашия борд по Article 5 са покрити, преди някой да попита.
Каква част от DORA вече покривате?
Изберете рамката, която вече прилагате. Всяка контролна област, която присъства и в двете, е посочена с референцията на изискването от всяка страна, така че да видите какво от съществуващата си програма можете да използвате повторно, преди да планирате нова работа.
Всеки ред означава, че двете изисквания обхващат една и съща област, така че едно внедряване и един набор доказателства обикновено могат да послужат и за двете. Това не означава, че изпълнението на едното сертифицира другото: всяка рамка запазва собствения си обхват, формулировки и оценка, а някои изисквания нямат съответствие изобщо. Използвайте това като начална карта за планиране и след това проверете всеки ред спрямо текста на изискването.
Какво е DORA и защо не можете да го подминете?
Digital Operational Resilience Act (Регламент 2022/2554) е закон на ЕС, в сила от 17 януари 2025 г., който обвързва над 22 000 финансови субекта: банки, застрахователи, инвестиционни посредници, платежни институции и доставчици на услуги за криптоактиви. Това е задължителен режим: вашият национален компетентен орган очаква Register of Information, подаден във формата xBRL-CSV на ESA, а по Article 5 вашият ръководен орган отговаря лично за рамката за управление на ИКТ риска. При пропуснато подаване или пропуснат срок за инцидент отговорността се носи поименно от конкретни лица наред с дружеството.
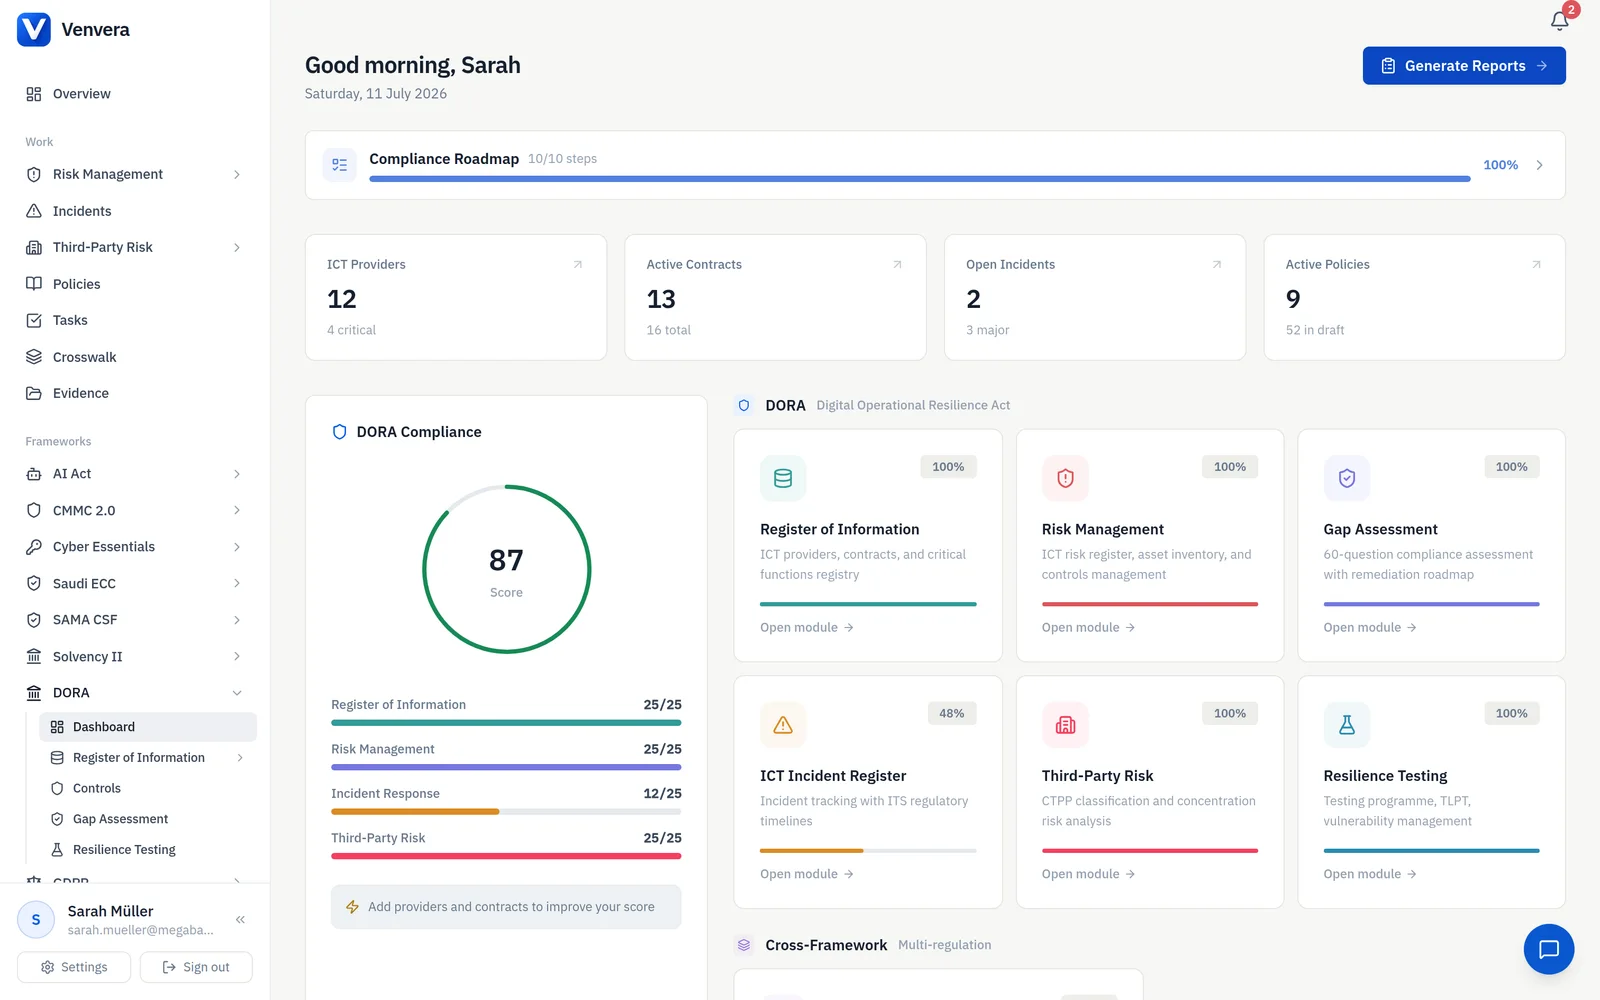
xBRL-CSV експорт с един клик. Никоя друга платформа не го предлага.
Това е частта, която платформите за съответствие, изградени в САЩ, просто нямат. Те съпоставят DORA със съществуващата си библиотека от контроли и спират дотам, като нито една от тях не генерира файла EBA xBRL-CSV, който вашият национален компетентен орган реално изисква. Venvera го генерира. Вашият регистър се изгражда от доставчиците и договорите, които вече следите: всяка трета страна, доставчик на ИКТ услуги, всяко договорно отношение, поддържана функция и верига от подизпълнители се съхраняват като структурирани полета, които се съпоставят директно с 15-те таблици на EBA. Когато прозорецът за подаване се отвори, експортирате и 15-те таблици с валидирани кръстосани препратки за секунди, точно във формата, който вашият регулатор приема. Без ръчно сглобяване на CSV файлове, без счупени външни ключове и без надпревара в последната минута.
- Естествен xBRL-CSV експорт във формата на EBA, уникален за Venvera и недостъпен в инструментите, изградени в САЩ
- Всички 15 таблици на EBA се генерират автоматично от данните във вашата платформа
- Валидирането между таблиците улавя грешките, преди да подадете
- Регистри на ниво субект, подконсолидирано и консолидирано ниво
- Проследяване на веригата от подизпълнители с видимост до n-та страна
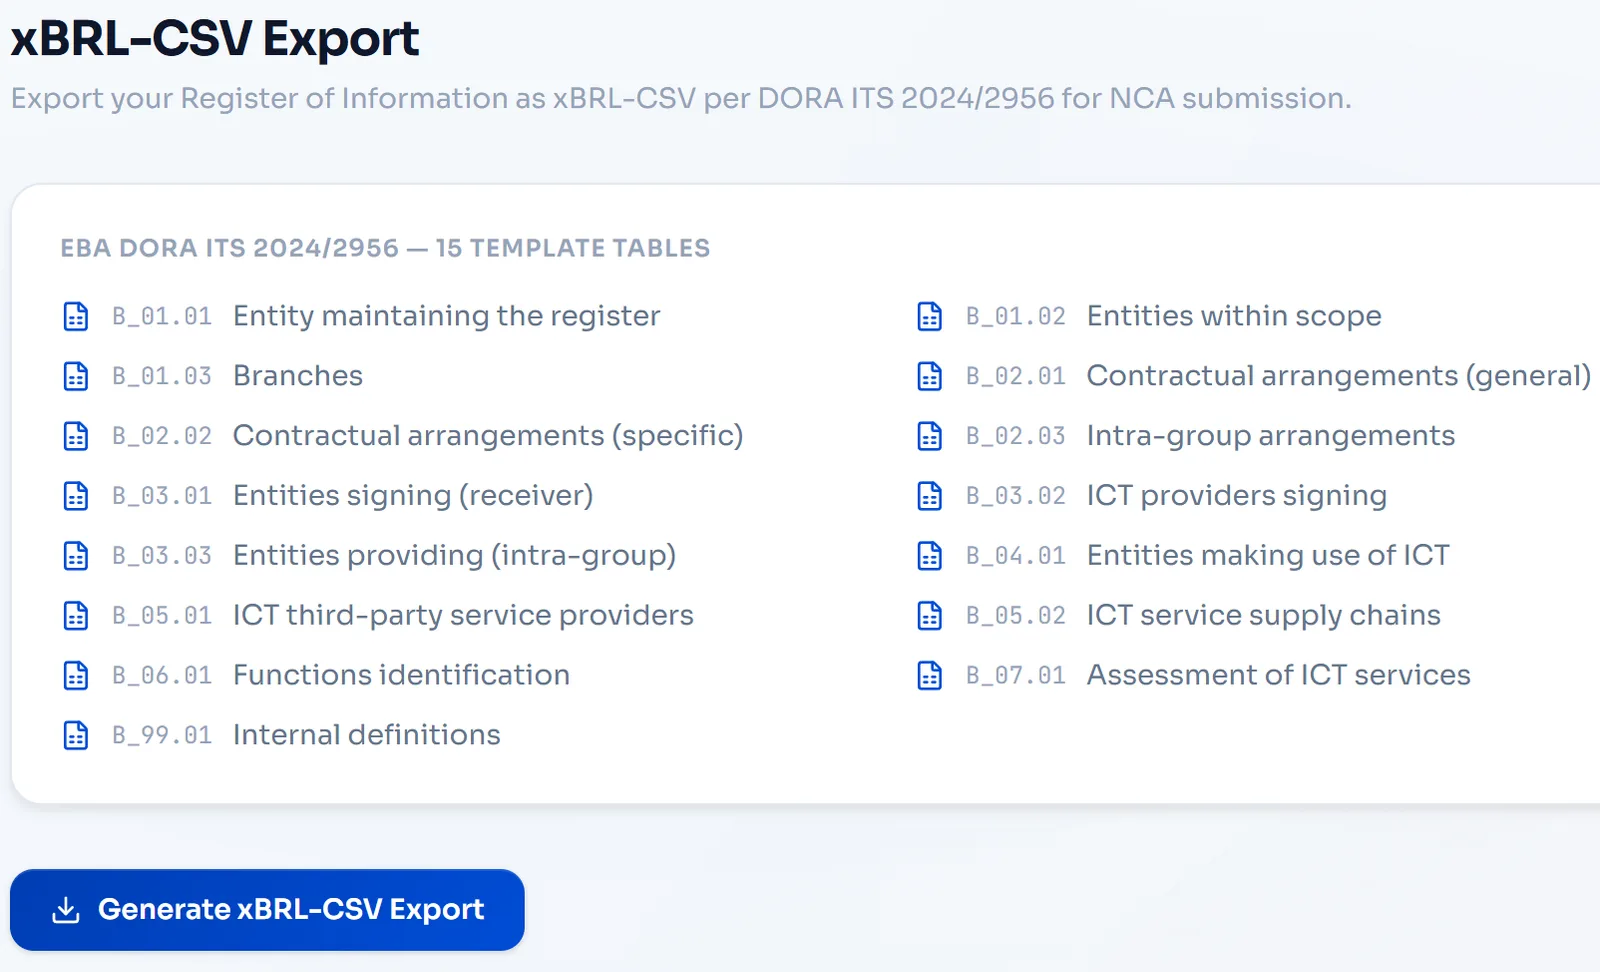
Регистър на ИКТ рисковете, който изпълнява Article 6 вместо вас.
Централизиран регистър на рисковете, създаден специално за DORA Article 6. Всеки ИКТ риск се оценява по матрица 5x5 вероятност спрямо въздействие с автоматично класифициране от нисък до критичен. Възлагайте отговорност, задавайте дати за преглед, проследявайте решенията за третиране и генерирайте доклади, готови за борда, с един клик, с пълна одитна следа върху всяка промяна, която покрива надзорните изисквания за доказателства.
- Автоматично оценяване на риска 5x5 с проследяване на присъщ и остатъчен риск
- 9 категории ИКТ риск, съгласувани с таксономията на DORA
- Прагове на рисковия апетит с автоматични тригери за ескалация
- Съпоставяне на контроли между рамки към NIS2, ISO 27001 и GDPR
- Тримесечни моментни снимки на риска за анализ на тенденции и одитни доказателства
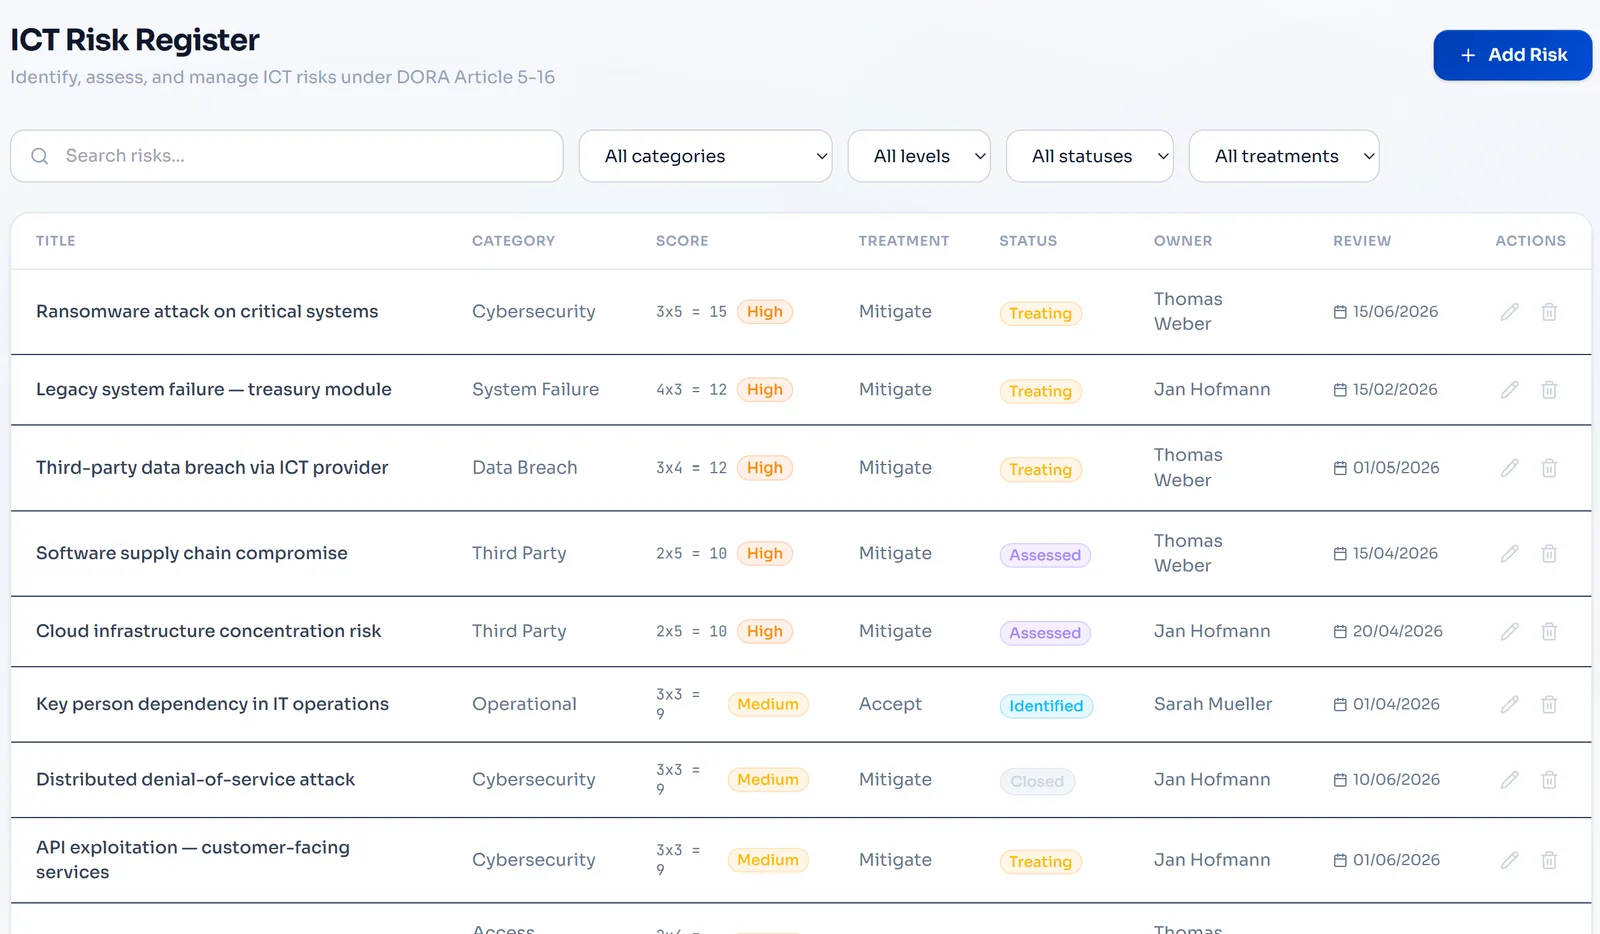
Часовници за инциденти, които се пускат сами.
DORA ви дава 4 часа да класифицирате значителен ИКТ инцидент и да започнете докладването. Venvera налага графика чрез вградени критерии за класифициране, автоматично проследяване на сроковете и предварително форматирани шаблони за трите етапа на докладване: първоначално уведомление, междинен доклад и окончателен доклад. Часовникът тръгва в момента, в който тръгва и инцидентът, така че регулаторният срок се следи автоматично.
- Автоматично класифициране на инциденти спрямо критериите за тежест по DORA
- Таймери за обратно броене за сроковете от 4 часа, 72 часа и 1 месец
- Предварително форматирани шаблони за първоначален, междинен и окончателен доклад
- Работни процеси за ескалация при наближаващи срокове
- Пълна хронология на инцидента с одитна следа за надзорен преглед
Открийте своя риск от концентрация преди регулатора.
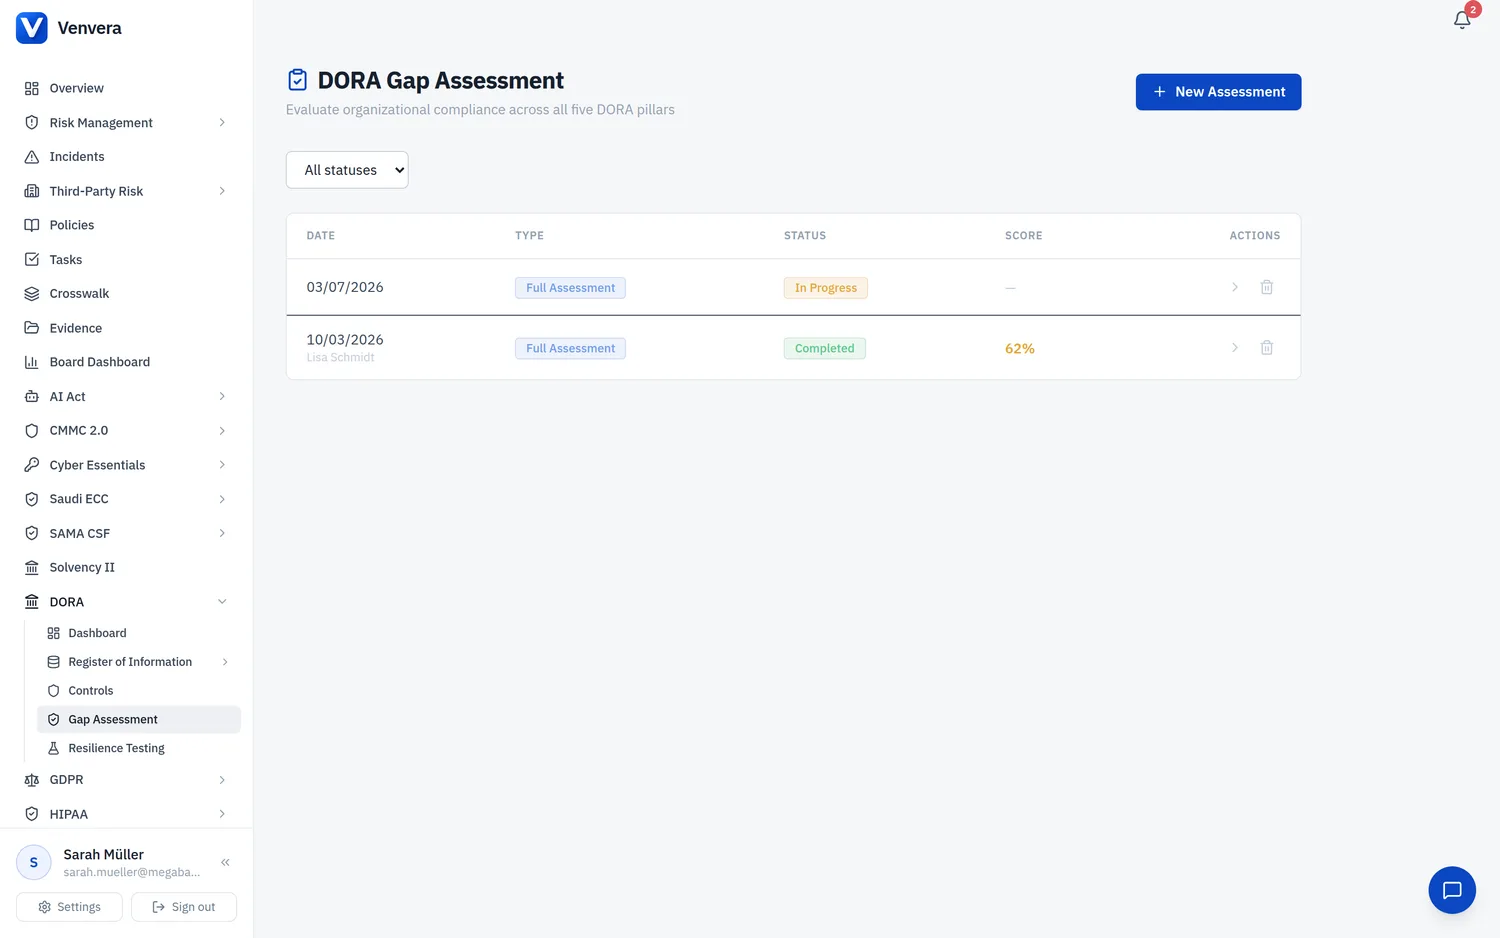
Article 28 изисква да управлявате ИКТ риска от трети страни през цялото отношение с доставчика. Venvera оценява всеки доставчик по пет претеглени измерения: критичност, географски риск, концентрация, състояние на договора и чувствителност на данните, и маркира единичните точки на отказ, преди надзорният орган да попита за тях. Стратегиите за изход, оценките за заменяемост и веригите от подизпълнители се съхраняват на едно място.
- Автоматично оценяване на риска по пет измерения за всеки доставчик
- Сигнали за риск от концентрация на ниво държава и доставчик
- Документиране на стратегия за изход с оценка на заменяемостта
- Картографиране на веригата от подизпълнители с проследяване до n-та страна
- Наблюдение на жизнения цикъл на договора: изтичане, SLA, права за одит
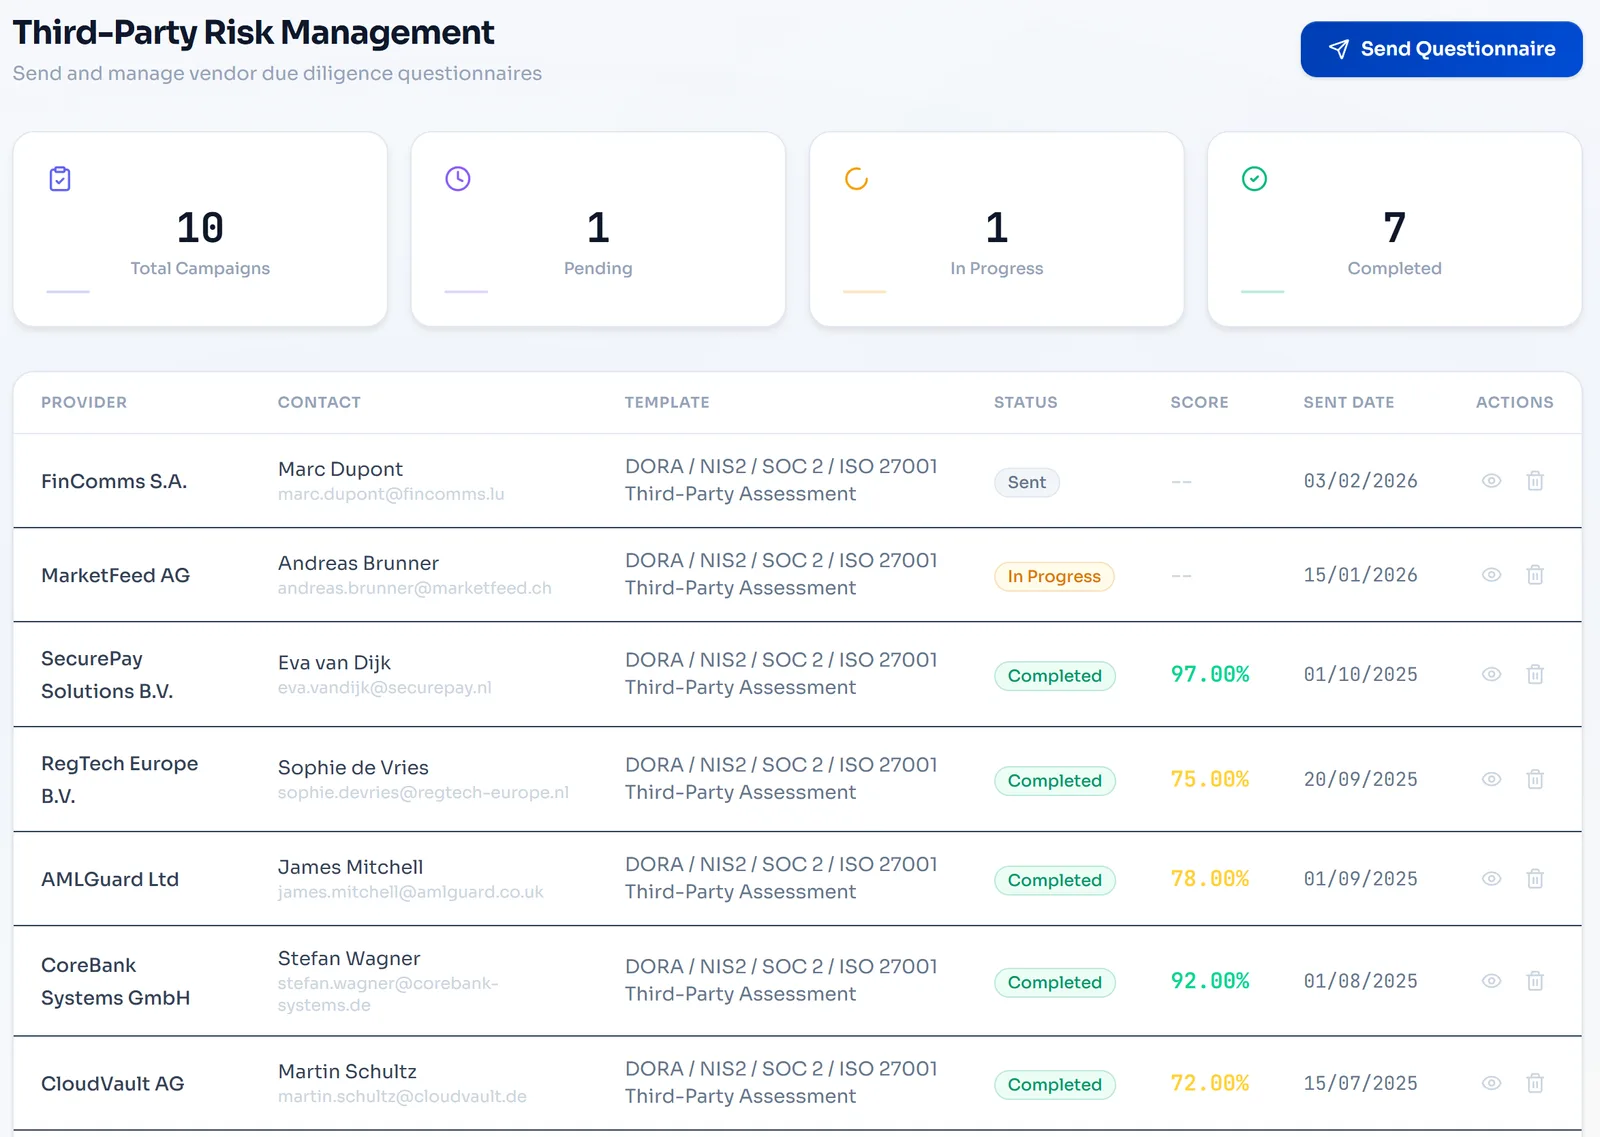
Досието с доказателства, което защитава вашия борд.
Article 5(2) прави членовете на борда лично отговорни за рамката за управление на ИКТ риска, затова е важно да можете да докажете как са упражнили този надзор. Venvera проследява всеки елемент от надзора на борда: одобрения на политики, прегледи на доклади за риска, решения за разпределяне на ресурси, завършени обучения и присъствие на заседания, всичко на един дашборд, с пакет доказателства за отговорност, експортируем за всеки член на борда.
- Проследяване на одобренията на политики с записи за дигитално подписване
- Регистриране на присъствие на заседания на борда и точки от дневния ред
- Документиране на разпределянето на ресурси за бюджетите за ИКТ риск
- Записи за завършени обучения на членовете на ръководния орган
- Пакет с доказателства за лична отговорност, експортируем за всеки член на борда
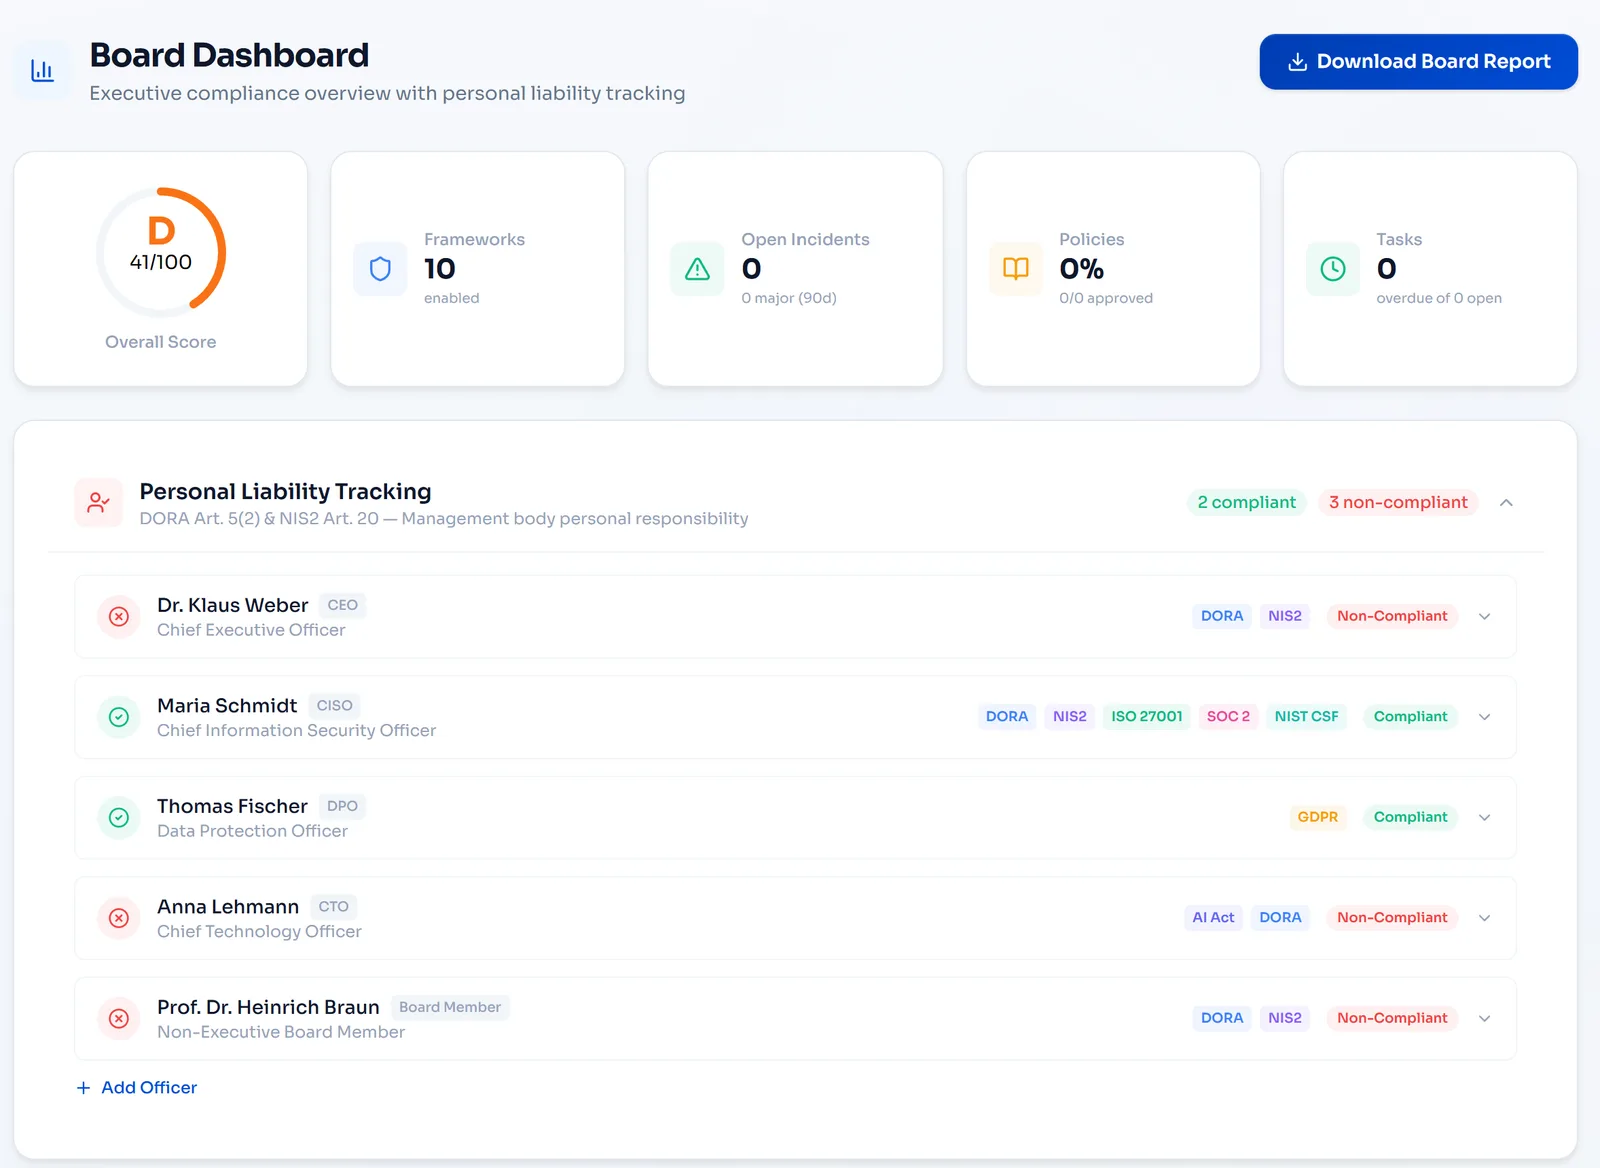
Знайте точно къде сте за пет минути.
Оценка на пропуските, която измерва вашата организация спрямо всичките пет стълба на DORA: управление на ИКТ риска, докладване на инциденти, тестване на устойчивостта, риск от трети страни и обмен на информация, и връща оценка на зрелостта с приоритизирана пътна карта за отстраняване, оценки на усилието и отговорници. Проследявайте напредъка от първата оценка до пълно съответствие с ясни числа.
- Оценка по пет стълба, покриваща всички изисквания на DORA
- Оценяване на зрелостта: незапочнато, частично, внедрено, ефективно
- Автоматично генерирана пътна карта за отстраняване с приоритети и оценки на усилието
- Възлагане на отговорност и следене на срокове за всяка мярка
- Дашборд за напредъка, който показва траекторията на съответствието във времето
Таблицата или Venvera.
DORA, с отговори.
Разберете къде сте по DORA преди вашия национален орган.
Започнете с безплатен доклад за пропуските по всички области на DORA - 10 минути, без имейл в началото.
✓ Във всеки платен план: готови за одит за 90 дни или връщаме парите*
10 минути · без имейл, за да започнете · без кредитна карта · остава ваше