NEWVenvera spricht Ihre Sprache: die gesamte Plattform auf Englisch, Deutsch, Spanisch, Bulgarisch, Arabisch und Chinesisch.Neuigkeiten ansehen →
DORA-Compliance

DORA ist Gesetz. Und das Bußgeld trägt Ihren Namen.

Das Register of Information, IKT-Risiken, selbst startende Vorfallsuhren und Resilienztests - der gesamte Digital Operational Resilience Act dauerhaft prüfungsbereit gehalten. Ihre Meldung an die zuständige Behörde und die persönliche Haftung Ihres Leitungsorgans nach Article 5 sind abgedeckt, bevor jemand danach fragt.

IKT-RisikomanagementVorfallsmeldungResilienztestsDrittparteienrisikoInformationsaustausch

Wie viel von DORA erfüllen Sie bereits?

Wählen Sie das Rahmenwerk, das Sie bereits umsetzen. Jeder Kontrollbereich, der in beiden vorkommt, wird mit der Anforderungsreferenz auf beiden Seiten aufgeführt, sodass Sie den wiederverwendbaren Teil Ihres bestehenden Programms sehen, bevor Sie neue Arbeit planen.

Bereits umgesetzt
Neu hinzuzufügen
27 von 55 Bereichen dieser Zuordnung kommen sowohl in NIS2 als auch in DORA vor.
BereichNIS2DORA
Verschlüsselung
Art. 21(2)(h)Sind Richtlinien und Verfahren für den Einsatz von Kryptografie vorhanden, einschließlich Verschlüsselungsstandards für Daten im Ruhezustand und bei der Übertragung?
Art. 9(4)(d)Werden Daten im Ruhezustand und bei der Übertragung mit branchenüblichen kryptografischen Verfahren verschlüsselt, mit dokumentierten Verfahren für das Schlüsselmanagement?
Zugriffskontrolle
Art. 21(2)(i)Gibt es eine formale Zugriffskontrollrichtlinie, die das Least-Privilege-Prinzip durchsetzt, mit dokumentierten Verfahren für die Vergabe und den Entzug von Zugriffsrechten?
Art. 9(4)(c)Gibt es eine formale Richtlinie für Identitäts- und Zugriffsmanagement, die das Least-Privilege-Prinzip, Multi-Faktor-Authentifizierung für kritische Systeme und eine regelmäßige Rezertifizierung der Zugriffsrechte durchsetzt?
Identitätsmanagement
Art. 21(2)(i)Gibt es eine formale Zugriffskontrollrichtlinie, die das Least-Privilege-Prinzip durchsetzt, mit dokumentierten Verfahren für die Vergabe und den Entzug von Zugriffsrechten?
Art. 9(4)(c)Gibt es eine formale Richtlinie für Identitäts- und Zugriffsmanagement, die das Least-Privilege-Prinzip, Multi-Faktor-Authentifizierung für kritische Systeme und eine regelmäßige Rezertifizierung der Zugriffsrechte durchsetzt?
Authentifizierung und MFA
Art. 21(2)(j)Ist Multi-Faktor-Authentifizierung oder kontinuierliche Authentifizierung für den Zugriff auf kritische Systeme, Fernzugriffe und privilegierte Konten im Einsatz?
Art. 9(4)(c)Gibt es eine formale Richtlinie für Identitäts- und Zugriffsmanagement, die das Least-Privilege-Prinzip, Multi-Faktor-Authentifizierung für kritische Systeme und eine regelmäßige Rezertifizierung der Zugriffsrechte durchsetzt?
Netzwerksicherheit
Art. 21(2)(g)Sind grundlegende Cyberhygiene-Praktiken etabliert und werden sie durchgesetzt, einschließlich Patching, Passwortrichtlinien, Geräteverwaltung und Netzwerksegmentierung?
Art. 9(4)(b)Sind Netzwerksicherheitskontrollen (Segmentierung, Firewalls, Intrusion Prevention) zum Schutz der IKT-Systeme implementiert und werden sie regelmäßig überprüft und gehärtet?
Schwachstellenmanagement
Art. 21(2)(e)Gibt es einen Prozess für den Umgang mit Schwachstellen und deren Offenlegung, der die zeitnahe Identifikation, Bewertung und Behebung von Schwachstellen sicherstellt?
Art. 9(4)(a)Gibt es einen formalen Patch- und Schwachstellenmanagementprozess, der die zeitnahe Behebung identifizierter Schwachstellen in allen IKT-Systemen sicherstellt?
Protokollierung und Überwachung
Art. 21(2)(f)Sind Sicherheitsmetriken und KPIs definiert, werden sie nachverfolgt und an die Geschäftsleitung berichtet, um die Wirksamkeit der Cybersicherheitskontrollen zu messen?
Art. 10(1)–(4)Betreiben Sie kontinuierliche Überwachungs- und Erkennungsfähigkeiten (SIEM, IDS/IPS, Anomalieerkennung), um IKT-bezogene Vorfälle und anomale Aktivitäten umgehend zu identifizieren?
Vorfallsmanagement
Art. 21(2)(b)Gibt es ein dokumentiertes Verfahren zur Bewältigung von Sicherheitsvorfällen, das die Phasen Erkennung, Analyse, Eindämmung, Beseitigung und Wiederherstellung abdeckt?
Art. 17(1)–(2)Verfügen Sie über einen dokumentierten Prozess für das IKT-Vorfallsmanagement, der Erkennung, Erfassung, Einstufung, Eskalation, Reaktion und Abschluss abdeckt?
Vorfallseinstufung
Art. 23(3)Sind Kriterien für die Einstufung von Vorfällen dokumentiert, die erhebliche Vorfälle anhand der Auswirkungen auf die Diensterbringung, der betroffenen Nutzer, der Dauer und der geografischen Reichweite unterscheiden?
Art. 18(1)Werden Vorfälle anhand dokumentierter, an den DORA-Schwellenwerten ausgerichteter Kriterien als schwerwiegend oder nicht schwerwiegend eingestuft?
Art. 18(1)(a)–(g)Berücksichtigt die Einstufung alle quantitativen DORA-Kriterien: Anzahl betroffener Kunden, Transaktionswert, Dauer, geografische Ausbreitung, Datenverluste, Kritikalität der betroffenen Dienste und wirtschaftliche Auswirkungen?
Vorfallsmeldung
Art. 23(4)(a)–(b)Kann Ihre Organisation nach Kenntnisnahme eines erheblichen Sicherheitsvorfalls innerhalb von 24 Stunden eine Frühwarnung an das CSIRT und innerhalb von 72 Stunden eine Meldung des Sicherheitsvorfalls übermitteln?
Art. 19(4)(a)Kann Ihre Organisation Erstmeldungen zu Vorfällen innerhalb von 4 Stunden nach der Einstufung eines IKT-Vorfalls als schwerwiegend an die zuständige Behörde übermitteln?
Art. 19(4)(b)–(c)Verfügen Sie über Prozesse und Vorlagen für die Übermittlung des Zwischenberichts (innerhalb von 72 Stunden) und des Abschlussberichts (innerhalb von 1 Monat) bei schwerwiegenden IKT-Vorfällen?
Incident-Response-Team
Art. 21(2)(b)Gibt es ein dokumentiertes Verfahren zur Bewältigung von Sicherheitsvorfällen, das die Phasen Erkennung, Analyse, Eindämmung, Beseitigung und Wiederherstellung abdeckt?
Art. 17(2)Ist ein dediziertes Incident-Response-Team mit definierten Rollen, Eskalationswegen, Bereitschaftsverfahren und Handlungsbefugnis während IKT-Vorfällen eingerichtet?
Nachbereitung von Vorfällen
Art. 21(2)(b)Führen Sie für erhebliche Vorfälle Nachbereitungen mit Ursachenanalyse durch, deren Erkenntnisse in Verbesserungen des Risikomanagements einfließen?
Art. 17(3)Führen Sie für alle schwerwiegenden IKT-Vorfälle formale Nachbereitungen mit Ursachenanalyse durch, deren Erkenntnisse in den Risikomanagementrahmen zurückfließen?
Betriebskontinuität
Art. 21(2)(c)Sind Pläne für Geschäftsfortführung und Notfallwiederherstellung dokumentiert, decken sie alle kritischen Dienste ab, enthalten sie definierte RTO-/RPO-Ziele und werden sie mindestens jährlich getestet?
Art. 11(1)–(11)Sind Pläne für IKT-Geschäftsfortführung und Notfallwiederherstellung dokumentiert, werden sie mindestens jährlich getestet, von der Geschäftsleitung genehmigt und decken sie alle kritischen Geschäftsfunktionen ab?
Datensicherung und Wiederherstellung
Art. 21(2)(c)Sind Backup-Verfahren mit definiertem Umfang, definierter Häufigkeit und sicherer externer Speicherung implementiert, mit regelmäßigen Wiederherstellungstests?
Art. 12(1)–(7)Verfügen Sie über Backup- und Wiederherstellungsrichtlinien, die Umfang, Häufigkeit und sichere Speicherorte festlegen, mit regelmäßigen Wiederherstellungstests?
Krisenmanagement
Art. 21(2)(c)Gibt es einen Krisenmanagementrahmen mit definierten Eskalationsverfahren, Kommunikationsplänen und einem benannten Krisenmanagementteam?
Art. 14(1)–(2)Sind IKT-Krisenkommunikationspläne dokumentiert, die interne und externe Benachrichtigungsverfahren, Rollen und Richtlinien zur verantwortungsvollen Offenlegung festlegen?
Drittparteien-Risikomanagement
Art. 21(2)(d)Gibt es eine dokumentierte Richtlinie zur Sicherheit der Lieferkette, die die Beschaffung von IKT-Produkten und -Dienstleistungen abdeckt und Sicherheitsanforderungen an Lieferanten enthält?
Art. 28(2)Hat das Leitungsorgan eine Strategie für das IKT-Drittparteienrisiko genehmigt, die mit dem übergreifenden IKT-Risikomanagementrahmen abgestimmt ist und mindestens jährlich überprüft wird?
Lieferanten-Due-Diligence
Art. 21(2)(d)Bewerten Sie die Cybersicherheitslage und -praktiken direkter Lieferanten und Dienstleister, bevor Sie Vereinbarungen eingehen?
Art. 28(4)Wird vor dem Eingehen neuer Vereinbarungen mit IKT-Drittdienstleistern eine gründliche Due Diligence und Risikobewertung durchgeführt, insbesondere für kritische oder wichtige Funktionen?
Lieferantenverträge
Art. 21(2)(d)Enthalten Lieferantenverträge Cybersicherheitsanforderungen, Pflichten zur Meldung von Vorfällen sowie Audit- und Bewertungsrechte?
Art. 30(2)(a)Enthalten Verträge mit IKT-Drittdienstleistern klare Service Level Agreements (SLAs) mit quantitativen Leistungszielen, Überwachungsmaßnahmen und Konsequenzen bei Nichteinhaltung?
Art. 30(3)(e)Enthalten Verträge für kritische oder wichtige IKT-Dienstleistungen uneingeschränkte Audit- und Inspektionsrechte, einschließlich Vor-Ort-Zugang und der Nutzung gemeinsamer Audits (Pooled Audits)?
Lieferantenüberwachung
Art. 21(2)(d)Werden Lieferkettenrisiken und die Cybersicherheitsleistung der Lieferanten laufend überwacht und regelmäßig neu bewertet?
Art. 28(5)Unterliegen kritische oder wichtige IKT-Drittdienstleister einer kontinuierlichen Überwachung und formalen Leistungsüberprüfungen mindestens einmal jährlich?
Risikobewertung
Art. 21(2)(a)Gibt es eine formale, dokumentierte Risikoanalysemethodik, die Cybersicherheitsrisiken für Netz- und Informationssysteme identifiziert und bewertet?
Art. 8(2)–(6)Gibt es einen formalen Prozess zur IKT-Risikoidentifikation und -bewertung, der mindestens jährlich, nach wesentlichen Änderungen und nach schwerwiegenden IKT-Vorfällen durchgeführt wird?
Informationssicherheitsrichtlinie
Art. 21(2)(a)Hat das Leitungsorgan eine umfassende Informationssicherheitsrichtlinie genehmigt, die alle Netz- und Informationssysteme abdeckt und mindestens jährlich überprüft wird?
Art. 9(1)–(2)Sind umfassende IKT-Sicherheitsrichtlinien und -standards dokumentiert, von der Geschäftsleitung genehmigt, an alle Mitarbeitenden kommuniziert und werden sie regelmäßig überprüft?
Security-Awareness-Schulung
Art. 20(2), Art. 21(2)(g)Gibt es ein Programm für Cybersicherheitsbewusstsein und -schulung für alle Mitarbeitenden, einschließlich der Mitglieder des Leitungsorgans, mit regelmäßigen Auffrischungen?
Art. 13(6)Gibt es ein Programm zur Sensibilisierung und Schulung für IKT-Sicherheit, das alle Mitarbeitenden (einschließlich der Geschäftsleitung) erfasst, regelmäßig aktualisiert wird und DORA-spezifische Pflichten umfasst?
Änderungsmanagement
Art. 21(2)(e)Gibt es einen formalen Änderungsmanagementprozess für Netz- und Informationssysteme, der eine Bewertung der Sicherheitsauswirkungen und Tests umfasst?
Art. 9(4)(e)Sind Verfahren für das IKT-Änderungsmanagement vorhanden, die kontrollierte, getestete und genehmigte Änderungen an IKT-Systemen und Anwendungen sicherstellen?
Sicherheitstests
Art. 21(2)(f)Gibt es definierte Richtlinien und Verfahren zur Bewertung der Wirksamkeit der Risikomanagementmaßnahmen im Bereich der Cybersicherheit, einschließlich regelmäßiger Sicherheitstests?
Art. 24(1)–(2)Haben Sie ein Programm zum Testen der digitalen operationalen Resilienz etabliert, das risikobasiert ist, kritische IKT-Systeme abdeckt und mindestens jährlich überprüft wird?
Penetrationstests
Art. 21(2)(f)Gibt es definierte Richtlinien und Verfahren zur Bewertung der Wirksamkeit der Risikomanagementmaßnahmen im Bereich der Cybersicherheit, einschließlich regelmäßiger Sicherheitstests?
Art. 25(1)Werden mindestens jährlich Penetrationstests an kritischen IKT-Systemen durchgeführt, die reale Angriffsszenarien simulieren?
Meldung von Sicherheitsverletzungen
Art. 23(4)(a)–(b)Kann Ihre Organisation nach Kenntnisnahme eines erheblichen Sicherheitsvorfalls innerhalb von 24 Stunden eine Frühwarnung an das CSIRT und innerhalb von 72 Stunden eine Meldung des Sicherheitsvorfalls übermitteln?
Art. 19(4)(a)Kann Ihre Organisation Erstmeldungen zu Vorfällen innerhalb von 4 Stunden nach der Einstufung eines IKT-Vorfalls als schwerwiegend an die zuständige Behörde übermitteln?
Menschliche Aufsicht
Art. 20(1)Erhält das Leitungsorgan regelmäßig (mindestens vierteljährlich) Berichte über die Cybersicherheitsrisikolage und den Fortschritt der Risikobehandlung?
Art. 5(1)–(2)Hat das Leitungsorgan einen IKT-Risikomanagementrahmen mit klaren Rollen, Verantwortlichkeiten und Berichtslinien definiert, genehmigt und die Letztverantwortung dafür übernommen?

Eine Zeile bedeutet, dass die beiden Anforderungen denselben Bereich abdecken, sodass eine Umsetzung und ein Satz Nachweise in der Regel beiden dienen können. Das heißt nicht, dass die Erfüllung der einen die andere zertifiziert: Jedes Rahmenwerk behält seinen eigenen Geltungsbereich, Wortlaut und seine eigene Bewertung, und manche Anforderungen haben gar kein Gegenstück. Verstehen Sie dies als Ausgangskarte für die Planung und prüfen Sie dann jede Zeile anhand des Anforderungstexts.

Was ist DORA, und warum können Sie es nicht übergehen?

Der Digital Operational Resilience Act (Verordnung 2022/2554) ist EU-Recht, in Kraft seit dem 17. Januar 2025, und bindet über 22.000 Finanzunternehmen: Banken, Versicherer, Wertpapierfirmen, Zahlungsinstitute und Anbieter von Krypto-Dienstleistungen. Es ist ein verpflichtendes Regime: Ihre zuständige nationale Behörde erwartet Ihr Register of Information im xBRL-CSV-Format der ESAs, und nach Article 5 steht Ihr Leitungsorgan persönlich für den IKT-Risikomanagementrahmen ein. Wird eine Meldung oder eine Vorfallsfrist versäumt, trifft die Verantwortung namentlich benannte Personen ebenso wie das Unternehmen.
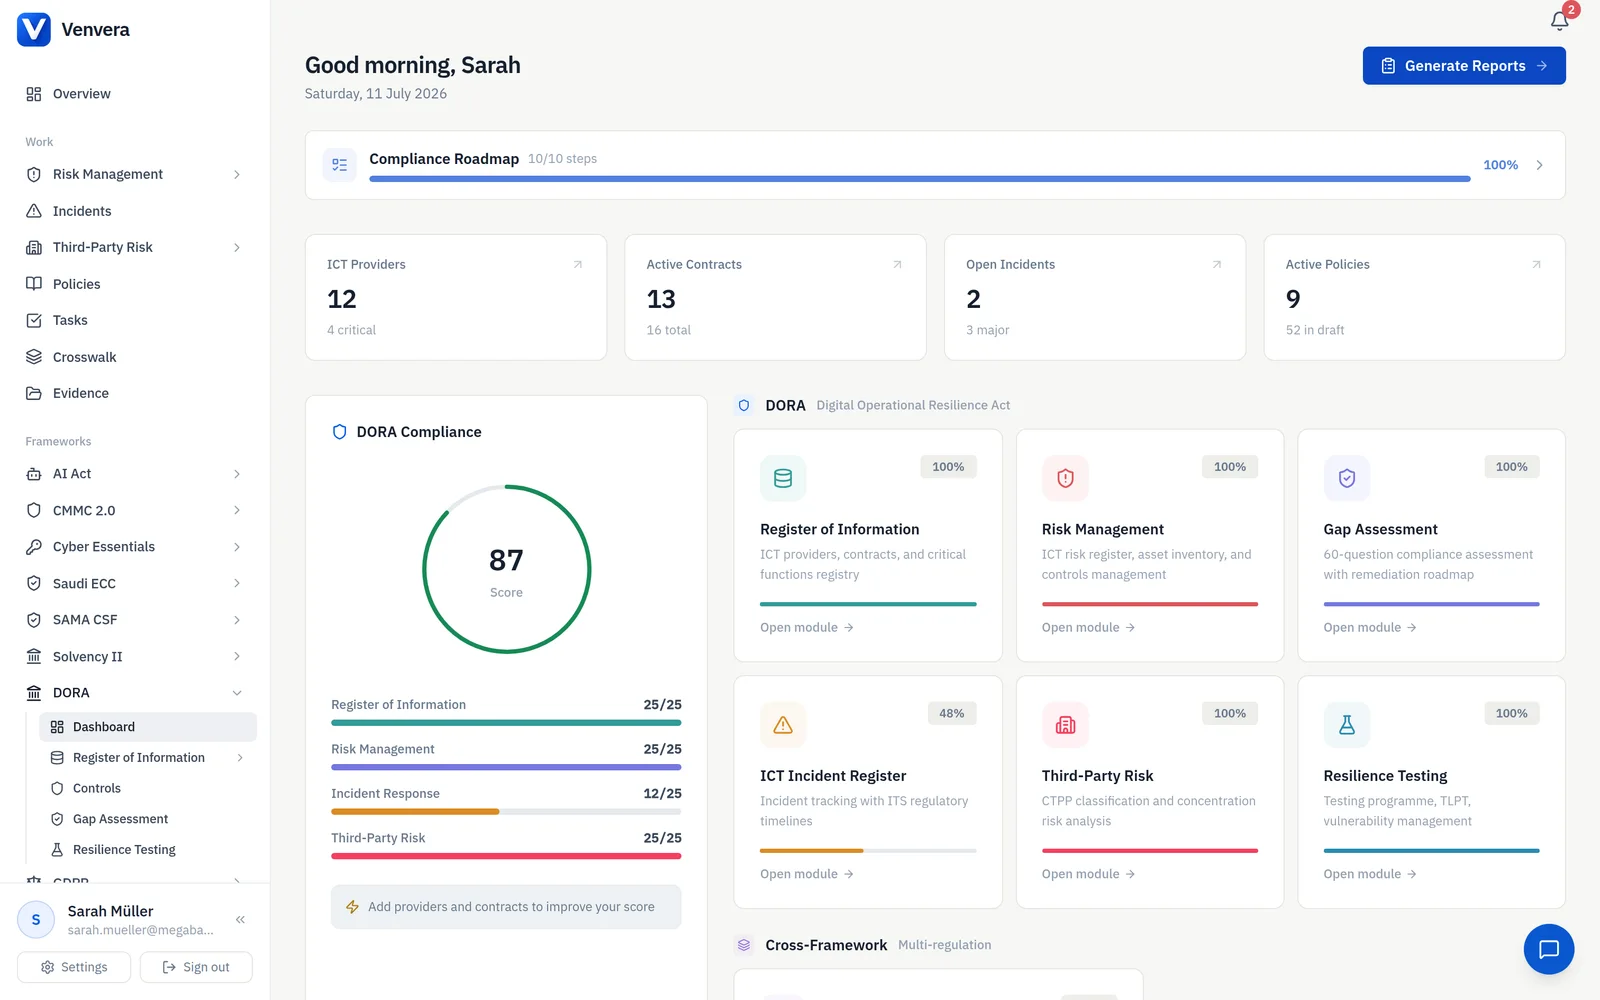
 app.venvera.com
/ DORA · jede Säule auf einem prüfungsbereiten Bildschirm
15
xBRL-CSV-Tabellen automatisch erzeugt
4 Std.
Frist zur Vorfallseinstufung, automatisch verfolgt
5(2)
Artikel zur Vorstandshaftung, nachgewiesen
5 Min.
Dauer bis zur fertigen Gap-Analyse
Article 28 · exklusiv

xBRL-CSV-Export auf Knopfdruck. Sonst hat das keine Plattform.

Das ist der Teil, den die in den USA gebauten Compliance-Plattformen schlicht nicht haben. Sie bilden DORA auf ihre vorhandene Kontrollbibliothek ab und hören dort auf, denn keine von ihnen erzeugt die EBA-xBRL-CSV-Datei, die Ihre zuständige nationale Behörde tatsächlich verlangt. Venvera erzeugt sie. Ihr Register entsteht aus den Dienstleistern und Verträgen, die Sie ohnehin pflegen: jeder IKT-Drittdienstleister, jede vertragliche Vereinbarung, jede unterstützte Funktion und jede Unterauftragskette liegt als strukturiertes Feld vor, das direkt auf die 15 Tabellen der EBA abbildet. Öffnet sich das Meldefenster, exportieren Sie alle 15 Tabellen mit validierten Querverweisen in Sekunden, exakt in dem Format, das Ihre Aufsicht einliest. Ohne manuelles Zusammenbauen von CSV-Dateien, ohne gebrochene Fremdschlüssel, ohne Hektik in letzter Minute.

  • Nativer xBRL-CSV-Export im EBA-Format, einzigartig bei Venvera und in US-Tools nicht verfügbar
  • Alle 15 EBA-Tabellen automatisch aus Ihren Plattformdaten erzeugt
  • Tabellenübergreifende Validierung findet Fehler vor der Einreichung
  • Register auf Ebene des Einzelunternehmens, teilkonsolidiert und konsolidiert
  • Verfolgung der Unterauftragsketten mit Sicht bis zur n-ten Partei
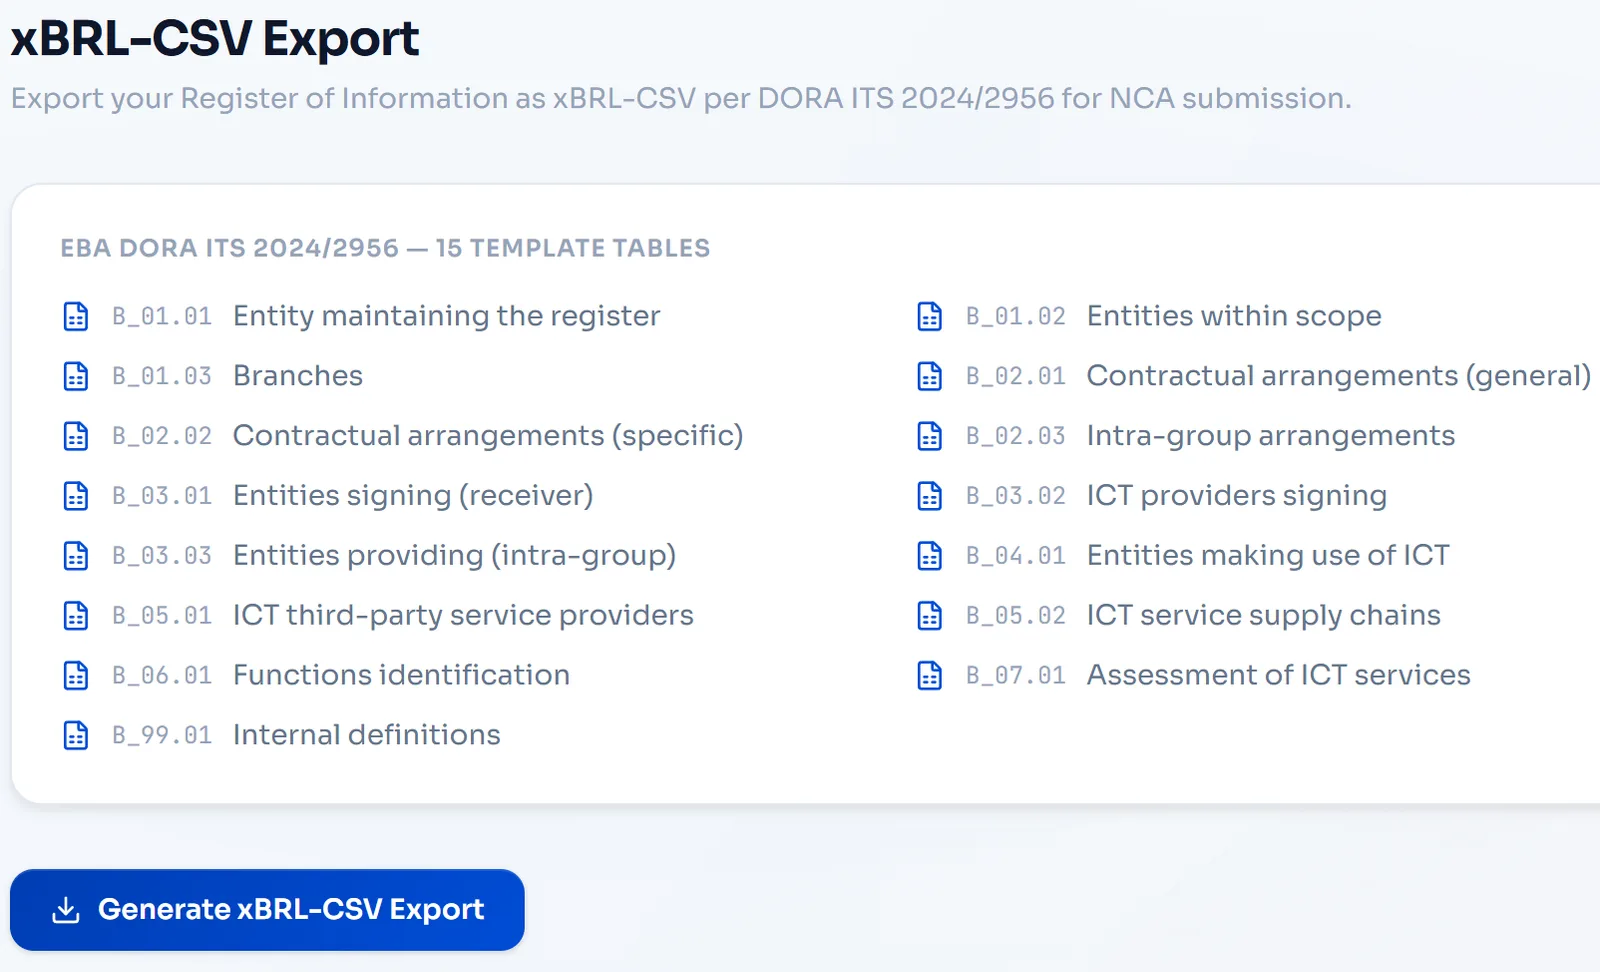
 app.venvera.com
/ xBRL-CSV-EXPORT · 15 validierte Tabellen auf Knopfdruck, nur bei Venvera
Article 6

Ein IKT-Risikoregister, das Article 6 für Sie erledigt.

Ein zentrales Risikoregister, eigens für DORA Article 6 gebaut. Jedes IKT-Risiko wird auf einer 5x5-Matrix aus Eintrittswahrscheinlichkeit und Auswirkung bewertet, mit automatischer Einstufung von niedrig bis kritisch. Vergeben Sie Verantwortlichkeiten, setzen Sie Prüftermine, verfolgen Sie Behandlungsentscheidungen und erzeugen Sie vorstandsreife Berichte auf Knopfdruck, mit einem vollständigen Prüfpfad über jede Änderung, der die aufsichtlichen Nachweisanforderungen erfüllt.

  • Automatisierte 5x5-Risikobewertung mit Verfolgung von Brutto- und Nettorisiko
  • 9 IKT-Risikokategorien, ausgerichtet an der DORA-Taxonomie
  • Schwellenwerte für den Risikoappetit mit automatischen Eskalationsauslösern
  • Rahmenübergreifende Kontrollzuordnung zu NIS2, ISO 27001 und DSGVO
  • Vierteljährliche Risiko-Momentaufnahmen für Trendanalyse und Prüfnachweise
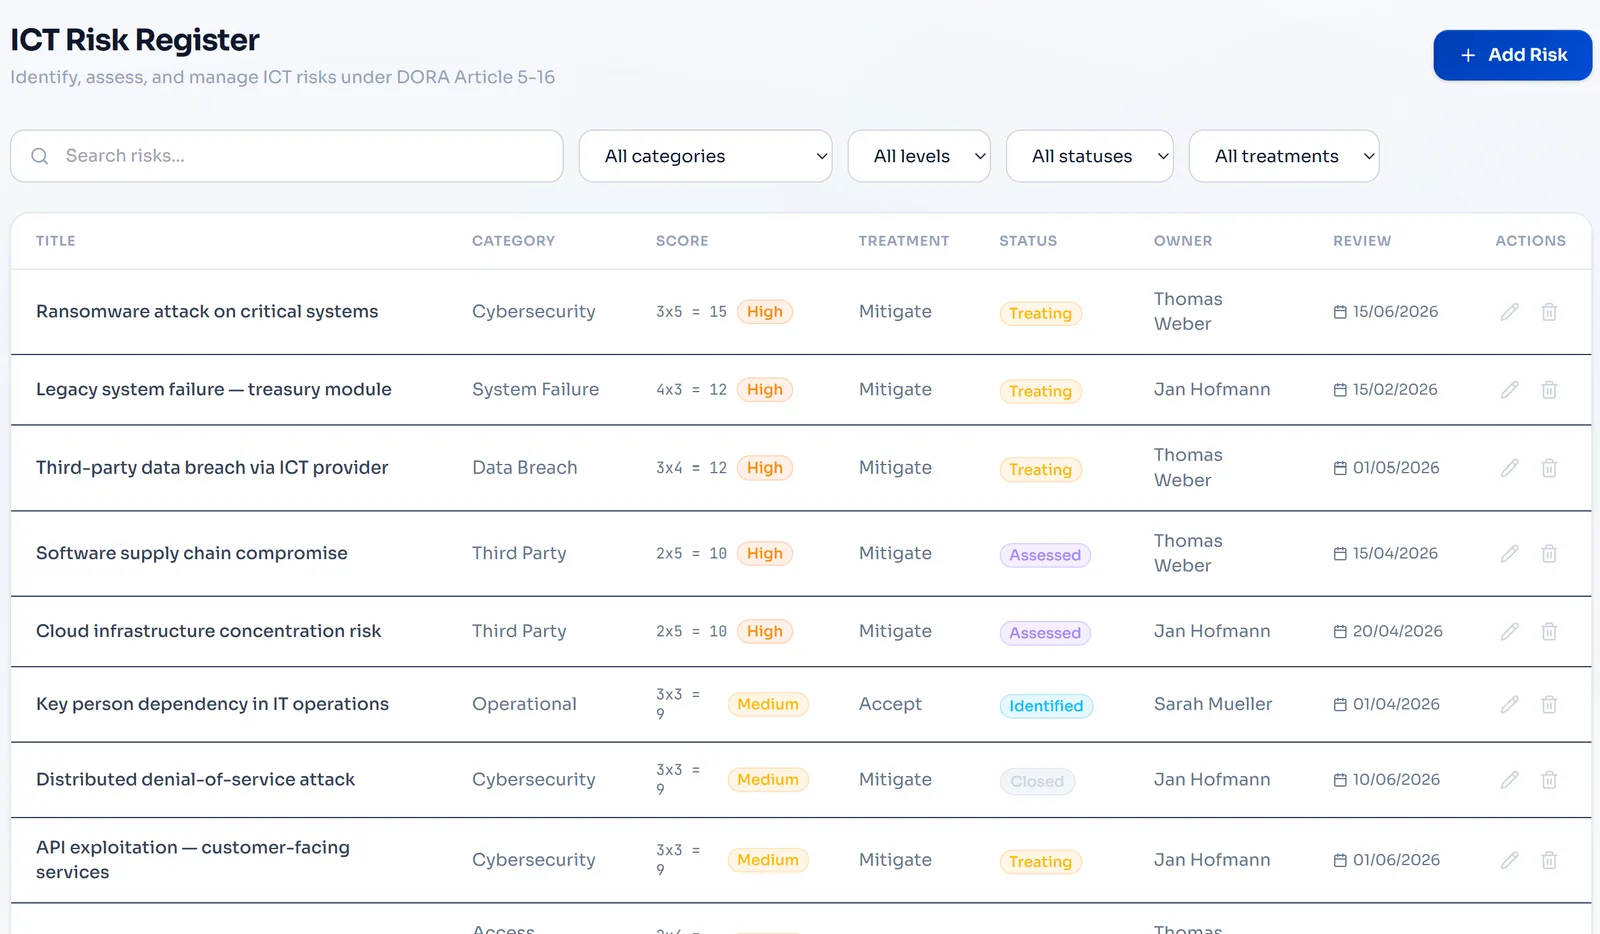
 app.venvera.com
/ IKT-RISIKO · 5x5-Bewertung, vollständiger Prüfpfad
Article 19

Vorfallsuhren, die von selbst loslaufen.

DORA gibt Ihnen 4 Stunden, um einen schwerwiegenden IKT-Vorfall einzustufen und mit der Meldung zu beginnen. Venvera setzt den Zeitplan durch: mit eingebauten Einstufungskriterien, automatischer Fristenverfolgung und vorformatierten Vorlagen für alle drei Meldestufen - Erstmeldung, Zwischenbericht und Abschlussbericht. Die Uhr startet in dem Moment, in dem der Vorfall startet, sodass die aufsichtliche Frist automatisch mitläuft.

  • Automatische Vorfallseinstufung anhand der DORA-Schwerekriterien
  • Countdown-Timer für die Fristen von 4 Stunden, 72 Stunden und 1 Monat
  • Vorformatierte Vorlagen für Erst-, Zwischen- und Abschlussbericht
  • Eskalationsabläufe bei nahenden Fristen
  • Vollständige Vorfallschronologie mit Prüfpfad für die aufsichtliche Durchsicht
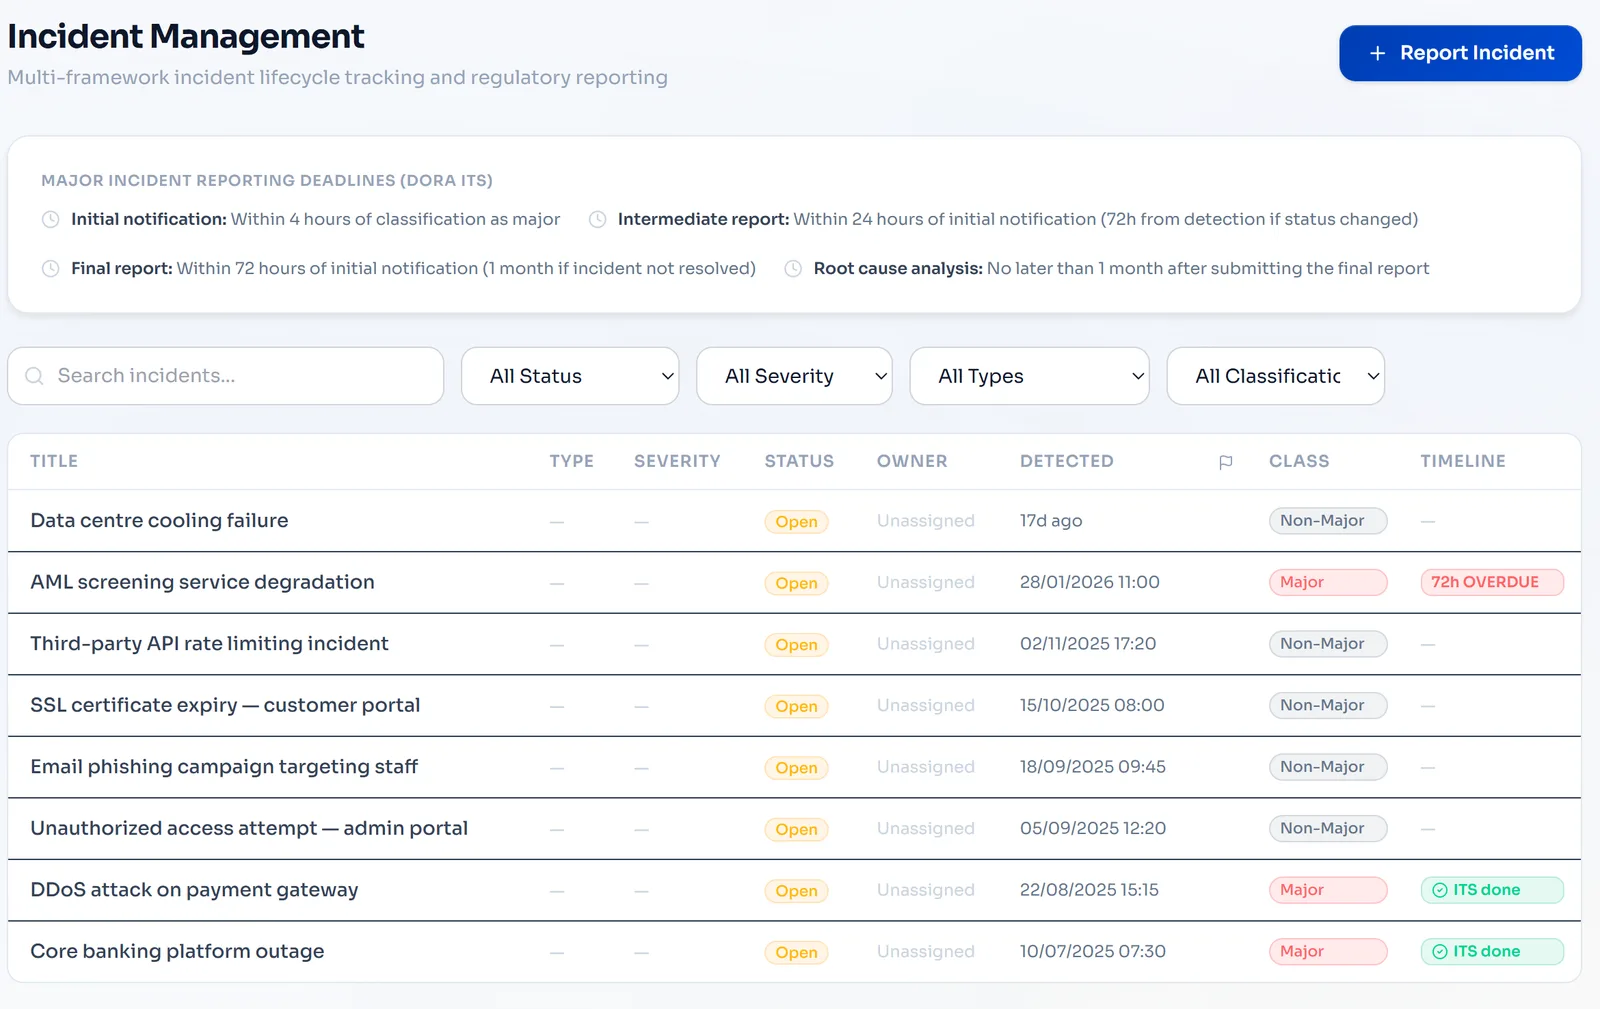
 app.venvera.com
/ VORFÄLLE · 4 Std. / 72 Std. / 1 Monat, minutengenau verfolgt
Article 28

Finden Sie Ihr Konzentrationsrisiko vor der Aufsicht.

Article 28 verpflichtet Sie, das IKT-Drittparteienrisiko über die gesamte Dienstleisterbeziehung zu steuern. Venvera bewertet jeden Dienstleister auf fünf gewichteten Dimensionen: Kritikalität, geografisches Risiko, Konzentration, Vertragszustand und Datensensibilität, und markiert einzelne Ausfallpunkte, bevor eine Aufsichtsbehörde danach fragt. Ausstiegsstrategien, Ersetzbarkeitsbewertungen und Unterauftragsketten liegen an einer Stelle.

  • Automatisierte Risikobewertung über fünf Dimensionen je Dienstleister
  • Warnungen zum Konzentrationsrisiko auf Länder- und Dienstleisterebene
  • Dokumentation der Ausstiegsstrategie mit Ersetzbarkeitsbewertung
  • Abbildung der Unterauftragsketten mit Verfolgung bis zur n-ten Partei
  • Überwachung des Vertragslebenszyklus: Ablauf, SLAs, Prüfrechte
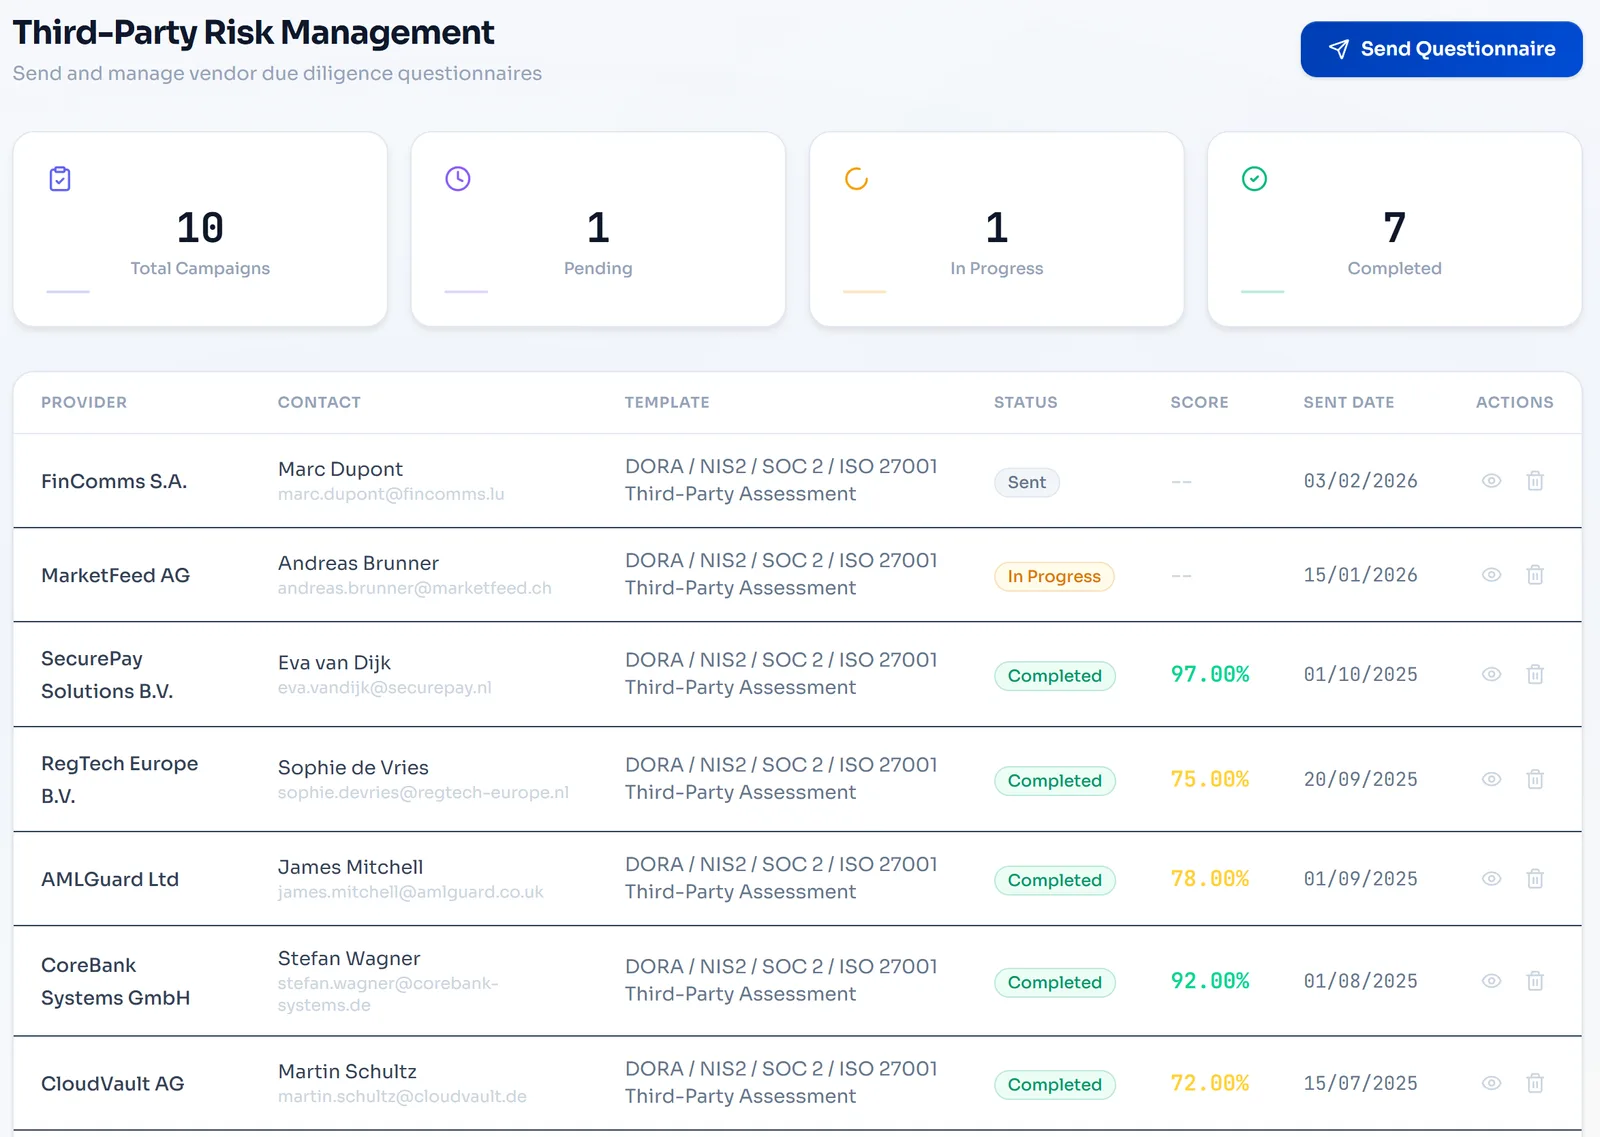
 app.venvera.com
/ DRITTPARTEIENRISIKO · Konzentration sichtbar, Ausstiege dokumentiert
Article 5(2)

Die Nachweisakte, die Ihr Leitungsorgan schützt.

Article 5(2) macht die Mitglieder des Leitungsorgans persönlich für den IKT-Risikomanagementrahmen verantwortlich, deshalb kommt es darauf an, diese Aufsicht belegen zu können. Venvera verfolgt jedes Element der Aufsicht durch das Leitungsorgan: Richtliniengenehmigungen, Durchsichten von Risikoberichten, Entscheidungen zur Ressourcenzuteilung, abgeschlossene Schulungen und Sitzungsteilnahmen, alles in einem Dashboard, mit einem Haftungsnachweispaket, das sich je Mitglied exportieren lässt.

  • Verfolgung von Richtliniengenehmigungen mit digitalen Freigabenachweisen
  • Protokollierung von Sitzungsteilnahme und Tagesordnungspunkten
  • Dokumentation der Ressourcenzuteilung für IKT-Risikobudgets
  • Schulungsnachweise für Mitglieder des Leitungsorgans
  • Nachweispaket zur persönlichen Haftung, je Mitglied exportierbar
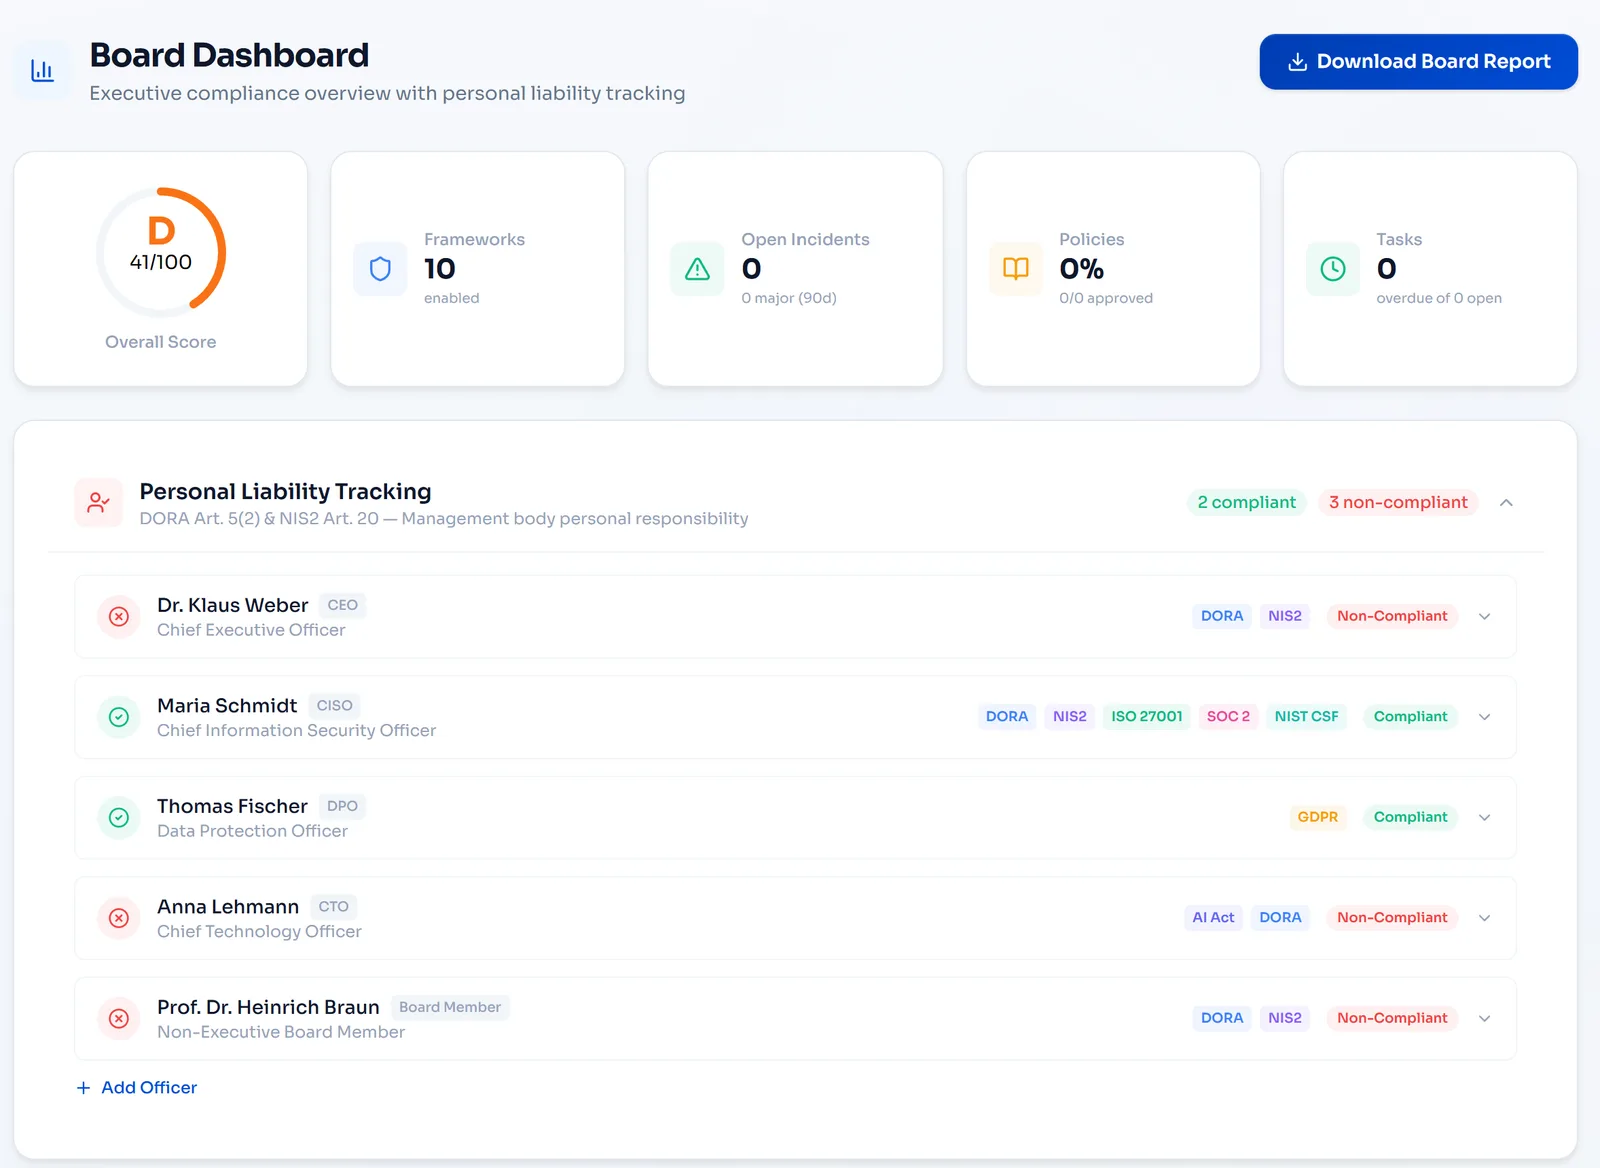
 app.venvera.com
/ LEITUNGSORGAN · Aufsicht nach Article 5(2), nachgewiesen
Bereitschaft

Wissen Sie in fünf Minuten genau, wo Sie stehen.

Eine Gap-Analyse, die Ihr Unternehmen an allen fünf DORA-Säulen misst: IKT-Risikomanagement, Vorfallsmeldung, Resilienztests, Drittparteienrisiko und Informationsaustausch. Zurück kommt eine bewertete Reifegradanalyse mit priorisierter Maßnahmen-Roadmap, Aufwandsschätzungen und Verantwortlichen. Verfolgen Sie den Fortschritt von der ersten Bewertung bis zur vollen Konformität anhand klarer Zahlen.

  • Bewertung über fünf Säulen, die alle DORA-Anforderungen abdeckt
  • Reifegradbewertung: nicht begonnen, teilweise, umgesetzt, wirksam
  • Automatisch erzeugte Maßnahmen-Roadmap mit Priorität und Aufwandsschätzung
  • Verantwortlichkeiten und Fristen je Maßnahme
  • Fortschritts-Dashboard, das den Konformitätsverlauf über die Zeit zeigt
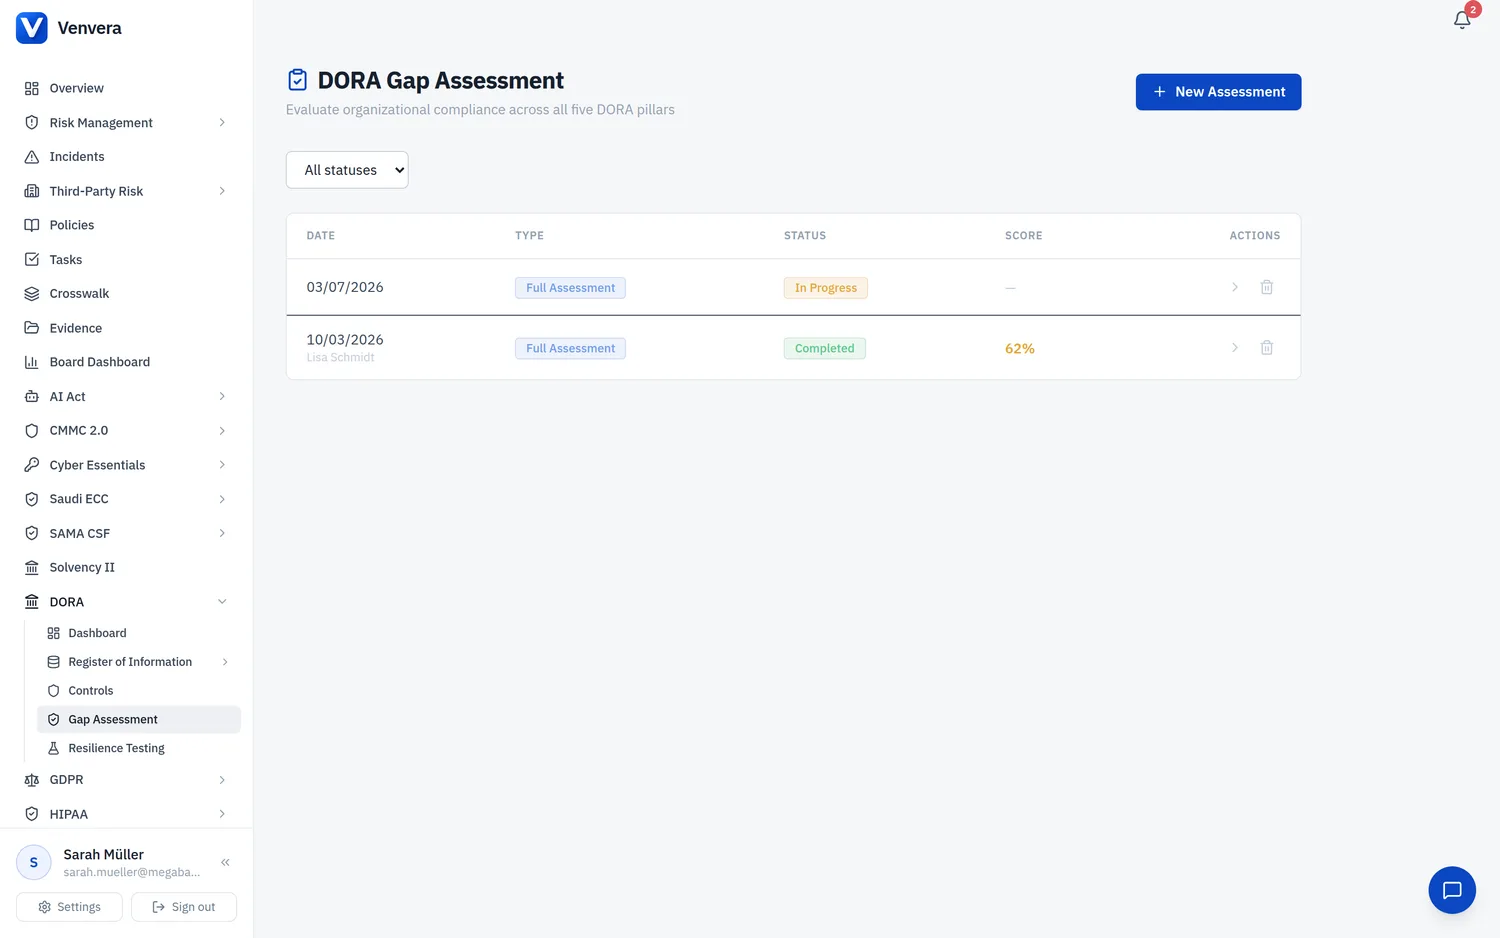
 app.venvera.com
/ GAP-ANALYSE · fünf Säulen, bewertet und priorisiert
Warum wechseln

Die Tabelle oder Venvera.

Tabellenkalkulationen
Venvera
Register of Information
Manuelles Zusammenbauen von CSV, gebrochene Querverweise
Automatisch erzeugte 15 xBRL-CSV-Tabellen mit Validierung
IKT-Risikobewertung
Tabellenformeln, uneinheitliche Methodik
Automatisierte 5x5-Matrix mit Prüfpfad
Vorfallsmeldung
E-Mail-Ketten, manuelle Fristenverfolgung
Countdown 4 Std. / 72 Std. / 1 Monat mit Auto-Eskalation
Drittparteienrisiko
Dienstleisterliste ohne Bewertung und Konzentrationssicht
Automatische Bewertung über 5 Dimensionen mit Konzentrationswarnungen
Aufsicht des Leitungsorgans
Kein Nachweispfad für Article 5(2)
Digitale Freigaben, Schulungsnachweise, Aufsichtsprotokoll
Gap-Analyse
Einmaliges Beratungsmandat, statisches PDF
Lebende Bewertung mit Roadmap und Fortschrittsverfolgung

DORA, beantwortet.

Wissen Sie, wo Sie bei DORA stehen bevor Ihre Behörde es weiß.

Starten Sie mit einem kostenlosen Gap-Bericht über alle DORA-Bereiche - 10 Minuten, ohne E-Mail zum Start.

✓ In jedem kostenpflichtigen Plan: in 90 Tagen auditbereit oder Sie erhalten Ihr Geld zurück*

10 Minuten · ohne E-Mail zum Start · ohne Kreditkarte · bleibt Ihnen erhalten