Bankgeschäft in Saudi-Arabien, ausgerichtet am SAMA-Rahmenwerk.
Venvera ist Compliance-Software für das SAMA CSF, das Cyber Security Framework der saudischen Zentralbank, und hält dessen Domänen, Subdomänen, Kontrollen und Reifegrade prüfungsbereit für Ihre Aufsicht durch die SAMA, ohne dass Sie die Nachweise in jedem Prüfzyklus neu aufbauen müssen.
SAMA CSF Compliance-Software mit integrierter Reifegradbewertung
Venvera ist Compliance-Software für das SAMA CSF, gebaut für die Mitgliedsorganisationen unter Aufsicht der saudischen Zentralbank: Banken, Versicherer und Rückversicherer, Finanzierungsgesellschaften, Kreditauskunfteien und die Finanzmarktinfrastruktur. Venvera bildet das Cyber Security Framework in 4 Domänen und 32 Subdomänen ab, bewertet jede davon am 6-stufigen Reifegradmodell, nach dem die SAMA Sie beurteilt, und benennt die Nachweise hinter jeder Bewertung. Weil die SAMA Stufe 3 oder höher erwartet, bleibt der Abstand zum Zielwert je Subdomäne sichtbar, und die Arbeitsmappe für die regelmäßige Selbstbewertung wird aus demselben lebenden Datenbestand exportiert.
Was ist das SAMA CSF, und warum können Sie es nicht übergehen?
Das SAMA Cyber Security Framework (v1.0, Mai 2017) ist das verpflichtende Cybersicherheitsregime der saudischen Zentralbank für jede Organisation unter ihrer Aufsicht: Banken, Versicherungs- und Rückversicherungsunternehmen, Finanzierungsgesellschaften, Kreditauskunfteien und die Finanzmarktinfrastruktur. Es ist prinzipienbasiert, gegliedert in 4 Domänen, 32 Subdomänen und rund 118 Kontrollanforderungen, und wird an einem 6-stufigen Reifegradmodell gemessen, von 0 „nicht vorhanden“ bis 5 „adaptiv“. Es ist kein Gütesiegel, das Sie freiwillig anstreben: Die SAMA schreibt es ihren Mitgliedsorganisationen vor, Ihr Reifegrad wird an einem Zielwert von Stufe 3 oder höher gemessen, und Defizite kommen in einer aufsichtlichen Prüfung ans Licht und ziehen aufsichtliche Maßnahmen nach sich. Venvera hält jede Subdomäne bewertet, jede Kontrolle belegt und die Arbeitsmappe für die regelmäßige Selbstbewertung einreichungsbereit, sodass die nächste Prüfung ein Bericht ist, den Sie exportieren, und kein Projekt, das Sie erst beginnen.

Kennen Sie Ihren SAMA-Reifegrad, bevor der Prüfer ihn kennt.
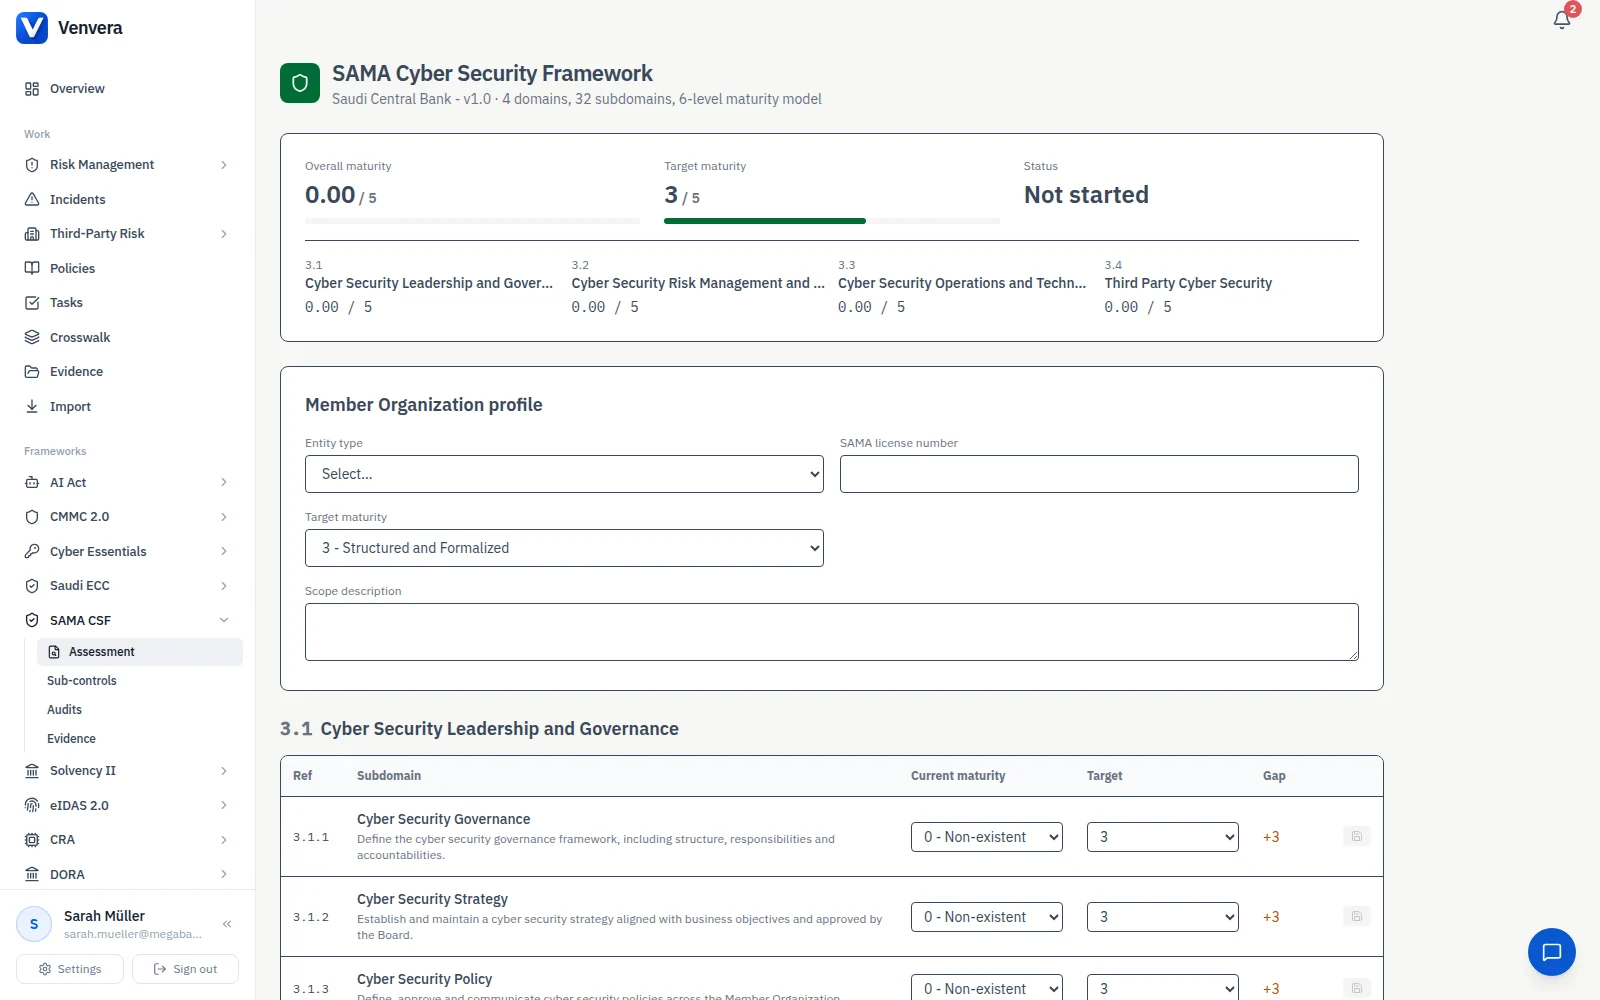
Die SAMA verlangt eine regelmäßige Selbstbewertung auf ihrem 6-stufigen Reifegradmodell, von 0 „nicht vorhanden“ bis 5 „adaptiv“, und erwartet von Mitgliedsorganisationen Stufe 3 oder höher. Venvera bewertet jede Subdomäne nach aktuellem und angestrebtem Reifegrad, berechnet die Werte je Domäne und insgesamt in Echtzeit und zeigt die Lücken, die Sie unter den Zielwert drücken. So wird aus dem jährlichen Kraftakt in der Tabelle ein lebendes Dashboard.
- 6-stufiges Reifegradmodell, je Subdomäne gegen Ihren Zielwert bewertet
- Ist- und Zielwert je Subdomäne mit automatisch berechneter Lücke
- Reifegrad je Domäne und insgesamt, mit Verlauf über die Zeit
- Nachweisnotizen auf Ebene der Subdomäne
- Freigabeablauf für die Einreichung der regelmäßigen Selbstbewertung bei der SAMA
Governance auf Vorstandsebene, so belegt, wie die SAMA es erwartet.
Abschnitt 3.1 nimmt den Vorstand für die Cybersicherheit in die Pflicht und verlangt einen Ausschuss unter dem Vorsitz einer unabhängigen leitenden Führungskraft. Venvera verfolgt die Geschäftsordnung des Ausschusses, Sitzungsrhythmus und Tagesordnung, die Anforderungen an die Bestellung des CISO einschließlich des Aspekts der saudischen Staatsangehörigkeit sowie den gesamten Lebenszyklus der Cybersicherheitsrichtlinie mit Billigung durch den Vorstand, alles belegt für die Prüfer der SAMA.
- Geschäftsordnung, Mitglieder und Sitzungsprotokoll des Cybersicherheitsausschusses
- Verfolgung der CISO-Rolle: Bestellung, Qualifikationen, Unbedenklichkeitserklärung der SAMA
- Lebenszyklus der Cybersicherheitsrichtlinie mit Ablauf zur Billigung durch den Vorstand
- Ausrichtung der Strategie an der Cybersicherheitsstrategie des Bankensektors
- Sensibilisierungs- und rollenspezifische Schulungsprogramme, bis zum Abschluss verfolgt
Steuern Sie Risiko, Audit und regulatorischen Wandel als ein Programm.
Abschnitt 3.2 verlangt einen strukturierten Risikoprozess, die laufende Beobachtung regulatorischer Änderungen der SAMA und des Königreichs, die Ausrichtung an internationalen Standards, regelmäßige Wirksamkeitsprüfungen und unabhängige Audits. Venvera verbindet sein Risikoregister, einen Feed mit regulatorischen Updates und das Audit-Log, sodass die gesamte Domäne als ein einziges Programm läuft statt als fünf unverbundene Einzelvorhaben.
- Cybersicherheits-Risikoregister nach der Risikomethodik der SAMA
- Feed mit regulatorischen Updates zu Rundschreiben der SAMA und Vorgaben des Königreichs
- Zuordnung zu ISO 27001:2022, NIST CSF 2.0 und PCI DSS v4
- Regelmäßige Wirksamkeitsprüfungen mit Verfolgung von KPIs und KRIs
- Planung interner und externer Audits, Feststellungen und Behebung
Siebzehn operative Subdomänen, ein lebender Kontrollkatalog.
Abschnitt 3.3 ist das operative Herzstück des Rahmenwerks: 17 Subdomänen von der Personalüberprüfung bis zum Schwachstellenmanagement, zu Zahlungssystemen und elektronischen Bankdienstleistungen. Venvera stellt jede davon als Checkliste von Kontrollanforderungen mit Status, Verantwortlichem und Nachweislink dar und wendet die Ausnahmen für Banken und Nichtbanken bei 3.3.12 und 3.3.13 automatisch an, sodass der Umfang Ihrem Unternehmenstyp entspricht, ohne dass Sie ihn von Hand herleiten müssen.
- Alle 17 Subdomänen zu Betrieb und Technologie getrennt verfolgt
- Anwendbarkeit für Banken und Nichtbanken automatisch berücksichtigt
- Kontrollverantwortliche mit Freigabe und Nachweislink je Kontrollanforderung
- Integriertes Vorfallsmanagement, verknüpft mit der Subdomäne für Vorfälle
- Zyklus des Schwachstellenmanagements, ausgerichtet an KRI-gesteuerten SLAs

Schließen Sie die Drittparteienlücke, die SAMA-Prüfer am häufigsten beanstanden.
Abschnitt 3.4 mit Dienstleisterverträgen, Auslagerungs-Governance und Cloud zählt zu den am häufigsten genannten Lücken in SAMA-Bewertungen. Venvera verbindet sein Drittparteienmodul direkt mit den Subdomänen zur Auslagerung: Zu jedem Lieferanten sind die von der SAMA geforderten Klauseln, die Fragebogenergebnisse und die Sicht auf Unterauftragsvergaben hinterlegt, und Cloud-Anbieter werden gesondert verfolgt, mit dem Status der Datenlokalisierung und Nachweisen zur geteilten Verantwortung.
- Vertragsklauseln der Dienstleister, verfolgt gegen die Kontrollanforderungen aus 3.4.1
- Auslagerungs-Governance mit Einstufung der Kritikalität von Diensten
- Register der Cloud-Anbieter mit einer Matrix der geteilten Verantwortung
- Sicht auf Unterauftragsketten mit Abbildung bis zur n-ten Partei
- Nachweise zur Datenlokalisierung für die Vorgaben zur Datenhaltung im KSA

Erzeugen Sie die Arbeitsmappe für die SAMA-Einreichung aus Live-Daten.
Die SAMA erwartet einen aktiv eingebundenen Vorstand und eine saubere Selbstbewertung. Venvera erstellt die Präsentation für den Cybersicherheitsausschuss, die Arbeitsmappe der regelmäßigen Selbstbewertung zur Einreichung und das Nachweispaket für Prüfer, jeweils vorausgefüllt aus Ihren Live-Daten. Kein Kopieren und Einfügen zwischen GRC-Tool und Word in der Woche vor einer Prüfung.
- Vorstandspräsentation des Cybersicherheitsausschusses als PDF oder DOCX
- Export der Arbeitsmappe für die regelmäßige SAMA-Selbstbewertung
- Nachweispaket für Prüfer je Subdomäne
- Trendberichte zu KRIs und KPIs für den Vorstand
- Verfolgung von Risikoakzeptanzen und Ausnahmegenehmigungen nach Anhang D des SAMA CSF

Die Tabelle oder Venvera.
SAMA CSF, beantwortet.
Leitfäden zum SAMA CSF
- Die Anforderungen des SAMA CSF erklärtVier Domänen, 32 Subdomänen und Reifegradstufe 3 als Untergrenze, dazu die Anhebung auf Stufe 4, die Banken 2019 auferlegt wurde.
- Audit nach SAMA CSF: Was Sie erwartetWie die SAMA Ihre Selbstbewertung prüft und auditiert, welche Nachweise Stufe 3 belegen und wie der Weg zur Ausnahmegenehmigung nach Anhang D aussieht.
- SAMA CSF: Was die Compliance-Kosten treibtDie SAMA veröffentlicht keinen Preis, deshalb kalkuliert ein ehrliches Budget die Pflichten: einen von der SAMA bestätigten CISO, Stufe 3, jährliche Penetrationstests.
- SAMA CSF und ISO 27001 im VergleichWarum ein Zertifikat einen großen Teil eines SAMA-Programms aufbaut, aber nichts davon ersetzt, und welche SAMA-Regeln die Norm nie verlangt.
- Saudi NCA ECC und SAMA CSF im VergleichWann ein Finanzinstitut beiden unterliegt und bei welchen Regeln die beiden voneinander abweichen.
- Kaufberatung: Compliance-Software für das SAMA CSFWas Sie vor dem Kauf prüfen sollten: den Kontrollbaum, den Reifegrad als Status und Nachweise, die je Artefakt ablaufen.
Machen Sie sich bereit für die SAMA-Aufsicht.
Starten Sie mit einem kostenlosen Gap-Bericht über die Domänen des SAMA CSF: 10 Minuten, ohne E-Mail zum Start.
✓ In jedem kostenpflichtigen Plan: in 90 Tagen auditbereit oder Sie erhalten Ihr Geld zurück*
10 Minuten · ohne E-Mail zum Start · ohne Kreditkarte · bleibt Ihnen erhalten