Ohne Sicherheit kein Verkauf mehr ab dem 11. Dezember 2027.
Der Cyber Resilience Act (Cyberresilienzverordnung, Verordnung (EU) 2024/2847) macht Cybersicherheit zur gesetzlichen Pflicht für jedes Produkt mit digitalen Elementen, das in der EU verkauft wird. Venvera ist CRA-Compliance-Software, die die Verordnung in ein zugeschnittenes, nachverfolgbares Programm übersetzt: welche Produkte in den Anwendungsbereich fallen, was ein Hersteller bauen und nachweisen muss und wie Sie vor der Frist konform werden, statt danach Produkte vom Markt nehmen zu müssen.
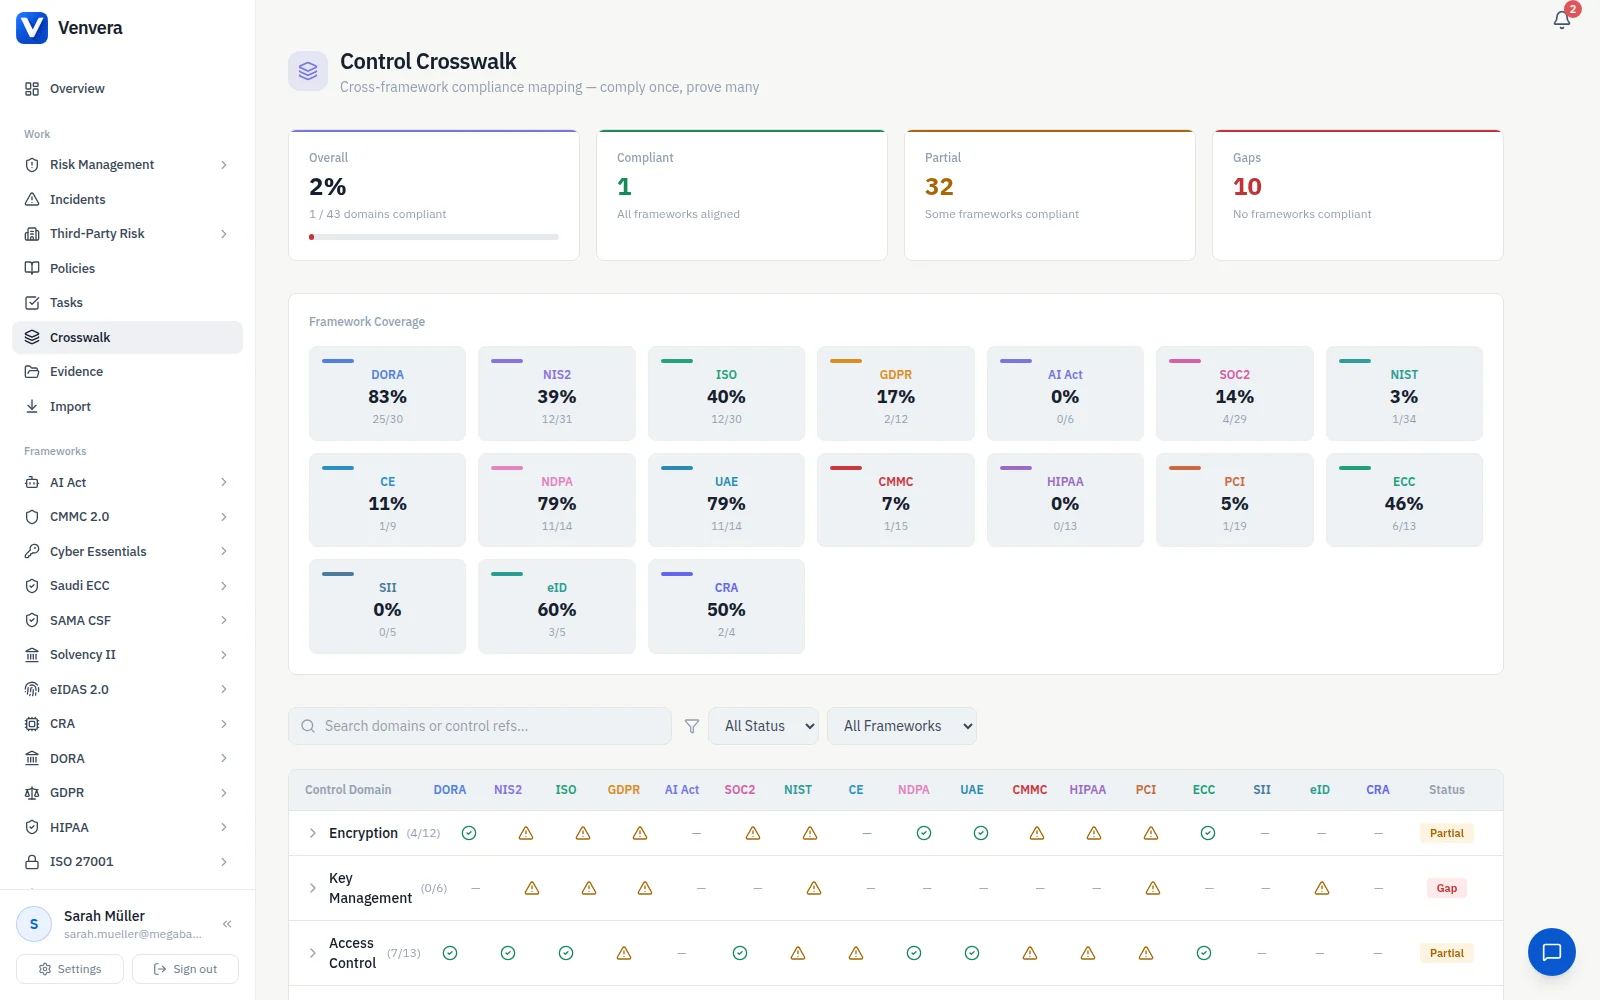
Wie viel von Cyber Resilience Act erfüllen Sie bereits?
Wählen Sie das Rahmenwerk, das Sie bereits umsetzen. Jeder Kontrollbereich, der in beiden vorkommt, wird mit der Anforderungsreferenz auf beiden Seiten aufgeführt, sodass Sie den wiederverwendbaren Teil Ihres bestehenden Programms sehen, bevor Sie neue Arbeit planen.
Eine Zeile bedeutet, dass die beiden Anforderungen denselben Bereich abdecken, sodass eine Umsetzung und ein Satz Nachweise in der Regel beiden dienen können. Das heißt nicht, dass die Erfüllung der einen die andere zertifiziert: Jedes Rahmenwerk behält seinen eigenen Geltungsbereich, Wortlaut und seine eigene Bewertung, und manche Anforderungen haben gar kein Gegenstück. Verstehen Sie dies als Ausgangskarte für die Planung und prüfen Sie dann jede Zeile anhand des Anforderungstexts.
CRA-Compliance-Software für Produkte mit digitalen Elementen
Venvera ist CRA-Compliance-Software für Hersteller, Einführer und Händler, die nach der Verordnung (EU) 2024/2847 Produkte mit digitalen Elementen auf dem EU-Markt in Verkehr bringen. Dazu gehören 24 nachverfolgte Kontrollen: die grundlegenden Anforderungen aus Anhang I an sicheres Design und die Behandlung von Schwachstellen, die Software-Stückliste, der Unterstützungszeitraum für Sicherheitsupdates von mindestens fünf Jahren, Konformitätsbewertung und CE-Kennzeichnung sowie die Meldepflichten für aktiv ausgenutzte Schwachstellen. Jede Kontrolle benennt ihre Nachweise und die verantwortliche Person, und der Umsetzungsstand wird an der Frist zum 11. Dezember 2027 gemessen.
Was ist der CRA, und fallen Ihre Produkte darunter?
Der Cyber Resilience Act ist das erste EU-weite Gesetz, das verbindliche Cybersicherheitsanforderungen an Produkte mit digitalen Elementen stellt: Hardware und Software, die auf dem EU-Markt in Verkehr gebracht werden. Er ist am 10. Dezember 2024 in Kraft getreten. Der Anwendungsbereich richtet sich nach dem Produkt und nach Ihrer Rolle: Ein Produkt mit digitalen Elementen ist im Grunde jede Software oder Hardware, deren bestimmungsgemäße oder vernünftigerweise vorhersehbare Verwendung eine Datenverbindung zu einem Gerät oder Netz einschließt. Damit reicht der CRA weit über IoT hinaus, bis zu Firmware, Betriebssystemen, Bibliotheken und Software, die als Produkt verkauft wird. Hersteller tragen die grundlegenden Anforderungen (Anhang I): sicheres Design, Behandlung von Schwachstellen, eine SBOM, Sicherheitsupdates über einen Unterstützungszeitraum von mindestens fünf Jahren, Konformitätsbewertung und CE-Kennzeichnung. Einführer und Händler prüfen diese Arbeit. Die Meldepflichten für aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle gelten ab dem 11. September 2026, die vollständigen Pflichten ab dem 11. Dezember 2027. Venvera führt all das als CRA-Compliance-Software zusammen: Die grundlegenden Anforderungen und die Pflichten zur Behandlung von Schwachstellen werden Kontrollen zugeordnet, Konformität und SBOM werden nachverfolgt, und die Nachweise, die Sie bereits für NIS2, DORA und ISO 27001 vorhalten, werden wiederverwendet.
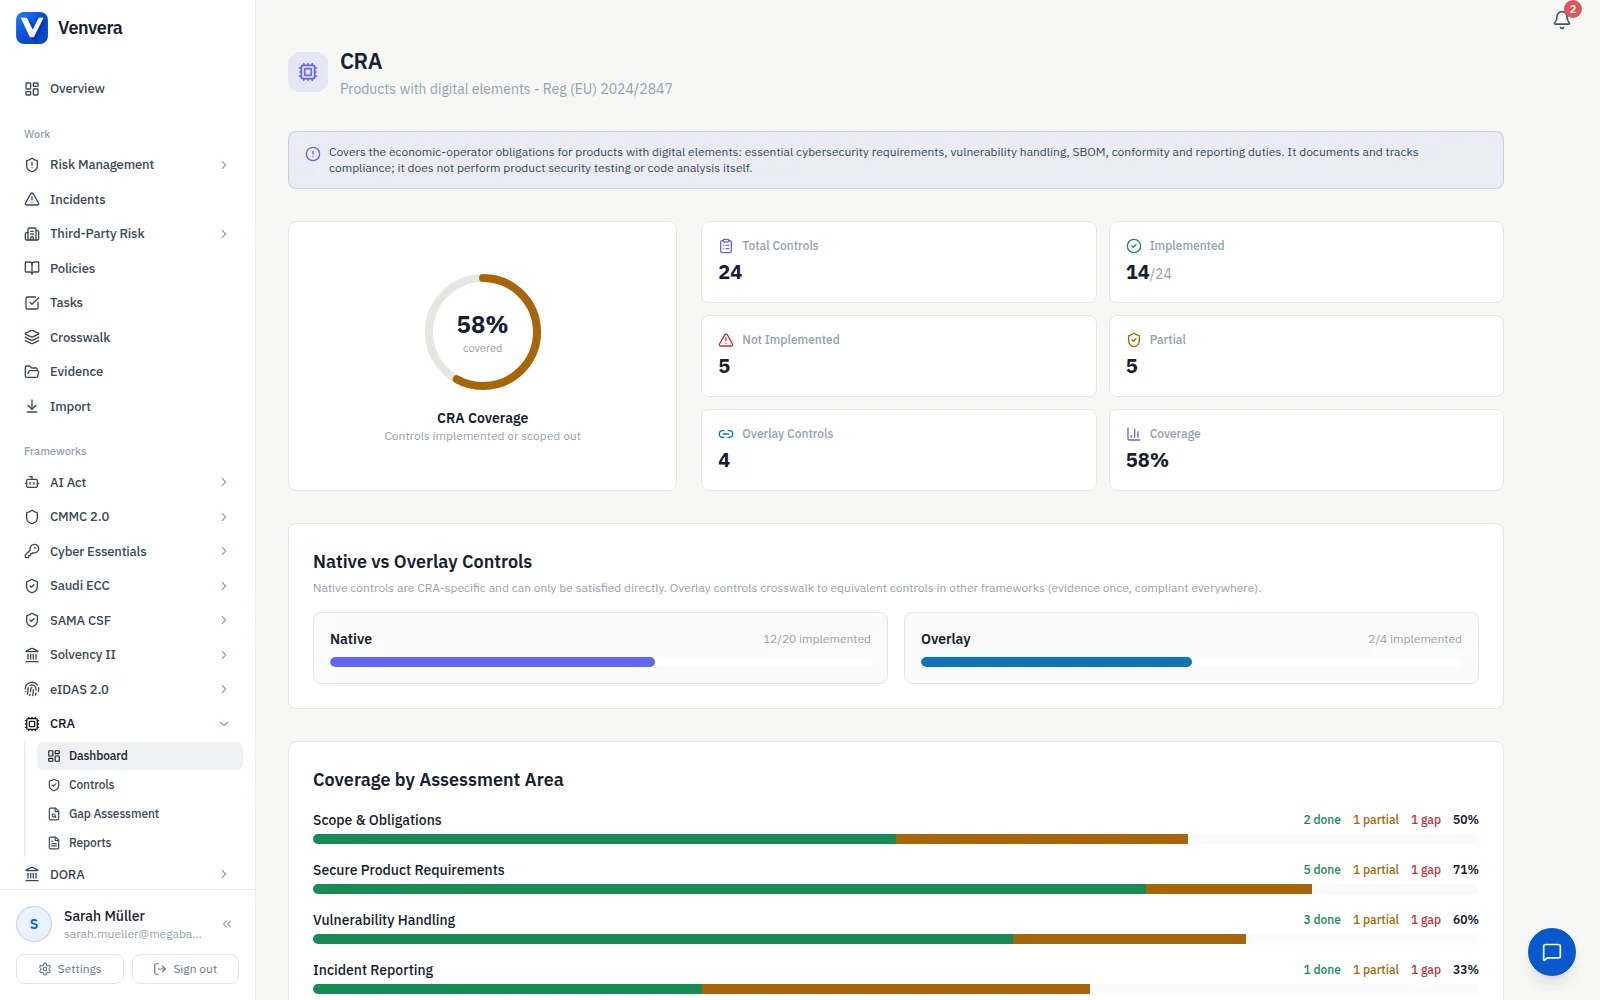
Klären Sie Produkt für Produkt, ob der CRA gilt.
Der Anwendungsbereich ist eine Prüfung von Produkt und Rolle, und eine falsche Einstufung verändert den gesamten Konformitätsweg. Venvera führt Sie hindurch: welche Produkte als Produkte mit digitalen Elementen gelten, wie jedes eingestuft ist (Standardkategorie, wichtiges Produkt der Klasse I oder II oder kritisches Produkt) und ob Sie für jedes als Hersteller, Einführer oder Händler handeln. Die Feststellung ist dokumentiert, datiert und lässt sich erneut durchführen, wenn sich Ihre Produktlinie oder die Durchführungsrechtsakte ändern.
- Anwendbarkeit als Produkt mit digitalen Elementen, je Produkt geprüft
- Einstufung: Standardkategorie, wichtig (Klasse I/II) oder kritisch
- Rolle als Wirtschaftsakteur je Produkt (Hersteller, Einführer, Händler)
- Ein dokumentierter, datierter Anwendungsbereich, den Sie einer Marktüberwachungsbehörde vorlegen können
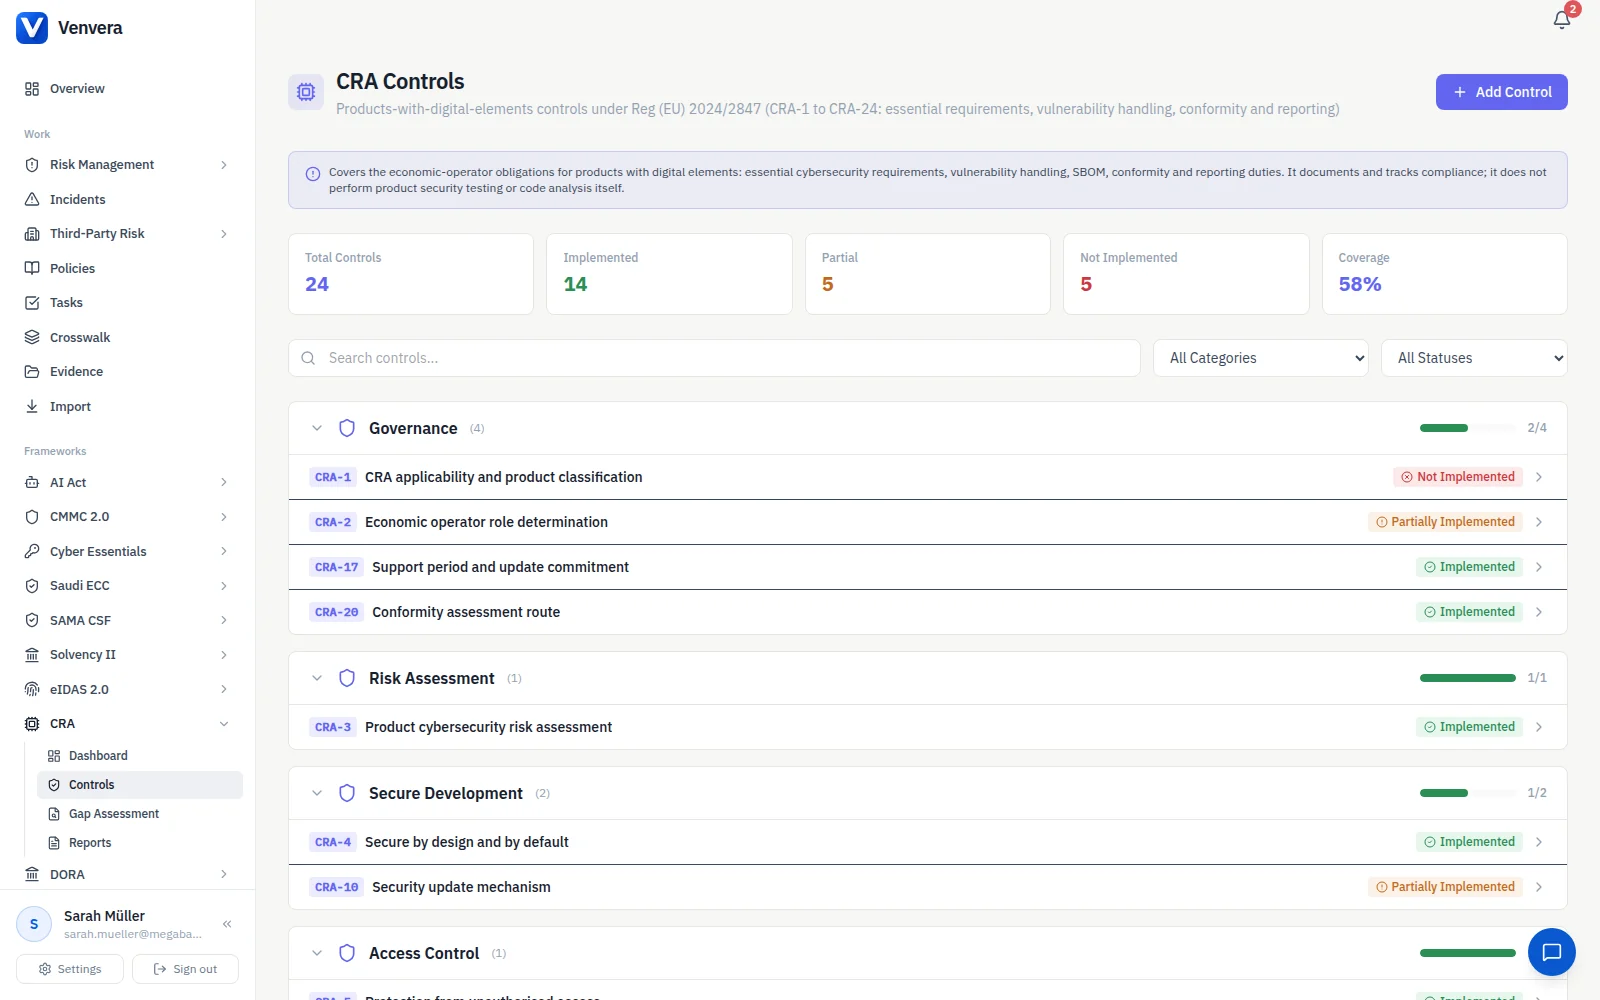
Bauen Sie nach Anhang I, und belegen Sie es.
Die Kernpflicht des Herstellers lautet: Produkte werden sicher ausgeliefert. Venvera verfolgt die Anforderungen aus Anhang I Teil I als Kontrollen mit Nachweisen: eine sichere Standardkonfiguration, keine bekannten ausnutzbaren Schwachstellen, Schutz vor unbefugtem Zugriff, Vertraulichkeit und Integrität von Daten, Datenminimierung, Verfügbarkeit und Widerstandsfähigkeit gegen Denial-of-Service, eine begrenzte Angriffsfläche und die Aktualisierbarkeit. Welche Anforderungen gelten und wie, ergibt sich aus einer dokumentierten Risikobewertung je Produkt, die Venvera neben den Kontrollen vorhält.
- Bewertung der Cybersicherheitsrisiken je Produkt, dokumentiert und abgelegt
- Sicherheitseigenschaften nach Anhang I Teil I als nachverfolgte Kontrollen
- Sichere Standardkonfiguration und keine bekannten ausnutzbaren Schwachstellen, konsequent eingehalten
- Anforderungen an Verfügbarkeit, Integrität und Angriffsfläche belegt
SBOM, Offenlegung und Updates über den gesamten Unterstützungszeitraum.
Anhang I Teil II ist ein Prozess, keine einmalige Aufgabe. Venvera verfolgt die gesamte Mechanik der Schwachstellenbehandlung: eine Software-Stückliste in maschinenlesbarem Format, eine veröffentlichte Richtlinie zur koordinierten Offenlegung von Schwachstellen, einen Behandlungsprozess, der Schwachstellen unverzüglich behebt und Sicherheitshinweise herausgibt, regelmäßige Sicherheitstests sowie einen festgelegten Unterstützungszeitraum von mindestens fünf Jahren, in dem durchgehend Updates verfügbar sind. Ablaufdaten für Nachweise halten SBOM und Tests aktuell, statt sie veralten zu lassen.
- Software-Stückliste (SBOM), laufend gepflegt statt einmalig erstellt
- Veröffentlichte Richtlinie zur koordinierten Offenlegung von Schwachstellen
- Schwachstellenbehandlung mit Sicherheitshinweisen und zeitnahen Sicherheitsupdates
- Unterstützungszeitraum (mindestens fünf Jahre) festgelegt und kommuniziert
Die 24-Stunden-Uhr, auf derselben Engine wie NIS2 und DORA.
Ab dem 11. September 2026 müssen aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle über die zentrale Meldeplattform an das als Koordinator benannte CSIRT und an die ENISA gemeldet werden: Frühwarnung binnen 24 Stunden, Meldung binnen 72 Stunden, danach ein Abschlussbericht. Venvera führt diese Uhren auf derselben Melde-Engine wie Ihre Fristen aus NIS2 und DORA. So ist die Pflicht sichtbar, terminiert und belegt, statt in Hektik zu enden, wenn eine CVE auftaucht.
- Meldung aktiv ausgenutzter Schwachstellen und schwerwiegender Sicherheitsvorfälle, nachverfolgt
- Fristen für die Frühwarnung binnen 24 Stunden und die Meldung binnen 72 Stunden
- Eine Melde-Engine, gemeinsam genutzt mit den Pflichten aus NIS2 und DORA
- Information betroffener Nutzer als Nachweis erfasst
Ihre Arbeit für NIS2 und DORA zählt auch hier.
Die meisten CRA-Kontrollen sind keine neue Arbeit. Sichere Entwicklung, Schwachstellenmanagement, Risikobewertung, Vorfallsmeldung, Sorgfaltsprüfung bei Lieferanten und Komponenten sowie Sicherheitstests überschneiden sich mit Kontrollen, die Sie bereits für NIS2, DORA, ISO 27001 und SOC 2 belegen. Venvera ordnet sie einander zu: Sobald Sie eine Kontrolle nachweisen, ist die entsprechende CRA-Kontrolle erfüllt. Evidence Autopilot fordert dann nur die echten CRA-spezifischen Lücken bei den richtigen Ansprechpartnern der jeweiligen Bereiche an und fragt erneut nach, wenn Nachweise ablaufen.
- Überschneidende Kontrollen automatisch erfüllt aus NIS2, DORA, ISO 27001 und SOC 2
- CRA-spezifische Pflichten (SBOM, CE-Kennzeichnung, Meldung an die ENISA) nie automatisch als erfüllt gewertet
- Evidence Autopilot holt die fehlenden Nachweise per Anfrage ohne Anmeldung ein
- Sicherheit von Drittkomponenten, gemeinsam genutzt mit Ihrem Lieferantenregister
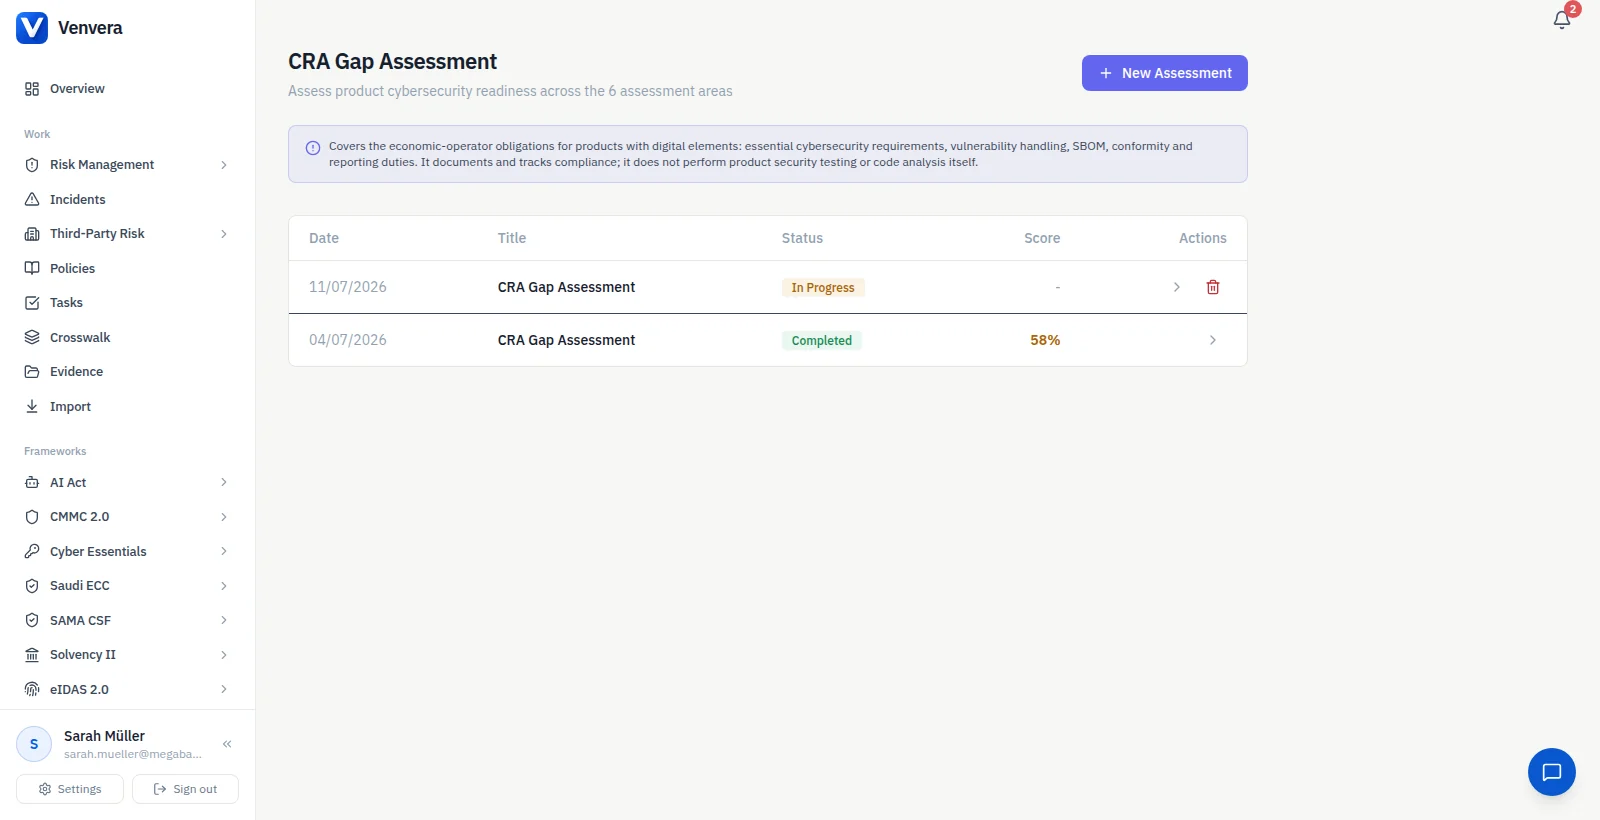
CE-Kennzeichnung, Erklärung und Dokumentation, nachverfolgt.
Konformität ist der Papierkram, der Ihnen den Verkauf erlaubt. Venvera verfolgt den Weg dorthin: das Konformitätsbewertungsverfahren für Ihre Produktklasse, die technische Dokumentation, die vor dem Inverkehrbringen erstellt und zehn Jahre aufbewahrt wird, die EU-Konformitätserklärung, die CE-Kennzeichnung und klare Nutzerinformationen einschließlich des Enddatums des Unterstützungszeitraums. Eine Gap-Analyse bewertet Ihre Organisation in allen CRA-Bereichen und liefert einen priorisierten Maßnahmenplan mit Verantwortlichen und Aufwand, nachverfolgt bis zum 11. Dezember 2027.
- Konformitätsbewertungsverfahren je Produktklasse ausgewählt
- Technische Dokumentation (Anhang VII) und EU-Konformitätserklärung
- CE-Kennzeichnung und Nutzerinformationen mit Enddatum des Unterstützungszeitraums
- Vorstandsreife Zusammenfassung des Umsetzungsstands per Klick
Die Tabelle oder Venvera.
Der Cyber Resilience Act, beantwortet.
CRA-Leitfäden
- Die Anforderungen des Cyber Resilience Act erklärtDie 13 Produkteigenschaften und 8 Pflichten zur Schwachstellenbehandlung in Anhang I, die Pflichten nach Art. 13 und die Meldungen nach Art. 14.
- Cyber Resilience Act vs. NIS2 vs. DORAProdukte, Einrichtungen und der Finanzsektor: Anwendungsbereich, Termine, Meldefristen und Bußgelder im direkten Vergleich.
- Anwendungsbereich des Cyber Resilience Act: für wen er giltDie Prüfung nach Art. 2 Punkt für Punkt, die Begriffsbestimmungen aus Art. 3, die über Grenzfälle entscheiden, und was ausgenommen ist.
- CRA-Sanktionen und Fristen: was wann giltDie drei Obergrenzen aus Art. 64, zugeordnet zu den Terminen aus Art. 71, und was Art. 69 für Produkte bedeutet, die bereits auf dem Markt sind.
- Kosten der CRA-Compliance: was Sie einplanen solltenDie Schätzung von 29 Milliarden EUR, heruntergebrochen auf einen einzelnen Hersteller, und die Posten, die sie auslässt.
- Wie lange dauert die CRA-Compliance?Die fünf Phasen, warum die ehrliche Spanne 12 bis 24 Monate beträgt, und das Datum, auf das Sie hinplanen sollten.
- Ein CRA-Compliance-Tool auswählenDie fünf Aufgaben, die ein Tool erfüllen muss, wo eine Tabellenkalkulation an ihre Grenzen stößt, und 12 Fragen an jeden Anbieter.
- CRA-Bußgelder und Sanktionen: was Sie tatsächlich riskierenDie drei Obergrenzen aus Art. 64, was jede Stufe auslöst und wer sie verhängt.
- CRA-Fristen für 2026 und 2027Jeder Meilenstein vom Inkrafttreten bis zur vollen Anwendung und was jeweils zu tun ist.
- Wer muss den CRA einhalten?Die Prüfung auf digitale Elemente, die drei Wirtschaftsakteure sowie Anhang III und IV.
Wissen Sie, wo Sie beim CRA stehen, lange vor 2027.
Starten Sie mit einem kostenlosen Gap-Bericht über alle CRA-Bereiche: 10 Minuten, ohne E-Mail zum Start.
✓ In jedem kostenpflichtigen Plan: in 90 Tagen auditbereit oder Sie erhalten Ihr Geld zurück*
10 Minuten · ohne E-Mail zum Start · ohne Kreditkarte · bleibt Ihnen erhalten