Gewinnen Sie britische Aufträge mit Cyber Essentials.
Venvera ist Compliance-Software für Cyber Essentials, die den Geltungsbereich festlegt und die fünf Kontrollen des NCSC belegt, bereit für die Zertifizierung und für Cyber Essentials Plus. Das ist die Grundlage, die die britische Regierung und Einkäufer großer Unternehmen verlangen, bevor sie Sie auf ihre Lieferantenliste setzen.
Wie viel von Cyber Essentials erfüllen Sie bereits?
Wählen Sie das Rahmenwerk, das Sie bereits umsetzen. Jeder Kontrollbereich, der in beiden vorkommt, wird mit der Anforderungsreferenz auf beiden Seiten aufgeführt, sodass Sie den wiederverwendbaren Teil Ihres bestehenden Programms sehen, bevor Sie neue Arbeit planen.
Eine Zeile bedeutet, dass die beiden Anforderungen denselben Bereich abdecken, sodass eine Umsetzung und ein Satz Nachweise in der Regel beiden dienen können. Das heißt nicht, dass die Erfüllung der einen die andere zertifiziert: Jedes Rahmenwerk behält seinen eigenen Geltungsbereich, Wortlaut und seine eigene Bewertung, und manche Anforderungen haben gar kein Gegenstück. Verstehen Sie dies als Ausgangskarte für die Planung und prüfen Sie dann jede Zeile anhand des Anforderungstexts.
Cyber Essentials Compliance-Software für die fünf Kontrollen des NCSC
Venvera ist Compliance-Software für Cyber Essentials, gemacht für britische Organisationen, die sich über IASME zertifizieren lassen. Die Plattform legt Ihren Geltungsbereich fest und verfolgt dann 24 Kontrollen über die fünf technischen Kontrollthemen des NCSC: Firewalls, sichere Konfiguration, Management von Sicherheitsupdates, Benutzerzugriffskontrolle und Malware-Schutz. Jede Kontrolle benennt die Nachweise, die ein Prüfer erwartet, einschließlich des 14-tägigen Fensters für Patches bei Updates mit kritischem oder hohem Schweregrad und der Entfernung nicht mehr unterstützter Software. Ihre Antworten aus der Selbstbewertung, das jährliche Verlängerungsdatum und die zusätzlichen technischen Tests, die Cyber Essentials Plus mit sich bringt, liegen in derselben Akte.
Was ist Cyber Essentials, und warum verlangen britische Auftraggeber das Zertifikat?
Cyber Essentials ist eine von der britischen Regierung getragene Zertifizierung, entwickelt vom NCSC und betrieben von IASME, die auf fünf technischen Kontrollen beruht, die rund 80 % der gängigen Cyberangriffe abwehren. Wirtschaftlich zählt sie, weil sie zwingende Voraussetzung ist, um sich auf viele britische Regierungsaufträge zu bewerben, die personenbezogene oder sensible Daten berühren, und weil Generalunternehmer und Einkäufer großer Unternehmen sie zunehmend verlangen, bevor sie Sie in ihre Lieferantenliste aufnehmen. Die Zertifizierung, ergänzt um den Schritt zum geprüften Cyber Essentials Plus, öffnet Ihnen diese Ausschreibungen und bringt Sie durch die Lieferantenprüfung, statt dass Sie schon an der Schwelle des Einkaufs aussortiert werden.
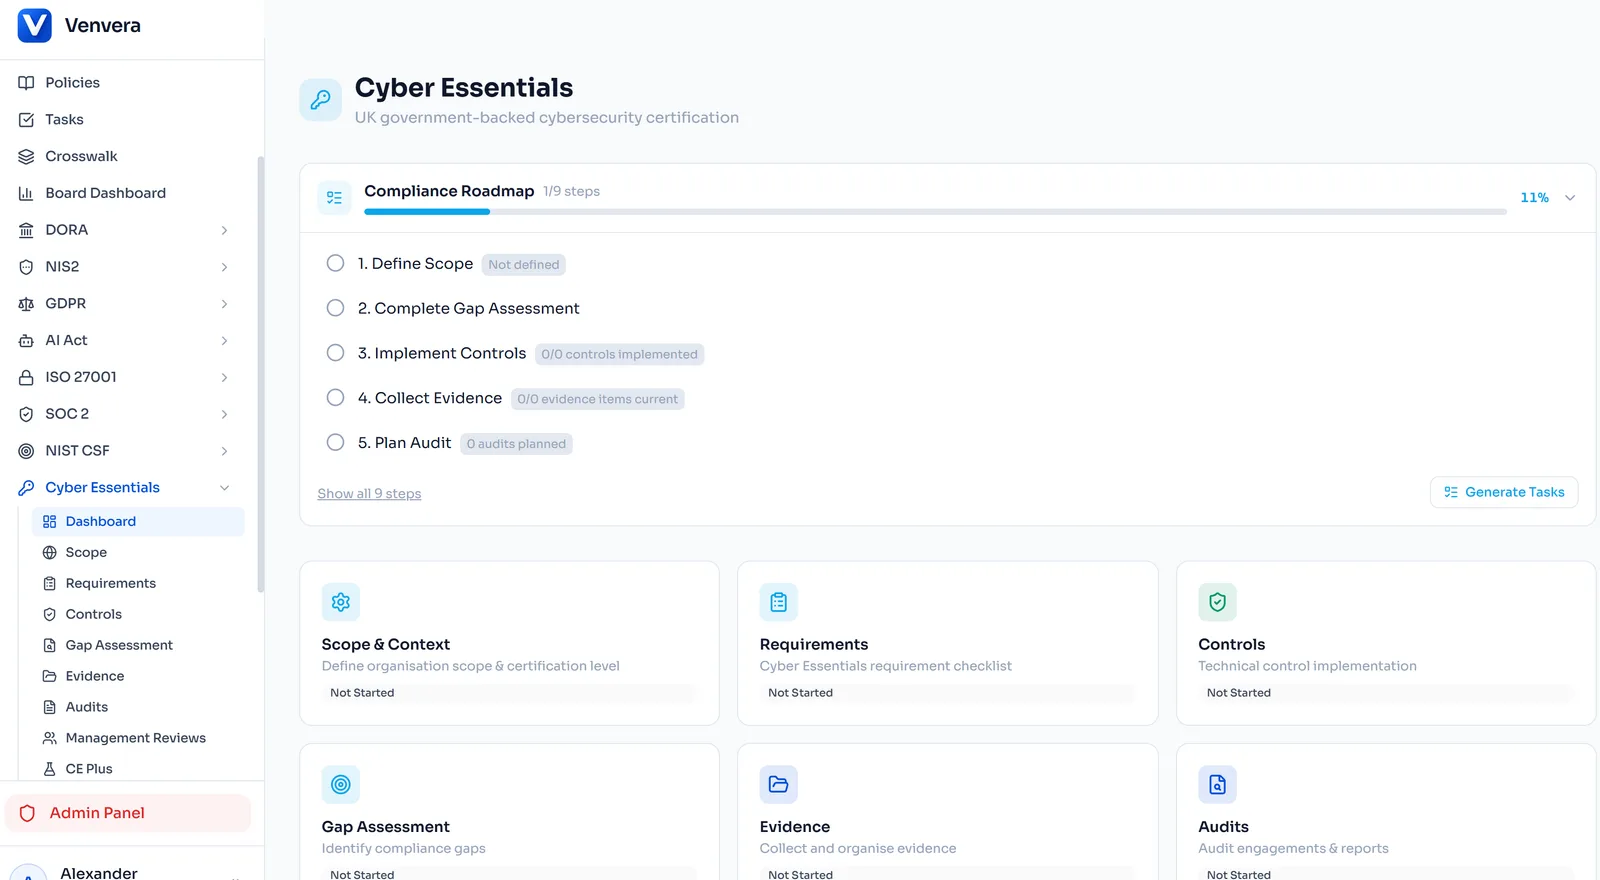
Jede der fünf Kontrollen des NCSC, bewertet, bevor Sie einreichen.
Cyber Essentials wird an fünf technischen Kontrollen gemessen, und Venvera bewertet Sie an jeder davon mit genau dem Fragenkatalog von IASME: Firewalls, sichere Konfiguration, Management von Sicherheitsupdates, Benutzerzugriffskontrolle und Malware-Schutz. Jede Kontrolle ist in ihre konkreten Kriterien für Bestehen oder Nichtbestehen aufgeschlüsselt, sodass Sie wissen, ob Sie bestehen würden, bevor Sie die Prüfungsgebühr zahlen, und nicht erst danach.
- Firewalls: Regeln der Perimeter-Firewall und Konfiguration des Internet-Gateways
- Sichere Konfiguration: Standardpasswörter geändert, unnötige Dienste entfernt
- Management von Sicherheitsupdates: kritische Patches innerhalb von 14 Tagen eingespielt
- Benutzerzugriffskontrolle: minimale Rechte, eindeutige Konten, getrennte Administratorkonten
- Malware-Schutz: Anti-Malware, Allowlisting oder Sandboxing geprüft

Ziehen Sie die Grenze Ihrer Zertifizierung, bevor der Prüfer sie infrage stellt.
Ein vager Geltungsbereich ist der schnellste Weg, durchzufallen. Venvera hilft Ihnen, genau zu dokumentieren, welche Geräte, Netzwerke, Cloud-Dienste und Standorte innerhalb Ihrer Grenze liegen, Ihre Geräte an der Netzwerkgrenze festzulegen und BYOD sowie mobil arbeitende Beschäftigte zu berücksichtigen. So sieht der Prüfer vom ersten Tag an einen sauberen, belastbaren Geltungsbereich.
- Geräteinventar: Desktops, Laptops, Server und Mobilgeräte
- Abbildung der Netzwerkgrenze mit Identifizierung von Firewalls und Gateways
- Cloud-Dienste nach dem Modell der geteilten Verantwortung im Geltungsbereich erfasst
- BYOD und Regelungen zur mobilen Arbeit dokumentiert
- Diagramm des Geltungsbereichs, bereit zur Einreichung beim Prüfer
Finden Sie jede Lücke, solange noch Zeit ist, sie zu schließen.
Führen Sie eine strukturierte Gap-Analyse durch, die Ihren aktuellen Stand jeder Anforderung von Cyber Essentials gegenüberstellt und Ihnen zeigt, was konform, teilweise konform oder nicht vorhanden ist. Venvera liefert einen priorisierten Maßnahmenplan, damit Ihr Aufwand dorthin fließt, wo die Zertifizierung tatsächlich davon abhängt.
- Lücken auf Anforderungsebene über alle fünf Kontrollen
- Dreistufige Bewertung: konform, teilweise, nicht konform
- Priorisierter Maßnahmenplan mit Aufwandsschätzungen
- Aufgaben mit Verantwortlichen und Fristen zugewiesen
- Ablauf zur Neubewertung, der Korrekturen vor der Einreichung bestätigt
Ein Nachweispaket für den Fragebogen und das Plus-Audit.
Sammeln und ordnen Sie die Belege für die Selbstbewertung und für den praktischen Test von Cyber Essentials Plus an einem Ort. Firewall-Konfigurationen, Patch-Berichte, Zugriffskontrolllisten, Ergebnisse der Anti-Malware-Prüfung: Jeder Beleg ist der Kontrolle zugeordnet, die er stützt, sodass Ihr Prüfer ein vollständiges Paket erhält statt einer Schnitzeljagd.
- Nachweise nach Kontrollbereich und Anforderung geordnet
- Jedes Format: Screenshots, PDFs, CSVs, Konfigurationsexporte
- Automatische Zeitstempel, damit die Aktualität nie infrage steht
- Vollständigkeits-Dashboard, das zeigt, was noch fehlt
- Export für den Prüfer, bereit für die Verifizierung bei Plus

Bestehen Sie das praktische Plus-Audit beim ersten Mal.
Cyber Essentials Plus ergänzt den Fragebogen um ein technisches Live-Audit, und ein nicht bestandenes Plus-Assessment kostet Sie Zeit und die Gebühr für den erneuten Test. Venvera führt Sie durch jeden Testbereich, den der Prüfer abdecken wird: externe und interne Schwachstellenscans, Abwehr bei E-Mail und Web sowie MFA in der Cloud. So finden Sie die Schwachstellen, bevor der Prüfer es tut.
- Checkliste zur Vorbereitung auf externe Schwachstellenscans
- Vorbereitung auf die interne Schwachstellenbewertung
- Test der E-Mail-Abwehr gegen schädliche Anhänge und Links
- Schutz beim Surfen gegen schädliche Downloads
- Multi-Faktor-Authentifizierung über alle Cloud-Dienste geprüft

Bleiben Sie zertifiziert, wenn die Ausschreibung danach fragt.
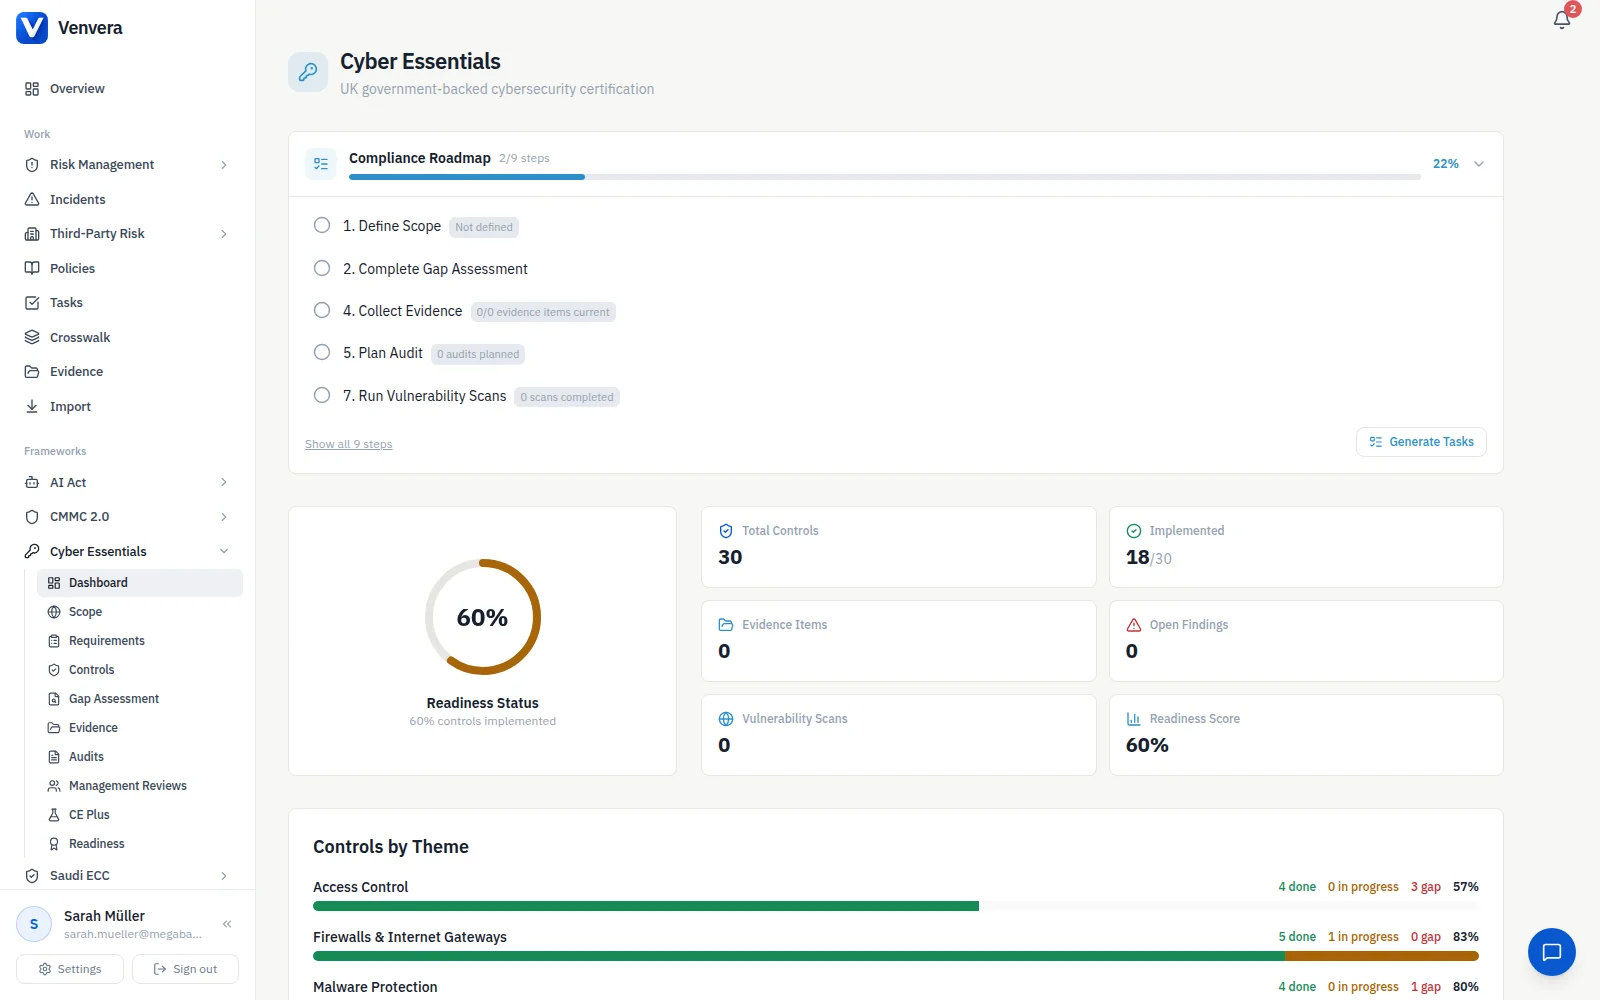
Ein Zertifikat, das zwischen zwei Verlängerungen abläuft, ist so gut wie keines, wenn eine Ausschreibung kommt. Ein Dashboard zeigt Ihre Bereitschaft über alle fünf Kontrollen, verfolgt Ihr Verlängerungsdatum im 12-Monats-Rhythmus und meldet den Moment, in dem eine Kontrolle aus der Konformität rutscht. So ist Ihr Zertifikat noch gültig, wenn der Einkauf prüft.
- Gesamtwert der Bereitschaft mit Aufschlüsselung je Kontrolle
- Anzeige der Einreichungsbereitschaft über die fünf Kontrollen
- Verlängerungsdatum im 12-Monats-Rhythmus verfolgt, mit frühzeitigen Erinnerungen
- Laufende Überwachung zwischen den Zertifizierungen
- Vergleich zum Vorjahr, der Verbesserungen sichtbar macht

Ihre Arbeit für Cyber Essentials zählt auch für ISO 27001 und NIST.
Cyber Essentials ist die Basis, nicht die Obergrenze. Venvera ordnet jede Kontrolle, die Sie umsetzen, ISO 27001 Annex A, dem NIST CSF und Ihren weiteren Rahmenwerken zu. So fließen die Nachweise zu Firewalls, Patching und Zugriffskontrolle, die Sie für die Zertifizierung sammeln, direkt in Ihr nächstes Audit ein, statt von Grund auf neu erstellt zu werden.
- Kontrollen zugeordnet zu ISO 27001, NIST CSF und weiteren Rahmenwerken
- Nachweise für Cyber Essentials rahmenwerkübergreifend wiederverwendet
- Überschneidungen der Abdeckung sehen, bevor Sie die nächste Zertifizierung beginnen
- Eine Kontrollbibliothek, die jedes Ihrer Rahmenwerke speist

Die Tabelle oder Venvera.
Cyber Essentials, beantwortet.
Werden Sie zertifizierungsbereit für die Ausschreibung.
Starten Sie mit einem kostenlosen Gap-Bericht über die fünf Kontrollen von Cyber Essentials: 10 Minuten, ohne E-Mail zum Start.
✓ In jedem kostenpflichtigen Plan: in 90 Tagen auditbereit oder Sie erhalten Ihr Geld zurück*
10 Minuten · ohne E-Mail zum Start · ohne Kreditkarte · bleibt Ihnen erhalten