Nigerianische Daten verarbeiten, konform mit dem NDPA.
Venvera ist NDPA-Compliance-Software für den Nigeria Data Protection Act und führt Ihre Rechtsgrundlagen, Betroffenenrechte, den Umgang mit Datenpannen und Ihr Verzeichnis der Verarbeitungstätigkeiten in einem Register, das Ihre Konformität gegenüber der Nigeria Data Protection Commission belegt.
Wie viel von Nigeria NDPA erfüllen Sie bereits?
Wählen Sie das Rahmenwerk, das Sie bereits umsetzen. Jeder Kontrollbereich, der in beiden vorkommt, wird mit der Anforderungsreferenz auf beiden Seiten aufgeführt, sodass Sie den wiederverwendbaren Teil Ihres bestehenden Programms sehen, bevor Sie neue Arbeit planen.
Eine Zeile bedeutet, dass die beiden Anforderungen denselben Bereich abdecken, sodass eine Umsetzung und ein Satz Nachweise in der Regel beiden dienen können. Das heißt nicht, dass die Erfüllung der einen die andere zertifiziert: Jedes Rahmenwerk behält seinen eigenen Geltungsbereich, Wortlaut und seine eigene Bewertung, und manche Anforderungen haben gar kein Gegenstück. Verstehen Sie dies als Ausgangskarte für die Planung und prüfen Sie dann jede Zeile anhand des Anforderungstexts.
NDPA-Compliance-Software für den Nigeria Data Protection Act 2023
Venvera ist NDPA-Compliance-Software für Organisationen, die personenbezogene Daten von Menschen in Nigeria nach dem Nigeria Data Protection Act 2023 verarbeiten. Venvera führt 24 verfolgte Kontrollen zu Rechtsgrundlage, Betroffenenrechten, Sicherheit der Verarbeitung, grenzüberschreitenden Übermittlungen und Rechenschaftspflicht, mit einem Verzeichnis der Verarbeitungstätigkeiten, einem Ablauf für Datenpannen mit 72-Stunden-Frist und den Aufgaben des Datenschutzbeauftragten im selben System. Jede Kontrolle benennt ihre Nachweise, sodass die Registrierung bei der Nigeria Data Protection Commission, die jährliche Compliance-Meldung und der Due-Diligence-Fragebogen eines Kunden aus einem einzigen Register beantwortet werden.
Was ist der NDPA, und warum müssen Sie die Einhaltung belegen?
Der Nigeria Data Protection Act 2023 ist das umfassende Datenschutzgesetz Nigerias, durchgesetzt von der Nigeria Data Protection Commission (NDPC). Er regelt die rechtmäßige Verarbeitung, die Betroffenenrechte, die Meldung von Datenpannen binnen 72 Stunden und grenzüberschreitende Übermittlungen, und er sieht empfindliche Sanktionen vor: bis zu 2 % des jährlichen Bruttoumsatzes für einen Verantwortlichen von erheblicher Bedeutung. Er ist nicht optional: Wenn Sie personenbezogene Daten von Menschen in Nigeria verarbeiten, erwartet die NDPC Registrierung, Verzeichnisse und eine jährliche Compliance-Meldung, und Ihre Kunden und Partner verlangen zunehmend einen Nachweis der Konformität mit dem NDPA, bevor sie Sie an nigerianische Daten lassen. Venvera hält diesen Nachweis in einem Register, jederzeit vorzeigbar.
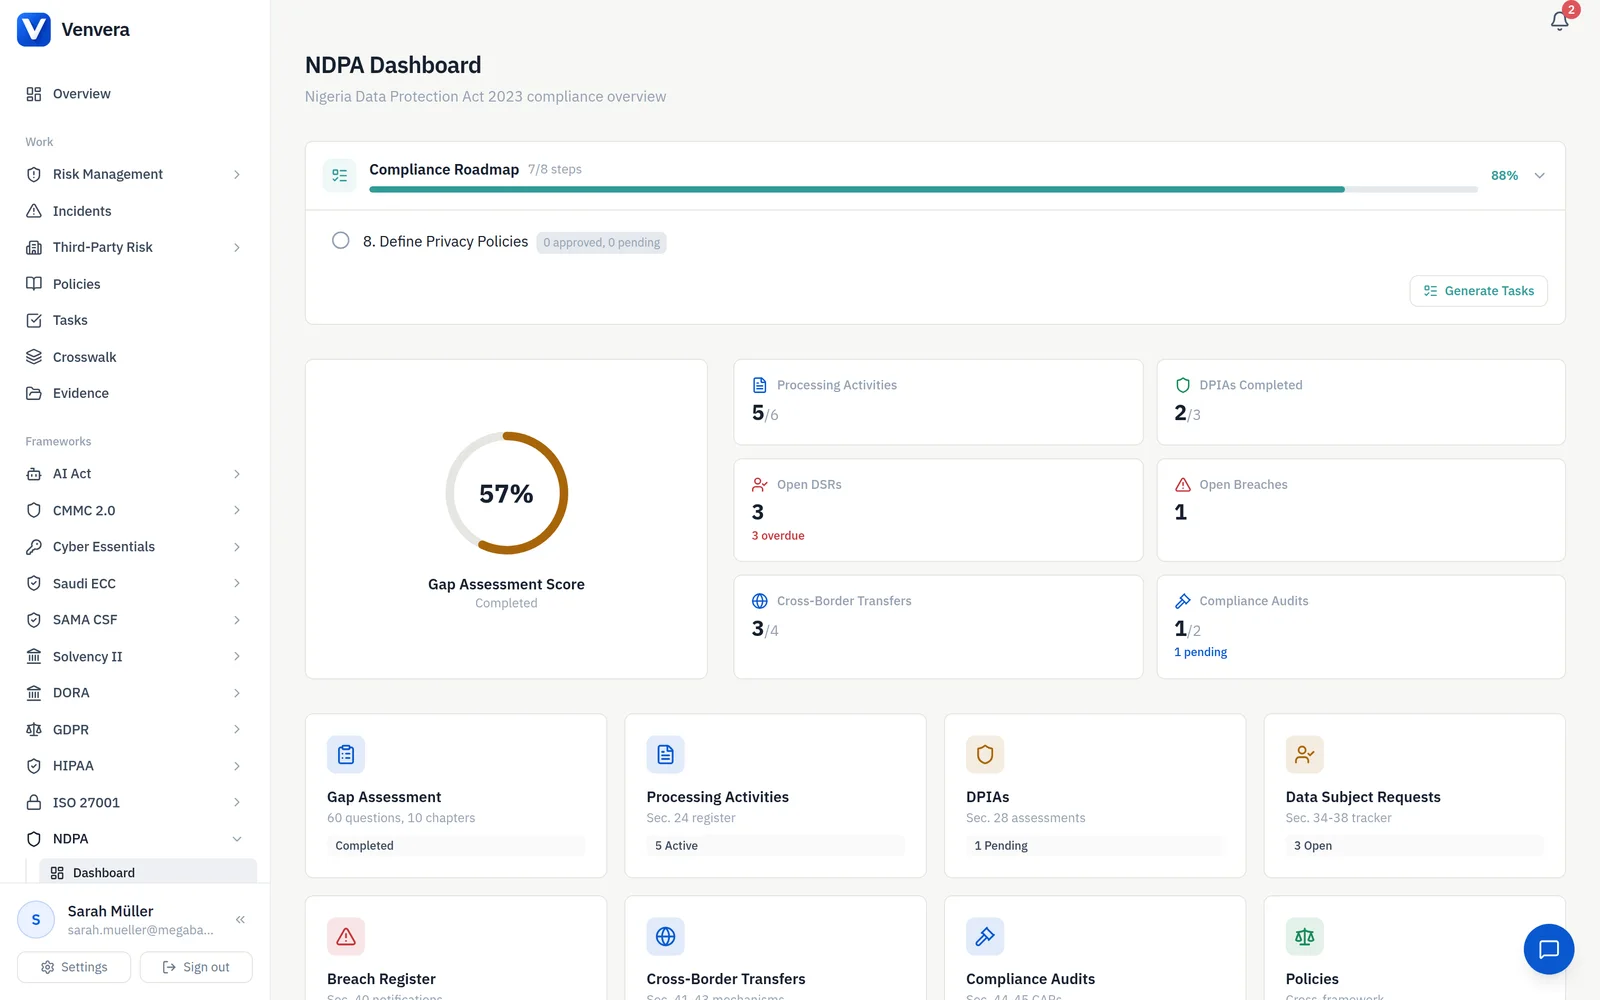
Ihr Verarbeitungsverzeichnis, jederzeit bereit für die NDPC.
Der NDPA erwartet ein aktuelles Verzeichnis jeder Verarbeitungstätigkeit, und dasselbe Inventar speist Ihre Registrierung und jede Datenschutz-Folgenabschätzung (DSFA). Venvera hält jede Tätigkeit als strukturierte Daten: Zweck, Rechtsgrundlage, Datenkategorien, Empfänger und Aufbewahrung. So ist das Verzeichnis, das die NDPC anfordert, nur einen Export entfernt und kein Wochenende voller Tabellenarchäologie.
- Strukturierter Eintrag für jede Verarbeitungstätigkeit
- Zweck, Rechtsgrundlage und Datenkategorien je Tätigkeit
- Verfolgung der Aufbewahrungsfristen mit automatischen Erinnerungen
- Datenflusskarte, die zeigt, wohin personenbezogene Daten fließen
- Export für die NDPC, bereit für Registrierung und Audit
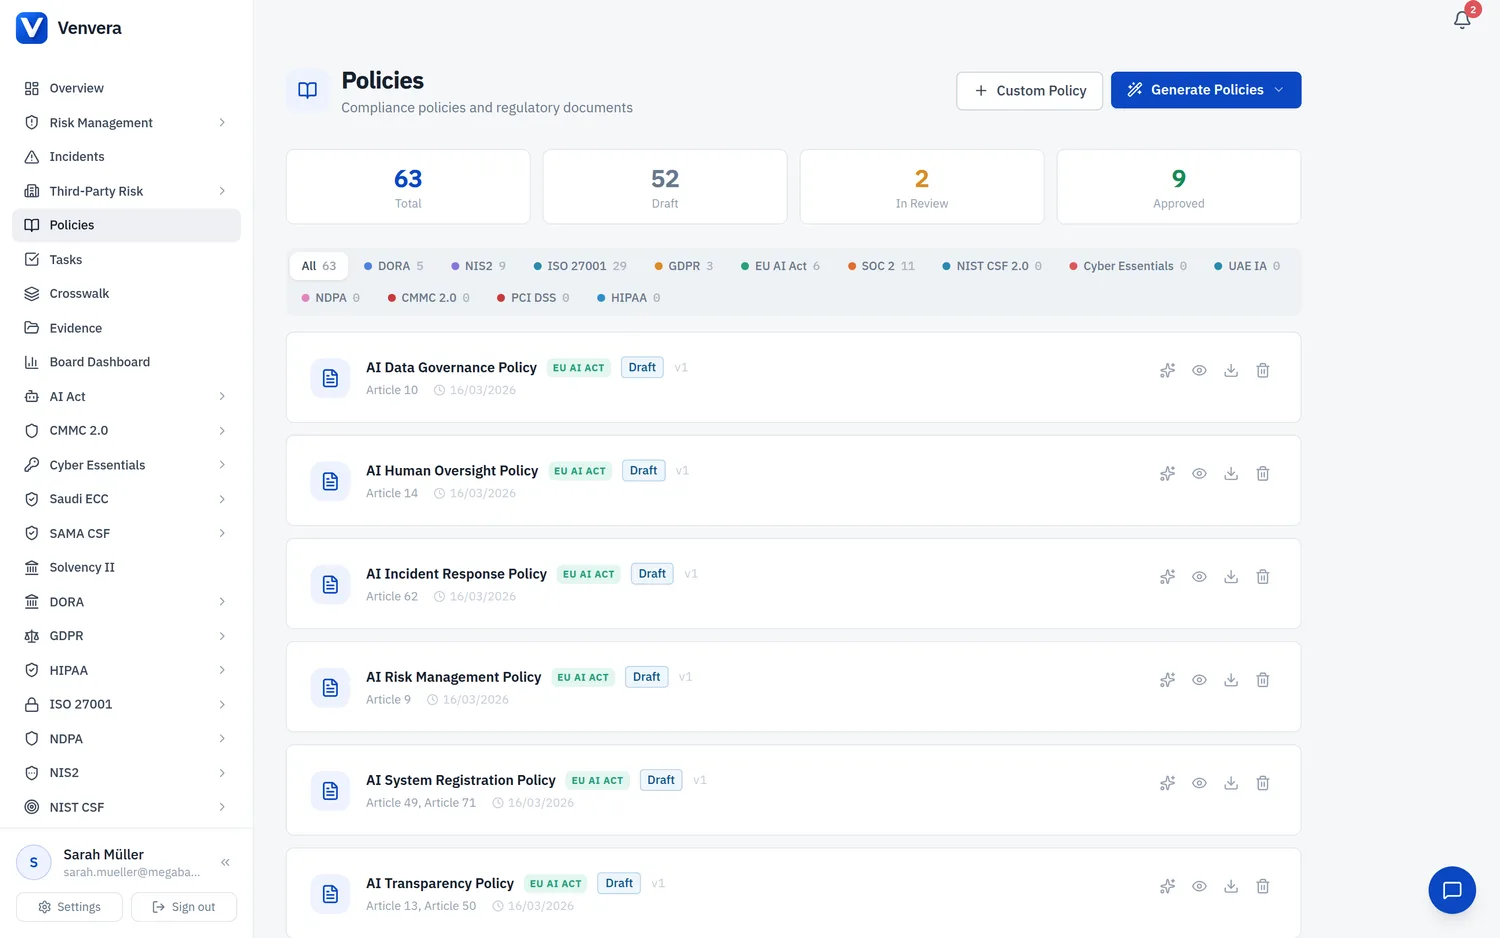
Beantworten Sie Auskunfts- und Löschanfragen, bevor die Frist abläuft.
Auskunft, Berichtigung, Löschung, Einschränkung, Datenübertragbarkeit und Widerspruch: jedes Recht aus dem NDPA in einem Ablauf. Jede Anfrage wird beim Eingang protokolliert, einer bearbeitenden Person mit Fristuhr zugewiesen und bis zur dokumentierten Antwort verfolgt, sodass Sie der NDPC einen strukturierten Prozess zeigen können statt einer hektischen Suche in Postfächern.
- Alle Betroffenenrechte aus dem NDPA in einem Ablauf
- Automatische Fristberechnung ab Eingang der Anfrage
- Zuweisung an Bearbeiter mit Eskalation bei überfälligen Anfragen
- Antwortvorlagen je Art des Rechts
- Vollständiger Prüfpfad für Anfragen, Entscheidungen und Erfüllung

Starten Sie die 72-Stunden-Uhr, sobald Sie von der Datenpanne wissen.
Der NDPA gibt Ihnen 72 Stunden ab Kenntnis, um die NDPC zu benachrichtigen. Venvera führt den Countdown, stuft den Schweregrad ein, bewertet das Risiko für betroffene Personen und legt Ihnen eine vorformatierte Meldung an die NDPC vor. Das ist der Unterschied zwischen einer erfassten Datenpanne und einer versäumten Frist. Datenpannen mit hohem Risiko lösen den Ablauf zur Benachrichtigung der Betroffenen automatisch aus.
- 72-Stunden-Countdown ab Kenntnis der Datenpanne
- Einstufung des Schweregrads und Risikobewertung
- Vorformatierte Meldevorlagen für die NDPC
- Ablauf zur Benachrichtigung Betroffener bei Datenpannen mit hohem Risiko
- Nachbetrachtung und Dokumentation der Lehren aus der Datenpanne
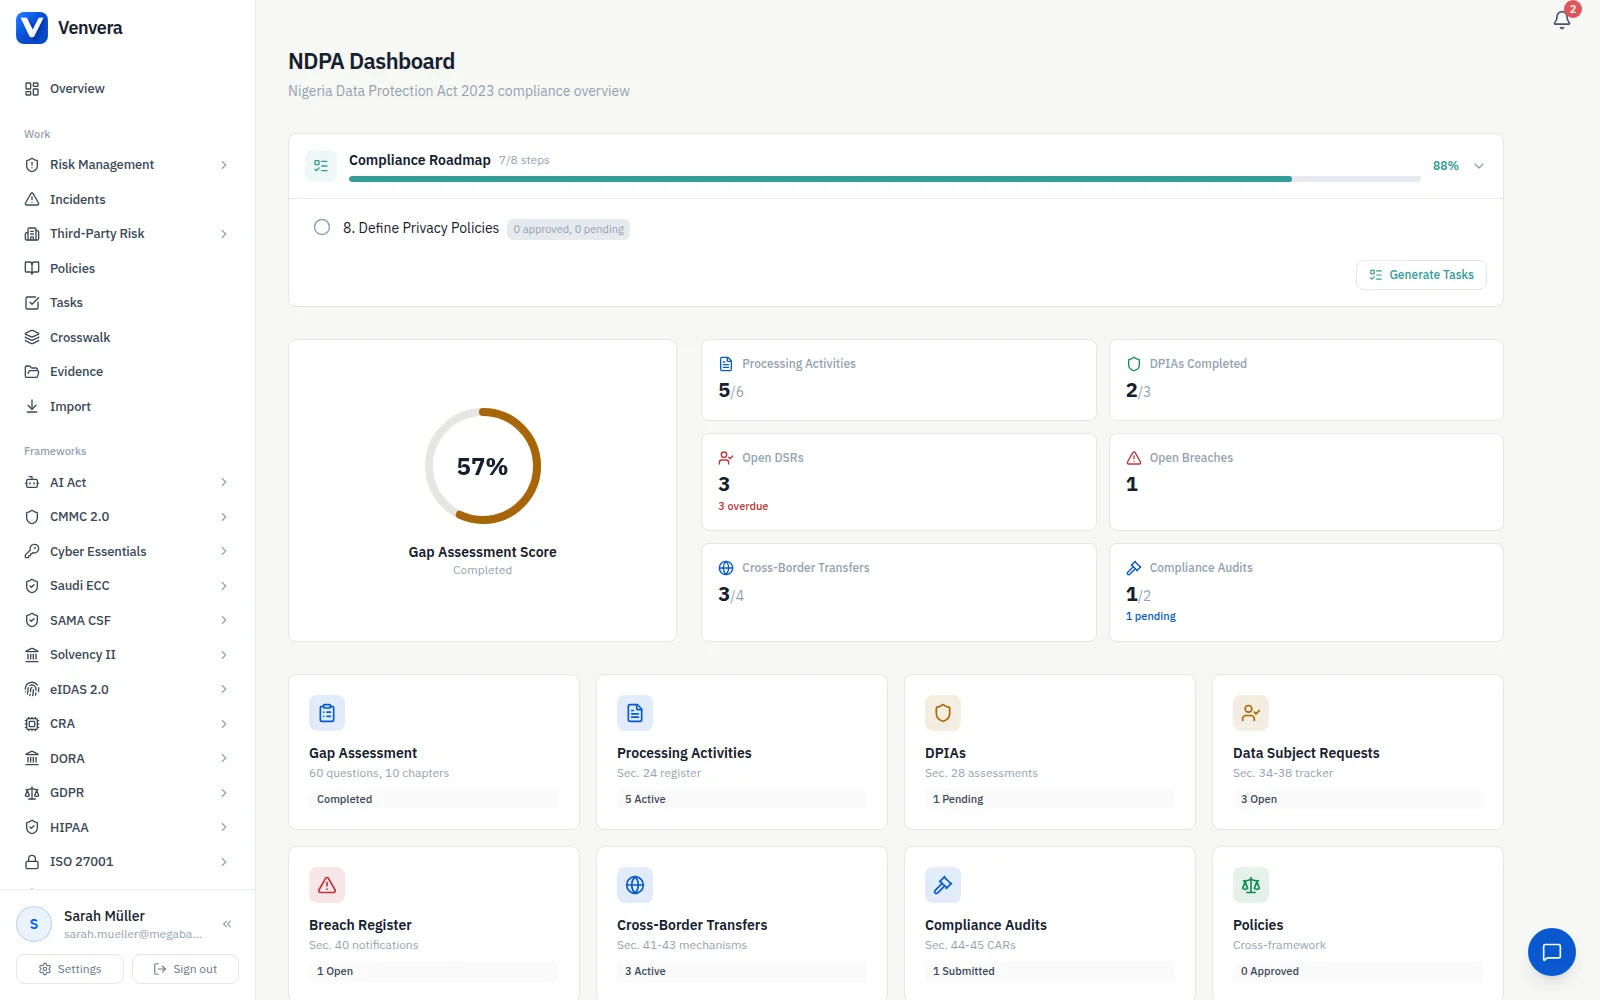
Übermitteln Sie Daten aus Nigeria, ohne die Rechtsgrundlage zu verlieren.
Nach dem NDPA dürfen personenbezogene Daten Nigeria nur verlassen, wenn das Zielland, der Empfänger oder die Übermittlung selbst angemessen geschützt ist. Venvera erfasst jede Übermittlung mit ihrer Rechtsgrundlage, also Angemessenheit, Standardvertragsklauseln, verbindliche interne Datenschutzvorschriften oder Einwilligung, markiert Ziele ohne Angemessenheitsentscheidung und hält das Transfer Impact Assessment direkt beim Eintrag.
- Übermittlungsinventar mit Zielländern und Empfängern
- Rechtsgrundlage je Übermittlung: Angemessenheit, SCC, BCR, Einwilligung
- Verfolgung von Transfer Impact Assessments samt Ergebnissen
- Automatische Markierung von Rechtsräumen ohne angemessenes Schutzniveau
- Berichte für die NDPC über alle grenzüberschreitenden Datenflüsse
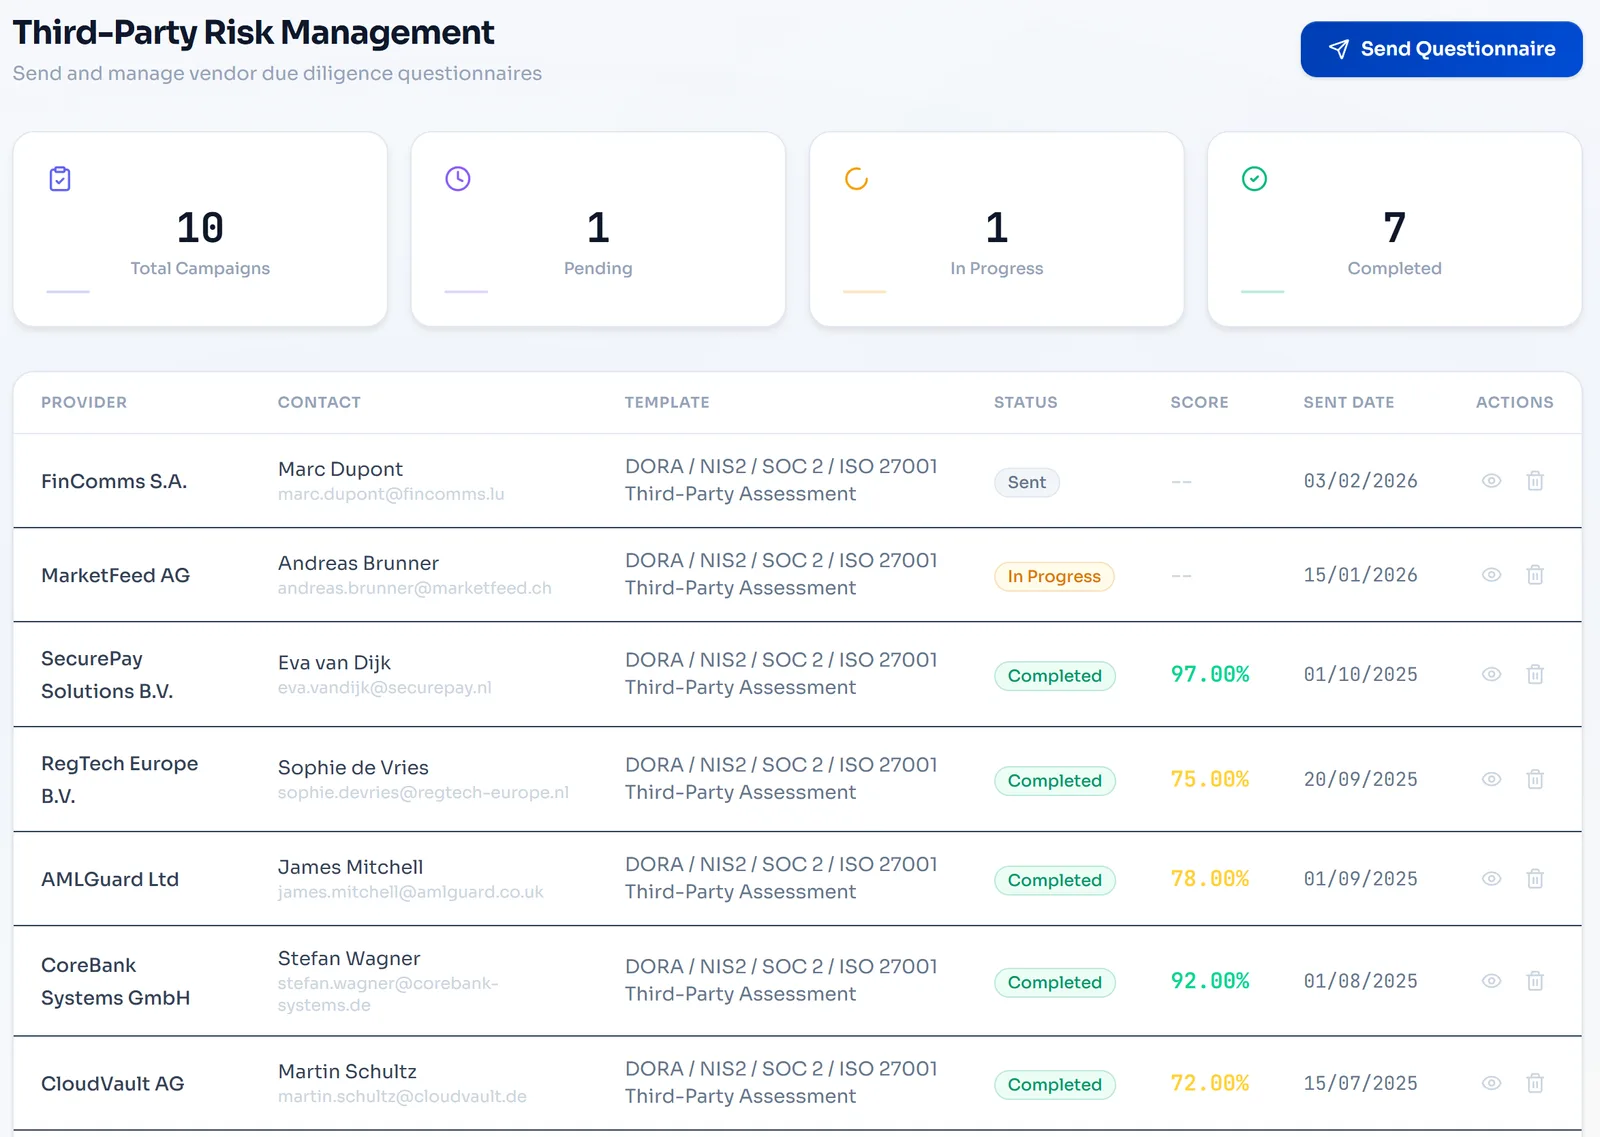
Belegen Sie, dass Datenschutzbeauftragter und Vorstand die Daten wirklich steuern.
Von einem Verantwortlichen von erheblicher Bedeutung erwartet der NDPA einen Datenschutzbeauftragten und nachweisbare Aufsicht. Venvera führt Bestellung und Qualifikationen des Datenschutzbeauftragten, veröffentlicht seine Kontaktstelle und protokolliert Stellungnahmen, Auditempfehlungen und Schulungen, zusammen mit den Durchsichten und Freigaben des Vorstands, die der NDPC zeigen, dass die Governance gelebt wird und nicht nur auf dem Papier steht.
- Nachweise zu Bestellung und Qualifikation des Datenschutzbeauftragten
- Verfolgung der Registrierung bei der NDPC für Verantwortliche von erheblicher Bedeutung
- Protokollierung von Stellungnahmen und Empfehlungen
- Nachweise zu Schulungen und Sensibilisierung
- Prüfpfad der Durchsichten und Freigaben des Vorstands als Nachweis der Aufsicht

Ein Klick von den Rohdaten zum fertigen Bericht für die NDPC.
Der NDPA lenkt einen großen Teil Ihrer Einreichungen über die jährliche Compliance-Meldung, und Ihr Vorstand will dasselbe Bild in einfacheren Worten. Venvera erzeugt beides aus Live-Daten, mit Zusammenfassungen der Verarbeitung, Statistiken zu Betroffenenanfragen, der Historie der Datenpannen und dem Stand grenzüberschreitender Übermittlungen, und exportiert als PDF oder Excel für die NDPC wie für den Vorstand.
- Compliance-Bericht für die NDPC mit allen Pflichtangaben
- Vorstandsreife Zusammenfassung mit Compliance-Wert und Risikobereichen
- Statistiken zu Betroffenenanfragen und Antwortzeiten
- Überblick über die Historie der Datenpannen und den Stand der Behebung
- Analyse der Compliance-Entwicklung im Jahresvergleich

Nutzen Sie die Arbeit, die Sie für die DSGVO bereits geleistet haben.
Der NDPA teilt rund 70 bis 80 Prozent seiner Kontrollen mit der DSGVO, daher erfüllt das meiste, was Sie für Europa aufgebaut haben, bereits die Anforderungen Nigerias. Venvera ordnet eine Kontrolle jedem Rahmenwerk zu, das sie erfüllt, sodass eine Richtlinie oder Schutzmaßnahme, die Sie einmal belegen, für NDPA, DSGVO und alle weiteren zählt und die Lücken, die wirklich spezifisch für Nigeria sind, klar hervortreten.
- Eine Kontrolle, jedem Rahmenwerk zugeordnet, das sie erfüllt
- DSGVO-Kontrollen den Anforderungen des NDPA gegenübergestellt
- Nigeria-spezifische Lücken getrennt von der gemeinsamen Abdeckung
- Crosswalk zu ISO 27001 und weiteren Rahmenwerken, die Sie betreiben
- Nachweise einmal erfasst, überall wiederverwendet

Wissen Sie in wenigen Minuten genau, wo Sie beim NDPA stehen.
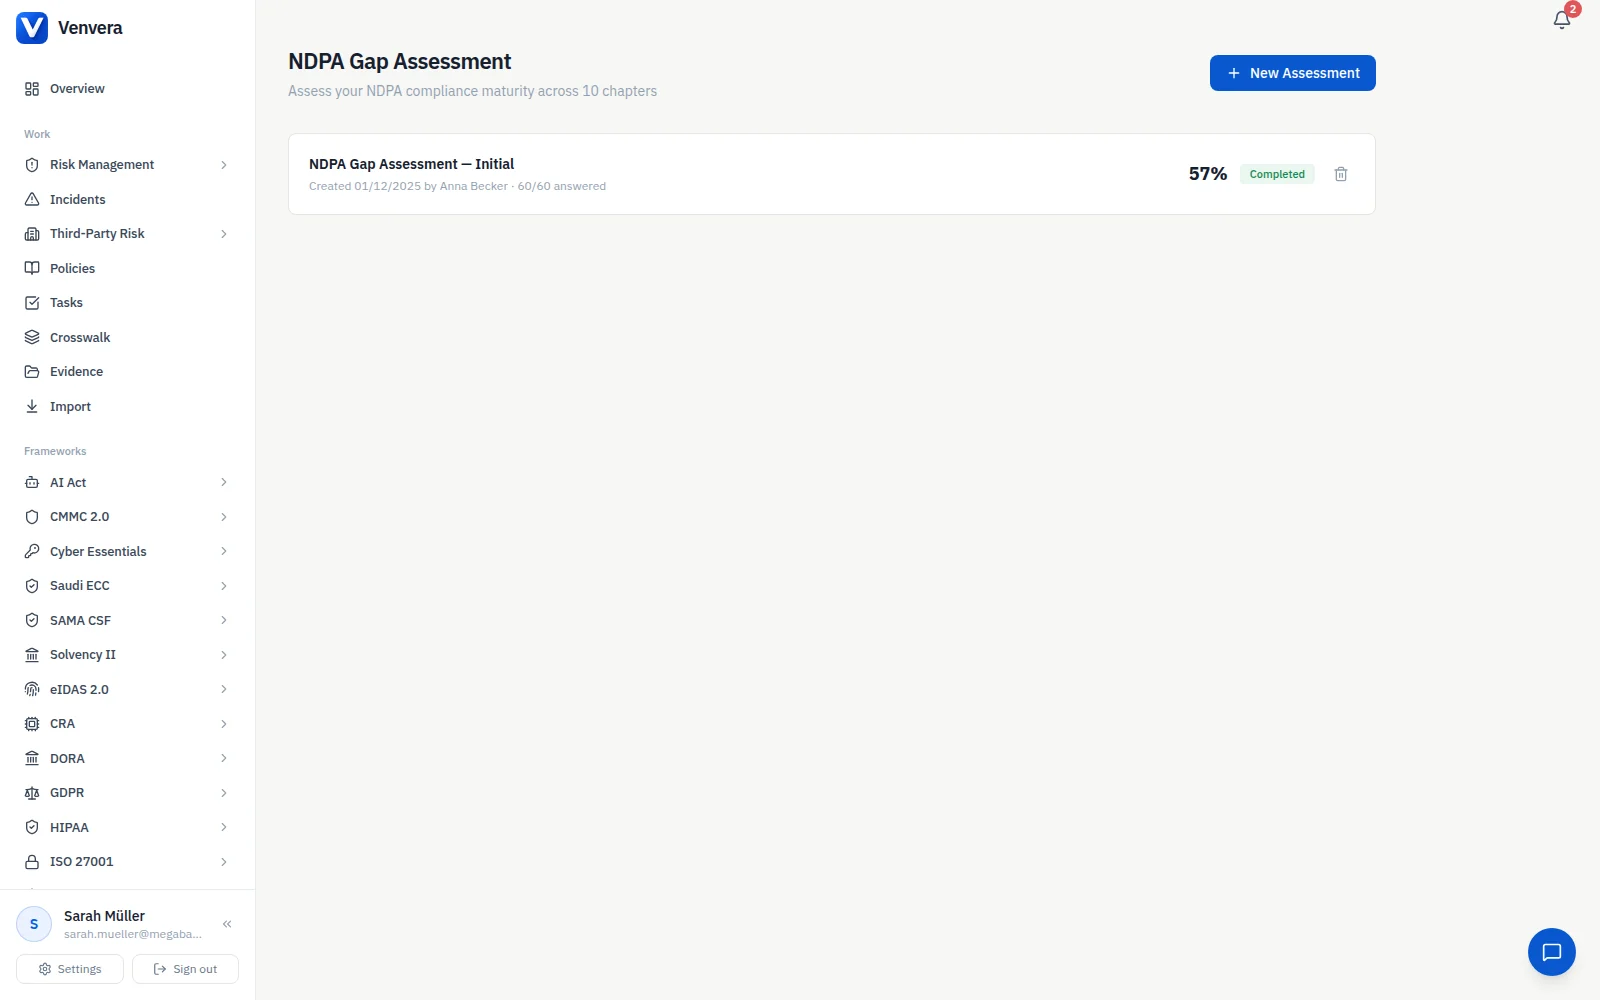
Eine Gap-Analyse über die gesamte Breite der Pflichten aus dem NDPA, von Verzeichnissen, Rechten, Datenpannen und Übermittlungen bis zum Datenschutzbeauftragten und zur Registrierung, die Ihnen eine bewertete Reifegradansicht mit priorisierter Maßnahmen-Roadmap, Aufwandsschätzungen und Verantwortlichen liefert. Verfolgen Sie den Fortschritt von der ersten Bewertung bis zur Registrierung, statt zu raten, ob die NDPC zufrieden wäre.
- Bewertung über jede Pflicht aus dem NDPA
- Reifegradbewertung von nicht begonnen bis wirksam
- Automatisch erzeugte Maßnahmen-Roadmap mit Priorität und Aufwand
- Zuweisung von Verantwortlichen und Fristenverfolgung je Maßnahme
- Fortschritts-Dashboard, das Ihren Compliance-Verlauf zeigt
Die Tabelle oder Venvera.
Der NDPA, beantwortet.
Leitfäden zum NDPA
- Die Anforderungen des nigerianischen NDPA erklärtJede Pflicht aus den Abschnitten 24 bis 44, was die GAID von 2025 ergänzt hat, und die Schwelle von 200 betroffenen Personen, ab der Registrierung, ein Datenschutzbeauftragter und jährliche Meldungen fällig werden.
- Bußgelder und Sanktionen nach dem NDPA erklärtDie beiden Obergrenzen aus Abschnitt 48, der Test mit 200 betroffenen Personen dahinter und die Sanktionen, die keine Bußgelder sind.
- Was die Compliance mit dem nigerianischen NDPA kostetDie Gebühren für Registrierung und Meldungen, die die GAID je Stufe festlegt, die sechs Budgetposten dahinter und welche davon jedes Jahr wiederkehren.
- DSGVO und NDPA im VergleichWo das Gesetz der DSGVO entspricht und wo die Regeln zu Registrierung, Compliance Audit Return, Datenpannen und Übermittlungen abweichen.
- Checkliste zur Compliance mit dem nigerianischen NDPA60 Punkte zum Gesetz und zur GAID von 2025, von der Bestellung des Datenschutzbeauftragten bis zur Meldung von Datenpannen.
- Die beste Compliance-Software für den NDPAWas ein Tool für die NDPC leisten muss und wo eine Tabelle nicht mehr ausreicht.
Werden Sie NDPA-bereit für die NDPC.
Starten Sie mit einem kostenlosen Gap-Bericht über Ihre Pflichten aus dem NDPA: 10 Minuten, ohne E-Mail zum Start.
✓ In jedem kostenpflichtigen Plan: in 90 Tagen auditbereit oder Sie erhalten Ihr Geld zurück*
10 Minuten · ohne E-Mail zum Start · ohne Kreditkarte · bleibt Ihnen erhalten