NEWVenvera spricht Ihre Sprache: die gesamte Plattform auf Englisch, Deutsch, Spanisch, Bulgarisch, Arabisch und Chinesisch.Neuigkeiten ansehen →
SOC-2-Compliance-Software

Der SOC-2-Bericht, auf den Ihre Enterprise-Deals warten.

Venvera ist SOC-2-Compliance-Software, die Ihre Kontrollen allen fünf Trust Services Criteria zuordnet und Nachweise laufend sammelt. So gehen Sie bereits vorbereitet in Ihr Type-II-Audit, und der Bericht liegt vor, bevor der Deal abkühlt.

Sicherheit (CC)Verfügbarkeit (A)Vertraulichkeit (C)Verarbeitungsintegrität (PI)Datenschutz (P)

Wie viel von SOC 2 erfüllen Sie bereits?

Wählen Sie das Rahmenwerk, das Sie bereits umsetzen. Jeder Kontrollbereich, der in beiden vorkommt, wird mit der Anforderungsreferenz auf beiden Seiten aufgeführt, sodass Sie den wiederverwendbaren Teil Ihres bestehenden Programms sehen, bevor Sie neue Arbeit planen.

Bereits umgesetzt
Neu hinzuzufügen
28 von 53 Bereichen dieser Zuordnung kommen sowohl in NIST SP 800-53 als auch in SOC 2 vor.
BereichNIST SP 800-53SOC 2
Verschlüsselung
SC-13Kryptografischer Schutz
SC-28Schutz ruhender Informationen
SC-8Vertraulichkeit und Integrität der Übertragung
CC6.1Logische Zugriffssicherheit: Infrastruktur und Software
CC6.7Schutz der Datenübertragung (Verschlüsselung bei der Übertragung)
Zugriffskontrolle
AC-3Durchsetzung von Zugriffsberechtigungen
AC-6Least-Privilege-Prinzip
CC6.1Logische Zugriffssicherheit: Infrastruktur und Software
Identitätsmanagement
AC-2Kontoverwaltung
IA-4Verwaltung von Kennungen
CC6.2Bereitstellung von Zugriffen für neue Benutzer auf Grundlage einer Autorisierung
Authentifizierung und MFA
IA-2Identifizierung und Authentifizierung (Benutzer der Organisation)
IA-5Verwaltung von Authentifikatoren
CC6.1Logische Zugriffssicherheit: Infrastruktur und Software
CC6.3Entzug von Zugriffen, wenn sie nicht mehr benötigt werden
Überprüfung der Zugriffsrechte
AC-2Kontoverwaltung
CC6.2Bereitstellung von Zugriffen für neue Benutzer auf Grundlage einer Autorisierung
CC6.3Entzug von Zugriffen, wenn sie nicht mehr benötigt werden
Verwaltung privilegierter Zugriffe
AC-6Least-Privilege-Prinzip
AC-5Aufgabentrennung
CC6.3Entzug von Zugriffen, wenn sie nicht mehr benötigt werden
Netzwerksicherheit
SC-7Schutz der Systemgrenzen
AC-17Fernzugriff
CC6.6Beschränkung des Zugriffs auf geschützte Informationswerte
Schwachstellenmanagement
RA-5Schwachstellenüberwachung und -scans
SI-2Fehlerbehebung
CC7.1Erkennung von Änderungen an Infrastruktur und Software
Protokollierung und Überwachung
AU-2Ereignisprotokollierung
AU-6Überprüfung, Analyse und Berichterstattung von Audit-Aufzeichnungen
AU-12Erzeugung von Audit-Aufzeichnungen
SI-4Systemüberwachung
CC7.1Erkennung von Änderungen an Infrastruktur und Software
CC7.2Überwachung von Systemkomponenten auf Anomalien
Vorfallsmanagement
IR-4Vorfallsbehandlung
CC7.3Bewertung von Sicherheitsereignissen im Hinblick auf Vorfälle
CC7.4Reaktion auf identifizierte Sicherheitsvorfälle
Vorfallseinstufung
IR-5Vorfallsüberwachung
CC7.3Bewertung von Sicherheitsereignissen im Hinblick auf Vorfälle
Vorfallsmeldung
IR-6Vorfallsmeldung
CC7.5Wiederherstellung nach identifizierten Sicherheitsvorfällen
Incident-Response-Team
IR-8Incident-Response-Plan
CC7.4Reaktion auf identifizierte Sicherheitsvorfälle
Betriebskontinuität
CP-2Notfallplan
A1.1Kapazitätsmanagement und Systemverfügbarkeit
A1.2Wiederherstellungsziele und Planung der Geschäftsfortführung
Datensicherung und Wiederherstellung
CP-9System-Backup
CP-10Systemwiederherstellung und Rekonstitution
A1.2Wiederherstellungsziele und Planung der Geschäftsfortführung
Drittparteien-Risikomanagement
SR-2Plan für das Lieferketten-Risikomanagement
CC9.2Bewertung von Risiken durch Lieferanten und Geschäftspartner
Lieferanten-Due-Diligence
SR-6Lieferantenbewertungen und -überprüfungen
SA-4Beschaffungsprozess
CC9.2Bewertung von Risiken durch Lieferanten und Geschäftspartner
Risikobewertung
RA-3Risikobewertung
PM-9Risikomanagementstrategie
CC3.2COSO-Prinzip 7: Identifizierung und Analyse von Risiken
Informationssicherheitsrichtlinie
AC-1Richtlinie und Verfahren
PL-2Sicherheits- und Datenschutzpläne für Systeme
CC1.1COSO-Prinzip 1: Bekenntnis zu Integrität und ethischen Werten
Security-Awareness-Schulung
AT-2Grundlagenschulung und Sensibilisierung
AT-3Rollenbasierte Schulung
CC1.4COSO-Prinzip 4: Verpflichtung, kompetente Personen zu gewinnen und zu halten
Datenklassifizierung
MP-4Datenträgeraufbewahrung
CC6.5Klassifizierung und Schutz von Daten nach Sensibilität
C1.1Identifizierung und Klassifizierung vertraulicher Informationen
Änderungsmanagement
CM-3Kontrolle von Konfigurationsänderungen
CC8.1Autorisierung und Test von Änderungen an Infrastruktur und Software
Sichere Entwicklung
SA-3Systementwicklungslebenszyklus
SA-8Engineering-Prinzipien für Sicherheit und Datenschutz
CC8.1Autorisierung und Test von Änderungen an Infrastruktur und Software
Sicherheitstests
SA-11Tests und Evaluierung durch Entwickler
CA-2Kontrollbewertungen
CC4.1COSO-Prinzip 16: Laufende und/oder gesonderte Beurteilungen von Kontrollen
Konfigurationsmanagement
CM-2Baseline-Konfiguration
CM-7Minimale Funktionalität
CM-8Inventar der Systemkomponenten
CC6.1Logische Zugriffssicherheit: Infrastruktur und Software
Schutz vor Schadsoftware
SI-3Schutz vor Schadcode
SI-5Sicherheitswarnungen, -hinweise und -anweisungen
CC6.8Kontrollen zur Verhinderung oder Erkennung nicht autorisierter Software
Organisationsstruktur und Berichtslinien
PM-9Risikomanagementstrategie
CC1.3COSO-Prinzip 3: Festlegung von Strukturen und Berichtslinien durch die Geschäftsleitung
CC2.1COSO-Prinzip 13: Beschaffung und Nutzung qualitativ hochwertiger Informationen
Funktionstrennung
AC-5Aufgabentrennung
CC5.1COSO-Prinzip 10: Auswahl und Entwicklung von Kontrollaktivitäten

Eine Zeile bedeutet, dass die beiden Anforderungen denselben Bereich abdecken, sodass eine Umsetzung und ein Satz Nachweise in der Regel beiden dienen können. Das heißt nicht, dass die Erfüllung der einen die andere zertifiziert: Jedes Rahmenwerk behält seinen eigenen Geltungsbereich, Wortlaut und seine eigene Bewertung, und manche Anforderungen haben gar kein Gegenstück. Verstehen Sie dies als Ausgangskarte für die Planung und prüfen Sie dann jede Zeile anhand des Anforderungstexts.

SOC-2-Compliance-Software, die Sie bis zum Type-II-Bericht trägt

Venvera ist SOC-2-Compliance-Software für Organisationen, die sich auf eine SOC-2-Prüfung nach den Standards des AICPA vorbereiten. Sie ordnet 51 verfolgte Kontrollen den fünf Trust Services Criteria zu: Sicherheit, Verfügbarkeit, Verarbeitungsintegrität, Vertraulichkeit und Datenschutz. Für jede Kontrolle benennt sie die nötigen Nachweise, von Zugriffsüberprüfungen und Änderungsprotokollen bis zu Dienstleisterbewertungen und Vorfallstickets. Status, Verantwortliche und Nachweise liegen direkt an der Kontrolle, sodass im Beobachtungszeitraum genau die Grundgesamtheit entsteht, aus der Ihr Prüfer seine Stichproben zieht. Beginnt die eigentliche Prüfung, wird das Nachweispaket aus demselben laufend gepflegten Datenbestand exportiert.

Was ist SOC 2, und warum verlangen Ihre Kunden danach?

SOC 2 ist ein Prüfungsrahmenwerk des AICPA, das belegt, wie Sie Kundendaten anhand von fünf Trust Services Criteria verwalten: Sicherheit, Verfügbarkeit, Verarbeitungsintegrität, Vertraulichkeit und Datenschutz. Der Einkauf großer Unternehmen verlangt immer häufiger einen SOC-2-Type-II-Bericht, bevor er unterschreibt. Fehlt dieser Bericht, bleiben Deals in der Sicherheitsprüfung hängen und gehen an den Anbieter, der ihn vorlegen kann.
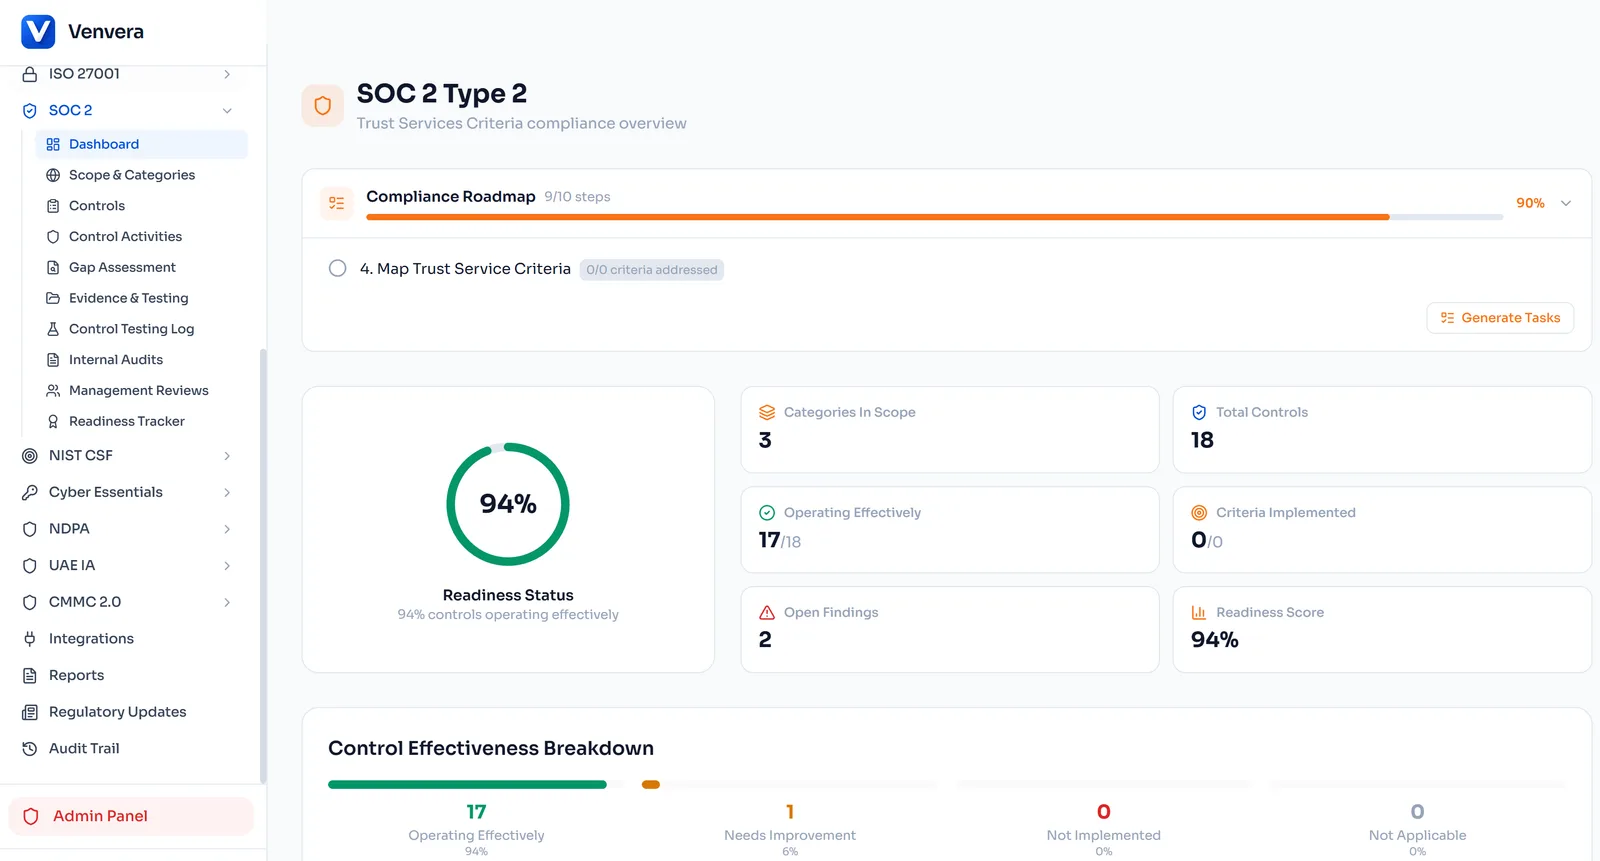
 app.venvera.com
/ SOC 2 · Bereitschaft über alle fünf Trust Services Criteria
5
Trust Services Criteria abgedeckt
Type II
Auditbereitschaft laufend verfolgt
60-70%
Überschneidung mit den Kontrollen der ISO 27001
1 Klick
Export des Nachweispakets für Prüfer
TSC-Zuordnung

Jede Kontrolle allen fünf Kriterien zugeordnet.

Ordnen Sie Ihre bestehenden Kontrollen allen fünf Trust Services Criteria des AICPA zu, von Sicherheit (CC1-CC9) als verpflichtender Grundlage über Verfügbarkeit, Verarbeitungsintegrität und Vertraulichkeit bis zum Datenschutz. Eine vorgefertigte Kontrollbibliothek zeigt Ihnen genau, was Prüfer erwarten, und Abdeckungslücken erkennen Sie auf einen Blick.

  • Vorgefertigte Kontrollbibliothek für alle fünf Trust Services Criteria
  • Zuordnung von Kontrollen zu Kriterien mit Umsetzungshinweisen
  • Lückenerkennung je Kriterienkategorie
  • Rahmenübergreifende Zuordnung zu ISO 27001, NIST CSF und DORA

 app.venvera.com
/ CROSSWALK · eine Kontrolle, jedes Kriterium, das sie erfüllt
Nachweise

Nachweise, die sich selbst sammeln.

SOC 2 Type II verlangt den Beleg, dass Ihre Kontrollen über den gesamten Beobachtungszeitraum funktioniert haben. Venvera sammelt, verschlagwortet und versioniert Nachweise laufend, sodass sie bereitliegen, sobald Ihr Prüfer danach fragt, statt in der Woche davor hastig zusammengesucht zu werden.

  • Nachweise geordnet nach Trust Services Criteria und Kontrolle
  • Jedes Dateiformat: PDFs, Screenshots, CSVs, Logs
  • Automatische Zeitstempel und Versionshistorie
  • Export der Prüfpakete für Prüfer mit einem Klick

 app.venvera.com
/ NACHWEISE · versioniert, signiert, mit Zeitstempel
Tests

Kontrolltests mit eingebauter Mängelbehebung.

Testen Sie jede Kontrolle auf Ausgestaltung und operative Wirksamkeit. Halten Sie „Bestanden“, „Nicht bestanden“ oder „Teilweise“ mit prüfertauglichen Notizen fest. Jede durchgefallene Kontrolle erzeugt eine Behebungsaufgabe mit Verantwortlichem, Frist und einem Ablauf für den Nachtest, bevor sich Ihr Prüfungsfenster öffnet.

  • Tests der Ausgestaltung und der operativen Wirksamkeit
  • Bestanden / Nicht bestanden / Teilweise mit prüfertauglichen Notizen
  • Automatische Behebungsaufgaben für durchgefallene Kontrollen
  • Ablauf für Nachtests mit Nachweisen vorher / nachher

 app.venvera.com
/ KONTROLLEN · testen, durchfallen, beheben, erneut testen
Bereitschaft

Wissen Sie, ob Sie prüfungsbereit sind, bevor Sie einen Prüfer bezahlen.

Führen Sie vor der Beauftragung eine strukturierte Gap-Analyse gegen jedes Kriterium im Prüfungsumfang durch. Venvera bewertet Ihre Bereitschaft von „Nicht begonnen“ bis „Prüfungsbereit“ und übergibt Ihnen einen priorisierten Maßnahmenplan, der genau zeigt, was vor dem Beobachtungszeitraum noch zu tun ist.

  • Bewertung über alle TSC-Kategorien im Prüfungsumfang
  • Vierstufige Bewertung, von „Nicht begonnen“ bis „Prüfungsbereit“
  • Priorisierte Maßnahmen-Roadmap mit Aufwandsschätzungen
  • Historische Momentaufnahmen, um Fortschritte zu verfolgen
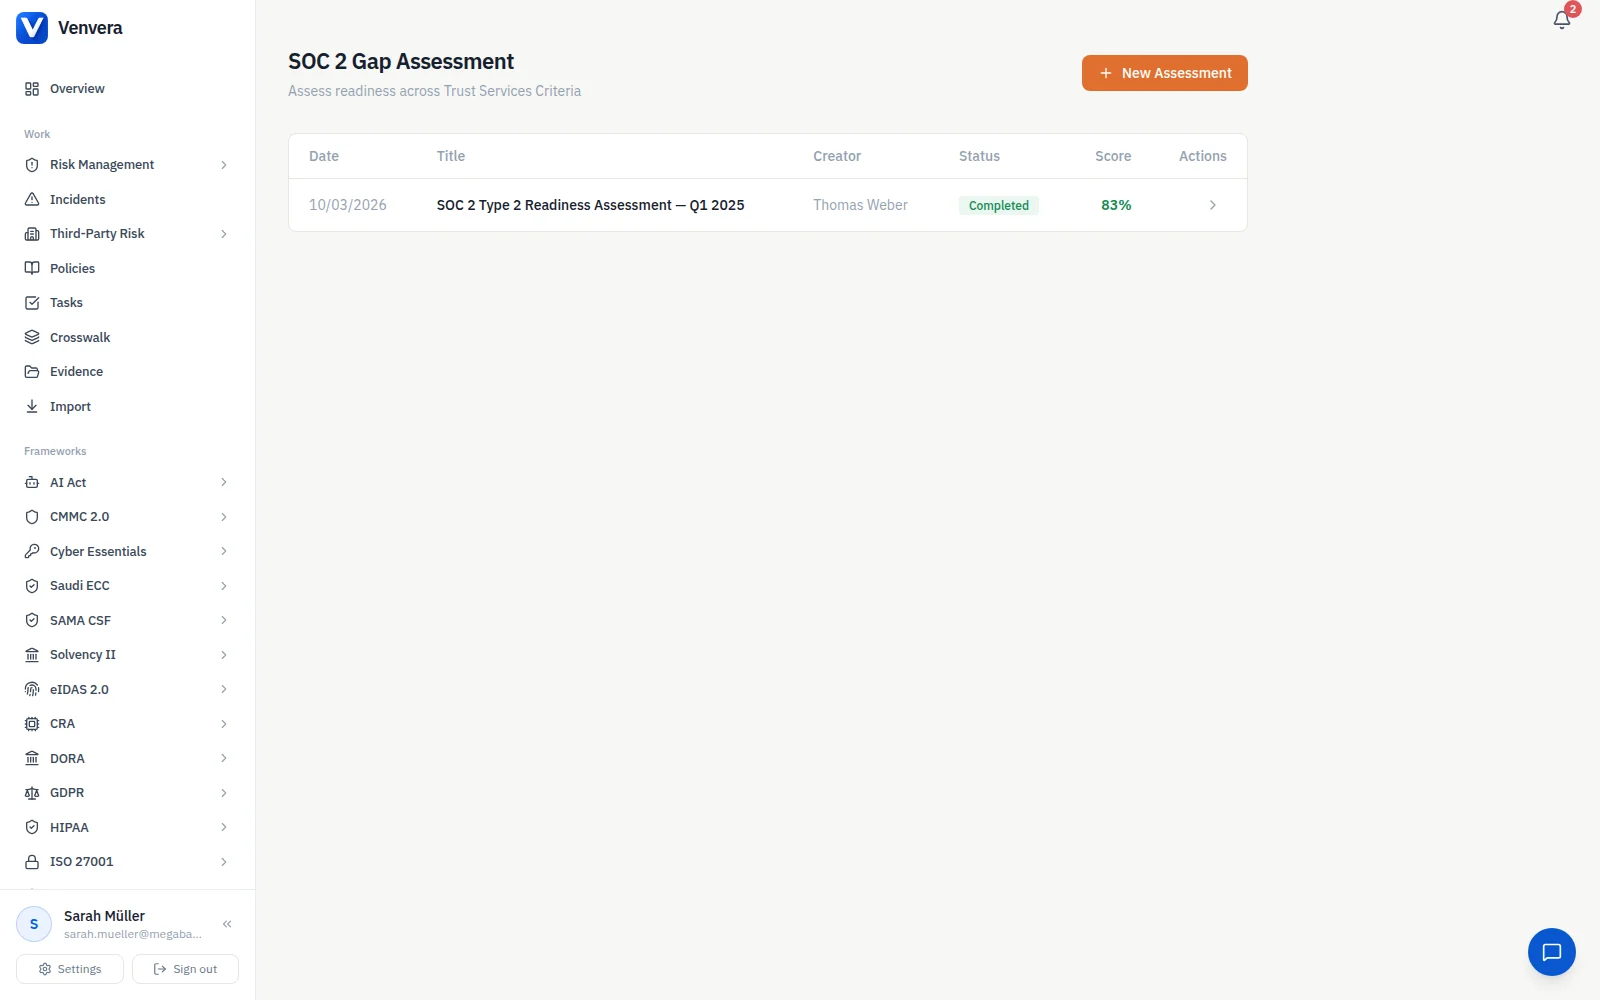
 app.venvera.com
/ GAP-ANALYSE · Bereitschaft je Kriterium bewertet
Dashboard

Ein Bildschirm, der zeigt, ob der Bericht ohne Beanstandungen ausfällt.

Umsetzungsstand, Nachweisabdeckung, abgeschlossene Tests, Fortschritt der Behebung und der Zeitplan Ihres Beobachtungszeitraums: alles in einem einzigen Dashboard zur Type-II-Bereitschaft. Sie wissen jederzeit, ob Sie im Plan liegen, und exportieren mit einem Klick eine vorstandsreife Zusammenfassung.

  • Bereitschaftswert in Echtzeit über alle Kriterien im Prüfungsumfang
  • Countdown des Beobachtungszeitraums mit Meilensteinen
  • Heatmap der Nachweisabdeckung nach Kontrollbereich
  • Vorstandsreife Berichte zum Compliance-Status
 app.venvera.com
/ BEREITSCHAFT · das gesamte SOC-2-Programm auf einem Bildschirm
Warum wechseln

Die Tabelle oder Venvera.

Tabellenkalkulationen
Venvera
TSC-Zuordnung
Manuelle Tabelle ohne Anleitung
Vorgefertigte Bibliothek, allen 5 Kriterien zugeordnet
Nachweise
Gemeinsame Laufwerke, E-Mail-Anhänge, verlorene Dateien
Zentral, mit Zeitstempel, je Kontrolle versioniert
Kontrolltests
Ad-hoc-Tests ohne Nachverfolgung
Strukturierte Tests mit Bestanden/Nicht bestanden und automatischer Behebung
Gap-Analyse
Einmaliger Beratungsbericht, schnell veraltet
Lebende Bewertung mit Bereitschaftswert
Austausch mit Prüfern
E-Mail-Ketten und Ärger mit Dateiübertragungen
Sicheres Prüferportal mit Nachverfolgung von Anfragen
Bereitschaftsverfolgung
Kein Überblick bis zum Beginn des Audits
Echtzeit-Dashboard mit Zeitplan des Beobachtungszeitraums

SOC 2, beantwortet.

SOC-2-Leitfäden

  • Was Sie bei einem SOC-2-Audit erwartet
    Die Systembeschreibung und die Erklärung des Managements, die Sie verfassen, wie bei einem Type 2 getestet wird, Dienstleister, die vier möglichen Prüfungsurteile und die Vollständigkeitserklärung.
  • Was ist SOC 2? Type 1 vs. Type 2
    Die Bescheinigung nach den Standards des AICPA, die fünf Trust Services Criteria und was ein Prüfungszeitraum für den Kalender bedeutet.
  • SOC 2 vs. ISO 27001 für Käufer in der EU
    Was NIS2, DORA, die DSGVO und der deutsche C5 jeweils dazu sagen und wie Sie herausfinden, welchen der beiden Nachweise ein Kunde akzeptiert.
  • SOC-2-Kosten außerhalb der USA
    Wer den Bericht unterzeichnen darf, AICPA-Standards im Vergleich zu ISAE 3000 und die Entscheidungen, die das Honorar bestimmen.
  • Wie Sie Prüfungsnachweise sammeln
    Was ein Service Auditor als Beleg dafür akzeptiert, dass eine Kontrolle über den gesamten Zeitraum gewirkt hat, und wie Sie diesen Beleg aktuell halten.
  • Checkliste zur SOC-2-Bereitschaft
    Die Kontrollliste, an der Sie Ihre Nachweise ausrichten, bevor sich das Beobachtungsfenster öffnet.

Werden Sie prüfungsbereit für den Auftrag, der schon wartet.

Starten Sie mit einem kostenlosen Gap-Bericht über Ihre Trust Services Criteria: 10 Minuten, ohne E-Mail zum Start.

✓ In jedem kostenpflichtigen Plan: in 90 Tagen auditbereit oder Sie erhalten Ihr Geld zurück*

10 Minuten · ohne E-Mail zum Start · ohne Kreditkarte · bleibt Ihnen erhalten