تقرير SOC 2 الذي تنتظره صفقاتك مع الشركات الكبرى.
Venvera برنامج امتثال لـ SOC 2 يربط ضوابطك بمعايير خدمات الثقة الخمسة كلها ويجمع الأدلة باستمرار، فتدخل تدقيق Type II وأنت جاهز سلفًا، ويصل التقرير قبل أن تفقد الصفقة زخمها.
ما القدر الذي تستوفيه بالفعل من SOC 2؟
اختر الإطار الذي تطبقه بالفعل. يُدرج كل مجال ضوابط يظهر في الإطارين مع مرجع المتطلب في كل جانب، لترى الجزء القابل لإعادة الاستخدام من برنامجك الحالي قبل أن تحدد نطاق أي عمل جديد.
يعني كل صف أن المتطلبين يغطيان المجال نفسه، لذا يمكن عادةً لتطبيق واحد ومجموعة أدلة واحدة أن يخدما الاثنين. ولا يعني ذلك أن استيفاء أحدهما يمنح شهادة الآخر: فلكل إطار نطاقه وصياغته وتقييمه الخاص، وبعض المتطلبات ليس لها مقابل على الإطلاق. تعامل مع هذا بوصفه خريطة أولية للتخطيط، ثم تحقّق من كل صف مقابل نص المتطلب.
برنامج امتثال لـ SOC 2 يوصلك إلى تقرير Type II
Venvera برنامج امتثال لـ SOC 2 للمؤسسات التي تستعد لفحص SOC 2 وفق معايير AICPA. يربط 51 ضابطًا متتبعًا بمعايير خدمات الثقة الخمسة: الأمن والتوافر وسلامة المعالجة والسرية والخصوصية، ويحدد الأدلة التي يحتاجها كل ضابط، من مراجعات صلاحيات الوصول وسجلات التغيير إلى تقييمات المورّدين وتذاكر الحوادث. تُحفظ الحالة والمسؤول والأدلة على الضابط نفسه، فتتكوّن خلال فترة المراقبة المجموعة الكاملة من السجلات التي سيسحب منها مدققك عيناته. وعندما يبدأ العمل الميداني، تُصدَّر حزمة الأدلة من السجل الحي نفسه.
ما هو SOC 2، ولماذا يطلبه منك المشترون؟
SOC 2 إطار تدقيق صادر عن AICPA يثبت كيف تدير بيانات عملائك عبر معايير خدمات الثقة الخمسة: الأمن والتوافر وسلامة المعالجة والسرية والخصوصية. وتشترط إدارات المشتريات في الشركات الكبرى بصورة متزايدة تقرير SOC 2 Type II قبل التوقيع، ومن دونه تتعثر الصفقات في المراجعة الأمنية وتذهب إلى المورّد الذي يملكه.
كل ضابط مربوط بالمعايير الخمسة كلها.
اربط ضوابطك القائمة بمعايير خدمات الثقة الخمسة الصادرة عن AICPA، بدءًا بالأمن (CC1-CC9) بوصفه الأساس الإلزامي، ومرورًا بالتوافر وسلامة المعالجة والسرية والخصوصية. تُظهر لك مكتبة ضوابط جاهزة ما يتوقعه المدققون بدقة، وتتكشف فجوات التغطية من النظرة الأولى.
- مكتبة ضوابط جاهزة لمعايير خدمات الثقة الخمسة كلها
- ربط الضوابط بالمعايير مع إرشادات التنفيذ
- تحديد الفجوات لكل فئة من فئات المعايير
- ربط عبر الأطر مع ISO 27001 وNIST CSF وDORA

أدلة تجمع نفسها بنفسها.
يتطلب SOC 2 Type II إثبات أن ضوابطك عملت طوال فترة المراقبة كاملة. تجمع Venvera الأدلة وتوسمها وتحفظ إصداراتها باستمرار، فتكون جاهزة لحظة يطلبها مدققك، لا مجمّعة على عجل في الأسبوع السابق.
- أدلة منظمة حسب معايير خدمات الثقة والضابط
- أي نوع من الملفات: PDF ولقطات الشاشة وملفات CSV والسجلات
- ختم زمني تلقائي وسجل للإصدارات
- تصدير حزم المراجعة للمدقق بنقرة واحدة

اختبار الضوابط، مع المعالجة مدمجة فيه.
اختبر كل ضابط من حيث فاعلية التصميم وفاعلية التشغيل. سجّل النتيجة «ناجح» أو «فاشل» أو «جزئي» مع ملاحظات جاهزة للمدقق، وكل ضابط يفشل في الاختبار يُنشئ مهمة معالجة لها مسؤول وموعد نهائي ومسار لإعادة الاختبار قبل أن تُفتح نافذة التدقيق.
- اختبار فاعلية التصميم وفاعلية التشغيل
- ناجح / فاشل / جزئي مع ملاحظات جاهزة للمدقق
- مهام معالجة تلقائية للضوابط التي تفشل في الاختبار
- مسار لإعادة الاختبار مع أدلة قبل المعالجة وبعدها

اعرف إن كنت جاهزًا للتدقيق قبل أن تدفع لمدقق.
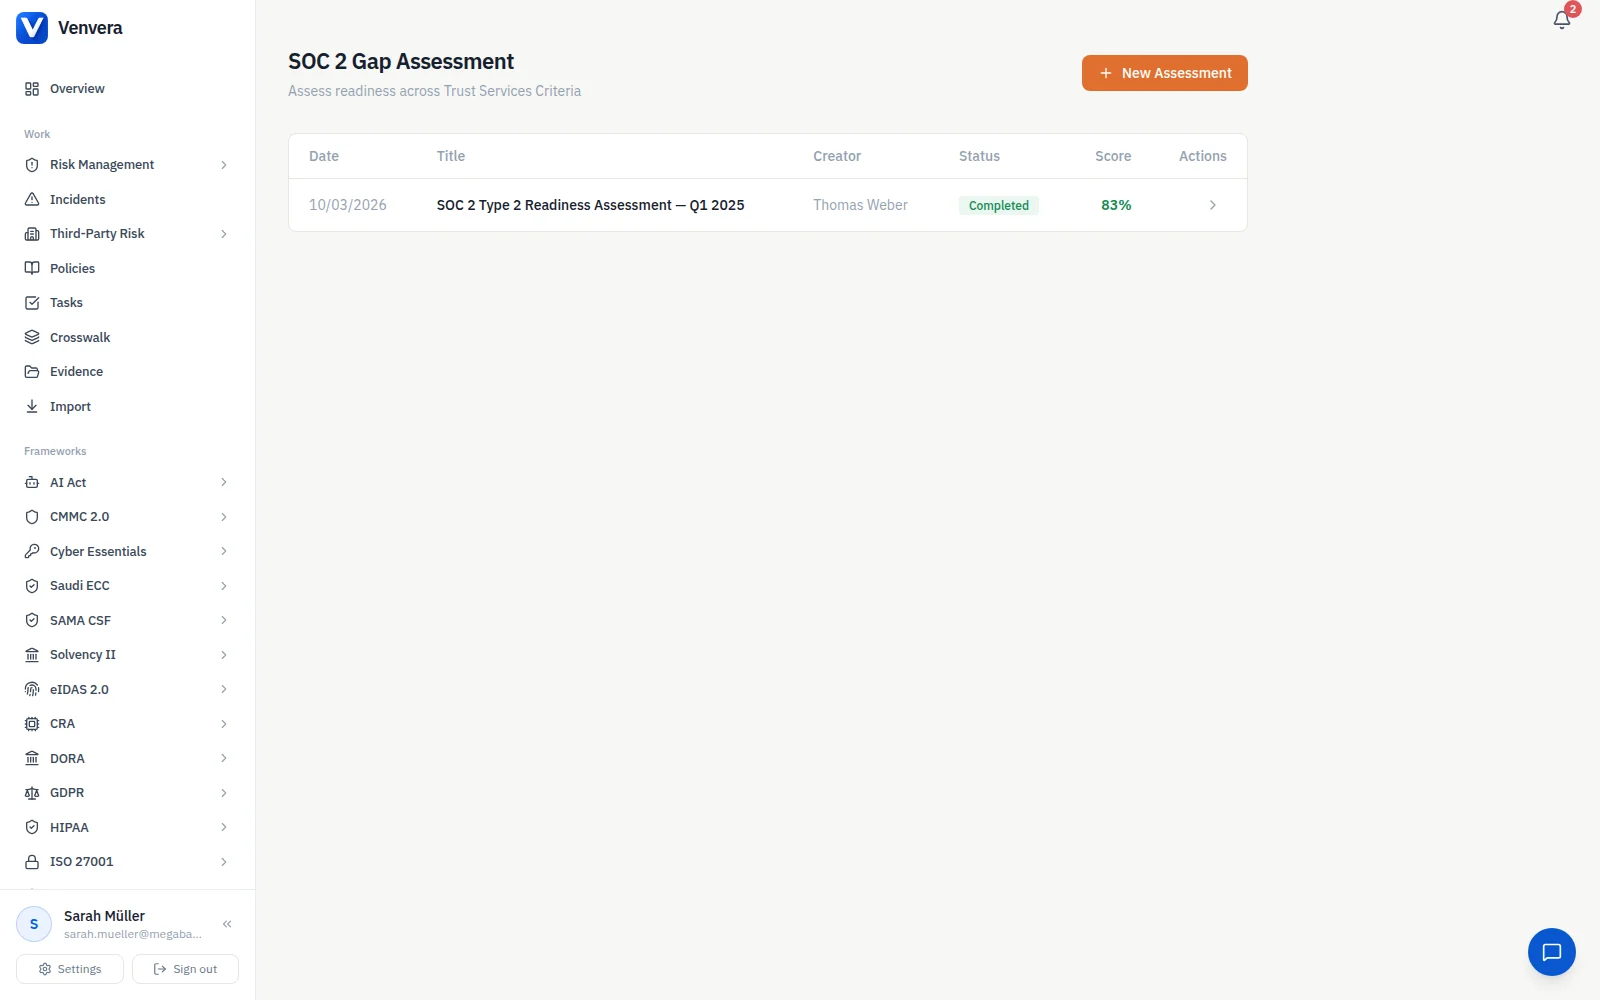
أجرِ تقييم فجوات منظمًا مقابل كل معيار ضمن النطاق قبل التعاقد مع المدقق. تقيّم Venvera جاهزيتك من «لم يبدأ» حتى «جاهز للتدقيق»، وتسلّمك خطة عمل مرتبة حسب الأولوية تُظهر بدقة ما تبقى قبل فترة المراقبة.
- تقييم يشمل جميع فئات معايير خدمات الثقة ضمن النطاق
- تقييم من أربعة مستويات، من «لم يبدأ» إلى «جاهز للتدقيق»
- خارطة طريق معالجة مرتبة حسب الأولوية مع تقديرات الجهد
- لقطات تاريخية لتتبع التحسن
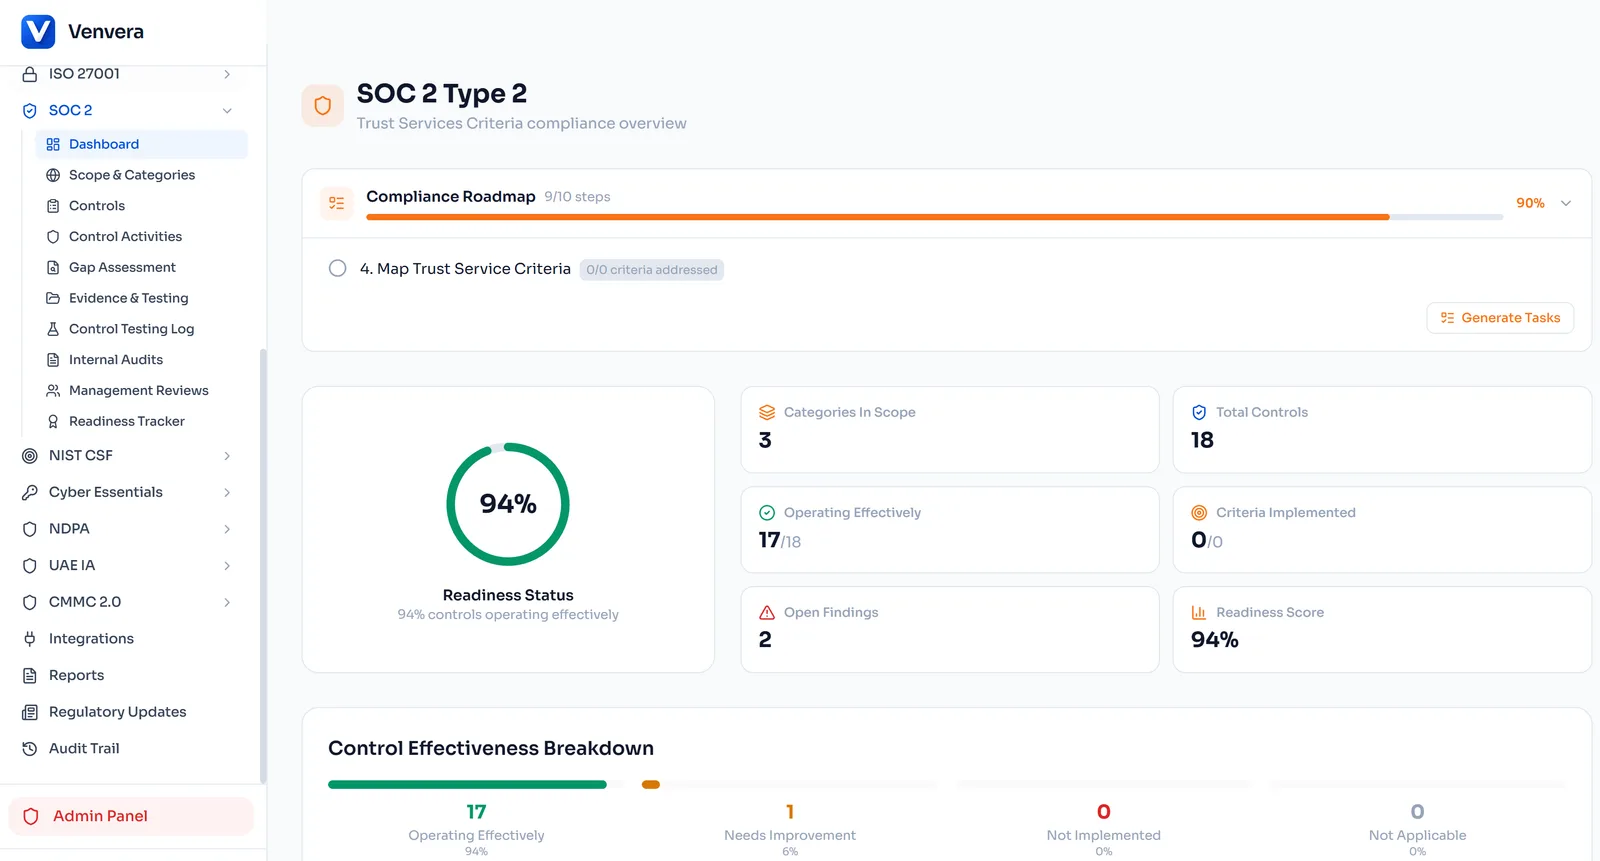
شاشة واحدة تخبرك هل سيصدر التقرير نظيفًا.
حالة التنفيذ، وتغطية الأدلة، واكتمال الاختبارات، وتقدم المعالجة، والجدول الزمني لفترة المراقبة، كلها في لوحة واحدة لجاهزية Type II. اعرف في أي لحظة إن كنت على المسار الصحيح، وصدّر ملخصًا جاهزًا لمجلس الإدارة بنقرة واحدة.
- درجة جاهزية لحظية عبر جميع المعايير ضمن النطاق
- عدّ تنازلي لفترة المراقبة مع علامات للمراحل الرئيسية
- خريطة حرارية لتغطية الأدلة حسب مجال الضوابط
- تقارير حالة الامتثال جاهزة لمجلس الإدارة
جدول البيانات أو Venvera.
أسئلة SOC 2، مجابة.
أدلة إرشادية حول SOC 2
- ما الذي تتوقعه في تدقيق SOC 2الوصف وتأكيد الإدارة اللذان تكتبهما، وكيف يُختبر تقرير Type 2، والمورّدون، والآراء الأربعة الممكنة، وخطاب الإفادات.
- ما هو SOC 2؟ Type 1 مقابل Type 2تقرير التصديق وفق معايير AICPA، ومعايير خدمات الثقة الخمسة، وما تعنيه فترة المراجعة لجدولك الزمني.
- SOC 2 مقابل ISO 27001 للمشترين في الاتحاد الأوروبيما تقوله NIS2 وDORA وGDPR ومعيار C5 الألماني عن كل منهما، وكيف تعرف أيهما سيقبله العميل.
- تكلفة SOC 2 خارج الولايات المتحدةمن يحق له توقيع التقرير، ومعايير AICPA مقابل ISAE 3000، والقرارات التي تحدد الأتعاب.
- كيف تجمع أدلة التدقيقما الذي يقبله مدقق المؤسسة الخدمية دليلًا على أن الضابط عمل طوال الفترة، وكيف تبقيه محدّثًا.
- قائمة التحقق من الجاهزية لـ SOC 2قائمة الضوابط التي تربط أدلتك بها قبل أن تُفتح نافذة المراقبة.
كن جاهزًا للتدقيق من أجل الصفقة التي تنتظرك.
ابدأ بتقرير فجوات مجاني يغطي معايير خدمات الثقة لديك: 10 دقائق، ودون بريد إلكتروني للبدء.
✓ مع كل خطة مدفوعة: جاهزية للتدقيق خلال 90 يومًا أو استرداد أموالك*
10 دقائق · لا يلزم بريد إلكتروني للبدء · دون بطاقة ائتمانية · يبقى ملكًا لك