دون CMMC، لا عقد مع وزارة الدفاع.
Venvera برنامج امتثال لـ CMMC يوفّر الممارسات وخطط العمل والأدلة الجاهزة لجهة التقييم C3PAO للمستويين 1 و2 من CMMC 2.0، لتتمكن من المنافسة على عقود وزارة الدفاع الأمريكية والاحتفاظ بها، وهي عقود لا يستطيع منافسوك غير الحاصلين على الشهادة الاقتراب منها أصلًا.
ما القدر الذي تستوفيه بالفعل من CMMC 2.0؟
اختر الإطار الذي تطبقه بالفعل. يُدرج كل مجال ضوابط يظهر في الإطارين مع مرجع المتطلب في كل جانب، لترى الجزء القابل لإعادة الاستخدام من برنامجك الحالي قبل أن تحدد نطاق أي عمل جديد.
يعني كل صف أن المتطلبين يغطيان المجال نفسه، لذا يمكن عادةً لتطبيق واحد ومجموعة أدلة واحدة أن يخدما الاثنين. ولا يعني ذلك أن استيفاء أحدهما يمنح شهادة الآخر: فلكل إطار نطاقه وصياغته وتقييمه الخاص، وبعض المتطلبات ليس لها مقابل على الإطلاق. تعامل مع هذا بوصفه خريطة أولية للتخطيط، ثم تحقّق من كل صف مقابل نص المتطلب.
برنامج امتثال لـ CMMC لتقييمات المستويين 1 و2
Venvera برنامج امتثال لـ CMMC مخصص لمتعاقدي القاعدة الصناعية الدفاعية (DIB) الذين يتعاملون مع معلومات العقود الفيدرالية (FCI) أو المعلومات غير المصنفة الخاضعة للضوابط (CUI). يتتبع ممارسات المستوى 1 الـ 17 وممارسات المستوى 2 الـ 110 المستمدة من NIST SP 800-171، ويحتسب درجة SPRS لديك فور وصول الأدلة، ويُبقي خطة أمن النظام (SSP) وخطة العمل والمعالم (POA&M) محدّثتين مع تقدم العمل. وتحدد كل ممارسة الأدلة الموضوعية التي ستختبرها جهة التقييم C3PAO، مع مسؤول وحالة والمستندات مرفقة، فيبدأ التقييم الذاتي أو تقييم الشهادة من سجل مكتمل.
ما هو CMMC 2.0، ولماذا لا يمكنك الفوز بأعمال وزارة الدفاع من دونه؟
شهادة نموذج نضج الأمن السيبراني 2.0 (CMMC 2.0) هي المتطلب السيبراني الإلزامي الذي تفرضه وزارة الدفاع الأمريكية على القاعدة الصناعية الدفاعية. يغطي المستوى 1 (17 ممارسة) معلومات العقود الفيدرالية؛ ويحمي المستوى 2 (110 ممارسات، مستمدة مباشرة من NIST SP 800-171) المعلومات غير المصنفة الخاضعة للضوابط؛ أما المستوى 3 فيضيف 24 ممارسة معززة من NIST SP 800-172 للبرامج الأكثر حساسية. وهذه ليست شارة تختار السعي إليها: فعندما يحدد العقد مستوى من CMMC، يجب أن تكون قادرًا على إثباته لتفوز بالعقد أو تحتفظ بالعمل. وإذا لم تحصل على الشهادة بالمستوى الذي يشترطه عقدك، أُغلق أمامك باب أعمال وزارة الدفاع، بينما يفوز بالعقد المورّد المجاور الحاصل على الشهادة.
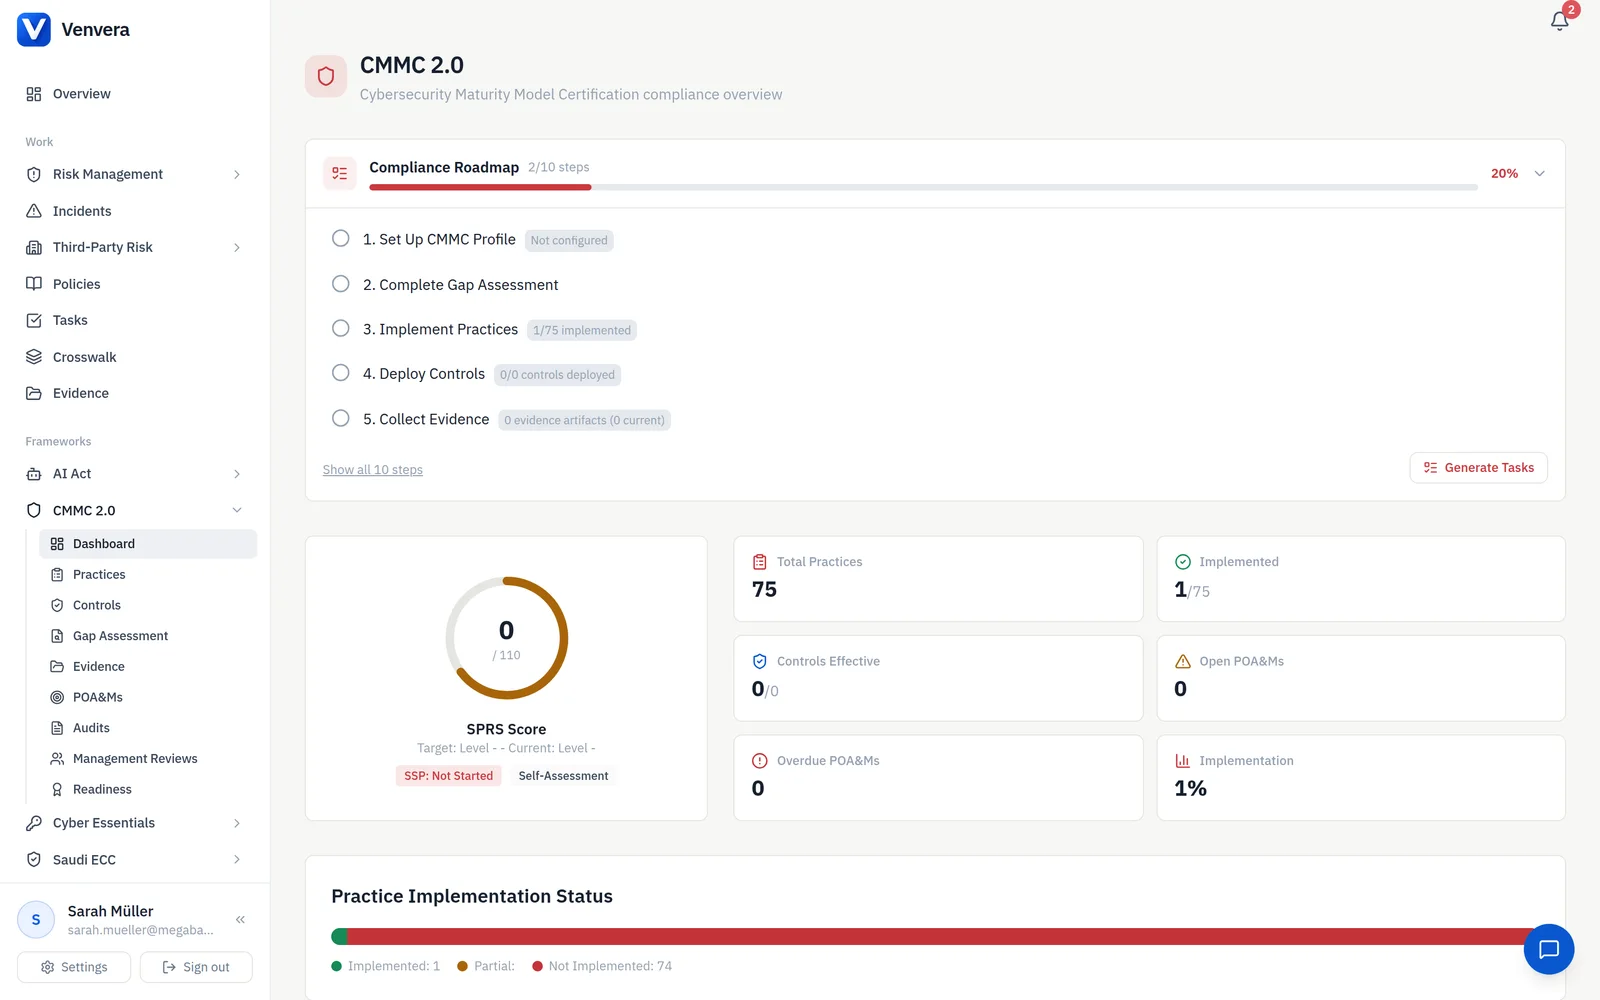
كل ممارسة، متتبَّعة حتى مستوى هدف التقييم.
يرتبط المستوى 2 من CMMC 2.0 مباشرة بممارسات NIST SP 800-171 الـ 110 الموزعة على 14 مجالًا. تحفظ Venvera كل ممارسة على مستوى هدف التقييم، لا كنسبة مئوية مجمّعة للمجال، مع حالتها ومسؤولها ورابط أدلتها وأثرها الموزون على درجة SPRS. فعّل طبقة المستوى 3 فتظهر ممارسات NIST 800-172 المعززة الـ 24 دون أن تزدحم الواجهة على الفرق التي لا تحتاج إلا إلى المستوى 2.
- ممارسات المستوى 2 الـ 110 كلها متتبَّعة على مستوى هدف التقييم
- حالة لكل هدف: «مستوفى» أو «غير مستوفى» أو «غير منطبق» مع المبرر
- تقييم موزون وفق SPRS (1 أو 3 أو 5 نقاط) يُحتسب لحظيًا من حالة الضوابط
- طبقة اختيارية للمستوى 3 تضيف ممارسات NIST 800-172 المعززة الـ 24
- لا شيء يختبئ خلف نسبة مئوية موجزة قبل وصول المُقيّم

درجة SPRS لديك لحظة بلحظة، وأين تستقر عند إغلاق بنود POA&M.
تطّلع وزارة الدفاع على درجتك في نظام مخاطر أداء المورّدين (SPRS) في كل عقد، فلا يجوز أن تتأخر عن الواقع أشهرًا. تحتسبها Venvera مع كل تغيير في الضوابط، وتشرح وزن كل ممارسة بلغة واضحة، وتتوقع الدرجة التي ستبلغها بعد إغلاق بنود POA&M الجارية. وعندما يسأل مسؤول التعاقد لديك، تكون حزمة التقديم جاهزة.
- درجة SPRS حية تتحدث مع كل تغيير في الضوابط
- شرح وزن كل ممارسة كي لا يخمّن أحد الحسابات
- عرض توقعي: أغلق بنود POA&M هذه فتصبح درجتك X
- ملف CSV لتقديم SPRS جاهز للرفع المباشر إلى بوابة وزارة الدفاع
- خط زمني تاريخي للدرجة دليلًا على الاتجاه أمام مسؤول التعاقد لديك
خطة أمن النظام وخطة POA&M، تُنشآن تلقائيًا.
تطلب جهة التقييم C3PAO أمرين قبل أي شيء: خطة أمن النظام (SSP) التي تصف كيفية تنفيذ كل ممارسة، وخطة العمل والمعالم (POA&M) لكل ما لم يُستوفَ بالكامل. تحفظ Venvera الاثنتين مستندين حيّين. تحمل كل ممارسة وصف تنفيذها في موضعها، وإغلاق أي بند في POA&M يحدّث خطة SSP في الدقيقة نفسها، ثم تُصدّر الاثنتين في ملفين مصقولين متى احتجت إليهما.
- وصف التنفيذ لكل ممارسة محفوظ داخل الضابط
- بنود POA&M مع تاريخ الإغلاق المستهدف والمسؤول والمعالم والحالة
- إغلاق بنود POA&M يحدّث وصف SSP تلقائيًا
- تصدير SSP بصيغة DOCX وPOA&M بصيغة XLSX عند الطلب
- سجل الإصدارات مع عرض الفروق لجولات المراجعة مع المدقق

أدلة تستعرضها جهة C3PAO مباشرة دون عوائق.
لكل ممارسة سجل أدلة، من لقطات الشاشة وتصديرات الإعدادات والسياسات وإقرارات التدريب، مربوط مباشرة بالضابط ولا يضيع أبدًا في مجلد مشترك. تتتبع Venvera حداثة الأدلة وتكشف ما تقادم منها قبل أن يكتشفه المُقيّم، فحين تبدأ جولة المراجعة تكون إثباتات كل ممارسة مرفقة بها سلفًا.
- ربط الأدلة بكل ممارسة دون مستندات يتيمة
- تتبع حداثة الأدلة مع تنبيهات تلقائية عند تقادمها
- تخزين مشفر بمفاتيح لكل مستأجر
- بوابة للمُقيّم للقراءة فقط ومحدودة المدة عبر رابط دخول مباشر
- تصدير مجمّع لجهة C3PAO في المستوى 2 أو DIBCAC في المستوى 3

ضابط واحد، مربوط بكل إطار يستوفيه.
لنحو 70 بالمئة من ممارسات المستوى 2 في CMMC مكافئات مباشرة في الملحق A من ISO 27001:2022، وترتبط كلها تقريبًا بـ NIST CSF 2.0. تعرض Venvera هذه الارتباطات في موضعها، فتنتقل الأدلة التي تجمعها مرة واحدة إلى الممارسات التي تستوفيها في الأطر الأخرى. وإذا كنت تدير نظام ISMS بالفعل، فمعظم خط الأساس لديك في CMMC منجز أصلًا.
- ربط مضمّن من كل ممارسة إلى الملحق A من ISO 27001:2022
- ربط كامل مع فئات NIST CSF 2.0
- الأدلة المجموعة مرة واحدة تستوفي كل متطلب مرتبط
- ضوابط ISMS القائمة تغطي معظم خط الأساس للمستوى 2 في CMMC
- لا إعادة لجمع الإثبات نفسه في كل تدقيق منفصل

اكتشف كل فجوة قبل أن يكتشفها المُقيّم.
أجرِ تقييم فجوات منظمًا يغطي المجالات الـ 14 كلها قبل التعاقد مع جهة C3PAO. تقيّم Venvera جاهزيتك ممارسةً تلو ممارسة، وتسلّمك خارطة طريق مرتبة حسب الأولوية مع المسؤولين وتقديرات الجهد والمواعيد النهائية، فتدخل تقييم السنة الثالثة وسجلاتك محدّثة بدل أن تستعد له على عجل، وتظهر الفجوات التي تفاجئ الفرق عادة بينما لا يزال هناك وقت لإغلاقها.
- تقييم يشمل المجالات الـ 14 كلها والممارسات الـ 110
- تقييم الجاهزية من «لم يبدأ» حتى «جاهز للتقييم»
- خارطة طريق معالجة مرتبة حسب الأولوية مع المسؤولين وتقديرات الجهد
- فتح بنود POA&M تلقائيًا عندما يتراجع ضابط منفذ
- لوحة تقدم تعرض مسارك نحو التقييم
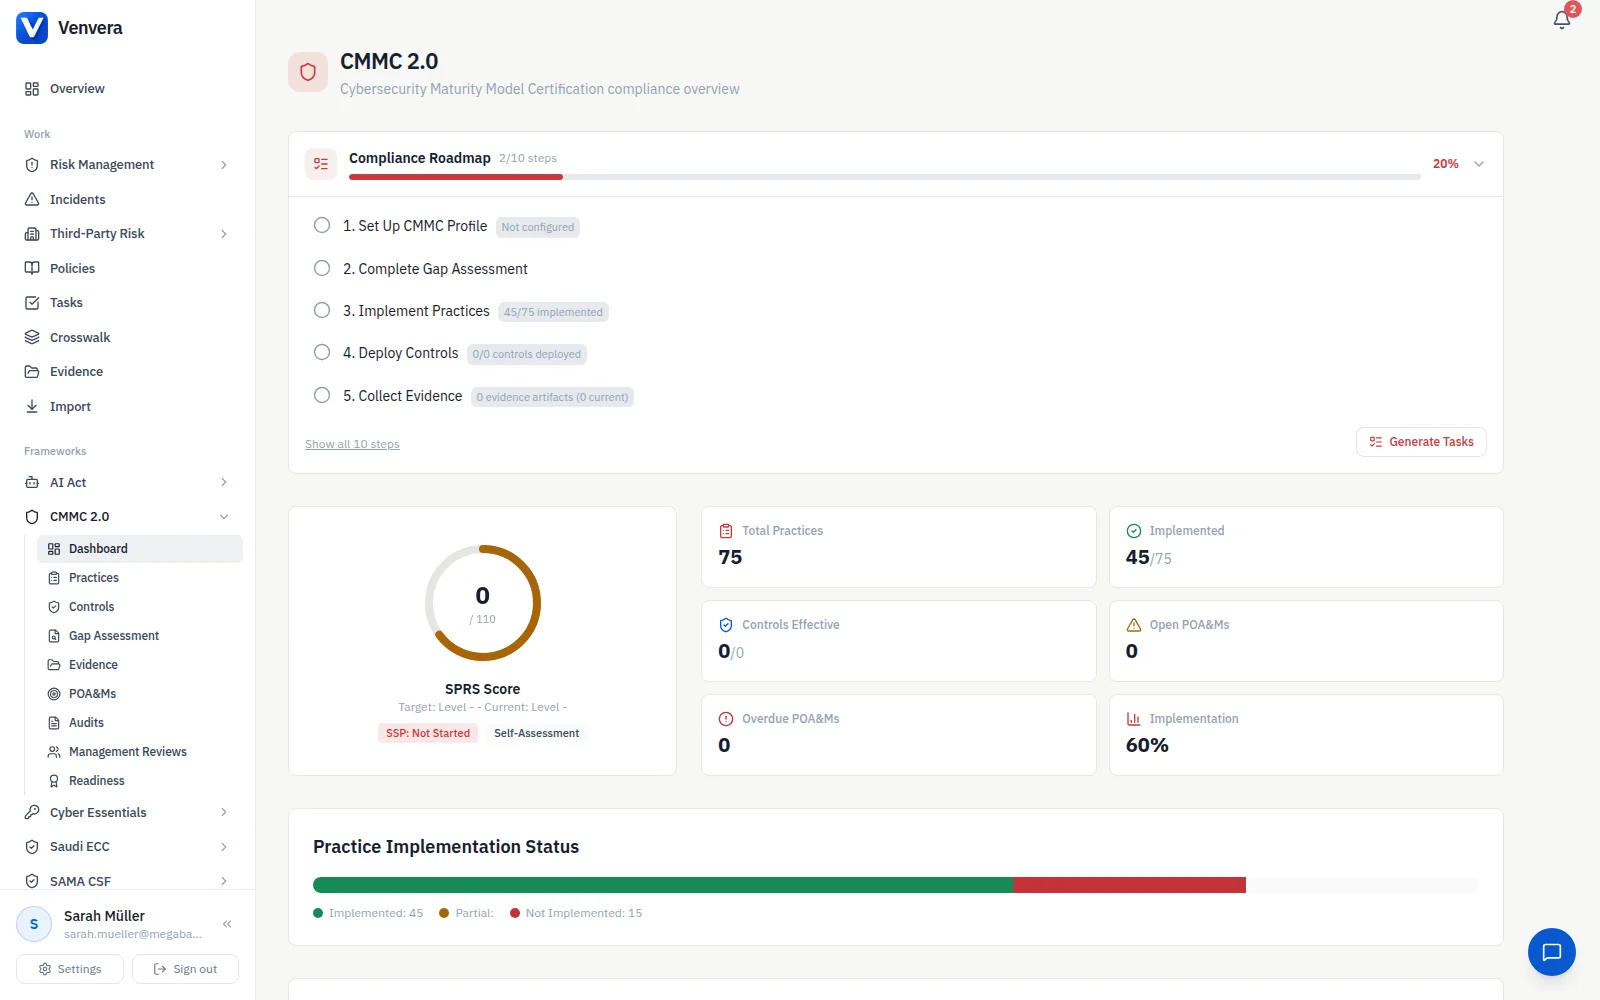
جدول البيانات أو Venvera.
أسئلة CMMC، مجابة.
أدلة إرشادية
- تكلفة الامتثال لـ CMMCما قدّرته وزارة الدفاع لكل مستوى، وما تغفله تلك الأرقام، وكيف تضع ميزانية لما تبقى.
- من يحتاج إلى FedRAMP؟اختبار النطاق، والاستثناءات الستة، والفئات من A إلى D، والتكافؤ مع مستوى Moderate الذي يحتاجه متعاقد CMMC من مورّديه السحابيين.
استعد لـ CMMC من أجل العقد الذي تنافس عليه.
ابدأ بتقرير فجوات مجاني يغطي ممارسات CMMC لديك: 10 دقائق، ودون بريد إلكتروني للبدء.
✓ مع كل خطة مدفوعة: جاهزية للتدقيق خلال 90 يومًا أو استرداد أموالك*
10 دقائق · لا يلزم بريد إلكتروني للبدء · دون بطاقة ائتمانية · يبقى ملكًا لك