اقبل مدفوعات البطاقات دون أن تخفق في التقييم.
جميع متطلبات PCI DSS v4 الـ 12، وأدلة تُجمع باستمرار، واستبيان SAQ أو تقرير ROC جاهز دائمًا، ليواصل البنك المستحوذ (acquirer) ومعالج المدفوعات وعملاؤك ائتمانك على بيانات حاملي البطاقات، عامًا بعد عام.
ما القدر الذي تستوفيه بالفعل من PCI DSS؟
اختر الإطار الذي تطبقه بالفعل. يُدرج كل مجال ضوابط يظهر في الإطارين مع مرجع المتطلب في كل جانب، لترى الجزء القابل لإعادة الاستخدام من برنامجك الحالي قبل أن تحدد نطاق أي عمل جديد.
يعني كل صف أن المتطلبين يغطيان المجال نفسه، لذا يمكن عادةً لتطبيق واحد ومجموعة أدلة واحدة أن يخدما الاثنين. ولا يعني ذلك أن استيفاء أحدهما يمنح شهادة الآخر: فلكل إطار نطاقه وصياغته وتقييمه الخاص، وبعض المتطلبات ليس لها مقابل على الإطلاق. تعامل مع هذا بوصفه خريطة أولية للتخطيط، ثم تحقّق من كل صف مقابل نص المتطلب.
برنامج امتثال لـ PCI DSS يغطي جميع متطلبات v4.0 الـ 12
Venvera برنامج امتثال لـ PCI DSS مخصص للتجار ومزوّدي الخدمات الذين يخزّنون بيانات حاملي البطاقات أو يعالجونها أو ينقلونها بموجب PCI DSS v4.0. يحدد نطاق بيئة بيانات حاملي البطاقات (CDE)، ويتتبع المتطلبات الـ 12 كلها حتى مستوى المتطلبات الفرعية، ويسجل الأدلة التي يحتاج إليها كل متطلب: نتائج التجزئة، وفحوصات ASV ربع السنوية، وسجلات التغيير، ومراجعات صلاحيات الوصول، والتدريب على الوعي الأمني. ويدعم النهجين المحدد والمخصص كليهما، ويتتبع وتيرة الاختبار لكل ضابط، ويُصدّر استبيان SAQ وتقرير الامتثال (ROC) وإقرار الامتثال (AoC) من السجل الحي نفسه حين يطلبها البنك المستحوذ.
ما هو PCI DSS، ولماذا يطلبه منك البنك المستحوذ وعملاؤك؟
PCI DSS هو معيار الأمن العالمي (الإصدار v4.0، الإلزامي منذ مارس 2025) لكل نشاط تجاري يخزّن بيانات حاملي البطاقات أو يعالجها أو ينقلها، من أصغر تاجر إلى معالجي المدفوعات ومزوّدي الخدمات من المستوى 1. وهو ليس اختياريًا: فالبنك المستحوذ ومعالج المدفوعات وعملاؤك من الشركات الكبرى يشترطون استبيان SAQ أو تقرير امتثال (ROC) ساريًا قبل أن يسمحوا لك بالتعامل مع بيانات البطاقات. وإذا خرجت عن الامتثال فالتكلفة حقيقية: رسوم شهرية على عدم الامتثال، ورسوم معاملات أعلى، ومسؤولية عن الاختراقات، وفي النهاية فقدان قدرتك على قبول البطاقات كليًا. تُبقي Venvera متطلبات v4 الـ 12 كلها مثبتة بالأدلة وإقرارك جاهزًا، فلا تتوقف المدفوعات أبدًا.

كل ما يختبره مُقيّم QSA لديك، متتبَّع دون استثناء.
يتوسع PCI DSS v4 إلى أكثر من 250 إجراء اختبار موزعة على المتطلبات الـ 12 المعروفة. تعرض Venvera كل متطلب فرعي مع حالة التنفيذ، والنهج المطبق (المحدد أو المخصص)، والمسؤول عن الضابط، ورابط الأدلة، وإجراء الاختبار الذي سيجريه مُقيّم الأمن المؤهل (QSA) لديك. والربط المتبادل مع ISO 27001:2022 وNIST CSF 2.0 وSOC 2 يعني أن الضابط الذي تنفذه مرة واحدة يُحتسب للأطر الأخرى حيثما تداخلت المتطلبات.
- كل متطلب فرعي متتبَّع على حدة، لا المتطلبات الـ 12 الرئيسية فقط
- خيارا النهج المحدد والنهج المخصص لكل متطلب
- إجراء الاختبار محمّل مسبقًا لجولات المراجعة مع مُقيّم QSA
- ربط متبادل مع الملحق A من ISO 27001 وNIST CSF 2.0 ومعايير TSC في SOC 2
- عروض قابلة للتصفية حسب المتطلب، وحسب نظام CDE، وحسب قابلية التطبيق

حدد نطاق CDE بدقة قبل أن يوسّعه مُقيّم QSA.
بيئة CDE لديك هي شبكة الأنظمة التي تخزّن بيانات حاملي البطاقات أو تعالجها أو تنقلها، إضافة إلى الأنظمة المتصلة بها. وإذا أخطأت في تحديد النطاق، وسّع مُقيّم QSA نطاق التدقيق. توسم Venvera كل أصل بعلاقته ببيئة CDE (داخلها، أو متصل بها، أو معزول بالتجزئة)، وتتتبع ضوابط التجزئة صراحة، وتكشف أي نظام ينجرف إلى داخل النطاق. ويُنتَج التحقق السنوي من النطاق تلقائيًا من جرد الأصول الحي ومخططات تدفق البيانات لديك.
- سجل أصول بوسوم صريحة: داخل CDE، ومتصل، وخارج النطاق
- تتبع ضوابط التجزئة على مستوى الشبكة والمضيف والهوية
- تنبيهات بالانجراف عندما يكتسب نظام متصل خصائص بيئة CDE
- مخططات تدفق البيانات محدّثة دائمًا، لا يُعاد رسمها كل عام
- تقرير التحقق السنوي من النطاق يُنشأ من الحالة الحية
النهج المخصص، موثقًا كما يريده مُقيّم QSA.
يقدّم PCI DSS v4 النهج المخصص: أن تحقق هدف المتطلب دون اتباع الإجراء المحدد للمتطلب الفرعي. والثمن هو الصرامة: تحليل مخاطر موجّه وموثق، وهدف النهج المخصص، والتنفيذ، والاختبار الذي سيجريه مُقيّم QSA لديك. وتسجل Venvera العناصر الأربعة كلها لكل ضابط تستخدم فيه هذا النهج.
- مفتاح لتفعيل النهج المخصص لكل متطلب فرعي
- قالب لتحليل المخاطر الموجّه بمنهجية منظمة
- صياغة هدف النهج المخصص، متحقَّق منها مع مُقيّم QSA لديك
- ضوابط تعويضية مرتبطة مع أدلة فاعليتها
- عرض المدقق يضع النهجين المحدد والمخصص جنبًا إلى جنب
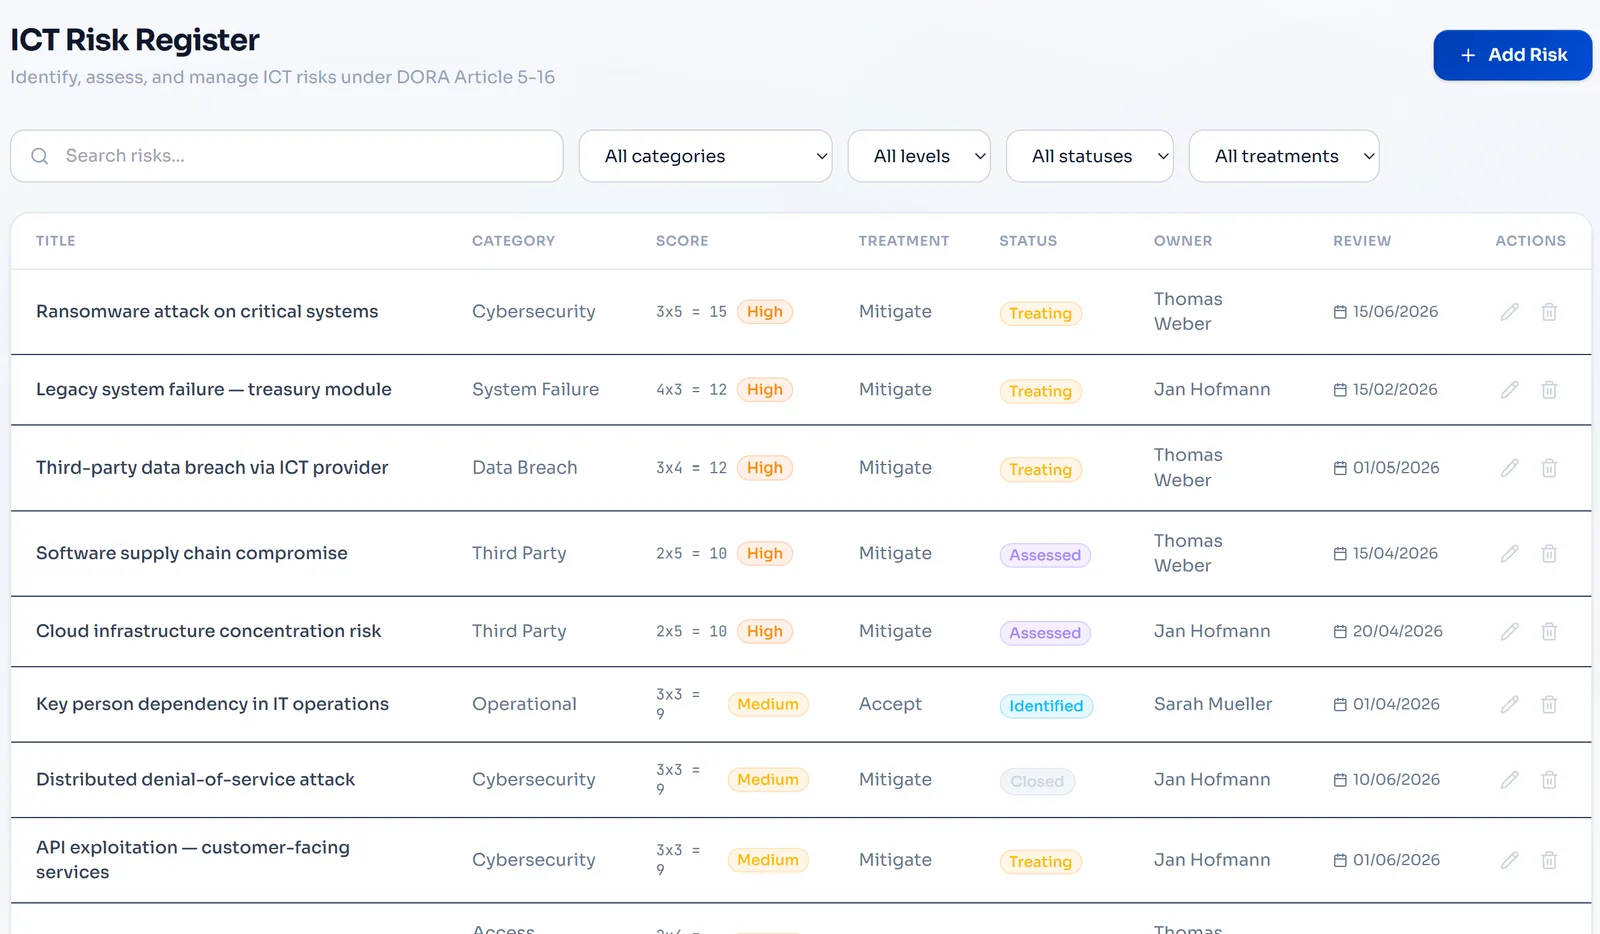
لن تفوتك نافذة فحص ASV بعد اليوم.
يفرض المتطلب 11 فحوصات خارجية ربع سنوية للثغرات يجريها مزوّد فحص معتمد (ASV)، واختبار اختراق داخليًا وخارجيًا سنويًا. تجدول Venvera كليهما، وتسجل النتائج، وتربط الملاحظات بسجل المخاطر، وتتتبع المعالجة مقابل المهل الخاصة بكل متطلب. وإذا فاتتك نافذة فحص، سجلتها Venvera ملاحظةً قبل أن يفعل مُقيّم QSA.
- تقويم لفحوصات ASV مع تنبيهات تأخر تلقائية (المتطلب 11.3.2)
- استيراد نتائج اختبار الاختراق مع تتبع كل ملاحظة على حدة (المتطلب 11.4)
- تتبع فحوصات الثغرات الداخلية بشكل منفصل (المتطلب 11.3.1)
- جدول لاختبارات تجزئة الشبكة وفق المتطلب 11.4.5
- إعادة تأكيد نطاق CDE في كل دورة فحص

استبيان SAQ وتقرير ROC وإقرار AoC، تُنشأ ولا تُجمَّع يدويًا.
تُنتج Venvera استبيانات التقييم الذاتي SAQ (من A إلى D، إضافة إلى P2PE-HW) وتقرير الامتثال (ROC) لكيانات المستوى 1 مباشرة من حالة الضوابط لديك. وإقرار الامتثال (AoC) بنقرة واحدة. لا مزيد من جرّ المدقق عبر ستة مستودعات مستندات مختلفة في الليلة السابقة للتوقيع.
- دعم SAQ A / A-EP / B / B-IP / C / C-VT / D-Merchant / D-SP / P2PE-HW
- إنشاء تقرير الامتثال (DOCX) لكيانات المستوى 1
- تصدير إقرار الامتثال (PDF) بنقرة واحدة
- إدراج مراجع الأدلة لكل متطلب تلقائيًا
- سجل الإصدارات مع عرض الفروق لجولات المراجعة مع المدقق

امتثال يصمد طوال العام، لا وقت التدقيق فقط.
يشترط PCI DSS v4 ضوابط مستمرة: مراجعة يومية للسجلات (المتطلب 10.4.1)، وفحوصات داخلية ربع سنوية (المتطلب 11.3.1)، وفحوصات ASV ربع سنوية، واختبارات تجزئة كل 12 شهرًا، أو كل ستة أشهر لمزوّدي الخدمات. تجدولها Venvera كلها، وتتكامل مع نظام SIEM وجرد الأصول لديك، وتضمن أن المتطلبات الدورية تتكرر فعلًا. ويصبح تقرير ROC السنوي الجزء السهل عندما تكون الأدلة اليومية والشهرية وربع السنوية جاهزة أصلًا.
- تتبع المراجعة اليومية للسجلات (المتطلب 10.4.1)
- تذكيرات ربع سنوية بفحوصات الثغرات الداخلية (المتطلب 11.3.1)
- نوافذ فحوصات ASV ربع السنوية مع تنبيهات التأخر
- جدول لاختبارات التجزئة، سنويًا أو كل ستة أشهر لمزوّدي الخدمات
- مراجعة مستمرة للضوابط مع إسناد قائم على الأدوار

جدول البيانات أو Venvera.
أسئلة PCI DSS، مجابة.
أدلة إرشادية حول PCI DSS
- تكلفة الامتثال لـ PCI DSSمسار التحقق، والاختبارات الدورية التي يفرضها المعيار، وكيف يحدد النطاق حجم الفاتورة.
- من الملزم بالامتثال وأي SAQ ينطبق عليكنطاق التجار ومزوّدي الخدمات، وكيف تختار استبيان التقييم الذاتي المناسب.
- PCI DSS مقابل ISO 27001من يفرض كلًّا منهما، وكيف يختلف النطاق والإثبات، وأين يحدد PCI DSS الرقم الذي يتركه ISO 27001 لتقديرك.
- قائمة تحقق الامتثال لـ PCI DSSمتطلبات v4.0.1 الـ 12 في قائمة يمكنك إنجازها بندًا بندًا.
اعرف موقعك من PCI DSS قبل أن يعرفه مُقيّم QSA.
ابدأ بتقرير فجوات مجاني يغطي متطلبات PCI DSS v4 الـ 12: 10 دقائق، ودون بريد إلكتروني للبدء.
✓ مع كل خطة مدفوعة: جاهزية للتدقيق خلال 90 يومًا أو استرداد أموالك*
10 دقائق · لا يلزم بريد إلكتروني للبدء · دون بطاقة ائتمانية · يبقى ملكًا لك