Kartenzahlungen annehmen, ohne durch die Prüfung zu fallen.
Alle 12 Anforderungen von PCI DSS v4, laufend gesammelte Nachweise und ein jederzeit bereiter SAQ oder ROC. So vertrauen Ihnen Ihr Acquirer, Ihr Zahlungsabwickler und Ihre Kunden weiterhin Karteninhaberdaten an, Jahr für Jahr.
Wie viel von PCI DSS erfüllen Sie bereits?
Wählen Sie das Rahmenwerk, das Sie bereits umsetzen. Jeder Kontrollbereich, der in beiden vorkommt, wird mit der Anforderungsreferenz auf beiden Seiten aufgeführt, sodass Sie den wiederverwendbaren Teil Ihres bestehenden Programms sehen, bevor Sie neue Arbeit planen.
Eine Zeile bedeutet, dass die beiden Anforderungen denselben Bereich abdecken, sodass eine Umsetzung und ein Satz Nachweise in der Regel beiden dienen können. Das heißt nicht, dass die Erfüllung der einen die andere zertifiziert: Jedes Rahmenwerk behält seinen eigenen Geltungsbereich, Wortlaut und seine eigene Bewertung, und manche Anforderungen haben gar kein Gegenstück. Verstehen Sie dies als Ausgangskarte für die Planung und prüfen Sie dann jede Zeile anhand des Anforderungstexts.
PCI DSS Compliance-Software für alle 12 Anforderungen der Version 4.0
Venvera ist Compliance-Software für PCI DSS, gebaut für Händler und Dienstleister, die nach PCI DSS v4.0 Karteninhaberdaten speichern, verarbeiten oder übertragen. Die Plattform grenzt die Karteninhaberdaten-Umgebung (CDE) ab, verfolgt alle 12 Anforderungen bis auf die Ebene der Unteranforderungen und erfasst die Nachweise, die jede davon braucht: Segmentierungsergebnisse, vierteljährliche ASV-Scans, Änderungsprotokolle, Überprüfungen der Zugriffsrechte und Awareness-Schulungen. Definierter und angepasster Ansatz werden beide unterstützt, die Testhäufigkeit wird je Kontrolle verfolgt, und Ihr SAQ, Ihr Konformitätsbericht (ROC) und Ihre Konformitätsbescheinigung (AoC) werden aus demselben aktuellen Datenbestand exportiert, sobald Ihr Acquirer danach fragt.
Was ist PCI DSS, und warum verlangen Ihr Acquirer und Ihre Kunden den Standard?
PCI DSS ist der weltweite Sicherheitsstandard (v4.0, verpflichtend seit März 2025) für jedes Unternehmen, das Karteninhaberdaten speichert, verarbeitet oder überträgt, vom kleinsten Händler bis zu Zahlungsabwicklern und Dienstleistern auf Level 1. Er ist nicht freiwillig: Ihr Acquirer, Ihr Zahlungsabwickler und Ihre Großkunden verlangen einen gültigen SAQ oder Konformitätsbericht (ROC), bevor Sie überhaupt mit Kartendaten arbeiten dürfen. Verlieren Sie die Konformität, wird es teuer: monatliche Gebühren wegen Nichteinhaltung, höhere Transaktionsentgelte, Haftung bei Datenpannen und am Ende der Verlust der Möglichkeit, überhaupt noch Kartenzahlungen anzunehmen. Venvera hält alle 12 Anforderungen von v4 belegt und Ihre Konformitätsbescheinigung bereit, damit Zahlungen nie stillstehen.

Nichts, was Ihr QSA prüft, fällt durchs Raster.
PCI DSS v4 fächert die bekannten 12 Anforderungen in 250+ Prüfverfahren auf. Venvera zeigt jede Unteranforderung mit Umsetzungsstand, anwendbarem Ansatz (definiert oder angepasst), Verantwortlichen für die Kontrolle, Nachweislink und dem Prüfverfahren, das Ihr QSA durchführen wird. Dank der Zuordnung zu ISO 27001:2022, NIST CSF 2.0 und SOC 2 zählt eine einmal umgesetzte Kontrolle überall dort auch für die anderen Rahmenwerke, wo sich die Anforderungen überschneiden.
- Jede Unteranforderung einzeln verfolgt, nicht nur die 12 Hauptanforderungen
- Definierter und angepasster Ansatz als Option je Anforderung
- Prüfverfahren bereits hinterlegt für Walkthroughs mit Ihrem QSA
- Zuordnung zu ISO 27001 Annex A, NIST CSF 2.0 und SOC 2 TSC
- Filteransichten je Anforderung, je CDE-System und nach Anwendbarkeit

Grenzen Sie Ihre CDE richtig ab, bevor Ihr QSA sie ausweitet.
Ihre CDE ist das Netz der Systeme, die Karteninhaberdaten speichern, verarbeiten oder übertragen, zuzüglich aller damit verbundenen Systeme. Ist der Geltungsbereich falsch gezogen, weitet der QSA die Prüfung aus. Venvera kennzeichnet jedes Asset mit seinem Bezug zur CDE (in der CDE, verbunden oder per Segmentierung ausgeschlossen), verfolgt Segmentierungskontrollen ausdrücklich und macht jedes System sichtbar, das in den Geltungsbereich rutscht. Die jährliche Validierung des Geltungsbereichs entsteht von selbst aus dem aktuellen Asset-Inventar und Ihren Datenflussdiagrammen.
- Asset-Register mit ausdrücklicher Kennzeichnung: in der CDE, verbunden, außerhalb des Geltungsbereichs
- Verfolgung der Segmentierungskontrollen über Netzwerk, Host und Identität
- Warnungen, sobald ein verbundenes System Merkmale der CDE annimmt
- Datenflussdiagramme stets aktuell, nicht jährlich neu gezeichnet
- Bericht zur jährlichen Validierung des Geltungsbereichs, erzeugt aus dem aktuellen Stand
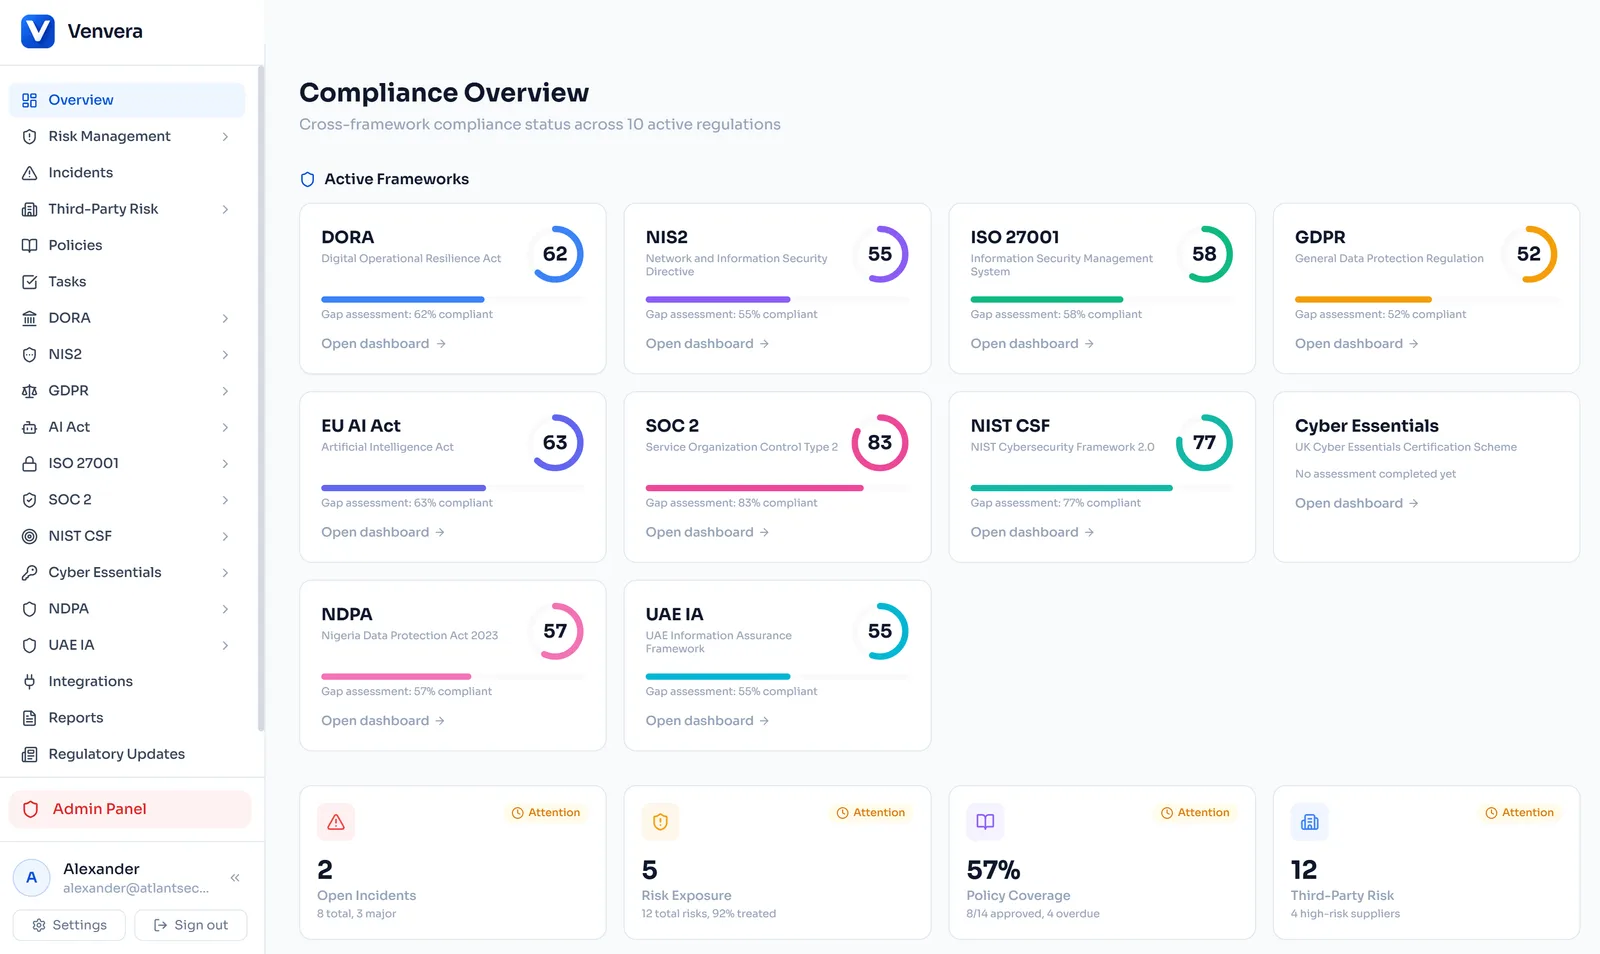
Der angepasste Ansatz, so dokumentiert, wie Ihr QSA ihn sehen will.
PCI DSS v4 führt den angepassten Ansatz ein: Sie erfüllen das Ziel einer Anforderung, ohne dem definierten Verfahren der Unteranforderung zu folgen. Der Preis dafür ist Gründlichkeit: eine dokumentierte gezielte Risikoanalyse, das Ziel des angepassten Ansatzes, die Umsetzung und die Prüfung, die Ihr QSA durchführen wird. Venvera erfasst alle vier Elemente für jede Kontrolle, bei der Sie den angepassten Ansatz nutzen.
- Umschalter für den angepassten Ansatz je Unteranforderung
- Vorlage für die gezielte Risikoanalyse mit strukturierter Methodik
- Formulierung des Ziels für den angepassten Ansatz, mit Ihrem QSA abgestimmt
- Verknüpfte kompensierende Kontrollen samt Nachweisen ihrer Wirksamkeit
- Die Prüferansicht zeigt definierten und angepassten Ansatz nebeneinander
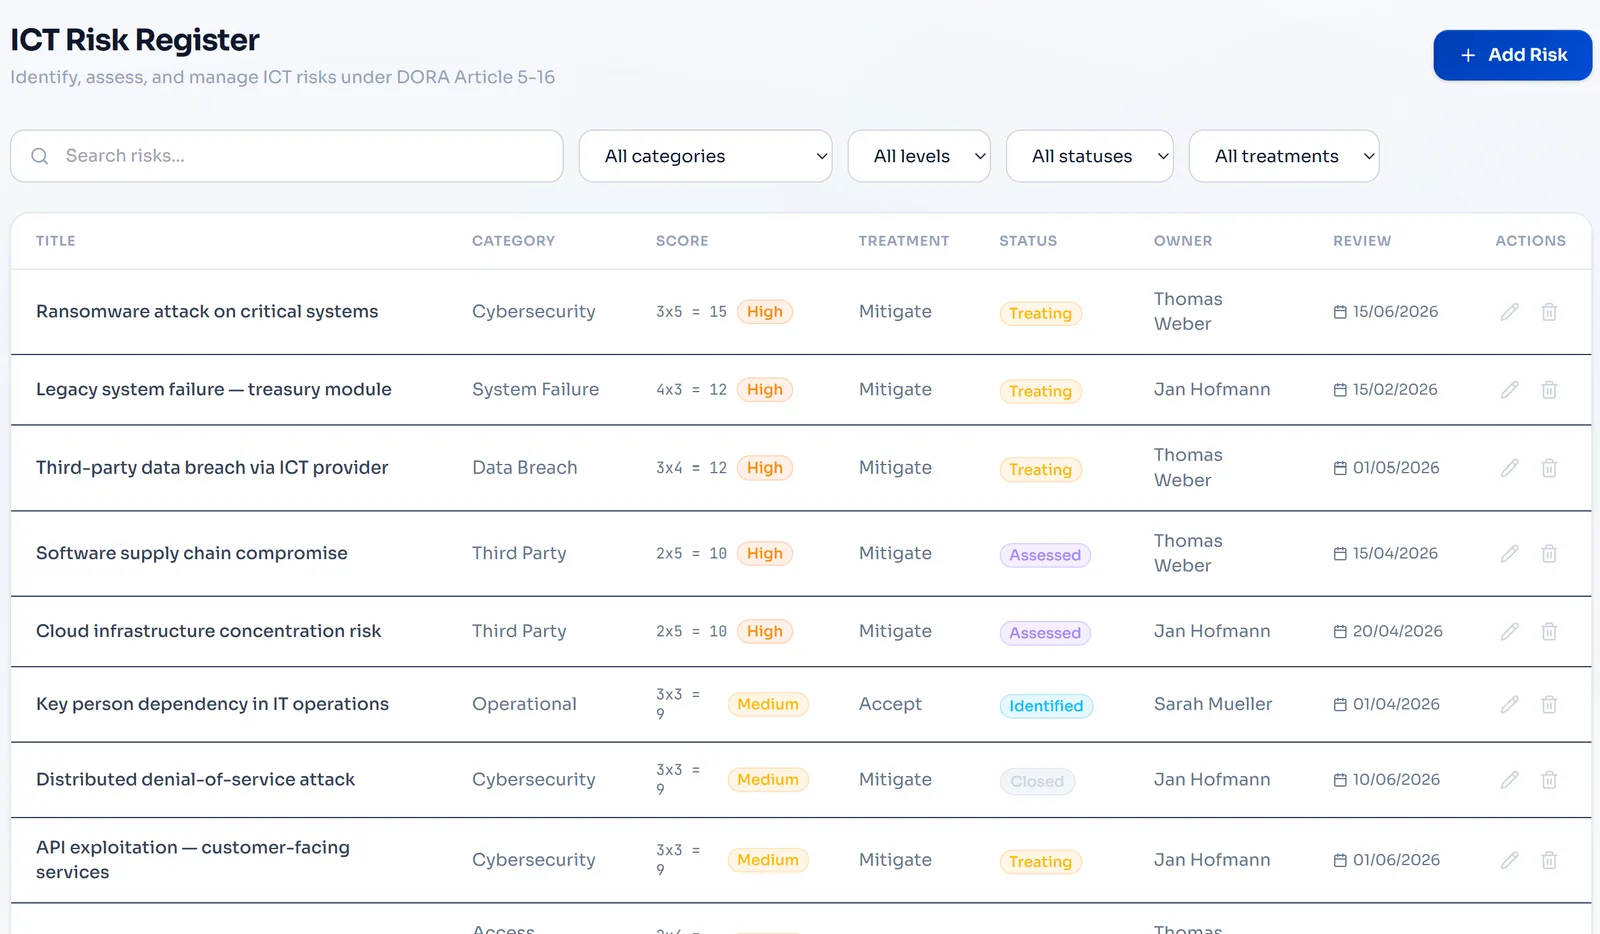
Verpassen Sie nie wieder ein Zeitfenster für ASV-Scans.
Anforderung 11 schreibt vierteljährliche externe Schwachstellenscans durch einen Approved Scanning Vendor (ASV) sowie jährliche interne und externe Penetrationstests vor. Venvera plant beides ein, erfasst die Ergebnisse, verknüpft Feststellungen mit dem Risikoregister und verfolgt die Behebung anhand der Fristen der jeweiligen Anforderung. Verpassen Sie ein Scanfenster, meldet Venvera das als Feststellung, bevor der QSA es tut.
- ASV-Scankalender mit automatischen Überfälligkeitswarnungen (Anforderung 11.3.2)
- Import der Ergebnisse von Penetrationstests mit Verfolgung jeder einzelnen Feststellung (Anforderung 11.4)
- Interne Schwachstellenscans separat verfolgt (Anforderung 11.3.1)
- Zeitplan für Tests der Netzwerksegmentierung nach Anforderung 11.4.5
- Geltungsbereich der CDE in jedem Scanzyklus neu bestätigt

Ihr SAQ, ROC und AoC: erzeugt, nicht zusammengestückelt.
Venvera erstellt die Selbstbeurteilungsfragebögen (A bis D sowie P2PE-HW) und den Konformitätsbericht (ROC) für Level-1-Unternehmen direkt aus dem Stand Ihrer Kontrollen. Die Konformitätsbescheinigung (AoC) kostet einen Klick. Schluss damit, den Prüfer in der Nacht vor der Unterschrift durch sechs verschiedene Dokumentablagen zu schleifen.
- SAQ A / A-EP / B / B-IP / C / C-VT / D-Merchant / D-SP / P2PE-HW werden unterstützt
- Konformitätsbericht (DOCX) für Level-1-Unternehmen erzeugt
- Konformitätsbescheinigung (PDF) mit einem Klick exportiert
- Nachweisverweise je Anforderung automatisch eingefügt
- Versionsverlauf mit Änderungsvergleich für Walkthroughs mit dem Prüfer

Compliance, die das ganze Jahr hält, nicht nur zum Audit.
PCI DSS v4 verlangt laufende Kontrollen: tägliche Protokollprüfung (Anforderung 10.4.1), vierteljährliche interne Scans (Anforderung 11.3.1), vierteljährliche ASV-Scans und Segmentierungstests alle 12 Monate, bei Dienstleistern alle sechs Monate. Venvera plant sie alle ein, bindet Ihr SIEM und Ihr Asset-Inventar an und sorgt dafür, dass wiederkehrende Anforderungen tatsächlich wiederkehren. Der jährliche ROC ist der leichte Teil, wenn die täglichen, monatlichen und vierteljährlichen Nachweise schon vorliegen.
- Verfolgung der täglichen Protokollprüfung (Anforderung 10.4.1)
- Erinnerungen an vierteljährliche interne Schwachstellenscans (Anforderung 11.3.1)
- Vierteljährliche ASV-Scanfenster mit Überfälligkeitswarnungen
- Zeitplan für Segmentierungstests, jährlich oder bei Dienstleistern halbjährlich
- Laufende Überprüfung der Kontrollen mit rollenbasierter Zuweisung

Die Tabelle oder Venvera.
PCI DSS, beantwortet.
Leitfäden zu PCI DSS
- Was Compliance nach PCI DSS kostetDer Validierungsweg, die wiederkehrenden Tests, die der Standard vorschreibt, und wie der Geltungsbereich die Rechnung bestimmt.
- Wer PCI DSS einhalten muss und welcher SAQ giltDer Geltungsbereich für Händler und Dienstleister und wie Sie den richtigen Selbstbeurteilungsfragebogen wählen.
- PCI DSS vs. ISO 27001Wer welchen Standard durchsetzt, wie sich Geltungsbereich und Nachweis unterscheiden und wo PCI DSS die Zahl festlegt, die ISO 27001 Ihnen überlässt.
- Checkliste für die Compliance nach PCI DSSDie 12 Anforderungen von v4.0.1 als Liste, die Sie Punkt für Punkt abarbeiten können.
Wissen Sie, wo Sie bei PCI DSS stehen, bevor Ihr QSA es weiß.
Starten Sie mit einem kostenlosen Gap-Bericht über die 12 Anforderungen von PCI DSS v4: 10 Minuten, ohne E-Mail zum Start.
✓ In jedem kostenpflichtigen Plan: in 90 Tagen auditbereit oder Sie erhalten Ihr Geld zurück*
10 Minuten · ohne E-Mail zum Start · ohne Kreditkarte · bleibt Ihnen erhalten