Ohne CMMC kein DoD-Auftrag.
Venvera ist CMMC-Compliance-Software, die Ihnen die Praktiken, die Maßnahmenpläne und die Nachweise für CMMC 2.0 Level 1 und Level 2 liefert, bereit für die C3PAO. So können Sie sich um Aufträge des US-Verteidigungsministeriums bewerben und sie behalten, während Ihre nicht zertifizierten Wettbewerber schlicht nicht an sie herankommen.
Wie viel von CMMC 2.0 erfüllen Sie bereits?
Wählen Sie das Rahmenwerk, das Sie bereits umsetzen. Jeder Kontrollbereich, der in beiden vorkommt, wird mit der Anforderungsreferenz auf beiden Seiten aufgeführt, sodass Sie den wiederverwendbaren Teil Ihres bestehenden Programms sehen, bevor Sie neue Arbeit planen.
Eine Zeile bedeutet, dass die beiden Anforderungen denselben Bereich abdecken, sodass eine Umsetzung und ein Satz Nachweise in der Regel beiden dienen können. Das heißt nicht, dass die Erfüllung der einen die andere zertifiziert: Jedes Rahmenwerk behält seinen eigenen Geltungsbereich, Wortlaut und seine eigene Bewertung, und manche Anforderungen haben gar kein Gegenstück. Verstehen Sie dies als Ausgangskarte für die Planung und prüfen Sie dann jede Zeile anhand des Anforderungstexts.
CMMC-Compliance-Software für Assessments auf Level 1 und Level 2
Venvera ist CMMC-Compliance-Software für Auftragnehmer der US-Verteidigungsindustrie (Defense Industrial Base), die Informationen aus Bundesaufträgen (FCI) oder kontrollierte nicht klassifizierte Informationen (CUI) verarbeiten. Die Plattform verfolgt die 17 Praktiken von Level 1 und die 110 Praktiken von Level 2 aus NIST SP 800-171, berechnet Ihren SPRS-Score, sobald Nachweise eingehen, und hält den Systemsicherheitsplan (SSP) und den POA&M aktuell, während die Arbeit vorankommt. Jede Praktik benennt die objektiven Nachweise, die eine C3PAO prüfen wird, mit Verantwortlichen, Status und angehängten Unterlagen. So beginnt eine Selbstbewertung oder ein Zertifizierungsassessment mit einer vollständigen Akte.
Was ist CMMC 2.0, und warum gewinnen Sie ohne CMMC keine Aufträge des DoD?
Die Cybersecurity Maturity Model Certification 2.0 ist die verpflichtende Cyberanforderung des US-Verteidigungsministeriums (DoD) für die Verteidigungsindustrie (Defense Industrial Base). Level 1 (17 Praktiken) deckt Informationen aus Bundesaufträgen (FCI) ab, Level 2 (110 Praktiken, direkt aus NIST SP 800-171 übernommen) schützt kontrollierte nicht klassifizierte Informationen (CUI), und Level 3 ergänzt für die sensibelsten Programme 24 erweiterte Praktiken aus NIST SP 800-172. Das ist kein Gütesiegel, das Sie nach Belieben anstreben: Nennt ein Vertrag ein CMMC-Level, müssen Sie es nachweisen können, um den Zuschlag zu erhalten oder den Auftrag zu behalten. Fehlt Ihnen die Zertifizierung auf dem Level, das Ihr Vertrag verlangt, sind Sie vom Geschäft mit dem DoD ausgeschlossen, und den Zuschlag erhält der zertifizierte Anbieter ein paar Straßen weiter.
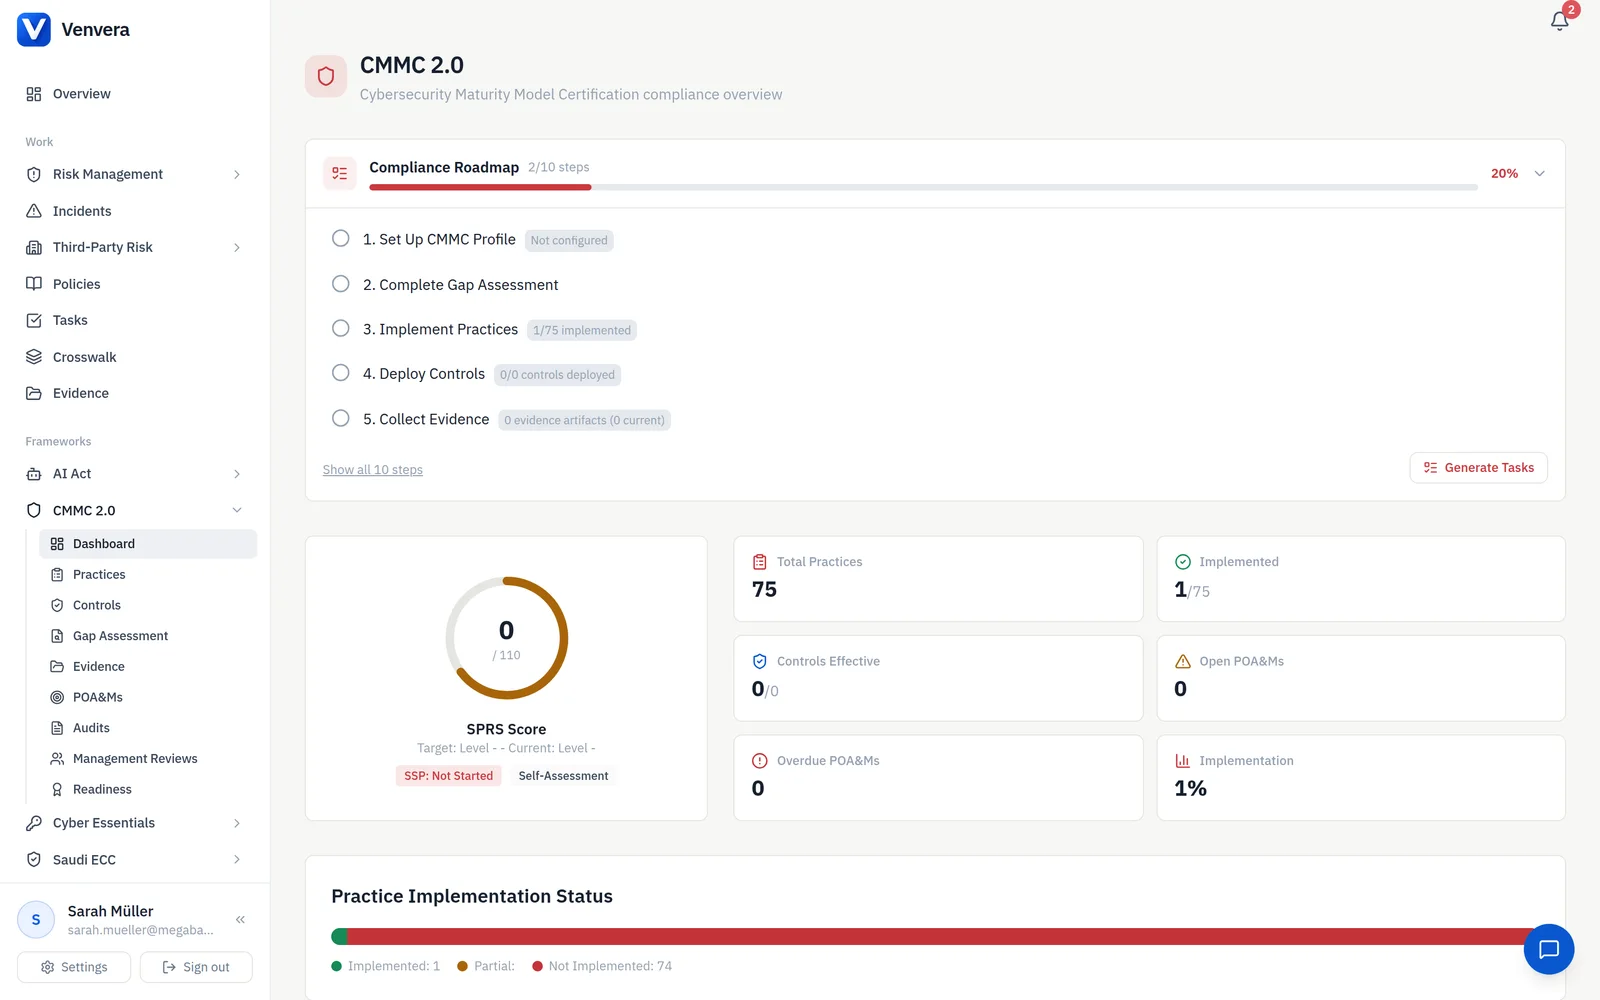
Jede Praktik, verfolgt bis zum Bewertungsziel.
CMMC 2.0 Level 2 entspricht direkt den 110 Praktiken aus NIST SP 800-171 in 14 Domänen. Venvera führt jede davon auf der Ebene der Bewertungsziele, nicht als zusammengefassten Prozentwert je Domäne, mit Status, Verantwortlichen, Nachweislink und gewichteter Auswirkung auf den SPRS-Score. Schalten Sie die Level-3-Ebene zu, erscheinen die 24 erweiterten Praktiken aus NIST 800-172, ohne die Ansicht für Teams zu überladen, die nur Level 2 brauchen.
- Alle 110 Praktiken von Level 2 auf Ebene der Bewertungsziele verfolgt
- Status je Ziel: erfüllt, nicht erfüllt oder nicht anwendbar mit Begründung
- SPRS-gewichtete Bewertung (1, 3 oder 5 Punkte), live aus dem Kontrollstand berechnet
- Optionale Level-3-Ebene ergänzt die 24 erweiterten Praktiken aus NIST 800-172
- Nichts versteckt sich hinter einem Sammelprozentwert, bevor der Prüfer kommt

Ihr SPRS-Score, live. Und wo er landet, wenn Ihre POA&Ms geschlossen sind.
Das DoD liest Ihren Score im Supplier Performance Risk System (SPRS) bei jedem Auftrag, er darf also nie Monate veraltet sein. Venvera berechnet ihn bei jeder Änderung an einer Kontrolle neu, erklärt die Gewichtung jeder Praktik in verständlicher Sprache und prognostiziert den Score, den Sie erreichen, sobald Ihre laufenden POA&M-Punkte geschlossen sind. Fragt die Vergabestelle nach, liegt das Einreichungspaket bereits vor.
- SPRS-Score live, aktualisiert bei jeder Änderung an einer Kontrolle
- Gewichtung je Praktik erklärt, damit niemand die Rechnung erraten muss
- Prognoseansicht: Schließen Sie diese POA&Ms, steigt Ihr Score auf X
- CSV für die SPRS-Einreichung, bereit zum direkten Hochladen ins DoD-Portal
- Historischer Score-Verlauf als Trendnachweis für die Vergabestelle
Systemsicherheitsplan und POA&M entstehen von selbst.
Die C3PAO verlangt zuerst zwei Dinge: Ihren Systemsicherheitsplan (SSP), der beschreibt, wie jede Praktik umgesetzt ist, und Ihren Maßnahmen- und Meilensteinplan (POA&M) für alles, was noch nicht vollständig erfüllt ist. Venvera führt beide als lebende Dokumente. Jede Praktik trägt ihre Umsetzungsbeschreibung direkt in sich, und das Schließen eines POA&M-Punkts aktualisiert den SSP in derselben Minute. Beide exportieren Sie als sauber formatierte Dateien, wann immer Sie sie brauchen.
- Umsetzungsbeschreibung je Praktik direkt in der Kontrolle erfasst
- POA&M-Einträge mit Zieldatum für den Abschluss, Verantwortlichen, Meilensteinen und Status
- Abgeschlossene POA&M-Punkte aktualisieren die Beschreibung im SSP automatisch
- DOCX-Export des SSP und XLSX-Export des POA&M auf Abruf
- Versionsverlauf mit Vergleichsansicht für Walkthroughs mit dem Prüfer

Nachweise, die die C3PAO in einem Zug durchgehen kann.
Jede Praktik hat eine eigene Nachweisakte aus Screenshots, Konfigurationsexporten, Richtlinien und Schulungsbestätigungen, direkt an die Kontrolle gebunden und nie verwaist auf einem gemeinsamen Laufwerk. Venvera verfolgt die Aktualität und zeigt veraltete Nachweise an, bevor der Prüfer sie findet. Beginnt der Walkthrough, hat jede Praktik ihre Belege also schon angehängt.
- Nachweise je Praktik fest gebunden, ohne verwaiste Dokumente
- Verfolgung der Aktualität mit automatischen Warnungen bei veralteten Nachweisen
- Verschlüsselte Speicherung mit mandantenspezifischen Schlüsseln
- Zeitlich befristetes Prüferportal mit reinem Lesezugriff per Magic Link
- Sammelexport für die C3PAO auf Level 2 oder für das DIBCAC auf Level 3

Eine Kontrolle, zugeordnet zu jedem Rahmenwerk, das sie erfüllt.
Rund 70 Prozent der Praktiken von CMMC Level 2 haben direkte Entsprechungen in ISO 27001:2022 Annex A, und fast alle lassen sich NIST CSF 2.0 zuordnen. Venvera zeigt diese Zuordnungen direkt an der Praktik, sodass einmal gesammelte Nachweise auch für die Anforderungen gelten, die sie in anderen Rahmenwerken erfüllen. Betreiben Sie bereits ein ISMS, ist der Großteil Ihrer CMMC-Basis schon erledigt.
- Direkte Zuordnung jeder Praktik zu ISO 27001:2022 Annex A
- Vollständige Zuordnung zu den Kategorien von NIST CSF 2.0
- Einmal gesammelte Nachweise erfüllen jede zugeordnete Anforderung
- Bestehende ISMS-Kontrollen decken den Großteil der Basis von CMMC Level 2 ab
- Kein erneutes Sammeln derselben Belege für jedes einzelne Audit

Sehen Sie jede Lücke, bevor der Prüfer sie sieht.
Führen Sie eine strukturierte Gap-Analyse über alle 14 Domänen durch, bevor Sie eine C3PAO beauftragen. Venvera bewertet Ihre Bereitschaft Praktik für Praktik und liefert eine priorisierte Roadmap mit Verantwortlichen, Aufwandsschätzungen und Fristen. So gehen Sie im dritten Jahr auf aktuellem Stand in die Prüfung, statt auf den letzten Drücker zu pauken, und die Lücken, die Teams sonst überraschen, zeigen sich, solange noch Zeit bleibt, sie zu schließen.
- Bewertung über alle 14 Domänen und 110 Praktiken
- Bereitschaftsbewertung von „nicht begonnen“ bis „bereit für das Assessment“
- Priorisierte Maßnahmen-Roadmap mit Verantwortlichen und Aufwandsschätzungen
- Automatisch eröffnete POA&M-Punkte, wenn eine umgesetzte Kontrolle zurückfällt
- Fortschritts-Dashboard, das Ihren Weg zum Assessment zeigt
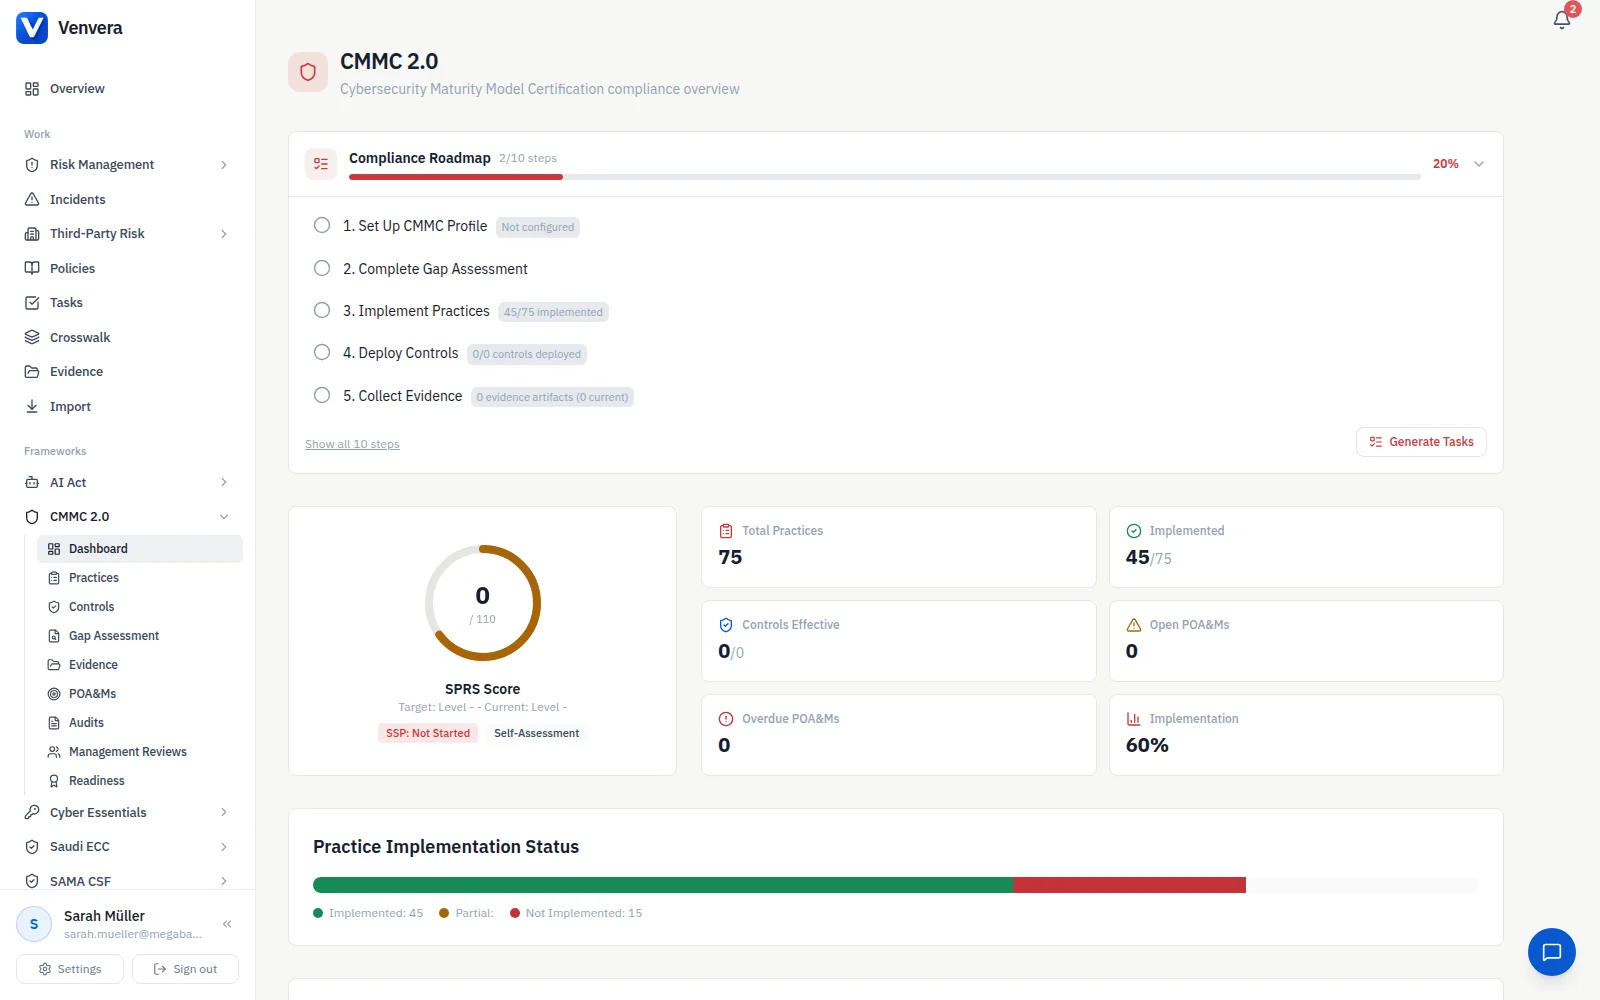
Die Tabelle oder Venvera.
CMMC, beantwortet.
Leitfäden
- Was CMMC-Compliance kostetWas das DoD für jedes Level geschätzt hat, was diese Zahlen auslassen und wie Sie den Rest budgetieren.
- Wer braucht FedRAMP?Der Test des Geltungsbereichs, die sechs Ausnahmen, die Klassen A bis D und die Gleichwertigkeit auf Moderate-Niveau, die ein CMMC-Auftragnehmer von seinen Cloud-Anbietern braucht.
Werden Sie CMMC-bereit für den Auftrag, um den Sie sich bewerben.
Starten Sie mit einem kostenlosen Gap-Bericht über Ihre CMMC-Praktiken: 10 Minuten, ohne E-Mail zum Start.
✓ In jedem kostenpflichtigen Plan: in 90 Tagen auditbereit oder Sie erhalten Ihr Geld zurück*
10 Minuten · ohne E-Mail zum Start · ohne Kreditkarte · bleibt Ihnen erhalten