Die Überprüfung ist einfach. Schwierig ist zu wissen, was überprüft werden muss.
Die meisten Programme für Zugriffsüberprüfungen bestätigen einen Tabellenexport statt der tatsächlichen Zugriffslandschaft, und so deckt eine selbstsichere Unterschrift am Ende die falschen Daten ab. Venvera führt ein Register aller Berechtigungen, einschließlich der Dienstkonten und Zugriffe von Drittparteien, die nie Ihren Joiner-Prozess durchlaufen, bewertet jede einzelne nach einem veröffentlichten Modell und macht aus dem Ganzen einen Überprüfungszyklus mit einem Entscheidungsprotokoll.
Die Überprüfung einer unvollständigen Liste ist schlimmer als gar keine.
Benutzer aus drei Systemen exportieren, in eine Arbeitsmappe einfügen, herumschicken, Genehmigungen einsammeln. Bestätigt wurde soeben der Export, nicht die Zugriffslandschaft. Die Systeme, an die niemand gedacht hat, stehen nicht in der Datei, wurden also nicht überprüft, und Sie halten nun ein unterschriebenes Dokument in der Hand, das einen Zustand bestätigt, den Sie nie geprüft haben. Venvera bringt die Reihenfolge in Ordnung: zuerst das Register aufbauen, es dann bewerten, damit die Aufmerksamkeit bei den Berechtigungen landet, auf die es ankommt, und erst dann überprüfen.
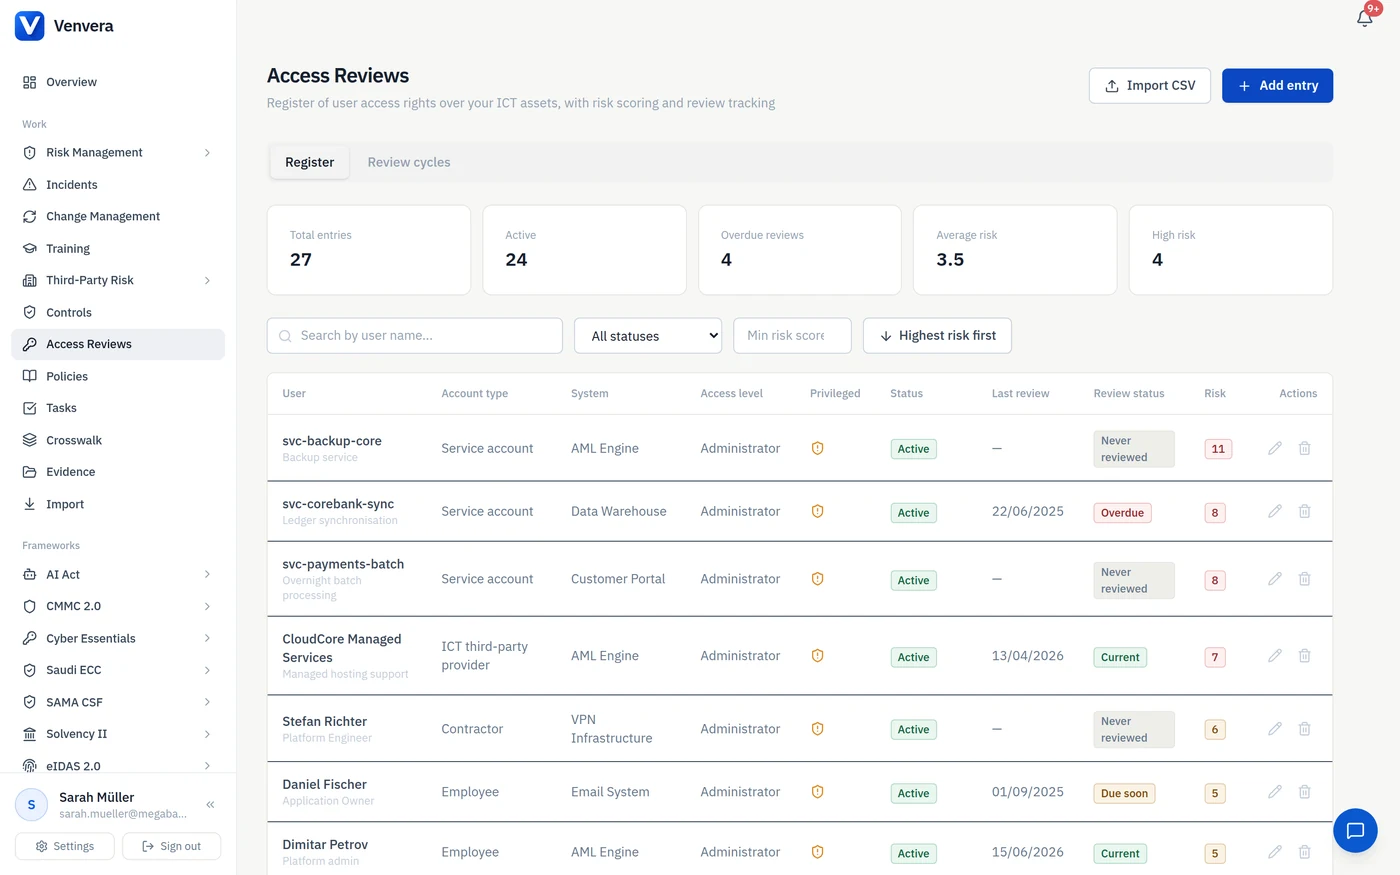
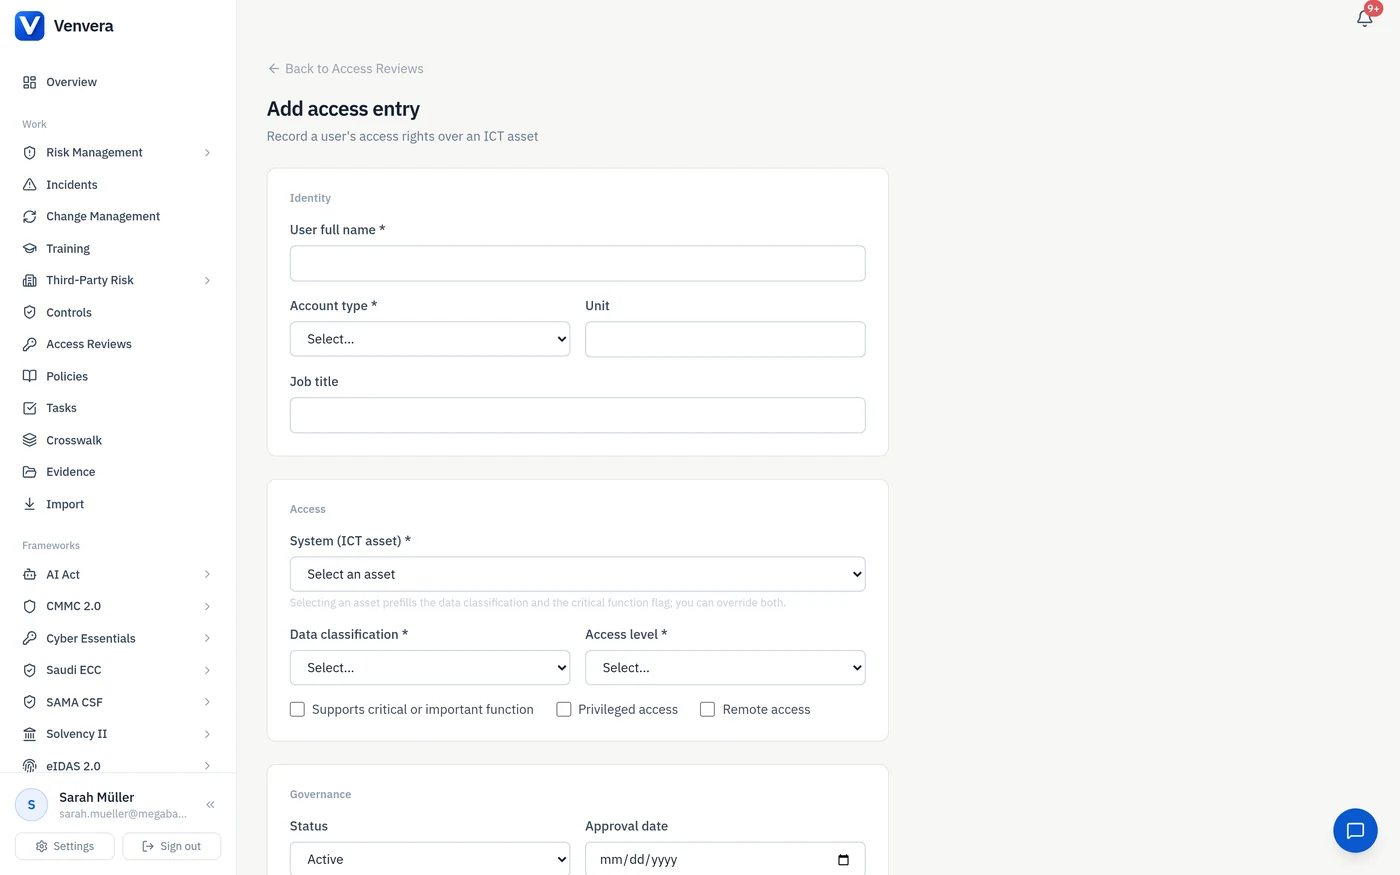
Jede Berechtigung, auch die ohne Vorgesetzten, den man fragen könnte.
Eine Zeile je Identität, System und Zugriffsebene, für Mitarbeitende, Auftragnehmer, IKT-Drittdienstleister und Dienstkonten. Die Kategorien, die bei einer Überprüfung per Tabelle herausfallen, sind genau die mit dem höchsten Risiko, deshalb sind sie hier vollwertige Kontotypen statt einer Fußnote.
- Mitarbeitende, Auftragnehmer, Drittdienstleister und Dienstkonten
- Jede Berechtigung mit dem IKT-Asset verknüpft, auf das sie Zugriff gewährt
- Genehmigungsdatum, Ticketreferenz und genehmigende Person je Eintrag erfasst
- CSV-Import, damit vorhandene Exporte geladen statt abgetippt werden
- Status aktiv, gesperrt und entzogen, mit Entzugsdatum
Ein Wert, den Sie von Hand nachrechnen und hinterfragen können.
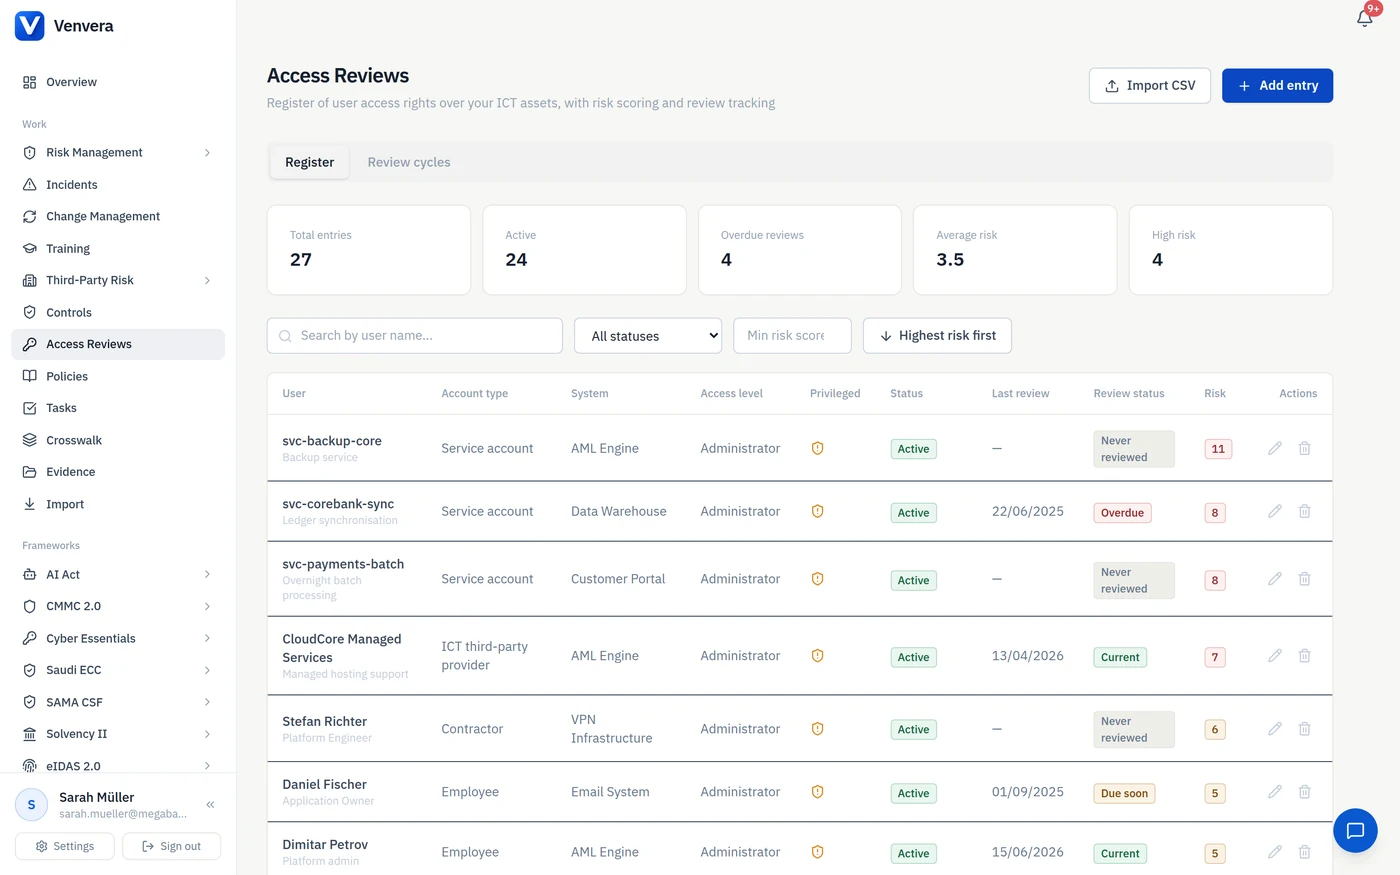
Eine rote Markierung ohne veröffentlichtes Modell scheitert an der ersten Frage des Prüfers. Venvera bewertet jede Berechtigung von 0 bis 11 mit Gewichtungen, die wir veröffentlichen: Kontotyp, Kritikalität, Datenklassifizierung, Zugriffsebene, privilegierter Zugriff und Fernzugriff erhöhen den Wert; Multi-Faktor-Authentifizierung, Aktivitätsprotokollierung und eine strenge Passwortrichtlinie senken ihn.
- Deterministisch: Zwei Personen, die dieselbe Berechtigung bewerten, kommen zum selben Ergebnis
- In der Datenbank berechnet, nie von der Anwendung geschrieben
- Kompensierende Kontrollen ziehen ab und belohnen eine echte Behebung statt einer weiteren Überprüfung
- Live-Vorschau des Werts, während Sie die Attribute erfassen
- Register nach Mindestwert filtern, um den Teil zu finden, auf den es ankommt
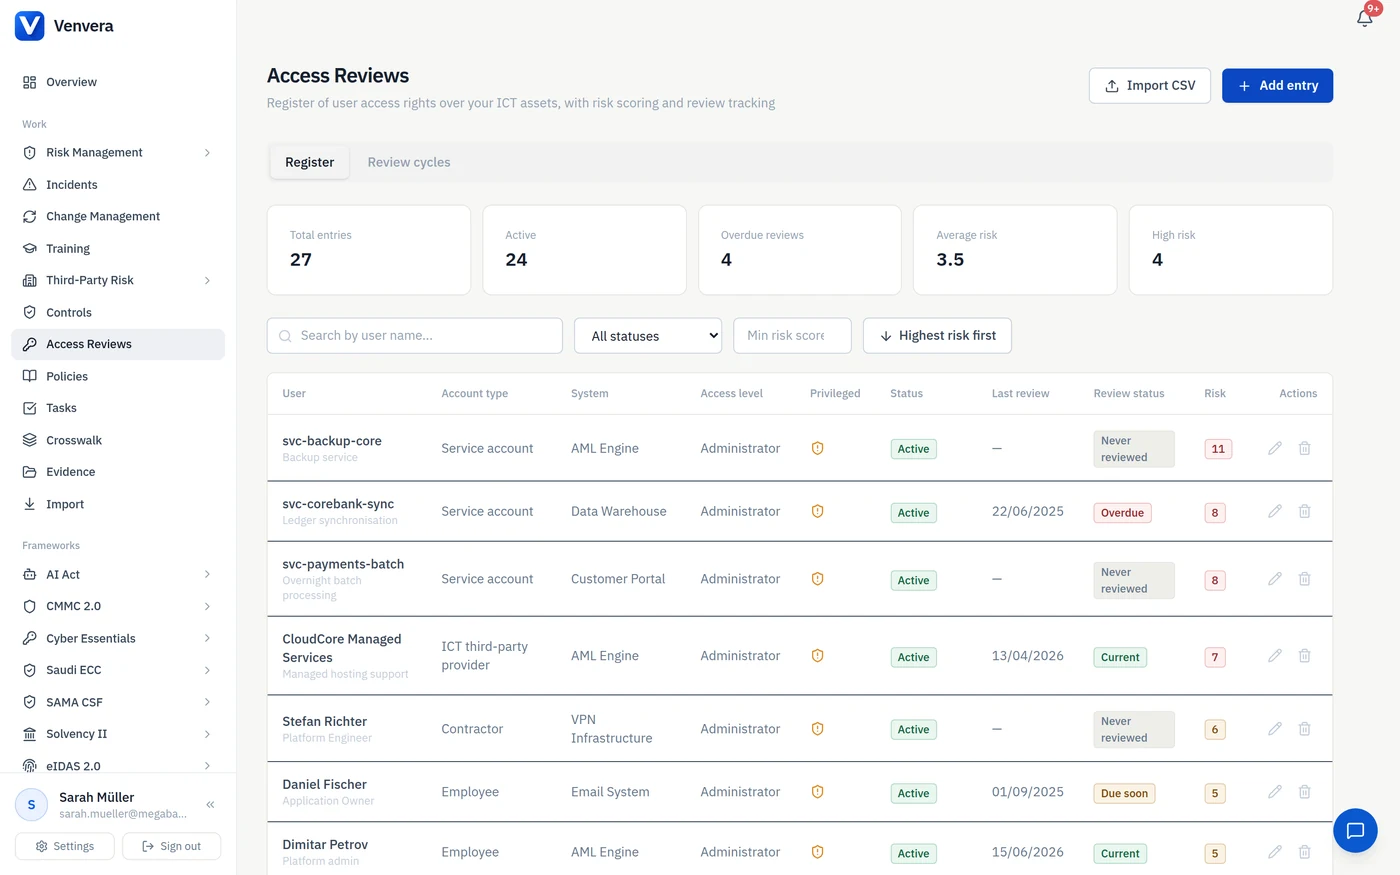
Zyklus eingrenzen, je Position entscheiden, Begründung festhalten.
Ein Zyklus über alles ist ein Zyklus, den niemand abschließt. Grenzen Sie nach Risikowert, System oder Status ein, übertragen Sie die Überprüfung Personen, die Zugriffe tatsächlich entziehen können, und halten Sie fest, warum: Zum Entziehen oder Ändern eines Zugriffs ist eine Begründung erforderlich, und eine Massengenehmigung risikoarmer Positionen wird mit einer gemeinsamen Begründung protokolliert. Der Risikowert wird bei jeder Entscheidung in dem Moment festgeschrieben, in dem sie getroffen wird.
- Eingrenzung nach Wert, System oder Überprüfungsstatus
- Genehmigen, ändern oder entziehen, je Position
- Begründung erforderlich für Entzug, Änderung oder Massengenehmigung
- Risikowert zum Zeitpunkt der Entscheidung erfasst, nicht nur der heutige
- Export des Zyklus als Nachweispaket für den Prüfer
Ein Zyklus, als Nachweis für jedes Rahmenwerk, das danach fragt.
Die Überprüfung erfüllt sich überschneidende Anforderungen aus ISO 27001, SOC 2, NIS2, DORA und PCI DSS. Statt dasselbe Artefakt fünfmal abzulegen, wird der Nachweis jeder Kontrolle zugeordnet, sodass ein einziger jährlicher Zyklus sie alle beantwortet und an einer Stelle aktuell bleibt.
- Zugeordnet zur Zugriffskontrolle nach ISO 27001 Anhang A
- Zugeordnet zu den Common Criteria von SOC 2 zum logischen Zugriff
- Zugeordnet zu NIS2 Art. 21(i) und DORA Art. 9
- Zugeordnet zu PCI DSS Anforderung 7
- Nachweis einmal erfasst, von jedem Rahmenwerk gezählt, das Sie betreiben
Zugriffsüberprüfungen, beantwortet.
Verwandte Themen: Software für Zugriffsüberprüfungen: ein Leitfaden, ISO 27001, NIS2, DORA
Sehen Sie Ihr Zugriffsrisiko, bevor Ihr Prüfer es tut.
Bauen Sie Ihr Register in 30 Minuten gemeinsam mit uns auf. Bringen Sie Ihre Systemliste mit, und Sie verlassen das Gespräch mit einem bewerteten Register und einem eingegrenzten ersten Zyklus.
✓ In jedem kostenpflichtigen Plan: in 90 Tagen auditbereit oder Sie erhalten Ihr Geld zurück*
10 Minuten · ohne E-Mail zum Start · ohne Kreditkarte · bleibt Ihnen erhalten