Das KI-Managementsystem, das Sie zertifizieren lassen können.
Venvera ist ISO-42001-Compliance-Software, die das KI-Managementsystem betreibt, das ISO/IEC 42001:2023 verlangt: alle 38 Annex-A-Kontrollen mit den Nachweisen, die jede von ihnen erwartet, die Risikobewertung nach Abschnitt 6.1.2 und die Folgenabschätzung nach Abschnitt 6.1.4 sauber voneinander getrennt und eine Erklärung zur Anwendbarkeit, die sich aus Ihren eigenen Entscheidungen ergibt.
Wie viel von ISO 42001 erfüllen Sie bereits?
Wählen Sie das Rahmenwerk, das Sie bereits umsetzen. Jeder Kontrollbereich, der in beiden vorkommt, wird mit der Anforderungsreferenz auf beiden Seiten aufgeführt, sodass Sie den wiederverwendbaren Teil Ihres bestehenden Programms sehen, bevor Sie neue Arbeit planen.
Eine Zeile bedeutet, dass die beiden Anforderungen denselben Bereich abdecken, sodass eine Umsetzung und ein Satz Nachweise in der Regel beiden dienen können. Das heißt nicht, dass die Erfüllung der einen die andere zertifiziert: Jedes Rahmenwerk behält seinen eigenen Geltungsbereich, Wortlaut und seine eigene Bewertung, und manche Anforderungen haben gar kein Gegenstück. Verstehen Sie dies als Ausgangskarte für die Planung und prüfen Sie dann jede Zeile anhand des Anforderungstexts.
ISO-42001-Compliance-Software mit dem vollständigen Annex-A-Kontrollsatz
Venvera ist ISO-42001-Compliance-Software, mit der Sie ein KI-Managementsystem nach ISO/IEC 42001:2023 aufbauen und betreiben. Sie liefert alle 38 Annex-A-Kontrollen unter den neun Kontrollzielen, die die Norm mit A.2 bis A.10 nummeriert, jede mit eigens verfassten Hinweisen zu den Nachweisen, einem Verantwortlichen und einem Status, und sie bewertet das Managementsystem selbst über die Abschnitte 4 bis 10 mit einer Gap-Analyse aus 50 Fragen. Aus Ihren Entscheidungen zur Anwendbarkeit entsteht die Erklärung zur Anwendbarkeit, die wiederkehrenden Pflichten aus der Norm landen mit Verantwortlichen und Terminen in einem Compliance-Kalender, und ein Vorstandsbericht fasst die Lage für das Leitungsorgan zusammen. Wo sich die Norm mit der EU-KI-Verordnung überschneidet, werden Nachweise über zehn Zuordnungsgruppen übertragen, statt doppelt erstellt zu werden.
Was ist ISO 42001, und wer verlangt die Norm von Ihnen?
ISO/IEC 42001:2023 ist die internationale Norm für KI-Managementsysteme und durch eine akkreditierte Stelle zertifizierbar. Damit ist sie die erste KI-Norm, deren Zertifikat man von Ihnen verlangen kann, statt sich mit Ihrer bloßen Behauptung zu begnügen. Sie ist aufgebaut wie ISO 27001: Die Abschnitte 4 bis 10 legen die Anforderungen an das Managementsystem fest, von Kontext und Führung über Planung, Unterstützung und Betrieb bis zu Leistungsbewertung und Verbesserung, und Annex A enthält 38 Kontrollen unter neun Kontrollzielen, nummeriert von A.2 bis A.10. Die Zertifizierung läuft in einem dreijährigen Zyklus mit jährlichen Überwachungsaudits, im selben Rhythmus wie ISO 27001. Verlangt wird sie von Großkunden, die KI-Fragen inzwischen in ihre Lieferantenprüfung aufnehmen, von Vorständen, die KI-Governance als System wollen statt als Abfolge von Streitgesprächen zwischen Rechtsabteilung, Modellverantwortlichen und demjenigen, der den Anbietervertrag unterschrieben hat, und von Organisationen, die die EU-KI-Verordnung operativ umsetzen. Die Verordnung setzt diese Strukturen voraus, ohne dieses Zertifikat zu verlangen.
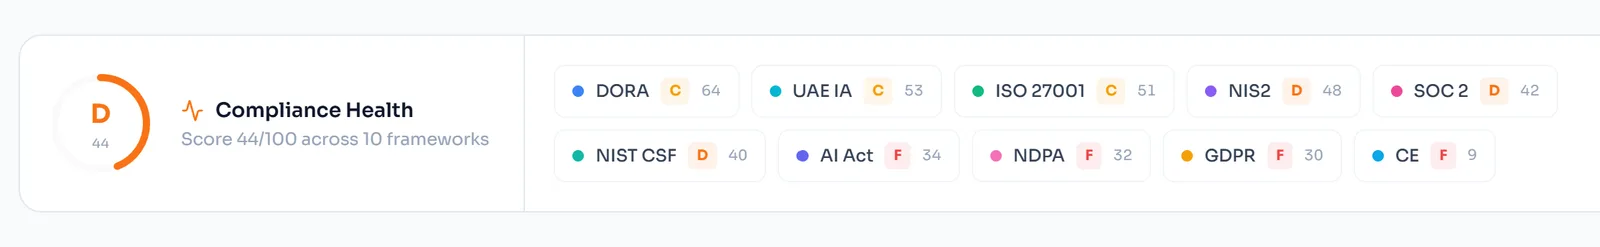
Alle 38 Annex-A-Kontrollen mit den Nachweisen, die jede von ihnen erwartet.
Jede Kontrolle aus ISO/IEC 42001:2023, gegliedert nach den neun Kontrollzielen, die die Norm mit A.2 bis A.10 nummeriert: KI-bezogene Richtlinien, interne Organisation, Ressourcen für KI-Systeme, Abschätzung der Auswirkungen von KI-Systemen, Lebenszyklus von KI-Systemen, Daten für KI-Systeme, Informationen für interessierte Parteien von KI-Systemen, Nutzung von KI-Systemen sowie Beziehungen zu Dritten und Kunden. Jede Kontrolle trägt eigens verfasste Hinweise dazu, was sie erfüllen würde, einen Verantwortlichen, einen Status und eigene Nachweise. So ist der Kontrollsatz ein gelebter Arbeitsstand und keine Liste, die erst noch jemand auslegen muss.
- Alle 38 Kontrollen unter den neun Kontrollzielen aus Annex A
- Eigens verfasste Hinweise zu den Nachweisen für jede Kontrolle
- Ein Verantwortlicher, ein Status und eigene Nachweise an jeder Kontrolle
- Entscheidungen zur Anwendbarkeit samt Begründung festgehalten
- Geplante Überprüfungen der Kontrollen, damit der Bestand nicht veraltet

Bewerten Sie das Managementsystem, nicht nur die Kontrollen.
Annex A ist die eine Hälfte von ISO 42001. Die Abschnitte 4 bis 10 sind die andere Hälfte und der Teil, gegen den zertifiziert wird: Kontext, Führung, Planung, Unterstützung, Betrieb, Leistungsbewertung und Verbesserung. Venvera bewertet diese Abschnitte mit einer Gap-Analyse aus 50 Fragen. So sehen Sie, ob das Managementsystem selbst ein Audit überstehen würde, und nicht nur, ob die Kontrollen vorhanden sind. Heraus kommt eine nach Priorität geordnete Liste dessen, was fehlt, die mit jedem erledigten Arbeitsschritt neu bewertet wird, statt auf dem Stand des Tages einzufrieren, an dem ein Berater im Haus war.
- Eine Gap-Analyse aus 50 Fragen über die Abschnitte 4 bis 10
- Kontext, Führung, Planung, Unterstützung, Betrieb, Bewertung, Verbesserung
- Eine priorisierte Liste der Lücken statt eines Berichts in Fließtext
- Neu bewertet, sobald Arbeit erledigt ist, nicht am Tag der Bewertung eingefroren
- Feststellungen verlinken auf die Kontrollen und Pflichten, die sie schließen
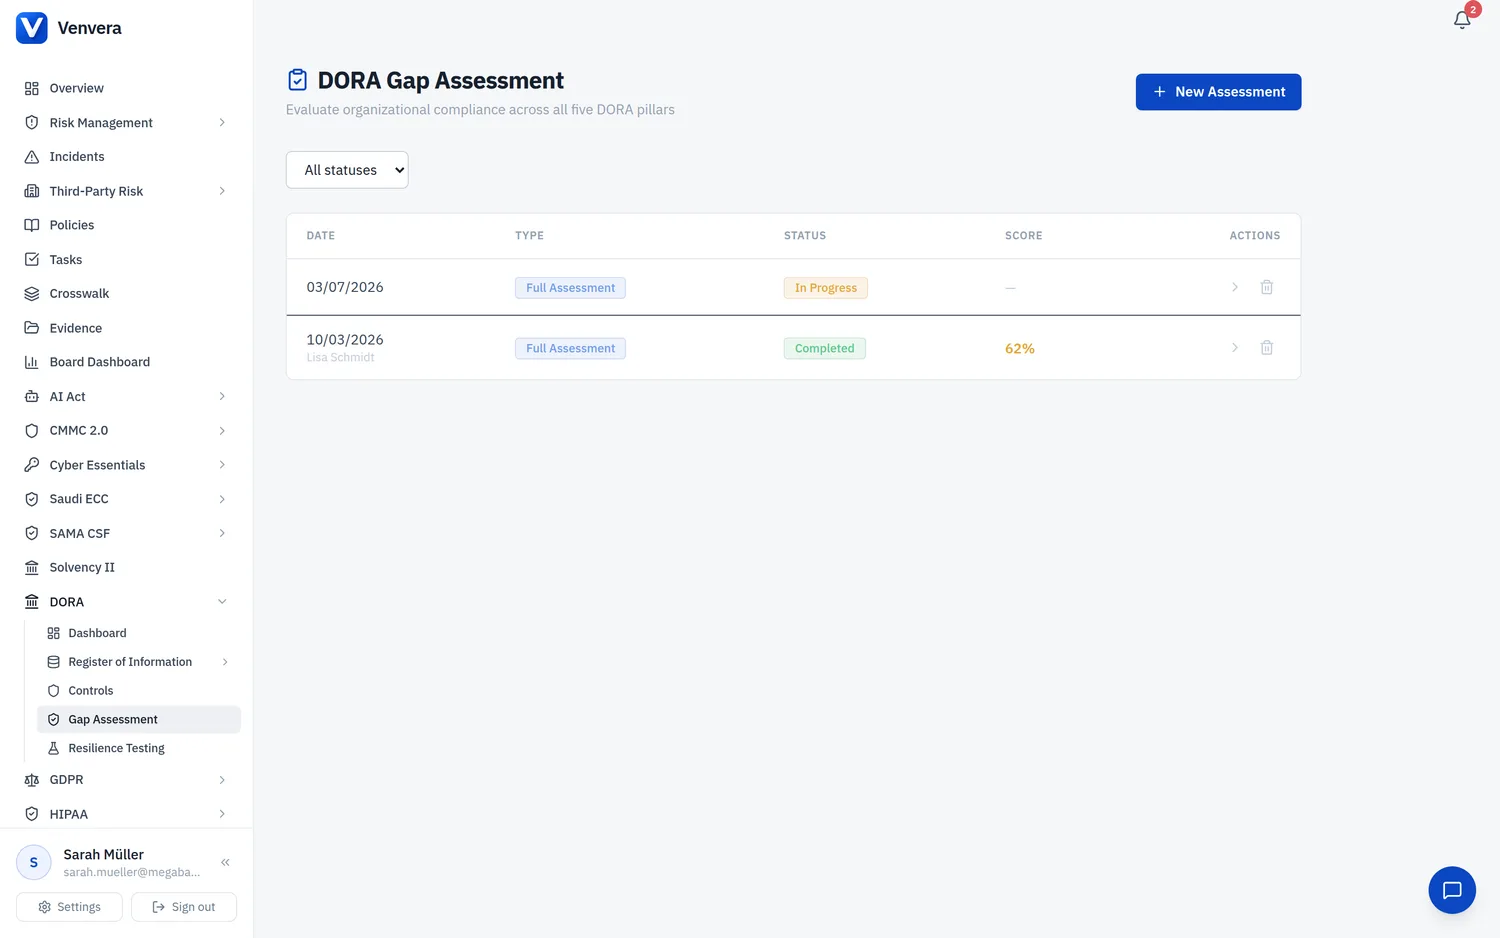
Risikobewertung und Folgenabschätzung sind nicht dasselbe Dokument.
Abschnitt 6.1.2 verlangt eine KI-Risikobewertung: Risiken für die Organisation und für die beabsichtigten Ergebnisse des Managementsystems. Abschnitt 6.1.4 verlangt eine Folgenabschätzung für KI-Systeme: die Auswirkungen eines KI-Systems auf Einzelpersonen, Personengruppen und Gesellschaften. Beide beantworten unterschiedliche Fragen für unterschiedliche Adressaten, und ein Auditor erwartet, beide zu sehen. Venvera führt sie als getrennte Datensätze mit eigenen Verantwortlichen und eigenen Prüfterminen, sodass keine von beiden stillschweigend in der anderen aufgeht. Genau daran zerbricht ein ISO-42001-Programm im Audit am häufigsten.
- KI-Risikobewertung nach Abschnitt 6.1.2, bewertet und behandelt
- Folgenabschätzung nach Abschnitt 6.1.4 für Einzelpersonen, Gruppen und Gesellschaften
- Eigene Verantwortliche, eigene Datensätze, eigene Prüfzyklen
- Entscheidungen zur Risikobehandlung fließen in die Erklärung zur Anwendbarkeit ein
- Beide Überprüfungen im Compliance-Kalender eingeplant
Eine Erklärung zur Anwendbarkeit, die sich aus Ihren Entscheidungen ergibt.
Die Zertifizierung hängt an der Erklärung zur Anwendbarkeit: welche der 38 Annex-A-Kontrollen gelten, welche nicht und warum. Venvera erstellt sie aus der Entscheidung, die an jeder Kontrolle bereits festgehalten ist, samt Begründung und Nachweisen. Das Dokument, das ein Auditor liest, ist damit der Datenbestand, in dem Ihr Team arbeitet, und keine parallele Tabelle, die in der Woche davor geschrieben wurde. Ändern Sie eine Entscheidung zur Anwendbarkeit, ändert sich die Erklärung mit, und ihre Überprüfung steht wie jede andere wiederkehrende Pflicht im Kalender.
- Erzeugt aus der Anwendbarkeitsentscheidung an jeder Kontrolle
- Begründung für Aufnahme und für Ausschluss festgehalten
- Nachweise an der Kontrolle, nicht in einem separaten Dokument
- Änderungen nachverfolgt, damit die Erklärung nie aus dem Gedächtnis neu entsteht
- Überprüfung der Erklärung zur Anwendbarkeit als wiederkehrende Pflicht geplant

Die Pflichten, die das Zertifikat am Leben halten, jede mit Termin.
Mit dem Zertifikat ist ISO 42001 nicht erledigt. Die Norm läuft in einem dreijährigen Zyklus mit jährlichen Überwachungsaudits, und das Jahr dazwischen muss Nachweise hervorbringen. Venvera führt die wiederkehrenden Pflichten im Compliance-Kalender, jeweils mit Verantwortlichem, Aufgabe und Erinnerung: das interne Audit, die Managementbewertung, die KI-Risikobewertung, die Überprüfung der Folgenabschätzung, die Überprüfung der Richtlinien, die Überprüfung der Erklärung zur Anwendbarkeit, die Überprüfung der Kompetenzen und das Überwachungsaudit selbst. Steht die Managementbewertung an, fasst ein Vorstandsbericht die Lage für das Leitungsorgan zusammen.
- Internes Audit und Managementbewertung geplant und mit festen Verantwortlichen
- KI-Risikobewertung und Überprüfung der Folgenabschätzung jährlich eingeplant
- Überprüfungen von Richtlinien, Erklärung zur Anwendbarkeit und Kompetenzen nachverfolgt
- Das Überwachungsaudit im Kalender, bevor es ansteht
- Vorstandsbericht für das Leitungsorgan erzeugt
Erledigen Sie die Schnittmenge mit der KI-Verordnung nur einmal.
Mit einem KI-Managementsystem setzt eine Organisation ihre Pflichten aus der EU-KI-Verordnung operativ um. Eine Zertifizierung nach ISO 42001 ist aber keine Konformität mit der Verordnung, und niemand sollte sie Ihnen als solche verkaufen. Venvera sorgt dafür, dass Sie die gemeinsame Arbeit nicht doppelt leisten: Nachweise werden zwischen ISO 42001 und der EU-KI-Verordnung über zehn Zuordnungsgruppen übertragen, nämlich Folgenabschätzung, Systemanforderungen, Designdokumentation, Verifizierung und Validierung, technische Dokumentation, Ereignisprotokollierung, Daten-Governance, Datenqualität, Datenherkunft und Informationen für Nutzer. Wo beide auseinandergehen, bleibt die Lücke sichtbar, statt übertüncht zu werden.
- Zehn Zuordnungsgruppen zwischen ISO 42001 und der EU-KI-Verordnung
- Folgenabschätzung, Systemanforderungen und Designdokumentation
- Verifizierung und Validierung, technische Dokumentation, Ereignisprotokollierung
- Daten-Governance, Datenqualität und Datenherkunft
- Informationen für Nutzer, wobei jede Seite ihre eigene Referenz behält

Die Tabelle oder Venvera.
ISO 42001, beantwortet.
Leitfäden zu ISO 42001 und KI-Governance
- ISO 42001 vs. EU-KI-Verordnung: Brauchen Sie beides?Wo sich eine freiwillige Zertifizierung und eine verbindliche Verordnung überschneiden und wo ein Zertifikat nichts klärt.
- Richtlinien und Dokumentation nach der EU-KI-VerordnungWas Anbieter und Betreiber jeweils vorhalten müssen, Artikel für Artikel.
- Anforderungen an die KI-Kompetenz (Art. 4)Die Kompetenzpflicht, die bereits gilt, gleich in welche Risikostufe Ihre Systeme fallen.
- Wie ein Annex-A-Kontrollsatz aufgebaut istDie ISO-27001-Variante desselben Musters und wie aus Entscheidungen zur Anwendbarkeit eine Erklärung wird.
- Wie Sie Prüfungsnachweise sammelnWas als überprüfbarer Nachweis zählt, und die Sammelmethode in fünf Schritten hinter einem internen Audit.
Sehen Sie, wie weit Ihre KI-Governance schon ist.
Starten Sie mit einem kostenlosen Gap-Bericht zu dem Rahmenwerk, das Sie gerade ausbremst: 10 Minuten, ohne E-Mail zum Start.
✓ In jedem kostenpflichtigen Plan: in 90 Tagen auditbereit oder Sie erhalten Ihr Geld zurück*
10 Minuten · ohne E-Mail zum Start · ohne Kreditkarte · bleibt Ihnen erhalten