In den VAE tätig, konform mit IA / NESA.
Venvera ist Compliance-Software für UAE IA, die die Kontrollen der UAE Information Assurance zuordnet, bewertet und belegt. So erfüllen Sie den Standard, den Aufsichtsbehörden und Großkunden in den Emiraten verlangen, bevor sie mit Ihnen zusammenarbeiten.
Wie viel von UAE IA erfüllen Sie bereits?
Wählen Sie das Rahmenwerk, das Sie bereits umsetzen. Jeder Kontrollbereich, der in beiden vorkommt, wird mit der Anforderungsreferenz auf beiden Seiten aufgeführt, sodass Sie den wiederverwendbaren Teil Ihres bestehenden Programms sehen, bevor Sie neue Arbeit planen.
Eine Zeile bedeutet, dass die beiden Anforderungen denselben Bereich abdecken, sodass eine Umsetzung und ein Satz Nachweise in der Regel beiden dienen können. Das heißt nicht, dass die Erfüllung der einen die andere zertifiziert: Jedes Rahmenwerk behält seinen eigenen Geltungsbereich, Wortlaut und seine eigene Bewertung, und manche Anforderungen haben gar kein Gegenstück. Verstehen Sie dies als Ausgangskarte für die Planung und prüfen Sie dann jede Zeile anhand des Anforderungstexts.
UAE IA Compliance-Software für den Information Assurance Standard
Venvera ist Compliance-Software für UAE IA, gebaut für staatliche Stellen, Betreiber kritischer nationaler Infrastruktur (CNI) und ihre Lieferanten in allen Emiraten. Venvera führt den UAE Information Assurance Standard als verfolgte Kontrollen: alle 134 Kontrollen des UAE IA Standard v2, also die 70 stets anwendbaren und die 64 risikobasiert ausgewählten, jeweils mit Verantwortlichem, Status und den Nachweisen, die eine Aufsichtsbehörde prüfen wird. Ihre Risikobewertung bestimmt, welche optionalen Kontrollen gelten, Vorfälle werden mit Bezug auf den Standard protokolliert, und weil sich der Standard an ISO 27001 anlehnt, übernehmen Sie Nachweise, die Sie bereits für ein ISMS haben, direkt.
Was ist UAE Information Assurance, und warum brauchen Sie sie für Ihr Geschäft?
Der UAE Information Assurance Standard, herausgegeben von der National Electronic Security Authority (heute die Signals Intelligence Agency, SIA) und durchgesetzt über TDRA, DFSA, ADGM und VARA, definiert in seiner aktuellen Fassung V2 des UAE Cyber Security Council 134 Sicherheitskontrollen in 15 Familien sowie 449 Unterkontrollen, die staatliche Stellen und Betreiber kritischer nationaler Infrastruktur umsetzen müssen: 70 stets anwendbare, die übrigen 64 risikobasiert ausgewählt. Die frühere TDRA Regulation v1.1 (2020) hatte 188 Kontrollen. Verweist Ihr Vertrag noch auf sie, unterscheiden sich die Zahlen, doch die Familien und die Logik der stets anwendbaren Kontrollen gelten weiter. Er ist kein Zertifikat, das Sie freiwillig anstreben. Aufsichtsbehörden in allen Emiraten erwarten ihn, und die Kunden aus Staat und kritischen Sektoren, die Sie gewinnen wollen, unterschreiben erst, wenn Sie nachweisen können, dass Sie ihn erfüllen. Wer ihn verfehlt, bleibt von den Aufträgen ausgeschlossen, die auf dem Markt der VAE am meisten zählen.
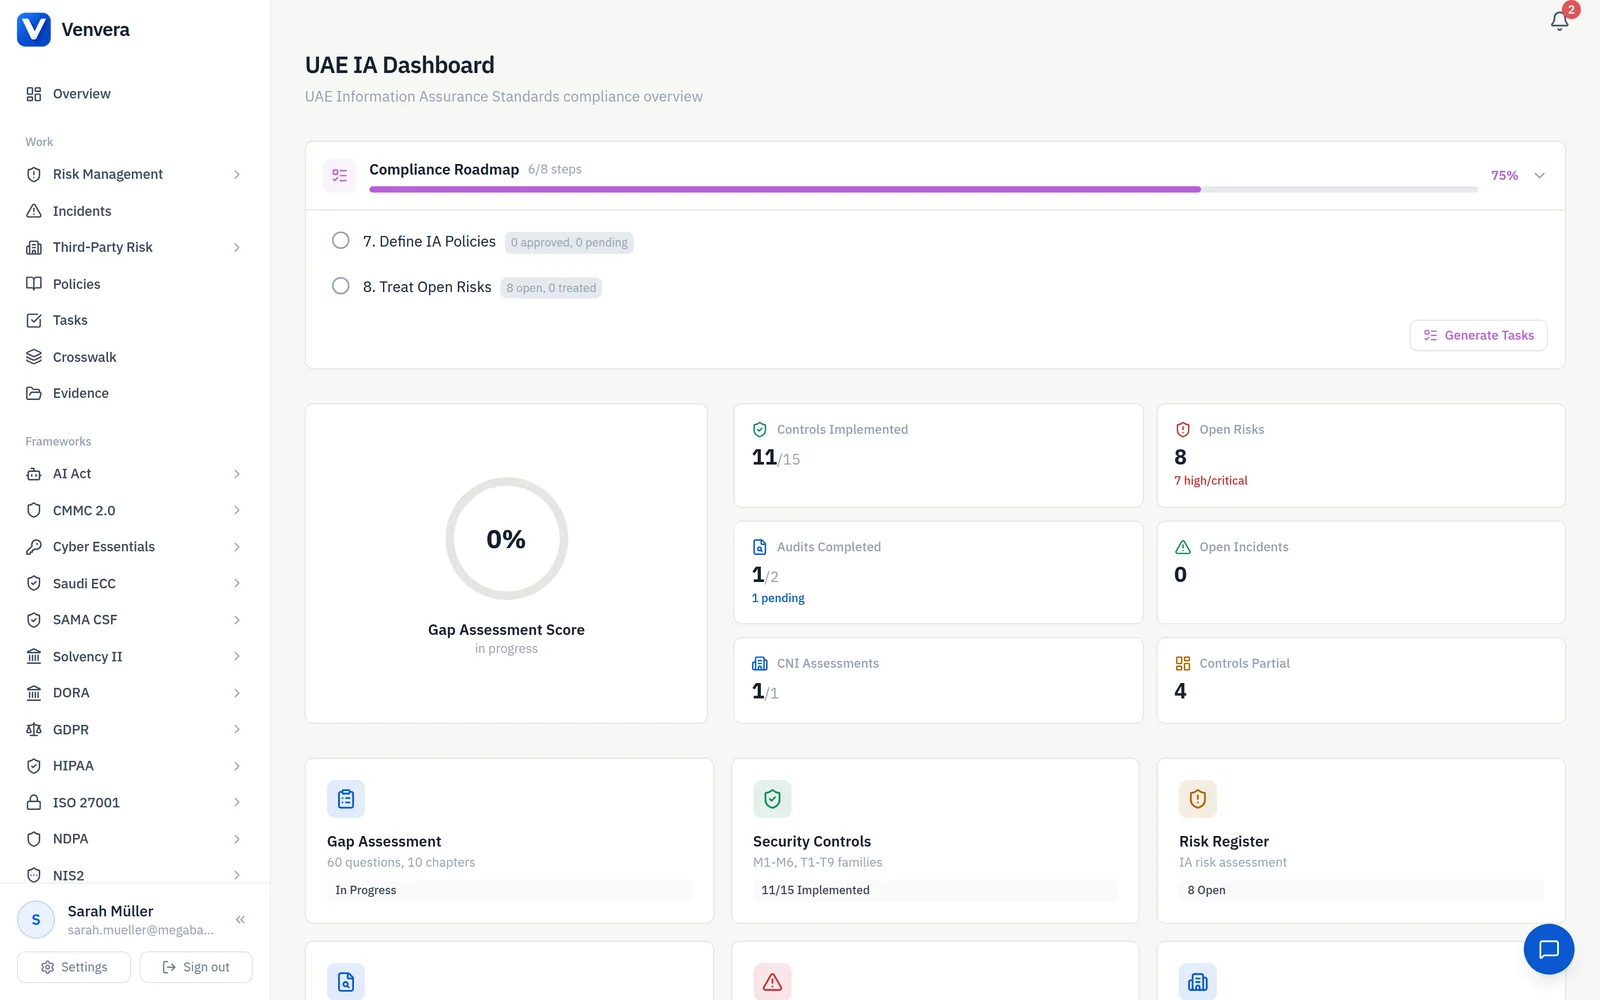
Alle 134 Kontrollen von UAE IA in einem lebenden Register.
Der UAE IA Standard v2 umfasst 134 Kontrollen in 15 Familien, und eine Tabelle verliert binnen eines Quartals den Überblick darüber. Venvera hält alle 134 als strukturierte Datensätze: die 70 stets anwendbaren Kontrollen vorab markiert, sodass Sie sie nicht abwählen können, die übrigen 64 nach Ihrem bewerteten Risiko zugeschnitten und jede Kontrolle mit ihrer Umsetzungspriorität P1 bis P4. Verantwortlicher, Nachweise und Umsetzungsstand sind an jeder einzelnen hinterlegt, sodass Ihre Lage aktuell bleibt, während Abteilungen Systeme wechseln und die Aufsicht Sie prüft.
- Alle 134 Kontrollen als strukturierte Datensätze, nicht als Tabellenzeilen
- 70 stets anwendbare Kontrollen vorab markiert und gesperrt
- 64 risikobasierte Kontrollen, zugeschnitten auf Ihr bewertetes Risikoniveau
- Umsetzungsprioritäten P1 bis P4, damit die Behebung der Reihenfolge der Aufsicht folgt
- Verantwortlicher, Nachweise und Status an jeder Kontrolle für den Prüfungstag
Nach ISO 27001 zertifiziert? Dann haben Sie den größten Teil geschafft.
Die meisten Kontrollen von UAE IA überschneiden sich mit ISO 27001 Annex A, also sollte die bereits geleistete Arbeit zählen. Venvera ordnet jede Kontrolle von UAE IA ihrer Entsprechung in ISO 27001 zu und zeigt genau, welche VAE-spezifischen Kontrollen noch offen sind. Kein manueller Abgleich, und Sie zahlen nicht dafür, bereits Bewiesenes erneut zu belegen.
- Vorgefertigte Zuordnung zwischen UAE IA und ISO 27001 Annex A
- 60 bis 75 Prozent der Kontrollen durch vorhandene ISO-Nachweise erfüllt
- VAE-spezifische Lücken sichtbar, damit Sie genau wissen, was noch fehlt
- Nachweise für beide Rahmenwerke wiederverwendet, einmal erfasst
- Zuordnung zu Ihren weiteren Rahmenwerken in derselben Ansicht

Ein Risikoregister, das die Aufsicht anerkennt.
UAE IA erwartet einen strukturierten, risikobasierten Ansatz, keine Dienstleisterliste. Venvera bewertet jedes Risiko auf einer Matrix aus Eintrittswahrscheinlichkeit und Auswirkung, stuft es automatisch ein und verknüpft es mit den konkreten Domänen von UAE IA, die es berührt. Verantwortlichkeiten, Behandlungsentscheidungen und Prüftermine werden verfolgt, sodass ein Vorstandsbericht oder eine Anfrage der Aufsicht ein Klick ist und keine Hektik.
- Bewertung nach Eintrittswahrscheinlichkeit und Auswirkung, ausgerichtet an der Methodik von UAE IA
- Automatische Einstufung von niedrig bis kritisch
- Jedes Risiko den betroffenen Domänen von UAE IA zugeordnet
- Verfolgung der Behandlungsentscheidung: mindern, akzeptieren, übertragen, vermeiden
- Vorstandsreife Risikoberichte für Einreichungen bei der Aufsicht
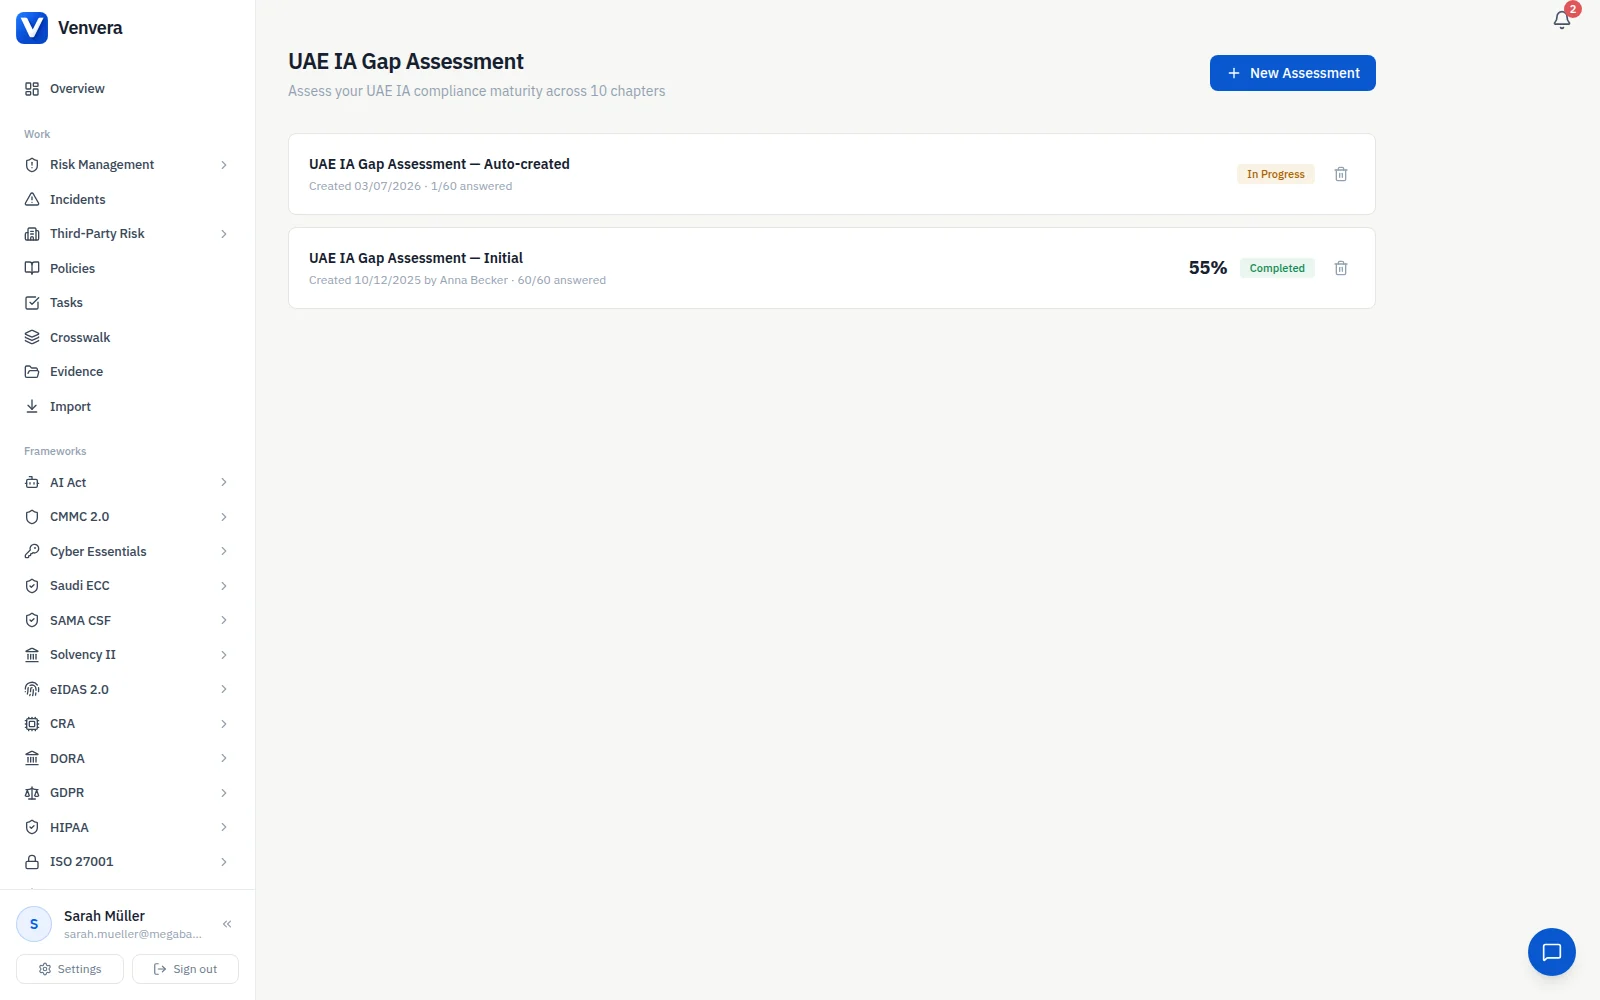
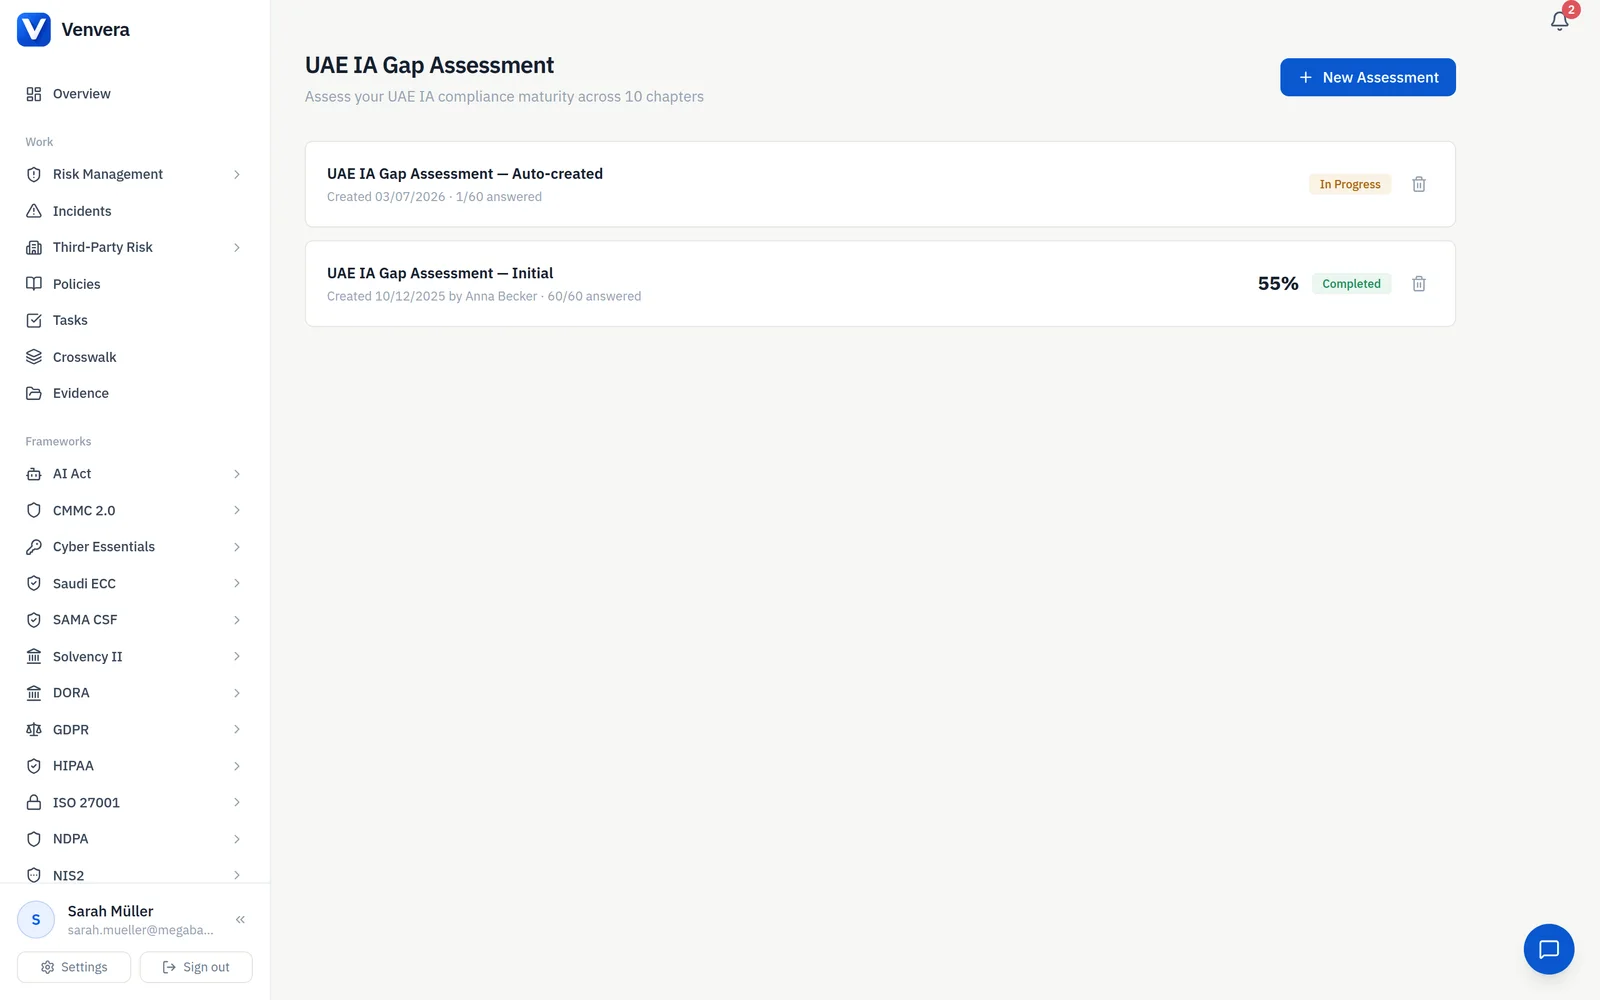
Wissen Sie, wo Sie stehen, bevor der Prüfer kommt.
Führen Sie eine strukturierte Gap-Analyse über den gesamten Kontrollsatz von UAE IA durch und erhalten Sie ein bewertetes Bild Ihrer Bereitschaft mit priorisierter Maßnahmen-Roadmap: Aufwand, Verantwortlicher und Frist für jeden Punkt. Beginnen Sie mit dem kostenlosen Gap-Bericht und verfolgen Sie dann den Fortschritt von der ersten Bewertung bis zur Prüfungsbereitschaft, statt zu raten.
- Bewertung aller Kontrollen von UAE IA im Anwendungsbereich
- Bewertung der Bereitschaft von nicht begonnen bis vollständig umgesetzt
- Maßnahmen-Roadmap, geordnet nach Priorität P1 bis P4
- Verantwortlicher und Frist für jede Maßnahme
- Fortschritt über die Zeit verfolgt, kein einmaliges PDF vom Berater
Die Nachweise, nach denen ein Prüfer fragt, bereits abgelegt.
Prüfungen nach UAE IA hängen davon ab, ob Sie am Tag selbst Belege vorlegen können. Venvera hält Nachweise an genau der Kontrolle, die sie stützen, mit Zeitstempel und Versionierung, sodass eine Anfrage des Prüfers in Minuten beantwortet ist statt nach einer Woche Suche in gemeinsamen Laufwerken.
- Nachweise mit der konkreten Kontrolle von UAE IA verknüpft, die sie belegen
- Jeder Dateityp: PDFs, Screenshots, Logs, Exporte
- Automatische Zeitstempel und Versionshistorie
- Nachweispaket mit einem Klick für die Durchsicht durch den Prüfer
- Wiederverwendet für ISO 27001 und Ihre weiteren Rahmenwerke

Richtlinien, die direkt den Kontrollen zugeordnet sind, die sie erfüllen.
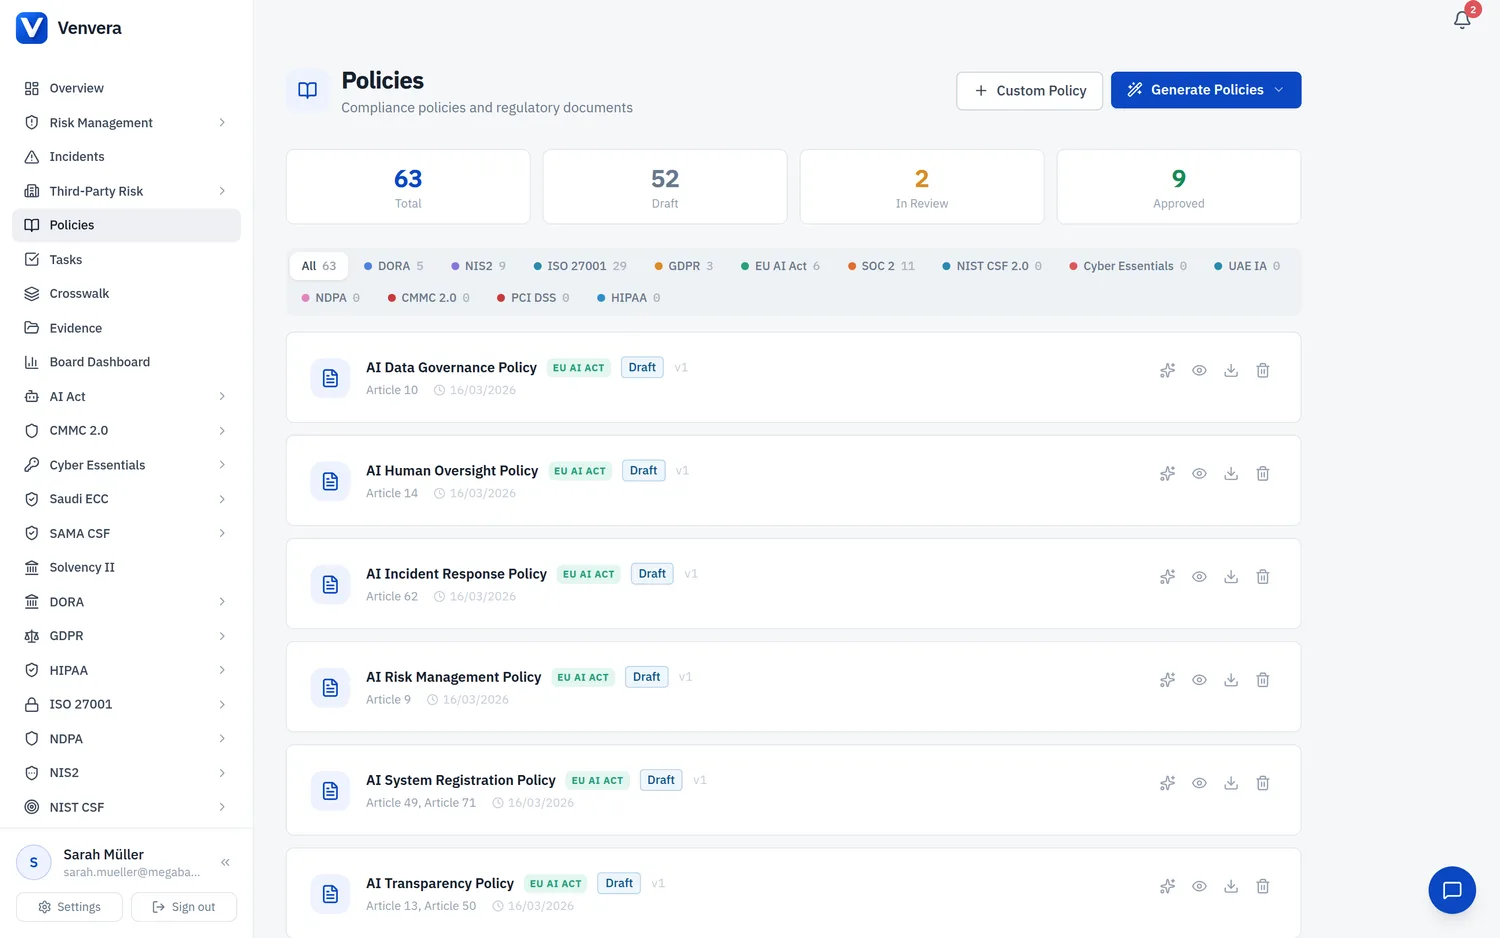
Hinter jeder Kontrolle von UAE IA muss eine Richtlinie stehen. Venvera gibt Ihnen eine Richtlinienbibliothek, in der jedes Dokument mit den Kontrollen verknüpft ist, die es abdeckt, einen Verantwortlichen und einen Prüfzyklus hat und seinen Freigabestatus zeigt. So versteckt sich eine Lücke zwischen dem, was Ihre Richtlinie sagt, und dem, was der Standard verlangt, nie in einer vergessenen Word-Datei.
- Richtlinienbibliothek, Kontrolle für Kontrolle UAE IA zugeordnet
- Verantwortlicher, Version und Prüftermin für jede Richtlinie
- Freigabe- und Abnahmestatus für das Audit verfolgt
- Lücken sichtbar, wo hinter einer Kontrolle keine Richtlinie steht
- Über Rahmenwerke hinweg wiederverwendet, sodass Sie jede Richtlinie nur einmal schreiben
Berichte mit einem Klick für jede Aufsichtsbehörde der VAE, der Sie unterstehen.
Berichten Sie an die TDRA zu Anforderungen auf Bundesebene, an die DFSA im DIFC, an den ADGM in Abu Dhabi, an die VARA zu virtuellen Vermögenswerten oder nach einem Vorfall an das aeCERT: Venvera liefert für jede Stelle das richtige Format mit den richtigen Daten. Exportieren Sie Vorstandszusammenfassungen, Einreichungen bei der Aufsicht und Nachweispakete für Prüfungen, ohne sie jedes Mal von Hand neu zu bauen.
- Berichtsvorlagen für TDRA, DFSA, ADGM und VARA
- Vorfallsberichte für das aeCERT, erzeugt aus dem Vorfallsdatensatz
- Vorstandsreife Zusammenfassungen mit Ihrer aktuellen Risikolage
- Nachweispakete für Prüfungen durch die Aufsicht
- Export als PDF und Excel für die flexible Weitergabe

Aufsicht auf CNI-Niveau, hinter der Ihr Vorstand stehen kann.
Betreiber kritischer nationaler Infrastruktur tragen erhöhte Pflichten: Sicherheit der Betriebstechnik, Schutz der Lieferkette und erweiterte Vorfallsmeldungen zusätzlich zum Basisstandard. Venvera verfolgt die CNI-spezifischen Kontrollen zusammen mit allen übrigen und bündelt die gesamte Lage in einem Vorstands-Dashboard, sodass die Leitung genau sieht, wo die Organisation steht, bevor eine Aufsichtsbehörde fragt.
- CNI-spezifische Kontrollen getrennt von der Basis verfolgt
- Sicherheitsbewertung der Betriebstechnik (OT)
- Kontrollen für Lieferkette und Drittparteien bei kritischen Diensten
- Erweiterte Meldepflichten für Vorfälle, fristgenau verfolgt
- Lage der gesamten Organisation für den Vorstand gebündelt

Die Tabelle oder Venvera.
UAE IA, beantwortet.
Leitfäden zu UAE IA
- Die Anforderungen von UAE IA erklärtDer stets anwendbare Kontrollsatz, die vier Prioritätsstufen und die Risikobewertung, die über den Rest entscheidet.
- Audit nach UAE IA: Was Sie erwartetWer die Compliance prüft, was ein Audit bestätigt und welche sechs Kontrollen die Nachweise liefern.
- UAE IA und ISO 27001 im VergleichWarum ein Zertifikat einen großen Teil eines Programms für UAE IA aufbaut, aber keinen Teil davon ersetzt, und welche IA-Regeln die Norm nie verlangt.
- Was die Compliance mit UAE IA tatsächlich kostetWarum das Regelwerk Pflichten statt Programme bepreist, und welche fünf davon Ihr Budget bestimmen.
- Die beste Compliance-Software für UAE IAWelche Plattformen den Kontrollsatz abbilden und wie jede zu einem Compliance-Team am Golf passt.
- Checkliste zur Compliance mit UAE IADie Kontrollfamilien als praktische Checkliste, kostenlos zum Herunterladen.
- GRC-Software für Unternehmen in den GCC-StaatenWas sich ändert, wenn eine Plattform TDRA, SAMA und den ADGM zugleich bedienen muss.
- Zweisprachige Richtlinien und NachweiseWas Aufsichtsbehörden am Golf auf Arabisch erwarten und was auf Englisch bleiben kann.
- Kosten der Compliance mit dem SAMA CSFDas benachbarte Rahmenwerk am Golf, nach derselben Logik bepreist: nach seinen Pflichten.
Mit UAE IA bereit für den Markt.
Starten Sie mit einem kostenlosen Gap-Bericht über die Kontrollen von UAE IA: 10 Minuten, ohne E-Mail zum Start.
✓ In jedem kostenpflichtigen Plan: in 90 Tagen auditbereit oder Sie erhalten Ihr Geld zurück*
10 Minuten · ohne E-Mail zum Start · ohne Kreditkarte · bleibt Ihnen erhalten