Solvency II Säule 2, ohne den Tabellenmarathon.
Venvera ist Solvency-II-Compliance-Software für Ihr Governance-System, den ORSA, die operationale Resilienz und den Risikomanagementrahmen, den Ihre Aufsicht erwartet: ein lebendes System, das aktuell bleibt, statt eines Dokuments, das Sie jedes Jahr von Grund auf neu erstellen.
Wie viel von Solvency II erfüllen Sie bereits?
Wählen Sie das Rahmenwerk, das Sie bereits umsetzen. Jeder Kontrollbereich, der in beiden vorkommt, wird mit der Anforderungsreferenz auf beiden Seiten aufgeführt, sodass Sie den wiederverwendbaren Teil Ihres bestehenden Programms sehen, bevor Sie neue Arbeit planen.
Eine Zeile bedeutet, dass die beiden Anforderungen denselben Bereich abdecken, sodass eine Umsetzung und ein Satz Nachweise in der Regel beiden dienen können. Das heißt nicht, dass die Erfüllung der einen die andere zertifiziert: Jedes Rahmenwerk behält seinen eigenen Geltungsbereich, Wortlaut und seine eigene Bewertung, und manche Anforderungen haben gar kein Gegenstück. Verstehen Sie dies als Ausgangskarte für die Planung und prüfen Sie dann jede Zeile anhand des Anforderungstexts.
Solvency-II-Compliance-Software für das Governance-System
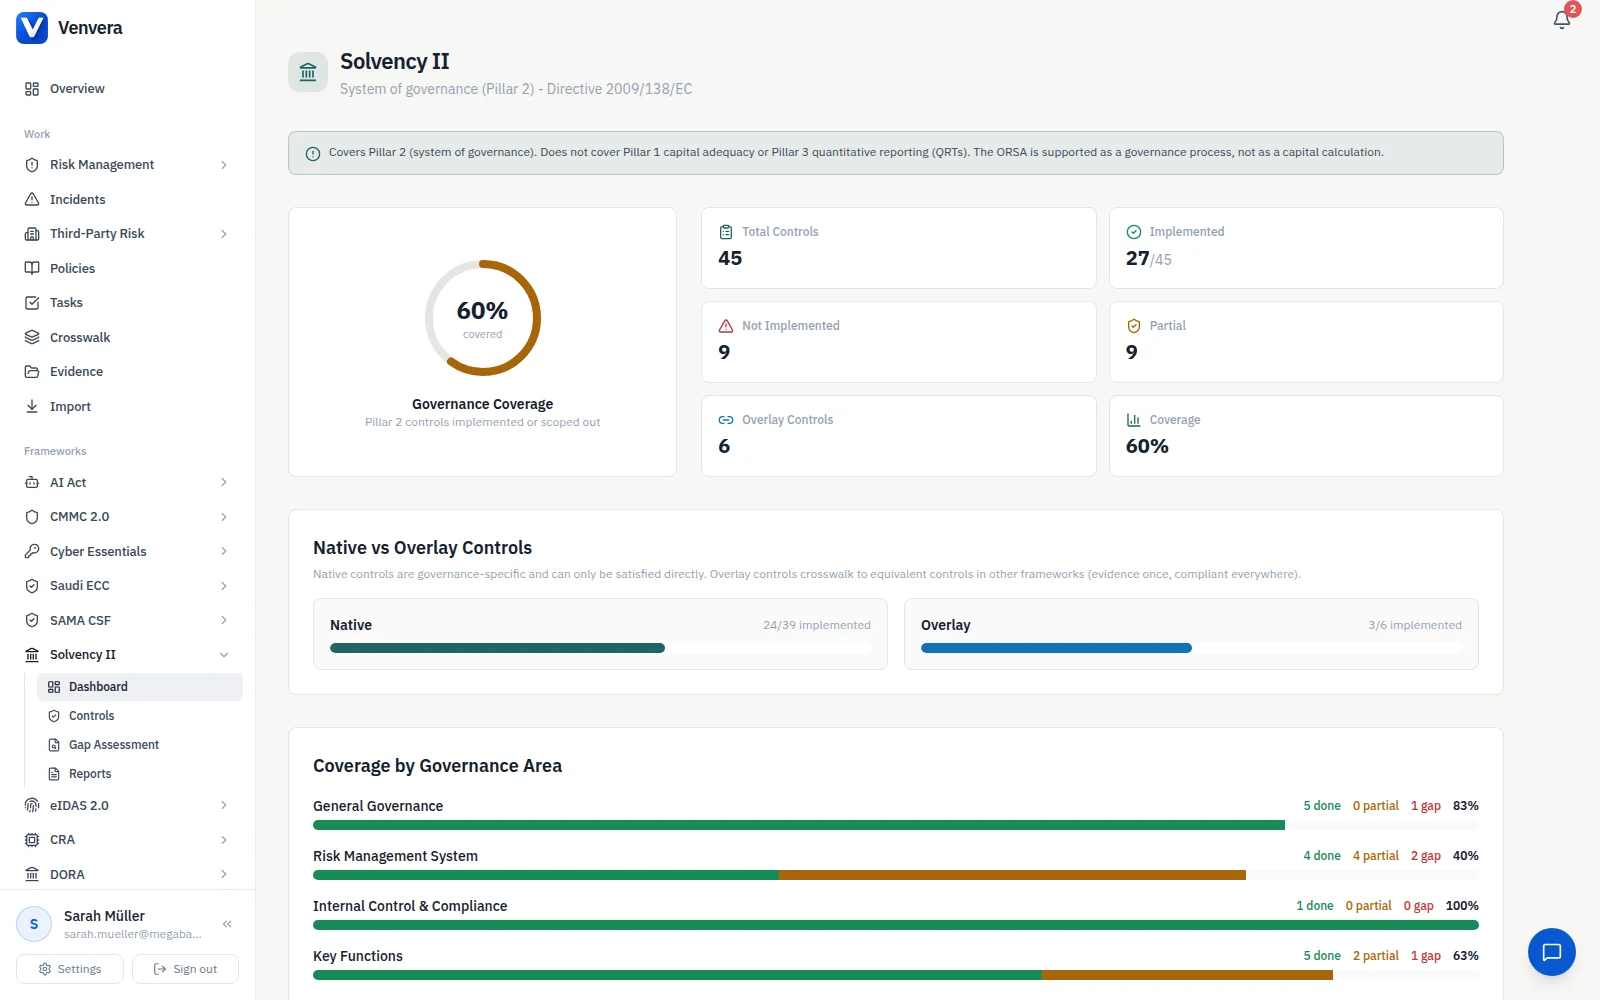
Venvera ist Solvency-II-Compliance-Software für Versicherungs- und Rückversicherungsunternehmen, die der Richtlinie 2009/138/EG unterliegen. Dazu gehören 45 Kontrollen der Säule 2 entlang der Art. 40 bis 49: Verantwortung des Leitungsorgans und schriftliche Leitlinien, das Risikomanagementsystem, der ORSA, die vier Schlüsselfunktionen Risikomanagement, Compliance, interne Revision und versicherungsmathematische Funktion, fachliche Eignung und Zuverlässigkeit, internes Kontrollsystem und Ausgliederung. Jede Kontrolle nennt die Nachweise, die Ihre nationale Aufsicht erwartet, und hat eine verantwortliche Person und einen Prüftermin. Die Kapitalberechnung nach Säule 1 und das QRT-Meldewesen nach Säule 3 bleiben bei den aktuariellen und den Melde-Tools, die sie durchführen.
Was ist Solvency II Säule 2, und warum landet sie bei Ihnen?
Solvency II Säule 2 ist das Governance-System, das das EU-Aufsichtsregime (Richtlinie 2009/138/EG) von jedem Versicherungs- und Rückversicherungsunternehmen verlangt: Verantwortung des Leitungsorgans, schriftliche Leitlinien, das Risikomanagementsystem, der ORSA (unternehmenseigene Risiko- und Solvabilitätsbeurteilung), die vier Schlüsselfunktionen einschließlich der versicherungsmathematischen Funktion, fachliche Eignung und Zuverlässigkeit sowie Ausgliederung, verteilt über Art. 40 bis 49. Ihre nationale Aufsicht erwartet ein dokumentiertes, aktuelles Governance-System und einen gelebten ORSA-Prozess, keinen Ordner, den Sie jedes Jahr von Grund auf neu zusammenstellen. Ist es veraltet oder lückenhaft, folgen aufsichtliche Feststellungen, ein Maßnahmenplan und Managementzeit, die Sie nie eingeplant haben. Venvera führt Säule 2 als ein einziges lebendes, führendes System. Kapitalberechnungen nach Säule 1 (SCR, MCR, versicherungstechnische Rückstellungen) und QRT-Meldungen nach Säule 3 übernimmt Venvera nicht; die Plattform ergänzt die aktuarielle Engine und die Melde-Tools, die das leisten.

Ihr gesamtes Governance-System in einer lebenden Akte.
Nach Artikel 40 trägt das Leitungsorgan (AMSB) die letzte Verantwortung, und Artikel 41 verlangt ein wirksames, verhältnismäßiges Governance-System: eine klare Struktur, transparente Berichtslinien, Funktionstrennung und einen vollständigen Satz schriftlicher Leitlinien, die mindestens jährlich überprüft werden. Venvera ist das führende System für all das. Es enthält die Karte von Organisation und Berichtslinien, die Bibliothek der schriftlichen Leitlinien mit Freigabe- und Prüfrhythmus und die Nachweise hinter jeder der 45 Kontrollen der Säule 2. So arbeiten Ihr CRO und die Inhaber der Schlüsselfunktionen mit einem lebenden Gesamtbild statt mit einem Ordner statischer Dokumente.
- Organisationsstruktur und Berichtslinien, Art. 41 zugeordnet
- Bibliothek schriftlicher Leitlinien (Risiko, internes Kontrollsystem, Revision, Ausgliederung, Vergütung) mit jährlichem Prüfrhythmus
- Freigabe-Workflow im AMSB und Freigabenachweise für jede Leitlinie
- Funktionstrennung über die drei Verteidigungslinien belegt
- Alle 45 Kontrollen des Governance-Systems mit Verantwortlichen, Status und Nachweisen nachverfolgt
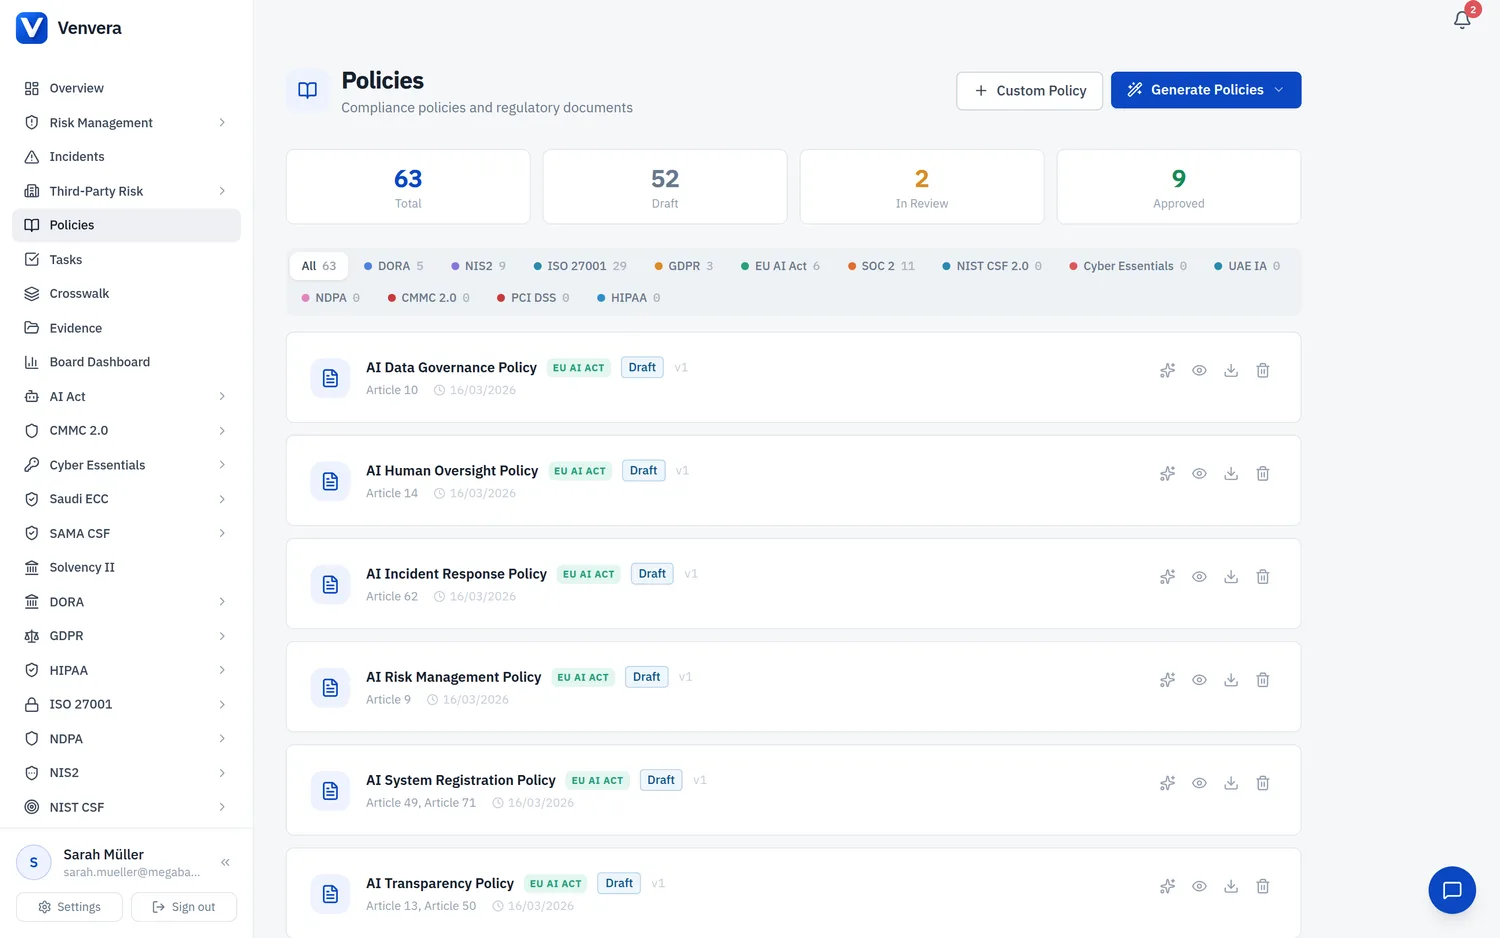
Führen Sie den ORSA als Prozess, den Ihre Aufsicht prüfen kann.
Artikel 45 verlangt von jedem Versicherer, seine unternehmenseigene Risiko- und Solvabilitätsbeurteilung durchzuführen und in die Entscheidungsfindung einzubetten. Venvera führt den ORSA als gesteuerten Prozess: die Leitlinie, den Plan für jährliche und anlassbezogene Auslöser, den Freigabe-Workflow im Leitungsorgan, die dokumentierte Akte und den Prüfrhythmus. Das ist bewusst der Prozessrahmen, nicht die Zahlen: Für Solvabilitätsbedarf, versicherungstechnische Rückstellungen und Kapital sind Ihre versicherungsmathematische Funktion und Ihr Kapitalmodell zuständig. Venvera macht die Beurteilung leitliniengestützt, freigegeben, dokumentiert und wiederholbar, und genau das prüft eine Aufsicht.
- ORSA-Leitlinie mit festgelegter Methodik, Häufigkeit und anlassbezogenen Auslösern
- Freigabe-Workflow im AMSB mit dokumentierter kritischer Prüfung und Freigabe
- Dokumentierte ORSA-Akte und der interne Bericht an die Geschäftsleitung
- Prüfrhythmus und Nachweis, dass die ORSA-Ergebnisse in strategische Entscheidungen einfließen
- Klare Grenze: nur der Governance-Prozess, nie die Kapitalberechnung
Alle vier Schlüsselfunktionen, unabhängig und belegt.
Solvency II nennt vier Schlüsselfunktionen: Risikomanagement (Art. 44), Compliance (Art. 46), interne Revision (Art. 47) und die versicherungsmathematische Funktion (Art. 48). Jede muss operativ unabhängig sein, von einer fachlich geeigneten und zuverlässigen Person wahrgenommen werden und belegt sein. Venvera gibt jeder Funktion einen eigenen Arbeitsbereich: Mandat, Inhaber, Nachweise der Unabhängigkeit, Arbeitsplan und die Berichte, die sie dem Leitungsorgan schuldet. Auch die versicherungsmathematische Funktion wird verfolgt: Die Koordinierung der versicherungstechnischen Rückstellungen, die Stellungnahme zur Zeichnungs- und Annahmepolitik und die Stellungnahme zur Rückversicherung werden als Governance-Ergebnisse erfasst: erstellt und übergeben, nicht berechnet. Diese versicherungsspezifischen Funktionen sind native Kontrollen, werden direkt belegt und nie automatisch über generische Nachweise erfüllt.
- Risikomanagementfunktion (Art. 44) mit Risikomanagementsystem und Leitlinien
- Compliance-Funktion (Art. 46), die das AMSB berät und regulatorische Änderungen bewertet
- Interne Revision (Art. 47) mit unabhängigem, risikobasiertem Prüfungsplan
- Versicherungsmathematische Funktion (Art. 48): Koordinierung der versicherungstechnischen Rückstellungen als Ergebnis verfolgt, dazu die Stellungnahmen zu Zeichnungspolitik und Rückversicherung
- Unabhängigkeit, Status zu fachlicher Eignung und Zuverlässigkeit und Berichte an das AMSB je Funktion belegt

Fachliche Eignung, Zuverlässigkeit und Ausgliederung, nie veraltet.
Artikel 42 verlangt, dass alle, die das Unternehmen tatsächlich leiten oder eine Schlüsselfunktion innehaben, fachlich geeignet und zuverlässig sind, bei der Bestellung und fortlaufend. Artikel 49 regelt die Ausgliederung kritischer oder wichtiger Funktionen: Sorgfaltsprüfung, vertragliche Absicherungen, laufende Überwachung und Anzeige an die Aufsicht. Venvera führt das Register zu fachlicher Eignung und Zuverlässigkeit (Qualifikationen, Beurteilungen, Prüfungen des guten Leumunds und Erneuerungstermine) und ein Ausgliederungsregister mit Einstufung der Kritikalität, Vertragsklauseln, Überwachung der Dienstleistung und Anzeigehistorie. Bei IKT- und Sicherheitsausgliederungen werden dieselben Nachweise, die Sie für DORA pflegen, hier über den Crosswalk wiederverwendet.
- Register zu fachlicher Eignung und Zuverlässigkeit (Art. 42) mit Erinnerungen an Neubeurteilung und Erneuerung
- Nachweise zu Leumund und Kompetenz für Mitglieder des AMSB und Inhaber von Schlüsselfunktionen
- Ausgliederungsregister (Art. 49) mit Einstufung als kritisch oder wichtig
- Vertragliche Absicherungen, Ausstiegspläne und laufende Überwachung der Dienstleistung nachverfolgt
- Nachweis der Anzeigen an die Aufsicht bei Ausgliederung kritischer oder wichtiger Funktionen
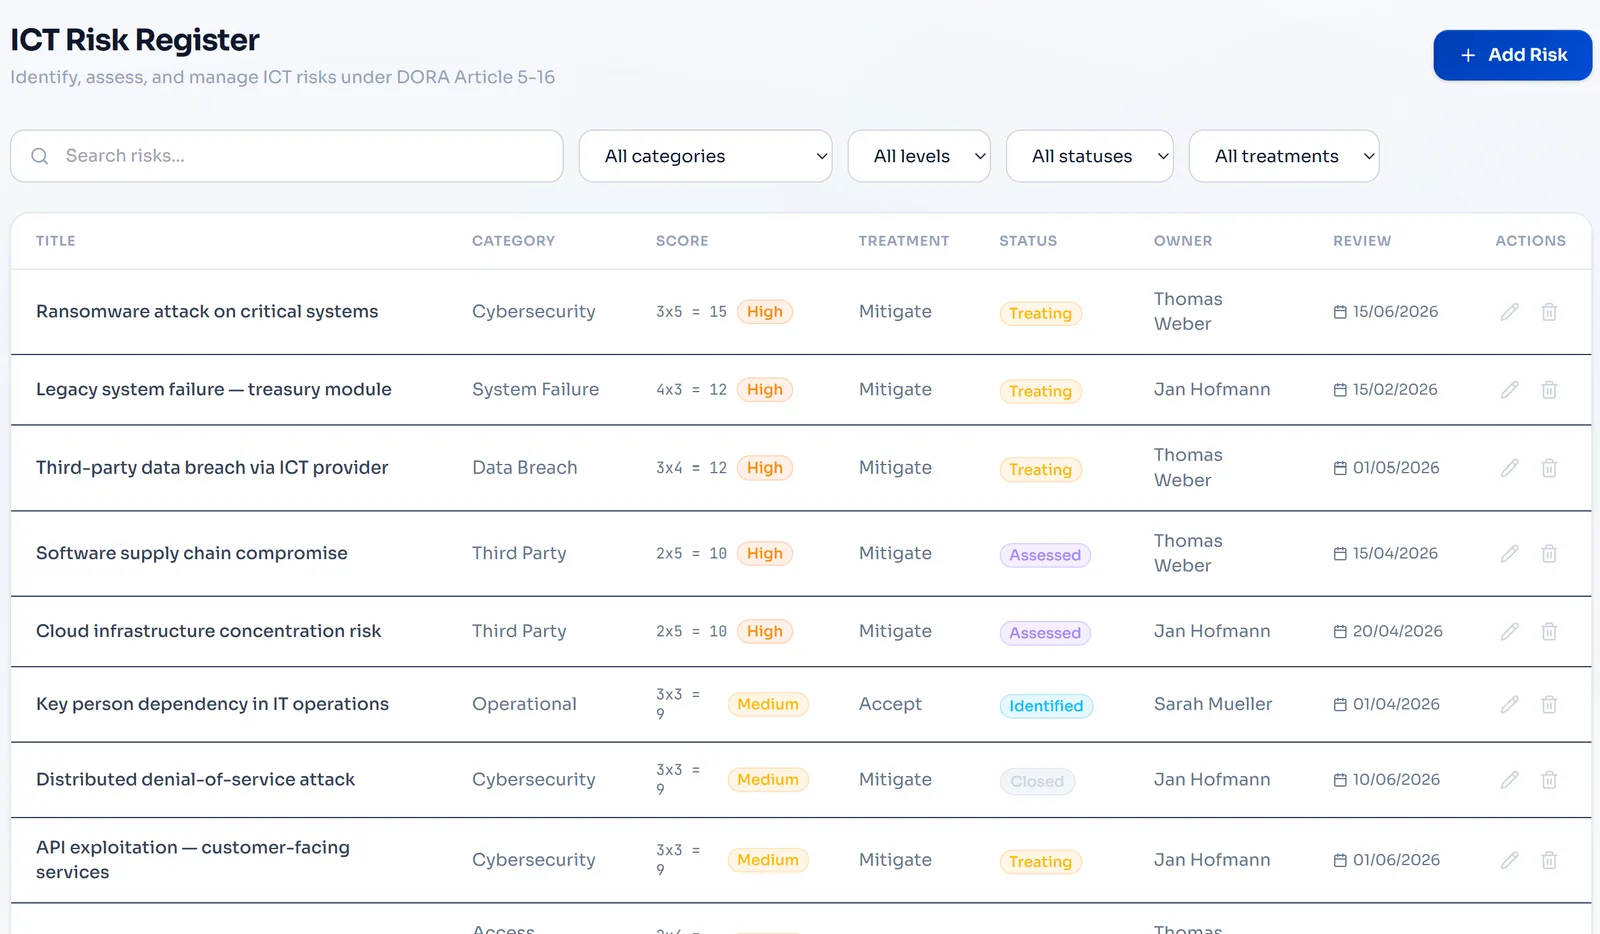
Belegen Sie Ihre Governance für DORA und ISO einmal, und nutzen Sie sie hier wieder.
Die meisten Versicherer in der EU setzen bereits DORA um, und viele sind nach ISO 27001 zertifiziert oder fallen unter NIS2. Deren Governance-Anforderungen überschneiden sich stark mit dem Governance-System nach Solvency II. Venvera bildet diese Überschneidung ab, sodass Sie einmal belegen: Erfüllen Sie Ihre Governance-Kontrollen für DORA oder ISO, gelten die entsprechenden Solvency-II-Kontrollen automatisch als erfüllt, also Organisationsstruktur und Berichtslinien, Funktionstrennung, Schutz von Aufzeichnungen sowie die Vertrags- und Überwachungsanforderungen bei IKT- und Sicherheitsausgliederungen. Nie automatisch erfüllt wird der versicherungsspezifische Kern: der ORSA-Prozess, die vier Schlüsselfunktionen einschließlich der versicherungsmathematischen Funktion, fachliche Eignung und Zuverlässigkeit, Vergütung und das operationelle Risiko außerhalb der IKT. Diese Kontrollen bleiben nativ und werden direkt belegt, weil eine Aufsicht geliehene Nachweise dafür zurückweisen würde.
- Governance-Nachweise zu DORA und ISO 27001 erfüllen entsprechende Kontrollen der Säule 2 automatisch
- Die Überschneidung umfasst Organisationsstruktur, Funktionstrennung, Schutz von Aufzeichnungen und IKT-Ausgliederung
- Versicherungsspezifische Kontrollen bleiben nativ: ORSA, Schlüsselfunktionen, fachliche Eignung und Zuverlässigkeit, Vergütung
- Keine Scheinabdeckung: Generische Nachweise füllen nie eine Kontrolle zum Aktuariat oder zum ORSA
- Eine Aktualisierung der Nachweise fließt sofort in jedes zugeordnete Rahmenwerk

Die Tabelle oder Venvera.
Solvency II Säule 2, beantwortet.
Solvency-II-Leitfäden
- Was ist Solvency II? Die drei Säulen erklärtWer darunter fällt, was jede Säule verlangt und wo sie in der Richtlinie steht, und was sich am 30. Januar 2027 ändert.
- Die Anforderungen von Solvency II Säule 2 erklärtArtikel 41 bis 49 im Einzelnen, die vier Schlüsselfunktionen und was die Richtlinie (EU) 2025/2 ab dem 30. Januar 2027 ändert.
- Governance-Anforderungen nach Solvency II im DetailArtikel 258 bis 275 der Delegierten Verordnung 2015/35: allgemeine Pflichten, Aufgaben der Schlüsselfunktionen, Ausgliederungsklauseln und Vergütungsregeln.
- ORSA-Prüfung nach Solvency II: was Sie erwartetWas eine Aufsicht nach Art. 36 prüft, die vier ORSA-Dokumente, die Einreichungsfrist von zwei Wochen und die Ergänzungen ab 2027.
- Compliance-Kosten für Solvency II Säule 2Die eigenen Zahlen der Kommission von 12 Mio. EUR und 2,7 Mio. EUR, die sieben Budgetposten der Säule 2 und wo die Proportionalitätserleichterungen von 2027 sie senken.
- Solvency-II-Software: ein Kaufleitfaden für Säule 2Die drei Tool-Kategorien, die Käufer verwechseln, und was eine Governance-Plattform für Säule 2 abdecken muss.
- ORSA-Checkliste für Solvency II (kostenlose Excel-Datei)45 Punkte, die Ihr Governance-System und Ihren ORSA-Prozess an Säule 2 messen.
Machen Sie Ihre Solvency-II-Governance prüfungsbereit.
Starten Sie mit einem kostenlosen Gap-Bericht über Ihre Governance der Säule 2: 10 Minuten, ohne E-Mail zum Start.
✓ In jedem kostenpflichtigen Plan: in 90 Tagen auditbereit oder Sie erhalten Ihr Geld zurück*
10 Minuten · ohne E-Mail zum Start · ohne Kreditkarte · bleibt Ihnen erhalten