Solvency II 第二支柱合规, 告别电子表格马拉松。
Venvera 是一款 Solvency II 合规软件,覆盖您的治理体系、ORSA、运营韧性以及监管机构期望的风险管理框架:它是一个始终保持最新的动态系统,而不是一份每年都要从零重建的文档。
Solvency II 的要求,您已经具备了多少?
选择您已经在运行的框架。两个框架中都出现的每个控制领域都会列出,并附上双方的要求编号,让您在规划任何新工作之前,先看清现有体系中可以复用的部分。
每一行表示两项要求涵盖相同的内容,因此一套实施方案和一组证据通常可以同时满足两者。但这并不意味着满足其中一项就等于通过了另一个框架的认证:每个框架都保留各自的范围、措辞和评估方式,有些要求在另一方根本没有对应项。请把它当作规划时的起点地图,再逐行对照要求原文进行确认。
面向治理体系的 Solvency II 合规软件
Venvera 是面向受 Directive 2009/138/EC 约束的保险公司和再保险公司的 Solvency II 合规软件。它按照第 40 条至第 49 条,包含 45 项第二支柱控制措施,涵盖董事会责任与书面策略、风险管理体系、ORSA、风险管理、合规、内部审计和精算这四大关键职能、适任与适当性要求、内部控制以及外包。每项控制措施都列明了您所在国家监管机构期望看到的证据,并配有负责人和审查日期。第一支柱资本计算和第三支柱 QRT 报告仍由执行这些工作的精算和报告工具负责。
什么是 Solvency II 第二支柱,为什么这份责任落在您身上?
Solvency II 第二支柱是欧盟审慎监管制度(Directive 2009/138/EC)对每一家保险公司和再保险公司提出的治理体系要求,横跨第 40 条至第 49 条:董事会责任、书面策略、风险管理体系、ORSA(自身风险与偿付能力评估)、包括精算职能在内的四大关键职能、适任与适当性(fit and proper)要求以及外包。您所在国家的监管机构期望看到一套有文档记录、保持最新的治理体系和一个持续运行的 ORSA 流程,而不是每年都要从零重建的一本文件夹。一旦它过时或内容单薄,结果就是监管审查发现的问题、整改计划,以及您从未预算过的管理层时间投入。Venvera 将第二支柱作为一个动态的记录系统来承载。它不执行第一支柱资本计算(SCR、MCR、技术准备金)或第三支柱 QRT 报告,而是与执行这些工作的精算引擎和报告工具形成互补。
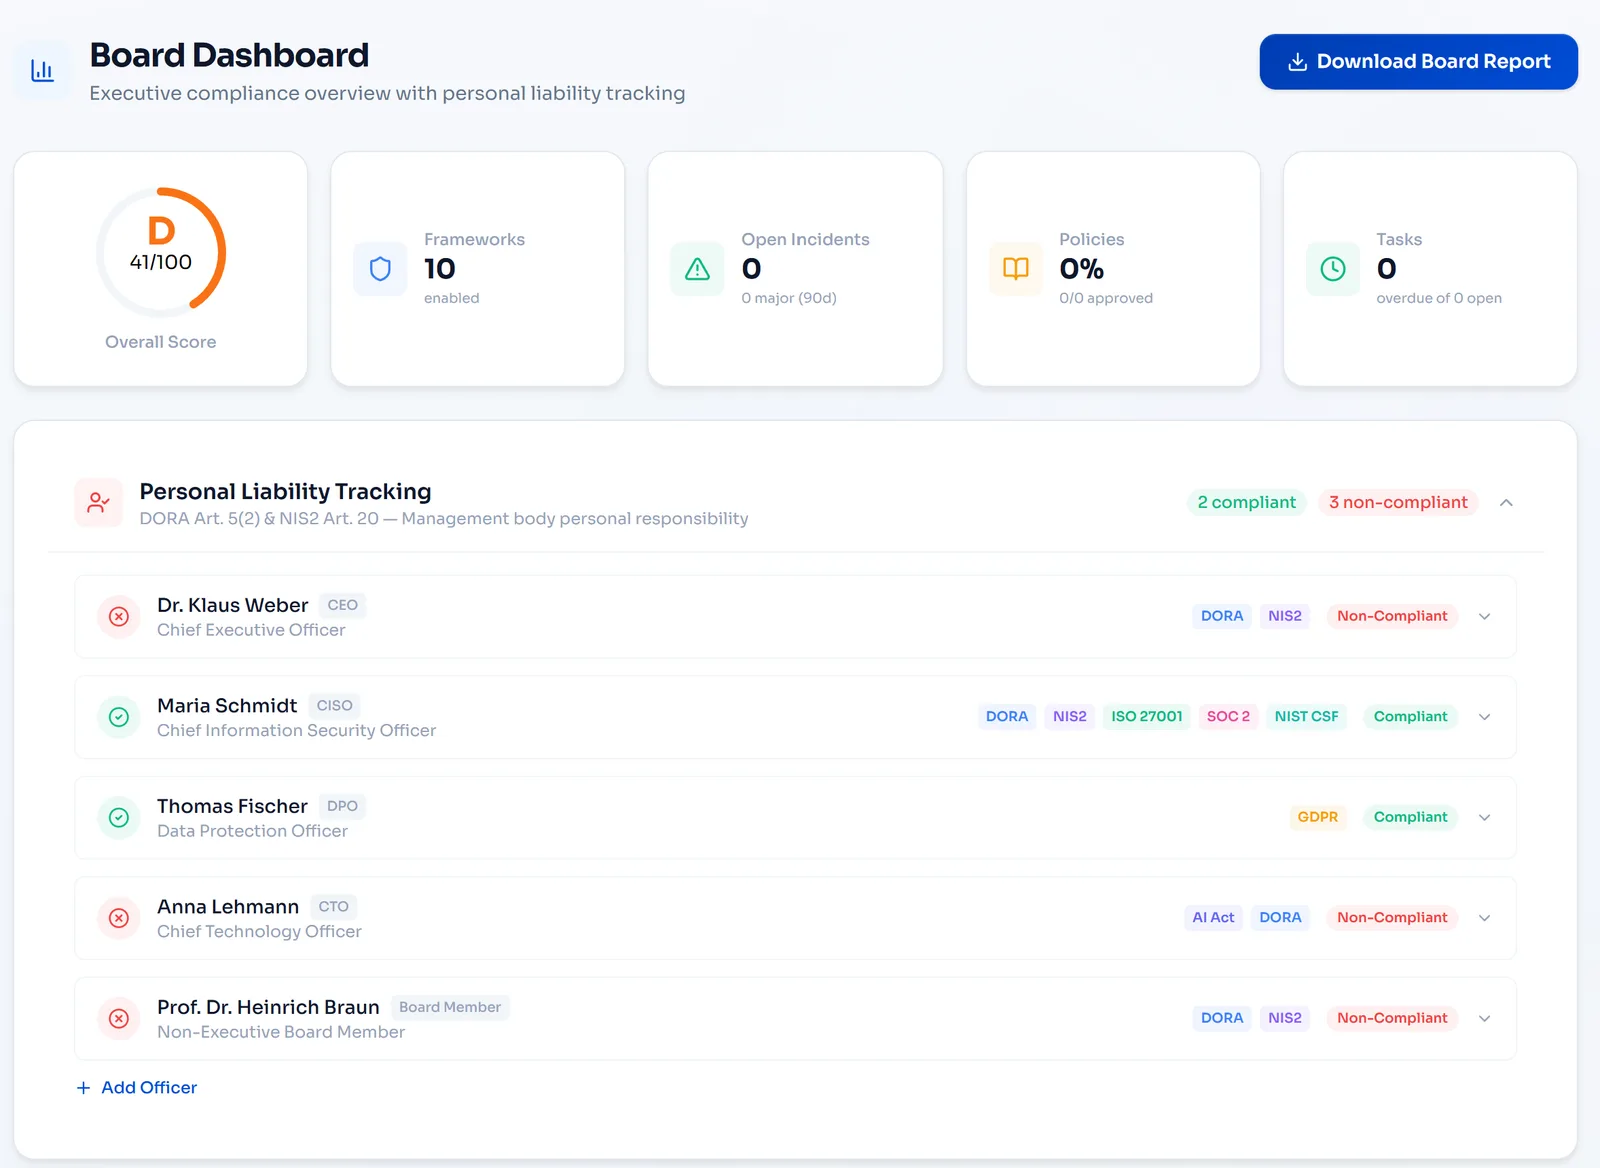
您的整个治理体系,尽在一份实时记录中。
第 40 条规定董事会(AMSB)承担最终责任,第 41 条要求建立有效且相称的治理体系:清晰的组织结构、透明的汇报路线、职责分离,以及一整套至少每年审查一次的书面策略。Venvera 是这一切的记录系统。它保存组织架构和汇报路线图、带有批准和审查节奏的书面策略库,以及 45 项第二支柱控制措施中每一项背后的证据,让您的首席风险官(CRO)和各关键职能负责人基于同一幅实时全景开展工作,而不是依赖一个装满静态文档的文件夹。
- 组织结构和汇报路线映射到第 41 条
- 书面策略库(风险、内部控制、审计、外包、薪酬),按年度节奏审查
- 每项策略都有 AMSB 批准工作流和签核记录
- 在三道防线中为职责分离留存证据
- 全部 45 项治理体系控制措施均跟踪负责人、状态和证据

将 ORSA 作为监管机构可以检验的流程来运行。
第 45 条要求每一家保险公司开展自身风险与偿付能力评估,并将其融入决策过程。Venvera 将 ORSA 作为受治理的流程来运行:策略、年度和临时触发计划、董事会批准工作流、有文档记录的档案以及审查节奏。它有意只做流程层面的承载,而不涉及数字:偿付能力需求、技术准备金和资本由您的精算职能和资本模型负责。Venvera 让评估由策略驱动、经过批准、有据可查且可重复执行,而这正是监管机构所检查的内容。
- ORSA 策略,明确规定方法、频率和临时触发条件
- AMSB 批准工作流,记录质询和签核
- 有文档记录的 ORSA 档案及提交管理层的内部报告
- 审查节奏,以及 ORSA 结果用于战略决策的证据
- 边界清晰:只涉及治理流程,绝不涉及资本计算
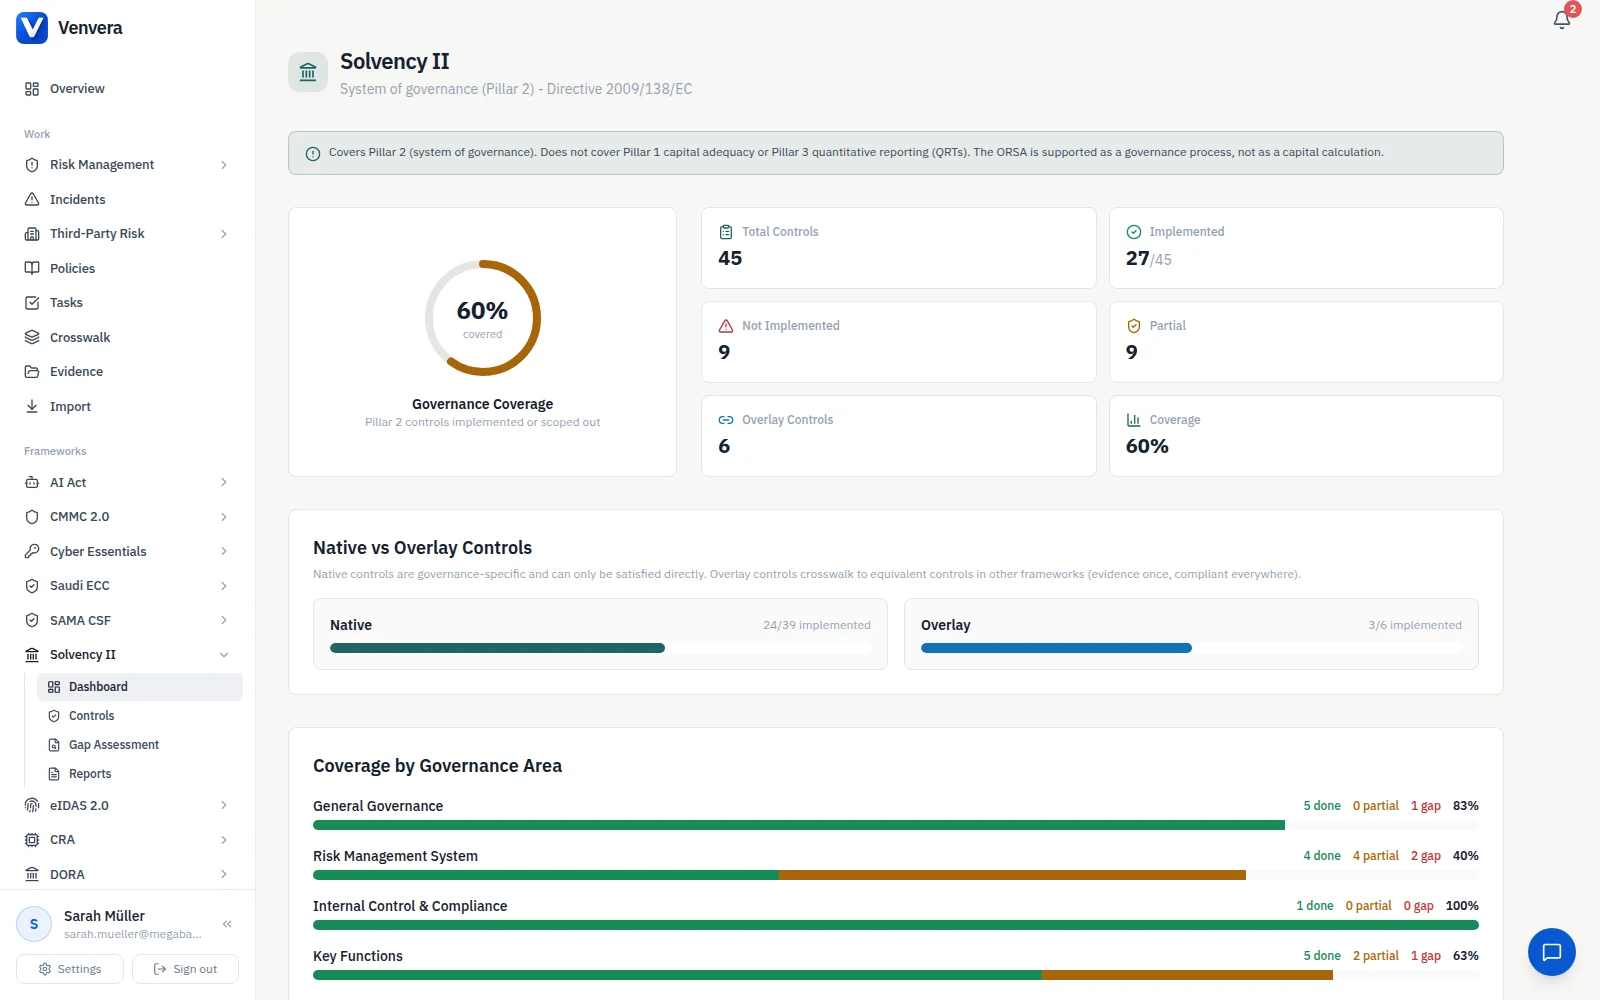
全部四大关键职能,保持独立并留存证据。
Solvency II 规定了四大关键职能:风险管理(第 44 条)、合规(第 46 条)、内部审计(第 47 条)和精算职能(第 48 条)。每一项职能都必须在运作上保持独立,由符合适任与适当性要求的人员担任,并留存证据。Venvera 为每项职能提供独立的工作区:职责授权、负责人、独立性证据、工作计划以及须向董事会提交的报告。精算职能同样受到跟踪:技术准备金的协调、对承保策略的意见和对再保险安排的意见均作为治理交付成果予以记录,跟踪的是其编制和交付,而不是计算。这些保险业特有的职能属于原生控制措施,直接留存证据,绝不会由通用证据自动满足。
- 风险管理职能(Art 44),包含风险管理体系和相关策略
- 合规职能(Art 46),为 AMSB 提供建议并评估监管变化
- 内部审计职能(Art 47),制定独立、基于风险的审计计划
- 精算职能(Art 48):技术准备金协调作为交付成果进行跟踪,另含承保和再保险意见
- 按职能留存独立性、适任与适当性状态以及向 AMSB 汇报的证据
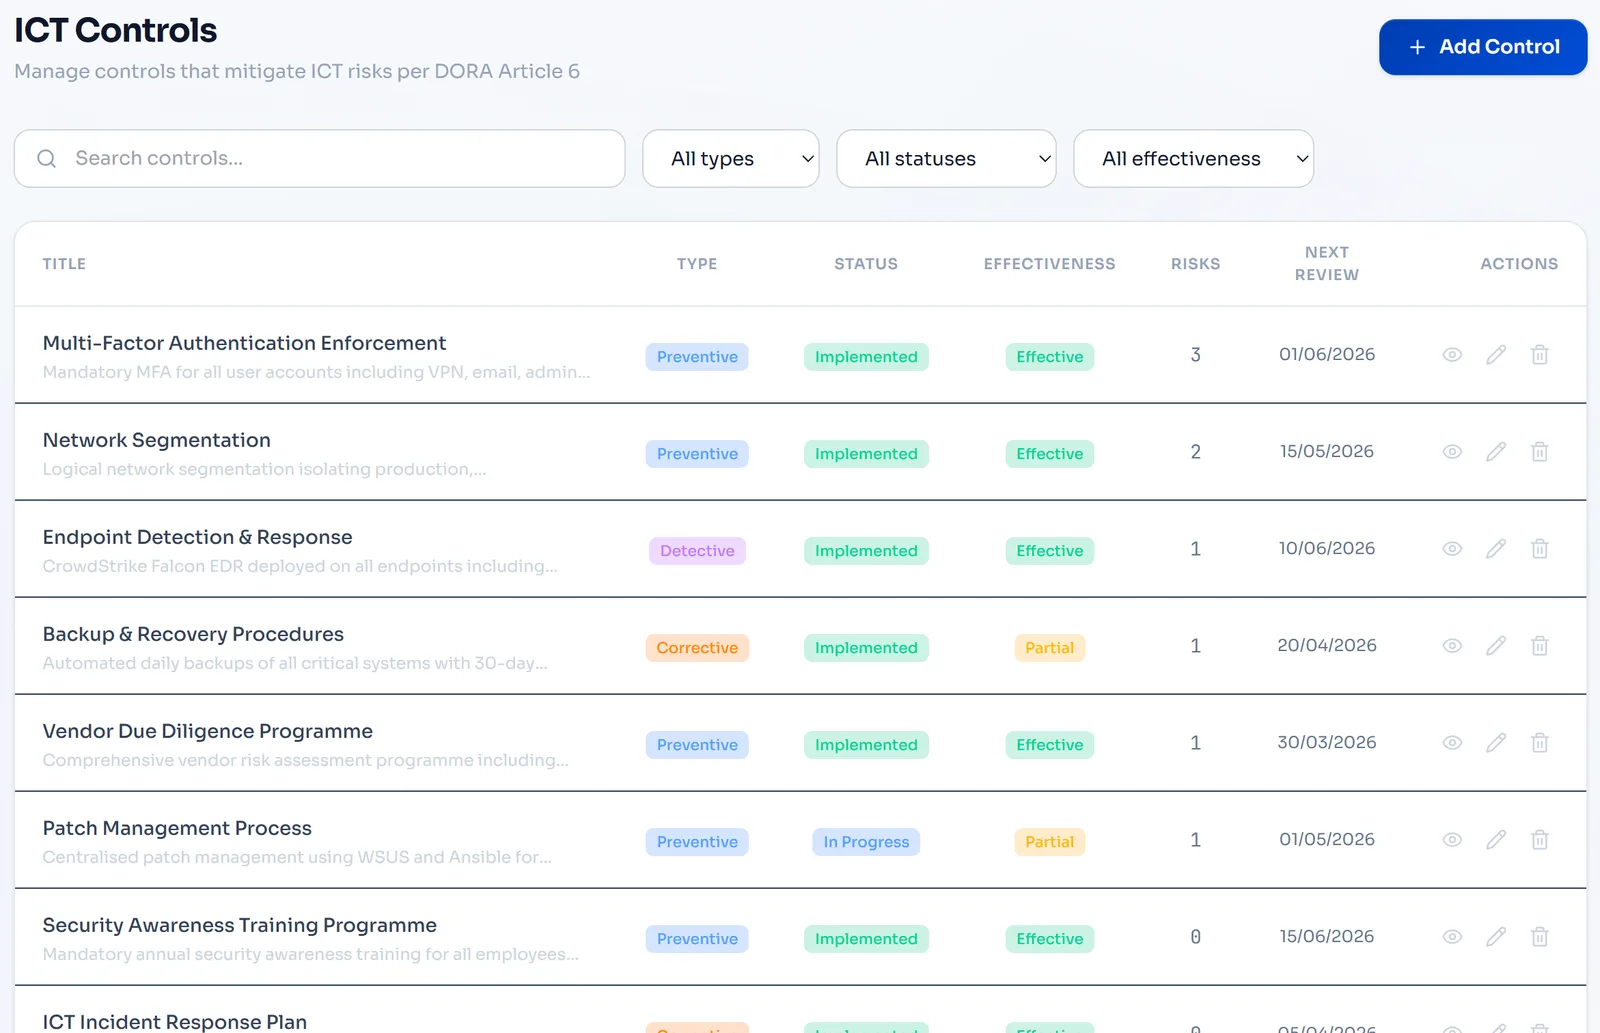
适任与适当性和外包管理,始终保持最新。
第 42 条要求所有实际经营企业或担任关键职能的人员,在任命时及任职期间持续符合适任与适当性要求。第 49 条规范关键或重要职能的外包:尽职调查、合同保障、持续监控以及向监管机构通报。Venvera 维护适任与适当性登记册(资质、评估、良好声誉核查和续期日期),以及一份外包登记册,记录关键性分类、合同条款、服务监控和通报记录。对于 ICT 和安全外包,您为欧盟《数字运营韧性法案》(DORA)维护的同一套证据可以通过框架映射在这里复用。
- 适任与适当性登记册(Art 42),附重新评估和续期提醒
- AMSB 成员和关键职能负责人的良好声誉与胜任能力证据
- 外包登记册(Art 49),附“关键或重要”分类
- 跟踪合同保障、退出计划和持续服务监控
- 关键或重要职能外包的监管通报记录
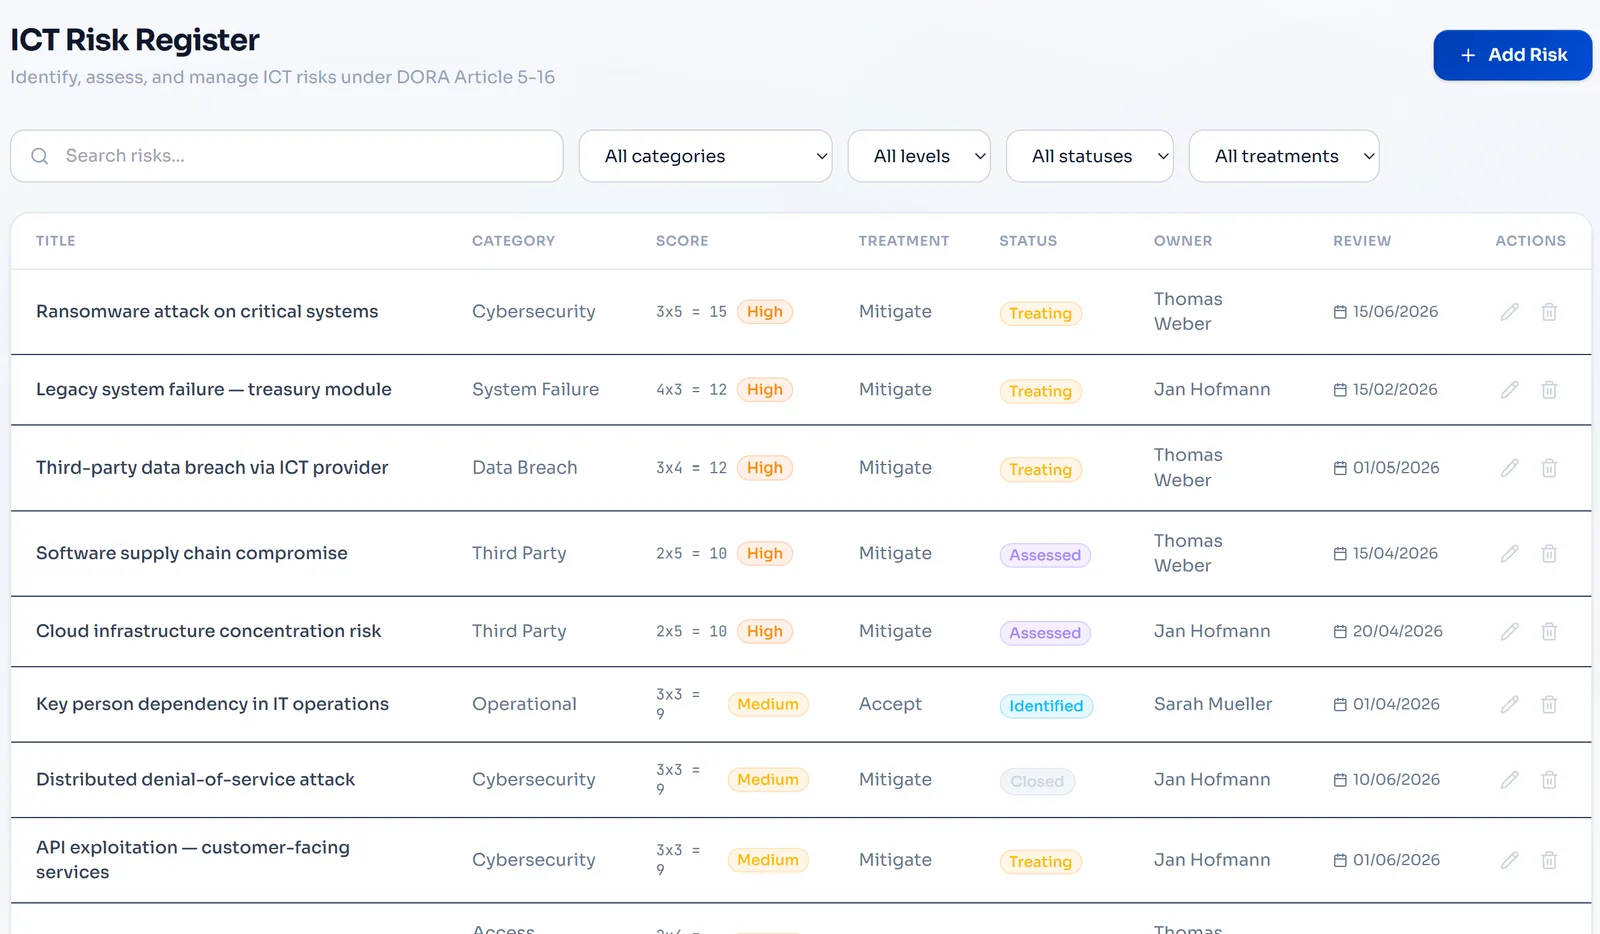
DORA 和 ISO 治理证据只需留存一次,即可在这里复用。
大多数欧盟保险公司已经在落实 DORA,许多还持有 ISO 27001 认证或受欧盟 NIS2 指令约束。这些框架的治理要求与 Solvency II 治理体系高度重叠。Venvera 对这些重叠进行映射,让您只需留存一次证据:满足 DORA 或 ISO 治理控制措施,即可自动满足对应的 Solvency II 控制措施,包括组织结构和汇报路线、职责分离、记录保护,以及 ICT 和安全外包的合同与监控要求。绝不会被自动满足的是保险业特有的核心部分:ORSA 流程、包括精算职能在内的四大关键职能、适任与适当性、薪酬以及非 ICT 运营风险。这些控制措施保持原生,直接留存证据,因为监管机构不会接受为它们借用的证据。
- DORA 和 ISO 27001 治理证据自动满足对应的第二支柱控制措施
- 重叠范围涵盖组织结构、职责分离、记录保护和 ICT 外包
- 保险业特有的控制措施保持原生:ORSA、关键职能、适任与适当性、薪酬
- 杜绝虚假覆盖:通用证据绝不会用于填充精算或 ORSA 控制措施
- 一次证据更新,同步到所有已映射的框架

电子表格还是 Venvera?
Solvency II 第二支柱,一一解答。
Solvency II 指南
- 什么是 Solvency II?三大支柱详解哪些机构在适用范围内、每个支柱有哪些要求以及位于该指令的哪些条款,以及 2027 年 1 月 30 日将发生哪些变化。
- Solvency II 第二支柱要求详解逐条解读第 41 条至第 49 条、四大关键职能,以及 Directive (EU) 2025/2 自 2027 年 1 月 30 日起带来的变化。
- 深入解读 Solvency II 治理要求第 2015/35 号授权条例第 258 条至第 275 条:一般义务、关键职能任务、外包条款和薪酬规则。
- Solvency II ORSA 审查:会经历什么监管机构依据第 36 条检验哪些内容、四份 ORSA 文件、两周的报送时限,以及 2027 年新增的要求。
- Solvency II 第二支柱合规成本欧盟委员会自己给出的 EUR 1200 万和 EUR 270 万数字、第二支柱的七个预算项目,以及 2027 年的相称性减负措施会在哪些方面削减这些成本。
- Solvency II 软件:第二支柱选购指南买家容易混淆的三类工具,以及第二支柱治理平台必须覆盖的内容。
- Solvency II ORSA 检查清单(免费 Excel)45 个条目,对照第二支柱为您的治理体系和 ORSA 流程评分。
让您的 Solvency II 治理体系做到 随时可审计。
先获取一份覆盖您第二支柱治理的免费差距报告:只需 10 分钟,无需提供电子邮箱即可开始。
✓ 所有付费套餐: 90 天审计就绪,否则退款*
10 分钟 · 开始无需邮箱 · 无需信用卡 · 可永久保留