您的企业级交易正在等待的 SOC 2 报告。
Venvera 是一款 SOC 2 合规软件,它将您的控制措施映射到全部五项信任服务准则,并持续收集证据,让您在进入 Type II 审计时已经准备就绪,报告也能在交易冷却之前到手。
SOC 2 的要求,您已经具备了多少?
选择您已经在运行的框架。两个框架中都出现的每个控制领域都会列出,并附上双方的要求编号,让您在规划任何新工作之前,先看清现有体系中可以复用的部分。
每一行表示两项要求涵盖相同的内容,因此一套实施方案和一组证据通常可以同时满足两者。但这并不意味着满足其中一项就等于通过了另一个框架的认证:每个框架都保留各自的范围、措辞和评估方式,有些要求在另一方根本没有对应项。请把它当作规划时的起点地图,再逐行对照要求原文进行确认。
助您一路拿到 Type II 报告的 SOC 2 合规软件
Venvera 是一款 SOC 2 合规软件,面向正在准备 AICPA SOC 2 鉴证的组织。它将 51 项受跟踪的控制措施映射到五项信任服务准则(安全性、可用性、处理完整性、保密性和隐私性),并明确每项控制措施所需的证据,从访问权限审查和变更记录,到供应商评估和事件工单。状态、负责人和证据都直接记录在控制措施上,因此观察期内会逐步形成审计师将要抽样的总体。现场工作开始时,证据包可直接从同一份实时记录中导出。
什么是 SOC 2?为什么您的买家要求提供它?
SOC 2 是 AICPA 的一项审计框架,用于证明您如何依据五项信任服务准则管理客户数据:安全性、可用性、处理完整性、保密性和隐私性。越来越多的企业采购部门要求先提供 SOC 2 Type II 报告才会签约;没有这份报告,交易就会在安全审查中停滞,最终流向拥有该报告的供应商。
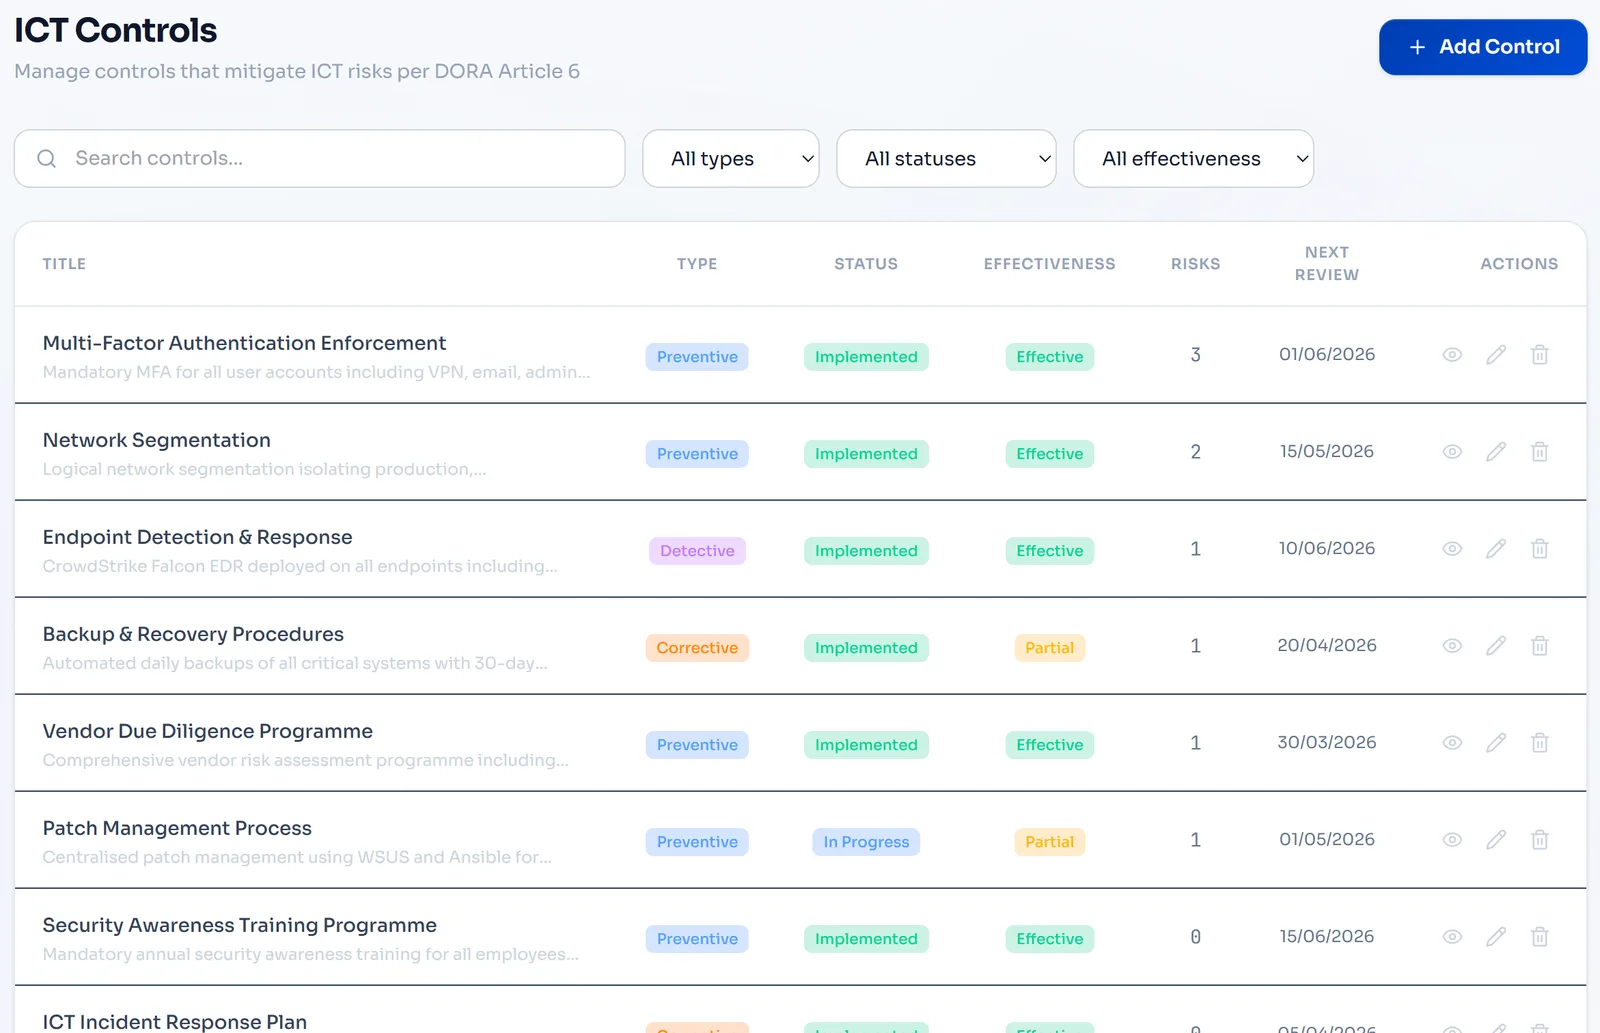
每项控制措施都映射到全部五项准则。
将您现有的控制措施映射到全部五项 AICPA 信任服务准则,从作为强制基线的安全性(CC1-CC9),到可用性、处理完整性、保密性和隐私性。预置的控制措施库准确展示审计师的期望,覆盖范围上的缺口一目了然。
- 覆盖全部五项信任服务准则的预置控制措施库
- 控制措施与准则映射,附带实施指南
- 按准则类别识别差距
- 跨框架映射到 ISO 27001、NIST CSF 和 DORA

会自动收集的证据。
SOC 2 Type II 需要证明您的控制措施在整个观察期内都有效运行。Venvera 持续收集证据、为其打标签并进行版本管理,让证据在审计师提出要求的那一刻就已准备好,而不是在审计前一周匆忙拼凑。
- 按信任服务准则和控制措施组织证据
- 支持任意文件类型:PDF、截图、CSV、日志
- 自动添加时间戳并保留版本历史
- 一键导出供审计师审阅的资料包

控制措施测试,内置整改流程。
针对设计有效性和运行有效性测试每一项控制措施。记录“通过”“未通过”或“部分通过”,并附上可直接提供给审计师的说明;每一项未通过的控制措施都会在您的审计窗口开启之前,自动生成一项带有负责人、截止期限和复测工作流的整改任务。
- 设计有效性和运行有效性测试
- 通过 / 未通过 / 部分通过,并附上可直接提供给审计师的说明
- 为未通过的控制措施自动创建整改任务
- 复测工作流,附带整改前 / 后的证据
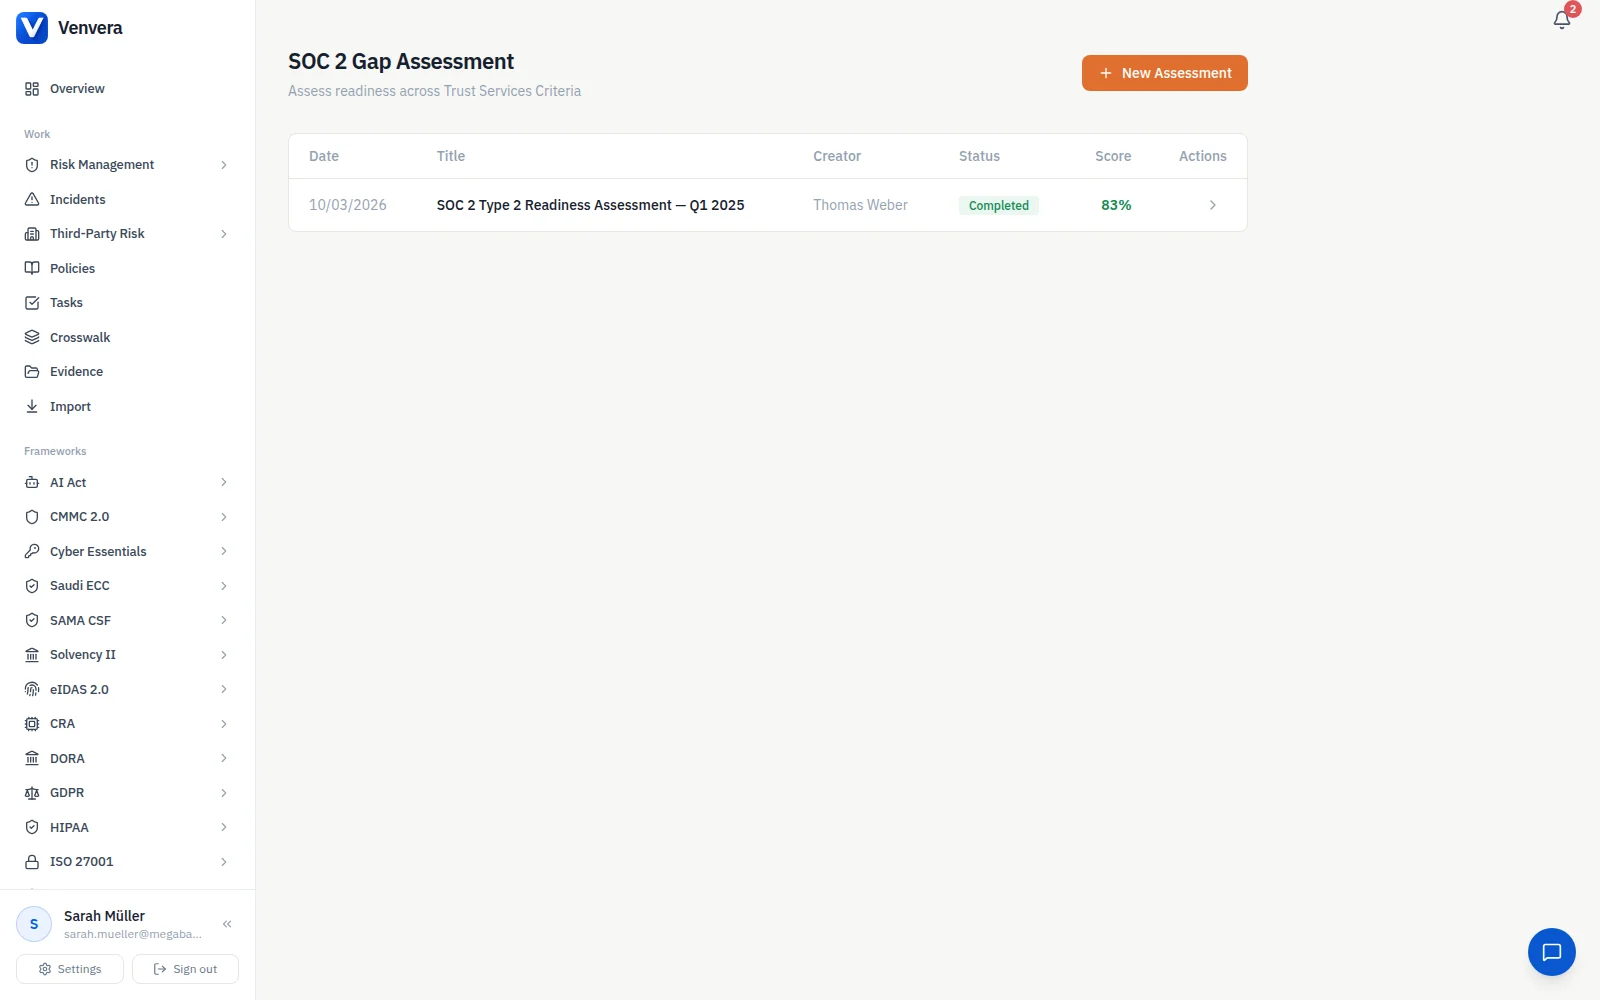
在付费聘请审计师之前,先了解您是否已做好审计准备。
在正式聘请审计师之前,针对每一项在范围内的准则开展结构化差距评估。Venvera 会对您的就绪度进行评分(从“未开始”到“审计就绪”),并为您提供一份按优先级排序的行动计划,准确显示在观察期开始之前还剩哪些工作。
- 覆盖所有在范围内 TSC 类别的评估
- 四级评分,从“未开始”到“审计就绪”
- 按优先级排序的整改路线图,附带工作量估算
- 历史快照,用于跟踪改进情况
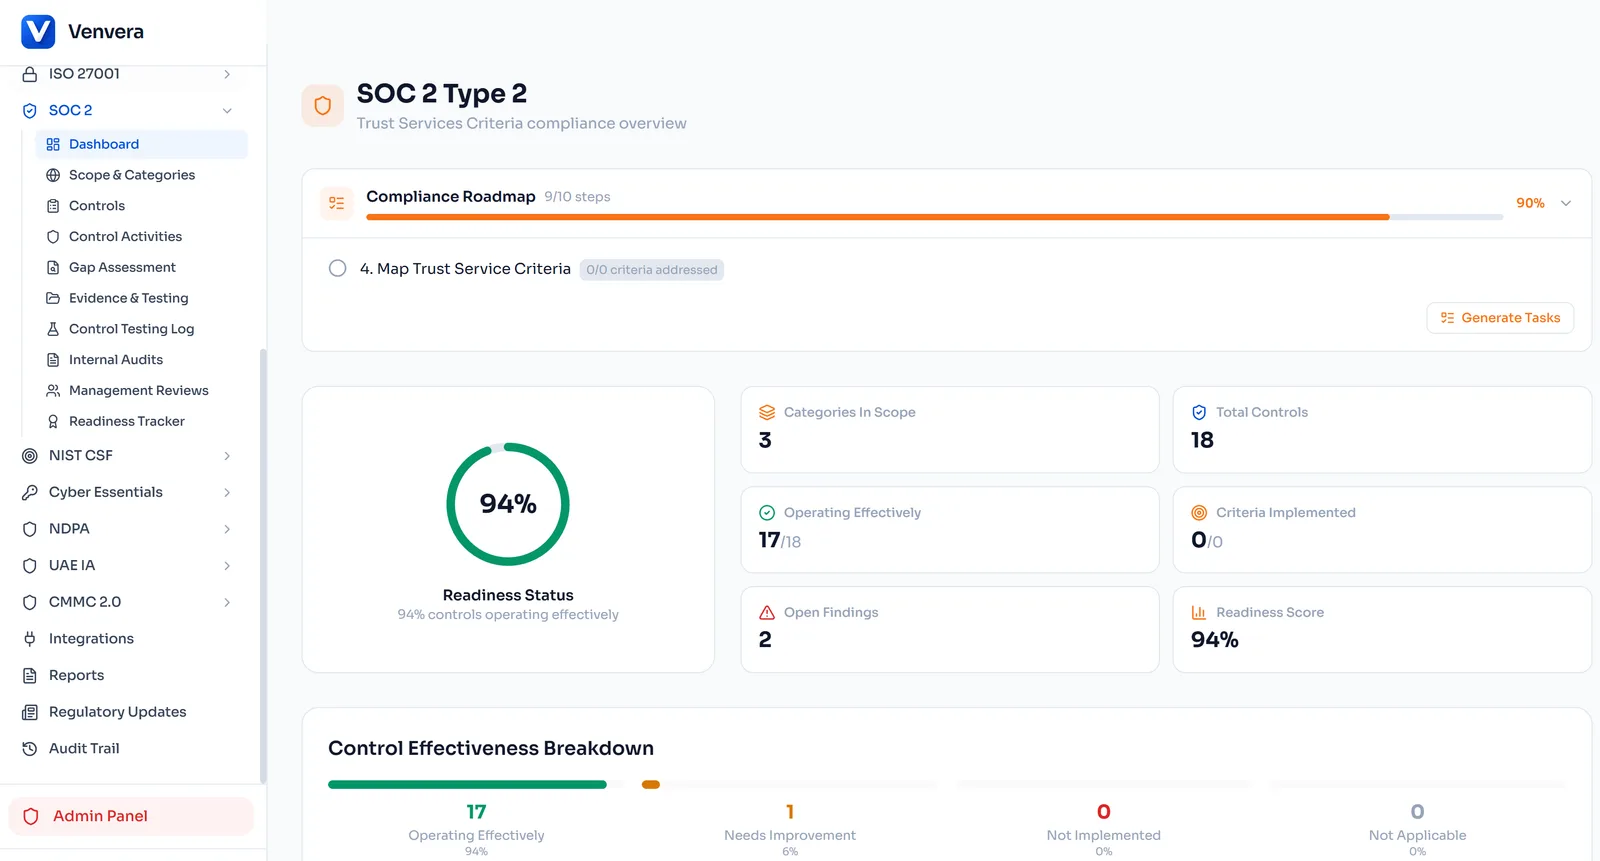
一个界面,告诉您报告能否获得无保留意见。
实施状态、证据覆盖范围、测试完成情况、整改进度以及您的观察期时间线,全部集中在一个 Type II 就绪度仪表板中。随时了解您是否在正轨上,并一键导出可直接提交董事会的摘要。
- 覆盖所有在范围内准则的实时就绪度评分
- 观察期倒计时,附带里程碑标记
- 按控制领域呈现的证据覆盖热力图
- 可直接提交董事会的合规状态报告
电子表格还是 Venvera?
SOC 2 常见问题解答。
SOC 2 指南
- SOC 2 审计:您可以预期什么您需要撰写的系统描述和管理层认定、Type 2 如何测试、供应商、四种可能的审计意见以及管理层声明书。
- 什么是 SOC 2?Type 1 与 Type 2 对比AICPA 鉴证、五项信任服务准则,以及审查期对您的日程安排意味着什么。
- US 以外地区的 SOC 2 成本谁有资格签署报告、AICPA 标准与 ISAE 3000 的对比,以及决定费用的各项决策。
- 如何收集审计证据服务审计师会接受哪些材料作为控制措施在整个期间内有效运行的证明,以及如何使其保持最新。
- SOC 2 就绪度检查清单在观察窗口开启之前,用来对照映射您证据的控制措施清单。
为那笔正在等待的交易, 做好审计准备。
从覆盖您信任服务准则的免费差距报告开始:只需 10 分钟,无需提供电子邮件即可开始。
✓ 所有付费套餐: 90 天审计就绪,否则退款*
10 分钟 · 开始无需邮箱 · 无需信用卡 · 可永久保留